最新のアプリケーションはハイブリッド環境やマルチクラウド環境に分散しているため、組織にとって、堅牢なセキュリティの確保とコンプライアンスの維持は困難な課題となっています。従来のセキュリティおよびコンプライアンス対策では、こうした複雑なアーキテクチャに十分対応できないことが少なくありません。包括的な管理と可視化、リアルタイムの脆弱性評価、構成管理の簡素化、証明書処理の自動化を提供することで、F5 NGINX Oneは統合ソリューションを提供し、組織がアプリケーションデリバリーインフラストラクチャ全体にわたり、一貫性のある堅牢なセキュリティおよびコンプライアンス対策を実施できるよう支援します。
可視性の確保と脆弱性の評価
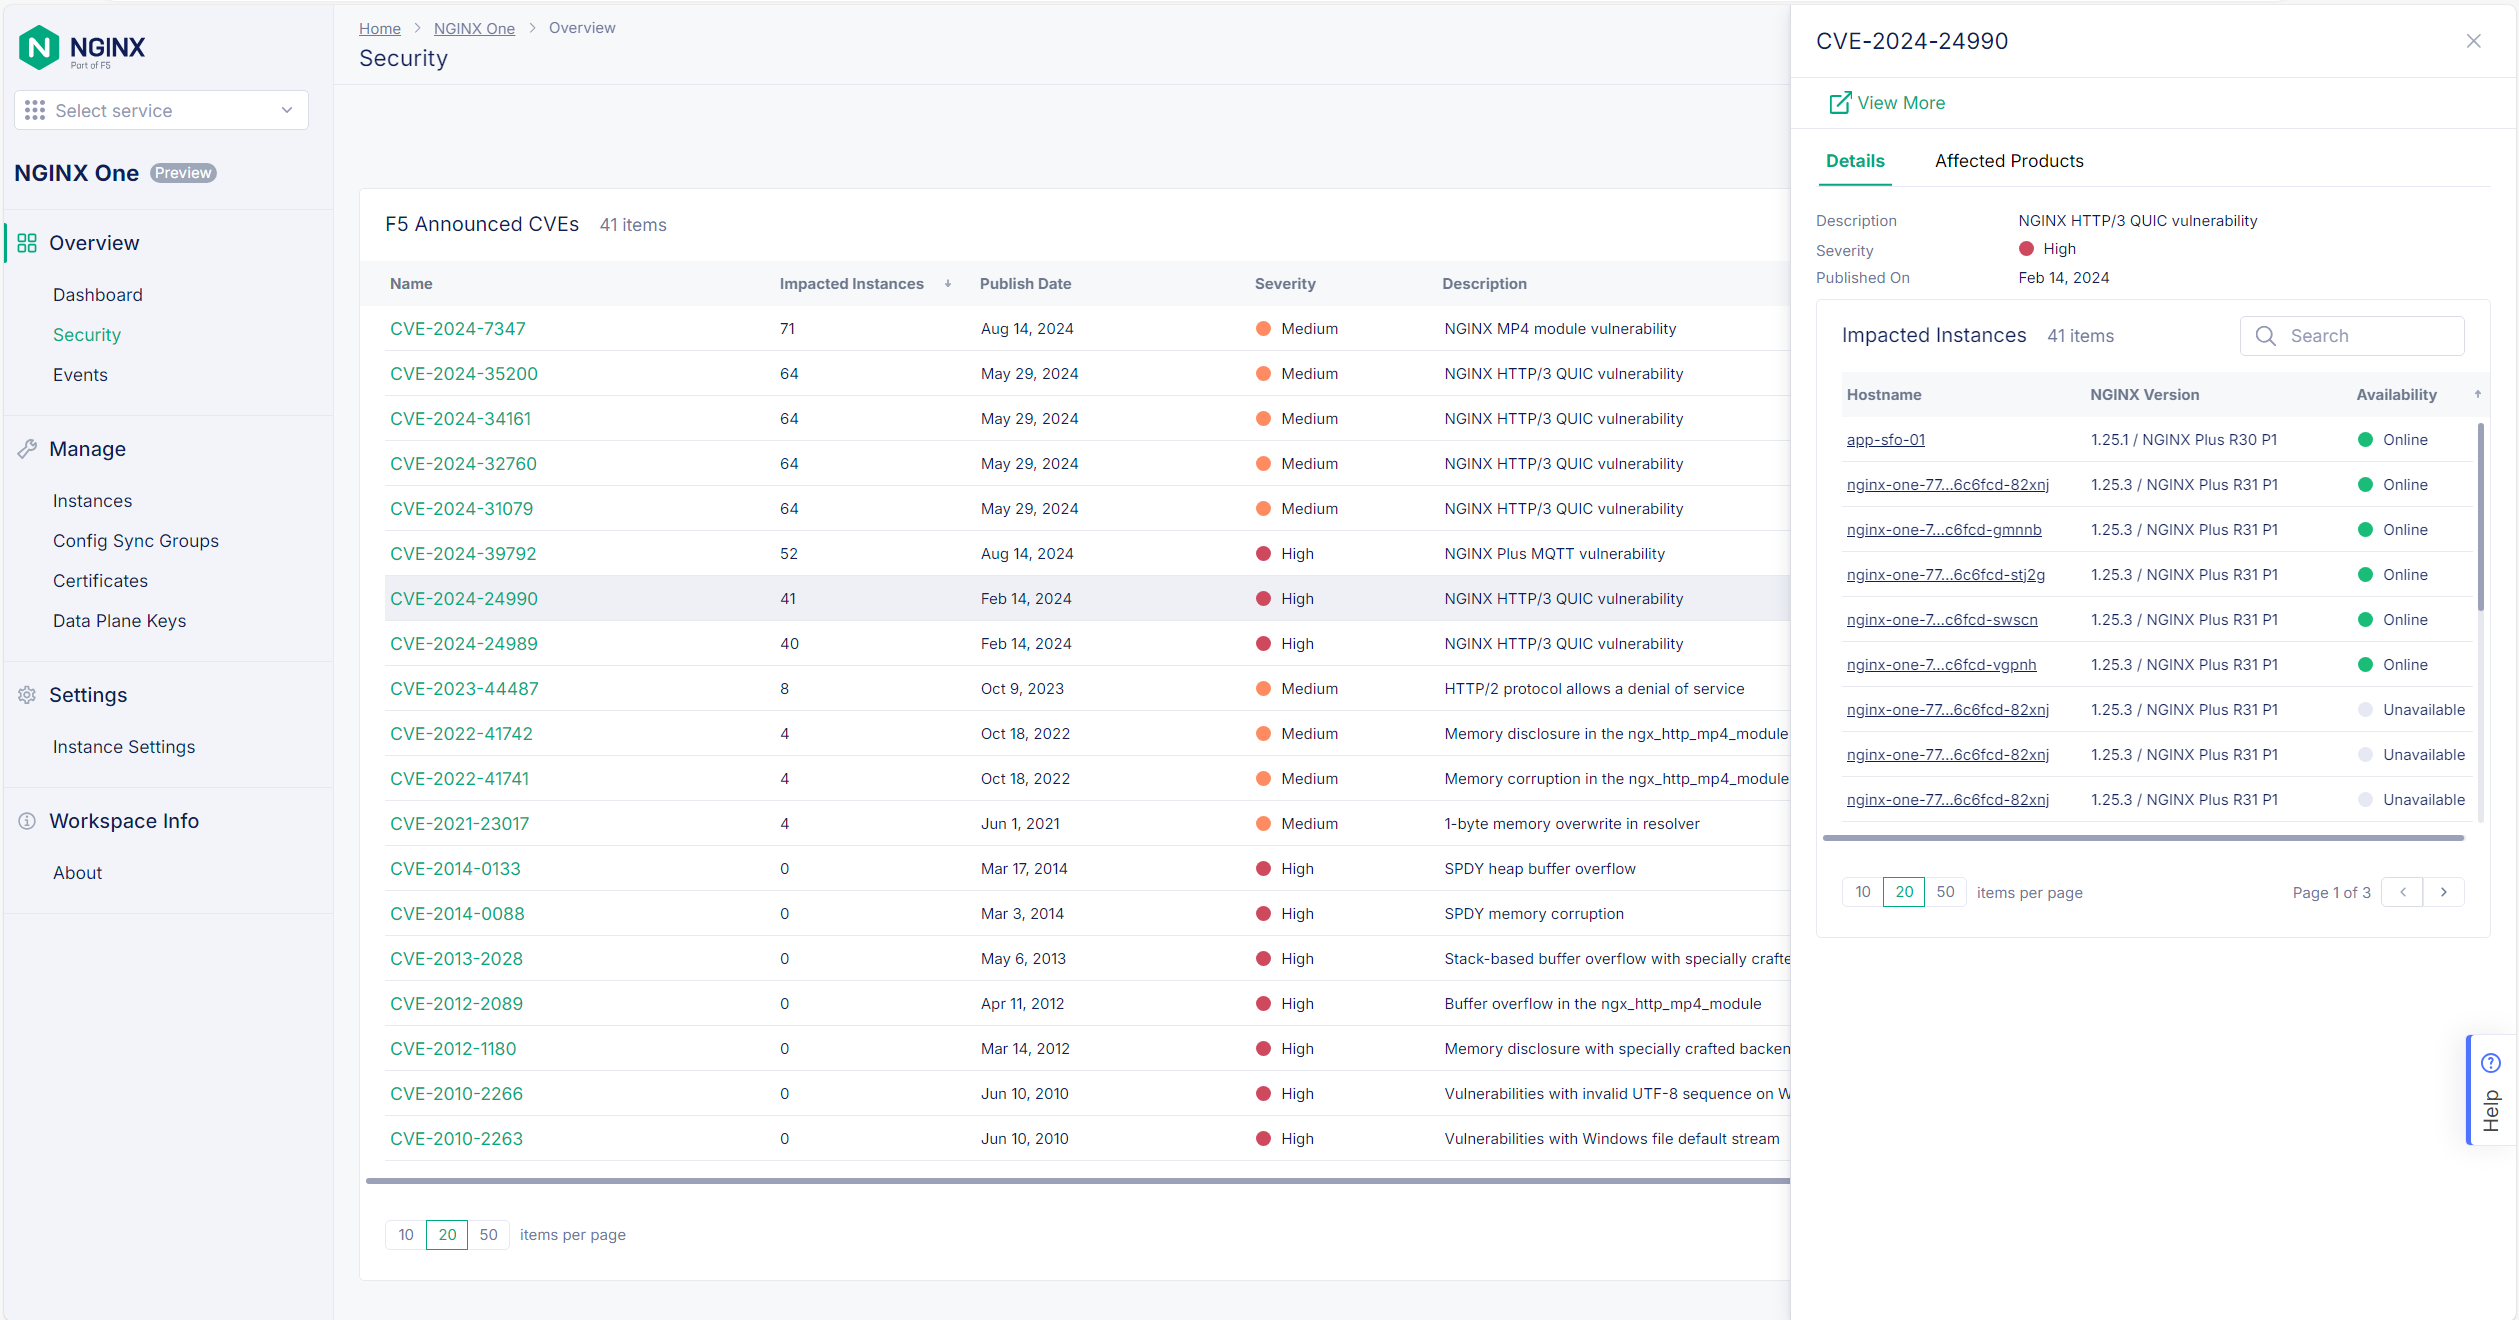
セキュリティとコンプライアンスを強化するための第一歩は、環境内に何が存在し、潜在的な脆弱性がどこにあるかを把握することです。NGINX Oneは、バージョン情報や関連するセキュリティリスクを含め、環境全体のすべてのNGINXインスタンスを包括的に可視化します。
この可視性がなければ、脆弱性の評価には多くの時間と手間がかかります。多くの場合、各チームに手動でメールを送信して回答を待つか、サードパーティのセキュリティスキャナーによる定期的なスキャンに頼ることになります。こうしたスキャンは頻度が低く、結果が数か月前のものである場合もあるため、セキュリティ態勢を最新の状態で把握し続けることが困難です。
NGINX Oneにより、脆弱性評価が大幅に容易になります。このプラットフォームはNGINXインスタンスを継続的に監視し、潜在的なセキュリティリスクに関する情報をリアルタイムで提供します。これにより、古いバージョンやパッチ未適用のバージョンを実行しているインスタンスをすばやく特定し、脆弱性の深刻度に基づいて修復作業の優先順位を決定できます。
構成管理を簡素化
安全な構成を確保することは、最新バージョンのソフトウェアを実行することと同様に重要です。基盤となるソフトウェアが最新でも、構成に不備があると脆弱性が生じる可能性があります。NGINX Oneは、構成変更のステージング、テスト、デプロイを一元的に行えるプラットフォームを提供し、構成管理を簡素化します。
NGINX Oneの左右に並べた視覚的な差分(diff)ビューでは、現在の構成と変更案を簡単に比較できるため、本番環境に反映する前に変更内容を十分に確認できます。この効率化されたプロセスにより、人為的ミスのリスクを軽減し、NGINXフリート全体で一貫性のあるセキュアな構成を維持しやすくなります。
リアルタイムの脆弱性管理
NGINX Oneは、潜在的なセキュリティリスクに関するインサイトをリアルタイムで提供し、脆弱性管理をさらに高度化します。バージョンに基づいて既知の脆弱性があるインスタンスを特定するだけでなく、実際の構成を分析し、それらの脆弱性が実際に悪用可能かどうかを判断します。
たとえば、NGINXインスタンスでHTTP/2に関連する既知の脆弱性があるバージョンが実行されている場合、NGINX Oneは構成を確認し、HTTP/2が有効になっているかどうかを判定します。有効になっている場合、そのインスタンスは、同じバージョンを実行していても脆弱性が実際には悪用可能でない他のインスタンスよりも、修復の優先度が高いものとしてフラグが付けられます。
このリアルタイムの脆弱性管理機能により、組織は修復作業に優先順位を付け、リソースをより効果的に配分できます。最も重大なセキュリティリスクから対処できるため、アプリケーションデリバリーインフラストラクチャ全体のリスクエクスポージャーを低減できます。
SSL/TLS証明書管理の自動化
SSL/TLS証明書の管理は、クライアントとサーバー間の通信を保護するうえで極めて重要です。証明書の有効期限切れや不適切な設定は、セキュリティ脆弱性やアプリケーションのダウンタイムにつながる可能性があります。NGINX Oneは証明書管理プロセスを自動化し、コンプライアンスの維持とリスクの軽減を容易にします。
NGINX Oneを使用すると、複数のNGINXインスタンスにわたるSSL/TLS証明書を一元的に管理、監視できます。このプラットフォームでは、有効、まもなく期限切れ、期限切れなど、証明書のステータスを包括的に把握できます。一元的な可視化により、手作業による追跡が不要になり、予期しない証明書の期限切れリスクを軽減できます。
NGINX Oneは、ACMEプロトコルを使用した証明書の自動生成と更新にも対応しており、証明書管理プロセスをさらに簡素化し、コンプライアンス違反のリスクを軽減します。
NGINX Oneは、リアルタイムの可視化、脆弱性評価、構成管理、証明書処理の自動化を提供することで、チームがセキュリティリスクに先手を打って対処し、強固なサイバーセキュリティ態勢を維持できるよう支援します。組織が最新のアプリケーションデリバリーに伴う複雑な課題への対応を続ける中、NGINX Oneは、よりレジリエントでセキュアかつコンプライアンスに準拠したアプリケーションデリバリーインフラストラクチャの構築を支援するうえで、重要な役割を果たします。
F5 NGINX Oneの全機能について詳しくは、以下の関連ブログとリソースをご覧ください。まずは「NGINX Oneの概要」をご確認ください。次に、NGINX Oneによる管理と可観測性の最適化、および可用性とパフォーマンスの向上についてご覧ください。また、実際の動作については、DevCentralのデモをご視聴ください。
関連するブログ記事

チュートリアル:NGINXを使用してアプリケーション向けにOpenTelemetryを構成する
OpenTelemetryを使用してNGINXサーバーの状態と健全性をより明確に把握することで、問題のトラブルシューティングを行い、Webアプリケーションのパフォーマンスを向上できます。
AkitaのNGINX Plus認定モジュールでAPIエンドポイントの問題を特定・修正
Akita SoftwareのAPIオブザーバビリティ向け新しいNGINX Plus Certified Moduleを活用して、APIエンドポイントの問題をより迅速に特定し、修正できます。
JavaプロジェクトをスキャフォールディングしてKubernetesネイティブアプリを構築する方法
Red HatのシニアプリンシパルデベロッパーアドボケイトであるDaniel Oh氏が、Javaプロジェクトをゼロから構築するためのひな形を作成し、Kubernetesネイティブアプリケーションとしてビルドする方法を解説します。
F5 NGINXaaS for Azureのご紹介:Microsoft Azureでネイティブに利用できるSaaS型ロードバランシング
NGINXaaS for Azureは、NGINX PlusをAzureネイティブのSaaSとして利用できるサービスです。NGINXの設定を容易にリフト&シフトできるため、クラウド導入とモダンアプリの展開を加速できます。

SELinuxでNGINXおよびNGINX Plusを使用する
Red Hat Enterprise Linux(RHEL)および関連ディストリビューションでSecurity-Enhanced Linux(SELinux)を有効にすると、デフォルト設定によりNGINXとNGINX Plusの一部の操作が制限されます。この記事では、すべての機能を利用できるようにSELinuxの設定を変更する方法について説明します。
NGINX PlusによるAWS Auto Scalingグループの負荷分散
新しいnginx-asg-sync統合ソフトウェアにより、NGINX PlusはAWS Auto Scalingグループの負荷を直接分散できるため、クラウドでの負荷分散がさらに柔軟になります