
F5 NetworksのSSL Orchestratorバージョン4.0のリリースにより、過去5年間で最も厄介なセキュリティ上の問題の1つである、暗号化されたユーザートラフィックの可視化が実現します。セキュリティ予算から数十億ドルが、サンドボックス化、ディープパケットインスペクション、人工知能に優れた高度なセキュリティ制御に投じられてきましたが、暗号化されたトラフィックは可視化できません。F5 Labsの2017 TLS Telemetryレポートによると、暗号化されたユーザートラフィックの割合は2014年以降2倍以上に増え、80%を超えているため、状況は深刻です。そこで現在では、復号サービスを提供し、こうしたセキュリティ制御がトラフィックの内容を把握できるようにするSSL可視化ソリューションが登場しています。
しかし、可視化だけでは十分ではありません。セキュリティチームやネットワーク運用チームは、復号ゾーンの設定が容易ではないことを実感しています。まったく容易ではありません。セキュリティスタック全体で復号と暗号化を管理するために、手作業でデイジーチェーン接続を行ったり、煩雑な設定作業に頼ったりせざるを得ないことも少なくありません。しかも、例外が次々と発生します。要するに、これまでは実に……*メモを確認*厄介な作業だったのです。
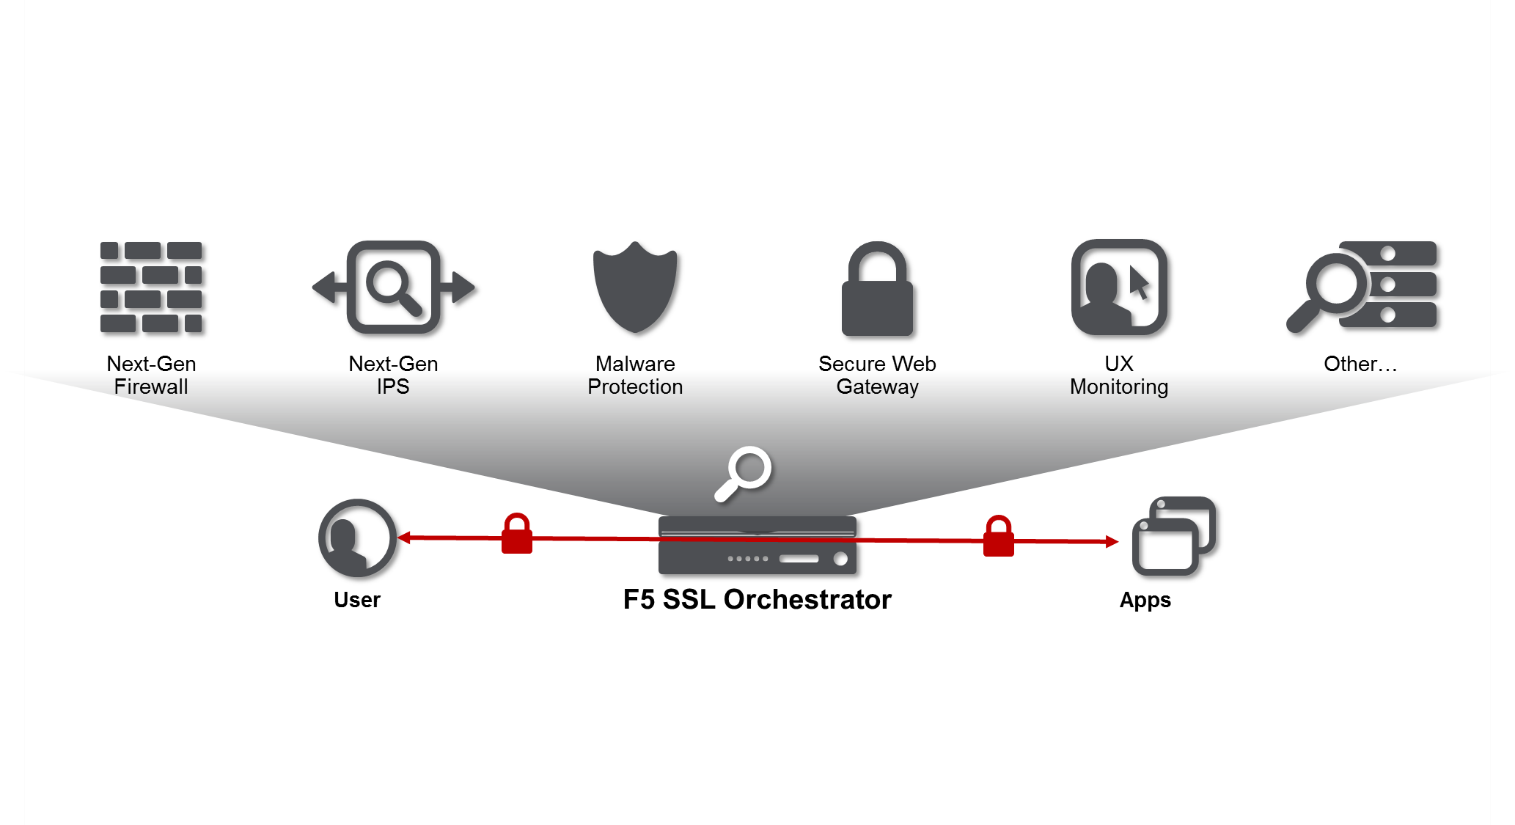
そこで登場するのがF5 SSL Orchestratorバージョン4.0です。可視性を提供することはもちろん、他の製品との違いはオーケストレーションにあります。オーケストレーションは、リスクと動的なネットワーク状況に基づいて、サービスチェーンへのポリシーベースのトラフィックステアリングを実現します。
SSL/TLSとHTTPの両方に対応するフルプロキシであるため、SSL Orchestratorはインバウンドおよびアウトバウンドのトラフィックをセキュリティスタック内のサービスチェーンに振り分ける際に、インテリジェントな判断を下すことができます。これを実現できるソリューションはほかにありません。
この先をお読みにならない場合でも、要点は次のとおりです。インバウンドとアウトバウンドの暗号化要件がどれほど複雑であっても、SSL Orchestratorは、数百万ドル規模の検査ハードウェアに可視性を取り戻すことができます。
より動的なサービスチェイニング
F5は、SSL Orchestratorの初期バージョンでセキュリティサービスチェイニングの概念を導入しました。ネットワークトラフィックの種類に応じて、異なる検査を行うべきですよね。たとえば、管理者用ワークステーションからのアウトバウンドトラフィックは、最も厳格に検査し、暗号化を解除した状態ですべての既存のセキュリティ制御を通過させる必要があります。一方、各事業部門の契約社員によるVDIセッションは、外部に向かう際にサンドボックスとIPSを経由しないようにできます。
Version 4.0では、以下に示すように、セキュリティ制御の挿入チェーン、負荷分散、監視の各方式が大幅に改善されています。
可視性がさらに視覚的に!
複雑で分かりにくそうだと思われたかもしれませんが、ご安心ください。SSL Orchestratorなら、サービスチェイニングを簡単に実現できます。OrchestratorのVisual Policy Editor(VPE)では、チェーンをアーキテクチャにドラッグ&ドロップできるため、トラフィックの可視化がどのように実現されるかを実際に確認できます。
可視化:もはやHTTPSだけのものではありません
確かに、トラフィックの大半はHTTPSです。しかし、大規模な組織でさまざまなプロトコルが機器を通過している場合は、FTP(S)、IMAP、POP3、ICAPも扱っている可能性があります。また、最近では日和見暗号化が注目されているため、多くのアプリケーションがこれらのサービスでSTARTTLSを使用しています。「これはF5には高度すぎて、とても対応できない」とお考えかもしれません。しかし、それは違います。SSL Orchestratorは可能です、FTP、IMAP、POP3、ICAP内のSTARTTLSなどの日和見暗号化を検出し、正しく復号できるようになりました。
ICAPの最適化
連携するICAPサービスの大半はアンチウイルス(AV)です。AVは当然ながら大幅な遅延を引き起こす可能性があるため、SSL Orchestratorにいくつかの調整を加えました。ICAP経由で特定の種類のリクエスト/レスポンスのみを送信するポリシーを作成できるようになりました。一般的な例として、POSTリクエストのみをスキャンし、その他のペイロードをバイパスする方法があります。これを推奨しているわけではありませんが、多くのご要望に応えて提供しました。
至れり尽くせり
SSL Orchestratorバージョン4.0に詰まった魅力的な機能について詳しく知りたい方のために、主なポイントを以下にまとめました(詳細情報へのリンクも後ほどご紹介します)。
バージョン4.0の新機能
- リソースプロビジョニング機能を備えたセットアップユーティリティに更新
- マルウェアおよびデータ流出を検出するための全トラフィック検査
- セキュリティインフラ全体との統合に対応する柔軟な導入モード
- 分析および拡張ログの設定とカテゴリー
- 特定のトラフィック(IMAP、SMTPS、POP3、FTP、HTTP)向けのL7アプリケーション設定
- クラス最高水準の負荷分散、ヘルスモニタリング、SSLオフロード機能による高可用性
最後に、これだけは覚えておいてください。将来の脅威に備えるには、受信トラフィックと送信トラフィックをスキャンする必要があります。SSL Orchestratorを活用すれば、セキュリティ対策が効果的に機能し、組織が(比喩的な意味で)新聞をにぎわせたり、厄介なGDPR違反の制裁金を科されたりする事態を回避できます。
関連リソース
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。