
Sécuriser la mise à disposition des applications
Introduction
Ces dernières années ont été marquées par les bouleversements habituels dans les systèmes informatiques et, par extension, dans les systèmes de sécurité informatique. La loi de Moore, outre qu’elle décrit les progrès de la puissance de calcul, a conduit à l’élaboration d’algorithmes de chiffrement plus complexes. L’augmentation des capacités de traitement a, par exemple, fait passer la taille des clés de chiffrement SSL de 256 bits à 4 Kb en moins d’une décennie. Les applications peuvent aujourd’hui être mieux protégées qu’elles ne l’étaient auparavant, à condition que la puissance de calcul nécessaire puisse être consacrée à cette protection.
Malheureusement, le nombre d’attaques et de vecteurs d’attaque a augmenté dans le même temps. Face à l’apparition régulière de nouvelles failles exploitables, il est plus que jamais nécessaire de disposer d’un environnement de chiffrement SSL robuste pour protéger les applications. Ces progrès en matière de puissance de calcul et de sécurité sont indispensables à toute organisation qui échange des données sensibles sur Internet — et devraient l’être pour toute organisation présente sur Internet, car de simples pages web non protégées peuvent servir de porte d’entrée vers des données protégées.
Alors que les organisations sont désormais confrontées à des attaques par déni de service distribué (DDoS), par détournement de session (sidejacking), par interception SSL (attaque de l’homme du milieu) et par renégociation, les équipes chargées de la sécurité informatique doivent mettre en place des protections couvrant l’ensemble de leur présence sur le Web et suffisamment adaptables pour résister aux attaques les plus insidieuses. Puisque tout doit être protégé, même les dernières avancées en matière d’algorithmes de chiffrement — notamment la cryptographie sur les courbes elliptiques (ECC) — ne suffiront pas à permettre au secteur d’ignorer leurs répercussions sur les performances.
Et toutes ces mesures de sécurité se heurtent encore au principal obstacle à l’adoption de SSL dans le domaine des réseaux : la visibilité. Les organisations ont de nombreuses raisons légitimes d’examiner les données transférées, de la prévention des fuites de données au routage avancé des couches 4 à 7. La solution de sécurité retenue doit donc être capable d’offrir une visibilité, de préférence totale, sur les données qui entrent dans le réseau comme sur celles qui en sortent.
F5 apporte des réponses à ces problèmes complexes, qu’il s’agisse de l’adaptation aux changements d’algorithmes de sécurité, de la visibilité, de la gestion des clés ou de l’intégration. Alors que les attaques ne cessent d’évoluer, que les gouvernements et les secteurs d’activité exigent une sécurité accrue et que les employés ont besoin d’un accès plus étendu au réseau et aux données malgré des risques croissants, le point de contrôle stratégique faisant office de passerelle réseau pourrait résoudre ces problèmes grâce à des services de sécurité. La plateforme F5® BIG-IP® propose un éventail de solutions permettant de renforcer la sécurité sans augmenter la latence du réseau, tout en nécessitant beaucoup moins de temps de gestion que des produits distincts.
F5 répond aux risques de sécurité
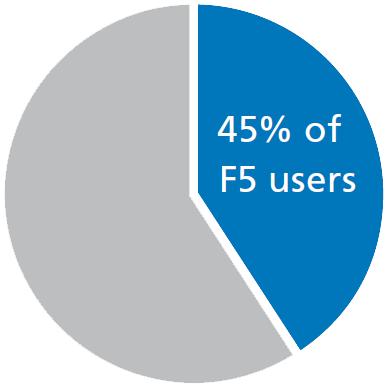
45 % des entreprises interrogées ont réduit les risques de sécurité en déployant des solutions F5.
SSL permanent
Le besoin de chiffrement SSL ne cesse de croître. L’accès aux informations personnelles identifiables (PII) doit être protégé, tout comme l’accès aux informations à diffusion restreinte. De plus en plus, les sites web et les emplacements de téléversement à distance doivent également être sécurisés. De fait, de nombreuses organisations chiffrent déjà, ou envisagent de chiffrer, près de 100 % de leurs connexions. Elles s’emploient à sécuriser tous leurs environnements, qu’il s’agisse des environnements de test, d’assurance qualité ou de production, afin de se prémunir contre toutes les attaques. Elles commencent également à prendre conscience que toutes les données, les applications et les informations de session doivent être protégées pour garantir un environnement véritablement sécurisé.
Historiquement, seules les applications — ou, plus précisément, les données sensibles telles que les numéros de carte bancaire et autres informations personnelles identifiables (PII) — étaient protégées par SSL. Le reste du site web, notamment les informations, les cookies de session ou les pages statiques, ne l’était pas. Mais ces pages non protégées sont devenues une faille, offrant aux attaquants une voie d’accès aux systèmes qui hébergeaient les pages protégées.
Les organisations doivent veiller à protéger les données sensibles de leurs clients ainsi que les autres données sensibles. La loi leur impose également de faire preuve de « diligence raisonnable » en mettant en place des protections suffisantes pour éviter qu’une attaque ne puisse manifestement aboutir. C’est pourquoi de nombreuses organisations adoptent aujourd’hui une stratégie SSL permanente, certaines allant jusqu’à utiliser SSL pour toutes les connexions, qu’elles soient internes ou externes.
Mais le chiffrement a un coût. Le chiffrement de type RSA est gourmand en cycles processeur et en maintenance des clés, et la manipulation du contenu des flux chiffrés devient quasiment impossible. Bien que ce soit la principale raison d’être du chiffrement, l’organisation qui le met en œuvre peut légitimement avoir besoin de modifier les données pour diverses raisons, du filtrage de contenu à l’équilibrage de charge.
Les exigences sont donc les suivantes :
- Un chiffrement qui permet néanmoins à l’organisation chargée du chiffrement de manipuler les flux et/ou les données.
- Chiffrement qui ne consomme pas une grande quantité de ressources, notamment du temps processeur sur les serveurs.
- Chiffrement pouvant utiliser un magasin de clés réseau.
- Chiffrement capable de différencier le trafic interne du trafic externe.
- Diversité des chiffrements, c’est-à-dire la capacité à prendre en charge un large éventail d’algorithmes de chiffrement.
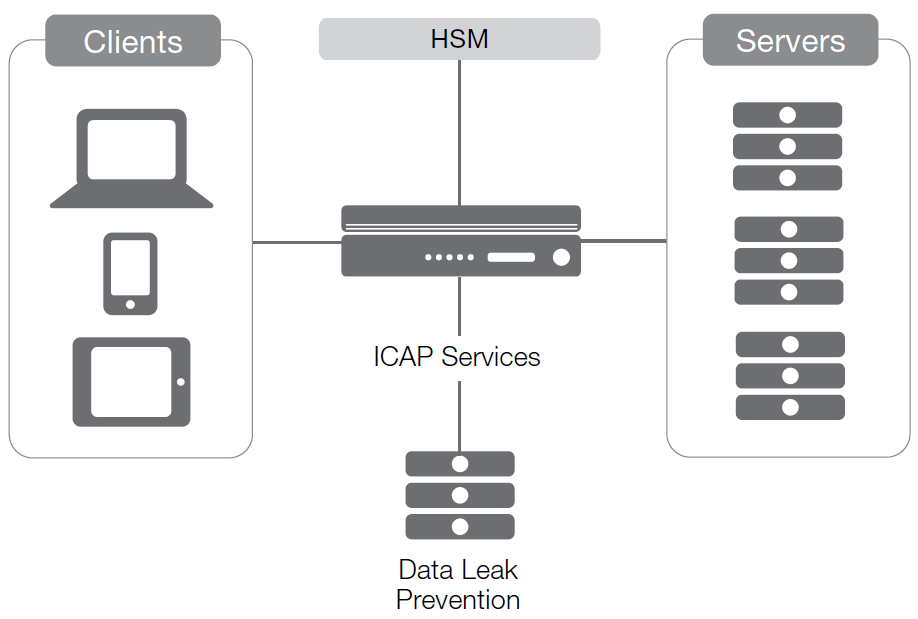
Une passerelle de sécurité capable de fournir des services SSL offrant un choix d’algorithmes ainsi que des fonctions de visibilité, d’intégration et de gestion est nécessaire. Un outil prenant en charge le chiffrement du trafic entrant et sortant peut utiliser un module matériel de sécurité (HSM) pour protéger les clés, décharger les serveurs des ressources de calcul et des coûts d’exploitation associés, et assurer la terminaison ou la prise en charge des connexions SSL entrantes et sortantes.
Cette passerelle de sécurité idéale assure le chiffrement pour les clients sans en faire peser la charge sur le processeur du serveur, et peut également chiffrer les communications avec les serveurs si nécessaire. Elle ne doit pas nécessiter la gestion séparée de tout un ensemble de clés et, dans son rôle de passerelle, elle doit pouvoir exploiter d’autres services susceptibles de nécessiter des données non chiffrées entre le déchargement des connexions entrantes et l’établissement de connexions SSL vers les serveurs back-end. Dans un tel scénario, les économies réalisées sur les logiciels back-end peuvent rapidement devenir substantielles, puisqu’un nombre moindre de serveurs suffit à prendre en charge le même nombre de connexions.
Il existe différentes options pour mettre en œuvre une telle architecture, selon les besoins de l’organisation concernée.
Trois styles
La force d’une telle solution réside dans son positionnement à un point de contrôle stratégique. Placé à la jonction entre le réseau et Internet, le dispositif idéal est capable de mettre fin aux connexions SSL entrantes, de traiter la charge utile du flux, puis, si nécessaire, de la chiffrer à nouveau à l’aide des clés du réseau interne. Il en va de même pour le trafic circulant dans l’autre sens, bien que les mesures de sécurité requises pour le trafic sortant diffèrent de celles nécessaires au trafic entrant. (Prenons le cas d’un flux entrant, pour lequel les utilisateurs doivent être authentifiés et les charges utiles analysées afin de détecter tout contenu malveillant, tandis que le flux sortant doit être contrôlé afin de repérer les données sensibles quittant le centre de données.) Un tel point de contrôle stratégique permet d’adopter trois approches différentes en matière de gestion du chiffrement, toutes valables selon les besoins de l’organisation.
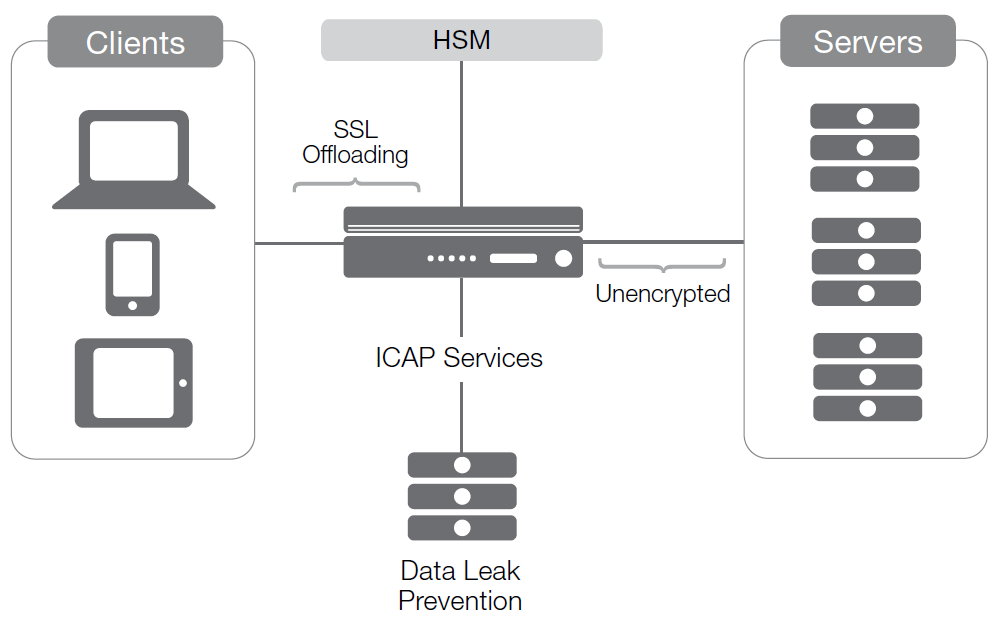
Premier mode : déchargement des connexions
Avec la terminaison de la connexion externe, le dispositif de passerelle constitue le point de terminaison SSL. La connexion SSL est maintenue entre le dispositif et les clients, tandis que la connexion au serveur d’applications reste ouverte et non chiffrée. En assurant la terminaison des connexions SSL provenant de l’extérieur du réseau, cette architecture garantit la sécurité à l’extérieur et les performances à l’intérieur. L’absence de chiffrement côté serveur accélère les temps de réponse, mais rend l’environnement non sécurisé dès lors qu’un attaquant parvient à s’introduire dans le réseau.
Style 2 : visibilité SSL
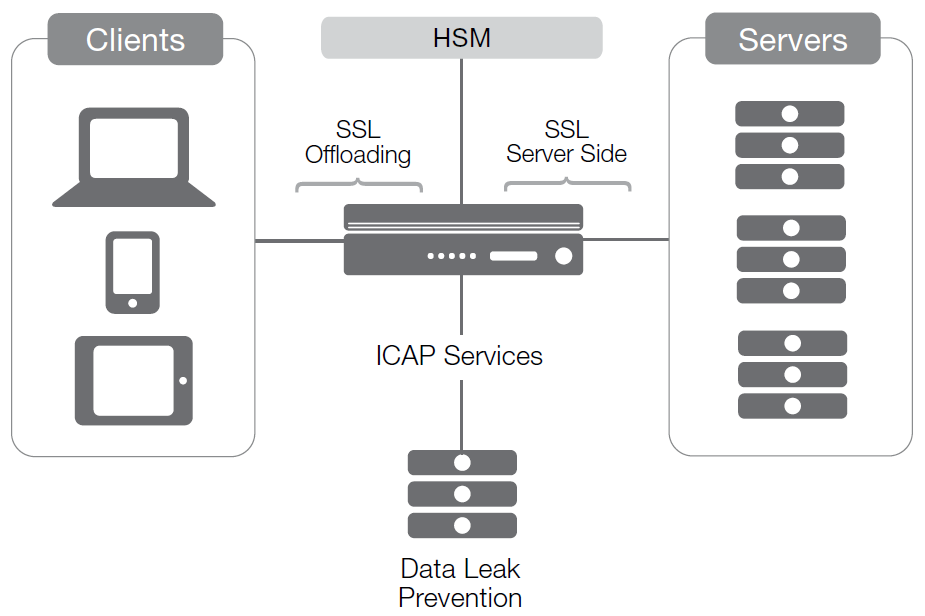
Lorsque le trafic interne comme externe est chiffré, l’appareil situé au point de contrôle stratégique peut gérer le trafic, adapter et optimiser le contenu, tout en protégeant l’ensemble du réseau.
Troisième méthode : inspection SSL transparente
De plus en plus, les équipes informatiques s’orientent vers une solution qui conserve une seule couche de chiffrement sur l’ensemble de la connexion, du client au serveur, tout en permettant la manipulation intermédiaire des données afin de faciliter l’utilisation de divers outils, notamment ceux dédiés à la prévention des fuites de données (DLP), à l’authentification préalable à l’accès et à l’équilibrage de charge.
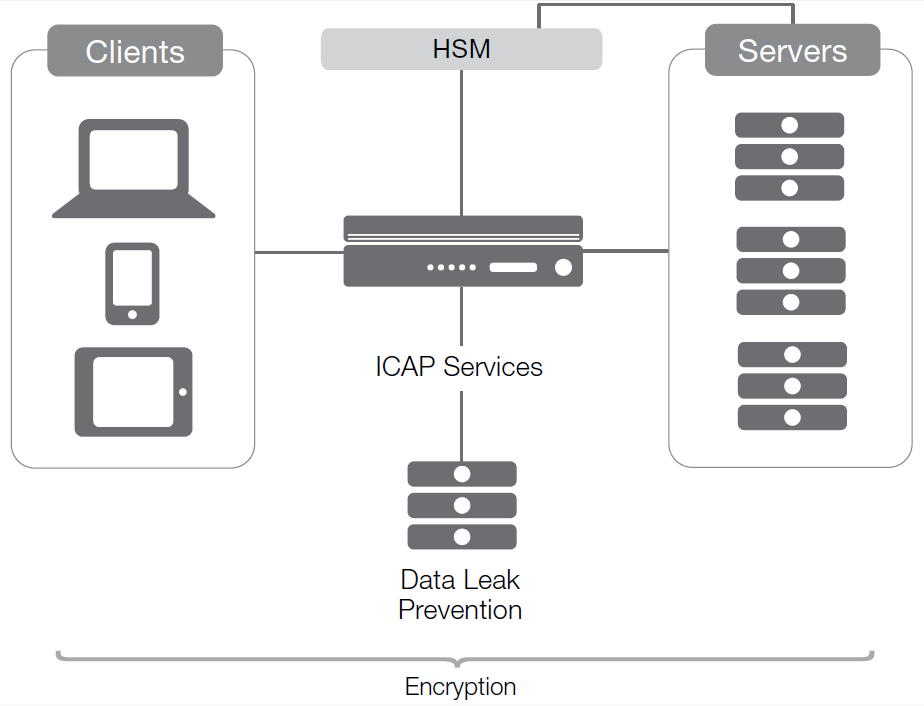
Place à la visibilité SSL. Dans ce scénario, le serveur et l’appareil situé au point de contrôle stratégique partagent un certificat SSL, ce qui permet à la passerelle d’accéder aux flux lors de leur transit, sans qu’il soit nécessaire d’interrompre complètement puis de recréer les connexions SSL.
Transformation SSL
Le fait est que, dans ce troisième scénario, la charge liée au traitement du chiffrement repose de nouveau sur les serveurs. Cela aurait constitué un inconvénient majeur par le passé, mais avec l’avènement du chiffrement ECC, le nombre de cycles processeur nécessaires à ce type de chiffrement a considérablement diminué, tout comme l’espace requis pour stocker les clés. Cela tient à l’algorithme ECC, qui permet d’offrir le même niveau de sécurité avec des clés beaucoup plus petites, réduisant ainsi sensiblement le coût de traitement côté client. (Alors que, par le passé, beaucoup affirmaient que « le client n’était pas le problème », nous sommes aujourd’hui confrontés à un nombre sans précédent de clients mobiles, et l’utilisation du processeur est l’un des facteurs qui réduisent l’autonomie de la batterie. Désormais, tout le monde doit donc se préoccuper du client.)
Bien que les trois systèmes de cryptographie à clé publique soient sûrs, efficaces et commercialement viables, ils diffèrent par la nature des problèmes mathématiques sur lesquels ils reposent. Cela influe non seulement sur leur vulnérabilité aux attaques par force brute souvent employées par les pirates, mais peut également entraîner des différences dans la taille des clés générées par les algorithmes pour assurer un niveau de sécurité donné. Le National Institute of Standards and Technology (NIST) fournit des recommandations concernant la taille minimale des clés pour chacun d’eux, en fonction du niveau de sécurité requis. Et bien entendu, si une organisation dispose d’une diversité cryptographique, elle peut choisir parmi plusieurs algorithmes de chiffrement. Ainsi, si une méthode efficace permettant de compromettre des clés RSA d’une longueur maximale de 2 Kb apparaît demain, il suffira de changer l’algorithme utilisé par les serveurs pour pouvoir dormir sur ses deux oreilles.
Mais, à longueur de clé égale, l’ECC est plus sûre. En effet, dans la plupart des cas, l’ECC permet d’obtenir avec une clé très courte ce que les algorithmes actuels offrent avec des clés très longues. Cette efficacité tient aux principes mathématiques employés dans les algorithmes ECC (il en existe plusieurs). Grâce à des clés plus courtes, l’ECC réduit la charge du processeur liée au chiffrement tout en maintenant, voire en améliorant, le niveau de sécurité. Elle constitue ainsi un nouvel outil puissant permettant de sécuriser les communications entre clients et serveurs.
La plateforme F5 tire parti de ce nouvel outil important. À l’heure actuelle, les appareils BIG-IP proposent DSA pour la signature et ECC pour le chiffrement, en plus des algorithmes RSA, AES et 3DES que F5 a toujours pris en charge.
L’ECC contribuant à réduire la charge de chiffrement sur le processeur, il reste l’autre problème majeur auquel le chiffrement est traditionnellement confronté : la visibilité. Si tout est chiffré, comment les dispositifs de prévention des pertes de données (DLP) et d’authentification externe peuvent-ils accéder au contenu non chiffré ?
Visibilité SSL
C’est là qu’intervient l’outil HSM en réseau. Bien que les solutions HSM soient de plus en plus répandues, leur utilisation se limite généralement au stockage des identifiants. Pourtant, avec les connexions et les usages appropriés, elles peuvent également jouer un rôle clé. Le partage de certificats entre un dispositif hautement flexible situé en périphérie du réseau et des serveurs au cœur de celui-ci permet au dispositif périphérique d’inspecter le trafic non chiffré sans interrompre les flux. En stockant des clés symétriques, des clés privées asymétriques (notamment pour les signatures numériques), entre autres, le dispositif de passerelle protège les informations critiques tout en les rendant accessibles sur l’ensemble du réseau. Il devient ainsi possible, par exemple, d’envoyer les informations de connexion aux dispositifs LDAP, de faire passer les flux entrants par des antivirus et les données sortantes par des dispositifs DLP.
Les modules de sécurité matériels pris en charge par F5 sont des dispositifs renforcés dotés de mécanismes permettant de détecter toute tentative d’altération et certifiés conformes au niveau 3 de la norme NIST 140-2. En les déployant comme passerelles de sécurité à un point de contrôle stratégique du réseau, une organisation peut bénéficier non seulement de services SSL efficaces, mais aussi d’une visibilité sur les données chiffrées. Elle obtient ainsi un système complet à la sécurité renforcée, qui conserve toutes les fonctionnalités d’un proxy bidirectionnel assurant la terminaison des connexions.
Les possibilités offertes par ce point de contrôle stratégique sont immenses. Grâce au langage de script F5® iRules®, une organisation peut conserver les informations sensibles au sein du centre de données. Par exemple, une iRule gérée par la communauté et partagée sur F5® DevCentral™ peut détecter la plupart des informations de carte bancaire et les supprimer avant qu’elles ne quittent le bâtiment.
Autre exemple : la fonctionnalité de passerelle IPv6, voire la traduction SPDY, peut être mise en œuvre sur le dispositif F5.
Nombre de ces options ne sont pas possibles dans un environnement SSL classique. Toutefois, en ayant accès à la connexion entrante, le dispositif BIG-IP accède également à la charge utile du flux de données, ce qui lui permet d’agir intelligemment sur ces données, et pas seulement sur le flux. De plus, comme le dispositif n’a pas besoin de mettre fin à la connexion, les performances sont nettement moins dégradées que si deux connexions SSL distinctes devaient être maintenues.
Le dispositif BIG-IP peut également rediriger une demande d’accès à une page sécurisée vers le service d’authentification et ne renvoyer la page qu’une fois que l’utilisateur s’est connecté avec succès et que le serveur d’autorisation a confirmé qu’il dispose des droits d’accès à la page concernée. L’essentiel ici est que l’authentification, l’autorisation et la traçabilité (AAA) sont assurées et qu’en cas d’échec, l’utilisateur peut être redirigé vers une page isolée du réseau principal. Ainsi, les utilisateurs non autorisés ne peuvent jamais franchir le dispositif BIG-IP pour accéder au réseau interne, et les attaquants se faisant passer pour des utilisateurs légitimes n’atteignent jamais les systèmes critiques pour tenter de les exploiter. Leurs connexions ne vont pas jusque-là, car elles sont interrompues et authentifiées avant de pénétrer dans le réseau interne. Dans les scénarios d’attaque DDoS, un dispositif hautes performances capable de rediriger les connexions malveillantes vers un réseau de quarantaine contribue à maintenir le réseau public accessible aux utilisateurs légitimes, contrecarrant ainsi l’objectif de l’attaque DDoS.
Prise en charge de FIPS 140-2
Souvent, la protection des clés constitue le principal problème posé par une stratégie de chiffrement à grande échelle. La nécessité de maintenir les certificats à jour, de savoir quel appareil possède quel certificat et de déterminer quand les certificats peuvent être transférés d’une machine à une autre — en particulier dans un environnement virtualisé — peut limiter le nombre de certificats déployés et même influer sur les choix d’architecture.
Pour les organisations nécessitant une prise en charge de la norme FIPS 140-2 de niveau 2, cette fonctionnalité peut être ajoutée à de nombreux modèles d’appareils BIG-IP. Les organisations qui souhaitent sécuriser des informations telles que les clés et les phrases secrètes des certificats, mais qui n’ont pas besoin de la prise en charge de la norme FIPS 140-2, peuvent utiliser la technologie Secure Vault intégrée.
Les appareils BIG-IP peuvent également faire office de HSM ou utiliser un HSM déjà présent sur le réseau. Les HSM assurant le stockage sécurisé des certificats, leur utilisation offre un point de référence unique pour gérer l’utilisation et l’expiration des clés, ce qui simplifie la gestion des certificats et permet au personnel informatique de se consacrer à d’autres fonctions métier importantes.
Des fonctionnalités supplémentaires sur un seul appareil
Chaque plateforme BIG-IP est fournie avec une licence offrant le débit de chiffrement maximal, incluse dans le prix. Mais cette solution de sécurité F5 présente un autre avantage majeur : la possibilité d’ajouter ou d’activer des fonctionnalités supplémentaires. La protection DDoS intégrée permet aux sites web de rester en ligne et mieux sécurisés pendant une attaque. De plus, grâce à la possibilité d’ajouter divers modules de sécurité et de performances, le service informatique n’a besoin de gérer qu’un seul appareil, au lieu de plusieurs, pour répondre aux besoins de l’organisation en matière de mise à disposition des applications. La centralisation du traitement — ce point de contrôle stratégique — simplifie la gestion et accélère les temps de réponse.
Conclusion
L’avenir de l’informatique passe par un chiffrement généralisé afin d’éviter les risques de sécurité liés à la coexistence de pages web chiffrées et non chiffrées. Cela impose une lourde charge aux infrastructures et nécessite de mettre en œuvre le chiffrement partout, tout en continuant à gérer intelligemment le trafic pour assurer des fonctions telles que l’équilibrage de charge et la prévention des fuites de données, parmi bien d’autres.
F5 propose une solution permettant de simplifier et d’accélérer une infrastructure hautement sécurisée. Grâce à leurs nombreuses fonctionnalités et à leur capacité à examiner le trafic en transit sans mettre fin aux connexions SSL, les équipements BIG-IP peuvent également faire appel à des équipements compatibles ICAP afin d’effectuer des traitements spécialisés en fonction du secteur d’activité ou de la technologie utilisée. Prenant également en charge les HSM, la solution F5 s’adapte parfaitement aux besoins de l’organisation. Les plateformes F5 BIG-IP sont aussi capables de contrer les attaques DDoS aux niveaux requis, en les bloquant tout en continuant à acheminer les utilisateurs légitimes vers les applications.
Dans l’ensemble, la gamme de produits BIG-IP offre un contrôle granulaire, une évolutivité et une flexibilité que les autres technologies de gestion du trafic ou de sécurité ne proposent pas.
PUBLIÉ LE 30 MAI 2018