
Red HatとF5は長年にわたり協力し、強固なパートナーシップを築いてきました。このたび、マルチクラウドの複雑さへの対応を支援する取り組みの次のステップを発表できることをうれしく思います。ドバイで開催するAppWorldに合わせて、Red HatがF5 Distributed Cloud Servicesを採用したことを発表します。これにより、両社のお客さまは、マルチクラウドOpenShift環境におけるアプリケーションセキュリティ、アプリケーションデリバリ、ネットワーク接続を簡素化できます。
Red Hat OpenShiftは、コンテナ化されたアプリケーションを大規模に構築、モダナイズ、デプロイするための統合プラットフォームです。組織がさまざまなニーズに応じてアプリケーションをデプロイするために、オンプレミスのOpenShiftソリューションに加え、Red Hat OpenShift Service on AWS(ROSA)、Azure Red Hat OpenShift(ARO)、AWS EKSなどのクラウドネイティブソリューションをクラウドで活用する中、ITチームは、これらすべての環境で一貫したアプリケーションセキュリティ、アプリケーションデリバリ、接続性を確保すると同時に、AWS EKS環境とOpenShift環境の間でアプリケーションの可搬性を実現するという困難な課題に直面しています。
Red Hatのグローバルクラウドパートナーシップ担当バイスプレジデントであるBlake Shiver氏は、次のように述べています。「F5 Distributed Cloud Servicesは、アプリケーションのセキュリティ、デリバリ、接続性、オブザーバビリティに関する一連のサービスとグローバルなPoPネットワークを提供し、Red Hatのお客さまが抱えるマルチクラウドでのアプリケーションデリバリの課題に対応します。F5 Distributed Cloud Servicesにより、組織はオンプレミス、ROSA、AROのいずれのOpenShift環境でも、アプリケーションセキュリティの一貫性、アプリのモビリティ、アプリの接続性をシームレスに確保しながら、イノベーションを推進できます。」
従来、ROSAを最大限に活用するには、環境間のネットワーク接続をプロビジョニングし、クラウドをまたぐサービスのアプリ間接続を確立したうえで、クラウド固有のものを含む個別のポイントソリューションを使用してセキュリティポリシーを導入する必要がありました。これは、レガシーかモダナイズ済みかを問わず、すべてのクラウド上のあらゆるアプリに必要だったため、NetOps、SecOps、DevOpsの各チームにとって複雑さが増していました。
今日の組織には、オンプレミスとクラウドのギャップを埋める、マルチクラウド対応のアプリセキュリティおよび接続ソリューションが必要です。これにより、「一度構築すれば、どこにでもデプロイできる」戦略を実現し、市場投入までの時間を短縮してROSAが提供するスケーラビリティを活用できます。同時に、EKSデプロイメントなどのクラウドネイティブソリューションへのアプリの移行と接続をシームレスに実現し、総所有コスト(TCO)を削減できます。
そこで役立つのが、F5 Distributed Cloud Servicesです。
F5 Distributed Cloud ServicesによるROSA上での一貫したセキュリティ、接続性、デリバリー
F5 Distributed Cloud Servicesにより、Red Hat OpenShiftをオンプレミスおよびパブリッククラウド環境に導入する際に長年直面してきた多くの導入課題を軽減できます。F5 Distributed Cloud App Connectは、オンプレミスとROSAに導入されたOpenShiftクラスター間のシームレスなハイブリッド接続を実現します。これにより、クラスター間を接続するためのカスタムルーティング、VPN、NATを構築する必要がなくなります。
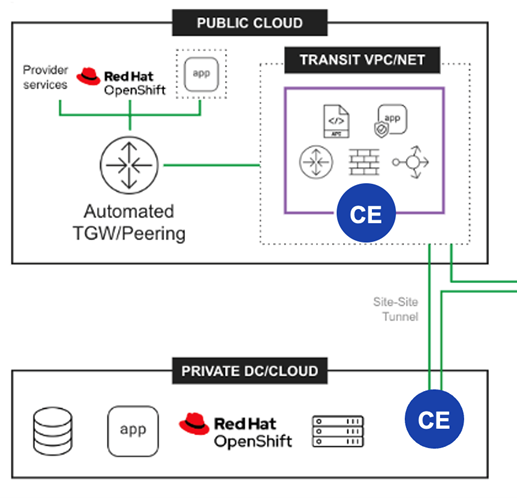
OpenShiftクラスター上で稼働するDistributed Cloud App Connectアプリは、あらゆる環境に拡張可能なアプリケーションデリバリーファブリックを活用し、レイヤー7でシームレスに接続します。このセキュアなサービス接続モデルにより、ラテラルムーブメントを最小限に抑え、ルーティングの変更、ファイアウォールポートの調整、NATやVPN接続を必要とせずに、オンプレミスからクラウドへレイヤー3ネットワーク接続を拡張する際の複雑さを解消します。さらに、あらゆるOpenShiftクラスターで稼働するすべてのサービスに一貫したセキュリティポリシーを適用し、各アプリを保護できます。ネットワークポリシーとセキュリティポリシーを一元管理し、すべてのOpenShiftクラスター内のアプリへグローバルに展開できるため、時間を節約し、継続的なメンテナンスを大幅に簡素化できます。
これらはすべて、F5 Distributed Cloud Platformによって実現します。F5はこのプラットフォームをハイブリッド型として設計し、既存の管理ツールを補完するさまざまなセキュリティサービスとネットワーキングサービスを提供しています。組織は、これらのサービスをSaaSとして利用するか、自社環境に導入するカスタムCustomer Edge(CE)ソフトウェアパッケージを使用して、ハイブリッドSaaSソリューションを実装できます。CEパッケージをオンプレミスに導入することで、ROSA Distributed Cloud App Connectは拠点間のトラフィックを接続し、高可用性とサービスモビリティを実現できます。これにより、移行が容易になり、一貫したアプリケーションデリバリとセキュリティの運用モデルでユーザーにアプリケーションを提供できます。
このローカルCEデプロイにより、Distributed Cloud App Connectは、OpenShiftクラスター間、およびEKSなどの他のKubernetesディストリビューションとの間でアプリケーション間接続を確立し、異なるクラスター環境全体で一貫したポリシー適用と一元的な可観測性を実現できます。
Shiver氏は次のように付け加えています。「ROSAとF5 Distributed Cloud Servicesを組み合わせることで、OpenShiftクラスター間のワークロード接続に必要な作業を最小限に抑えられます。これにより、コアインフラストラクチャの維持だけに注力するのではなく、AIなどのイノベーションプロジェクトにリソースを振り向けることができます」
このアプローチにより、新しいアプリケーションの導入時に組織が直面する負担を軽減し、ネットワークとセキュリティのオーケストレーションを簡素化できます。F5とRed Hatのパートナーシップ強化によって、組織はこれまで以上に迅速にスケールできるようになりました。
まとめ
F5とRed Hatの連携は、運用の複雑さを軽減し、アプリケーションのモダナイゼーションを進めたい組織に強力な手段を提供します。Red Hat OpenShiftのコンテナプラットフォームおよびデプロイ機能と、F5 Distributed Cloud Servicesの一貫したセキュリティおよび接続性を組み合わせることで、組織はサービスを中断することなく、ROSA上のOpenShiftアプリケーションを必要に応じて接続、保護、拡張できます。
F5 Distributed Cloud Servicesを今すぐ始めましょう:https://www.f5.com/cloud
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。