Perspectives technologiques 2024 de F5
Trois tendances convergent et promettent d’entraîner des changements majeurs dans le domaine de la sécurité en 2024.
Écrit par Lori MacVittie
Il serait facile d’ignorer les signaux du marché et de se contenter d’affirmer que l’IA générative est la technologie et la tendance phares de cette année.
Il ne fait aucun doute que l’IA générative a un impact considérable, voire sismique, sur le marché et, par conséquent, sur toutes les entreprises. Nous en sommes conscients, mais reconnaissons également qu’il est peu utile de le souligner. Nous savons tous qu’il est nécessaire d’adopter et d’intégrer l’IA dans nos entreprises, nos produits, nos services et nos processus de travail ; il n’y a donc aucun intérêt réel à prêcher des milliers de convaincus.
Ce qu’il convient en revanche de souligner, c’est que l’IA générative a éclipsé une autre tendance, tout aussi importante, mais dépourvue de nom accrocheur : la convergence de la sécurité et de l’observabilité.
Nous ne sommes pas surpris que « 85 % des professionnels des technologies déclarent que l’observabilité constitue désormais une priorité stratégique pour leur organisation » (AppDynamics ). Lorsque nous nous sommes penchés sur la maturité numérique des entreprises, nous avons constaté que même les organisations les plus avancées sur le plan numérique rencontrent des difficultés liées à la visibilité et au cloisonnement des données. Ce dernier contribue souvent au manque de visibilité, car les données nécessaires sont enfermées dans des sources disparates. Le manque d’expertise mentionné par ces mêmes organisations est probablement aussi un facteur contributif.
Quant à l’importance de la sécurité, elle n’est plus à démontrer. De la salle du conseil d’administration à la salle des serveurs, la sécurité reste un défi et une préoccupation majeurs. Les investissements dans la sécurité demeurent une priorité absolue, que les dirigeants portent un regard sombre ou optimiste sur les perspectives économiques.
En effet, au second semestre 2023, nous avons vu l’attraction gravitationnelle exercée par l’IA générative sur ces deux tendances convergentes créer un vortex dans lequel la sécurité est rapidement aspirée : celui de l’AISecOps.
La convergence de la sécurité et de l’observabilité
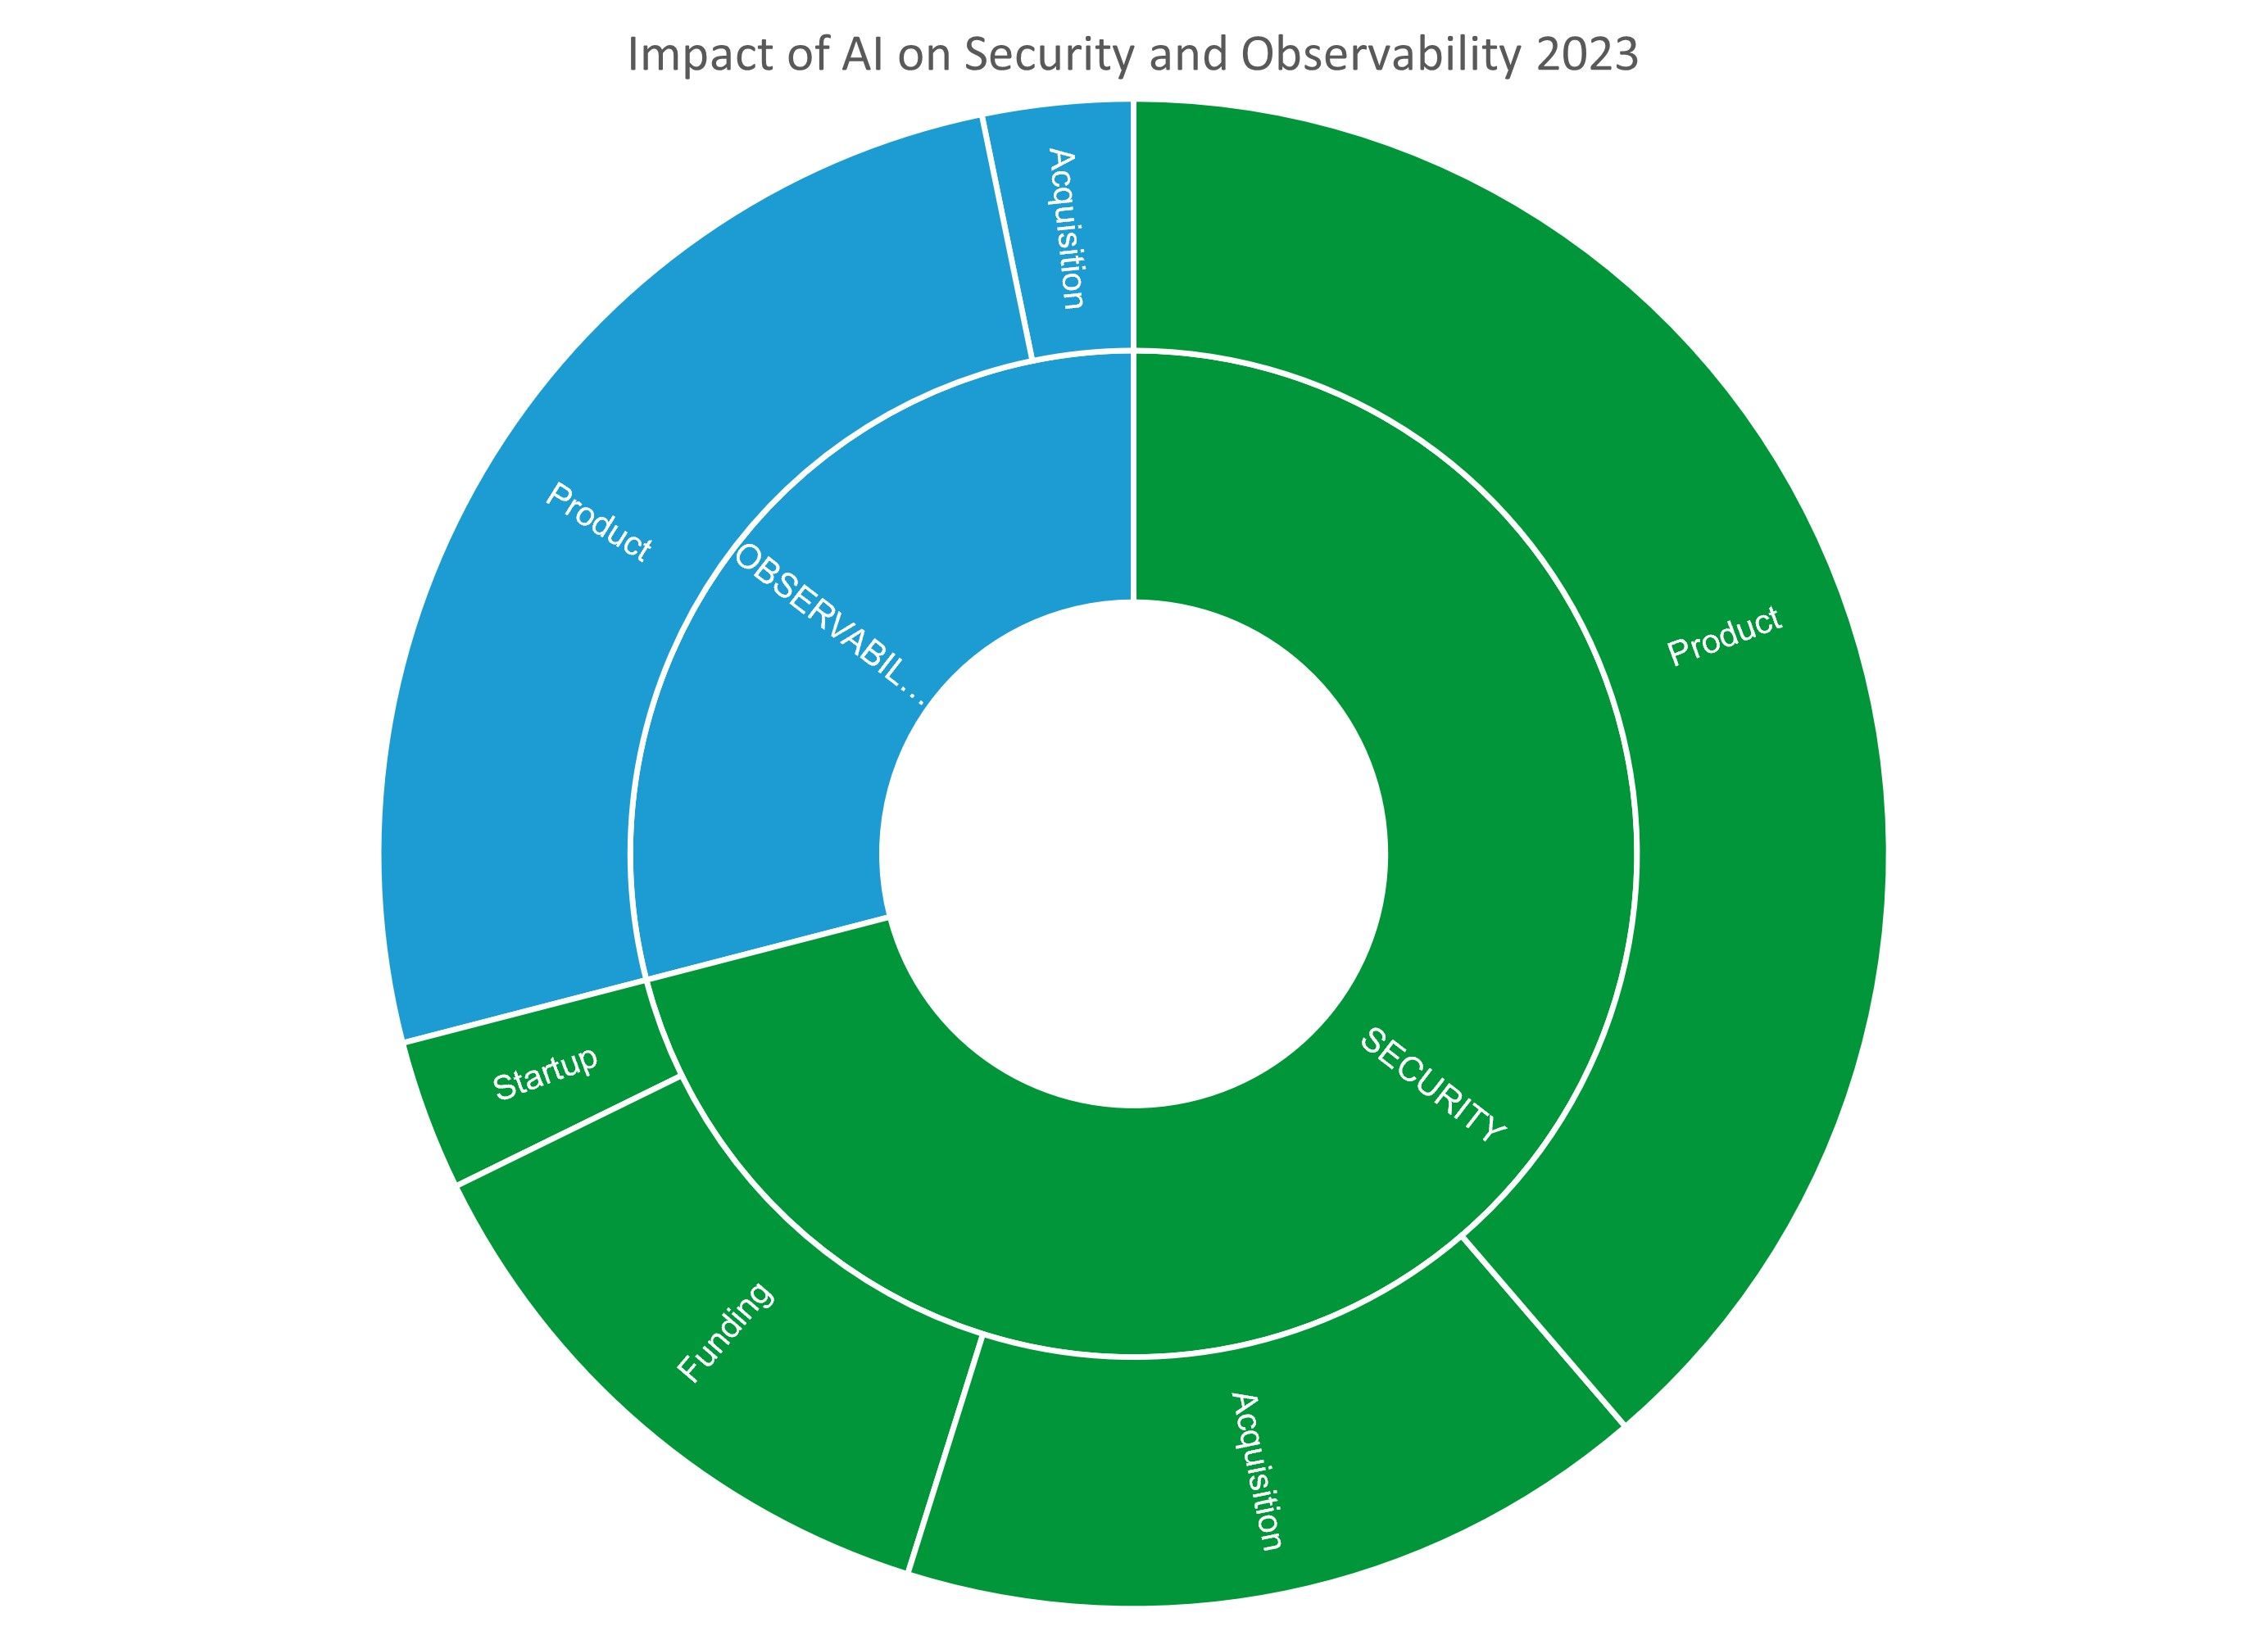
Tout au long de l’exercice 2023, nous avons constaté que l’activité dans les domaines de la sécurité et de l’observabilité continuait de progresser séparément, tout en convergeant. En d’autres termes, les entreprises spécialisées dans l’observabilité ont commencé à proposer des services de sécurité, tandis que les entreprises de sécurité ont acquis ou développé d’importantes capacités d’observabilité afin d’offrir une meilleure visibilité.
Sans surprise peut-être, la prochaine étape de cette convergence est l’intégration de l’IA.
88 % des DSI estiment que la convergence des pratiques d’observabilité et de sécurité sera essentielle pour instaurer une culture DevSecOps, et 90 % considèrent que le recours accru à l’AIOps sera indispensable pour déployer ces pratiques à grande échelle (Dynatrace).
Nous constatons que cette évolution est déjà à l’œuvre sur le marché. L’IA — et en particulier l’IA générative — a suscité une activité considérable tant dans le domaine de la sécurité que dans celui de l’observabilité. Cette dynamique s’est accélérée au second semestre 2023, sans montrer aucun signe de ralentissement.
La convergence de l’observabilité et de la sécurité est déjà une réalité, et leur intégration à l’IA est imminente.
Cela s’explique par le fait que la sécurité comme l’IA reposent largement sur l’observabilité. En d’autres termes, toutes deux nécessitent d’importants volumes de données pour fournir des informations pertinentes et exploitables, créatrices de valeur pour l’entreprise. Sur les marchés de l’exploitation et de la sécurité, une IA dépourvue d’un référentiel robuste de données opérationnelles (télémétrie) est inutile.
À l’inverse, le volume de données de télémétrie nécessaire tant pour la sécurité que pour les opérations générales est tel que, sans IA, ces données ne produiront pas de résultats pertinents. En effet, les données de performance et de disponibilité dépourvues de données de sécurité complémentaires sont de plus en plus considérées par le marché comme sous-optimales. Plus de la moitié (56 %) des professionnels des technologies recherchent des solutions d’observabilité qui intègrent les données de disponibilité et de performance des applications aux données de sécurité (AppDynamics). Ils recherchent une « source unique de vérité » répondant à leurs besoins opérationnels afin d’alimenter une solution systémique fondée sur l’IA pour gérer les environnements multicloud et hybrides.
Ainsi, l’observabilité constitue une capacité fondamentale tant pour l’IA que pour les futures offres de sécurité.
L’essor de l’AISecOps
Nous prévoyons que 2024 sera l’année où la pratique de l’AISecOps prendra forme et s’imposera comme « la voie » à suivre.
Cette convergence permettra non seulement d’appliquer les approches traditionnelles de l’IA et du machine learning à l’analyse du trafic en temps réel afin de détecter et de neutraliser les menaces plus rapidement et plus efficacement, mais elle révolutionnera également la manière dont les professionnels de la sécurité interagissent avec les données relatives aux menaces. D’où l’intégration de l’IA.
Mais les technologies qui rendent possibles l’observabilité, la sécurité et l’IA sont peut-être encore plus intéressantes. Ce sont elles qui permettent l’émergence de nouvelles fonctionnalités et de nouveaux cas d’usage, et qui nous conduisent vers la convergence bien plus rapidement que cela ne serait possible autrement.
Ces technologies sont les suivantes :
1. eBPF
eBPF (extended Berkley Packet Filter) est un mécanisme Linux léger opérant au niveau du noyau, qui peut servir à la fois de point de collecte et de contrôle des données de télémétrie. Il est très répandu, car il ne nécessite ni modification du noyau ni recompilation, ce qui permet d’intégrer facilement des fonctions de capture et de contrôle aux systèmes. Bien qu’il soit principalement utilisé pour recueillir les données de télémétrie d’un système, il peut également servir de point de contrôle grâce à sa capacité à exécuter un ensemble limité de fonctions.
Par exemple, eBPF peut empêcher la propagation de paquets suspects et faire office de routeur au niveau des paquets. Cette double fonction explique l’importance croissante de cette technologie sur les marchés de l’observabilité (collecte) et de la sécurité (contrôle). eBPF facilite l’analyse en offrant un ensemble de points de collecte plus complet que ne le permettent les technologies traditionnelles basées sur des agents, tant sur le plan technique que financier. eBPF favorise ainsi le développement des capacités d’observabilité et de sécurité.
2. API
Les API (interfaces de programmation d’applications) se sont imposées sur les marchés de la sécurité et de l’observabilité en 2023. Elles servent de points de terminaison pour appeler une logique, exécuter des tâches et lancer des processus. Bien qu’elles partagent de nombreuses caractéristiques avec les points de terminaison des applications (URI), leurs spécificités posent des défis particuliers en matière de sécurité et d’exploitation. En outre, les API sont largement utilisées pour automatiser les tâches et processus opérationnels, ce qui en fait un enjeu systémique pour l’entreprise, et non plus seulement un enjeu métier lié aux applications destinées aux clients. Les API jouent un rôle clé dans l’automatisation et l’observabilité.
3. GraphQL
GraphQL est un langage de requête pour les API, ainsi qu’un environnement d’exécution permettant d’exécuter ces requêtes sur vos données. GraphQL permet aux clients de demander précisément les données dont ils ont besoin et de recevoir des réponses dans un format prévisible, ce qui limite la récupération excessive ou insuffisante de données. Son essor est porté par l’utilisation croissante des API et la dépendance accrue à leur égard, alors même que les organisations peinent à les gouverner et à les gérer. GraphQL permet également un accès plus direct aux données, faisant de celles-ci un élément de premier plan au sein des architectures applicatives, au même titre que la logique métier traditionnelle. À l’instar des API, GraphQL introduit de nouveaux défis de sécurité qui doivent être pris en compte et nécessitent une observabilité adaptée.
4. DPU
Une unité de traitement des données (DPU) est un composant matériel spécialisé conçu pour décharger le processeur central (CPU) des tâches de traitement des données et les accélérer. À l’instar des processeurs graphiques (GPU), qui rendent possibles la cryptographie avancée et des expériences de jeu exceptionnelles, les DPU sont hautement spécialisés dans l’exécution d’une tâche de calcul précise. Ils sont optimisés pour gérer le déplacement, la transformation et la gestion des données, ce qui permet au CPU de se concentrer sur les calculs à usage général et améliore l’efficacité globale du système. Les DPU peuvent accroître les performances des applications gourmandes en données, réduire les goulets d’étranglement du système et diminuer la consommation d’énergie. Ils sont de plus en plus utilisés dans les architectures modernes de centres de données, l’informatique en périphérie et les charges de travail d’IA et d’apprentissage automatique, où le traitement efficace de grandes quantités de données est essentiel aux performances et à l’évolutivité.
Ensemble, ces quatre technologies renforcent les capacités d’observabilité et de sécurité, ainsi que l’intégration de l’IA générative et de l’IA traditionnelle. Nous prévoyons une adoption et une utilisation accrues de ces quatre technologies en 2024, à mesure que les organisations s’engagent dans la transition vers l’AIOps et sa convergence avec la sécurité.
F5 n’est pas la seule entreprise à prévoir d’exploiter l’IA, et plus particulièrement l’IA générative. Chez F5, notre mission est de rendre la mise à disposition et la sécurité des applications « incroyablement simples ». En effet, pour simplifier à l’extrême le déploiement et l’exploitation de ces technologies, il faut intégrer et appliquer l’IA sous toutes ses formes. Nous travaillons activement à de nouvelles façons d’intégrer l’IA traditionnelle, notamment les modèles sur lesquels reposent nos technologies de détection des bots et des fraudes, ainsi que l’IA générative.
Mais nous sommes également conscients que cela nécessite d’investir dans les technologies indispensables à sa réussite. C’est pourquoi nous avons contribué à la création du projet OPI (Open Programmable Infrastructure) afin d’accélérer l’adoption des DPU et avons renforcé nos investissements et notre soutien en faveur de l’open source. C’est également pourquoi nous intensifions nos efforts d’innovation visant à intégrer l’IA sous toutes ses formes afin d’améliorer et d’enrichir nos offres.
Nous pensons que l’IA constitue une évolution et qu’elle portera les capacités d’automatisation à un niveau supérieur, améliorant ainsi la productivité et l’efficacité dans tous les métiers, en particulier ceux liés à la mise à disposition et à la sécurisation des applications et des API qui sous-tendent les activités numériques.