Déployez et sécurisez l’IA d’entreprise à la vitesse de l’inférence
Le centre de gravité de l’IA s’est déplacé de l’entraînement vers l’inférence. F5 contribue à la résilience et à la sécurité de l’IA en acheminant le trafic d’inférence, en réduisant les goulots d’étranglement liés à la transmission des données et en assurant la sécurité à l’exécution dans les environnements multicloud hybrides.
L’inférence révèle chaque maillon faible des données, du trafic et des mécanismes de contrôle
L’entraînement n’a lieu qu’une fois. L’inférence, elle, s’exécute en permanence, sous charge et dans un environnement exposé. Ainsi, chaque faiblesse dans la circulation des données, le routage du trafic et le contrôle des accès devient un problème en production. F5 Application Delivery and Security Platform se positionne à ce point de contrôle pour garantir la rapidité, la disponibilité et la sécurité de l’IA face aux exigences du monde réel.
L’IA est à l’origine de transformations fondamentales
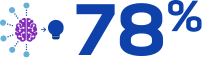
des organisations exécutent désormais elles-mêmes l’inférence IA1
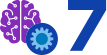
Les modèles d’IA sont gérés en production en moyenne 1
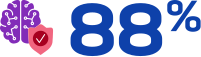
des organisations ont été confrontées à des problèmes de sécurité liés à l’IA 1
Passez de l’ambition à la préparation opérationnelle en matière d’IA : Évaluez votre maturité en matière d’IA
Découvrez les solutions d’IA pour les entreprises
Infrastructure d’IA
Infrastructure d’IA
Optimisez la circulation des données et du trafic à grande échelle. De l’ingestion de données issues d’un stockage compatible S3 à l’inférence distribuée et à l’équilibrage de charge des usines d’IA, F5 contribue à réduire les goulots d’étranglement et à améliorer l’utilisation des GPU dans les environnements multicloud hybrides.
Découvrez les solutions d’infrastructure d’IA
Sécurité de l’IA
Sécurité de l’IA
Sécurisez et gouvernez les modèles, applications et agents d’IA, ainsi que les API qui les relient, grâce à un cycle continu d’évaluation des risques et à une protection sur mesure lors de l’exécution, pour que les équipes de sécurité gardent le contrôle.
Découvrez les solutions de sécurité pour l’IA
En partenariat avec les fournisseurs de l’infrastructure que vous utilisez déjà
Des solutions conjointes pour faire évoluer et protéger les applications d’IA d’entreprise tout au long de leur cycle de vie.




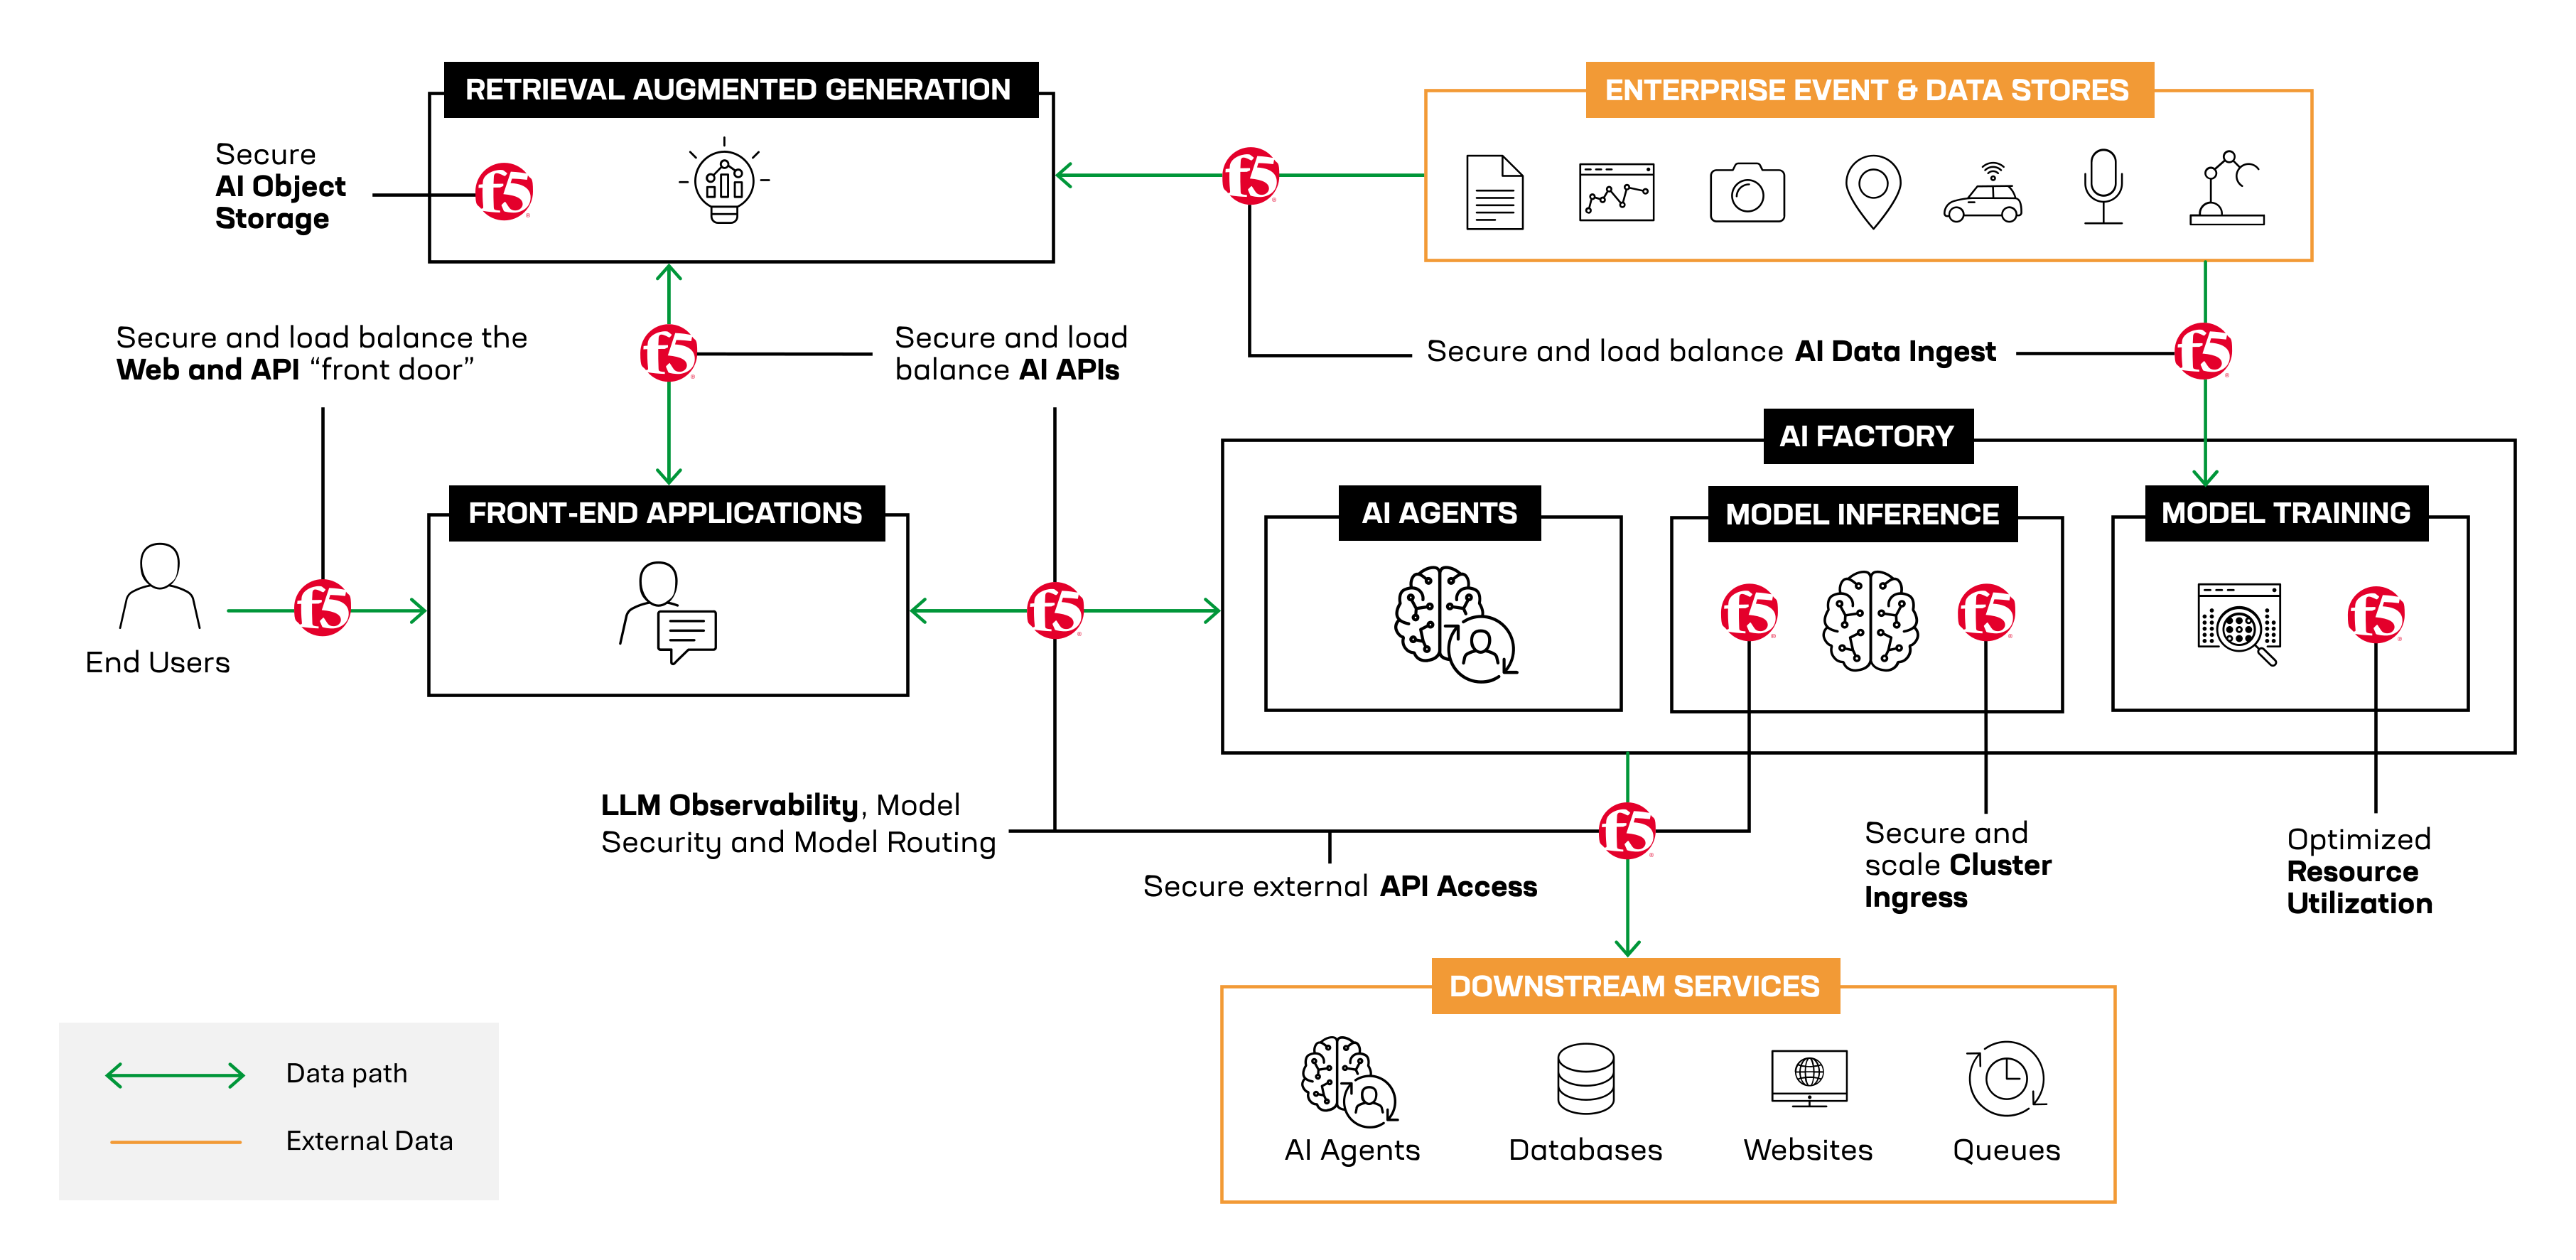
L’architecture de référence pour une IA sécurisée et haute performance
Explorez une architecture de référence interactive pour l’IA et découvrez comment accélérer les transferts de données, protéger le trafic lié à l’IA et maintenir la résilience des environnements dans les déploiements multicloud hybrides.
Sujets tendance
Points de vue du secteur
Banque et services financiers
Déployez et sécurisez l’IA dans l’ensemble des services financiers
Le secteur des services financiers passe des copilotes IA aux agents IA capables de planifier et d’agir de manière autonome. Cette autonomie accroît les risques liés aux API, aux modèles et aux données avec lesquels les agents interagissent, et les autorités de régulation exigent désormais que chaque action d’un agent soit traçable et supervisée. F5 assure la rapidité et la disponibilité de ces systèmes d’IA, inspecte les prompts et les réponses qui y transitent, et vous offre la visibilité nécessaire pour démontrer l’efficacité de votre gouvernance. Découvrez comment les établissements financiers déploient l’IA agentique à grande échelle tout en préservant la confiance des titulaires de comptes.
Secteur public
Sécurité à l’exécution et distribution des données pour les systèmes d’IA gouvernementaux
Les systèmes d’IA gouvernementaux couvrent les services aux citoyens, la défense et le renseignement, et s’étendent souvent à des environnements classifiés et non classifiés. F5 ADSP optimise l’acheminement des données pour l’IA, assure la sécurité des modèles et des agents d’IA lors de leur exécution et protège les API d’inférence dans les déploiements sur site, dans le cloud souverain et dans les environnements physiquement isolés.
Santé
Déployez à grande échelle, modernisez et protégez l’IA dans le secteur de la santé
L’IA révolutionne le secteur de la santé, mais la sécurité freine son essor. Malgré une hausse de 239 % des incidents liés au piratage depuis 2018, les hôpitaux et les systèmes de santé peinent à suivre le rythme. La conformité ne suffit plus : il est temps d’appliquer les bonnes pratiques de cybersécurité pour protéger les applications et les API, tout en adaptant les capacités aux besoins des patients et des professionnels de santé à l’ère de l’IA.
Commerce de détail et e-commerce
Protégez et déployez l’IA à grande échelle dans le commerce de détail
L’IA transforme les habitudes d’achat, des recommandations personnalisées aux agents d’IA qui naviguent et effectuent des achats pour le compte des clients. Chaque nouvel usage accroît la charge et les risques pour vos applications, vos API et vos parcours de paiement. F5 vous aide à distinguer les agents d’achat vérifiés des bots malveillants, à bloquer l’extraction automatisée de données et la fraude, et à préserver la rapidité de votre boutique en ligne lors des pics de trafic. Découvrez comment les enseignes sécurisent les achats assistés par l’IA et les déploient à grande échelle, sans ralentir l’expérience client ni ouvrir la voie aux attaques.
Ressources
Dernières actualités
Blogs
Livres blancs et rapports
Webinaires
Questions fréquentes
La plupart des clusters de GPU en entreprise fonctionnent bien en deçà de leur capacité. Pour améliorer l’utilisation des GPU, les entreprises devraient mettre en œuvre des techniques d’optimisation de l’exécution, telles que le traitement continu par lots, le décodage spéculatif et la quantification, qui permettent d’augmenter considérablement le débit de traitement du matériel. Elles peuvent également recourir au routage intelligent des requêtes d’inférence pour orienter les requêtes simples vers des modèles plus petits, tout en mettant en cache les réponses récurrentes afin d’éviter de les recalculer. En alimentant correctement ces GPU en données et en instrumentant l’ensemble de la pile technologique, les entreprises peuvent réduire le coût par token.
Les GPU consomment les données plus vite que le pipeline ne peut les acheminer, laissant ces accélérateurs coûteux inactifs dans l’attente. Les systèmes de stockage traditionnels n’ont pas été conçus pour fournir l’accès continu aux données à haut débit qu’exigent les workloads modernes d’entraînement et d’inférence. Le problème du transfert des données s’aggrave lorsque les schémas d’accès sont imprévisibles, que le prétraitement est assuré par un CPU surchargé et que les données sont dispersées dans des silos sans voie d’accès rapide et unifiée aux ressources de calcul. Pour remédier à la lenteur des transferts, les entreprises peuvent concevoir l’acheminement des données comme une infrastructure à part entière. Elles doivent recourir à la prélecture, à la mise en cache, au chargement parallèle et à un stockage à haut débit qui rapproche les données des GPU. Grâce à ces techniques, elles peuvent alimenter en continu des clusters plus petits plutôt que de maintenir des clusters plus volumineux constamment privés de données.
La sécurité traditionnelle des API et des données protège les API et les informations sensibles au moyen de contrôles tels que l’authentification, l’autorisation, la validation des schémas, la détection des menaces et la protection des données. Toutefois, ces contrôles ne sont pas conçus pour interpréter de manière fiable le sens et l’intention des requêtes en langage naturel, ce qui crée des risques supplémentaires pour les systèmes d’IA. La sécurité de l’IA à l’exécution protège les systèmes lors des interactions avec les utilisateurs. Elle interprète les entrées en langage naturel pour détecter les menaces plutôt que de s’appuyer sur des règles fixes, et examine les sorties avant qu’elles ne parviennent aux utilisateurs afin de s’assurer que le modèle ne fournit pas de contenu nuisible et ne divulgue pas de données sensibles.
Selon l’OWASP (Open Worldwide Application Security Project), une organisation à but non lucratif, la principale menace pour les systèmes d’IA est l’injection de prompts, qui consiste pour les attaquants à concevoir des entrées visant à manipuler le comportement du modèle. Vient ensuite la divulgation d’informations sensibles, lorsque les modèles révèlent dans leurs réponses des données personnelles, des prompts système ou des éléments de propriété intellectuelle. Les garde-fous de l’IA peuvent contribuer à bloquer ces menaces, ainsi que d’autres types de menaces. Les garde-fous en entrée détectent les tentatives d’injection de prompts et de contournement des consignes système afin d’empêcher les modèles de recevoir des instructions malveillantes. Les garde-fous en sortie contrôlent et valident les réponses des modèles avant qu’elles ne parviennent aux utilisateurs ou ne déclenchent des actions en aval, contribuant ainsi à empêcher la divulgation de données sensibles dans ces réponses.
Trois raisons principales poussent les entreprises à rapatrier leurs données et leurs charges de travail d’IA du cloud vers des environnements souverains ou physiquement isolés du réseau. Tout d’abord, nombre d’entre elles doivent renforcer leur contrôle sur les données réglementées ou sensibles afin de respecter les exigences de souveraineté des données, tout en conservant leurs données d’entraînement propriétaires hors des centres de données cloud externes. Ensuite, les organisations souhaitent éviter les frais élevés de sortie des données et les factures imprévisibles des fournisseurs de cloud. Enfin, elles cherchent à améliorer les performances d’inférence de l’IA en éliminant les surcoûts de traitement liés aux infrastructures cloud mutualisées.
Pour prévenir les fuites de données lors de l’utilisation d’agents d’IA et d’outils d’IA générative (GenAI), les équipes SecOps des entreprises doivent mettre en œuvre une stratégie de défense multicouche. Cette stratégie doit notamment prévoir la mise en place de garde-fous en temps réel, directement dans les flux d’entrée et de sortie ; la limitation des droits d’accès des agents d’IA ; la sécurisation du stockage objet utilisé par l’IA pour la génération augmentée par récupération (RAG) ; la protection des accès aux API ; ainsi que la réalisation continue de simulations d’attaques (red teaming) et la correction des vulnérabilités découvertes. En parallèle, les équipes doivent déployer des outils permettant de détecter, de classifier et d’encadrer les usages de l’IA par les collaborateurs.
F5 AI Guardrails aide à appliquer les politiques lors de l’exécution et à se protéger contre les risques tels que l’injection de prompts, les fuites de données sensibles, les contenus préjudiciables et les actions dangereuses des agents. F5 AI Red Team utilise des tests adversariaux pour identifier les vulnérabilités et les faiblesses avant et pendant le déploiement. F5 AI Gateway fournit un point de contrôle centralisé pour régir l’accès aux modèles, aux agents et aux outils, tandis que F5 Workforce AI Security offre une visibilité sur les usages autorisés et non autorisés de l’IA dans l’ensemble de l’entreprise. Ensemble, ces fonctionnalités font partie de F5 AI Security Platform. Pour étendre la protection et la distribution à l’ensemble des applications, des API et des environnements distribués, F5 Application Delivery and Security Platform (ADSP) propose notamment des fonctionnalités de protection des applications web et des API, de gestion des bots, d’atténuation des attaques DDoS et de distribution des applications.