Système de prévention des intrusions (IPS) F5 BIG-IP AFM
Les réseaux des fournisseurs de services et des entreprises utilisent différents protocoles qui permettent la connectivité à un grand nombre d’applications. La plupart de ces réseaux reposent sur des protocoles anciens dont les mécanismes de sécurité intégrés sont faibles, voire inexistants, et qu’un attaquant peut exploiter pour perturber les services ou dérober des informations. Pour les fournisseurs proposant des services basés sur la 5G, la nouvelle architecture 5G multiplie de façon exponentielle les points d’entrée dans l’infrastructure réseau. Afin d’offrir une expérience à la hauteur des attentes des clients sur un marché concurrentiel, il est indispensable de protéger les réseaux.
Une solution d’inspection des protocoles moderne et flexible
Le système de prévention des intrusions (IPS) de F5, intégré nativement à F5 BIG-IP AFM, inspecte l’ensemble du trafic entrant au niveau des couches 5 à 7 et protège plus de 25 protocoles et applications d’infrastructure contre les incidents de sécurité et les exploitations de vulnérabilités. La solution IPS de BIG-IP AFM vérifie que le trafic respecte les normes des protocoles en le comparant à des centaines de signatures d’attaque connues. Elle protège l’infrastructure DNS contre les attaques de protocole et les exploitations de vulnérabilités susceptibles de nuire aux performances. Pour les fournisseurs de services, l’IPS de BIG-IP AFM va encore plus loin : il protège la périphérie du réseau, inspecte le trafic et vérifie le respect des protocoles couramment utilisés par les fournisseurs de services, tels que SS7, Diameter, HTTP/2, GTP, SCTP et SIP, pour le trafic entrant sur le réseau via UDP, TCP et SCTP. Le système veille à ce que ces services applicatifs ne fassent pas l’objet d’attaques ou d’exploitations de vulnérabilités. Le paysage des menaces devient encore plus complexe lorsque l’on considère les millions d’appareils IoT vendus chaque année qui se connectent aux réseaux des particuliers et des entreprises. Nombre de ces appareils IoT disposent d’une sécurité insuffisante, voire inexistante. Ils deviennent ainsi des cibles pour les pirates, qui peuvent les intégrer à des réseaux d’attaque. L’IPS de BIG-IP AFM inspecte les protocoles IoT largement utilisés MQTT et CoAP afin d’atténuer les attaques visant les serveurs de services IoT.
Fonctionnalités principales
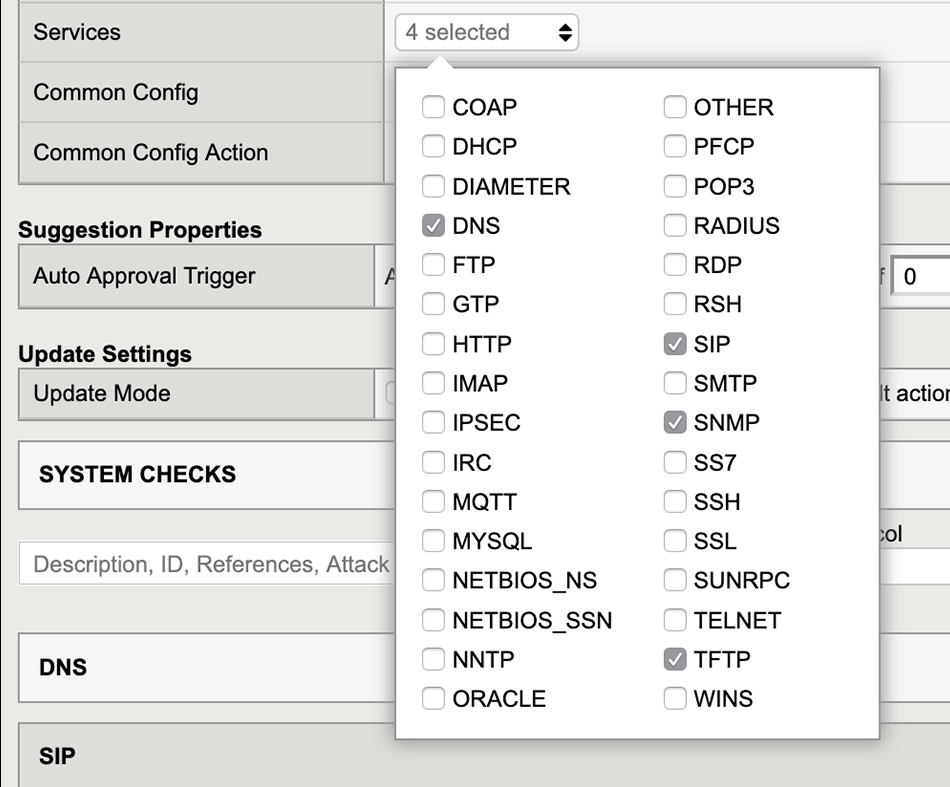
BIG-IP AFM IPS prend actuellement en charge les protocoles suivants :
CoAP | MQTT | RSH |
DHCP | MYSQL | SMTP |
Diamètre | NETBIOS_NS | SNMP |
DNS | NETBIOS_SSN | SS7 |
FTP | NNTP | SSH |
GTP | Oracle | SSL |
HTTP | PFCP | SUNRPC |
IMAP | POP3 | TELNET |
IPsec | RADIUS | TFTP |
IRC | RDP | VICTOIRES |
Rapide, simple et flexible
Afin que le système IPS de BIG-IP AFM puisse réagir rapidement aux attaques et aux exploitations de vulnérabilités ciblant les réseaux et les protocoles, les serveurs virtuels BIG-IP Standard, les listes de contrôle d’accès (ACL) et FastL4 sont pris en charge. Les F5 iRules peuvent également être utilisées pour appliquer rapidement des politiques au trafic entrant. Les iRules sont exploitées par la communauté F5 DevCentral qui compte plus de 250 000 utilisateurs collaborant à la création de règles personnalisées permettant d’atténuer les menaces moins courantes. Ces règles sont partagées au sein de la communauté afin d’offrir aux autres administrateurs la flexibilité nécessaire pour étendre les fonctionnalités de leurs déploiements BIG-IP AFM.
F5 fournit des règles prédéfinies et prêtes à l’emploi, spécialement optimisées pour les protocoles réseau des fournisseurs de services, afin d’étendre davantage l’inspection et la protection du trafic des abonnés.
Utilisation et protection des règles compatibles avec SNORT
Le moteur IPS de BIG-IP AFM utilise SNORT, un langage dédié (DSL) standard du secteur, pour appliquer des règles au trafic entrant afin de détecter et de bloquer les attaques et les exploitations de vulnérabilités. Le système IPS de BIG-IP AFM peut intégrer et utiliser des règles SNORT provenant de sources tierces afin d’assurer une protection cohérente fondée sur les politiques existantes. F5 fournit des règles prédéfinies et prêtes à l’emploi, spécialement optimisées pour les protocoles réseau des fournisseurs de services, afin d’étendre davantage l’inspection et la protection du trafic des abonnés. Pour assurer une protection contre les attaques et les exploitations de vulnérabilités nouvelles et en constante évolution, le service d’abonnement IPS de BIG-IP AFM fournit continuellement de nouvelles signatures.
Visibilité des risques en quasi-temps réel
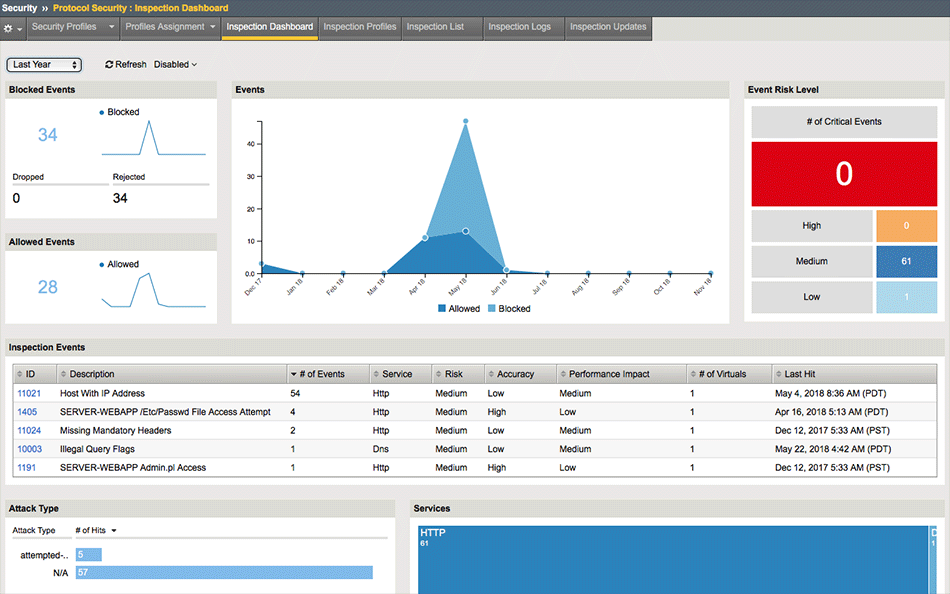
BIG-IP AFM IPS offre une journalisation à haut débit (HSL) qui assure une visibilité quasi en temps réel sur le trafic entrant, afin d’aider le personnel réseau à réagir rapidement aux attaques. F5 BIG-IQ Security complète cette fonctionnalité en offrant une vue corrélée des menaces et des mesures concrètes pour y répondre. Les données des journaux peuvent être transmises aux solutions tierces compatibles de gestion des informations et des événements de sécurité (SIEM) à des fins d’analyse et de comparaison historique.
Apprentissage intégré et suggestion de règles
BIG-IP AFM IPS intègre un moteur de suggestion de politiques qui permet aux administrateurs de suivre l’évolution des attaques et des exploits sans avoir à effectuer une surveillance approfondie ni à développer des règles. Ce moteur crée des règles à partir des modèles de trafic, qui peuvent être acceptées ou refusées, manuellement ou automatiquement, afin d’ajouter facilement une protection sans nécessiter d’expertise ni de ressources supplémentaires. Il peut également signaler lorsqu’une règle risque de générer un grand nombre de faux positifs et devrait être désactivée.
Multithread pour des performances et une évolutivité accrues
BIG-IP AFM IPS repose sur la plateforme F5 BIG-IP et est conçu pour un traitement multithread natif, ce qui permet d’adapter facilement la capacité aux pics de trafic ou à une croissance planifiée sans compromettre les services. L’architecture multithread assure également une haute disponibilité et permet d’effectuer des mises à niveau logicielles sans interruption, afin que vos activités puissent se poursuivre sans perturbation et que votre exposition aux risques soit réduite.
Flexibilité opérationnelle
La solution IPS de l’édition virtuelle de BIG-IP AFM s’exécute facilement sur les plateformes AWS, Azure et Google Cloud, ainsi que dans les environnements de cloud privé VMware/KVM, afin d’assurer une protection dans toutes les infrastructures applicatives et sur tous les points de terminaison NFV. Les déploiements peuvent être gérés par F5 BIG-IQ, hébergé dans un cloud public ou privé, pour simplifier la gestion et améliorer la visibilité.
La solution IPS de l’édition virtuelle de BIG-IP AFM est facile à déployer sur les plateformes AWS, Azure et Google Cloud, ainsi que dans les environnements de cloud privé VMware/KVM.
Plateforme de consolidation des services
BIG-IP AFM IPS permet aux fournisseurs de services de consolider et de protéger leur infrastructure grâce à un système IPS intégré à un pare-feu Gi et à des services d’équilibrage de charge au sein d’une plateforme unique. BIG-IP AFM IPS est optimisé pour protéger le cœur et la périphérie des centres de données, ainsi que les protocoles sous-jacents qui assurent les services aux abonnés. Pour les réseaux exigeant une évolutivité et des performances élevées, le système IPS déployé sur les appliances BIG-IP iSeries et les châssis VIPRION offre un débit et une fiabilité de premier plan afin de garantir la fourniture sécurisée des services réseau.
Conclusion
La solution IPS de BIG-IP AFM protège l’infrastructure DNS contre les attaques de protocole et les exploitations de vulnérabilités susceptibles de nuire aux performances. Pour les fournisseurs de services, l’IPS de BIG-IP AFM protège la périphérie du réseau, inspecte le trafic et vérifie la conformité aux protocoles utilisés par les fournisseurs de services. Alors que ces derniers envisagent de proposer des services basés sur la 5G, les possibilités d’attaque se multiplient, rendant la protection du réseau encore plus essentielle.
Découvrez comment BIG-IP AFM et BIG-IQ peuvent vous aider à sécuriser votre infrastructure.