Améliorez l’évolutivité du réseau avec BIG-IP CGNAT
Bénéficiez d’une stratégie d’adressage IP fluide et sécurisée, intégrée à une suite de fonctions consolidées.
Évolutivité réseau de classe opérateur
Le CGNAT assure l’évolutivité du réseau en préservant les adresses IPv4 et en facilitant la migration vers IPv6. La mise en relation d’IPv4 et d’IPv6 permet de garantir que les applications nouvelles et existantes restent facilement accessibles, même face à l’augmentation rapide des besoins de connectivité des utilisateurs et des appareils.
Les réserves d’adresses IPv4 sont épuisées partout dans le monde. Face à la pénurie mondiale d’adresses IPv4, les fournisseurs de services doivent passer à l’IPv6. La solution de NAT de classe opérateur (CGNAT) F5 BIG-IP prend en charge les adresses IPv6 et IPv4 sans nécessiter de coûteuses mises à niveau matérielles.
Aujourd’hui, le CGNAT est largement déployé dans le cadre d’une stratégie de sécurité. BIG-IP CGNAT est souvent associé à BIG-IP Advanced Firewall Manager (AFM), qui fournit un pare-feu réseau hautes performances capable également de masquer les adresses des abonnés. Cette combinaison permet au fournisseur de services de monétiser les services de sécurité destinés au trafic sortant des abonnés. BIG-IP AFM offre une plateforme de sécurité complète intégrant le CGNAT, la protection contre les attaques par déni de service distribué (DDoS), les listes de contrôle d’accès (ACL) et les systèmes de prévention des intrusions (IPS).
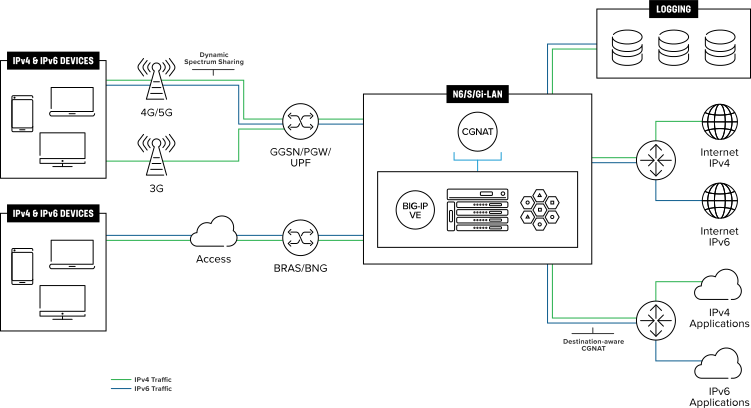
F5 regroupe ces contrôles de sécurité avec CGNAT dans le N6/S/Gi-LAN ou le centre de données. Cela simplifie la gestion et l’exploitation, réduit les coûts opérationnels et multiplie les possibilités de monétiser les fonctions et les services. Ces solutions peuvent être déployées sous la forme d’une appliance matérielle haute performance, d’une fonction réseau virtuelle (VNF), d’une fonction réseau cloud-native (CNF) ou en mode hybride.
Principaux avantages de BIG-IP CGNAT
1. Faites évoluer votre réseau en gérant la pénurie d’adresses IPv4 et la migration vers IPv6 grâce à des options de déploiement flexibles
BIG-IP CGNAT offre une évolutivité de classe opérateur grâce à un grand nombre de traductions d’adresses IP, à des vitesses élevées d’établissement des traductions NAT, à un débit élevé et à une journalisation à grande vitesse.
Les fournisseurs de services doivent relever le défi de gérer les appareils et les contenus IPv4 tout en migrant vers de nouveaux appareils et de nouvelles applications IPv6. Les appareils et les contenus IPv6 n’étant pas rétrocompatibles avec IPv4, les stratégies de migration vers IPv6 doivent permettre la coexistence des deux protocoles. BIG-IP CGNAT offre une évolutivité de classe opérateur, avec un grand nombre de traductions d’adresses IP, des vitesses élevées d’établissement des traductions NAT, un débit élevé et une journalisation à grande vitesse.
BIG-IP CGNAT vous permet de continuer à fournir une connectivité IPv4 et à gérer un grand nombre de sessions simultanées, tout en faisant face à l’épuisement des adresses IPv4 et en préparant une migration fluide vers IPv6. Les fonctionnalités comprennent la NAT à grande échelle, NAT 44 (NAPT, PAT, allocation de blocs de ports [PBA]), NAT 444, NAT64/DNS64, 464xlat, le protocole de contrôle des ports (PCP), la persistance des adresses/ports, le mappage et le filtrage indépendants des points de terminaison (EIM/EIF), le hairpinning, PIM-DM, ainsi que plusieurs passerelles de couche applicative, notamment FTP, SIP, RTSP, PPTP, FTPS, FTP sur TLS, FTPS explicite, TFTP, IPsec IKEv2 et ESP. L’un des principaux avantages de CGNAT dans le réseau d’un fournisseur de services réside dans la possibilité de « récupérer » efficacement de grands blocs d’espace d’adressage IPv4 routable publiquement depuis le réseau de « périphérie » du client, afin de les rendre disponibles dans d’autres parties du réseau ou de développer l’activité au-delà des allocations IPv4 détenues par le réseau. Avec l’allocation de blocs de ports (PBA), une ressource de pool NAT à grande échelle (LSN) peut offrir un rendement allant jusqu’à 35 pour 1 grâce au système BIG-IP CGNAT.
BIG-IP CGNAT dispose d’une fonctionnalité NAT déterministe qui associe des adresses IP privées spécifiques à des adresses IP publiques et réduit les besoins en journalisation. L’ajout de BIG-IP Policy Enforcement Manager (PEM) permet aux opérateurs de mieux comprendre l’activité des abonnés sur le réseau et d’associer les configurations CGNAT aux offres de services grâce à des politiques tenant compte de la destination.
2. Évolutivité pour l’Internet des objets (IoT)
D’ici 2025, selon la GSMA, il y aura 24,6 milliards de connexions IoT, contre 12 milliards en 2019. La prise en charge de l’IoT nécessite une évolutivité considérable. Des voitures connectées aux maisons intelligentes, en passant par les compteurs intelligents et bien plus encore, BIG-IP CGNAT aide les fournisseurs de services à adapter efficacement leur infrastructure afin de prendre en charge les millions d’appareils IoT, chacun nécessitant une adresse réseau. BIG-IP CGNAT peut gérer des dizaines de millions de traductions d’adresses IP, assurer des taux d’établissement de traduction de l’ordre d’un million par seconde et offrir des performances de plusieurs dizaines de gigabits. Les fonctionnalités de journalisation à haut débit (HSL) améliorent encore les performances. Vous pouvez ainsi réduire vos coûts en répondant à vos besoins de migration avec moins de serveurs sur le réseau.
3. Sécurité de niveau opérateur
Le CGNAT est largement déployé en tant qu’élément important de la stratégie de sécurité. Associé à BIG-IP AFM, BIG-IP CGNAT offre tous les avantages d’un pare-feu hautes performances. Il s’agit notamment d’un pare-feu réseau tenant compte de l’identité et des abonnés, avec des listes de contrôle d’accès (ACL), un système de prévention des intrusions (IPS) et des protections contre les attaques DDoS intégrés. En outre, les fonctionnalités tenant compte des sessions permettent de contrer les attaques DoS sophistiquées de couche 7 qui passeraient inaperçues avec une solution limitée à la couche 4. Ensemble, BIG-IP AFM et BIG-IP CGNAT permettent de faire correspondre la liste d’adresses et la liste de ports du pare-feu aux adresses source et de destination, ainsi que d’utiliser un protocole pour sélectionner la politique NAT.
La connaissance des abonnés et des terminaux permet d’analyser le trafic réseau à des fins d’optimisation et de monétisation, ainsi que d’appliquer des politiques de sécurité personnalisées ou basées sur la catégorie d’abonnés. Par exemple, une politique spécifique peut être définie pour un ensemble de terminaux IoT donnés. La connaissance des abonnés dans BIG-IP AFM et BIG-IP CGNAT permet d’enrichir les journaux du pare-feu et de CGNAT (journaux NAPT et PBA) avec l’identifiant de l’abonné, de détecter les abonnés et de provisionner dynamiquement les politiques des pare-feu.
L’efficacité est la clé pour réduire les coûts et augmenter les marges
4. Consolidation des fonctions pour réduire les coûts opérationnels et monétiser les services
L’efficacité est essentielle pour réduire les coûts et accroître les marges. La gamme F5 BIG-IP permet de regrouper efficacement les fonctions clés des fournisseurs de services au sein d’une solution unique et hautement performante. Par exemple, BIG-IP CGNAT peut être déployé de manière stratégique avec BIG-IP Local Traffic Manager (LTM), BIG-IP PEM et BIG-IP DNS (mise en cache DNS). BIG-IP PEM offre des fonctionnalités intelligentes d’orientation du trafic qui permettent d’inspecter le trafic et de l’acheminer vers des services en fonction des profils des abonnés (par exemple, les niveaux de service). Il propose également un ensemble complet de fonctionnalités de classification du trafic afin de déterminer avec précision les activités des abonnés sur le réseau et, sur la base de ces informations, de proposer des offres de services différenciées, ce qui permet à terme d’augmenter les revenus et de réguler l’utilisation du réseau.
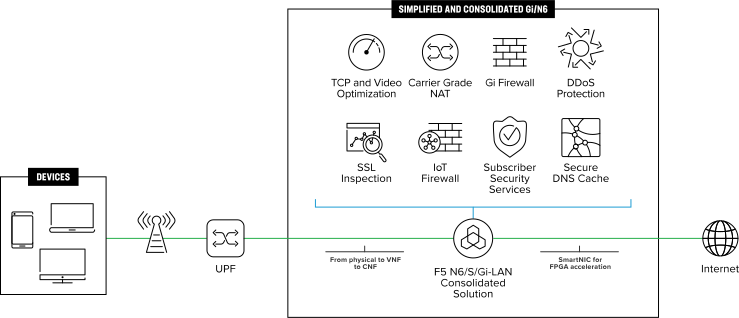
Une solution de réseau local N6 virtualisée, conteneurisée et consolidée de F5 vous aide à mettre en place un modèle rentable, à accélérer la mise sur le marché de nouveaux services et à réduire la complexité du réseau. Les CNF et VNF de F5 constituent un composant essentiel d’un réseau local N6 virtuel et efficace, offrant la plus large gamme de services disponibles sur le réseau local N6.
5. Journalisation efficace et conformité simplifiée
BIG-IP CGNAT excelle dans la journalisation haute performance, une exigence de conformité réglementaire pour de nombreux fournisseurs de services. La mise en correspondance des adresses IP et de l’utilisation avec les utilisateurs (et inversement) peut être fastidieuse, chronophage et coûteuse. BIG-IP CGNAT offre des fonctionnalités de journalisation étendues et flexibles permettant de stocker des informations telles que la traduction d’adresses IP privées en adresses IP publiques, les adresses URL/URI de destination, les numéros de port, les heures de la journée et d’autres détails de session personnalisés. CGNAT permet de créer des journaux efficaces et personnalisables, notamment en y insérant des champs MSISDN/IMSI et URL/URI de destination.
BIG-IP CGNAT prend en charge l’exportation des informations de flux IP (IPFIX), une méthode de journalisation NAT plus compacte que syslog, qui réduit la quantité de données par entrée de journal et, par conséquent, les coûts. Les en-têtes d’extension des paquets IPv6 peuvent être examinés et filtrés. Cela améliore la visibilité du trafic IPv6 lors des enquêtes sur les événements ou des audits. BIG-IP CGNAT gère également efficacement les ensembles PBA afin d’optimiser la gestion des exclusions et de simplifier les workflows. Les journaux peuvent aussi être enrichis avec des informations sur les abonnés, telles que le MSISDN.
Les innovations récentes améliorent les performances du CGNAT grâce à la génération à haut débit de journaux pour chaque événement de sécurité. Ces journaux sont gérés indépendamment pour les politiques de pare-feu, la protection contre les attaques DDoS, la veille sur les adresses IP, l’utilisation abusive des ports, l’inspection des protocoles, l’analyse du trafic et la NAT, ainsi que pour les destinations et les éditeurs de journaux conformes à l’infrastructure de journalisation à haut débit de BIG-IP. La possibilité de personnaliser les champs des journaux du pare-feu et de la NAT réduit les coûts liés à la génération, à la transmission, à l’analyse et au stockage des messages de journalisation. Elle améliore ainsi les performances en ne consignant que les champs nécessaires, tout en conservant les informations sur les abonnés dans les journaux du pare-feu et de la NAT.
BIG-IP CGNAT peut évoluer pour prendre en charge la génération de millions d’enregistrements de journalisation et leur exportation vers un serveur de journalisation système. Il peut également assurer l’équilibrage de charge et prendre en charge UDP. Des options flexibles permettent d’utiliser un large éventail de collecteurs de journaux, avec notamment la limitation du débit de journalisation, le transport UDP et TCP, des options d’équilibrage de charge et de réplication, ainsi que les formats Syslog, IPFIX, Splunk et ArcSight.
BIG-IP CGNAT peut évoluer pour prendre en charge la génération de millions d’enregistrements de journalisation et les exporter vers un serveur de journalisation système.
6. Compatible avec la NFV et les conteneurs
BIG-IP CGNAT peut être déployé sur du matériel haute performance ou sous forme logicielle en tant que VNF (BIG-IP Virtual Edition), dans le cadre de la solution packagée NFV S/Gi-LAN, Gi Firewall ou CGNAT de F5, ou en tant que CNF. F5 peut vous accompagner dans votre transition vers des architectures cloud et définies par logiciel grâce à des plateformes virtuelles de mise à disposition d’applications qui permettent de déployer des services avancés d’application et de sécurité de manière agile, flexible et efficace. Le déploiement sous forme logicielle accroît l’agilité et permet l’automatisation et l’orchestration dans les architectures cloud.
L’utilisation de ces solutions dans le cadre de la solution NFV packagée de F5 pour Gi Firewall, S/Gi LAN ou CGNAT simplifie l’achat, le déploiement et la gestion grâce à F5 VNF Manager. Les offres sont proposées avec des débits de 5, 10 ou 50 Gbit/s, et vous pouvez profiter de l’option « Utiliser avant d’acheter » à mesure que le volume de trafic du service augmente. Cliquez ici pour accéder à la présentation des solutions NFV packagées et en savoir plus sur cette option.
Déchargement SmartNIC pour BIG-IP VE : améliorez les performances du CGNAT et réduisez le coût total de possession
Lors de l’exécution de la CGNAT, deux fonctions principales nécessitent une puissance de calcul importante : effectuer la traduction proprement dite d’une adresse IP vers une autre et consigner cette traduction, comme l’exige la loi américaine Communications Assistance for Law Enforcement Act (CALEA). Les SmartNIC sont les derniers venus dans la famille des cartes d’interface réseau (NIC) et peuvent constituer une solution pour les déploiements CGNAT virtuels (VNF).
Grâce à leurs composants programmables intégrés, tels que des FPGA, des NPU ou des SoC, les SmartNIC peuvent exécuter des fonctions réseau définies par l’utilisateur pour le compte des applications ou des serveurs auxquels elles sont connectées, ce qui réduit la sollicitation des ressources du processeur et améliore considérablement les performances. En déchargeant la fonctionnalité CGNAT d’un F5 BIG-IP VE vers une SmartNIC Intel FPGA PAC N3000, le débit global du système peut être amélioré d’environ 30 %. Plus important encore, l’utilisation du processeur de BIG-IP VE peut également être réduite d’environ 80 %, ce qui permet d’éviter toute surcharge de l’instance VE ! Consultez la présentation de BIG-IP VE pour SmartNIC pour plus d’informations.
Conclusion
Le CGNAT s’est révélé être un outil indispensable pour accompagner les transitions vers IPv6 et continue de démontrer son utilité dans les réseaux actuels en contribuant à leur mise à l’échelle et à leur sécurisation. Pour les fournisseurs de services qui souhaitent optimiser l’évolutivité de leur réseau pour IPv6, l’IoT et la 5G, BIG-IP CGNAT offre une stratégie d’adressage IP fluide et sécurisée dans le cadre d’une suite de fonctions réseau consolidées.