Comment sécuriser les API et les intégrations tierces
Protégez le tissu de votre entreprise numérique
Les API sont le socle des applications modernes et la passerelle vers les applications d’IA. En permettant à des systèmes et écosystèmes disparates de fonctionner de concert, elles peuvent accélérer la mise sur le marché et améliorer l’expérience utilisateur grâce à l’exploitation de vastes écosystèmes tiers. En contrepartie, l’essor fulgurant de l’utilisation des API et de l’IA générative a décentralisé les architectures, accru leur complexité et engendré des risques importants. La sécurisation des applications et des API s’en trouve encore plus difficile, ce qui les rend extrêmement attrayantes pour les cyberattaquants. Alors que les entreprises poursuivent la modernisation de leurs portefeuilles d’applications et innovent dans la nouvelle économie numérique, le nombre d’API devrait atteindre un milliard d’ici 2031.
Principaux avantages
Sécurité distribuée
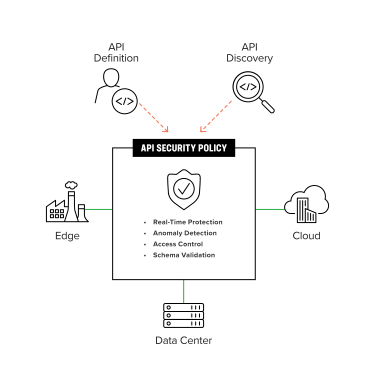
F5 s’exécute partout où résident vos API : dans le centre de données, dans différents clouds, en périphérie, derrière vos applications mobiles et au sein de vos intégrations tierces.
Protection continue
Les solutions F5 offrent une visibilité universelle, des informations exploitables et un apprentissage automatique hautement entraîné qui détecte en continu et protège automatiquement la logique métier critique sous-jacente aux API, du code à la production en passant par les tests.
Application cohérente
La sécurité F5 repose sur un modèle de sécurité positif fondé sur l’apprentissage des schémas d’API, l’évaluation automatisée des risques et des protections basées sur le machine learning.
Il pourrait y avoir plus d’un milliard d’API à sécuriser d’ici 2031.
Comprendre les défis et les risques potentiels des API
La prolifération des API, due à un maillage en constante expansion de points de terminaison et d’intégrations, empêche les équipes de sécurité d’identifier et de protéger efficacement la logique métier critique à l’aide de méthodes manuelles. Les API sont de plus en plus réparties sur des infrastructures hétérogènes, notamment des environnements hybrides et multicloud qui s’appuient sur des centres de données, des clouds publics et des sites en périphérie, ce qui expose la logique métier critique hors du périmètre des contrôles de sécurité centralisés. En outre, comme les équipes de développement d’applications innovent à un rythme soutenu, les appels d’API peuvent se retrouver profondément enfouis dans la logique métier et faire référence à du code non sécurisé, ce qui les rend difficiles à protéger.
Face à l’importance accordée à la rapidité de l’innovation, la sécurité est souvent reléguée au second plan. Elle est parfois tout simplement négligée lors de la conception même des API. Souvent, la sécurité est bien prise en compte, mais les politiques sont mal configurées en raison de la complexité inhérente à la gestion de déploiements d’applications couvrant plusieurs clouds et architectures.
Les API étant conçues pour l’échange de données entre machines, nombre d’entre elles offrent un accès direct aux données sensibles, souvent sans bénéficier des mêmes mesures de maîtrise des risques que la validation des saisies dans les formulaires web destinés aux utilisateurs. Pourtant, ces points de terminaison sont exposés aux mêmes attaques que les applications web, notamment l’exploitation de vulnérabilités, l’utilisation abusive de la logique métier et le contournement des contrôles d’accès, qui peuvent entraîner une violation de données, une interruption de service et une prise de contrôle de compte (ATO).
Non seulement les points de terminaison d’API doivent être évalués à l’aide des mêmes contrôles des risques que les applications web — notamment l’analyse du code, les tests d’intrusion et la modélisation des menaces afin de réduire les risques liés aux attaques ciblant la logique métier — mais des mesures supplémentaires sont nécessaires pour limiter les risques involontaires associés aux points de terminaison qui échappent au contrôle des équipes de sécurité ou qui ont été pour ainsi dire abandonnés, comme c’est le cas des API fantômes et zombies.
Les répercussions des architectures API-first sur la surface d’attaque restent encore mal comprises.
Les API sont exposées aux mêmes attaques que les applications web
Les API étant vulnérables à bon nombre des attaques qui ciblent les applications web, les incidents de sécurité liés aux API ont été à l’origine de certaines des violations de données les plus médiatisées. Les risques tels que la faiblesse des contrôles d’authentification et d’autorisation, les erreurs de configuration, l’exploitation abusive de la logique métier et la falsification de requêtes côté serveur (SSRF) touchent aussi bien les applications web que les API. L’exploitation des vulnérabilités ainsi que les abus commis par des bots et des systèmes d’automatisation malveillants figurent parmi les principales préoccupations :
- Les injections et les attaques par script intersite (XSS) peuvent entraîner un accès non autorisé aux données.
- Les attaques par déni de service distribué (DDoS) peuvent perturber des services critiques générateurs de revenus.
- Le bourrage d’identifiants et d’autres attaques automatisées peuvent entraîner la compromission de comptes, des violations de données et des fraudes.
Les API introduisent des risques involontaires tout au long de leur conception et de leur mise en œuvre
Les applications ont évolué vers un modèle de plus en plus distribué et décentralisé, dans lequel les API assurent l’interconnexion. Les applications mobiles et les intégrations tierces qui augmentent la valeur commerciale sont devenues indispensables pour rester compétitif dans un monde numérique. F5 Labs research explique en détail pourquoi les API sont de plus en plus ciblées à mesure que davantage de secteurs adoptent des architectures applicatives modernes, notamment parce qu’elles sont plus structurées et plus faciles à exploiter pour les attaquants.
Le risque augmente lorsque les API sont largement distribuées sans stratégie de gouvernance globale. Ce risque est aggravé par un processus continu de gestion du cycle de vie des applications, dans lequel les applications et les API évoluent constamment au fil du temps en raison de leur intégration à des chaînes d’approvisionnement complexes et de leur automatisation via des pipelines CI/CD.
La diversité des interfaces et l’exposition potentielle aux risques impliquent que les équipes de sécurité doivent protéger la porte d’entrée, mais aussi toutes les fenêtres qui constituent les éléments fondamentaux des applications modernes et d’IA, de manière proactive, dynamique et continue.
Solution de sécurité des API
Les progrès de l’apprentissage automatique permettent de découvrir dynamiquement les points de terminaison d’API et de cartographier automatiquement leurs interdépendances, aussi bien lors des tests qu’en production. Il devient ainsi possible d’analyser concrètement l’évolution des schémas de communication des API et d’identifier les API fantômes ou non documentées qui augmentent les risques.
En outre, la surveillance et l’analyse continues des points de terminaison permettent d’établir de manière autonome des référentiels de sécurité, assurant ainsi la détection en temps réel, l’évaluation automatisée des risques et la neutralisation des utilisateurs malveillants, sans alourdir inutilement la charge de travail de votre équipe de sécurité.
Cette protection continue et automatisée permet d’obtenir des politiques extrêmement précises, applicables de manière cohérente à toutes les architectures, à toutes les API et à chaque étape du cycle de développement logiciel, afin de limiter les exploitations de vulnérabilités, de prévenir les attaques visant la logique métier et de garantir le respect des schémas et des protocoles ainsi que le contrôle des accès.
Les entreprises doivent moderniser leurs applications existantes tout en développant de nouvelles expériences utilisateur grâce à des architectures modernes et à des intégrations tierces. Une stratégie de gouvernance globale qui protège les API du cœur du réseau jusqu’au cloud et à la périphérie favorise la transformation numérique tout en réduisant les risques connus et inconnus.
Une stratégie de gouvernance globale soutient la transformation numérique tout en réduisant les risques connus et inconnus.
Fonctionnalités clés
Découvrez les risques connus qui pèsent sur les applications web et les API accessibles au public, et identifiez les vulnérabilités lors des tests grâce à des analyses enrichies par l’IA afin de faciliter leur correction.
Découverte dynamique des API
Détectez les points de terminaison d’API dans l’ensemble de l’écosystème applicatif de l’entreprise.
Importation de la définition de l’API
Créez et appliquez un modèle de sécurité positif à partir de spécifications OpenAPI.
Automatisation des politiques
Intégrez-les aux frameworks de développement et aux écosystèmes de sécurité.
Détection des anomalies
Identifiez les comportements suspects et les utilisateurs malveillants grâce à l’évaluation automatisée des risques et au machine learning.
Conformité aux protocoles et à l’authentification
Prise en charge des API basées sur REST, GraphQL et gRPC, de différents types d’authentification et des jetons Web JSON (JWT).
Visualisations et analyses
Créez des graphes de relations entre les API et évaluez les métriques des points de terminaison.
Paradigmes flexibles de sécurité des API
Les solutions F5 offrent la flexibilité nécessaire pour fonctionner dans n’importe quel environnement. Une visibilité universelle et des protections automatisées basées sur le machine learning optimisent l’efficacité tout en allégeant la charge des équipes de sécurité. F5 permet de consolider les solutions spécialisées ou de niche et de sécuriser de manière homogène les environnements hybrides et multicloud afin d’améliorer la résilience et la remédiation.
Les principaux éléments à prendre en compte lors du déploiement de la sécurité des API sont les suivants :
- Prise en charge des environnements hybrides et multicloud
Une visibilité globale et une application cohérente des politiques réduisent la complexité, la prolifération des outils et le risque de mauvaise configuration, tout en accélérant la résolution des problèmes. - Intégration aux processus de développement existants
Les équipes de sécurité peuvent suivre le rythme du cycle de vie des applications en détectant de manière proactive les risques pendant les tests et en intégrant les politiques de sécurité aux pipelines CI/CD via un registre terraform natif. - Modèle de sécurité positive
Les solutions F5 simplifient les politiques grâce à un modèle de sécurité positive qui impose le respect des schémas à l’aide de définitions OpenAPI, de fichiers Swagger et des principes de confiance zéro. - Défenses automatisées
La détection des anomalies basée sur le machine learning neutralise l’exploitation des vulnérabilités, les abus de logique métier et les attaques par déni de service, sans imposer aux équipes de sécurité d’ajuster les politiques dans les différents environnements ni générer un nombre excessif de faux positifs. - Visualisations détaillées
Les tableaux de bord de sécurité permettant d’explorer en détail les niveaux de référence d’utilisation des API aident les opérateurs à mettre en corrélation les informations et à simplifier la réponse aux incidents. - Résilience de la sécurité
Une télémétrie robuste et un apprentissage automatique hautement entraîné permettent une sécurité plus efficace et performante, capable de suivre le rythme des activités numériques et d’atténuer les nouvelles attaques adversariales basées sur l’IA.
Sécuriser vos applications, c’est protéger votre entreprise, vos clients et vos sources de revenus.
Conclusion
Les solutions F5 protègent les API dans l’ensemble du portefeuille de l’entreprise en assurant la découverte continue et la protection automatique de la logique métier critique et des intégrations tierces, quels que soient les clouds et les architectures.
Une politique de sécurité complète et cohérente, associée à des défenses résilientes basées sur le machine learning, permet aux organisations d’aligner la sécurité des API sur leur stratégie numérique. Les entreprises peuvent ainsi améliorer la gestion des risques, innover en toute confiance et rationaliser leurs opérations.
Découvrez F5 Distributed Cloud in action.