Solution d’accès des utilisateurs privilégiés à la plateforme F5 BIG-IP
Protégez les données des agences fédérales et atténuez les risques.
L’importance cruciale d’une authentification forte
L’accès aux ressources d’administration au moyen d’un nom d’utilisateur et d’un mot de passe traditionnels constitue aujourd’hui une vulnérabilité majeure pour la sécurité de nos réseaux. Conformément à cette priorité, le principal axe d’action du plan de mise en œuvre de la discipline de cybersécurité du département de la Défense (DoD) (http://dodcio.defense.gov/Portals/0/Documents/Cyber/CyberDis-ImpPlan.pdf) est l’authentification forte des utilisateurs disposant de privilèges élevés.
Axe d’effort : authentification forte
La réduction de l’anonymat, ainsi que l’application de mesures garantissant l’authenticité et la responsabilité des actions menées sur les réseaux d’information du DoD, renforcent la posture de sécurité du DoD. Le lien entre une authentification faible et la prise de contrôle de comptes est clairement établi. Une authentification forte contribue à empêcher les accès non autorisés, notamment la compromission à grande échelle des réseaux par l’usurpation de l’identité d’administrateurs disposant de privilèges élevés. Les commandants et les superviseurs veilleront en priorité à protéger les actifs de grande valeur, tels que les serveurs et les routeurs, ainsi que les accès privilégiés des administrateurs système. Cet axe d’effort soutient l’objectif 3-4 de la stratégie cyber du DoD, qui impose au DSI du DoD d’atténuer les vulnérabilités connues.
En outre, la version la plus récente du guide DISA relatif aux exigences de sécurité pour la gestion des équipements réseau (https://www.stigviewer.com/stig/network_device_management_security_requirements_guide/2017-04-07/finding/V-55105), qui décrit en détail les pratiques et procédures de sécurité applicables à la gestion des équipements réseau du DoD, prévoit une constatation de catégorie CAT 2 (moyenne) en cas de non-utilisation de l’authentification multifacteur pour les comptes d’utilisateurs privilégiés accédant aux équipements réseau.
Identifiant de la constatation: V-55105
Sévérité: Élevée
Détails : …le DoD a imposé l’utilisation du jeton/identifiant Common Access Card (CAC) pour assurer la gestion des identités et l’authentification personnelle sur les systèmes relevant de la directive HSPD 12. L’architecture recommandée par le DoD pour les équipements réseau prévoit que les administrateurs système s’authentifient auprès d’un serveur d’authentification à l’aide de l’identifiant CAC du DoD et d’une PKI approuvée par le DoD…
Cependant, l’authentification par CAC pour accéder aux ressources d’administration peut être difficile à mettre en œuvre. Un très grand nombre d’appareils et de systèmes n’ont pas été conçus pour prendre en charge l’authentification forte ou l’accès par carte à puce. Traditionnellement, les options se limitaient aux suivantes :
- Accepter le risque pour l’organisation.
- Supprimer ou remplacer l’appareil.
Principaux avantages
Réduit la surface d’attaque
F5 Privileged User Access crée une couche de protection autour des appareils vulnérables et des interfaces d’administration. Tout accès nécessite l’utilisation d’une carte CAC/PIV autorisant l’accès à la ressource concernée.
Fournit une piste d’audit
Cette solution offre aux équipes de sécurité une piste d’audit et permet d’adapter rapidement les politiques de sécurité ; l’entreprise détermine la durée de validité d’une session ou d’un mot de passe.
Ne nécessite l’installation d’aucune modification
La solution F5 ne nécessite aucune installation de logiciel ni aucune modification des systèmes critiques du back-end.
Accès des utilisateurs privilégiés F5
La solution F5 Privileged User Access propose désormais une option supplémentaire permettant d’ajouter l’authentification CAC ou une autre méthode d’authentification forte à une infrastructure réseau qui ne prend pas nativement en charge cette fonctionnalité. Elle ne nécessite aucun logiciel client ni agent dans l’environnement et vous permet d’exploiter pleinement vos systèmes existants ou non conformes, de manière sûre et sécurisée. Elle s’intègre directement aux systèmes PKI du DoD et peut être configurée pour fonctionner conjointement avec une infrastructure RADIUS, TACACS ou Active Directory existante, ainsi qu’avec diverses bases de données d’authentification tierces.
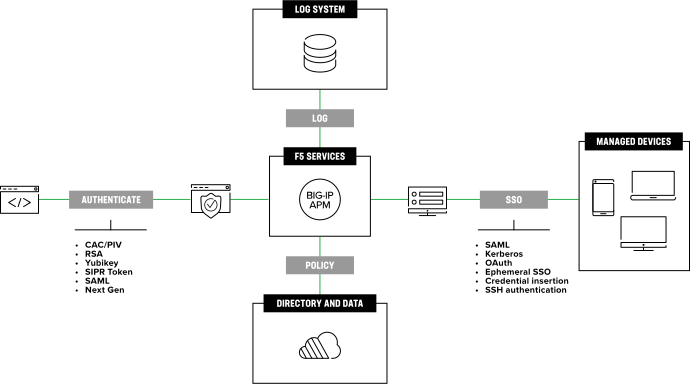
Cette solution comprend quatre composants principaux : la plateforme F5 BIG-IP, BIG-IP Access Policy Manager (APM), l’authentification éphémère et le client SSH Web.
Plateforme BIG-IP
La plateforme BIG-IP est un produit conforme à la norme FIPS, certifié selon les Critères communs et homologué UC APL (https://www.f5.com/company/certifications), disponible sous forme d’appliance physique ou virtuelle. Toutes les fonctions de la solution F5 Privileged User Access s’exécutent sur la plateforme BIG-IP. BIG-IP est un produit de sécurité largement déployé sur les réseaux du DoD, qui assure déjà une authentification forte pour des milliers d’applications critiques. Cette solution supplémentaire applique simplement ces fonctionnalités existantes aux exigences relatives aux utilisateurs à privilèges.
BIG-IP Access Policy Manager
Un utilisateur privilégié qui accède à une application est d’abord authentifié par BIG-IP Access Policy Manager (APM). BIG-IP APM affiche d’abord à l’utilisateur une bannière d’avertissement du gouvernement des États-Unis (USG), qu’il doit accepter avant de poursuivre l’authentification.
Ensuite, BIG-IP APM demande à l’utilisateur de présenter une carte CAC ou des identifiants forts, qui sont alors vérifiés à l’aide d’une liste de révocation de certificats (CRL) ou d’un serveur OCSP (Online Certificate Status Protocol) afin de s’assurer qu’ils n’ont pas été révoqués. BIG-IP APM peut également interroger, de manière facultative, un serveur d’annuaire tel que Microsoft Active Directory (AD) ou un serveur LDAP (Lightweight Directory Access Protocol), un fournisseur SAML (Security Assertion Markup Language) ou divers annuaires tiers afin de confirmer davantage l’identité de l’utilisateur.
Une fois que BIG-IP APM a vérifié que l’utilisateur privilégié est autorisé à accéder au système, BIG-IP APM interroge des attributs supplémentaires afin de déterminer les ressources auxquelles cet utilisateur peut accéder. Enfin, une page de portail présentant les ressources auxquelles il est autorisé à accéder lui est proposée. BIG-IP APM fournit également des fonctionnalités avancées visant à garantir l’intégrité du client, notamment en vérifiant qu’il s’agit d’un équipement fourni par l’administration (Government Furnished Equipment, GFE), qu’il est conforme au système de sécurité basé sur l’hôte (Host Based Security System, HBSS) et/ou qu’il exécute un système d’exploitation pris en charge.
Authentification éphémère
L’authentification éphémère consiste essentiellement en un mot de passe à usage unique fonctionnant en circuit fermé pour les systèmes qui ne peuvent s’authentifier qu’à l’aide d’un nom d’utilisateur et d’un mot de passe. L’ensemble du système réside dans F5 BIG-IP et fonctionne de concert avec BIG-IP APM afin de garantir une connexion sécurisée et chiffrée de bout en bout, tout en éliminant le risque de réutilisation des identifiants. À aucun moment du processus, l’utilisateur ou le client ne connaît ce mot de passe éphémère et, dans le cas très improbable où celui-ci serait compromis, il serait totalement inutilisable par un attaquant ou un acteur malveillant. Cela permet même à F5 de proposer une authentification par CAC ou multifacteur à tout système limité à l’utilisation d’un nom d’utilisateur et d’un mot de passe pour l’authentification.
Client SSH web
Le client SSH Web est un client HTML5 compatible avec tout navigateur Web fourni par l’administration et ne nécessite l’installation d’aucun composant côté client. Il permet ainsi un accès immédiat depuis tout système actuel ou futur du gouvernement fédéral des États-Unis équipé d’un navigateur Web. Ce client offre une émulation complète du terminal, la prise en charge des événements de la souris, les fonctions couper-coller et la possibilité de journaliser les connexions côté client. Il permet également de superposer des bandeaux de classification, configurables pour chaque hôte ou de manière globale, ainsi que de définir des options de chiffrement par hôte afin d’assurer la compatibilité avec les équipements existants.
L’ensemble du système réside dans F5 BIG-IP et fonctionne de concert avec BIG-IP APM afin de garantir une connexion sécurisée et chiffrée de bout en bout, tout en éliminant le risque de réutilisation des identifiants.
Consolidation des accès des utilisateurs privilégiés
Si la solution F5 Privileged User Access comble une importante faille de sécurité pour les systèmes anciens et non conformes, elle constitue également un moyen efficace de centraliser l’accès aux systèmes modernes. F5 peut protéger de nombreux systèmes nécessitant un accès utilisateur privilégié. En voici quelques exemples :
- Interfaces d’administration de la téléphonie (par exemple, Cisco Communications Manager Administration)
- Interfaces d’administration des pare-feu, des systèmes IDS/IPS et des solutions DLP (par exemple, l’interface web de Palo Alto)
- Interfaces d’administration des proxys (par exemple, BlueCoat ProxySG)
- Interfaces des baies de stockage (par exemple, NetApp OnCommand, Pure Storage)
- Interfaces d’administration VDI et exigences d’authentification des clients VDI (par exemple, VMWare Horizon, Citrix XenDesktop, Windows Remote Desktop)
En centralisant le contrôle d’accès des administrateurs, vous pouvez tirer parti des fonctionnalités étendues d’authentification et de contrôle de BIG-IP APM. Cette solution vous permet d’imposer l’utilisation des normes de chiffrement TLS sur les réseaux non fiables. Vous pouvez également utiliser les fonctions de journalisation de BIG-IP APM afin de disposer d’un point unique pour consigner et auditer les accès administratifs à ces systèmes, ainsi que pour assurer l’intégration avec les systèmes de création de rapports et de journalisation à des fins de conformité.
La solution F5 prend en charge les modèles de fédération d’authentification et peut faciliter l’adoption de SAML et des technologies cloud par le département de la Défense des États-Unis.
L’avenir de l’authentification
F5 fournit un cadre permettant d’ajouter des fonctionnalités susceptibles de devenir obligatoires à l’avenir. Parmi les fonctionnalités d’authentification envisagées par les responsables gouvernementaux et du département de la Défense des États-Unis (DoD) figurent les identifiants dérivés, la biométrie et des facteurs d’authentification supplémentaires. Si le gouvernement décide de ne plus utiliser les cartes CAC ou les méthodes d’authentification couramment employées aujourd’hui, la solution F5 offre la souplesse nécessaire pour être étendue afin de prendre en charge ces fonctionnalités supplémentaires à mesure qu’elles seront définies.
La solution F5 prend en charge les modèles de fédération d’authentification et peut faciliter l’adoption de SAML et des technologies cloud par le DoD. F5 peut fournir une authentification forte pour les applications, les appareils, les interfaces de gestion et les systèmes au sein des environnements du DoD, dans le cloud ou partout où ils pourraient être hébergés à l’avenir.
Pour en savoir plus, consultez www.f5.com/solutions/us-federal-government ou découvrez les tendances en matière de cybersécurité qui touchent les agences fédérales.