Solutions de sécurité F5 Distributed Cloud pour une authentification forte du client conforme à la DSP2
Les services Distributed Cloud vous aident à proposer une authentification forte des clients et une sécurité fluides, qui réduisent les risques liés aux prestataires de services de paiement tiers, améliorent l’expérience client et respectent la directive européenne PSD2 sur les services de paiement.
La transformation numérique des services financiers renforce l’attention portée à la protection des consommateurs
Dans tous les secteurs, la pression s’accentue pour augmenter les revenus et réduire les coûts d’exploitation et les pertes. Dans le secteur des services financiers, la transformation numérique est portée par l’essor de l’Open Banking et les avantages que les agrégateurs offrent aux consommateurs. Si ces innovations ont amélioré l’expérience client, elles élargissent également la surface d’attaque susceptible d’être ciblée par les fraudeurs. Pour lutter contre ce phénomène, l’Autorité bancaire européenne (ABE) a publié la deuxième directive sur les services de paiement (DSP2), afin de protéger les consommateurs grâce à l’authentification forte du client (SCA) auprès des banques, des agrégateurs et des autres prestataires de services financiers. Plus précisément, l’article 4, paragraphe 30 de la directive mentionne la nécessité d’une « authentification forte du client » qu’elle définit comme suit :
Authentification reposant sur l’utilisation de deux éléments ou plus relevant des catégories suivantes : la connaissance (quelque chose que seul l’utilisateur connaît, par exemple des mots de passe, des codes PIN, des phrases secrètes, des schémas de balayage mémorisés ou des réponses à des questions de sécurité), la possession (quelque chose que seul l’utilisateur possède, par exemple un générateur de jetons matériel ou logiciel, un SMS ou un mot de passe à usage unique) et l’inhérence (quelque chose que l’utilisateur est, par exemple des données biométriques, la reconnaissance du réseau veineux, la reconnaissance vocale, l’analyse de la frappe au clavier ou la fréquence cardiaque). Ces éléments sont indépendants, de sorte que la compromission de l’un ne remet pas en cause la fiabilité des autres, et l’authentification est conçue de manière à protéger la confidentialité des données d’authentification.
Alors que les cybercriminels s’adaptent et tentent de garder une longueur d’avance sur la réglementation, il est important de garantir la sécurité des utilisateurs sans entraver leur accès aux applications et aux API ni leur utilisation.
Le mythe de l’authentification multifacteur dans le cadre de la DSP2 : la MFA/2FA est-elle suffisante ?
Il ressort clairement de la DSP2 que l’ABE exige une authentification forte du client. En outre, les agrégateurs et les prestataires de services de paiement tiers (TPP) doivent être autorisés à accéder aux comptes des clients. L’ABE précise les mesures à prendre pour assurer la conformité : une authentification reposant sur l’utilisation d’au moins deux éléments relevant des catégories connaissance, possession et inhérence. Bien que la DSP2 ne fasse pas explicitement référence à l’authentification multifacteur ou à l’authentification à deux facteurs (2FA), ces pratiques sont désormais associées aux deux méthodes d’authentification les plus couramment utilisées par les entreprises : les mots de passe à usage unique (OTP) et les SMS. Il est impératif que les prestataires de services de paiement garantissent la confidentialité et l’intégrité des identifiants de sécurité personnalisés et des codes d’authentification utilisés par les utilisateurs de services de paiement à toutes les étapes de l’authentification. Cependant, les SMS transmis en clair présentent des vulnérabilités intrinsèques bien connues (par exemple, des logiciels malveillants mobiles conçus pour dérober les SMS sur les appareils des utilisateurs). En outre, des kits de phishing sophistiqués tels que Kr3pto permettent à des acteurs malveillants expérimentés d’intercepter en temps réel les mots de passe à usage unique. Au vu de ces éléments, les entreprises qui s’appuient uniquement sur les OTP et les SMS introduisent de fait un risque de sécurité et exposent potentiellement les comptes de leurs clients. Les services Distributed Cloud renforcent l’exigence d’authentification forte du client (SCA) grâce à une protection des applications en temps réel reposant sur l’IA, l’apprentissage automatique et d’autres technologies.
Les entreprises qui s’appuient uniquement sur les mots de passe à usage unique (OTP) et les SMS s’exposent de fait à un risque de sécurité.
Comment la plateforme F5 Distributed Cloud assure une authentification client fluide et conforme à la DSP2
La plateforme F5 Distributed Cloud offre une analyse interfonctionnelle rigoureuse couvrant les fonctions de sécurité, de lutte contre la fraude et de gestion des identités. L’utilisation des trois éléments d’authentification sécurisée — connaissance, possession et inhérence — permet d’obtenir une plus grande précision et davantage de flexibilité. L’Autorité bancaire européenne considère l’« élément d’inhérence » comme le domaine le plus prometteur et novateur en matière d’authentification. Les services Distributed Cloud aident les organismes de services financiers à satisfaire aux exigences de la DSP2 en assurant une protection complète et facile à gérer des applications web et mobiles ainsi que des API. La plateforme Distributed Cloud atténue automatiquement les attaques en constante évolution en observant chaque interaction et en tirant des enseignements. Examinons l’exemple ci-dessous :
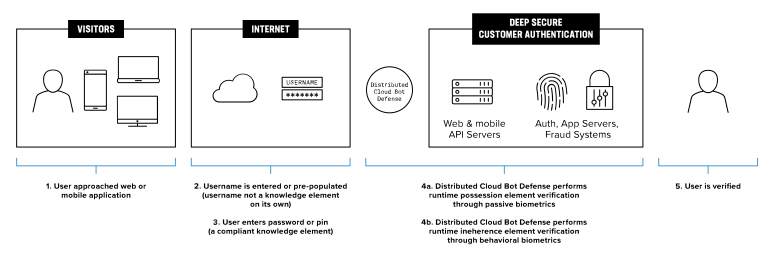
L’authentification client approfondie de F5 en pratique (vérification à 3 éléments)
- Étape 1 : l’utilisateur accède à un site ou à une application en ligne.
- Étape 2 : le nom d’utilisateur est saisi ou prérempli (notez que le nom d’utilisateur ne constitue pas à lui seul un élément de connaissance)
- Étape 3 : l’utilisateur saisit son mot de passe ou son code PIN (un facteur de connaissance conforme)
- Étape 4 : Distributed Cloud Bot Defense effectue à l’exécution la vérification de l’élément de possession au moyen de données biométriques passives, telles que la collecte de données télémétriques sur l’identifiant de l’appareil
- Étape 5 : Distributed Cloud Bot Defense effectue à l’exécution la vérification de l’élément d’inhérence au moyen de la biométrie comportementale
- Étape 6 : l’utilisateur est authentifié et effectue le transfert d’argent sans vérification renforcée contraignante.
Les services cloud distribués complètent l’OTP et l’authentification à deux facteurs par SMS grâce à une analyse comportementale et transverse en temps réel, permettant d’authentifier collectivement les utilisateurs conformément aux trois éléments de l’authentification forte du client prévus par la DSP2, tout en assurant la conformité, en renforçant la sécurité et en éliminant les frictions pour l’utilisateur.
Ce que les équipes de sécurité doivent savoir sur les fournisseurs tiers et les agrégateurs
La DSP2 encourage l’innovation et l’open banking en obligeant les établissements financiers à permettre aux prestataires de services tiers (TPP) d’accéder aux données de leurs clients. Les applications des TPP se connectent aux établissements financiers via des API afin d’agréger les données et d’en offrir une vue unifiée. Elles peuvent, par exemple, regrouper le solde bancaire, les transactions et les profils d’un client pour l’ensemble de ses comptes. La sécurité des applications et des API est essentielle pour réduire les risques pesant sur les informations des utilisateurs et prévenir la fraude, tout en répondant aux attentes des clients. Voici quelques exemples de menaces et de risques introduits par les agrégateurs :
Attaques par usurpation d’identité d’un agrégateur
Les agrégateurs qui entretiennent une relation de travail avec leurs sources sont souvent autorisés à accéder aux services de l’établissement. Les attaquants exploitent cette relation en validant des comptes au moyen d’attaques par bourrage d’identifiants contre l’agrégateur plutôt que directement contre l’établissement.
Prise de contrôle de compte
Les agrégateurs financiers stockent les identifiants bancaires de leurs clients (noms d’utilisateur et mots de passe), ainsi que jusqu’à 90 jours de données de compte, ce qui en fait une cible de choix pour les attaquants. Ces derniers peuvent exploiter les applications fintech activées par les utilisateurs pour dérober les soldes des comptes et accéder à d’autres systèmes de paiement en ligne.
Pics imprévisibles de charge du trafic
Les agrégateurs représentent une part importante des requêtes portant sur les comptes des établissements financiers et interrogent ces derniers jusqu’à plusieurs dizaines de milliers de fois par jour afin d’obtenir les données actualisées des comptes clients. Multiplié par des milliers de clients, ce volume contraint les établissements financiers à augmenter leurs capacités uniquement pour gérer le trafic généré par les agrégateurs.
Extraction de données d’écran
Les consommateurs communiquent volontairement leurs identifiants à des agrégateurs de services fintech qui utilisent ensuite des outils automatisés pour parcourir les applications des établissements financiers et en extraire les données des consommateurs. Si l’agrégation de ces données peut sembler offrir certains avantages immédiats aux consommateurs, la manière dont certains agrégateurs y accèdent peut enfreindre la réglementation relative à la conformité des données et, à terme, exposer les données des consommateurs à des risques de fraude.
Comment les services F5 Distributed Cloud aident les établissements financiers à gérer les agrégateurs
F5 offre aux institutions financières la visibilité et le contrôle nécessaires pour gérer les agrégateurs et se défendre contre les attaques. Les clients bénéficient d’un accès complet à leurs données, où et quand ils le souhaitent, via les applications de leur choix, tout en étant protégés contre les risques de bourrage d’identifiants et de prise de contrôle de compte (ATO).
Visibilité sur l’authentification
Distributed Cloud Bot Defense analyse chaque tentative de connexion et détermine si le trafic provient d’un humain, d’un système automatisé ou d’un agrégateur. F5 bloque les attaques ciblant les sites web et les applications mobiles de l’établissement financier, et peut également détecter les attaques par bourrage d’identifiants menées par l’intermédiaire d’un agrégateur afin de valider des comptes.
Assistance à l’intégration
Distributed Cloud Aggregator Management encourage les agrégateurs à ne plus stocker les identifiants financiers des utilisateurs et à adopter les API prises en charge par les établissements financiers auprès desquels ils collectent leurs données. F5 collabore avec l’établissement financier et l’agrégateur pour faciliter cette transition.
Accès selon le principe du moindre privilège
Lorsque des API sont utilisées, les services Distributed Cloud peuvent limiter les privilèges à ceux strictement nécessaires aux agrégateurs, réduisant ainsi la surface d’attaque. Par exemple, les transactions peuvent être limitées à un accès en lecture seule ou aux seules informations récapitulatives.
Détection des anomalies
Les services Distributed Cloud aident à la fois l’établissement financier et l’agrégateur à détecter les anomalies. F5 identifie l’empreinte de chaque framework utilisé par les attaquants, notamment les navigateurs sans interface graphique et les fraudes reposant sur des attaques manuelles, et peut bloquer les attaques ou alerter l’agrégateur et l’établissement financier.
Lutter contre les cybermenaces avancées avec F5
Les services F5 Distributed Cloud fournissent des solutions de sécurité des applications et de prévention de la fraude de premier ordre sur une plateforme intégrée unique. F5 s’appuie sur la précision de l’IA pour détecter avec exactitude le trafic malveillant en temps réel, ainsi que pour identifier et éliminer la fraude.