
Déploiement d’Amazon CloudFront avec la plateforme de services managés Silverline
F5 Silverline et Amazon CloudFront
Lors de l’évaluation des différents services et solutions susceptibles de répondre à ses besoins, notre client, une entreprise internationale spécialisée dans les solutions informatiques, a examiné en détail les différents paramètres liés au déploiement et à l’exploitation d’une solution combinant un réseau de diffusion de contenu (CDN), un pare-feu applicatif web (WAF) et des protections contre la fraude, les bots et les attaques par déni de service distribué (DDoS). Après une analyse approfondie et des discussions internes avec plusieurs équipes, notre client a conclu que la meilleure solution consistait à associer F5 Silverline au réseau de diffusion de contenu Amazon CloudFront.
Notre client a choisi cette solution parce qu’elle offrait des services de sécurité managés, un déploiement rapide et des coûts de mise en place, de maintenance et d’exploitation réduits. Les équipes internes du client ont défini un plan d’évolution du site web et se sont attachées à mener rapidement à bien chaque phase de ce plan, sans incidence majeure sur les opérations en cours.
La facilité de mise en œuvre et les avantages combinés de l’architecture ont permis d’améliorer continuellement les performances, de renforcer les contrôles de sécurité et de bénéficier de fonctionnalités étendues de création de rapports et de journalisation, avec la possibilité d’exporter les données vers des solutions SIEM et d’autres plateformes d’analyse des journaux. L’équipe de notre client a ainsi pu se concentrer sur son cœur de métier : offrir une expérience client fluide et attrayante.
Sécurité managée évolutive et performance des services
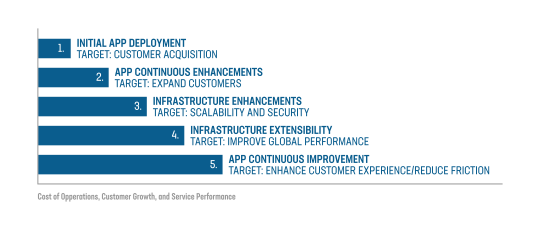
Notre client a choisi les solutions F5 et AWS pour mettre en œuvre la quatrième phase de son plan (figure 1), principalement en raison de la souplesse de configuration offerte par chaque service, de leurs faibles coûts d’exploitation et de la possibilité de faire évoluer le système au fil du temps, par itérations successives. La possibilité de collaborer avec les analystes du centre des opérations de sécurité (SOC) F5 Silverline, qui surveillent en permanence la plateforme Silverline, a également joué un rôle déterminant. (Silverline est la plateforme de services de sécurité managés dans le cloud de F5.) Les analystes du SOC ont aidé notre client à définir sa stratégie de sécurité et à optimiser la facilité d’utilisation du système. Notre client a ainsi pu offrir une expérience fluide tout en luttant sans relâche contre la fraude et les abus.
Le défi des performances web
Concilier les coûts d’exploitation et l’amélioration des performances tout au long de l’évolution d’une application web, tout en offrant aux clients une expérience rapide, sécurisée et fluide
Les entreprises sont confrontées à plusieurs défis et contraintes lors de la conception de l’architecture et du développement d’applications web. L’un des principaux enjeux consiste à trouver un équilibre entre les coûts d’acquisition, de déploiement et de gestion des technologies et des ressources humaines, afin de permettre une amélioration continue des performances tout au long du cycle de vie de l’application. L’illustration ci-dessous présente l’analyse réalisée par notre client concernant l’équilibre entre coûts et performances nécessaire pour faire évoluer une application web.
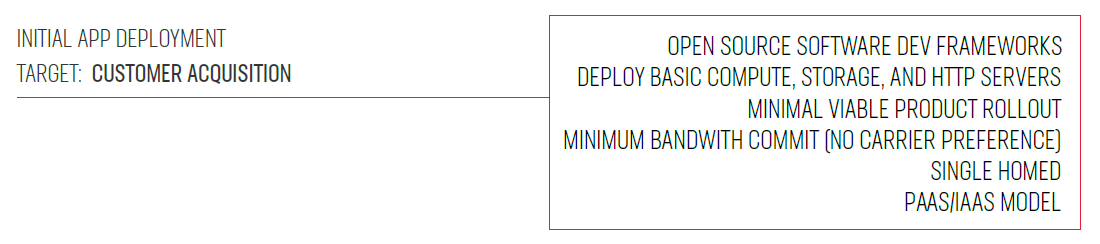
Lors de la phase initiale, notre client s’est concentré sur le déploiement de l’application et l’acquisition de clients. Pour atteindre son objectif, il a suivi les étapes suivantes :
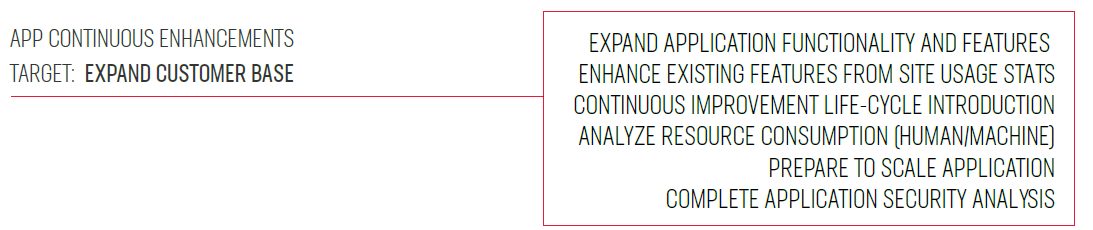
Lors de la deuxième phase, le client s’est concentré sur des optimisations et des améliorations afin de développer sa clientèle et de préparer la poursuite de son expansion.
Lors de la troisième phase, notre client a collaboré avec notre équipe de gestion de compte F5 Silverline afin de déployer les composants de sécurité gérés et de configurer Amazon CloudFront pour garantir que l’application puisse évoluer et prendre en charge l’ensemble du trafic généré.
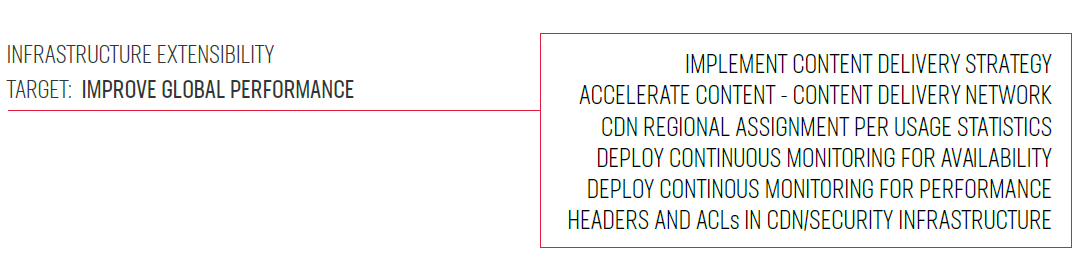
Pour la quatrième phase, notre client a analysé l’origine des requêtes de ses clients et constaté que nombre d’entre eux effectuaient des transactions depuis des pays autres que les États-Unis. Ce constat, associé à une analyse complémentaire de l’augmentation de la demande aux États-Unis, l’a incité à mettre en œuvre Amazon CloudFront afin d’étendre sa portée et d’améliorer ses performances à l’échelle mondiale.
Pour la phase finale, les équipes clientes se sont concentrées sur le déploiement d’un environnement hybride combinant des services de colocation mixtes et des plateformes SaaS/IaaS/PaaS, afin de renforcer leurs capacités opérationnelles et leur adaptation à l’évolution rapide des marchés mondiaux.
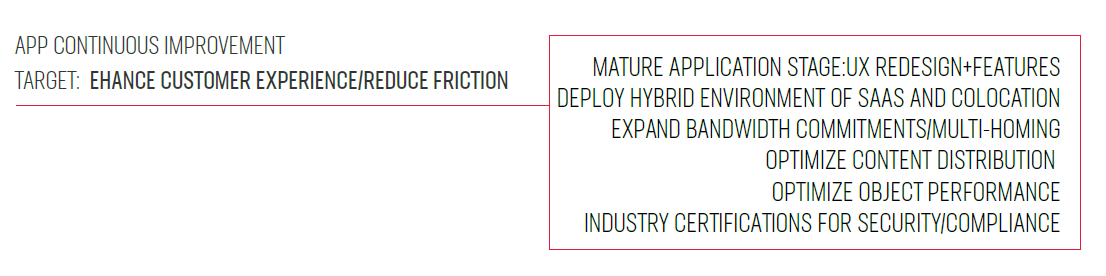
Ce document présente les étapes techniques suivies par notre client pour mener à bien la quatrième phase de l’intégration d’Amazon CloudFront à la plateforme de services de sécurité managés F5 Silverline.
Composants de service pour l’intégration
Exigences de base pour garantir le déploiement réussi du service et son intégration au système
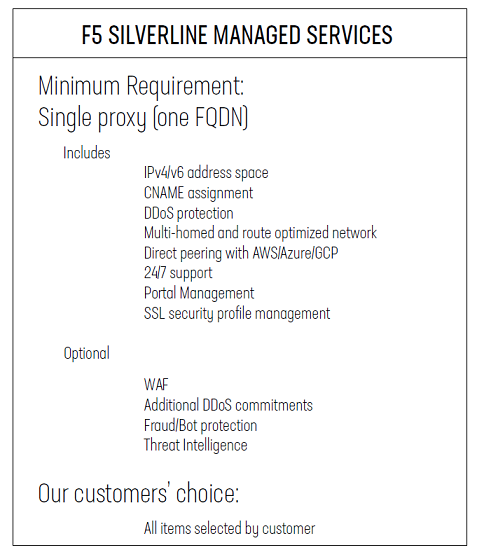
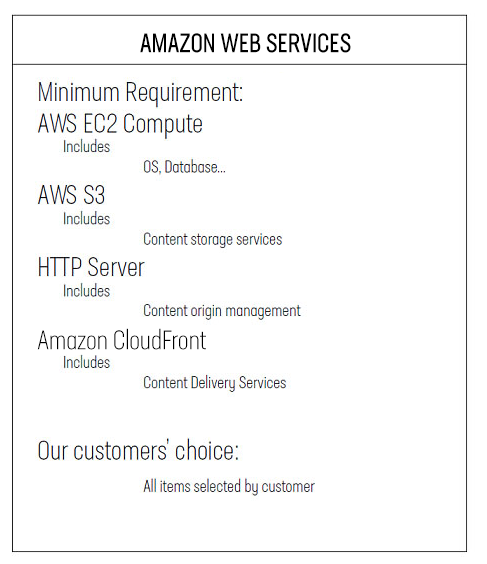
Afin de préparer l’intégration d’Amazon CloudFront à la plateforme F5 Silverline, notre client a mis en place les éléments suivants avec l’aide de l’équipe Silverline :
Architecture
Créer un réseau sécurisé et évolutif permettant aux clients de bénéficier, partout dans le monde, de performances optimales et d’une expérience d’engagement exceptionnelle
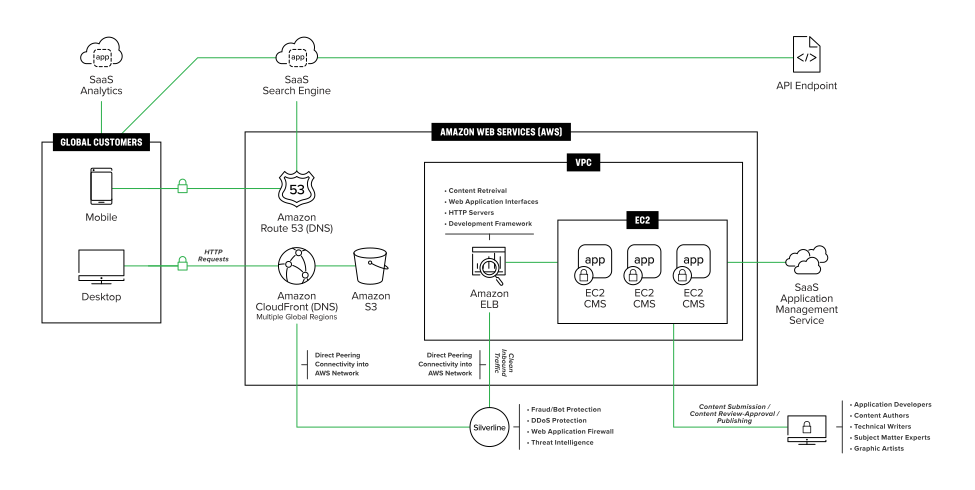
Déployer un réseau mondial sécurisé et rapide, doté de liaisons multihébergées et de plusieurs services, n’est chose aisée pour aucune organisation. Heureusement, les clients peuvent bénéficier des investissements conjoints dans l’infrastructure et les services proposés par F5 et AWS. Ils peuvent ainsi concevoir une solution rapidement déployable afin d’intégrer des applications avec une efficacité maximale et d’obtenir un retour sur investissement immédiat.
L’architecture que notre client a choisi de déployer est représentée dans l’illustration ci-dessous :
Mise à disposition de la solution
Facilité de déploiement pour une intégration rapide
Les entreprises sont contraintes de déployer des applications capables de répondre rapidement aux enjeux du marché afin de bénéficier d’un avantage concurrentiel et/ou de réaliser des économies. Les déploiements pouvant être effectués rapidement offrent un avantage considérable par rapport à ceux qui nécessitent des ressources importantes et entraînent des coûts supplémentaires. Avec F5 et AWS, le déploiement de ces configurations est simple : si les clients disposent de tous les composants et de toutes les données nécessaires à la configuration, il peut être réalisé en quelques minutes.
Une fois la troisième phase terminée, notre client est passé à la quatrième phase, qui consistait à intégrer Amazon CloudFront à la plateforme F5 Silverline et comprenait les étapes suivantes :
F5 Silverline - Configuration du proxy
Lorsque notre équipe SOC Silverline déploie le compte du portail, les clients peuvent se connecter et configurer l’objet racine du proxy avec les paramètres requis pour le nom d’affichage du proxy, le FQDN (nom de domaine complet), l’adresse IP du serveur d’origine ou le CNAME ELB (enregistrement canonique), les profils de renseignement sur les menaces, les politiques WAF, les certificats SSL et les points de terminaison de protection contre la fraude et les bots. Les clients passeront en revue ces étapes avec un analyste SOC Silverline pendant la phase d’intégration. Ils peuvent également faire appel à un analyste SOC pour les aider lors de tout déploiement de proxy.
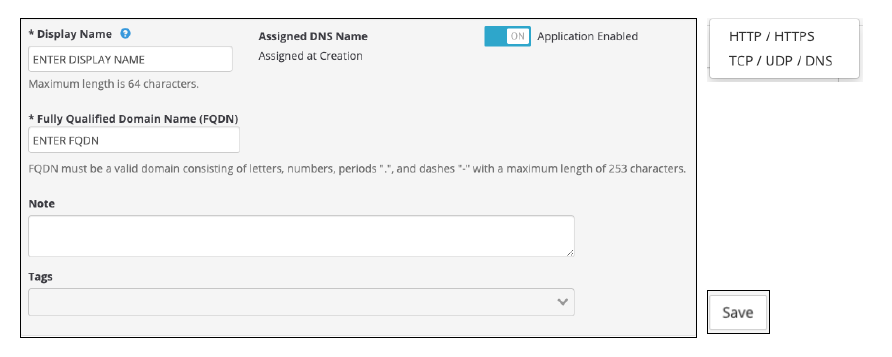
Une fois le proxy enregistré et déployé sur la plateforme Silverline, les clients recevront un CNAME unique qui servira d’origine au réseau Amazon CloudFront. Après le déploiement, les clients pourront retrouver le CNAME de ce proxy dans le panneau de configuration principal.

Une fois le proxy activé, il est immédiatement prêt à recevoir du trafic et peut être utilisé pour acheminer les requêtes des utilisateurs depuis CloudFront dès que ce service est configuré.
Amazon CloudFront - Configuration du service
Afin de garantir une intégration fluide, les clients doivent disposer des informations suivantes avant de procéder à l’intégration de CloudFront.
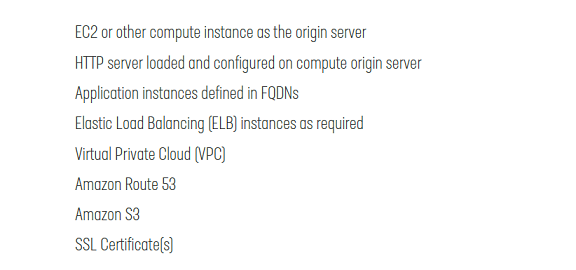
Une fois ces composants en place et provisionnés, les clients peuvent commencer la configuration de CloudFront en accédant à la console de gestion AWS. Dans le menu de la console, recherchez et sélectionnez la sous-catégorie « Mise en réseau et diffusion de contenu » / CloudFront. Recherchez et sélectionnez le lien « Distributions » puis créez la distribution initiale.
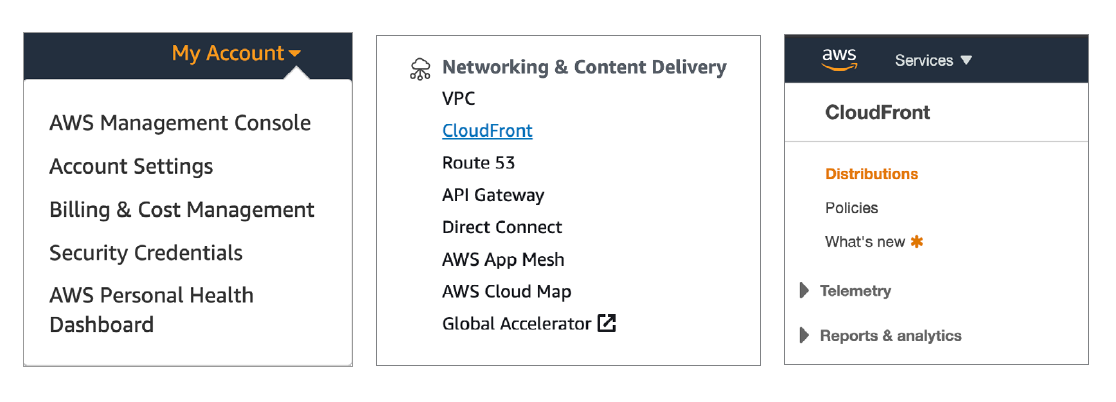
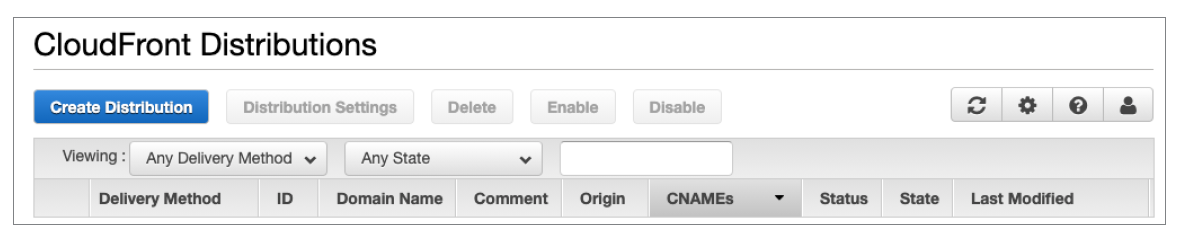
Pour lancer la configuration de l’objet, sélectionnez la commande « Create Distribution ». Il se peut que vous soyez invité à créer une « Specific Deliver Method ». Notre client a choisi la méthode de diffusion « Web ».
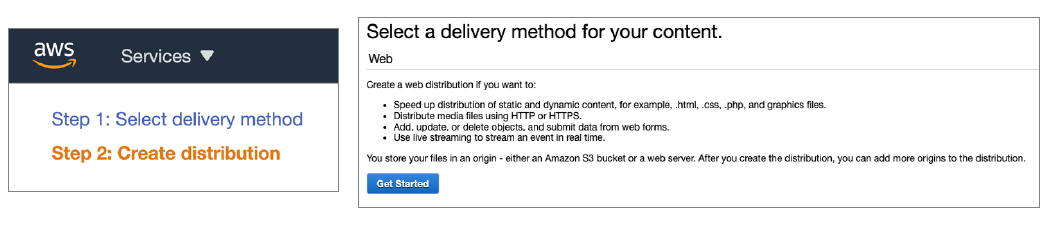
Sélectionnez le bouton « Get Started ». Les panneaux ci-dessous s’afficheront dans le navigateur. Configurez les paramètres d’origine comme indiqué :
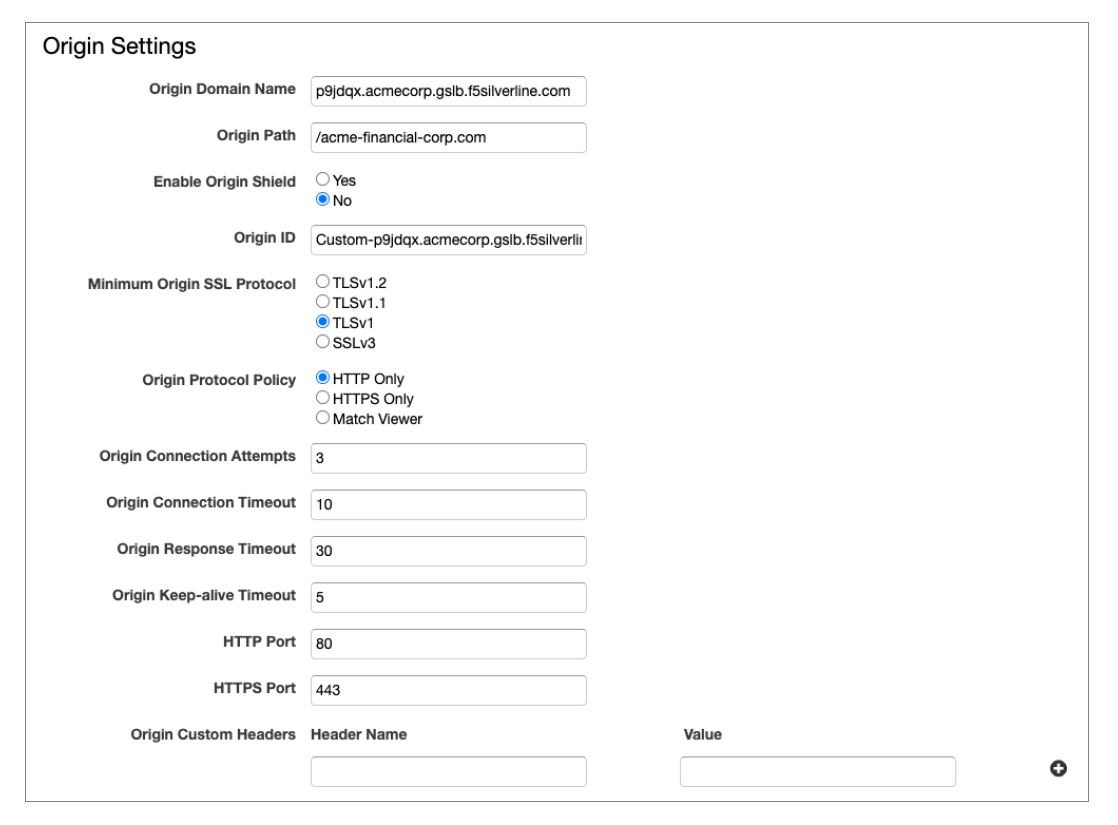
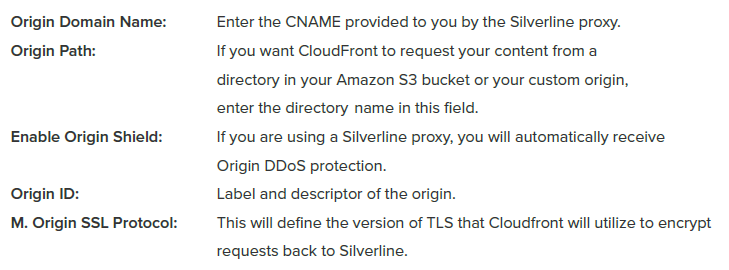
Les paramètres Tentatives de connexion à l’origine, Délai d’expiration de l’origine, Délai d’expiration de la réponse de l’origine, Délai d’expiration de la connexion persistante à l’origine, ainsi que les ports HTTP et HTTPS doivent conserver leurs valeurs par défaut, sauf si une modification est nécessaire.
En-têtes personnalisés de l’origine : les clés et valeurs d’en-tête personnalisées seront incluses dans chaque requête envoyée à l’origine. Ces paramètres peuvent également servir à filtrer, au niveau du proxy Silverline, les requêtes qui ne proviennent pas de CloudFront.
Les paramètres de comportement du cache par défaut peuvent être configurés conformément aux politiques internes définies par les développeurs de l’application, les équipes informatiques, DevOps et de sécurité, ainsi que les autres parties prenantes. Il est essentiel de bien comprendre l’ampleur des répercussions que toute modification de ces valeurs peut avoir sur le fonctionnement global de l’application. F5 Silverline recommande une approche progressive, car chaque paramètre peut entraîner des variations en matière de coûts, d’exposition aux risques de sécurité, de performances et d’interaction avec le WAF Silverline ou la protection contre les bots et la fraude. AWS fournit une excellente documentation depuis la console de gestion afin d’aider les organisations à comprendre comment appliquer chaque contrôle et quelles peuvent être ses répercussions sur les opérations existantes. Nos analystes du SOC Silverline peuvent également fournir des informations sur la manière dont ces paramètres affecteront le proxy Silverline, le WAF ou la protection contre les bots et la fraude.
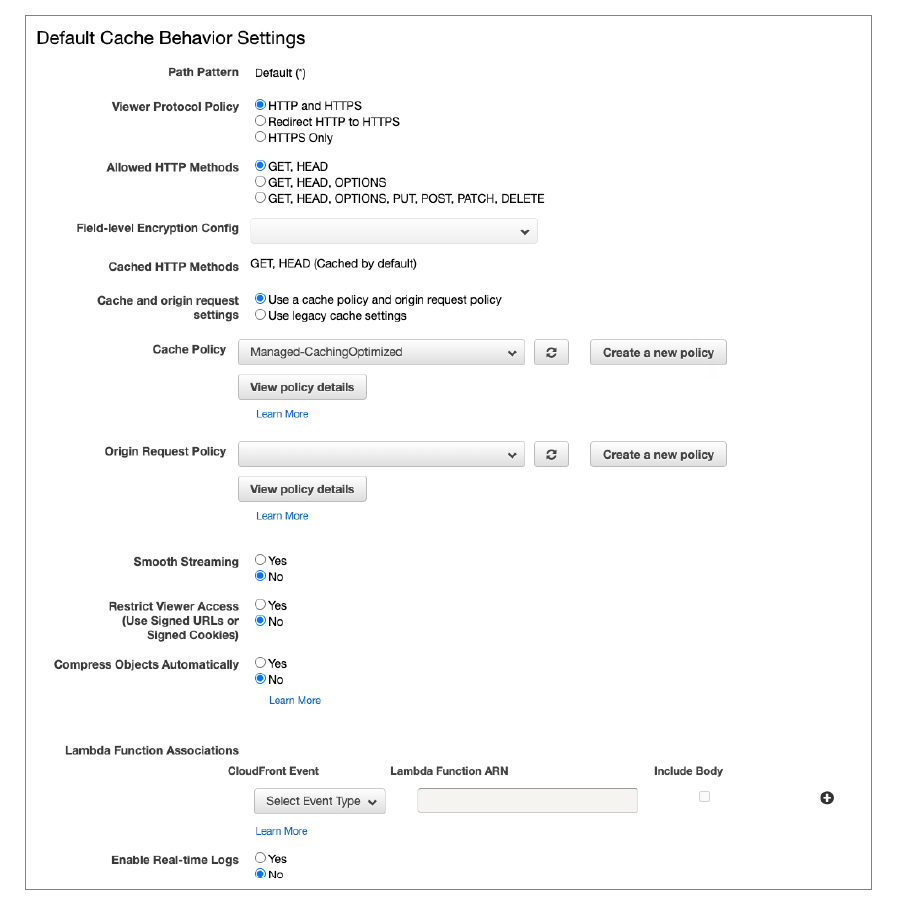
Les paramètres de distribution peuvent également avoir un impact considérable sur les opérations. Les paramètres qui méritent une attention particulière sont les suivants :
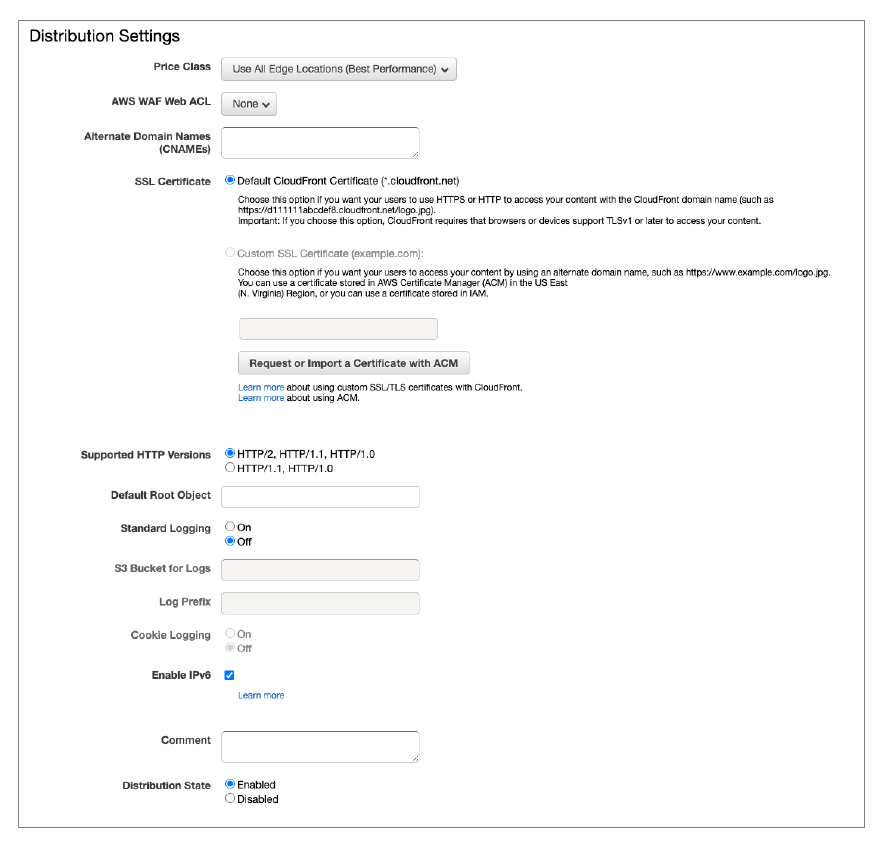
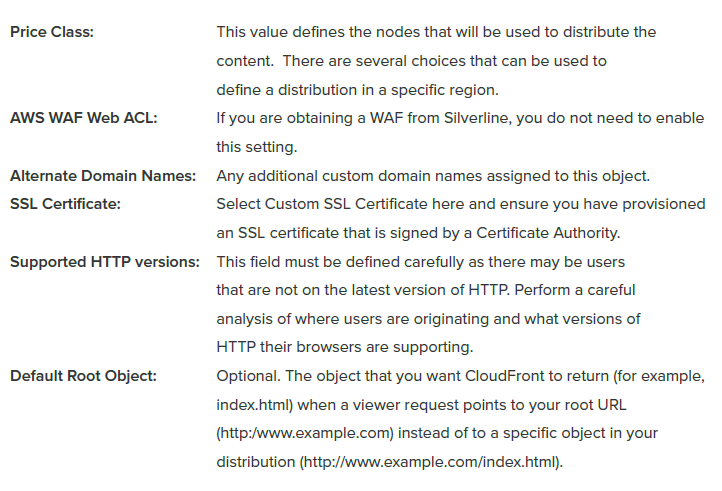
La dernière étape consistera à créer la distribution.
Cette opération devrait prendre quelques minutes. Une fois terminée, les clients recevront un CNAME.
Le CNAME fourni par Amazon CloudFront peut désormais être utilisé avec AWS Route 53 comme enregistrement faisant autorité pour la résolution de tout trafic destiné à l’application.
Conclusion
Les équipes internes de notre client chargées de la sécurité, des technologies de l’information, des opérations et du développement ont consacré beaucoup de temps à évaluer la solution la mieux adaptée à leurs objectifs en matière d’engagement client et de stratégie marketing. Une fois la solution choisie, sa mise en œuvre s’est déroulée sans difficulté, et les services et applications ont été opérationnels à l’échelle mondiale en quelques minutes, offrant ainsi aux clients du monde entier une expérience d’interaction beaucoup plus fluide et rapide.
PUBLIÉ LE 11 JANVIER 2021
Principaux avantages pour le client
- Sécurité complète de la pile technologique
Comprend plusieurs couches de protection pour atténuer les attaques DDoS, WAF, par fraude et par bots. - Facilité de déploiement
Déployez rapidement et facilement les services de F5 et d’AWS pour assurer la mise à disposition et la protection des applications. - Fourni dans le cloud, disponible partout dans le monde, sans impact sur l’activité
Assurez la disponibilité continue des applications en tirant parti de la plateforme F5 Silverline et du SOC Silverline avec Amazon CloudFront. - Faibles coûts d’acquisition et de possession
F5 Silverline permet aux clients d’obtenir les services dont ils ont besoin à un prix compétitif et de réduire leur coût total de possession. - Renforcement des équipes, experts en sécurité d’astreinte, centralisation des connaissances
Les équipes internes des clients peuvent collaborer avec les experts F5 Silverline, disponibles 24 h/24 et 7 j/7, et accéder aux dernières informations sur les vulnérabilités fournies par les équipes internes de réponse aux incidents de sécurité de F5 (F5 SIRT). - Haute disponibilité, proxys dédiés, orientation du trafic, surveillance de l’état
La plateforme F5 Silverline offre un SLA de disponibilité de 99,999 %, des proxys inverses dédiés, une gestion du trafic vers un ou plusieurs services d’origine, ainsi qu’une surveillance continue de l’état et de la disponibilité des systèmes back-end. - Bande passante et routage/interconnexion directe
F5 Silverline et Amazon sont directement interconnectés et offrent à l’échelle mondiale une excellente bande passante ainsi qu’une connectivité d’interconnexion optimale, garantissant ainsi des performances supérieures à nos clients.