
Configurez facilement un accès sécurisé à toutes vos applications via Azure Active Directory
F5 BIG-IP APM et Microsoft Azure AD fonctionnent ensemble de manière fluide pour fédérer l’accès à toutes vos applications, y compris les applications classiques et personnalisées.
Malgré la tendance persistante à migrer les charges de travail vers le cloud et à développer de nouvelles applications cloud natives, la majorité des applications stratégiques d’une organisation resteront probablement sur site dans un avenir prévisible. Seuls 27 % des répondants au Rapport F5 2020 sur l’état des services applicatifs ont indiqué que plus de la moitié de leurs applications seraient dans le cloud d’ici fin 2020.
Le déploiement et la maintenance d’un environnement combinant des applications dans le cloud et sur site ne constituent pas un nouveau défi. Toutefois, l’un de ses aspects — la mise en place d’une architecture de sécurité Zero Trust — revêt désormais un caractère d’urgence face à l’augmentation considérable du nombre de collaborateurs mobiles et à distance. F5 et Microsoft proposent une solution intégrée de pointe permettant d’adopter le modèle Zero Trust pour toutes les applications d’une organisation, qu’il s’agisse d’applications « classiques » sur site ou d’applications d’entreprise déployées dans le cloud. F5 fournit également aux administrateurs des outils qui simplifient considérablement la gestion des accès et la configuration de ces applications.
L’adoption d’un modèle de sécurité Zero Trust est une priorité à l’échelle de l’entreprise qui, compte tenu de son ampleur, privilégie des solutions complètes nécessitant peu d’intervention. F5 et Microsoft ont collaboré étroitement pour proposer une telle solution, garantissant la sécurité et l’efficacité des applications d’entreprise déployées dans le cloud ou fournies sous forme de logiciel en tant que service (SaaS), tout en permettant aux applications sur site de tirer parti des fonctionnalités et capacités de Microsoft Azure Active Directory (Azure AD) par l’intermédiaire de F5 BIG-IP Access Policy Manager (APM). BIG-IP APM comprend également Access Guided Configuration (AGC), une fonctionnalité capable de réduire de 75 % la complexité de la configuration de l’accès aux applications. Cela a un impact significatif sur les charges de travail NetOps et SecOps, d’autant plus important que cette fonctionnalité automatise des tâches souvent aussi fastidieuses qu’essentielles, réduisant ainsi le risque d’erreur humaine lorsque la précision est cruciale.
“Il a été démontré que les fonctionnalités Access Guided Configuration de F5 BIG-IP APM permettent de réduire de 75 % la complexité de la configuration de l’accès aux applications.”
Une entreprise type peut compter des dizaines, des centaines, voire parfois des milliers d’applications « classiques » ou personnalisées — dont beaucoup ont été développées avant que le cloud public ne devienne une priorité — qui sont encore utilisées quotidiennement. Il peut s’agir aussi bien d’applications éprouvées proposées par des éditeurs de référence comme Oracle et SAP que d’applications hautement personnalisées assurant le bon fonctionnement des ventes, des stocks, de la logistique ou d’autres activités critiques propres à l’entreprise. Il est essentiel que les utilisateurs puissent accéder rapidement et facilement à ces applications, où qu’ils se trouvent, et qu’aucune d’entre elles ne soit moins utilisée en raison d’un accès à distance trop complexe.
Intégration entre BIG-IP APM et Azure AD
Dans le cloud, Azure AD fournit un service d’identité d’entreprise fiable qui propose également l’authentification unique (SSO) et l’authentification multifacteur (MFA), contribuant ainsi à protéger les utilisateurs contre 99,9 % des cyberattaques. Azure AD prend en charge plus de 2 800 applications SaaS préintégrées, notamment Office 365, Google Apps et Salesforce. Pour de nombreuses organisations, Azure AD constitue déjà une source d’identité fiable permettant de connecter leurs collaborateurs, partenaires et clients.
BIG-IP APM sécurise, simplifie et protège l’accès des utilisateurs aux applications, aux données et aux interfaces de programmation d’applications (API), tout en offrant la passerelle d’accès la plus évolutive du marché. BIG-IP APM est déjà déployé dans la majorité des entreprises du classement Fortune 500, où il constitue un composant essentiel aux côtés d’autres solutions telles que F5 BIG-IP Local Traffic Manager (F5 BIG-IP LTM) et F5 Advanced Web Application Firewall (WAF).
BIG-IP APM sert de passerelle d’accès aux applications classiques et personnalisées d’une organisation. L’intégration de F5 et d’Azure AD comble le fossé en matière d’identité entre, d’une part, les applications de cloud public et SaaS prenant en charge les méthodes d’authentification modernes, telles que le langage SAML (Security Assertion Markup Language), OpenID Connect (OIDC) et OAuth (Open Authorization), et, d’autre part, les applications sur site et de cloud privé prenant en charge les méthodes d’authentification classiques, telles que Kerberos, l’authentification basée sur les en-têtes et RADIUS.
BIG-IP APM et Azure AD fonctionnent ensemble de manière fluide pour fédérer l’identité des utilisateurs et simplifier leur authentification et leur autorisation auprès des applications d’entreprise, quel que soit leur environnement d’hébergement. Les organisations peuvent appliquer les stratégies d’accès conditionnel d’Azure AD et tirer parti du moteur Azure Identity Protection pour détecter les risques liés aux connexions des utilisateurs, ainsi que gérer et surveiller les accès, tout en offrant aux utilisateurs l’authentification unique (SSO), l’authentification multifacteur (MFA) et l’authentification sans mot de passe pour les applications classiques.
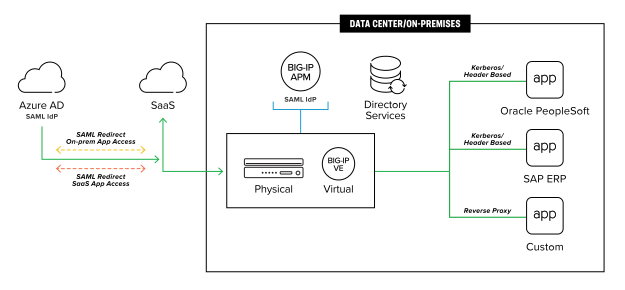
Pour les organisations qui maîtrisent bien ces technologies, des recommandations et des instructions de configuration et de déploiement, susceptibles de varier selon l’utilisation que chaque organisation fait des applications classiques, sont disponibles auprès de Microsoft et de F5.
La configuration guidée d’Access simplifie plus que jamais la sécurité des applications
Ensemble, BIG-IP APM et Azure AD simplifient l’accès aux applications et offrent une meilleure expérience utilisateur en centralisant cet accès. La solution combinée permet aux utilisateurs de se connecter une seule fois et d’accéder, depuis un emplacement unique, à toutes les applications appropriées auxquelles ils sont autorisés à accéder, quel que soit l’endroit où elles sont hébergées. Toutefois, l’amélioration de l’expérience utilisateur n’est qu’un des éléments qui distinguent ce partenariat. Côté entreprise, cette solution offre de nombreux autres avantages, notamment la possibilité de simplifier considérablement la configuration et le déploiement, de réduire la charge de gestion et d’améliorer l’expérience globale d’administration.
Traditionnellement, les administrateurs consultaient des guides de configuration publiés et des tutoriels qui les accompagnaient pas à pas dans le processus d’intégration de BIG-IP APM et d’Azure AD. Désormais, grâce à une interface unique permettant de contrôler les stratégies de toutes les applications, Access Guided Configuration (AGC) de BIG-IP APM centralise l’authentification, simplifie le déploiement et la gestion de l’accès aux applications, et facilite le travail des administrateurs.
“Grâce à une interface unique permettant de contrôler les politiques de toutes les applications, Access Guided Configuration de BIG-IP APM centralise l’authentification, simplifie le déploiement et la gestion des accès aux applications, et facilite le travail des administrateurs.”
AGC guide l’administrateur pas à pas dans la configuration et le déploiement de BIG-IP APM. Cette configuration guidée est nettement plus rapide que l’approche traditionnelle et réduit considérablement la charge de travail des administrateurs ainsi que les coûts de déploiement.
AGC permet également aux administrateurs Azure AD d’intégrer et de gérer rapidement des applications classiques stratégiques, telles que SAP ERP et Oracle PeopleSoft. Chacune de ces applications classiques nécessitant sa propre configuration d’accès, les administrateurs devaient traditionnellement configurer séparément l’accès à leurs applications SAP, à leurs applications Oracle et à toutes les autres applications classiques ou personnalisées, allant souvent jusqu’à créer des configurations spécifiques d’une version à l’autre. L’ensemble du processus est long, fastidieux et sujet aux erreurs humaines. En d’autres termes, il se prête parfaitement à l’automatisation.
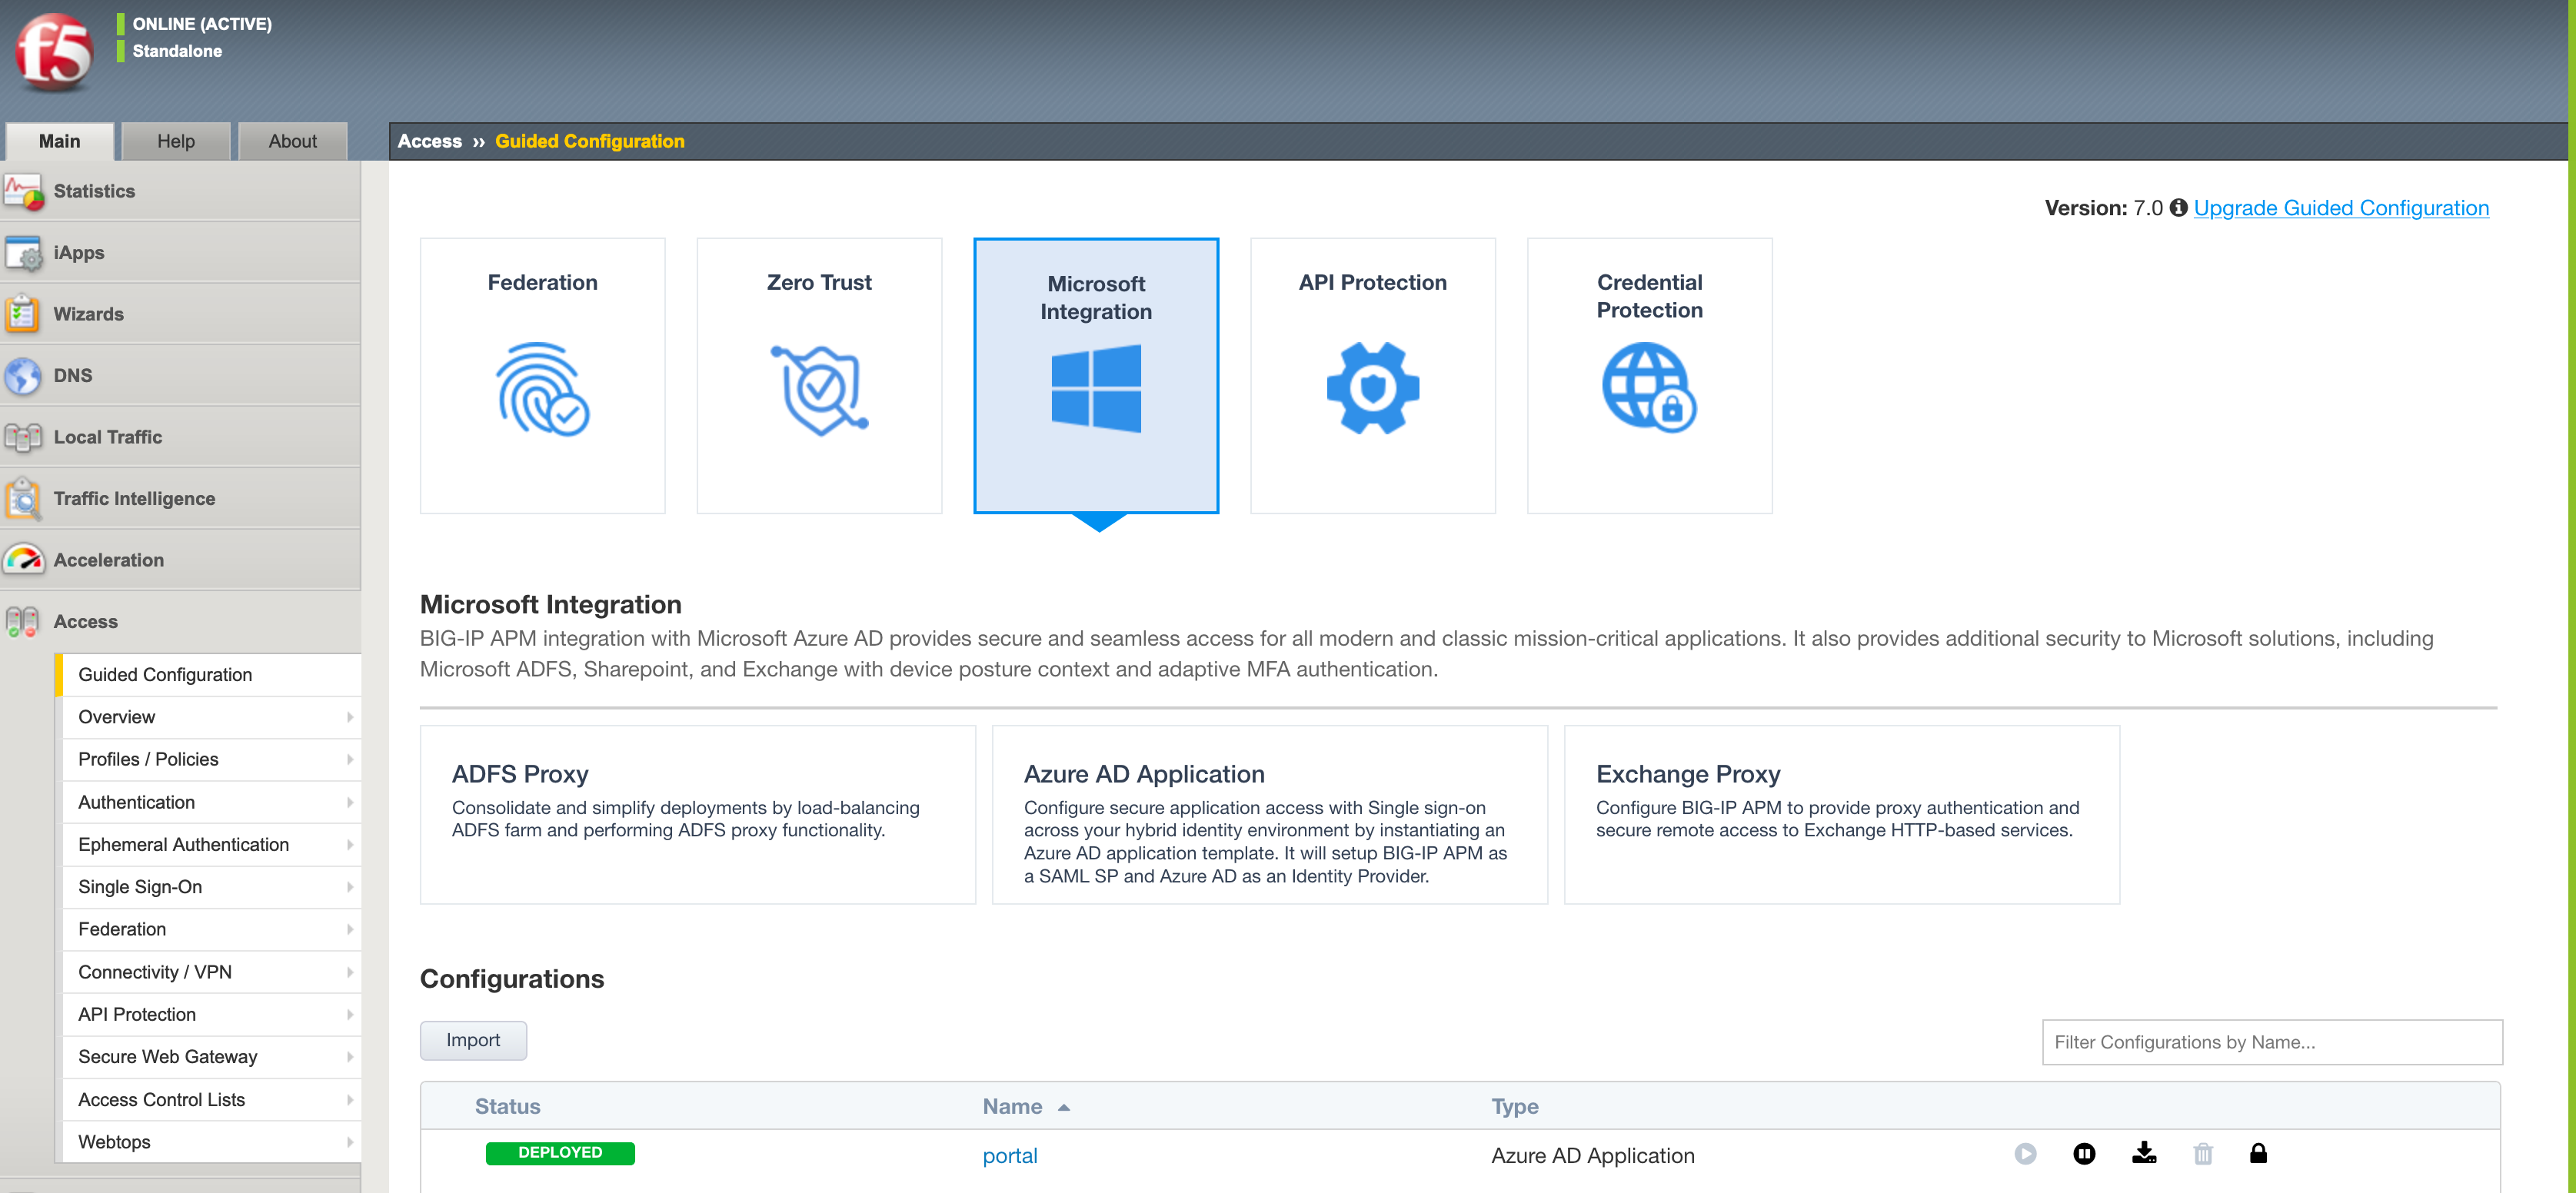
Grâce à AGC, l’administrateur peut fournir des informations de base au moyen d’une série de champs simples et faciles à parcourir. Cette fonctionnalité d’AGC réduit de 75 % la complexité de la configuration par rapport à une configuration guidée générique pour BIG-IP APM et Azure AD. Une fois le processus guidé terminé et après que l’administrateur a cliqué sur le bouton « Déployer », l’application est accessible aux utilisateurs concernés. D’un simple clic, l’administrateur évite ainsi de nombreuses étapes auparavant nécessaires lors du déploiement de BIG-IP APM et d’Azure AD pour combler les lacunes en matière d’accès à Oracle PeopleSoft et SAP ERP.
“D’un simple clic, l’administrateur aura contourné de nombreuses étapes auparavant nécessaires lors du déploiement de BIG-IP APM et d’Azure AD pour combler les lacunes en matière d’accès.”
La solution intégrée fédère l’identité des utilisateurs pour toutes les applications classiques et personnalisées approuvées, les applications de cloud public et les applications SaaS. Elle améliore notamment l’expérience utilisateur et la sécurité des identifiants grâce à l’authentification unique (SSO), tout en renforçant la sécurité des applications au moyen de l’authentification multifacteur (MFA), en particulier pour les applications classiques et personnalisées qui, auparavant, ne pouvaient ou ne voulaient prendre en charge aucune de ces deux méthodes.
La centralisation de l’authentification des utilisateurs aux applications réduit la surface d’attaque d’une organisation, améliore la facilité d’utilisation et diminue considérablement les coûts administratifs. L’intégration de BIG-IP APM à Microsoft Azure AD permet une telle centralisation, améliorant ainsi considérablement l’expérience des utilisateurs comme celle des administrateurs.
Les utilisateurs bénéficient d’une expérience améliorée grâce à une authentification unique qui leur offre un accès fluide et sécurisé à toutes les applications, quels que soient leur emplacement ou la méthode d’authentification utilisée. Dans le même temps, les administrateurs peuvent réduire la charge et les coûts de gestion en simplifiant considérablement la configuration des applications classiques et personnalisées qui ne prennent pas en charge l’authentification moderne, que ce soit de manière native ou par le biais d’une extension.
Conclusion
Les applications actuelles étant hébergées sur site ainsi que dans des clouds privés et publics, les entreprises ont besoin d’une solution qui sécurise, simplifie et centralise l’accès à toutes leurs applications, qu’elles soient cloud natives, SaaS, classiques ou personnalisées. Elles doivent également étendre l’accès aux applications qui ne prennent pas en charge les protocoles SSO et l’authentification multifacteur (MFA) actuels, tout en offrant un accès Zero Trust aux applications et une expérience utilisateur fluide. En utilisant conjointement BIG-IP APM et Azure AD, les entreprises peuvent garantir un accès fluide et fiable à toutes leurs applications, améliorant ainsi considérablement l’expérience des utilisateurs comme celle des administrateurs.
Pour en savoir plus, veuillez consulter la page « F5 sur Microsoft Azure ».
PUBLIÉ LE 12 OCTOBRE 2020