
Déployez VMware View de manière évolutive et sécurisée
Introduction
NetApp et Cisco ont collaboré afin de proposer une architecture de centre de données validée, fondée sur la conception de centre de données FlexPod. Cette solution accélère le déploiement global des applications virtualisées de niveau 1, permet une transformation rapide du centre de données et accélère le déploiement de nouvelles applications stratégiques, telles que VMware View. Grâce à la flexibilité permettant de personnaliser ou de modifier les composants de calcul, de stockage ou de commutation de l’architecture, les entreprises disposent désormais d’une solution entièrement validée pour réduire considérablement les phases de conception et de déploiement de leurs environnements applicatifs.
En complément de l’architecture FlexPod validée, les technologies F5 BIG-IP peuvent améliorer les performances des applications, garantir leur disponibilité et fournir l’accès sécurisé ainsi que l’autorisation des utilisateurs distants nécessaires au déploiement d’un environnement d’applications de niveau 1 virtualisé. Le déploiement de VMware View 5.0 sur une architecture FlexPod avec un contrôleur de mise à disposition d’applications (ADC) F5 permet d’accroître et de renforcer la valeur des solutions FlexPod dans un environnement de postes de travail virtuels. Un guide de déploiement détaillé, proposé dans le cadre du partenariat entre F5 et Trace3, couvre tous les aspects de la configuration, notamment ceux requis pour le déploiement du stockage, des ressources de calcul, de l’ADC et des applications.
À propos de Trace3
Trace3 est un partenaire NetApp Star et F5 Platinum qui aide les entreprises à surmonter les obstacles en collaborant avec elles afin d’élaborer une approche stratégique permettant de répondre à leurs besoins métier grâce à l’innovation informatique. Trace3 atteint ses objectifs grâce à une approche XARCH, qui fournit une feuille de route stratégique pour l’informatique dans trois domaines d’expertise : les centres de données, l’informatique utilisateur et les stratégies cloud. Grâce à ces pratiques et disciplines, Trace3 propose une feuille de route personnalisée intégrant les solutions XARCH, qui permettent aux clients d’optimiser leurs investissements existants tout en améliorant l’utilisation du capital humain et des équipements. Les offres de solutions Trace3 comprennent des produits, des services de conseil, des formations et la gestion des ressources dans divers domaines, notamment le stockage, les réseaux, la virtualisation, la sécurité, la protection des données, les applications et la gestion de projet. Son expertise de tous les composants pertinents de l’architecture FlexPod améliorée permet à Trace3 d’apporter une forte valeur ajoutée à tout déploiement à grande échelle d’une solution FlexPod clé en main.
Comment les technologies FlexPod et F5 permettent un déploiement évolutif et sécurisé de VMware View
Performances et évolutivité de VMware View
L’un des principaux obstacles à l’adoption à grande échelle de VMware View en entreprise réside dans la capacité à faire évoluer efficacement les composants d’infrastructure nécessaires pour répondre aux exigences de performances d’un déploiement de postes de travail virtuels. Lors de la conception d’une solution globale, les architectes d’entreprise doivent tenir compte des pics imprévus de demande en performances. Pour accélérer les performances et améliorer l’expérience utilisateur globale des postes de travail virtuels, NetApp et F5 Networks fournissent des composants d’infrastructure essentiels qui permettent à un environnement de postes de travail virtuels de monter en charge tout en maintenant une expérience utilisateur optimale. Les contrôleurs ADC de F5 améliorent la réactivité en déchargeant les processus gourmands en ressources processeur, tels que la gestion du trafic SSL et la mise en pool des connexions aux serveurs back-end, et en permettant une compression adaptative du trafic afin d’accroître les performances globales jusqu’à 60 %.
Une amélioration similaire des performances peut être obtenue grâce à la technologie d’accélération du stockage NetApp Flash Cache. Une solution globale intégrant les technologies F5 et NetApp permet de déployer une infrastructure de postes de travail virtuels (VDI) capable d’évoluer plus efficacement. Du point de vue du stockage, cela se traduit par une réduction considérable du nombre de disques rotatifs dans l’infrastructure globale.
Efficacité du stockage et de l’infrastructure
NetApp a été pionnier dans le domaine des technologies d’optimisation du stockage, permettant aux entreprises d’atteindre des niveaux de performance supérieurs avec une capacité de stockage physique provisionnée moindre. Des fonctionnalités intégrées telles que la déduplication, le provisionnement fin, la compression et l’accélération Flash Cache peuvent améliorer considérablement les performances tout en réduisant l’espace de stockage nécessaire ainsi que les coûts d’alimentation électrique et de refroidissement.
Les produits BIG-IP offrent des gains d’efficacité similaires au niveau de l’hyperviseur et des applications. La plateforme BIG-IP joue un rôle central dans l’augmentation de la densité des serveurs virtuels en déchargeant le serveur des processus gourmands en ressources processeur. Des fonctionnalités telles que la compression adaptative, le déchargement SSL et la mutualisation des connexions peuvent accroître la densité des serveurs jusqu’à 60 %, réduisant ainsi davantage l’empreinte du déploiement. Les entreprises peuvent ainsi déployer plus efficacement des applications critiques de niveau 1 dans un environnement virtualisé qui complète l’architecture de centre de données NetApp validée.
Accès et authentification
Face à une main-d’œuvre de plus en plus mobile et répartie, les entreprises et les fournisseurs de services ont besoin d’une solution permettant de gérer de manière sécurisée les accès des utilisateurs distants travaillant avec des applications web. BIG-IP Access Policy Manager (APM) fournit une plateforme unifiée d’accès et d’authentification, aussi bien pour les utilisateurs distants que pour ceux autorisés dans le centre de données. La sécurité des accès distants par VPN SSL fournie par BIG-IP APM offre les meilleures performances actuellement disponibles sur le marché et peut prendre en charge plus de 100 000 utilisateurs sur un seul appareil. BIG-IP APM détecte l’emplacement de l’utilisateur et authentifie de manière sécurisée les accès locaux ou distants des utilisateurs nécessitant un accès sécurisé aux applications. L’utilisation de BIG-IP APM à la place du serveur de sécurité View dans un déploiement VMware View permet de gérer l’accès et l’authentification de 100 000 utilisateurs au maximum.
Accélération de la réplication
NetApp SnapMirror assure une réplication asynchrone vers un contrôleur de stockage NetApp secondaire afin de maintenir un environnement de reprise après sinistre fiable et efficace. Pour optimiser les performances de la liaison WAN entre les sites et améliorer l’efficacité globale de la réplication, la déduplication et la compression à la source peuvent être lancées sur le périphérique NetApp avant la réplication. En cas de problèmes de latence ou de perte de paquets, un module d’optimisation WAN (WOM) BIG-IP peut optimiser, hiérarchiser et accélérer le trafic de réplication, réduisant ainsi les besoins globaux en bande passante WAN.
Déploiement rapide
Dans le cadre du déploiement de logiciels de postes de travail virtuels tels que VMware View, la proposition de valeur essentielle de NetApp repose notamment sur la possibilité de déployer rapidement des centaines, voire des milliers de postes de travail virtuels personnalisés, tout en limitant au minimum l’impact sur les ressources des serveurs. Grâce à la technologie NetApp FlexClone, les entreprises peuvent provisionner rapidement des milliers d’images de postes de travail personnalisées d’un simple clic. Étroitement intégré à VMware vSphere, FlexClone permet de provisionner en quelques minutes des dizaines de milliers d’images de postes de travail, sans aucune augmentation de l’espace de stockage global utilisé.
L’intégration de chaque composant constitue un défi supplémentaire lors du déploiement d’infrastructures à grande échelle. NetApp fournit à ses partenaires certifiés des guides FlexPod détaillés qui permettent de réduire considérablement le temps nécessaire au déploiement de cette solution de data center validée. La technologie FlexPod réduit non seulement le temps de déploiement des composants de l’infrastructure physique, mais aussi, de manière significative, le temps généralement nécessaire pour tester et valider chaque composant. Grâce à une architecture validée pour le stockage, le calcul et la mise en réseau de couche 2, les entreprises peuvent réduire le temps global nécessaire pour tester plusieurs composants et garantir leur interopérabilité. Les partenaires NetApp certifiés tels que Trace3 disposent des outils appropriés pour dimensionner et configurer correctement une solution FlexPod afin qu’elle puisse évoluer en fonction des charges de travail des applications et des utilisateurs.
L’élimination de la complexité et l’accélération du déploiement sont essentielles à la réussite d’une solution VMware View. Les guides de déploiement FlexPod sont complétés par ceux de F5, permettant ainsi de déployer une solution Application Ready sur différentes plateformes.
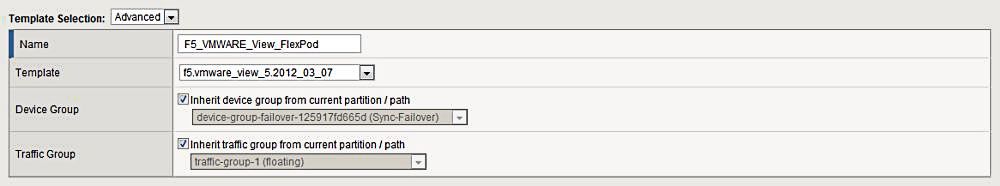
Les modèles F5 iApps réduisent encore les délais de déploiement. Ces modèles pilotés par menus, personnalisables, réutilisables et propres à chaque application permettent aux administrateurs de déployer les éléments nécessaires d’une solution ADC sans avoir à maîtriser les modules de produits BIG-IP associés. Les modèles iApps sont réutilisables, et de nombreux iApps existants répondant à des besoins spécifiques peuvent être partagés par l’intermédiaire de la communauté de développement F5 DevCentral. Les administrateurs peuvent également développer et configurer leurs propres iApps afin de déployer des applications non standard avec les ADC F5. Le modèle iApps standard a été utilisé pour configurer tous les composants nécessaires à l’environnement VMware View 5.0.
Installation et configuration de l’environnement
La validation a été conçue pour se dérouler en deux phases et démontrer à la fois les connexions des utilisateurs locaux et l’accès à distance à un environnement de postes de travail virtuels. L’environnement NetApp validé utilisait à la fois un réseau de stockage (SAN) et un stockage en réseau (NAS) pour fournir du stockage aux composants de serveurs lames Cisco Unified Computing System (UCS). Chaque contrôleur de l’architecture NetApp disposait de deux ports Fibre Channel de 8 Gbit/s ainsi que de deux ports Ethernet de 10 Gbit/s connectés au système Cisco UCS. Pour l’installation et le démarrage des hôtes VMware ESX, le stockage était fourni via Fibre Channel. Le stockage des machines virtuelles invitées et des postes de travail virtuels était fourni par NetApp via NFS. Les FlexClones NetApp ont été utilisés pour déployer rapidement des postes de travail virtuels VMware View.
Configuration des appareils FlexPod et BIG-IP pour VMware View 5.0
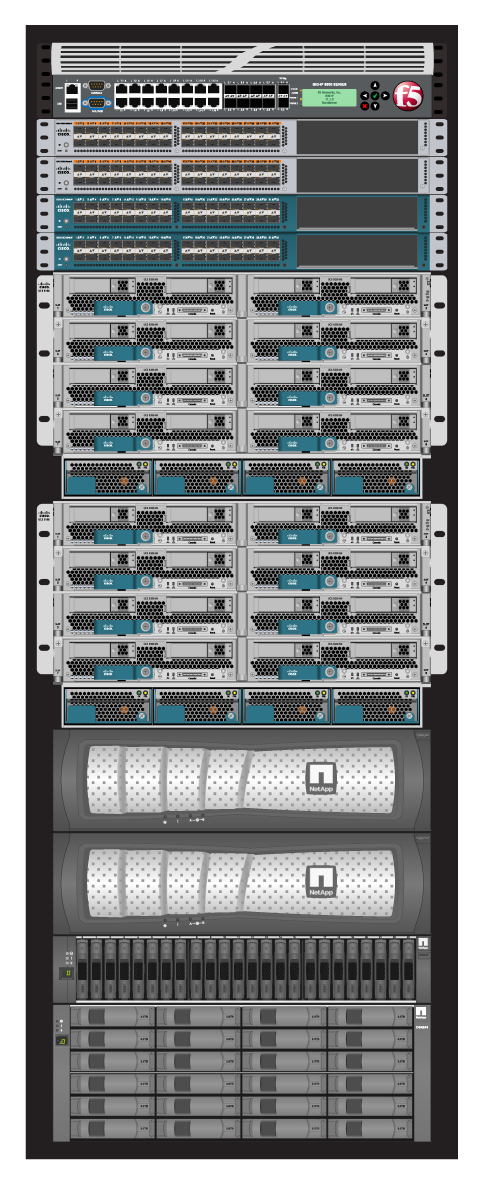
Afin de valider de manière approfondie la valeur de la solution combinée BIG-IP APM/FlexPod, une solution d’une capacité de 10 Go a été déployée avec FlexPod. La première phase du déploiement a utilisé une appliance BIG-IP 8900 disposant de licences pour BIG-IP Local Traffic Manager (LTM) et BIG-IP APM. Les deux interfaces 10 Go ont été configurées sur l’appareil et connectées aux commutateurs Nexus 5548.
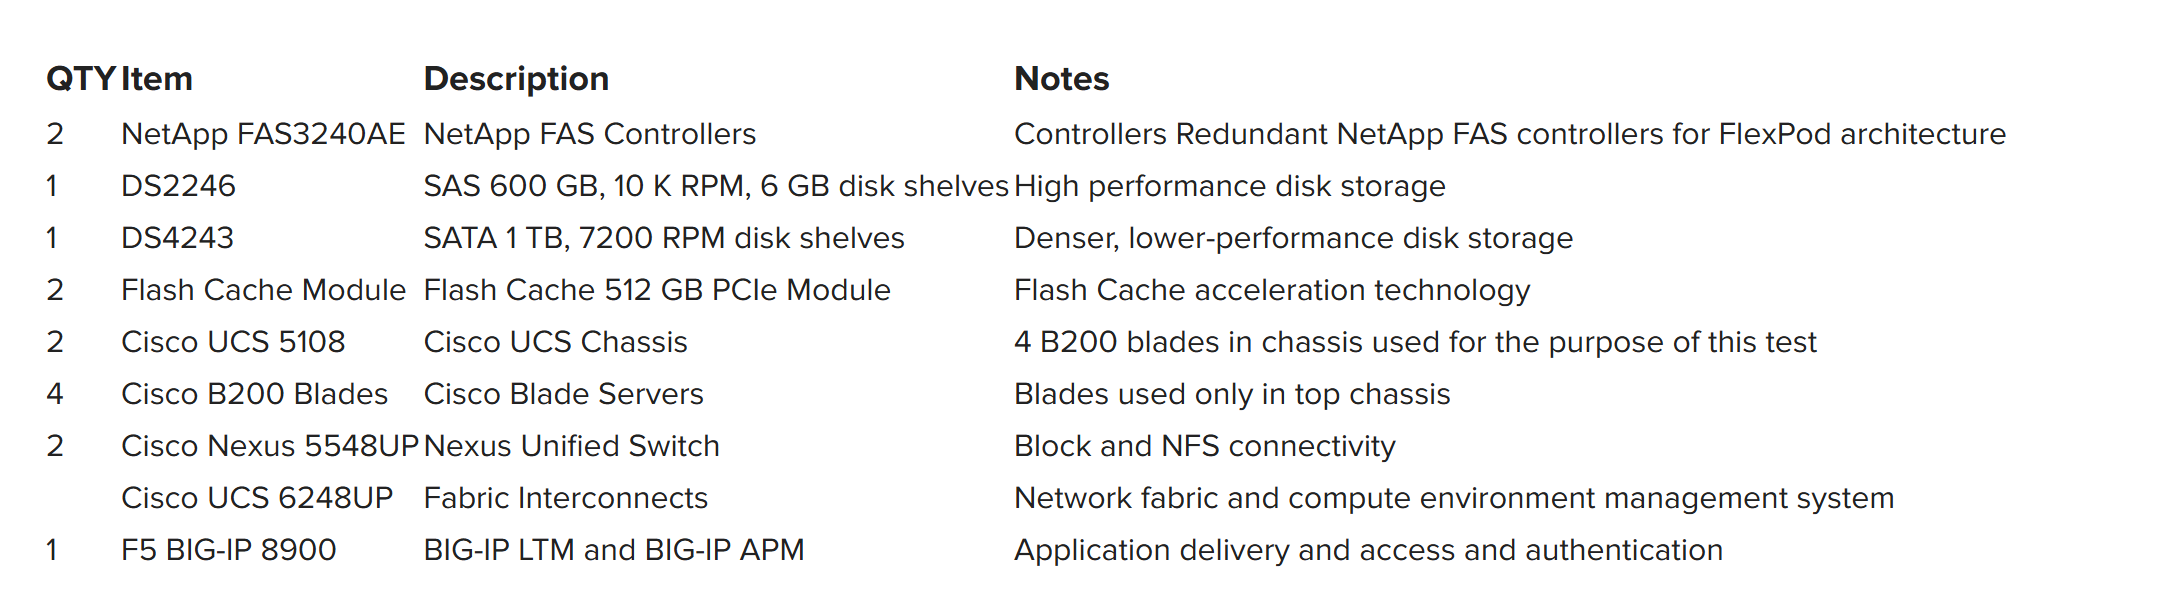
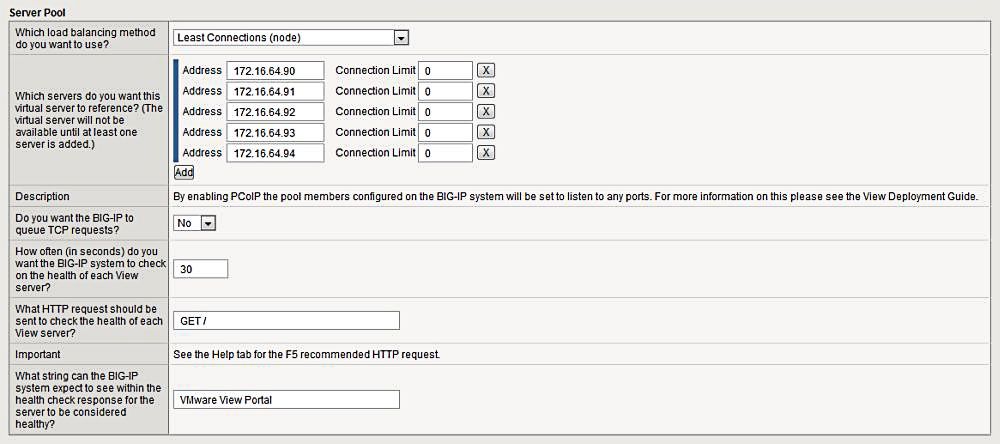
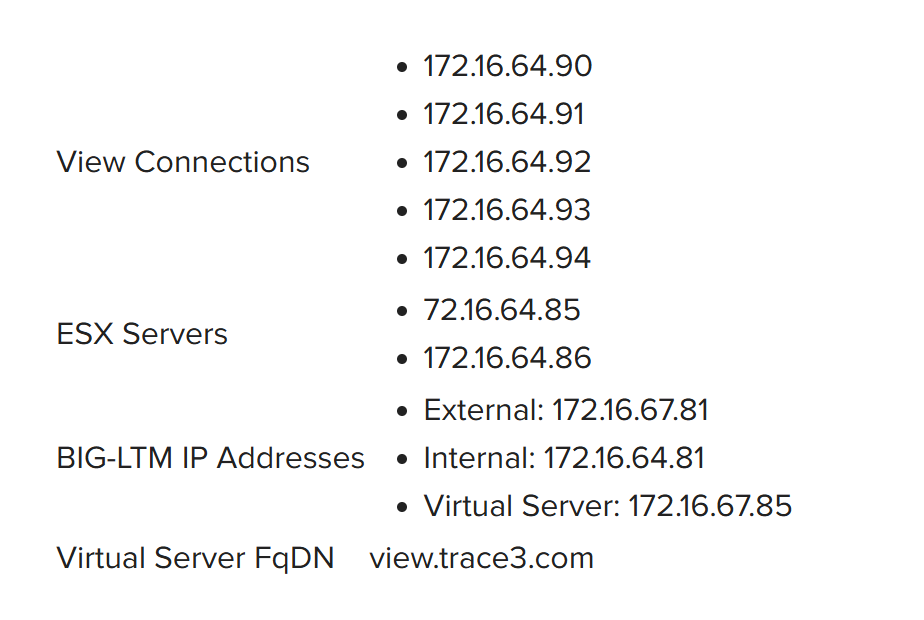
Un contrôleur NetApp a été configuré avec une baie de disques SAS à 10 000 tr/min, tandis que l’autre a été doté de 1 To de stockage SATA. Les hôtes ESX ont été configurés pour démarrer à partir du stockage SAN en utilisant le stockage SATA, tandis que le stockage SAS a été provisionné pour prendre en charge l’environnement de postes de travail VMware View. La configuration comprenait cinq serveurs View Connection Server vers lesquels le dispositif BIG-IP dirigeait le trafic des utilisateurs. Tous les utilisateurs accédaient à leurs postes de travail virtuels par l’intermédiaire du serveur virtuel du dispositif BIG-IP, plutôt que d’accéder directement aux cinq serveurs View Connection Server. Deux serveurs ESXi ont été configurés pour prendre en charge les pools de postes de travail virtuels.
Pour simuler un déploiement réel d’une infrastructure de postes de travail virtuels (VDI), la configuration comprenait deux pools de postes de travail virtuels distincts : l’un permettant l’accès via PCoIP et l’autre les connexions via le protocole Microsoft Remote Desktop Protocol (RDP). L’objectif était de présenter les connexions d’utilisateurs locaux à un environnement de postes de travail virtuels au moyen des deux protocoles. La deuxième phase des tests a permis de valider l’accès des utilisateurs distants à l’environnement VDI via BIG-IP APM. Dans les deux scénarios, BIG-IP LTM assurait la gestion de base du trafic et l’équilibrage de charge des serveurs View Connection Server.
Le dispositif BIG-IP 8900 a été déployé avec la version logicielle 11.1 et le correctif (HF) 1 afin de prendre en charge la fonctionnalité iApps. Les contrôleurs NetApp 3240 ont été installés avec ONTAP 8.1 7-mode RC3. VMware ESX 5.0 a été l’hyperviseur utilisé pendant toutes les phases de test, tandis que vSphere a servi à gérer les hôtes ESX et à provisionner les NetApp FlexClones.
Afin de démontrer la rapidité du provisionnement des postes de travail virtuels avec NetApp, le test a utilisé le plug-in NetApp pour VMware vSphere afin de provisionner 40 postes de travail distincts répartis entre deux pools de postes de travail. Comme FlexClone n’utilise pas le processeur des serveurs ESX, le clonage rapide de plusieurs postes de travail virtuels, leur personnalisation et leur démarrage dans ESX n’ont pris que quelques minutes.
Chaque pool de postes de travail a été configuré pour autoriser la connexion de groupes d’utilisateurs distincts, afin de simuler un déploiement VDI dans plusieurs services. Par exemple, les utilisateurs view1 à view6 ont été configurés pour accéder à pool1 et à leurs postes de travail via PCoIP. Les utilisateurs viewRDP1 à viewRDP6 ont été configurés pour accéder aux postes de travail de pool2 via RDP.
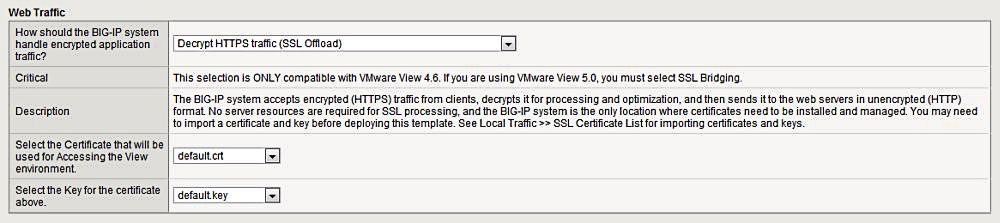
À cette fin, deux VLAN ont été configurés : un VLAN interne pour les connexions réseau aux serveurs View Connection Server principaux et un VLAN externe pour les connexions clientes. Deux adresses Self IP ont été configurées et attribuées à chaque VLAN. Bien que cet environnement de démonstration ait utilisé les certificats par défaut, il est recommandé de se procurer un certificat SSL auprès d’une autorité de certification pour un déploiement complet de VMware View sur FlexPod en environnement de production.
Installation et configuration préalables de F5
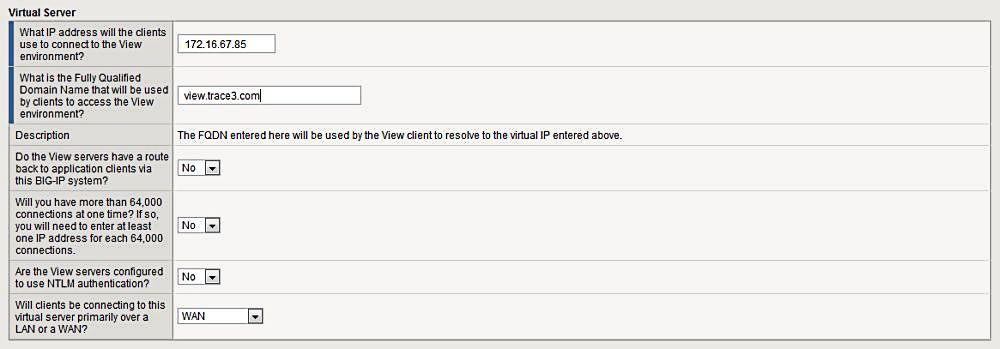
Les plans de test comprenaient deux phases. Lors de la première, seul BIG-IP LTM était déployé à l’aide d’un modèle iApp afin de présenter un environnement de postes de travail locaux hybride PCoIP et RDP. La seconde phase reposait sur un scénario dans lequel un utilisateur distant était authentifié via BIG-IP APM et accédait à un poste de travail grâce à l’authentification unique (SSO). Les composants supplémentaires propres à BIG-IP APM étaient configurés et générés à l’aide du modèle iApp.
Les licences pour BIG-IP LTM et BIG-IP APM ont été obtenues. Une fois l’activation des licences de base et la configuration du réseau et des VLAN terminées, toute la configuration supplémentaire a été effectuée à l’aide du modèle iApp approprié.
Configuration de l’environnement NetApp
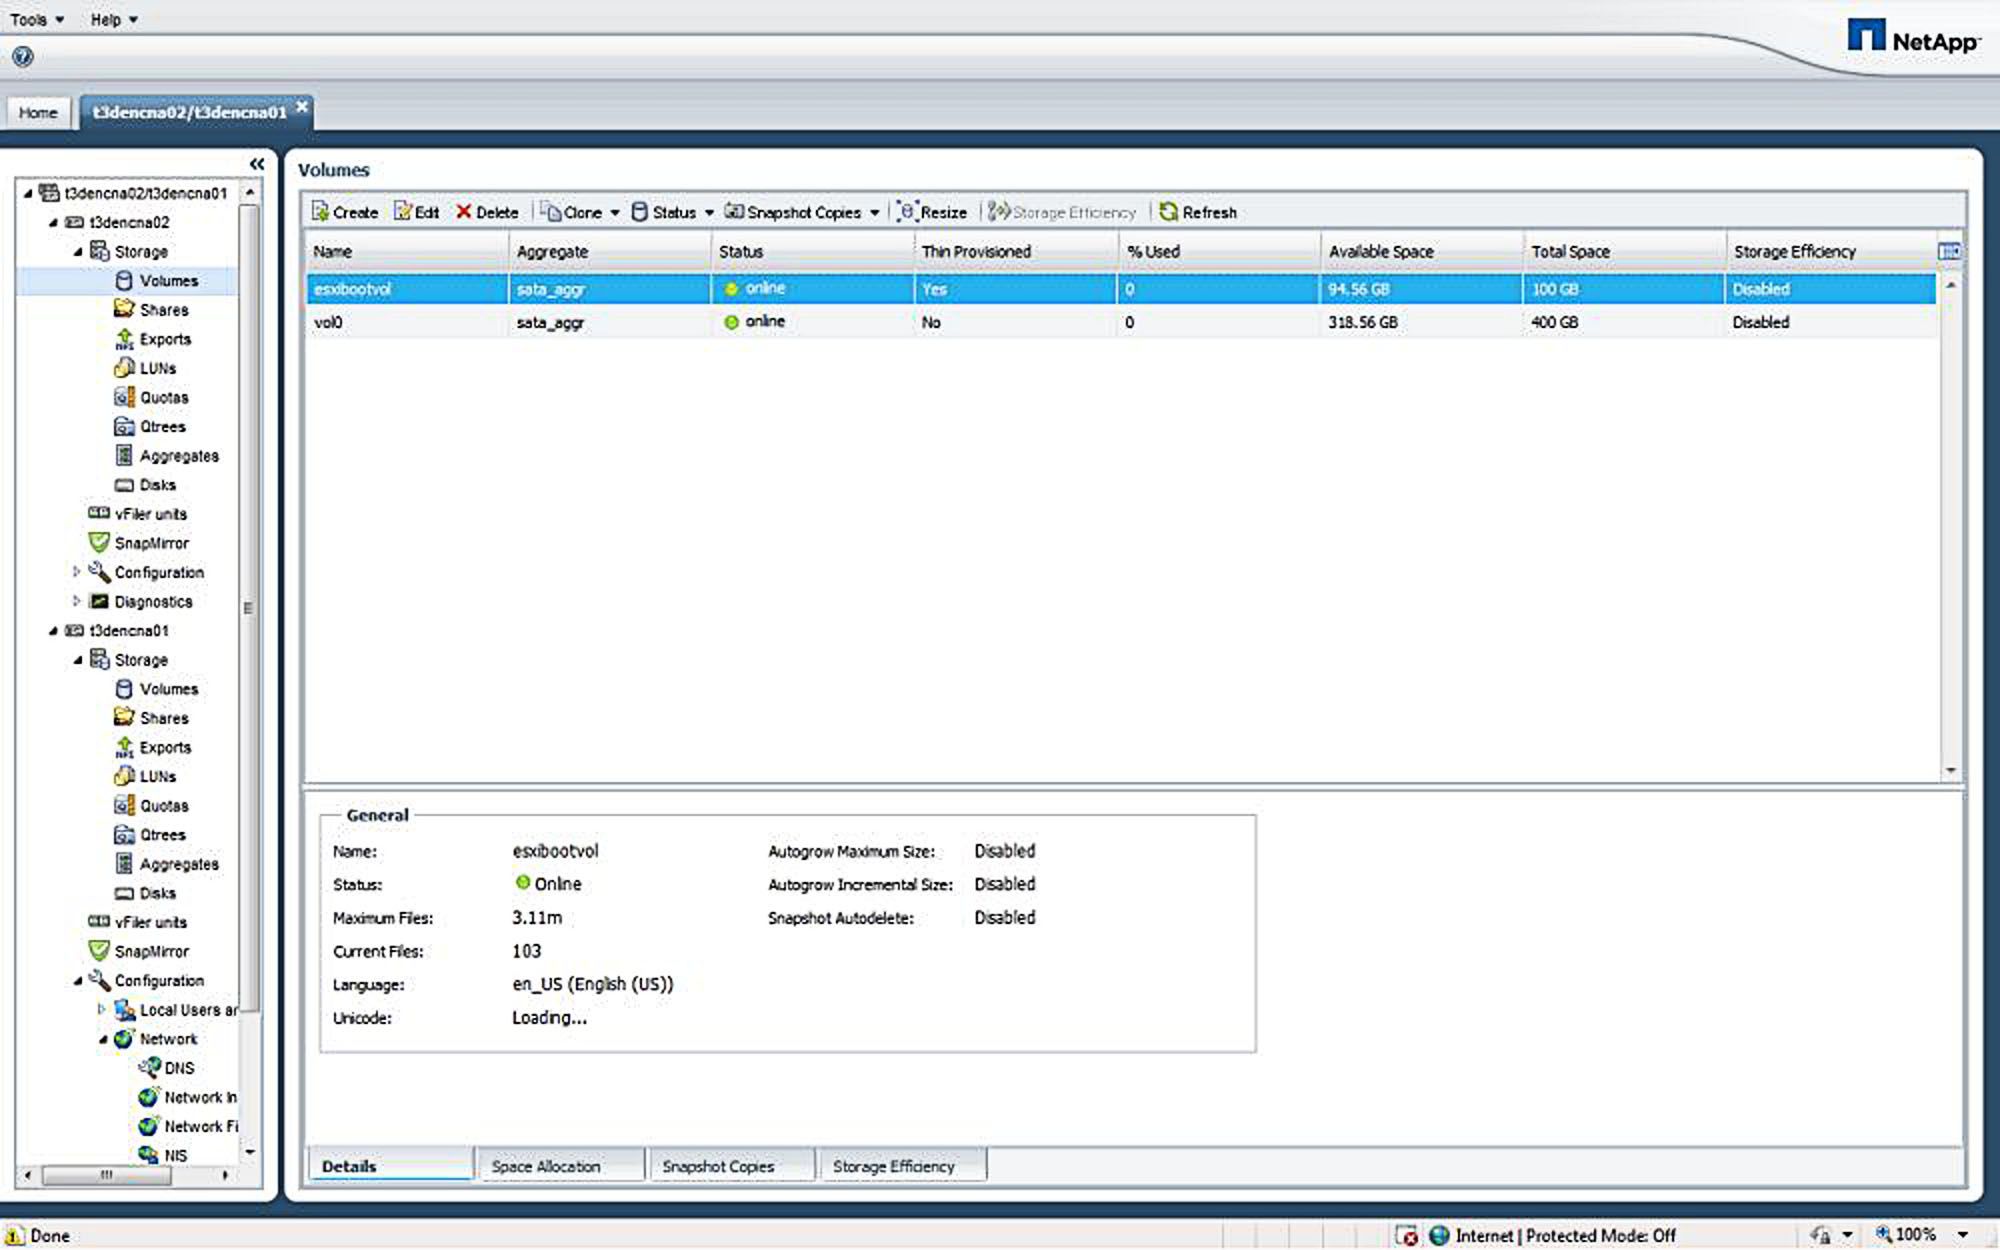
Deux contrôleurs NetApp 3240 ont été configurés avec des technologies de disque distinctes sur chaque hôte. Le premier contrôleur était équipé d'une seule baie de stockage SAS composée de 22 disques de 600 Go à 10 000 tr/min, regroupés dans un même agrégat. Le second contrôleur était connecté au stockage SATA de 1 To, utilisé pour provisionner le stockage SAN destiné aux serveurs ESX. Le stockage SAS, plus performant, a été provisionné pour les postes de travail virtuels via NFS afin de garantir des performances adéquates lors de l'accès aux postes de travail distants. Pour améliorer encore les performances, Flash Cache a été activé sur le second contrôleur. Une simple commande exécutée dans l'interface de ligne de commande (CLI) du contrôleur NetApp permettait d'activer et de désactiver Flash Cache.
Configuration de l’environnement des serveurs ESX
Deux serveurs ESX ont été configurés, et cinq serveurs View Connection Server ont été provisionnés sur le premier serveur (.86). Les postes de travail virtuels ont été provisionnés à l’aide de la technologie NetApp FlexClone plutôt que de la fonctionnalité VMware Linked Clones, car FlexClone exploitait la baie de stockage principale, était intégré à vSphere et ne nécessitait pas VMware Composer pour déployer des clones liés. Au total, 40 postes de travail virtuels ont été provisionnés dans deux pools. Le premier permettait d’accéder aux postes de travail via le protocole PCoIP natif, une fonctionnalité basée sur UDP introduite dans View 4.5. Le second était configuré pour autoriser l’accès uniquement via Microsoft RDP.
Validation de VMware View 5.0
Une fois l’environnement de test installé et configuré, les tests se sont déroulés en deux phases afin de démontrer l’accès à l’environnement VDI dans des scénarios d’utilisation locale et à distance. La première phase était axée sur l’accès via PCoIP et RDP.
PCoIP et RDP en local
La première phase consistait à permettre aux utilisateurs d’accéder au système via PCoIP et RDP afin de mettre en évidence les différences entre les deux méthodes. Chacun des cinq serveurs View Connection Server a été configuré pour pointer vers l’adresse IP du serveur virtuel BIG-IP LTM (plutôt que vers chacun des cinq serveurs View Connection Server individuellement). Le fait que tous les utilisateurs pointent vers une seule adresse IP de serveur virtuel a permis de présenter les cinq serveurs View Connection Server comme une installation unique, accessible via une seule adresse IP virtuelle (VIP). Ainsi, une installation View 5.0 peut effectivement dépasser la limite de 2 000 connexions d’un serveur View Connection Server individuel, de sorte qu’un déploiement de cinq serveurs destiné à 10 000 utilisateurs apparaisse comme un déploiement sur un serveur unique.
Cette configuration offre également un gain de performances. Le dispositif BIG-IP décharge les serveurs des processus gourmands en ressources processeur, ce qui améliore les performances et augmente la densité des serveurs virtuels. Ce processus a été validé en comparant des connexions utilisateur établies via PCoIP vers BIG-IP LTM à des connexions directes au serveur View Connection Server. La connexion via le serveur virtuel, plutôt que directement à un serveur View Connection Server individuel, a permis d’obtenir une amélioration des performances d’environ 25 %.
La deuxième série de tests portait sur l’accès au pool de postes de travail virtuels RDP. Bien que le protocole Remote Desktop Protocol nécessite plus de temps que PCoIP pour se connecter à un poste de travail virtuel, il est plus couramment utilisé dans les centres de données. Lors des tests, les utilisateurs ont pu accéder au poste de travail virtuel via la même adresse IP de serveur virtuel BIG-IP LTM. Les tests ont également montré une réduction de près de 30 % du temps nécessaire pour accéder au poste de travail via BIG-IP LTM par rapport à une connexion directe au serveur View Connection Server.
Accès à distance avec SSO via BIG-IP APM
La deuxième phase des tests a démontré les capacités d’accès à distance via BIG-IP APM. À partir de la version 11.x, une simple reconfiguration de l’iApp a suffi pour que celle-ci prenne en charge le déploiement de BIG-IP APM. La reconfiguration de l’iApp portait sur les sections suivantes :
- Configuration et authentification auprès du domaine. Dans ce cas, l’authentification a été configurée pour le domaine « View ».
- Un pool d’adresses IP attribuables configuré pour les utilisateurs distants. Dans ce cas, une plage d’adresses 192.168.1.x a été créée dans l’iApp.
- Une adresse IP distincte pour le serveur virtuel. Cette adresse de serveur virtuel utilisait comme unique membre de pool l’adresse IP du serveur virtuel BIG-IP LTM précédemment configurée.
Une fois l’iApp reconfigurée, les objets BIG-IP APM supplémentaires ont été configurés dans les sections BIG-IP LTM et BIG-IP APM de l’interface graphique de BIG-IP, puis des tests ont été effectués afin de démontrer le bon fonctionnement de l’accès à distance via BIG-IP APM.
Conclusion
Les architectures de data center FlexPod ont suscité un vif intérêt sur le marché ainsi que dans les canaux de vente communs à F5 et NetApp. Trace3, partenaire majeur de NetApp et de F5, a collaboré avec les deux entreprises afin de déployer rapidement un environnement VMware View 5.0 tirant parti de l’efficacité du stockage des technologies NetApp et de l’accélération des applications offerte par l’ADC F5.
Au vu des résultats de ces tests, les entreprises qui choisissent l’architecture FlexPod validée ont l’assurance de pouvoir déployer leurs initiatives de virtualisation sur une plateforme évolutive, avec des fonctions de gestion du trafic, d’accès et d’autorisation assurées par le contrôleur de mise à disposition d’applications (ADC) leader du marché. L’utilisation du dispositif BIG-IP 8900 pour améliorer et étendre la conception du centre de données FlexPod permet de disposer d’une solution complète prête pour les applications, qui peut être déployée simplement et rapidement, que ce soit pour VMware View, des applications de niveau 1 ou une transformation à grande échelle de l’infrastructure du centre de données. Il en résulte une infrastructure virtualisée offrant à l’entreprise une plus grande évolutivité, tout en réduisant considérablement l’encombrement ainsi que les coûts d’alimentation électrique et de refroidissement.
PUBLIÉ LE 17 MAI 2012