
Renforcer la sécurité des appareils mobiles Exchange avec la plateforme F5 BIG-IP
Introduction
À mesure que l’utilisation des appareils mobiles sur le lieu de travail se développe, les risques pesant sur les ressources de l’entreprise, ainsi que la nécessité de les atténuer, augmentent également. Pour de nombreuses organisations, fournir aux appareils mobiles un accès à distance aux ressources de l’entreprise, telles que Microsoft Exchange, n’est pas seulement un luxe, mais aussi une exigence opérationnelle. Les administrateurs doivent donc trouver des moyens de concilier les besoins d’une main-d’œuvre mobile avec la nécessité de sécuriser les ressources de l’entreprise. Heureusement, les contrôleurs de mise à disposition d’applications (ADC) F5 BIG-IP peuvent les y aider.
Ce document fournit des recommandations sur l’utilisation de BIG-IP Access Policy Manager (APM) et de BIG-IP Application Security Manager (ASM) afin d’améliorer considérablement la sécurité des appareils mobiles accédant à Exchange 2010.
Clause de non-responsabilité et hypothèses
Bien que ce guide présente des solutions fonctionnelles et testées pour sécuriser les appareils mobiles dans un environnement Exchange 2010, il ne couvre en aucun cas l’ensemble des options disponibles. L’un des principaux atouts de la gamme de produits BIG-IP (notamment BIG-IP LTM, APM, ASM, entre autres) réside dans sa flexibilité. L’objectif principal de ce document technique est non seulement de fournir des recommandations pratiques, mais aussi d’illustrer la puissance et la flexibilité des produits BIG-IP. Le lecteur est supposé posséder des connaissances générales en matière d’administration de BIG-IP Local Traffic Manager (LTM) et connaître les modules BIG-IP APM et ASM.
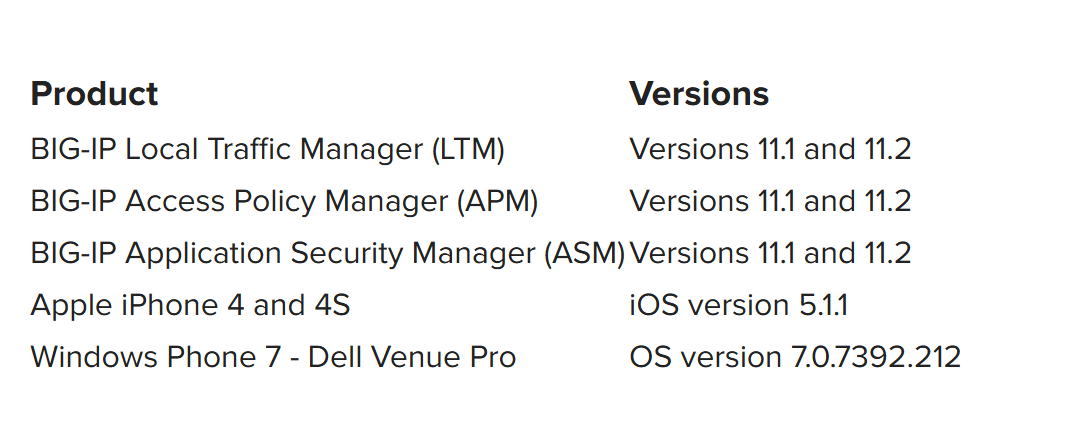
Les produits et logiciels BIG-IP suivants ont été utilisés pour configurer et tester les recommandations présentées dans ce document.
Documentation supplémentaire
- Guide de déploiement de Microsoft Exchange Server 2010 (BIG-IP v11 : LTM, APM, Edge Gateway) : http://www.f5.com/pdf/deployment-guides/microsoft-exchange2010-iapp-dg.pdf
- Présentation de la gamme de produits BIG-IP :http://www.f5.com/products/big-ip/
BIG-IP Access Policy Manager et ActiveSync
Dans Exchange 2010, le rôle de serveur d’accès au client (CAS) sert de point d’accès pour l’ensemble du trafic client, y compris celui des appareils mobiles. Plus précisément, la majorité des appareils mobiles utilisent Exchange ActiveSync pour accéder aux informations des boîtes aux lettres. Autoriser l’accès à l’environnement de l’entreprise depuis des appareils mobiles susceptibles d’être facilement compromis présente un risque important. Il est donc essentiel de déployer une solution multifacteur qui authentifie et autorise non seulement l’utilisateur, mais également l’appareil.
Fonctionnant de concert avec la fonctionnalité de proxy inverse de BIG-IP LTM, le module BIG-IP APM réside sur le système BIG-IP et fournit une préauthentification sécurisée (incluant l’inspection des terminaux) pour les applications stratégiques. Les décisions relatives à la gestion du trafic peuvent être prises et appliquées au niveau du périmètre réseau, par groupe ou individuellement. La section suivante utilise le module BIG-IP APM pour fournir un accès basé sur le nom d’utilisateur et le mot de passe, l’identifiant de l’appareil et les certificats clients, tout en permettant l’utilisation des fonctionnalités de sécurité intégrées d’Exchange, telles que les stratégies ActiveSync et l’effacement à distance des appareils.
Authentification par nom d’utilisateur et mot de passe – « quelque chose que vous connaissez »
Configuration du serveur d’accès au client (CAS) Exchange 2010
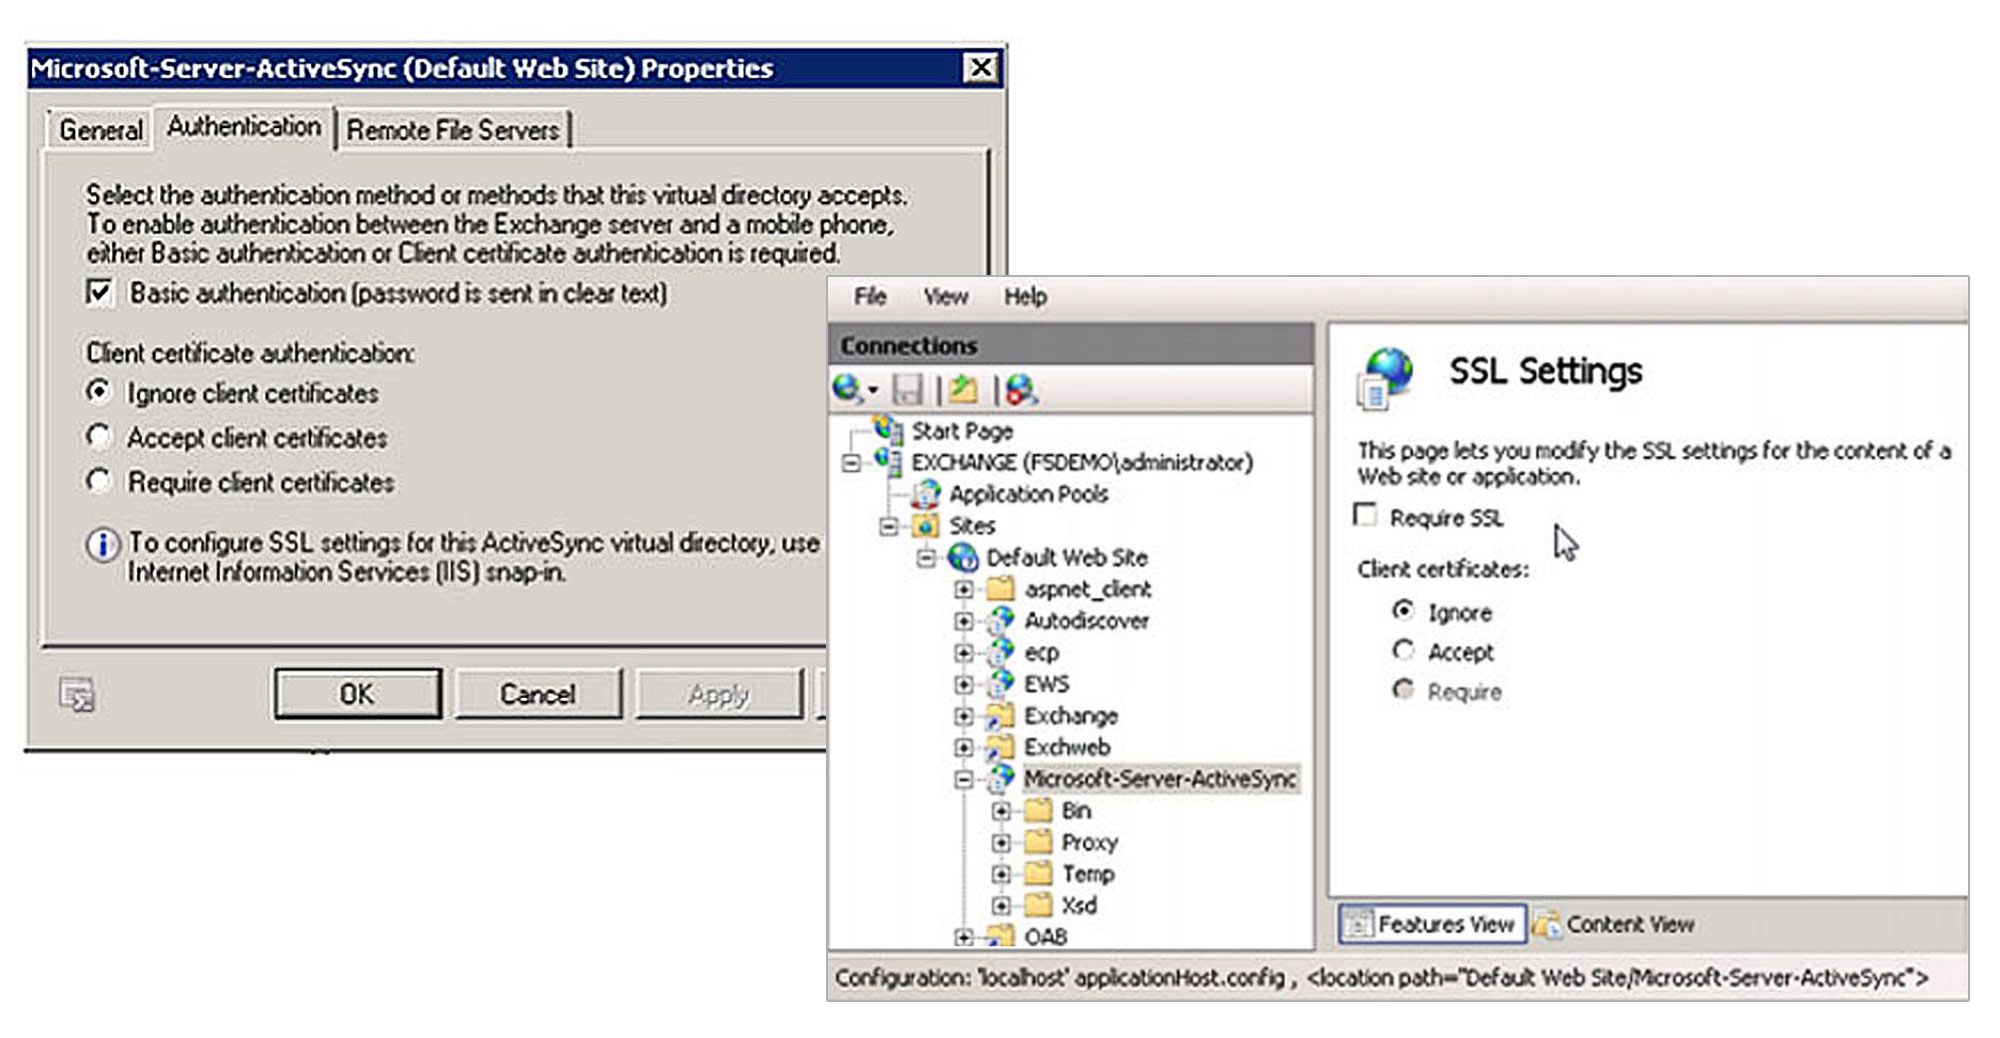
Afin de faciliter le déchargement SSL vers le système BIG-IP (ainsi que la préauthentification), la configuration et la stratégie Exchange ActiveSync utilisent les paramètres par défaut.
Configuration initiale d’iApps
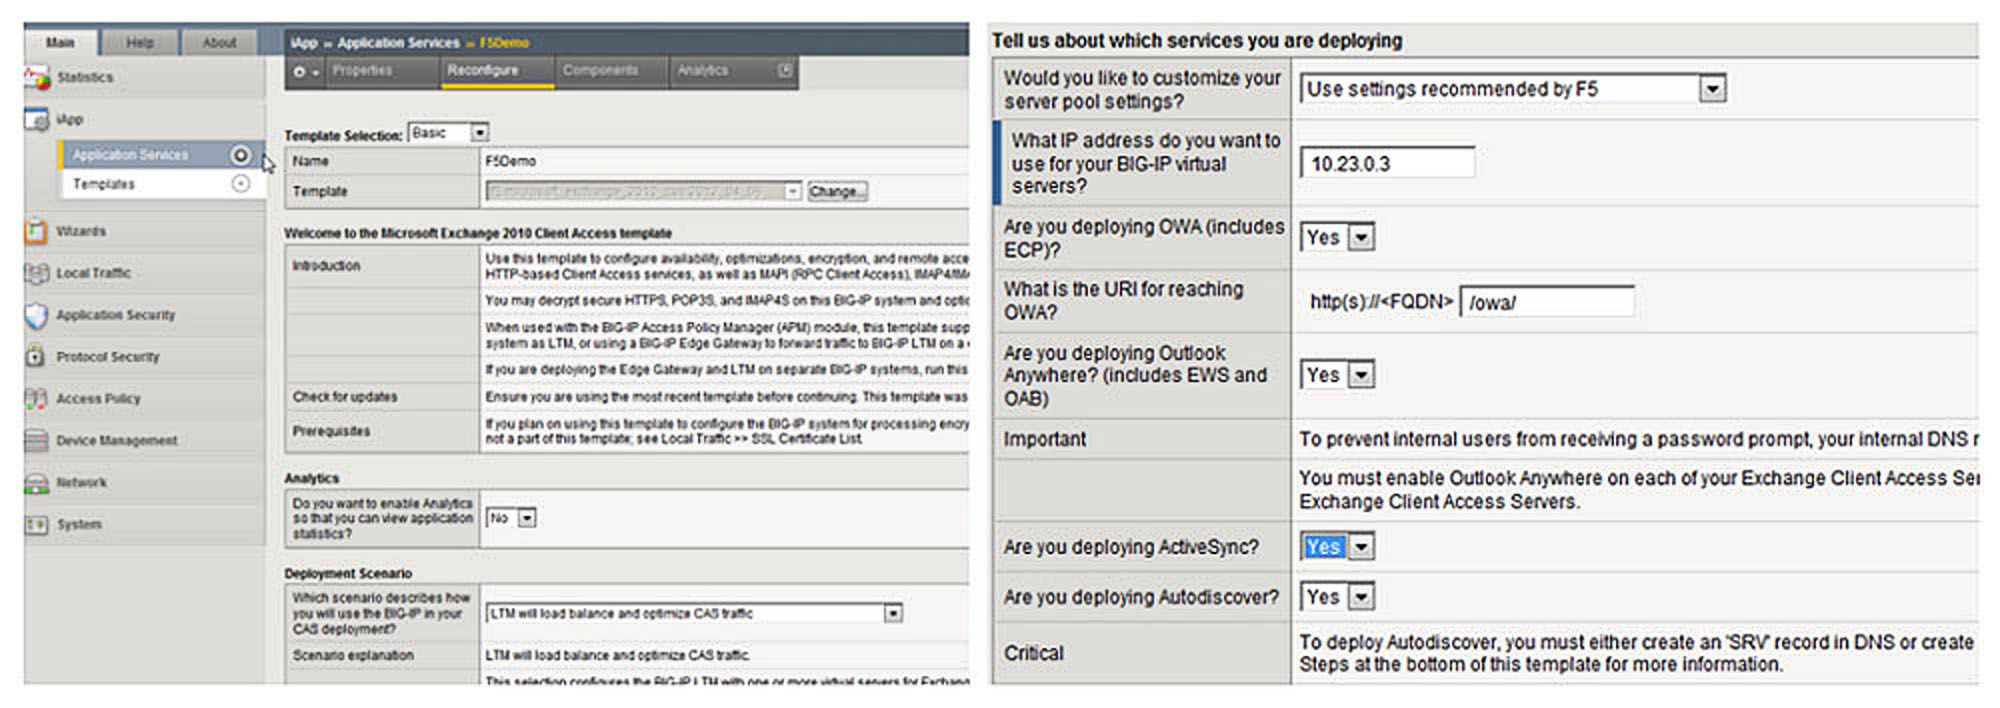
La réussite de la configuration et du déploiement de BIG-IP APM commence par les iApps de F5. Disponibles depuis la version 11.0, les iApps (F5 iApps : étendre la fourniture d’applications au-delà du réseau) offrent un moyen efficace et convivial de déployer rapidement sur le réseau des applications essentielles à l’activité.
Comme illustré ci-dessous, l’environnement Exchange sera déployé via l’iApp Exchange 2010, qui constitue le point de départ de ce guide. Grâce à un écran de configuration piloté par menus, l’iApp de base configure l’accès à l’environnement CAS d’Exchange 2010, notamment à Exchange ActiveSync.
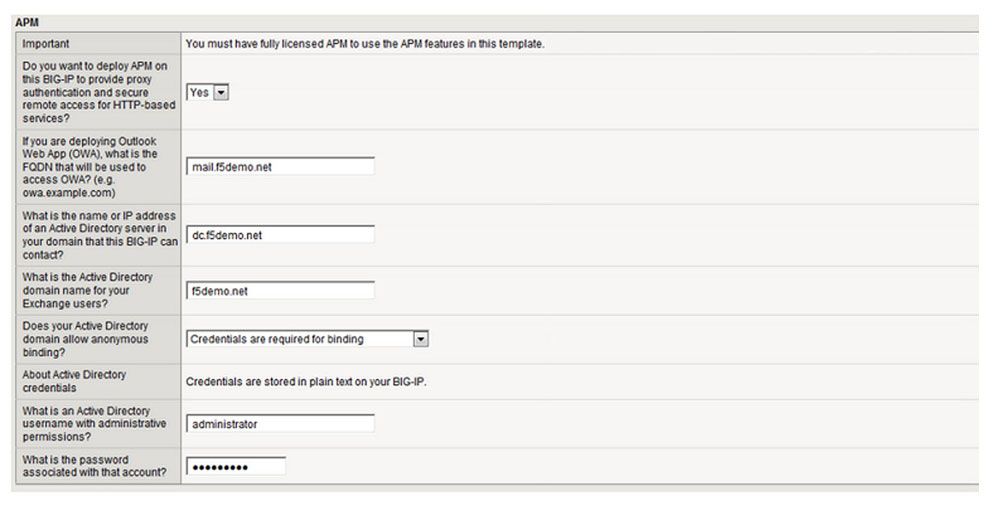
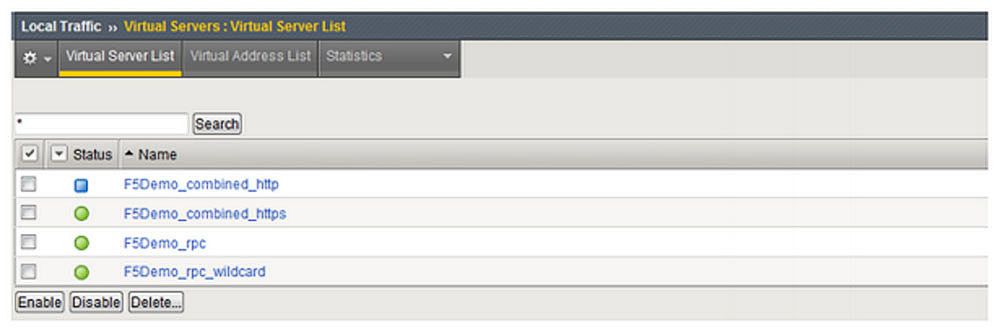
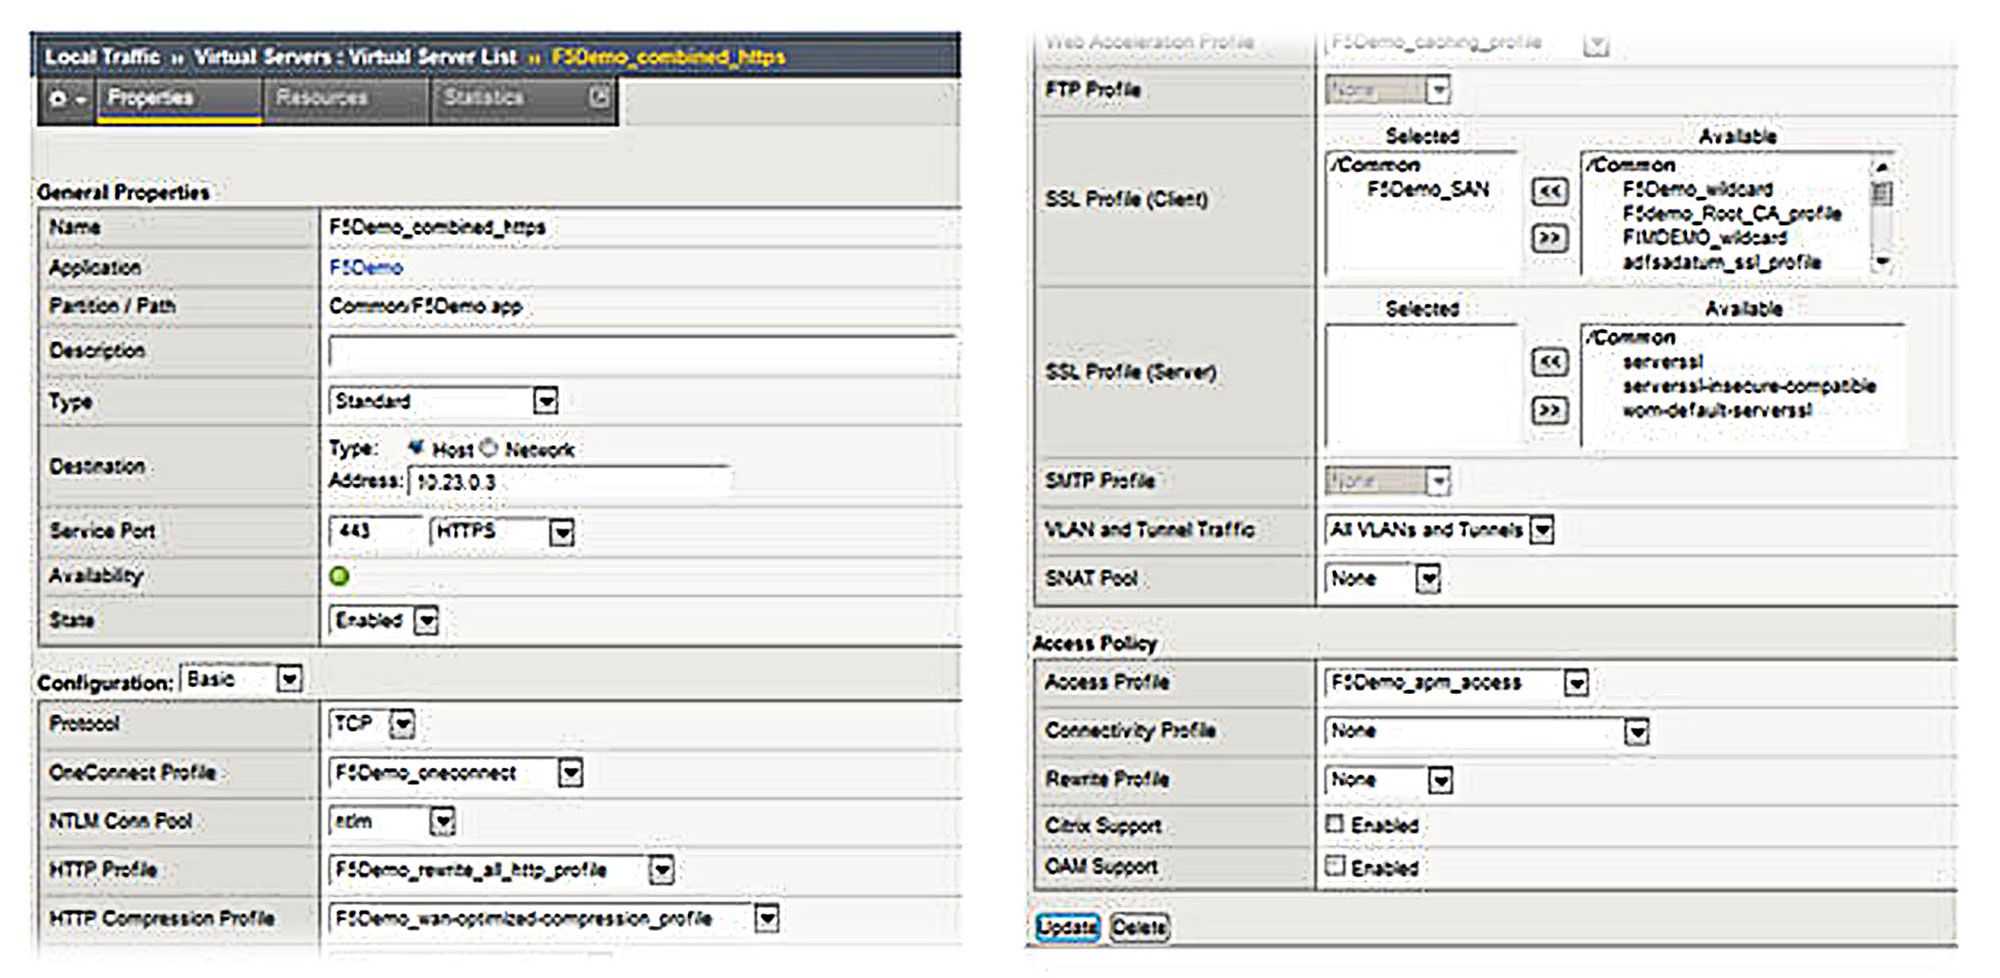
Cette configuration de base du système BIG-IP offre des fonctionnalités avancées de gestion et d’optimisation du trafic, notamment l’équilibrage de charge, la compression, la mise en cache et la persistance des sessions. En outre, une préauthentification est assurée pour l’ensemble du trafic Web, y compris celui provenant d’Outlook Web Access, d’Outlook Anywhere et d’Exchange ActiveSync. Les identifiants (nom d’utilisateur et mot de passe) sont demandés par le système BIG-IP et lui sont transmis. Celui-ci authentifie ensuite l’utilisateur auprès d’Active Directory. Seuls les utilisateurs dûment authentifiés sont autorisés à accéder à l’environnement interne de l’organisation.
Validation de l’identifiant de l’appareil – « quelque chose que vous possédez »
Afin de renforcer davantage leur niveau de sécurité, de nombreuses organisations souhaitent limiter l’accès à la messagerie électronique de l’entreprise aux seuls appareils mobiles préalablement approuvés. Ces appareils approuvés peuvent être attribués à un utilisateur spécifique ou faire partie d’un parc d’appareils mis à la disposition des utilisateurs selon leurs besoins. Grâce à la flexibilité de BIG-IP APM et aux identifiants uniques associés aux appareils mobiles, le déploiement Exchange précédemment configuré peut être facilement modifié afin de contrôler l’accès en fonction du nom d’utilisateur et du mot de passe, mais aussi de l’appareil physique.
Modification du déploiement créé par l’iApp
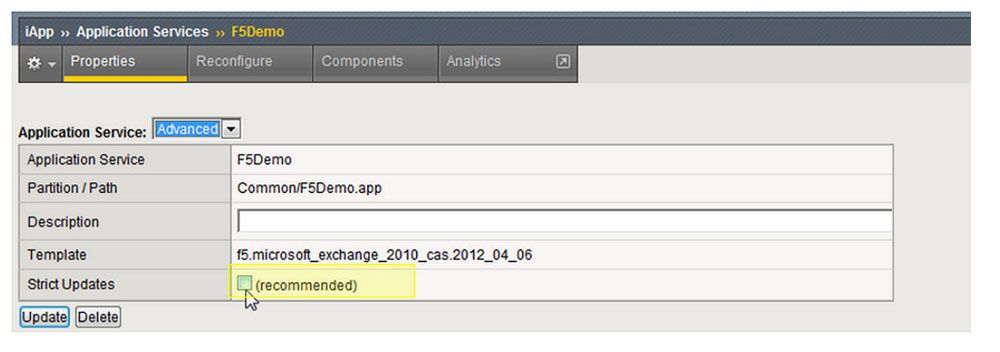
Avant de modifier la configuration BIG-IP, la configuration créée par l’iApp doit être paramétrée de façon à autoriser les mises à jour effectuées en dehors de l’iApp. Pour ce faire, modifiez les propriétés du service d’application concerné (voir ci-dessous).
Méthode de validation des appareils 1 – « Parc d’appareils de l’organisation »
Le système BIG-IP peut être configuré pour utiliser un pool d’appareils approuvés lors du processus d’authentification. Seuls les utilisateurs authentifiés disposant d’appareils approuvés (appareils inclus dans le pool partagé) bénéficieront d’un accès mobile à l’environnement Exchange. Cette méthode utilise un pool centralisé d’appareils autorisés et permet aux administrateurs d’« attribuer » des appareils à des utilisateurs finaux individuels selon les besoins.
Les étapes suivantes sont effectuées sur le déploiement BIG-IP actuel.
Les étapes suivantes sont effectuées sur le déploiement BIG-IP actuel.
1. Créez une liste de groupes de données comprenant tous les identifiants d’appareil pertinents.
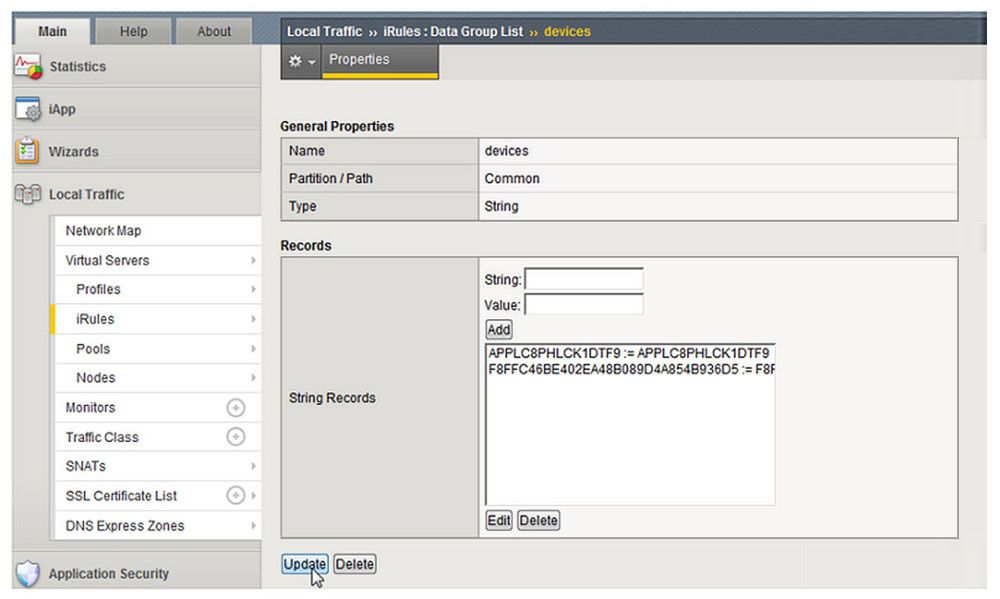
Au lieu de saisir les identifiants des appareils dans l’interface Web de BIG-IP, référencez un fichier externe à l’aide de la fonctionnalité iFile du système BIG-IP. Pour plus d’informations, consultez DevCentral https://community.f5.com/t5/technical-articles/v11-1-ndash-external-file-access-from-irules-via-ifiles/ta-p/287683
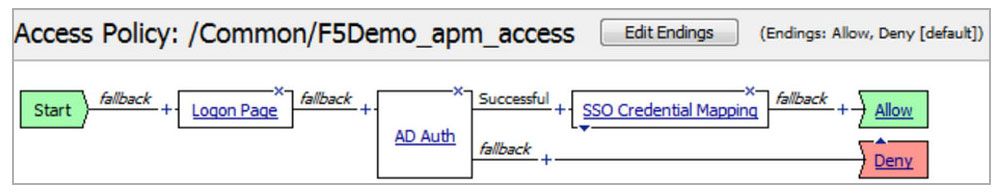
2. La stratégie d’accès existante est utilisée
3. Une iRule F5 est créée et associée au serveur virtuel HTTPS Exchange. L’iRule compare l’ID de l’appareil de la connexion cliente (contenu dans la requête HTTP) aux ID d’appareil stockés dans la liste de groupes de données créée précédemment. Si l’ID de l’appareil ne figure pas dans la liste des appareils autorisés, la session est interrompue et l’accès est refusé.
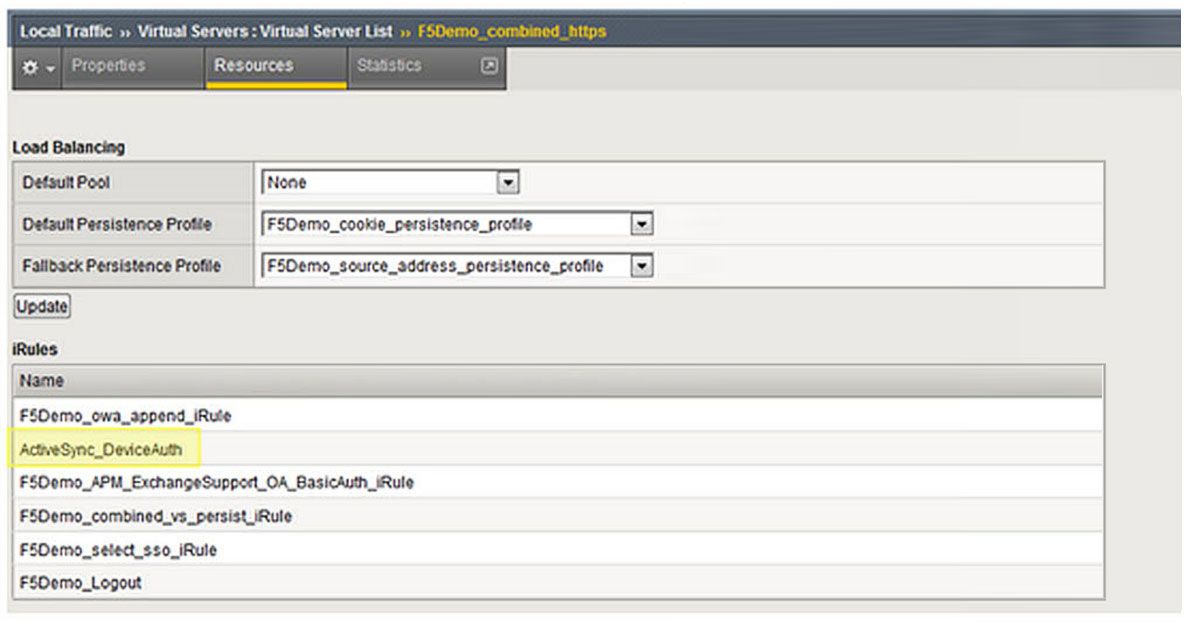
Remarque sur l’encodage Base64 : la méthode et le degré d’accès à ActiveSync peuvent varier selon les fournisseurs de systèmes d’exploitation mobiles (par exemple, Apple iOS, Android et Windows Phone). Certains appareils, tels que ceux sous Windows Phone 7, utilisent l’encodage Base64, qui doit être décodé pour identifier l’ID de l’appareil. L’iRule mentionnée ci-dessus déterminera si la requête HTTP est encodée et la décodera si nécessaire.
Méthode de validation des appareils 2 – « Validation individuelle de l’utilisateur/de l’appareil »
Bien que cette méthode ne soit pas aussi simple que celle de l’exemple précédent, BIG-IP APM peut être utilisé pour interroger les attributs utilisateur dans Active Directory. Afin de faciliter l’association entre les utilisateurs et les appareils pour sécuriser les accès, les attributs personnalisés d’Exchange 2010 peuvent servir à stocker, pour chaque utilisateur, les identifiants des appareils autorisés. Ensuite, au cours du processus d’authentification, BIG-IP APM peut interroger ces attributs utilisateur afin de contrôler l’accès des appareils mobiles.
Les étapes suivantes sont effectuées sur le déploiement Exchange 2010/BIG-IP existant.
Les étapes suivantes sont effectuées sur le déploiement Exchange 2010/BIG-IP existant.
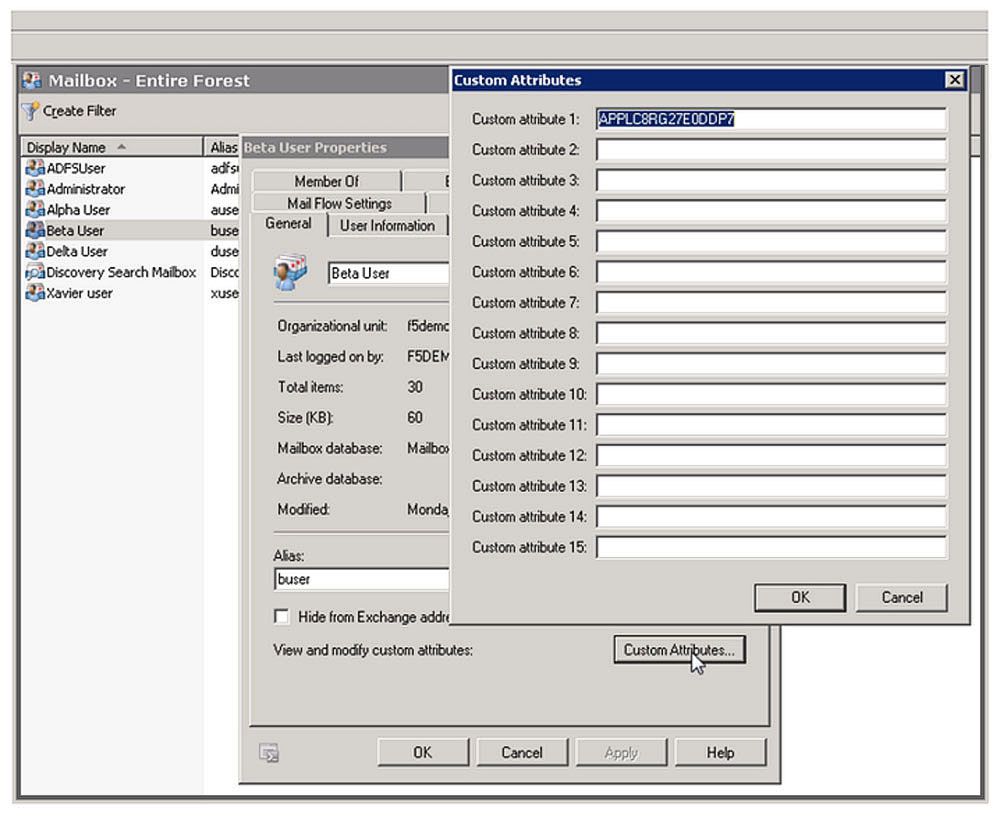
1. Les attributs personnalisés de la boîte aux lettres de l’utilisateur sont renseignés avec les identifiants des appareils autorisés pour cet utilisateur. Dans l’exemple suivant, trois appareils peuvent être associés à une boîte aux lettres donnée. Les identifiants des appareils peuvent être stockés dans les « attributs personnalisés » 1, 2 et 3.
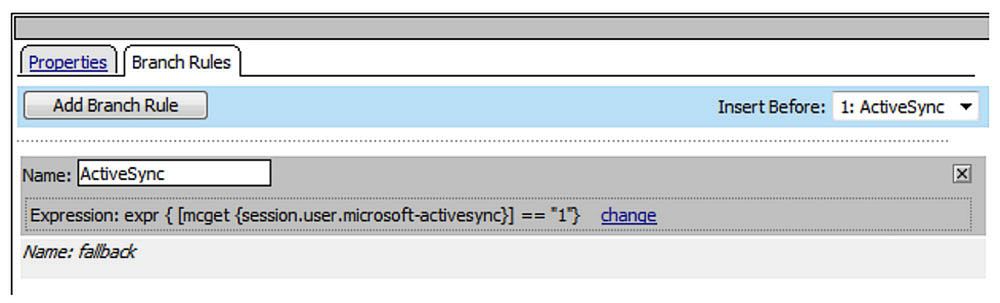
2. La stratégie d'accès BIG-IP APM existante est modifiée. Un élément vide est configuré pour déterminer si la session en cours est une session ActiveSync.
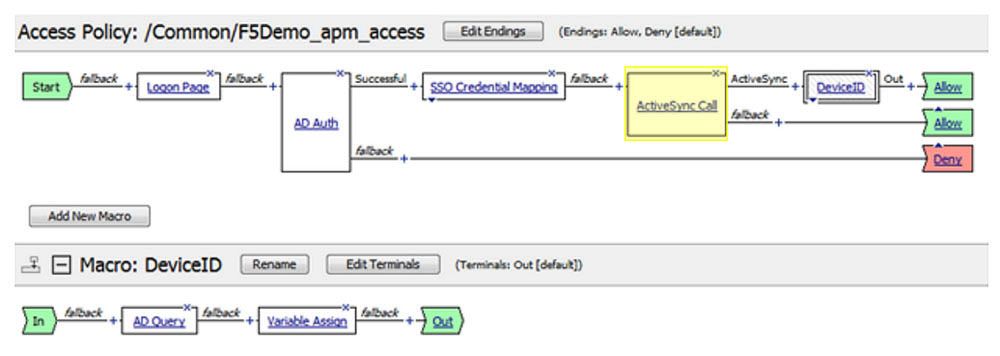
3. Si la session est ActiveSync, une macro effectue une requête AD sur les attributs de l’utilisateur et enregistre les identifiants des appareils en tant que variables de session.
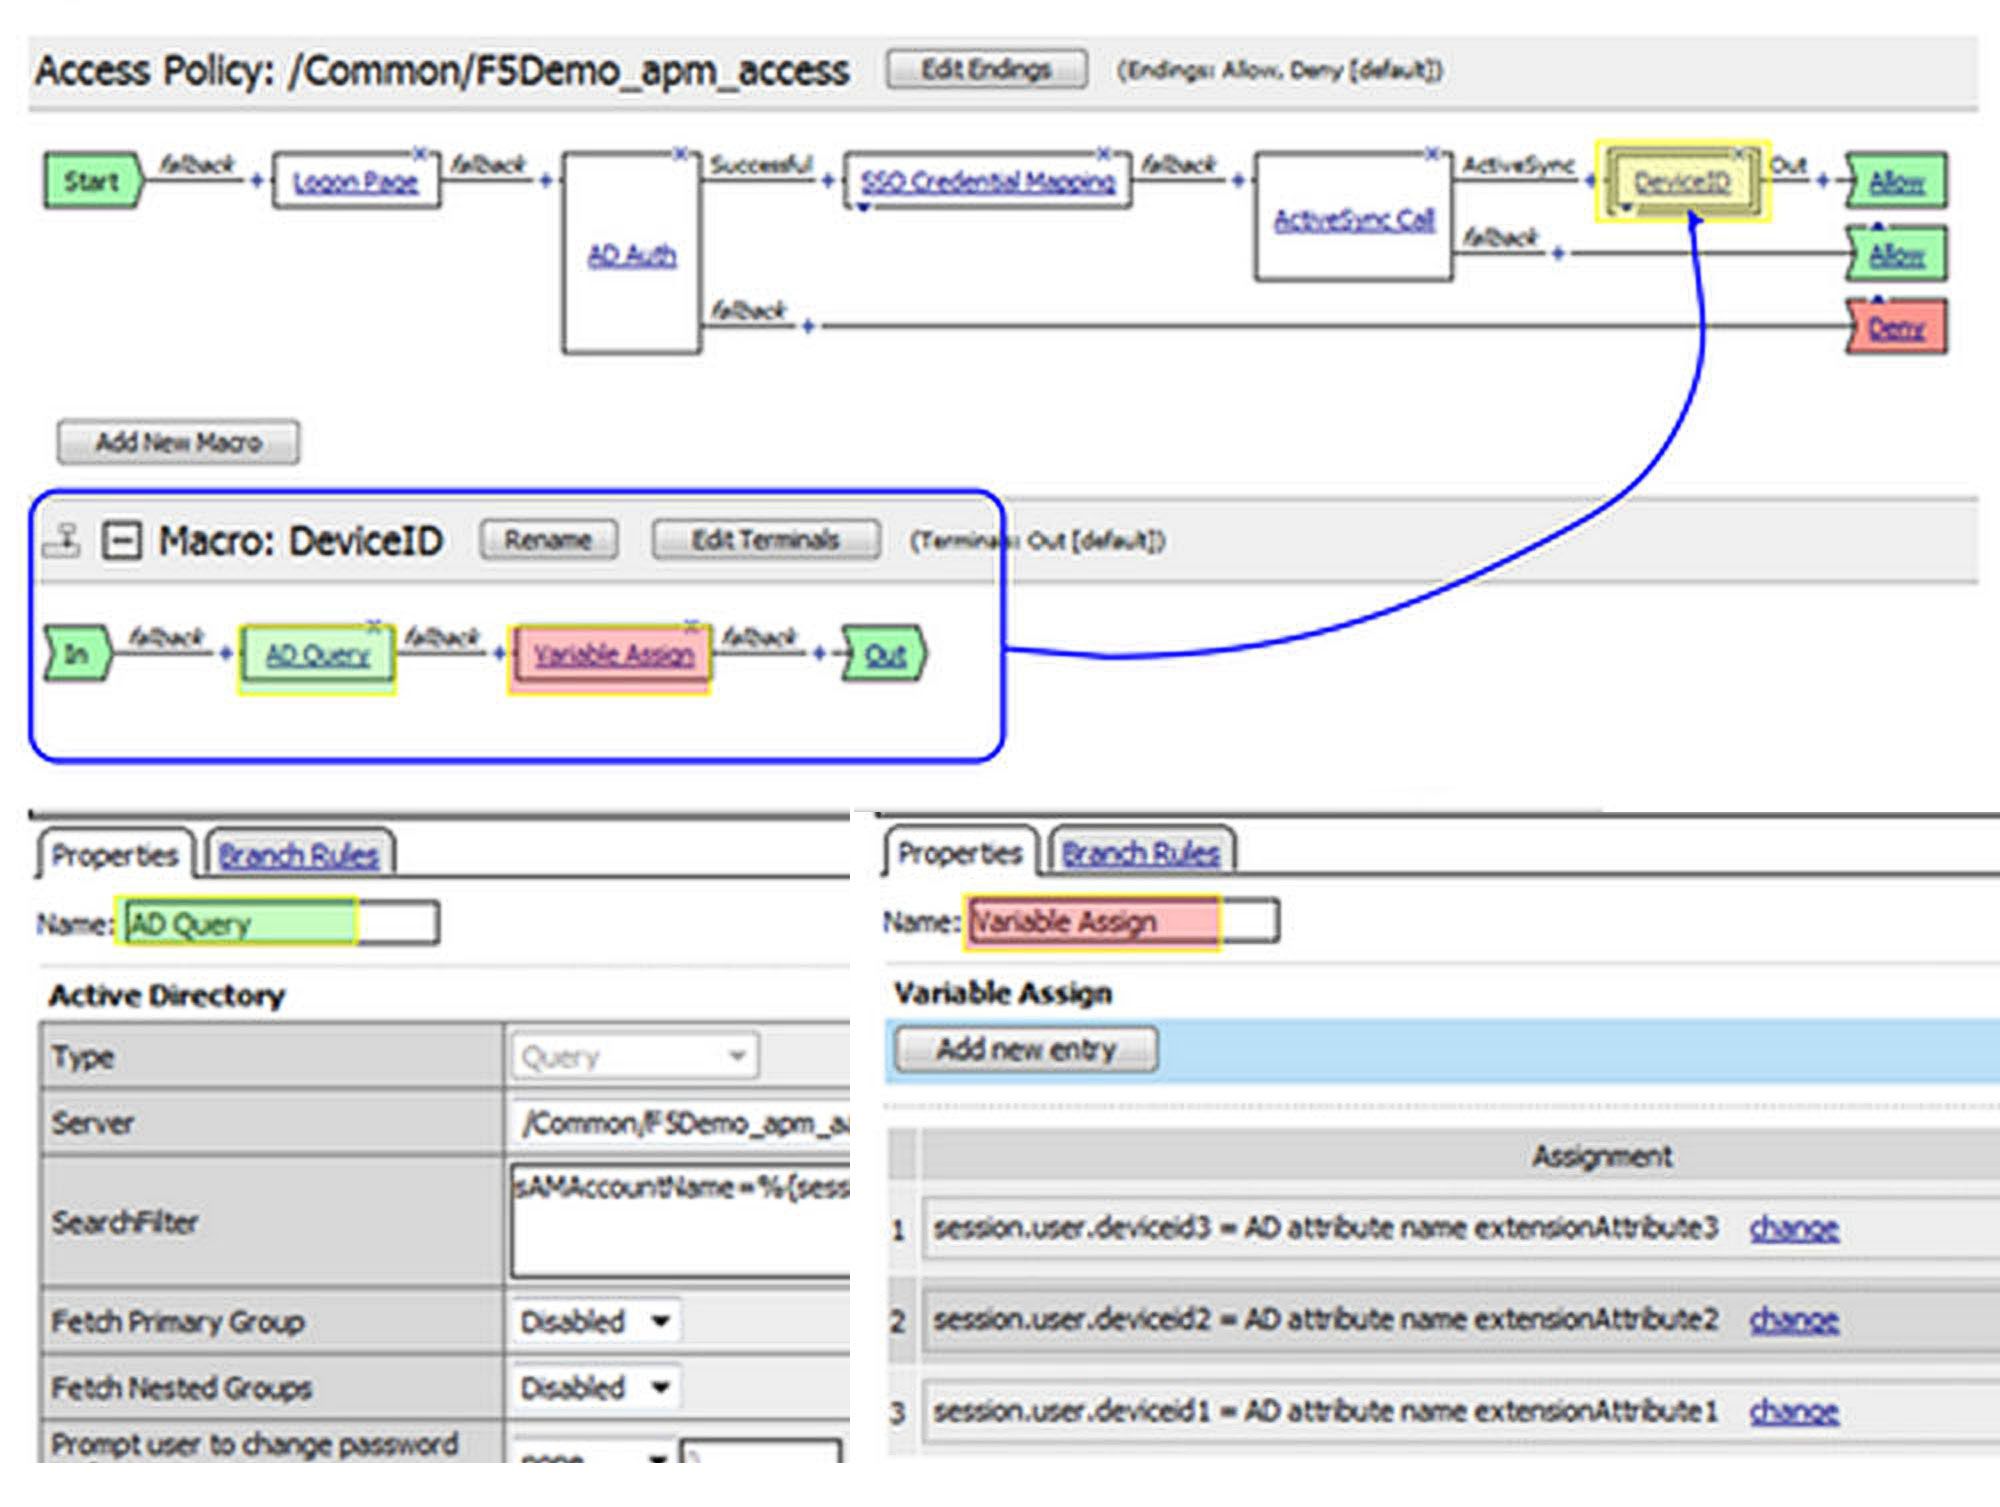
4. Une iRule est créée et associée au serveur virtuel HTTPS Exchange. L’iRule compare l’identifiant de l’appareil de la connexion cliente (contenu dans la requête HTTP) avec la ou les variables de session. Si l’identifiant de l’appareil client ne correspond à aucun des appareils précédemment attribués à l’utilisateur, la session est interrompue et l’accès est refusé.
Validation de l’identifiant de l’appareil – « quelque chose que vous possédez »
L’une des méthodes les plus complexes — et donc rarement utilisées — pour sécuriser les appareils mobiles consiste sans doute à utiliser des certificats côté client. Dans l’implémentation native d’Exchange, des certificats individuels doivent être créés, stockés dans Active Directory et distribués aux appareils. En outre, pour permettre ce type d’authentification auprès de la batterie de serveurs CAS, le trafic arrivant sur le serveur CAS doit être chiffré.
Le système BIG-IP peut rechiffrer le trafic destiné à la batterie de serveurs CAS interne, tout en faisant office de proxy SSL pour l’authentification par certificat côté client. Toutefois, BIG-IP APM permet d’exiger et de valider les certificats côté client, tout en déchargeant la baie CAS du traitement SSL. L’exemple suivant montre comment mettre en œuvre une validation basée sur un certificat, associée à une authentification par nom d’utilisateur et mot de passe.
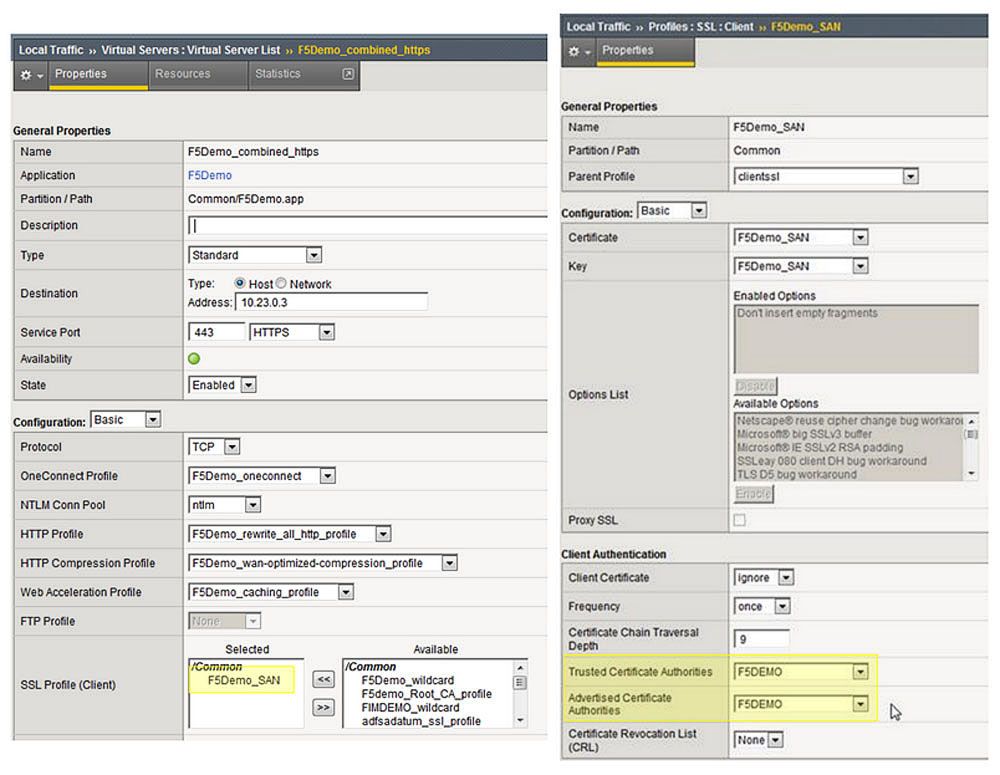
1. Le profil SSL client actuel est modifié afin d’inclure une autorité de certification (CA) approuvée, dont le certificat a été préalablement importé dans le système BIG-IP. Dans cet exemple, l’autorité de certification approuvée est « F5DEMO ».
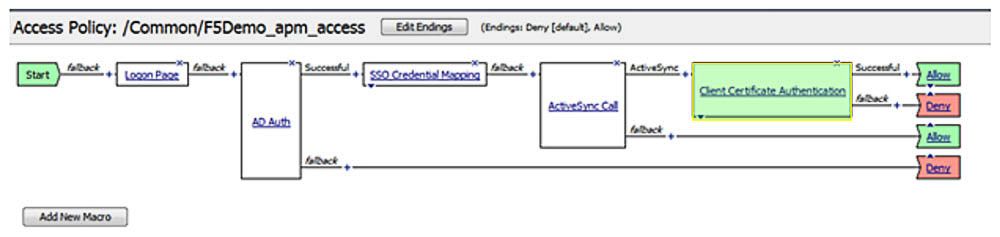
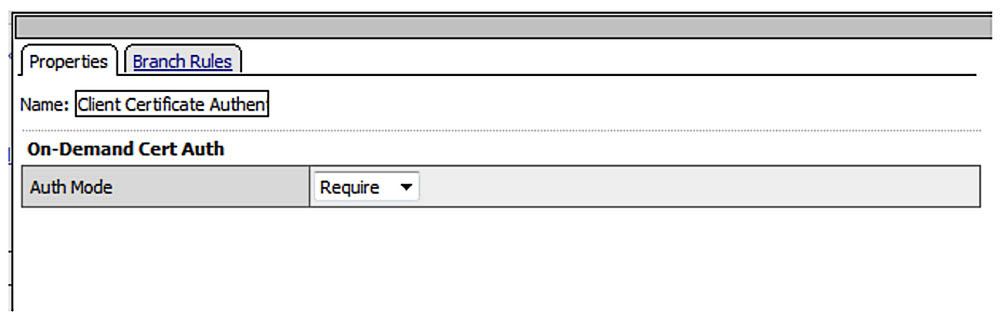
2. La stratégie d’accès BIG-IP APM existante est modifiée. Un élément « On-Demand Cert Auth » est ajouté. Une fois que les utilisateurs se sont authentifiés avec leurs identifiants (nom d’utilisateur et mot de passe), BIG-IP APM effectue une nouvelle négociation SSL et valide le certificat client auprès de l’autorité de certification de confiance mentionnée ci-dessus. Si la validation échoue, la session est interrompue et l’accès est refusé.
Combinaison de méthodes d’authentification – « Authentification multifacteur »
Les exemples précédents ont montré comment BIG-IP APM peut authentifier les appareils mobiles à l’aide de noms d’utilisateur et de mots de passe, d’identifiants d’appareil et de certificats clients. En combinant ces différentes méthodes au sein d’une solution unique d’authentification multifacteur, BIG-IP APM peut fournir un accès sécurisé et facile à gérer à Exchange ActiveSync. L’illustration ci-dessous présente un flux d’authentification type qui combine les méthodes décrites précédemment et inclut une décision fondée sur le type d’appareil.
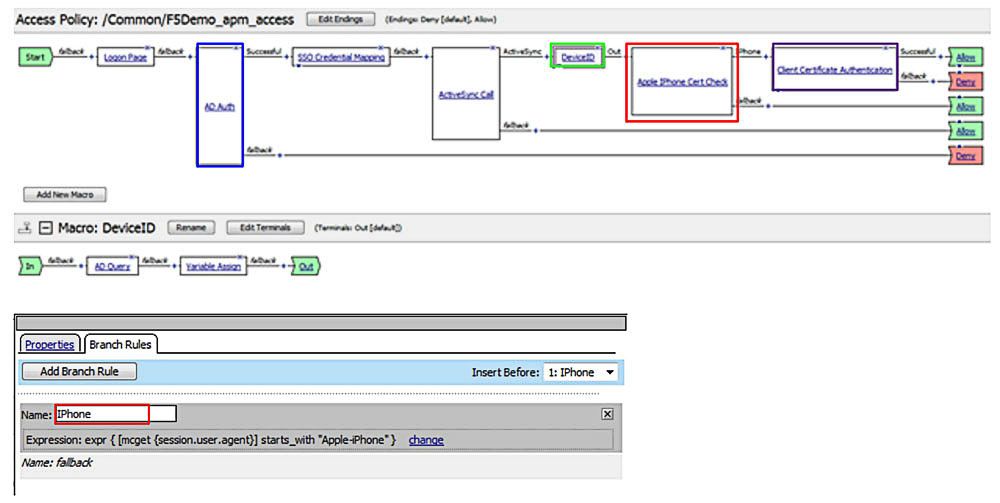
- L’utilisateur est préauthentifié auprès d’Active Directory à l’aide de son nom d’utilisateur et de son mot de passe.
- Si la session utilise ActiveSync, l’identifiant de l’appareil est comparé aux attributs de l’utilisateur et à une liste d’appareils autorisés.
- Le type d’appareil est vérifié.
- Si le type d’appareil est un iPhone, un certificat valide est requis.
BIG-IP Application Security Manager et ActiveSync
La mise en œuvre de contrôles de sécurité appropriés pour l’accès des appareils mobiles à Exchange ne se limite pas à l’authentification et à l’autorisation. Afin de renforcer davantage la posture de sécurité de l’organisation, le flux de trafic (y compris le trafic provenant de sources authentifiées) doit être surveillé et géré efficacement. Étant donné que la majeure partie du trafic provenant de sources externes transite par des pare-feu traditionnels de couche 3 avant d’entrer dans le réseau de l’entreprise, il convient de mettre en place un pare-feu de couche applicative, ou WAF. Les WAF, tels que BIG-IP Application Security Manager (ASM), fonctionnent au niveau de la couche applicative, en analysant les charges utiles HTTP et en intervenant sur celles-ci afin de mieux protéger les ressources de l’entreprise.
Le module ASM de BIG-IP réside sur le système BIG-IP et peut être utilisé pour protéger l’environnement Exchange contre de nombreuses menaces, notamment les attaques DoS et DDoS de couche 7, les injections SQL et les attaques de type cross-site scripting.
La section suivante explique comment configurer les modules ASM de BIG-IP pour une utilisation avec Exchange ActiveSync.
La politique de sécurité ActiveSync
BIG-IP ASM est une application extrêmement robuste dont le déploiement peut donc prendre beaucoup de temps. Heureusement, F5 a développé plusieurs modèles préconfigurés afin de réduire considérablement le temps et les efforts nécessaires. C’est notamment le cas pour Exchange ActiveSync. Les étapes suivantes sont nécessaires pour mettre en œuvre BIG-IP ASM pour Exchange ActiveSync.
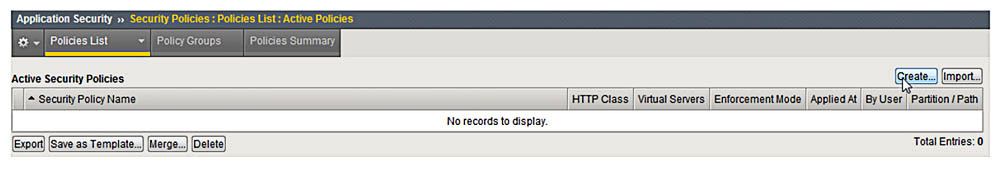
1. Dans le menu Application Security, sélectionnez « Security Policies », puis créez une nouvelle stratégie.
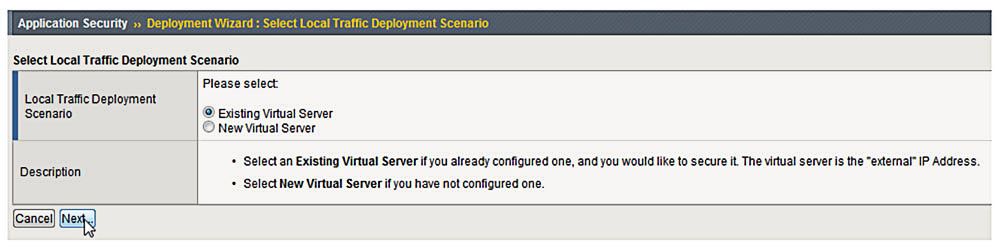
2. Sélectionnez « Existing Virtual Server », puis « Next ».
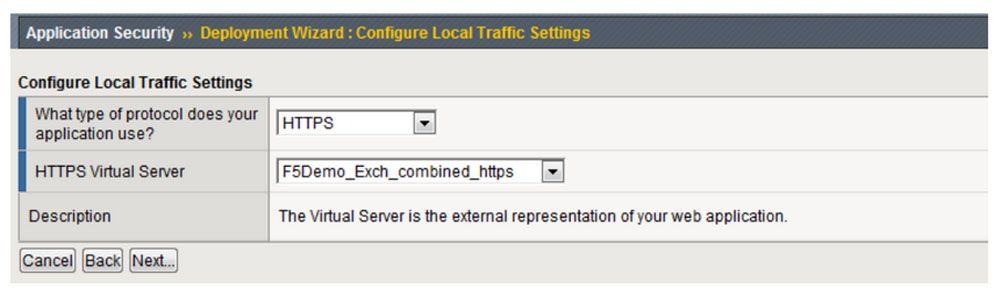
3. Sélectionnez « HTTPS », le service virtuel Exchange existant, puis cliquez sur « Suivant ».
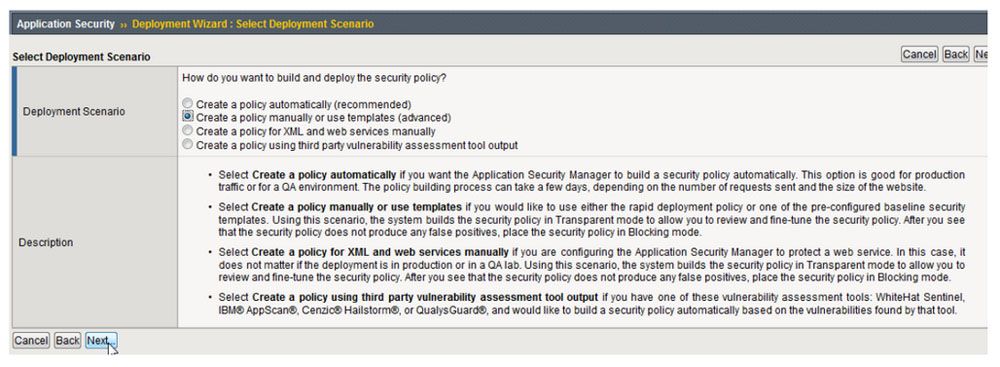
4. Sélectionnez « Créer une stratégie manuellement ou utiliser des modèles (avancé) », puis « Suivant ».
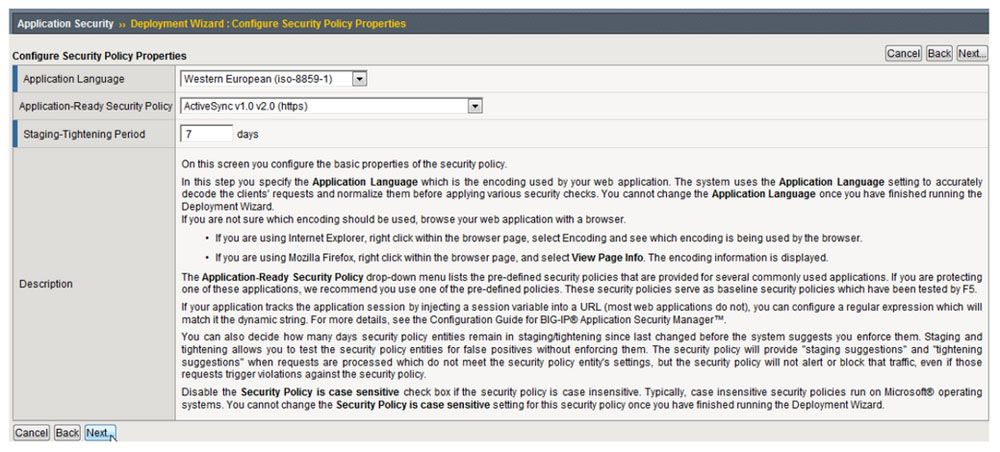
5. Sélectionnez la langue de la stratégie, généralement « Europe occidentale (iso-8859-1) ». Sélectionnez ensuite « ActiveSync v1.0 v2.0 (https) », puis « Suivant ».
6. Sélectionnez « Terminer ».
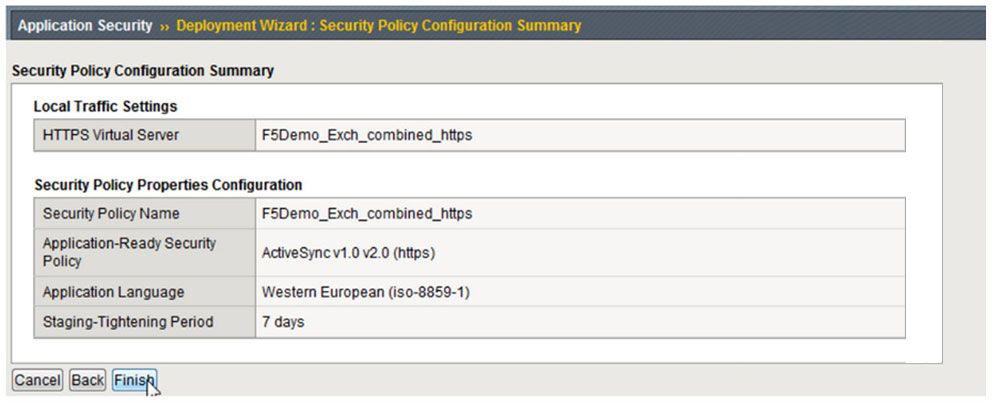
À ce stade, la politique de sécurité a été créée et appliquée au serveur virtuel Exchange. Toutefois, de par sa conception, elle est mise en œuvre en mode d’application « Transparent ». La politique surveille le trafic entrant et sortant, mais n’entreprend aucune action. L’administrateur peut ainsi l’ajuster sans affecter les utilisateurs.
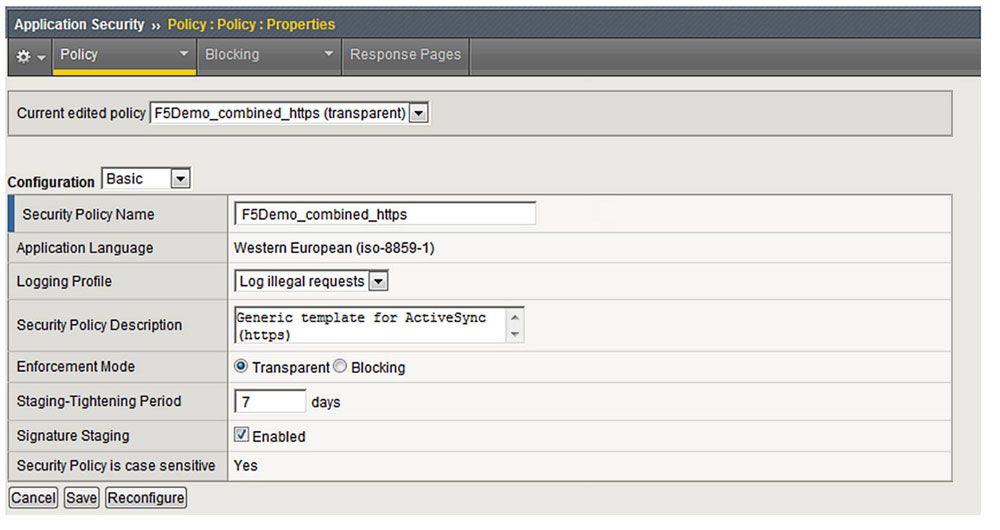
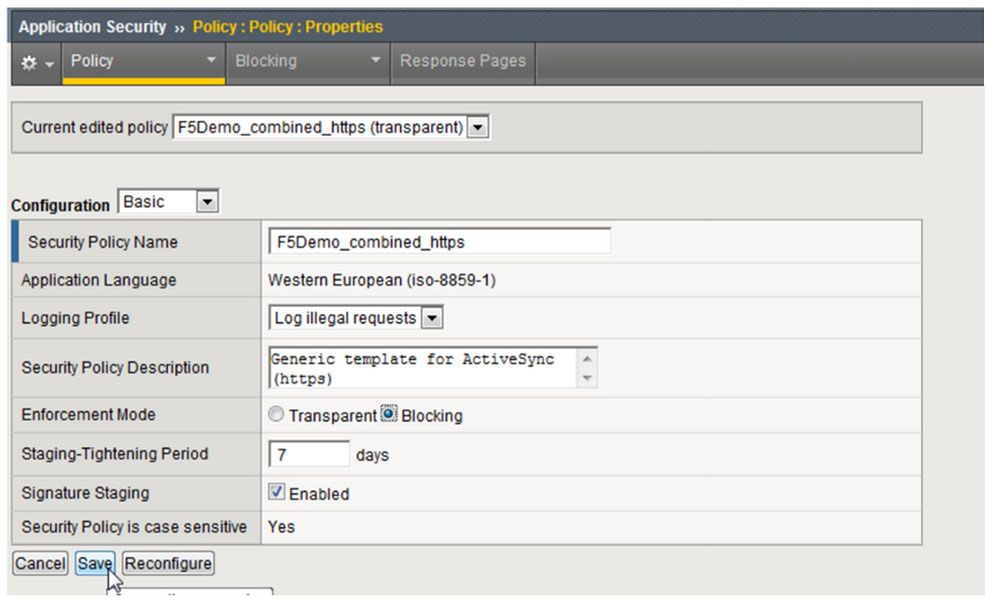
7. Une fois la stratégie ajustée à un niveau acceptable, passez-la du mode « Transparent » au mode « Blocage ». Sélectionnez l’option « Blocage », puis cliquez sur « Enregistrer ».
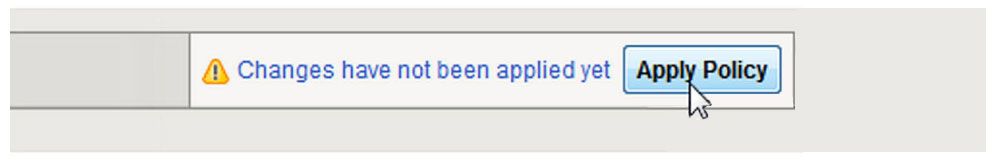
8. Sélectionnez « Appliquer la stratégie » pour valider les modifications.
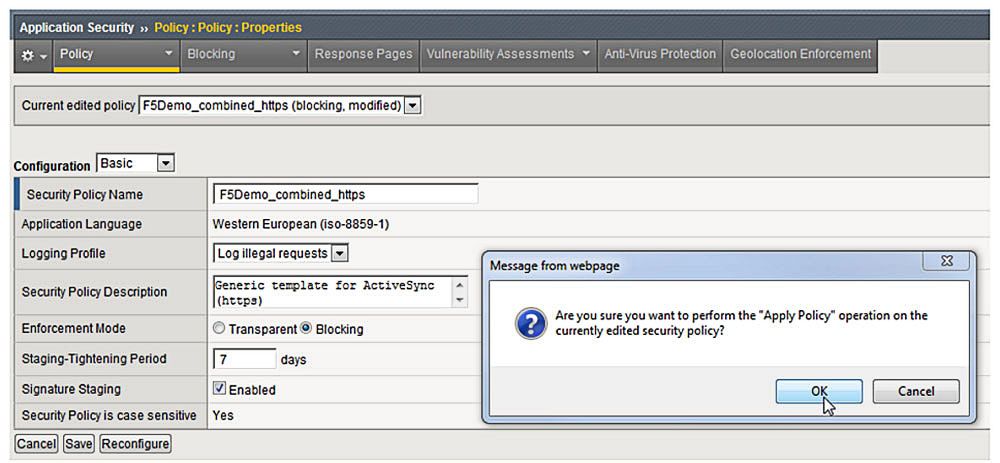
La politique BIG-IP ASM fonctionne désormais en mode « Blocking ».
Conclusion
Fournir un accès aux applications à des collaborateurs de plus en plus mobiles devient rapidement une exigence opérationnelle pour de nombreuses organisations. Il est absolument essentiel de garantir à la fois la haute disponibilité et la sécurité de ces applications. Les contrôleurs de mise à disposition d’applications BIG-IP Access Policy Manager (APM) et Application Security Manager (ASM) sont conçus pour assurer un déploiement hautement disponible et sécurisé des applications stratégiques. Plus précisément, il est possible d’obtenir une sécurité renforcée des appareils mobiles accédant à Exchange en combinant les mécanismes d’authentification multifacteur de BIG-IP APM avec les puissantes fonctionnalités de pare-feu de couche 7 de BIG-IP ASM.
PUBLIÉ LE 20 NOVEMBRE 2012