
F5 et les services DirectAccess/Accès à distance de Windows Server 2012
Introduction
Pour Windows 8 et Windows Server 2012, Microsoft a regroupé deux technologies d’accès à distance présentes dans les versions précédentes de Windows Server, DirectAccess et VPN Server, sous une même interface de gestion, simplement appelée Remote Access. Les technologies F5 peuvent être déployées pour gérer le trafic et équilibrer la charge sur ces services.
Initialement introduit dans Windows Server 2008 R2 et Windows 7, DirectAccess a fait évoluer les technologies d’accès à distance existantes. Contrairement aux VPN traditionnels, pour lesquels les connexions doivent être lancées manuellement par l’utilisateur, DirectAccess établit une connexion transparente au niveau du système. Ainsi, les systèmes distants joints au domaine établissent automatiquement et de manière sécurisée une présence sur le réseau de l’entreprise dès leur démarrage.
Le VPN, anciennement appelé Services d’accès à distance (RAS), a été introduit dans Windows NT et comprend les technologies VPN Windows traditionnelles, notamment IKEv2, SSTP, PPTP et L2TP. Les clients de Windows Server 2012 peuvent déployer DirectAccess, un VPN ou les deux, et il est souvent avantageux de déployer les deux. DirectAccess fournit un accès à distance aux clients Windows 7 (ou version ultérieure) joints à un domaine et disposant des autorisations appropriées, tandis que le VPN offre un accès à distance aux ordinateurs qui ne sont pas joints à un domaine ou qui n’exécutent pas encore Windows 7.
DirectAccess dans Windows Server 2012 prend désormais en charge l’équilibrage de charge à la fois local et étendu. F5 BIG-IP Local Traffic Manager (LTM) peut être utilisé pour assurer l’équilibrage de charge local, tandis que F5 BIG-IP Global Traffic Manager (GTM) peut assurer l’équilibrage de charge étendu (également appelé global).
Avantages de l’utilisation des produits F5 avec DirectAccess et un VPN
Les produits F5 peuvent jouer un rôle important dans un déploiement de l’accès à distance sous Windows Server 2012.
- Haute disponibilité Grâce à sa connaissance des services DirectAccess/VPN réels, BIG-IP LTM peut garantir que les utilisateurs sont toujours dirigés vers un serveur DirectAccess/VPN prêt à accepter de nouvelles connexions, évitant ainsi qu’un utilisateur soit dirigé vers un serveur indisponible ou peu performant. En outre, BIG-IP LTM offre une fonctionnalité de persistance entre les services. Celle-ci est particulièrement utile pour gérer le trafic utilisant notamment le protocole de tunneling point à point (PPTP), fourni avec toutes les versions du client Windows depuis Windows 95 R2, ce qui lui assure une couverture extrêmement étendue sur les ordinateurs clients. Chaque client se connectant à DirectAccess via PPTP crée deux flux indépendants mais indispensables — la connexion de contrôle et la connexion de données — et, lors de l’équilibrage de charge, les deux flux de chaque client doivent être envoyés au même serveur PPTP afin d’éviter toute interruption de la connexion. BIG-IP LTM est capable d’envoyer les deux flux d’un client donné vers le même serveur, garantissant ainsi que la connexion reste ininterrompue.
- Évolutivité Grâce à une gestion intelligente du trafic, BIG-IP LTM peut répartir la charge sur une batterie multisite de serveurs DirectAccess/VPN, ce qui permet au système de prendre en charge un nombre d’utilisateurs bien supérieur à ce qu’il pourrait gérer autrement.
- Performances BIG-IP LTM peut améliorer les performances de différentes manières, notamment grâce à l’optimisation du protocole TCP, au déchargement SSL et à la prise en compte des performances des serveurs. Les utilisateurs bénéficient ainsi d’un accès plus rapide et de la meilleure expérience réseau possible. En particulier, le déchargement du chiffrement SSL/TLS assuré par BIG-IP LTM peut soulager les serveurs DirectAccess/VPN d’importantes charges de travail. En mettant fin à la connexion SSL avec le client et en envoyant le trafic non chiffré aux serveurs, BIG-IP LTM libère des ressources processeur sur les serveurs afin qu’ils puissent répondre aux clients.
- Sécurité Le même dispositif BIG-IP LTM qui assure la gestion du trafic pour les serveurs DirectAccess/VPN est un pare-feu réseau certifié ICSA, conforme aux normes de sécurité des centres de données qui permettent aux entreprises de le déployer à la fois comme contrôleur de mise à disposition d’applications (ADC) et comme dispositif de sécurité périmétrique.
Architecture
L’examen attentif de l’architecture réseau appropriée pour DirectAccess/VPN constitue une étape essentielle du processus de déploiement. De nombreuses options et topologies peuvent être utilisées. Les informations présentées ici ne visent pas à fournir une liste exhaustive couvrant tous les déploiements, mais simplement à passer en revue les principaux critères de décision et quelques topologies recommandées. Les critères qui influencent généralement les topologies de déploiement comprennent l’échelle, les exigences de sécurité, les budgets et les accords de niveau de service (SLA). Ces considérations imposant souvent une architecture particulière ou en excluant d’autres, il est préférable de consulter les équipes F5 et Microsoft avant le déploiement.
Pour assurer une haute disponibilité, F5 recommande vivement de déployer des appliances BIG-IP LTM selon un modèle actif/veille ou sous la forme d’un groupe d’au moins deux appareils se prenant mutuellement en charge de manière active, ce qui peut être désigné comme un modèle activeN. Ces deux modèles permettent le basculement d’un système BIG-IP LTM sans aucune interruption des connexions réseau. Dans les schémas suivants, une seule icône BIG-IP LTM représente une paire de basculement ou un groupe activeN.
Un frontal de serveurs DirectAccess/VPN
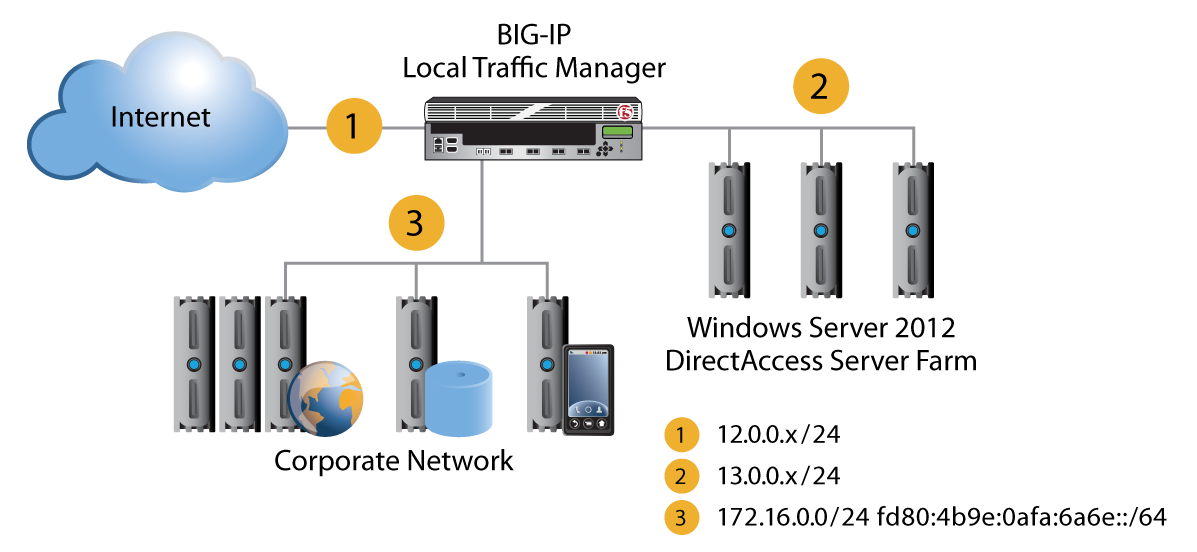
Pour assurer la mise à disposition des applications et l’équilibrage de charge pour DirectAccess, les entreprises déploient souvent BIG-IP LTM devant leurs serveurs DirectAccess/VPN afin de disposer d’un frontal dédié. Cet équipement BIG-IP est notamment chargé de surveiller la disponibilité des services DirectAccess/VPN et de répartir les connexions clientes entrantes entre les serveurs.
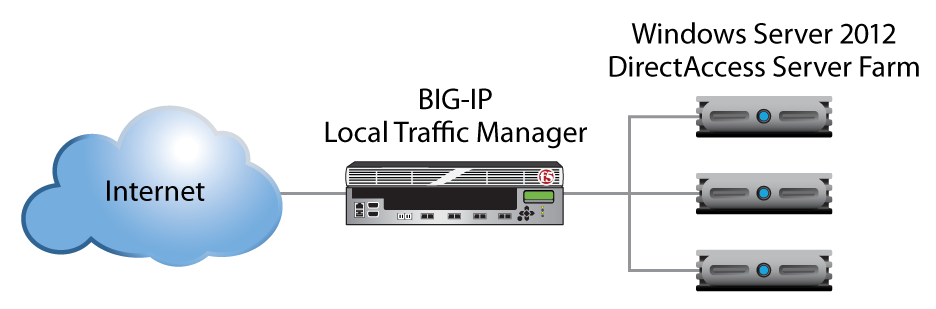
Ferme de serveurs DirectAccess Windows Server 2012
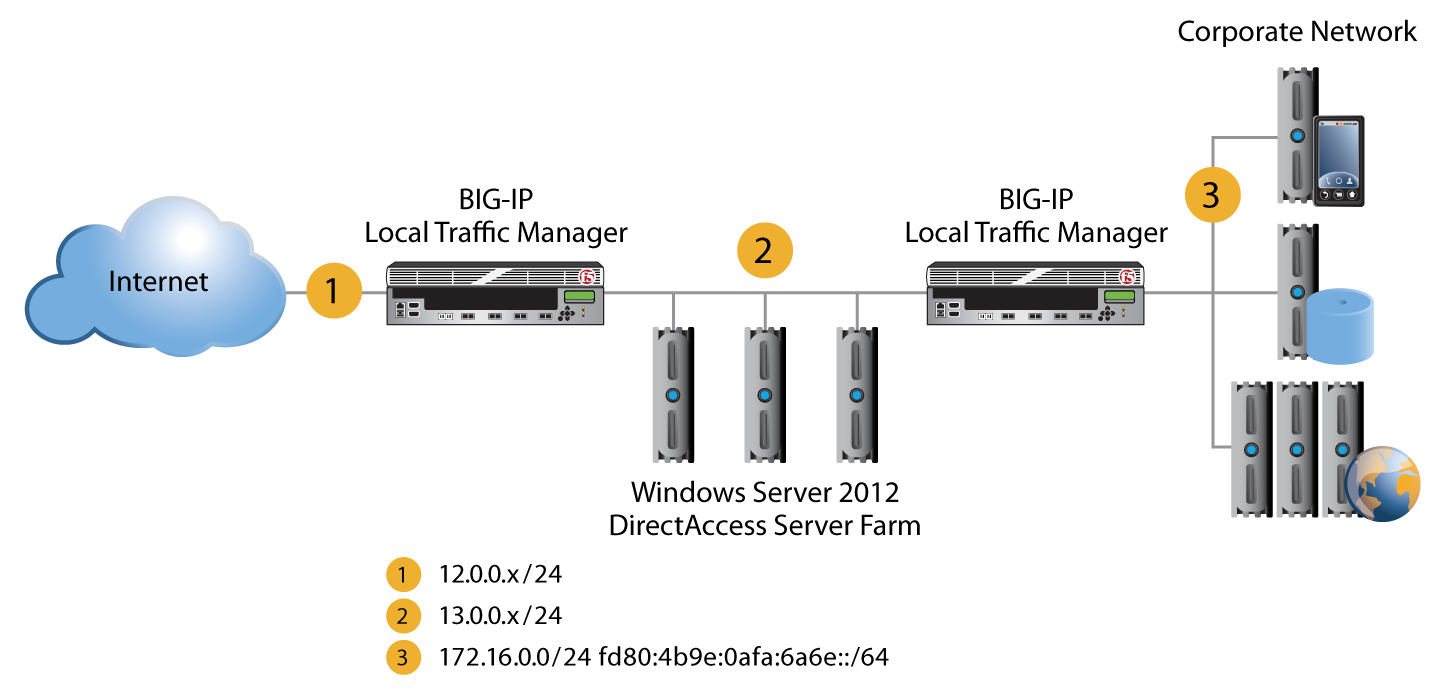
Une approche en couches avec des serveurs DirectAccess/VPN
Bien que cela ne soit pas nécessaire pour un simple équilibrage de charge DirectAccess/VPN, le placement de dispositifs BIG-IP LTM entre la batterie DirectAccess et le réseau d’entreprise offre également des avantages considérables. Plus précisément, cette configuration permet un scénario de « gestion à distance » dans lequel des clients ou des serveurs du réseau interne peuvent établir des connexions de gestion avec les clients DirectAccess connectés à distance. En outre, les batteries internes de serveurs d’applications peuvent bénéficier d’un équilibrage de charge et d’autres opérations utiles de gestion du trafic.
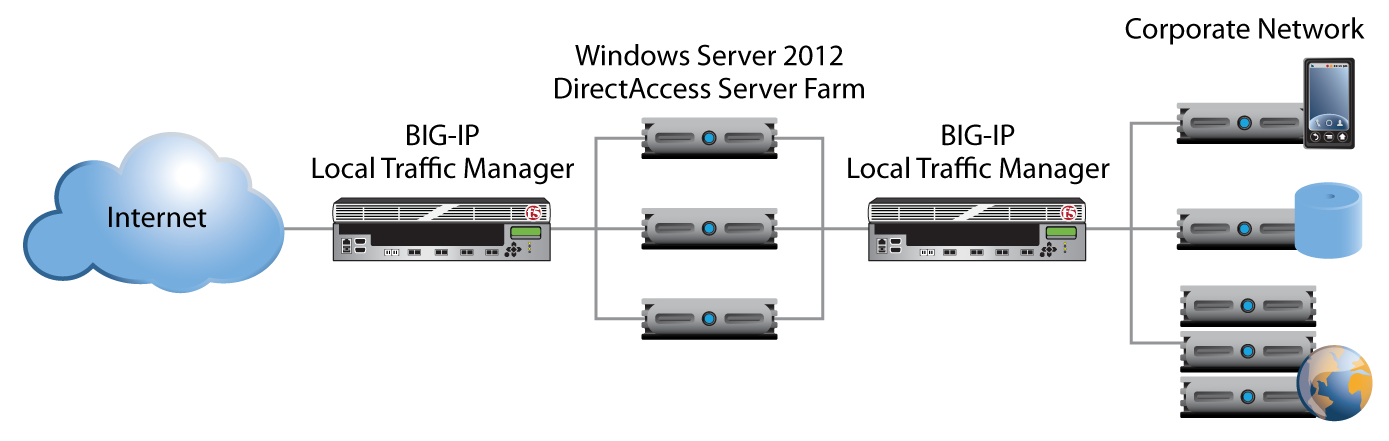
Déploiements de deux appareils BIG-IP LTM ou d’un seul appareil BIG-IP LTM (en paire)
La présence d’un dispositif BIG-IP LTM en amont de la batterie de serveurs DirectAccess/VPN est considérée comme indispensable pour garantir une disponibilité optimale, et il est vivement recommandé d’en placer un autre du côté du réseau d’entreprise. Cela ne nécessite pas forcément des dispositifs BIG-IP LTM distincts. Le modèle en couches peut être facilement déployé en réutilisant le même dispositif BIG-IP LTM pour les rôles externe et interne. Voir la figure 3.
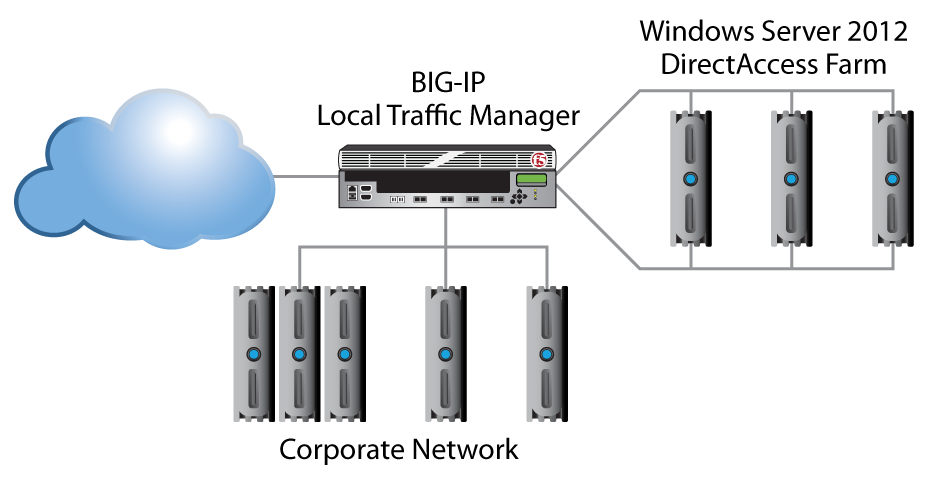
Ferme DirectAccess Windows Server 2012 BIG-IP Réseau d’entreprise
Déploiements DirectAccess/VPN à double interface ou à interface unique
Outre le choix d’une approche frontale ou en couches, les organisations doivent également décider si elles souhaitent déployer leurs serveurs DirectAccess/VPN avec deux interfaces réseau ou avec une seule carte réseau (NIC).
Déploiement à double interface
DirectAccess prend en charge une configuration routée à double interface qui sépare le réseau externe du réseau d’entreprise. Cette configuration permet un déploiement segmenté et est requise pour utiliser les protocoles d’accès Teredo disponibles dans la suite DirectAccess. Conçu pour être léger et sécurisé, le protocole Teredo est compatible avec la traduction d’adresses réseau (NAT).
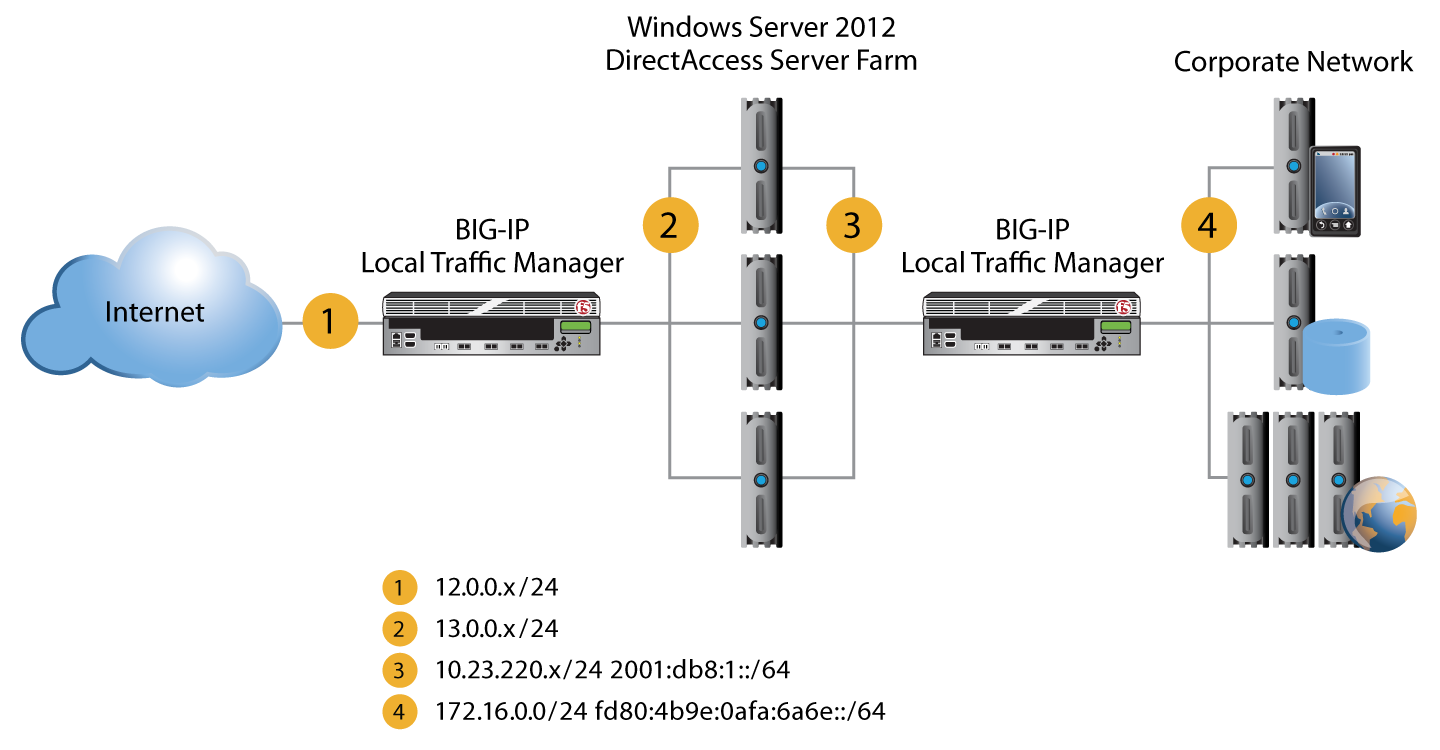
Déploiement à interface unique
DirectAccess prend également en charge les modèles de déploiement à interface unique, dans lesquels chaque serveur DirectAccess ne dispose que d’une seule carte réseau. Réseau d’entreprise.
Déploiement sur un seul site ou sur plusieurs sites
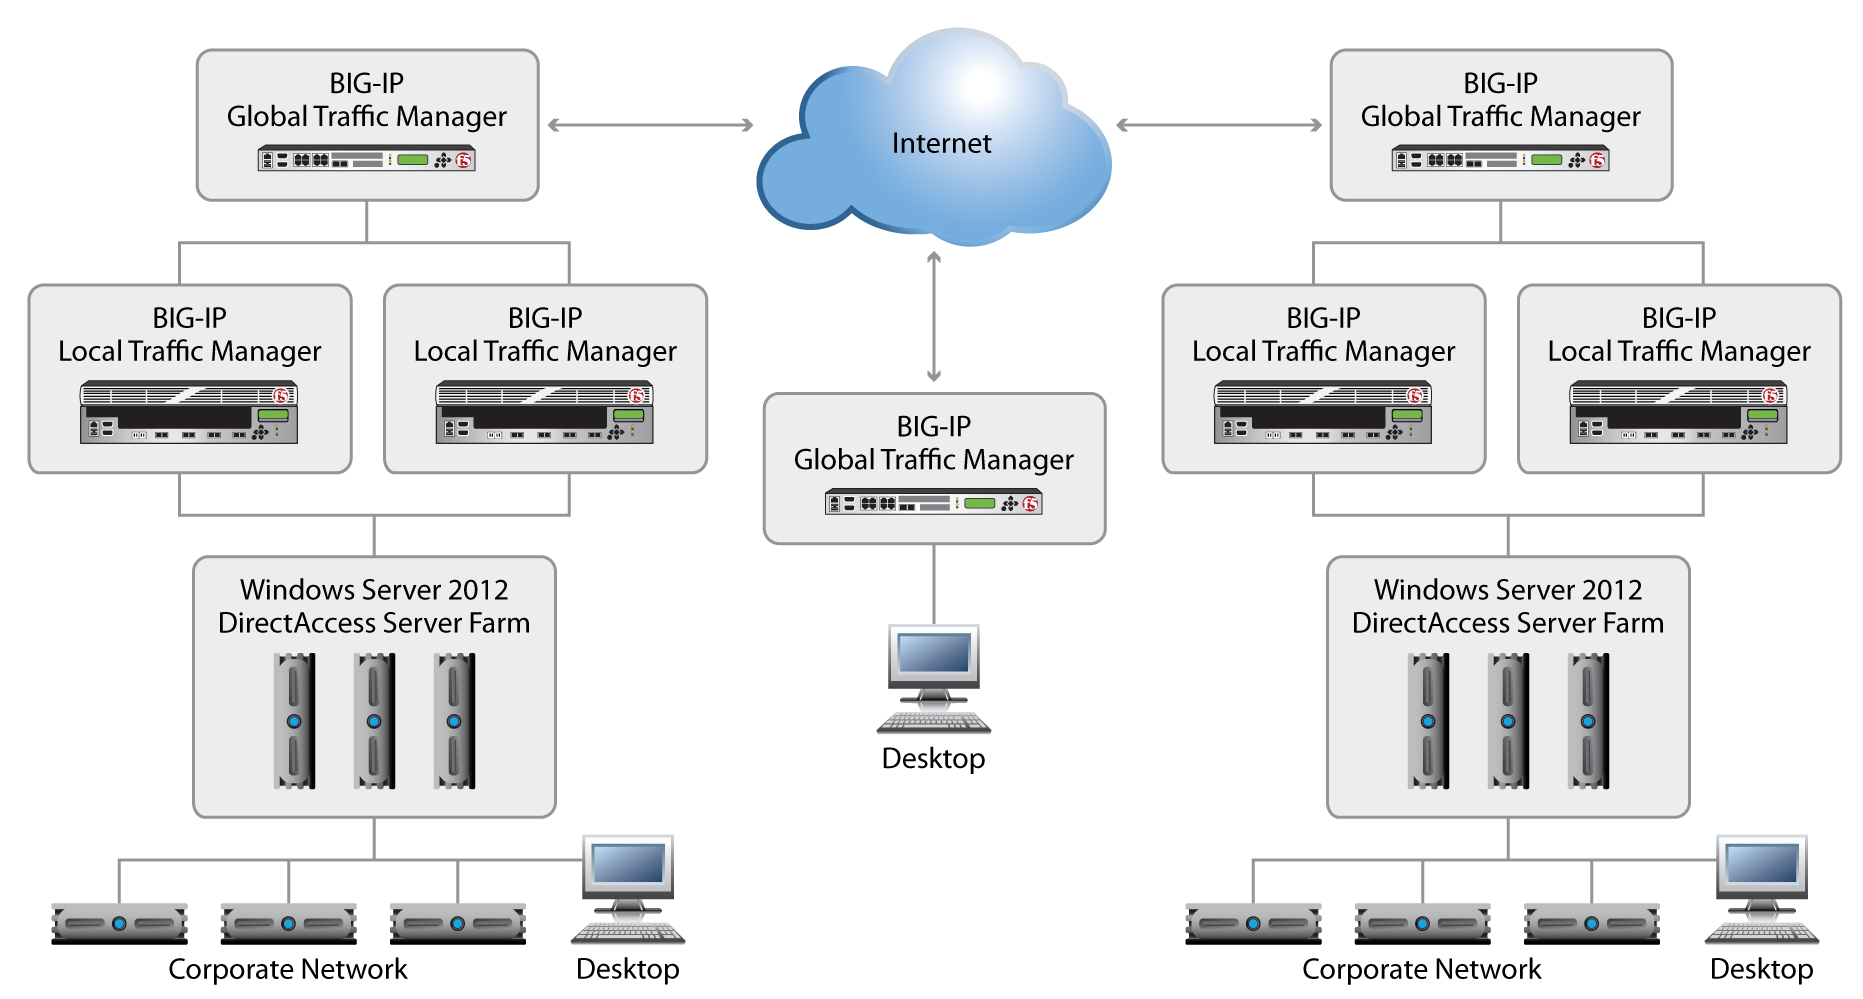
Les déploiements comptant de nombreux utilisateurs répartis dans plusieurs pays ou nécessitant une résilience au niveau des sites peuvent opter pour une architecture multisite. Dans ce cas, F5 BIG-IP GTM peut être déployé en complément de BIG-IP LTM afin d’assurer la gestion du trafic sur un réseau étendu et un équilibrage de charge tenant compte du contexte.
BIG-IP GTM est un dispositif de gestion globale du trafic qui étend les avantages de la plateforme BIG-IP en surveillant l’état de santé des sites, en gérant le trafic provenant de l’extérieur du site (y compris les requêtes des clients distants) et en fournissant des fonctionnalités de reprise après sinistre au niveau des sites. BIG-IP GTM offre notamment la géolocalisation et l’orientation des utilisateurs distants vers la batterie de serveurs DirectAccess la plus proche géographiquement. BIG-IP GTM assure également le basculement des sites vers les centres de données actifs en cas d’interruption planifiée ou imprévue.
Conclusion
Quelle que soit la topologie de configuration la mieux adaptée à l’architecture et aux besoins d’une organisation, les produits F5 peuvent jouer un rôle majeur dans un déploiement DirectAccess/VPN sous Windows Server 2012. BIG-IP LTM et BIG-IP GTM peuvent fonctionner conjointement afin d’assurer la résilience de DirectAccess et des services d’accès à distance, tant au niveau des serveurs que des sites. Grâce à une gestion intelligente du trafic tenant compte des services, du contexte et des utilisateurs, à la persistance des services et à des capacités de débit inégalées, la plateforme BIG-IP optimise la disponibilité et garantit l’évolutivité. Des technologies sophistiquées d’optimisation matérielle et le déchargement des opérations de chiffrement et de déchiffrement améliorent les performances du système et la capacité des serveurs, tout en optimisant l’expérience utilisateur. À la fois pare-feu réseau certifié ICSA et contrôleur de mise à disposition d’applications (ADC), BIG-IP LTM fait également office de dispositif de sécurité périmétrique et peut être renforcé par d’autres modules de gestion des politiques et de sécurité de la gamme BIG-IP. En déployant les produits BIG-IP avec DirectAccess/VPN, les organisations peuvent tirer pleinement parti de leurs investissements dans l’accès à distance et en optimiser la sécurité.
PUBLIÉ LE 5 SEPTEMBRE 2012