Remédiation des incidents avec Cisco Firepower Threat Defense et F5 SSL Orchestrator
Concept
F5 SSL Orchestrator permet aux entreprises de sécuriser leurs infrastructures et offre les capacités de mise à l’échelle nécessaires pour prévenir différents types, vecteurs et formes d’attaques, tout en assurant une visibilité sans compromis sur le trafic de données traversant diverses zones de sécurité. Associé à une stratégie robuste de lutte contre les attaques par déni de service distribué (DDoS), SSL Orchestrator et son intégration à Cisco Firepower Threat Defense (FTD) apportent les composants essentiels à la sécurité périmétrique et assurent une protection complète de l’entreprise contre les logiciels malveillants, les bots et autres attaques.
Pour garantir une intégration transparente, F5 s’est associé à Cisco afin de valider et de concevoir des architectures de référence pour l’intégration de SSL Orchestrator et de Firepower Threat Defense. Les tests et la validation ont été réalisés dans les installations de F5 Labs à l’aide d’équipements Firepower virtuels et physiques exécutant FTD.
Ce guide aide les administrateurs à identifier et à déployer des configurations validées pour les cas d’utilisation courants. Les scénarios clients présentés ici couvrent l’orientation et le blocage du trafic fondés sur des politiques, ainsi que la visibilité et le contrôle du trafic SSL.
Scénario utilisateur 1 : orientation et blocage du trafic en fonction de la politique de sécurité
Ce scénario utilise SSL Orchestrator pour répartir les flux de trafic entre différentes ressources en fonction de la charge. Il peut également s’appuyer sur la logique métier pour effectuer cette répartition, grâce à des fonctionnalités telles que la gestion centralisée des politiques ou les iRules F5, afin d’affiner les décisions que les ressources FTD peuvent exploiter pour l’inspection. Par exemple, l’application A peut être dirigée vers un groupe de serveurs FTD doté d’un ensemble de règles spécialisé qui surveille les signatures propres à son environnement, tandis que l’application B est dirigée vers un autre groupe. L’intégration avec l’API de remédiation Firepower permet au système de réagir dynamiquement pour réduire la sollicitation de l’infrastructure FTD, en utilisant une iRule pour ajouter une adresse IP à une liste de blocage. Le trafic provenant de l’attaquant identifié est bloqué pendant une durée prédéfinie avant d’atteindre FTD. Comme l’une des stratégies des attaquants consiste à générer un volume massif de trafic de diversion pour masquer l’attaque réelle, cette méthode de remédiation permet à FTD de concentrer ses ressources sur l’identification de nouvelles attaques, sans avoir à traiter celles provenant d’attaquants déjà identifiés.
Scénario d’utilisation 2 : visibilité et contrôle SSL
La terminaison SSL est un processus gourmand en ressources, mais les équipements F5 intègrent des processeurs matériels dédiés au traitement SSL. Pour les déploiements entrants comme sortants, l’utilisation conjointe de SSL Orchestrator et de FTD offre une visibilité sans compromis sur le trafic SSL.
Les applications entrantes sont rarement déployées sans tenir compte de la haute disponibilité, et la terminaison SSL sur une instance F5 BIG-IP garantit une mise à disposition sécurisée et optimisée des applications, tout en offrant aux capteurs FTD une visibilité sur le trafic SSL. Lorsque la politique de sécurité l’exige, le trafic peut être rechiffré avant d’être transmis aux serveurs back-end.
La multiplication des sites web utilisant désormais le chiffrement SSL pour protéger les utilisateurs complique la mission des pools de capteurs FTD chargés d’éliminer les logiciels malveillants et les attaques. SSL Orchestrator peut offrir une visibilité complète sur le trafic des utilisateurs.
Architectures de déploiement courantes validées
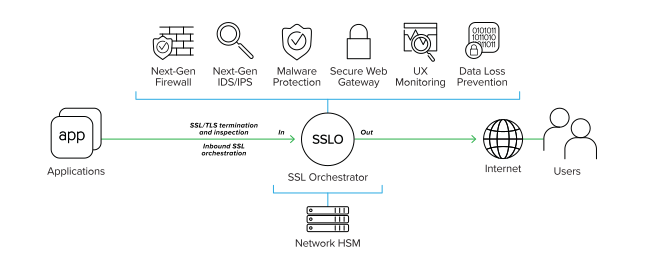
Protection du trafic entrant : topologie entrante
SSL Orchestrator prend en charge l’inspection SSL/TLS du trafic entrant pour empêcher les menaces chiffrées de passer inaperçues et de compromettre les ressources critiques. Il protège vos applications et vos serveurs en éliminant les angles morts de sécurité et en bloquant les menaces dissimulées.
L’architecture validée comprend un pool d’équipements Firepower avec répartition de charge, placé en amont des pools de serveurs d’applications web. Cette approche optimise l’efficacité de la solution conjointe de Cisco et F5 tout en assurant la visibilité et le contrôle du trafic SSL, ainsi que la gestion et le blocage du trafic. Le trafic de la zone d’inspection est déchiffré le temps nécessaire à son inspection par les équipements Firepower, puis rechiffré avant d’être envoyé au serveur d’applications ou au client.
Dans la figure 1, les services Firepower inspectent et bloquent tous les flux réseau, et génèrent des rapports à leur sujet. Après avoir traversé les équipements FTD, le trafic est de nouveau acheminé via SSL Orchestrator. Cela garantit que le trafic peut être inspecté et que les adresses IP peuvent être bloquées si nécessaire.
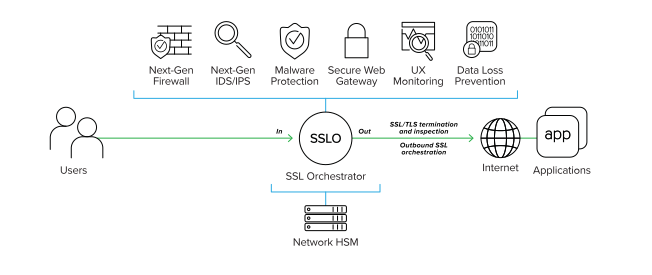
Protection du trafic sortant : topologie de sortie
SSL Orchestrator prend en charge l’inspection SSL/TLS du trafic sortant pour empêcher les logiciels malveillants de pénétrer dans le réseau de l’entreprise et bloquer les communications de commande et de contrôle (C&C) via des canaux chiffrés. La solution bloque les infections par des logiciels malveillants, l’exfiltration de données et les communications C&C.
L’architecture validée protège les clients internes contre les menaces provenant d’Internet. Les clients accèdent à Internet via SSL Orchestrator, qui déchiffre ce trafic et en envoie une copie aux équipements Firepower pour inspection.
Configuration de SSL Orchestrator
Ces procédures supposent qu’une topologie SSL Orchestrator opérationnelle, entrante ou sortante, est déjà en place et portent sur l’ajout d’un service TAP Cisco Firepower, selon les étapes suivantes :
- Créez le service TAP Firepower.
- Créez des iRules.
- Créez des serveurs virtuels.
- Associez les iRules aux serveurs virtuels.
Les deux types de topologie sont pris en charge et la configuration de la solution de remédiation Cisco est identique. Si vous ne disposez pas encore d’une topologie SSL Orchestrator opérationnelle, consultez la série d’articles sur SSL Orchestrator sur F5 DevCentral pour connaître toutes les étapes de configuration.
Ce guide présente les étapes nécessaires au déploiement de Cisco FTD avec SSL Orchestrator, notamment la configuration des services Firepower (nœuds Firepower), de la politique de sécurité et l’application des iRules. FTD peut être déployé en tant que solution de couche 2/3 ou TAP. SSL Orchestrator peut être déployé en tant que solution de couche 2 ou 3. SSL Orchestrator offre la flexibilité nécessaire pour choisir le mode de déploiement le mieux adapté à vos besoins. Par exemple, SSL Orchestrator peut être déployé en mode couche 2 tandis que FTD est déployé en mode couche 3, et inversement.
Une bonne connaissance des concepts et des technologies de déploiement F5, ainsi que des bases des réseaux, est indispensable pour configurer et déployer SSL Orchestrator. Pour en savoir plus sur la configuration et la mise en place du réseau, consultez le site d’assistance F5, AskF5.
Étape 1 : Créer le service TAP Firepower
Bien que l’assistant de configuration guidée permette de configurer la majeure partie de cette solution, certaines opérations doivent être effectuées en dehors de celui-ci. Cet exemple utilise une topologie sortante L2 existante.
1. Dans l’utilitaire de configuration, cliquez sur SSL Orchestrator > Configuration > Services > Ajouter.
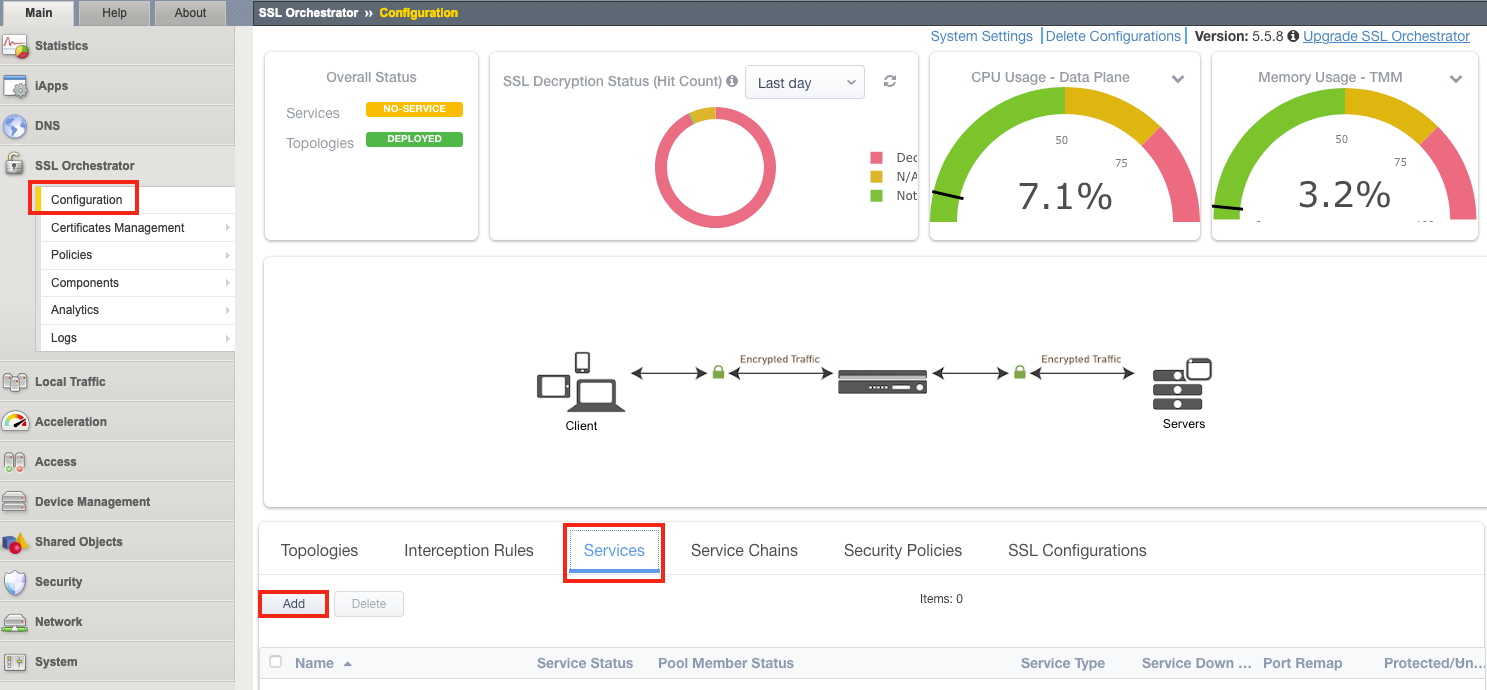
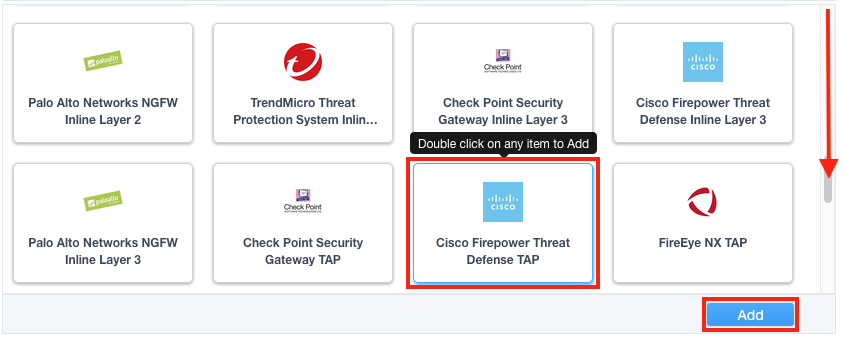
2. Sous Propriétés du service, sélectionnez Cisco Firepower Threat Defense TAP et cliquez sur Ajouter.
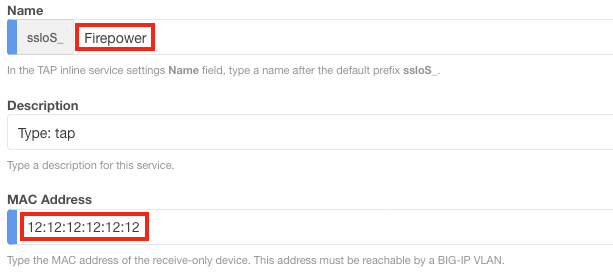
3. Nommez le service et saisissez l’adresse MAC de Firepower (ou 12:12:12:12:12:12 s’il est directement connecté à SSL Orchestrator).
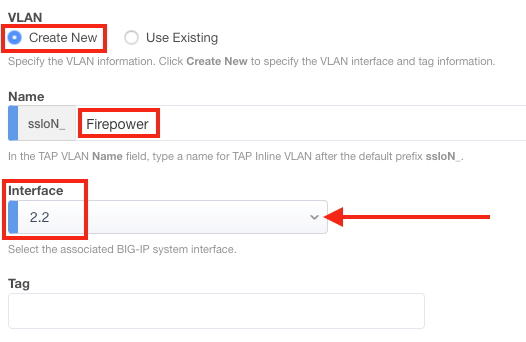
4. Sous VLAN, cliquez sur Créer nouveau, saisissez un Nom (par exemple, Firepower), puis sélectionnez l’interface appropriée (2.2 dans cet exemple). Si vous avez déjà configuré le VLAN, cliquez sur Utiliser l’existant, puis sélectionnez le VLAN approprié dans le menu déroulant.
Remarque : spécifiez une balise VLAN si nécessaire.
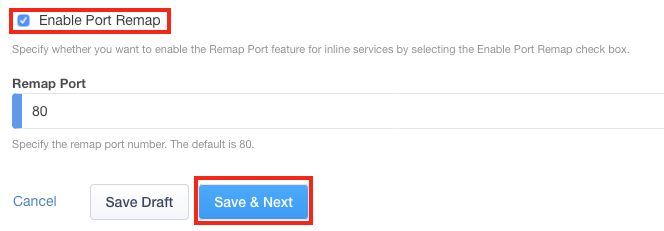
5. L’activation de la fonction Remappage des ports est facultative. Cliquez sur Enregistrer et suivant.
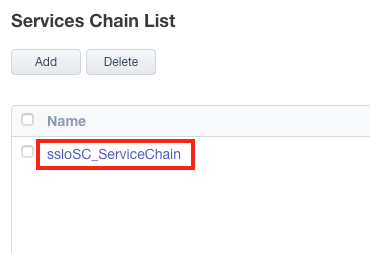
6. Cliquez sur la chaîne de services que vous souhaitez configurer (sslo_SC_ServiceChain dans cet exemple). Si vous ne disposez pas encore d’une chaîne de services, ajoutez-en une maintenant.
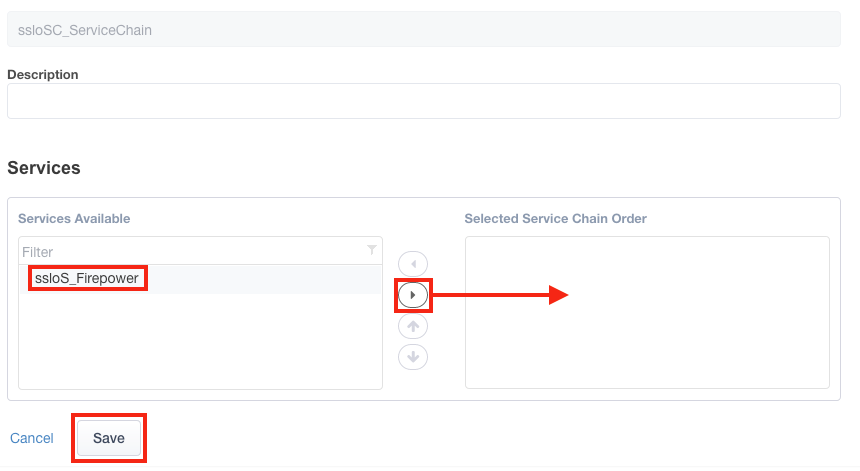
7. Sélectionnez le service Firepower et déplacez-le vers la liste des éléments sélectionnés en cliquant sur la flèche appropriée. Cliquez sur Enregistrer.
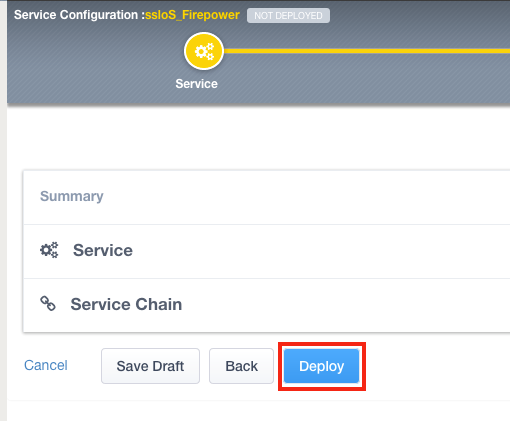
8. Cliquez sur Enregistrer et suivant puis cliquez sur Déployer.
Étape 2 : Configurer les iRules
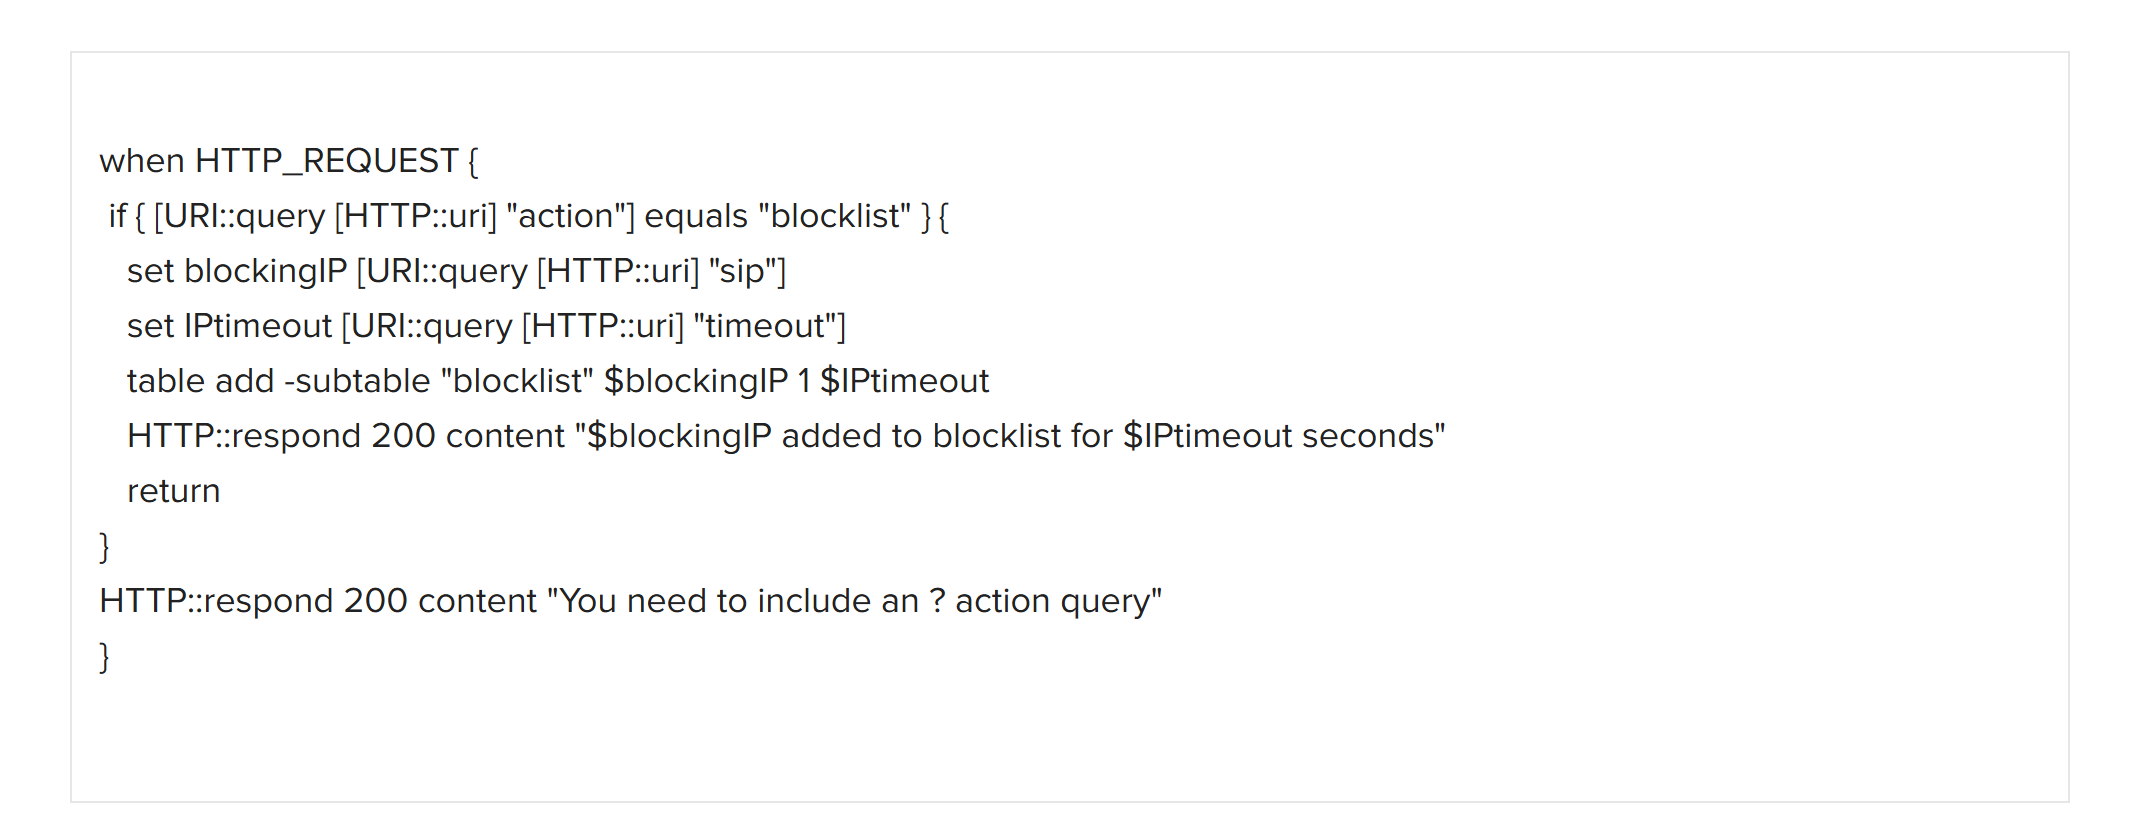
Créez deux iRules et deux serveurs virtuels. La première iRule écoute les requêtes HTTP provenant de l’équipement Firepower. Firepower répond ensuite via son API de remédiation et envoie une requête HTTP contenant une adresse IP et une durée de blocage. Cette adresse est l’adresse IP source à bloquer par SSL Orchestrator, qui la bloquera pendant la durée spécifiée. Pour plus de détails et des tutoriels sur les iRules, consultez F5 DevCentral.
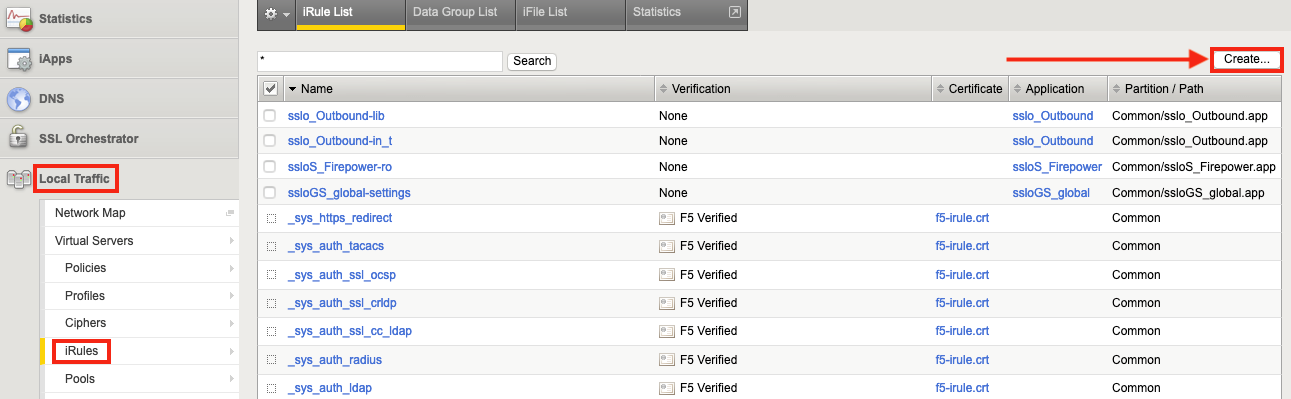
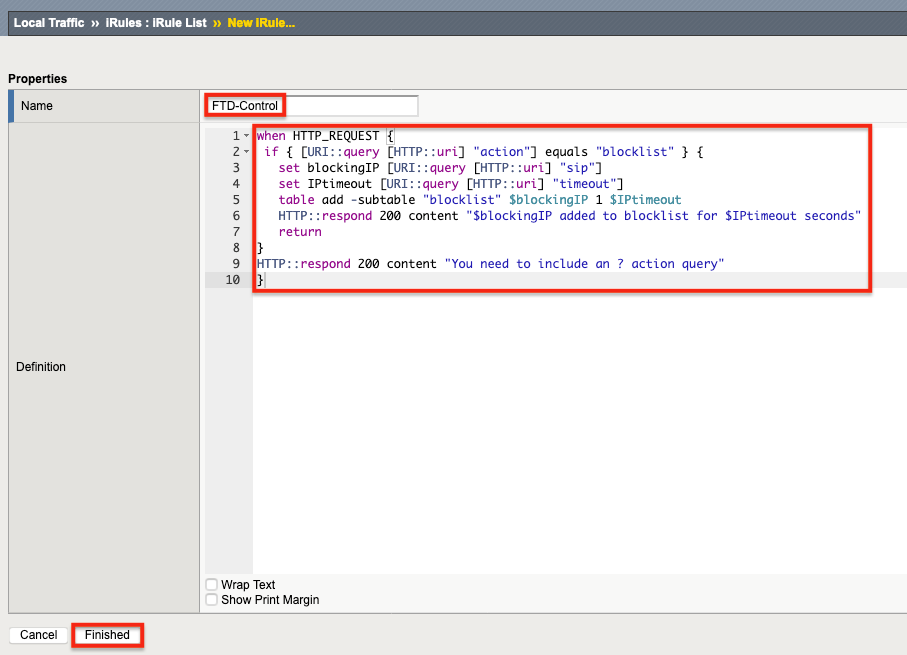
1. Créez la première iRule sur SSL Orchestrator en sélectionnant Local Traffic > iRules puis en cliquant sur Create.
2. Nommez l’iRule (FTD-Control dans cet exemple), puis copiez et collez le texte de l’iRule (voir la figure 3 ci-dessous) dans le champ Definition. Cliquez sur Finished. Cette iRule sera associée au serveur virtuel Control.
3. Créez une deuxième iRule en cliquant à nouveau sur Create .
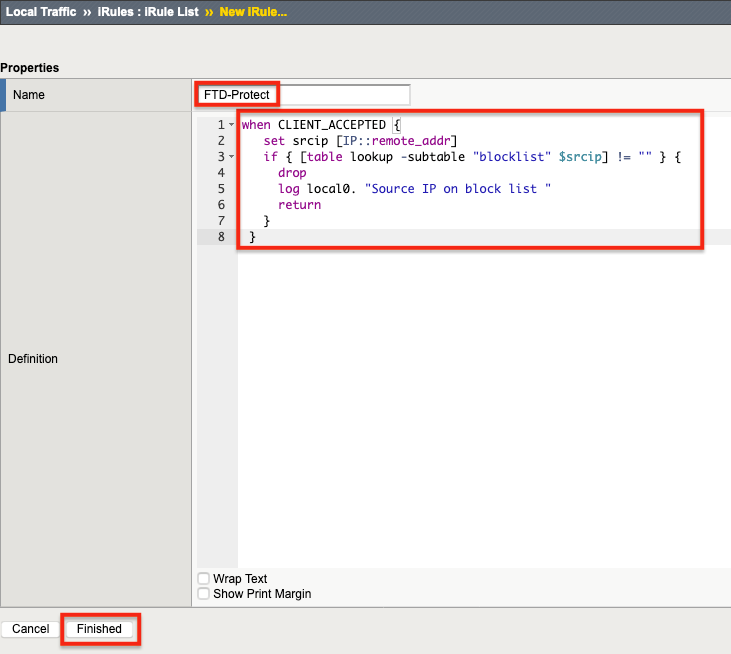
4. Nommez la deuxième iRule (FTD-Protect dans cet exemple), puis copiez-collez le texte de l’iRule présenté dans la figure 4 ci-dessous dans le champ Définition .
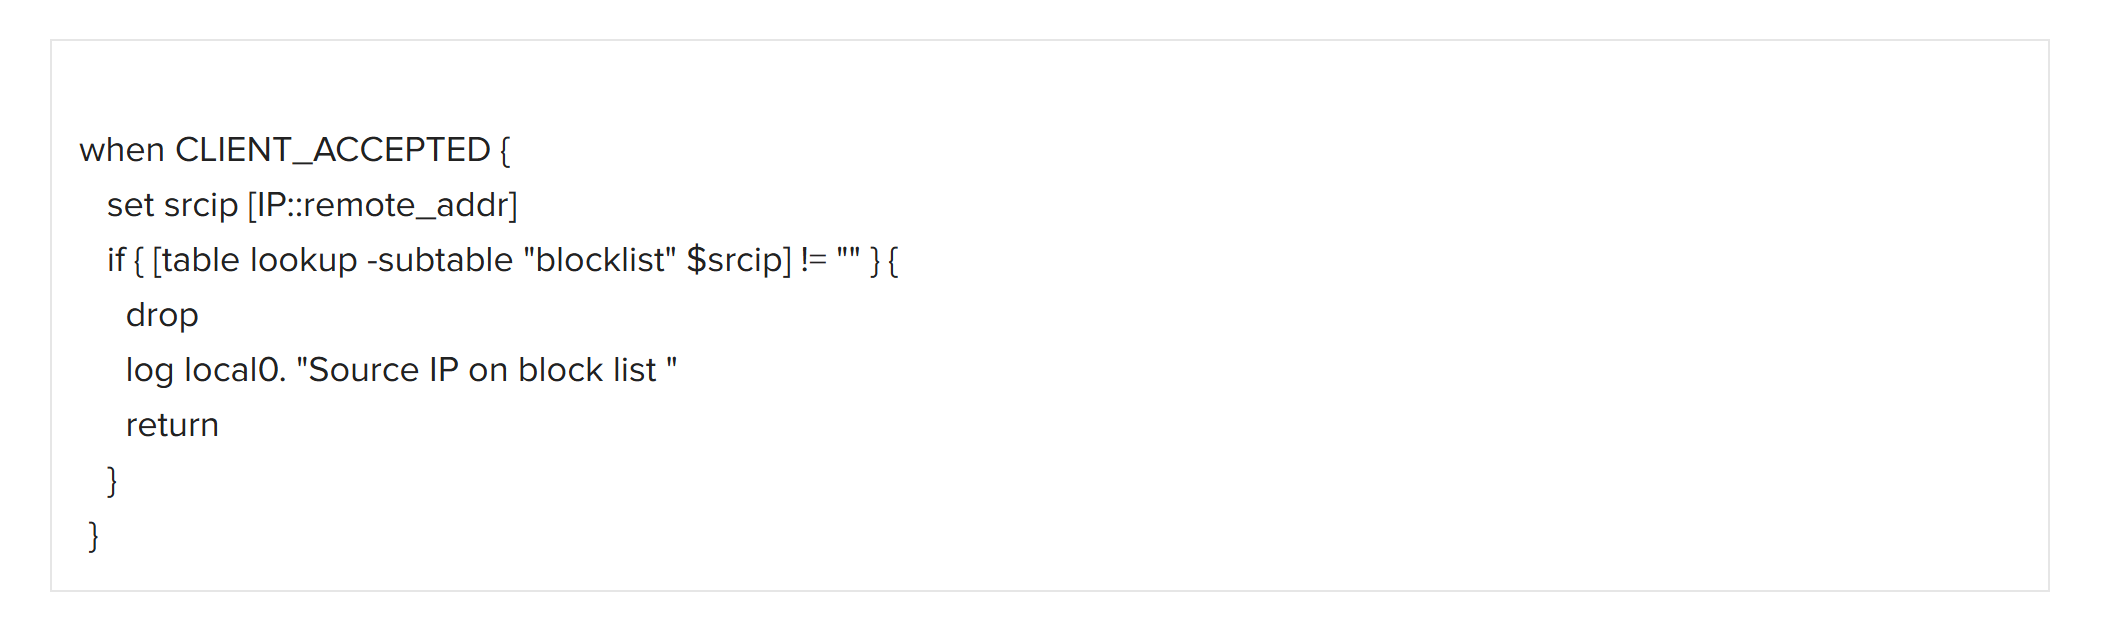
5. Cliquez sur Terminé. Cette iRule sera associée au serveur virtuel Protect.
Étape 3 : Configurer les serveurs virtuels et y associer les iRules
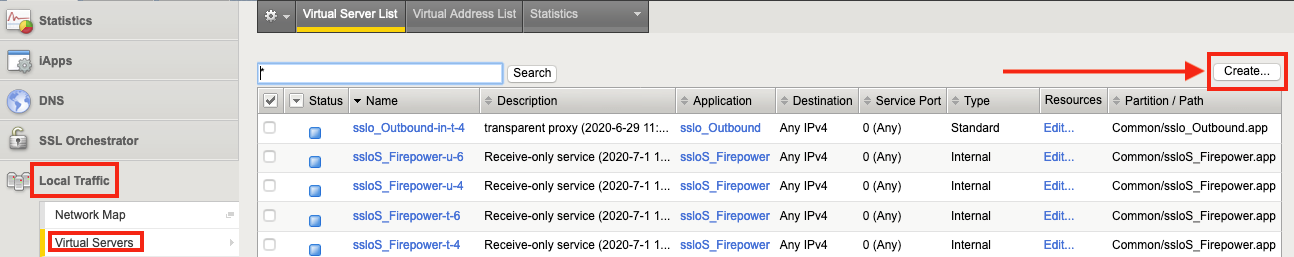
1. Créez les serveurs virtuels en sélectionnant Local Traffic > Virtual Servers puis en cliquant sur Create.
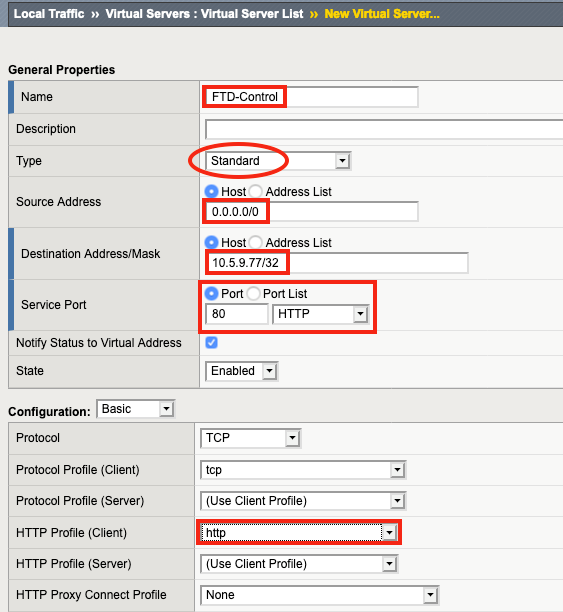
2. Nommez le serveur virtuel (en tenant compte du nom de l’iRule associée) : FTD-Control dans cet exemple. Pour Type, sélectionnez Standard.
3. Pour Adresse source, saisissez 0.0.0.0/0 pour indiquer que toutes les adresses sources seront acceptées.
4. Pour Adresse/masque de destination, saisissez l’adresse IP sur laquelle SSL Orchestrator écoutera pour accepter les requêtes API de Firepower. (Dans cet exemple, il s’agit de 10.5.9.77/32, ce qui indique que SSL Orchestrator répondra uniquement aux connexions à cette seule adresse IP.
Remarque : L’adresse/le masque de destination doivent appartenir au même sous-réseau que la deuxième interface de gestion du Firepower Management Center, qui sera abordée plus loin dans ce guide.
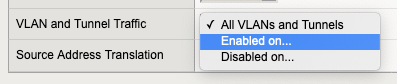
5. Pour Trafic des VLAN et des tunnels, F5 recommande de sélectionner Activé sur… le VLAN spécifique qui sera utilisé par la deuxième interface de gestion Firepower, plutôt que Tous les VLAN et tunnels.
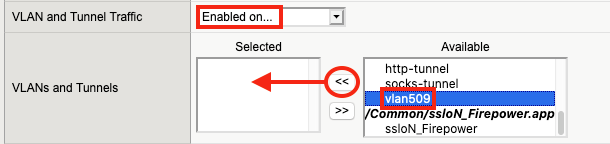
6. Sélectionnez le VLAN qui sera utilisé par la deuxième interface de gestion Firepower (vlan509 dans cet exemple). Cliquez sur << pour déplacer le VLAN approprié vers la liste Sélectionnés .
7. Sous Resources, cliquez sur l’iRule FTD-Control créée précédemment, puis sur << pour la déplacer vers la liste Enabled, puis cliquez sur Finished.
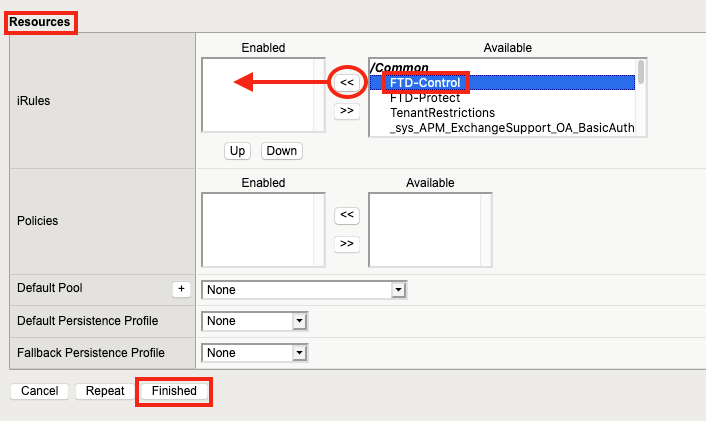
8. Pour créer le deuxième serveur virtuel, cliquez à nouveau sur Créer.
9. Nommez le serveur virtuel (FTD-Protect dans cet exemple) et, pour Type, cliquez sur Forwarding (IP).
10. Saisissez l’adresse source (10.4.11.152/32 dans cet exemple). Ce serveur virtuel n’acceptera que les connexions provenant de l’adresse IP source 10.4.11.152 à des fins de test, afin de vérifier que tout fonctionne avec un seul client de test. Pour une topologie entrante, l’adresse source peut être définie sur 0.0.0.0/0, ce qui autoriserait les connexions depuis n’importe quelle adresse.
11. Saisissez l’adresse/masque de destination. Dans ce cas, le réseau 10.5.11.0 est la destination que le trafic du réseau 10.4.11.0 doit emprunter pour traverser SSL Orchestrator et accéder à Internet.
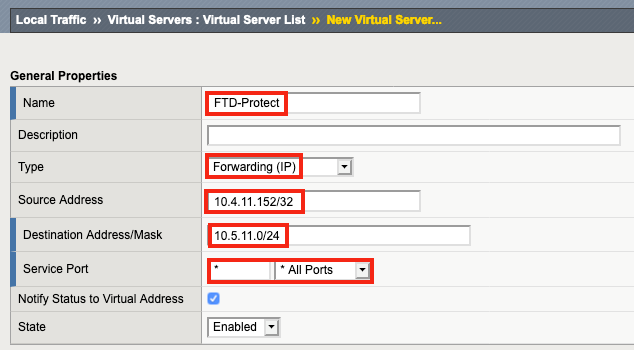
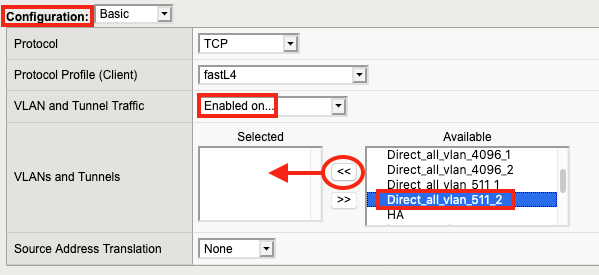
12. Sous Configuration, sélectionnez Activé pour… pour le trafic VLAN et tunnel.
13. Sous Disponible, sélectionnez le VLAN d’entrée sur lequel SSL Orchestrator reçoit le trafic (Direct_all_vlan_511_2 dans cet exemple). Cliquez sur << pour le déplacer vers la liste Sélectionné.
14. Sous Resources, cliquez sur l’iRule FTD-Protect créée précédemment. Cliquez sur << pour la déplacer vers la liste Enabled, puis cliquez sur Finished.
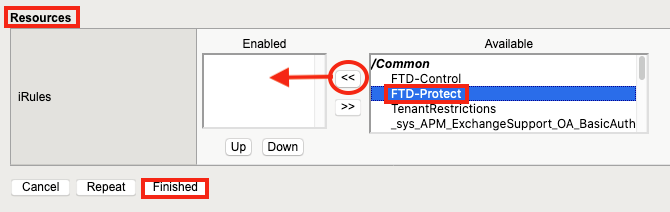
Vous avez maintenant :
- Créé le service TAP Firepower.
- Création des iRules.
- Création de serveurs virtuels.
- Associé les iRules aux serveurs virtuels.
Installation et configuration de Cisco FTD
Ces procédures supposent que Cisco Firepower et Firepower Management Center (FMC) disposent des licences nécessaires, sont déployés et fonctionnent correctement.
1. Connectez-vous au Firepower Management Center pour afficher le tableau de bord récapitulatif.
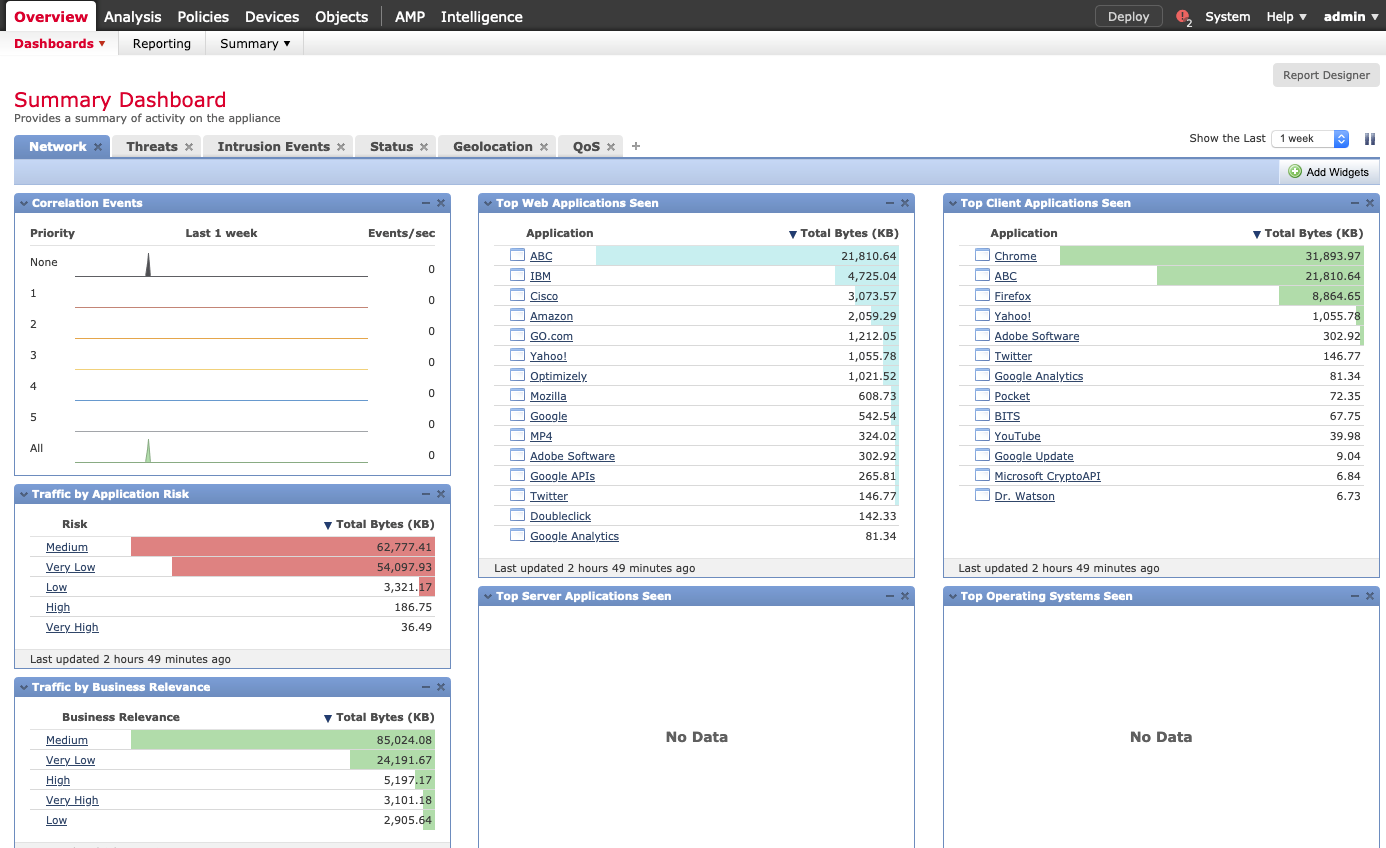
2. Cliquez sur System > Configuration. (L’onglet Devices s’ouvre.)

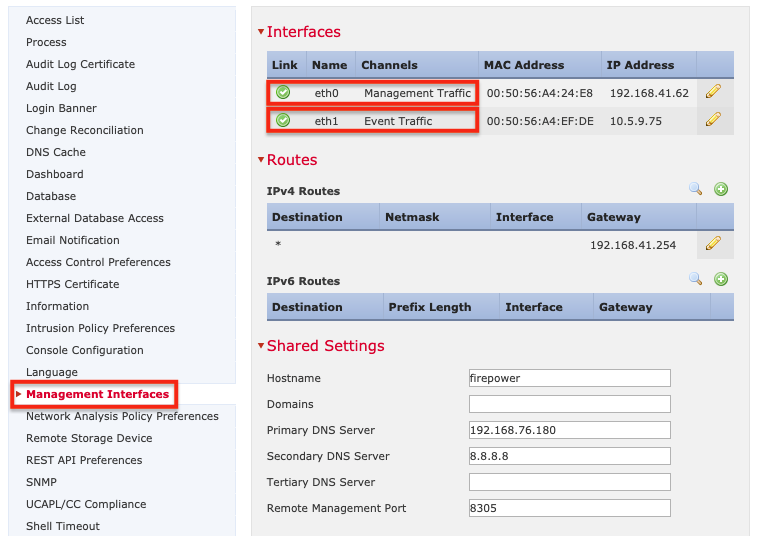
3. Cliquez sur Interfaces de gestion dans le menu de gauche. Une interface de gestion FMC doit être configurée pour le trafic d’événements et doit se trouver sur le même sous-réseau que le serveur virtuel de contrôle sur SSL Orchestrator (10.5.9.77 dans les exemples).
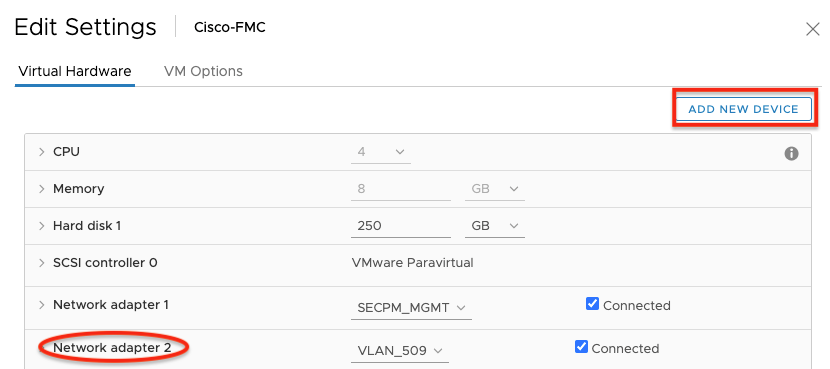
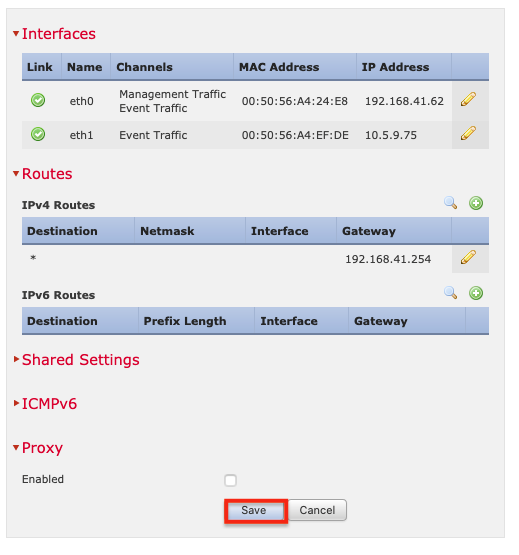
4. Si vous utilisez une machine virtuelle pour FMC, cliquez sur Ajouter un nouveau périphérique et ajoutez une deuxième carte réseau dans la console de l’hyperviseur. (Consultez la capture d’écran ci-dessous et le guide d’administration de votre hyperviseur pour plus d’informations sur la procédure à suivre.)
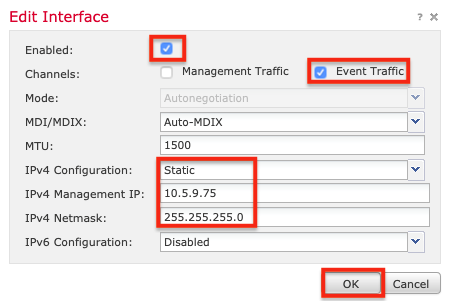
5. Pour configurer la deuxième interface de gestion, cliquez sur l’icône en forme de crayon (modifier).
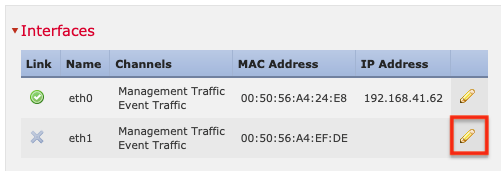
6. Sélectionnez Activé. (Le trafic d’événements doit être activé, mais le trafic de gestion n’est pas requis.)
7. Définissez Configuration IPv4 sur Statique. Saisissez l’adresse IP et le masque de sous-réseau, puis cliquez sur OK.
Remarque: Cette interface doit se trouver sur le même VLAN et le même sous-réseau que l’interface de contrôle de SSL Orchestrator.
8. Cliquez sur Enregistrer.
Politique d’accès Firepower
Ce guide suppose que les politiques de prévention des intrusions et de protection contre les logiciels malveillants sont activées sur l’équipement Firepower et que leur configuration est similaire à celle de l’exemple ci-dessous.
Politiques de remédiation Firepower
Ensuite, créez une politique de remédiation Firepower. Une politique de remédiation peut déclencher diverses actions en fonction d’un ensemble quasi infini de critères. Par exemple, si un événement d’intrusion est détecté, Firepower peut demander à SSL Orchestrator de bloquer l’adresse IP source pendant une durée déterminée.
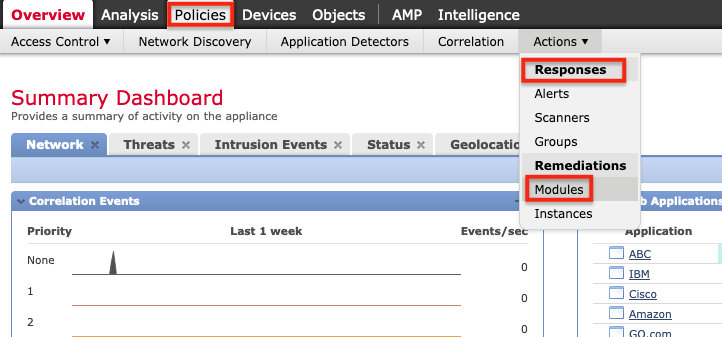
1. Installez le module de remédiation F5. Pour ce faire, dans le FMC, cliquez sur Politiques > Actions > Réponses > Modules.
2. Cliquez sur Parcourir pour rechercher le module de remédiation F5 sur votre ordinateur. Sélectionnez-le, cliquez sur Ouvrir, puis sur Installer. Une fois le module installé, cliquez sur la loupe à droite.
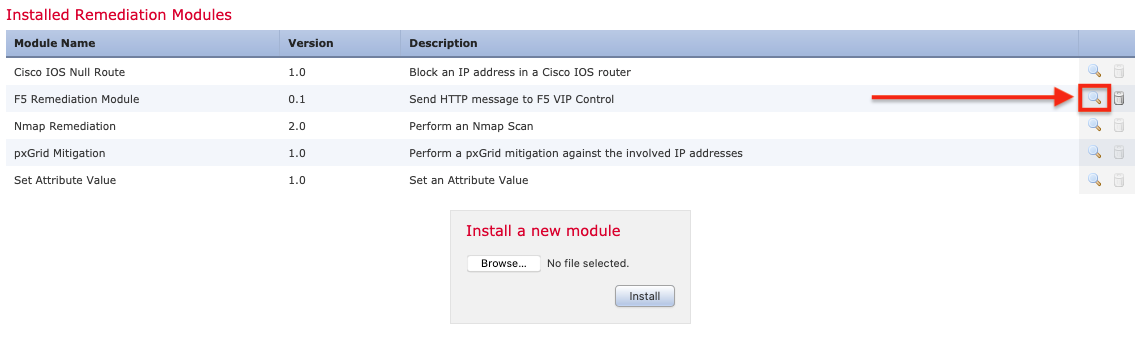
3. Cliquez sur Ajouter pour configurer une instance.
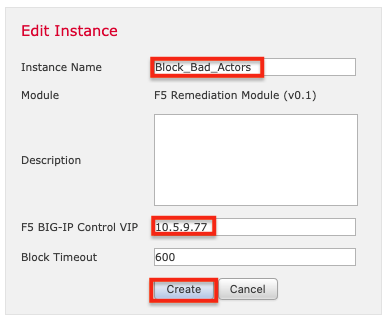
4. Nommez l’instance (Block_Bad_Actors dans cet exemple). Saisissez l’adresse IP du serveur virtuel de contrôle de SSL Orchestrator (10.5.9.77 dans cet exemple). La modification du délai d’expiration est facultative. Enfin, cliquez sur Créer.
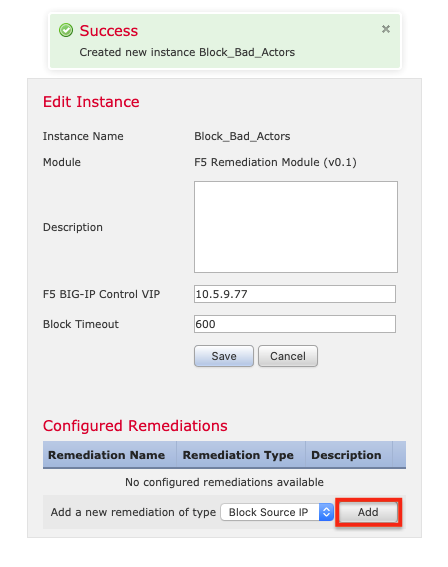
5. Ensuite, sous Corrections configurées, cliquez sur Ajouter.
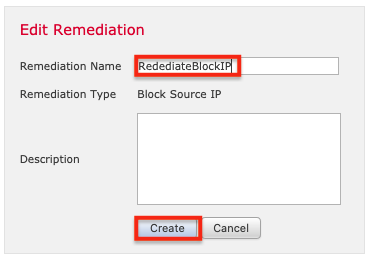
6. Nommez la remédiation (RemediateBlockIP dans cet exemple), puis cliquez sur Créer.
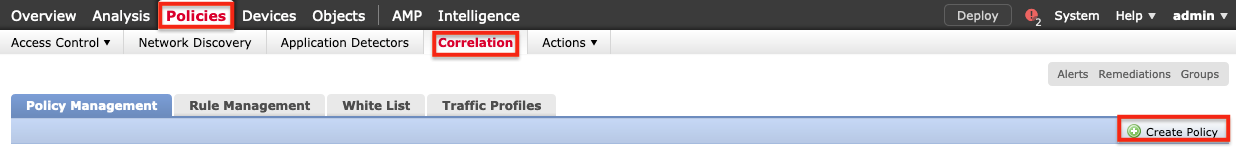
7. Sélectionnez Politiques > Corrélation > Créer une politique pour créer une politique de corrélation qui définira quand et comment lancer la remédiation.
8. Nommez la stratégie de corrélation (Remediation dans cet exemple) et cliquez sur Enregistrer.
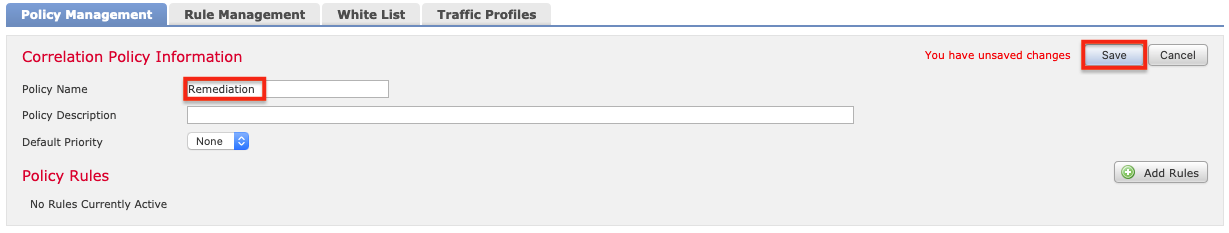
9. Dans l’onglet Gestion des règles, cliquez sur Créer une règle.

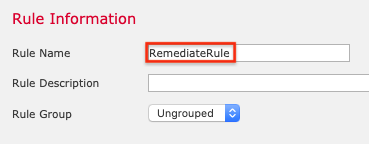
10. Nommez la règle (RemediateRule dans cet exemple).
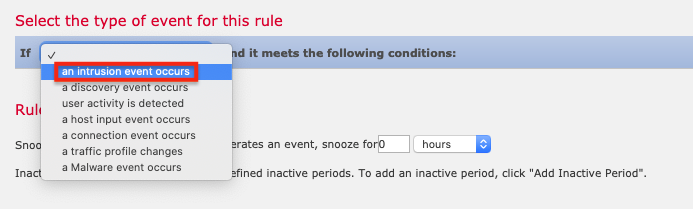
11. Pour le type d’événement, sélectionnez un événement d’intrusion se produit. (Pour les tests, consultez également la remarque à l’étape suivante.)
12. Pour la Condition, sélectionnez Pays source > est > Corée du Nord (par exemple), puis cliquez sur Enregistrer.
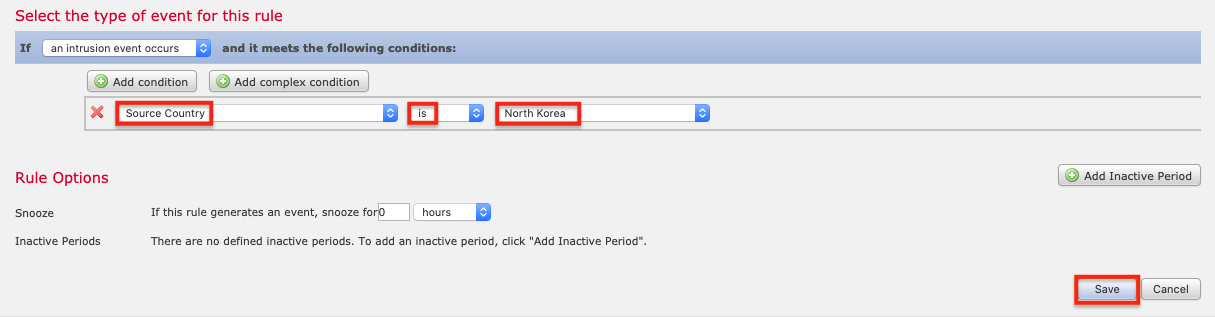
Remarque : Le FMC peut déclencher une remédiation pour divers événements, et pas uniquement pour les intrusions. Lors de la configuration de la remédiation, vous pouvez d’ailleurs utiliser un autre type d’événement pour faciliter le déclenchement d’un événement et vérifier que la remédiation a bien été effectuée. Par exemple, choisissez l’option un événement de connexion se produit puis définissez la Condition sur URL > contient la chaîne > foo. La règle de remédiation devrait alors se déclencher si vous tentez d’accéder à foo.com.
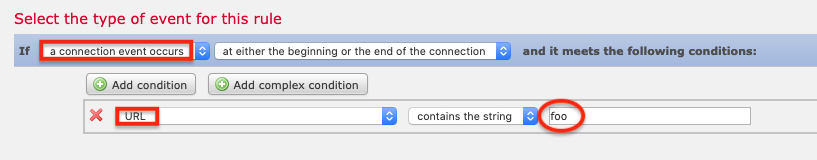
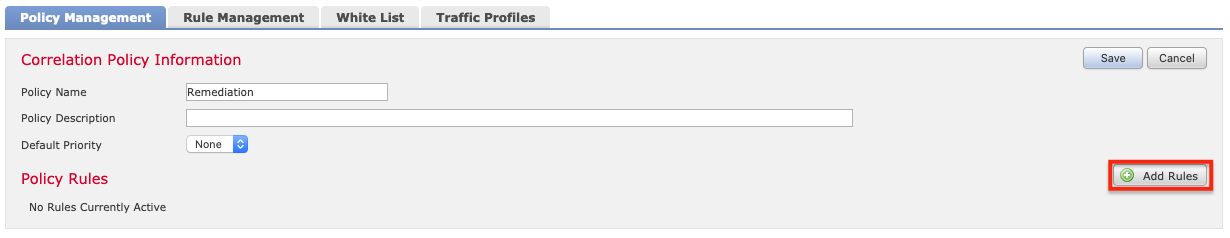
13. Revenez à l’onglet Gestion des stratégies et cliquez sur la stratégie créée précédemment (Remediation dans cet exemple). Cliquez sur Ajouter des règles.
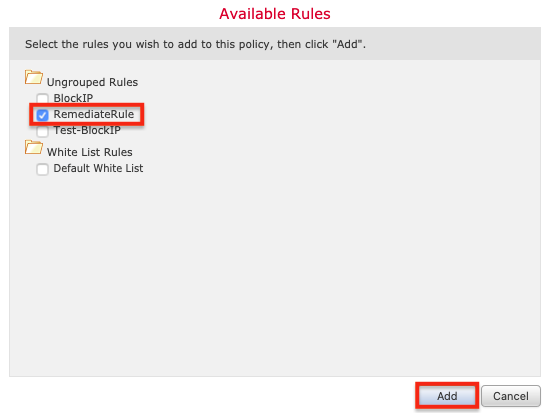
14. Sélectionnez RemediateRule et cliquez sur Ajouter.
15. Cliquez sur Enregistrer.
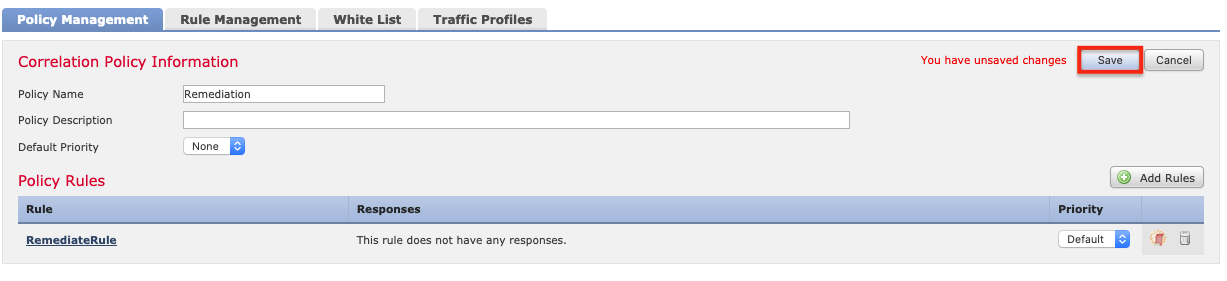
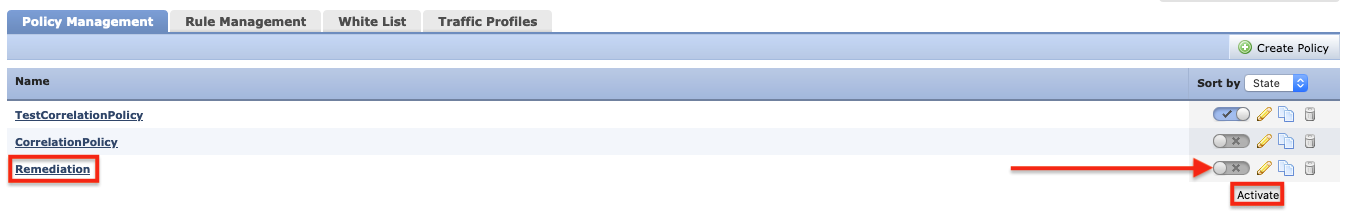
Les politiques de corrélation peuvent être activées ou désactivées à l’aide du bouton bascule à droite. Assurez-vous que la bonne politique est activée.
Politiques de remédiation Firepower
L’état des événements de remédiation peut être consulté dans le FMC en cliquant sur Analysis > Correlation > Status. Recherchez le message « Successful completion of remediation » dans la colonne Result Message.
Conclusion
Ces bonnes pratiques permettent de configurer F5 BIG-IP SSL Orchestrator avec Cisco FTD selon une architecture éprouvée qui répond à deux cas d’usage : la visibilité et le contrôle du trafic SSL, ainsi que l’orientation et le blocage du trafic selon les politiques IPS. Grâce à la terminaison SSL assurée par SSL Orchestrator, les sondes FTD offrent une visibilité sur le trafic entrant comme sortant, afin d’adapter et de protéger les applications, les serveurs et les autres ressources de l’entreprise. En orientant le trafic selon des politiques de sécurité, une entreprise peut tirer parti de cette configuration et continuer à faire évoluer son infrastructure en ajoutant des équipements gérés par FTD pour augmenter la capacité de traitement du trafic des réseaux et applications protégés. La souplesse fondée sur les politiques qu’offre SSL Orchestrator peut également être mise à profit pour diriger sélectivement le trafic vers différents groupes de ressources en fonction des exigences métier, de sécurité ou de conformité.
PUBLIÉ LE 9 OCTOBRE 2020