
Migration des charges de travail applicatives de niveau 1 vers AWS avec F5
Introduction
Les entreprises qui envisagent de migrer ou de déployer des charges de travail de production dans le cloud public sont susceptibles de choisir Amazon Web Services (AWS) comme plateforme privilégiée. Aujourd’hui, AWS compte plus d’un million de clients actifs répartis dans 190 pays, dont 2 000 organismes publics et 5 000 établissements d’enseignement.1 (https://www.f5.com/resources/white-papers/migrating-tier-1-application-workloads-to-aws-with-f5#footnote01) Selon Gartner, AWS reste de très loin le leader du marché, tant en termes de chiffre d’affaires (47 %)2 que de part des charges de travail applicatives (41,5 %)2 déployées sur une infrastructure en tant que service (IaaS) dans le cloud public. Ce document examine de nombreux facteurs qui ont freiné l’adoption à plus grande échelle du cloud public pour les applications d’entreprise et explique comment les services de mise à disposition d’applications de F5 jouent un rôle essentiel dans l’accélération de l’adoption d’AWS.
La nécessité de déployer rapidement des infrastructures et des services
Pour la plupart des entreprises, les applications ne sont pas des ressources statiques dotées de paramètres de performance clairement définis ; elles doivent fréquemment s’adapter à des pics de demande imprévus afin de préserver l’expérience utilisateur. En raison du manque de flexibilité des services informatiques internes et de la nécessité d’investir dans des immobilisations, les services informatiques ont traditionnellement répondu aux fluctuations de la demande en dimensionnant les ressources d’infrastructure et applicatives en fonction des pics plutôt que de la demande moyenne. Toutefois, l’acquisition et le déploiement de nouvelles infrastructures, de nouveaux équipements réseau et des ressources applicatives associées constituent un processus complexe et chronophage qui nécessite d’importants investissements en capital (CapEx).
AWS répond en partie à ce défi en ayant déjà réalisé les investissements nécessaires dans l’infrastructure et les actifs logiciels, ce qui permet aux entreprises de bénéficier d’une capacité illimitée sans surdimensionner leurs ressources. Le recours à un fournisseur public d’IaaS cloud tel qu’AWS offre aux entreprises plusieurs avantages : l’agilité nécessaire pour déployer rapidement de nouvelles applications, la flexibilité permettant d’allouer des ressources à la demande et les bénéfices économiques d’un modèle OpEx plutôt que CapEx.
Préoccupations des entreprises concernant la migration des applications vers le cloud public
Il n’est pas surprenant que la sécurité et les performances des applications, ainsi que le contrôle de leur gestion, figurent parmi les principales préoccupations des équipes informatiques lorsqu’elles envisagent de migrer des applications vers le cloud. Bien qu’AWS propose de nombreux outils et services natifs pour répondre à certains de ces enjeux liés à la mise à disposition des applications, leurs capacités et leurs fonctionnalités varient et peuvent ne pas satisfaire aux exigences des applications.
Sécurité
Compte tenu du paysage actuel des menaces, la plupart des organisations considèrent la sécurité comme leur principale préoccupation pour les applications hébergées dans le cloud. Lors de la migration de charges de travail vers une infrastructure de cloud public, il est essentiel de se protéger contre les logiciels malveillants sophistiqués et les menaces de sécurité combinées visant les couches 4 à 7, telles que les attaques DDoS volumétriques associées à des attaques de la couche applicative (Top 10 de l’OWASP, scripts intersites, injections SQL, etc.). En matière de sécurité, AWS applique un modèle de responsabilité partagée, divisé en deux volets : la sécurité du cloud et la sécurité dans le cloud. La sécurité du cloud concerne la sécurité de l’infrastructure IaaS sous-jacente (calcul, stockage, matériel physique, etc.) : elle relève de la responsabilité d’AWS. La sécurité dans le cloud consiste à protéger tout ce qui se trouve au-dessus de la couche de l’hyperviseur (système d’exploitation, applications, données, etc.) : elle relève de la responsabilité du client.
La cohérence de l’accès aux applications est également indispensable. Comment les organisations peuvent-elles garantir un accès uniforme à tous les utilisateurs, quels que soient leur appareil ou leur emplacement, tout en respectant leurs politiques internes ? La multiplication des mots de passe peut compromettre la sécurité si les utilisateurs doivent mémoriser plusieurs combinaisons de noms d’utilisateur et de mots de passe, ce qui peut entraîner une baisse d’efficacité. La plupart des entreprises déploient probablement des charges de travail dans le cloud public en plus de celles déployées dans leur propre centre de données ou leur environnement de cloud privé. Il est donc essentiel que ces utilisateurs puissent reproduire et appliquer des pratiques et politiques de sécurité cohérentes et éprouvées dans l’ensemble de leurs environnements de cloud hybride.
Performances
L’expérience utilisateur et la productivité restent des considérations importantes, et toutes deux dépendent des performances des applications dans le cloud. Dans certains cas, le centre de données du fournisseur de services cloud sera plus éloigné des utilisateurs, ce qui augmentera la latence entre l’utilisateur et l’application et nuira aux performances. En outre, certaines des méthodes généralement utilisées pour réduire la latence, telles que la mise en cache, la compression et les optimisations TCP, ne sont pas disponibles dans AWS.
Gestion avancée du trafic et visibilité
La plupart des entreprises ont besoin d’une gestion avancée du trafic (au-delà du simple équilibrage de charge) dans leurs centres de données pour leurs applications stratégiques. Bien qu’AWS propose des services d’équilibrage de charge de base via Elastic Load Balancing (ELB) et Application Load Balancer (ALB), les organisations doivent déterminer quels protocoles, en plus de HTTP/HTTPS et TCP, doivent être pris en charge. De simples contrôles d’intégrité et algorithmes d’équilibrage de charge seront-ils suffisants ? Les utilisateurs doivent souvent manipuler les données applicatives, ce qui nécessite des fonctions complètes de proxy applicatif de couche 7, telles que l’inspection et la réécriture des URL. La capacité à visualiser le trafic client entrant dans son contexte est essentielle pour prendre des décisions précises en matière d’acheminement du trafic.
Comment F5 facilite l’adoption d’AWS
Pour répondre aux préoccupations ci-dessus, il est nécessaire de disposer de services avancés et programmables de mise à disposition et de sécurité des applications, fournis par l’intermédiaire d’une plateforme unifiée telle que la solution BIG-IP de F5. Cette plateforme garantit la sécurité, les performances et la disponibilité de toutes les applications, quel que soit leur emplacement. Elle permet également de fournir et de gérer de manière cohérente les services applicatifs et les politiques associées dans tous les environnements hybrides, aussi bien pour les nouvelles applications cloud que pour les applications existantes.
Les éditions virtuelles F5 BIG-IP (VE) sont des appliances BIG-IP virtuelles qui fournissent le même ensemble cohérent de services que celui disponible sur l’ensemble du matériel BIG-IP, notamment des services applicatifs et réseau allant de la gestion intelligente du trafic (local et mondial), de l’accélération et de l’optimisation au DNS, à l’accès avancé aux applications et à la sécurité applicative sophistiquée. Ces services peuvent être entièrement intégrés à la pile applicative et configurés automatiquement. F5 étant le leader du marché des contrôleurs de mise à disposition d’applications (ADC), tant matériels que virtuels, et 48 des entreprises du Fortune 50 faisant actuellement appel à ses services applicatifs, il est fort possible que les solutions F5 soient déjà utilisées au sein d’une entreprise donnée pour assurer le fonctionnement et la protection des applications.
Services de sécurité F5
Les VE BIG-IP fournissent des services de sécurité L4 à L7 complets qui protègent les applications cloud sans vous obliger à sacrifier le contrôle, la flexibilité ou la visibilité. Ces services complètent les offres AWS et, grâce à un WAF (pare-feu d’applications web) sophistiqué, permettent de prévenir les attaques DDoS complexes, le web scraping, les attaques multicouches visant les applications web, ainsi que le vol et la fuite de données. Grâce à des fonctions intelligentes et à une analyse comportementale avancée capables de reconnaître les schémas de trafic anormaux, les solutions F5 peuvent détecter et atténuer les attaques automatisées de botnets. En exploitant la puissance des scripts de chemin de données F5 iRules®, les solutions F5 peuvent réagir rapidement à l’exploitation des vulnérabilités applicatives et aux attaques zero-day. Avec F5, les efforts et l’expertise consacrés à l’ajustement et à la configuration des règles et politiques de pare-feu pour chaque application interne peuvent être mis à profit et réutilisés par les VE pour les applications hébergées dans le cloud.
Les architectures de gestion des identités et des accès de F5 reposent sur une prise en compte contextuelle complète de l’utilisateur, de l’appareil, de l’environnement, de l’application et du réseau. Les solutions F5 permettent ainsi la fédération des identités et l’authentification unique pour accéder aux applications dans le centre de données comme dans le cloud. Parallèlement, elles assurent la sécurité des applications et l’intégrité des données grâce à un accès sécurisé et contextuel, à une protection contre les logiciels malveillants sur le Web et les menaces persistantes, ainsi qu’à des contrôles complets des terminaux.
Disponibilité et performances
Les services avancés de gestion du trafic local de BIG-IP prennent en charge un large éventail de protocoles au-delà de HTTP/TCP (par exemple, HTTP 2.0, SPDY et UDP) et offrent une compréhension approfondie des applications. Grâce à son architecture de proxy complet, la plateforme BIG-IP assure une visibilité totale sur le trafic applicatif, en déchiffrant puis en rechiffrant le trafic SSL. Elle suit également de manière dynamique les niveaux de performance des serveurs d’un groupe et fournit une surveillance approfondie de leur état ainsi qu’une gestion de l’état des connexions. Les services d’optimisation de la distribution des applications de BIG-IP peuvent accélérer les temps de réponse des applications, minimiser la latence et les délais, et réduire le nombre d’allers-retours de données nécessaires pour traiter les requêtes web provenant d’appareils mobiles.
Les services BIG-IP DNS et d’équilibrage global de la charge des serveurs orientent les utilisateurs vers le centre de données cloud le plus proche, afin de leur offrir la meilleure expérience possible et d’appliquer les politiques de reprise après sinistre et de basculement. La proximité des utilisateurs, la géolocalisation, l’état du réseau et la disponibilité des applications sont autant de facteurs pris en compte dans les décisions de routage. La plateforme utilise diverses méthodes d’équilibrage global de la charge et une surveillance intelligente adaptée à chaque application et à chaque utilisateur. F5 propose également une protection contre les attaques DDoS visant le DNS, bloque l’accès aux adresses IP malveillantes et sécurise les réponses à l’aide de DNSSEC. Mieux encore, les requêtes DNS et les contrôles d’intégrité ne sont pas facturés à l’utilisation, ce qui évite les coûts élevés liés à la facturation des requêtes légitimes comme illégitimes lors d’une attaque DDoS visant le DNS.
Évolutivité pour répondre aux exigences de performance des applications
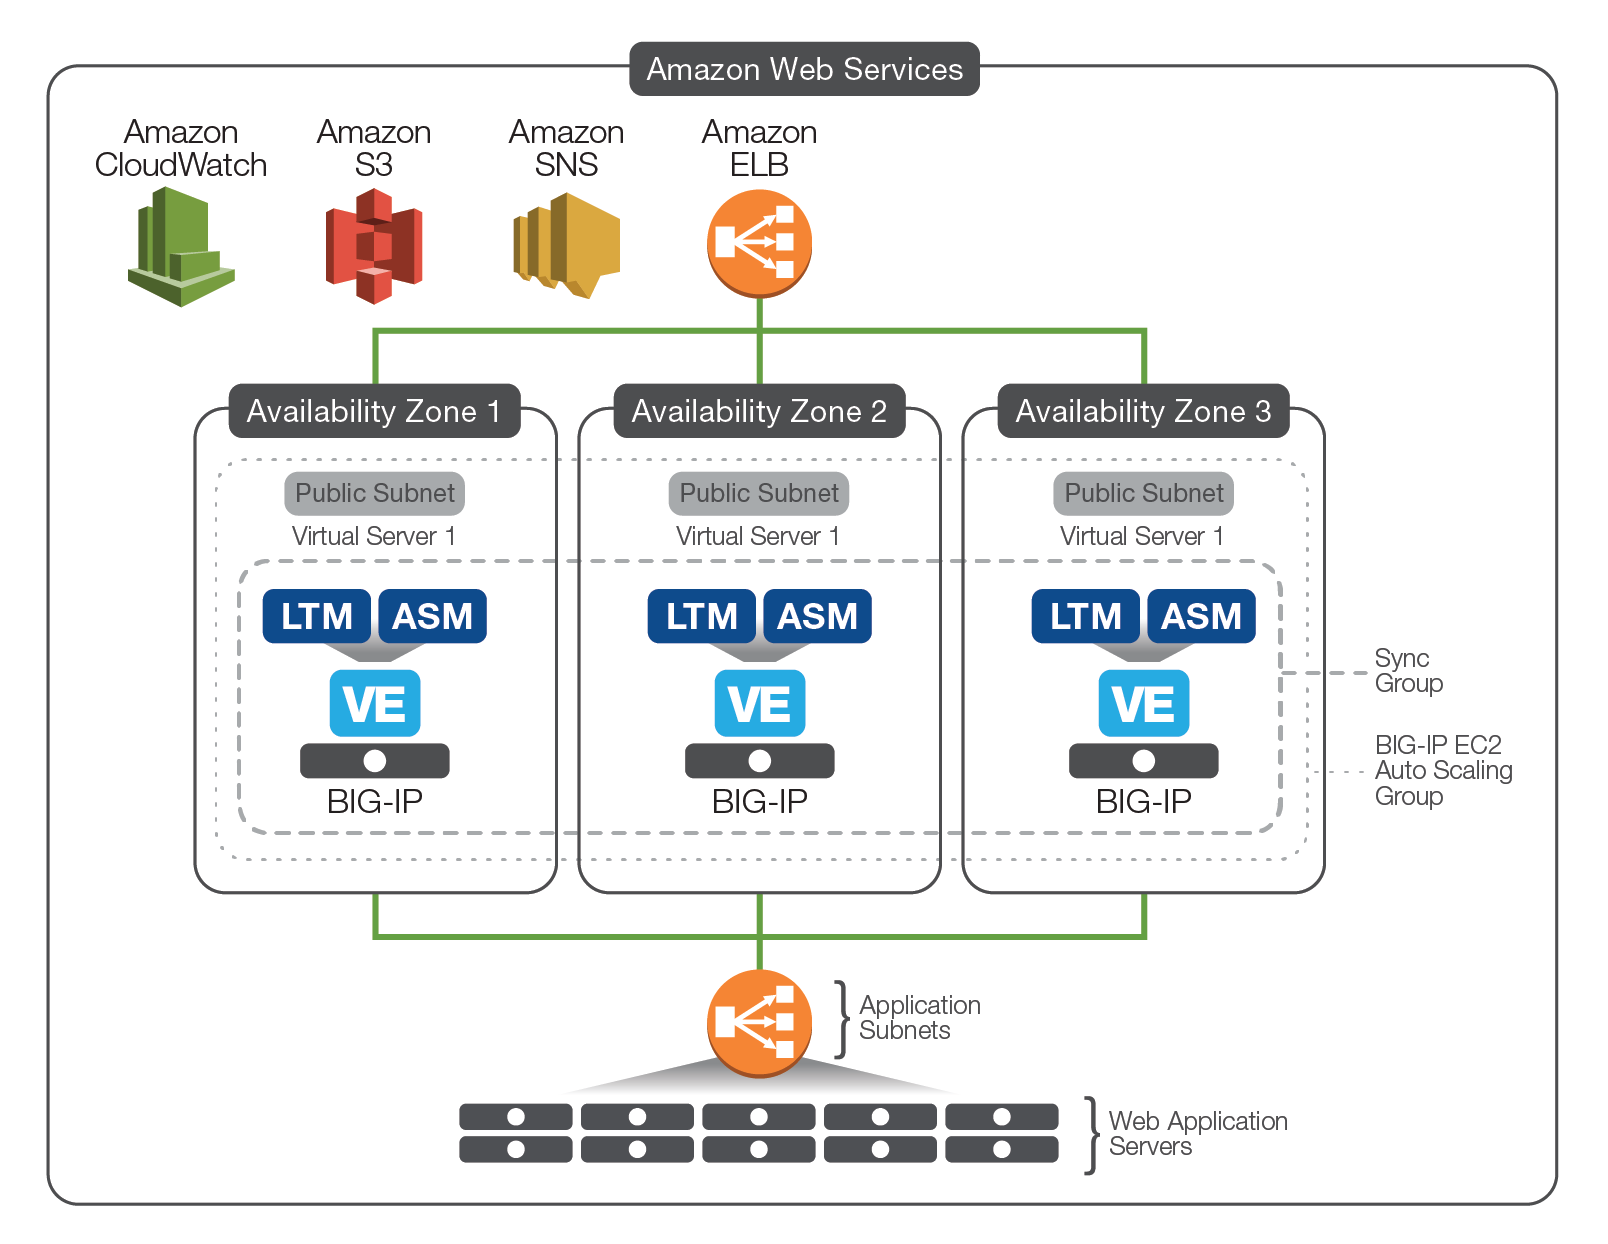
L’un des principaux avantages de la migration des charges de travail applicatives vers des plateformes de cloud public réside dans la possibilité de faire évoluer une application au-delà de la capacité de base provisionnée dans le centre de données. Avec AWS Auto Scaling, les applications restent disponibles tandis que la capacité Amazon EC2 augmente ou diminue automatiquement en fonction de seuils prédéfinis. Les solutions BIG-IP s’intègrent à AWS Auto Scaling afin de permettre une mise à l’échelle dynamique des services applicatifs et de sécurité BIG-IP. De plus, comme les VE BIG-IP gèrent nativement l’ajout ou la suppression de membres de pool, aucune orchestration ni gestion de configuration hors bande n’est nécessaire. Outre la mise à l’échelle automatique de BIG-IP LTM (voir Figure 1), F5 a lancé des solutions permettant la mise à l’échelle automatique de la sécurité applicative, dans lesquelles BIG-IP LTM et BIG-IP ASM sont tous deux provisionnés sur le VE BIG-IP.
Déploiements simplifiés et automatisés
Les modèles AWS CloudFormation (CFT) offrent une méthode basée sur des scripts pour automatiser le déploiement des ressources d’infrastructure (serveurs, stockage, réseau et calcul). Ils permettent de déployer rapidement et de manière reproductible la même image et la même configuration BIG-IP à plusieurs reprises dans AWS, libérant ainsi de précieuses heures de travail qui peuvent être consacrées à des enjeux métier plus urgents. Conçus et rigoureusement testés par les ingénieurs de F5, les CFT éliminent les inquiétudes liées au déploiement ou à la configuration de BIG-IP VE et garantissent que les appliances virtuelles F5 sont provisionnées avec le même niveau de fiabilité que si elles l’étaient par un expert F5. De plus, grâce à leur intégration transparente avec des outils d’automatisation tiers tels qu’Ansible, Chef et Puppet, ces CFT simplifient l’automatisation et l’orchestration des instances BIG-IP VE. Tous les CFT de F5 sont open source et disponibles gratuitement sur GitHub, ce qui permet aux autres utilisateurs de F5 de modifier les modèles afin de mieux répondre à des besoins métier spécifiques.
En outre, F5 a renforcé son intégration à la place de marché AWS en proposant une sélection de ses modèles CFT directement sur AWS Marketplace, afin d'accélérer et de simplifier leur mise en œuvre. Par exemple, diverses solutions de mise à l'échelle automatique (mise à l'échelle automatique de BIG-IP LTM, mise à l'échelle automatique du WAF, etc.) peuvent être sélectionnées et déployées depuis la place de marché, puis être opérationnelles dans des environnements de production en moins d'une heure. Les utilisateurs de F5 n'ont ainsi plus besoin de configurer eux-mêmes ces solutions complexes, ce qui leur permet d'économiser plusieurs jours, voire plusieurs semaines, de travail.
Le site communautaire DevCentral™ propose des exemples de configuration de ressources VPC, telles que des sous-réseaux, des interfaces réseau et des tables de routage, pour les déploiements de VE BIG-IP. Ces exemples montrent également comment utiliser des scripts de données utilisateur CloudInit pour déployer des modèles iApps® BIG-IP destinés à des applications packagées spécifiques (Microsoft SharePoint, Exchange, entre autres) et à des applications personnalisées. D'une fonctionnalité similaire à celle des CFT AWS, les iApps F5 ont été créées pour faciliter le déploiement rapide des services spécifiques dont chaque application a besoin. Les iApps définissent également la configuration et les politiques de services tels que la gestion du trafic, le chiffrement, le pare-feu et l'optimisation des performances pour chaque application.
Déploiements fédérés publics et privés
En intégrant des ressources de cloud public à un centre de données privé existant, les entreprises peuvent migrer les charges de travail applicatives selon des calendriers définis en fonction des priorités, tout en continuant à tirer parti de leurs investissements existants. Les VE BIG-IP, les iApps F5 et les CFT AWS fonctionnent de concert pour créer une configuration cloud intégrée permettant de déployer rapidement et de manière transparente des ressources applicatives supplémentaires. Cette configuration de cloud fédéré offre notamment les avantages suivants : redirection transparente des utilisateurs des applications, technologies de géolocalisation et d’accélération, et connexions sécurisées via AWS Direct Connect. L’expérience utilisateur reste inchangée, que les ressources applicatives soient fournies depuis un centre de données privé ou un cloud public. L’utilisation transparente et continue des ressources de cloud privé et public peut dépendre de la demande, du caractère nouveau ou existant d’un projet, ou encore de l’emplacement précis du demandeur.
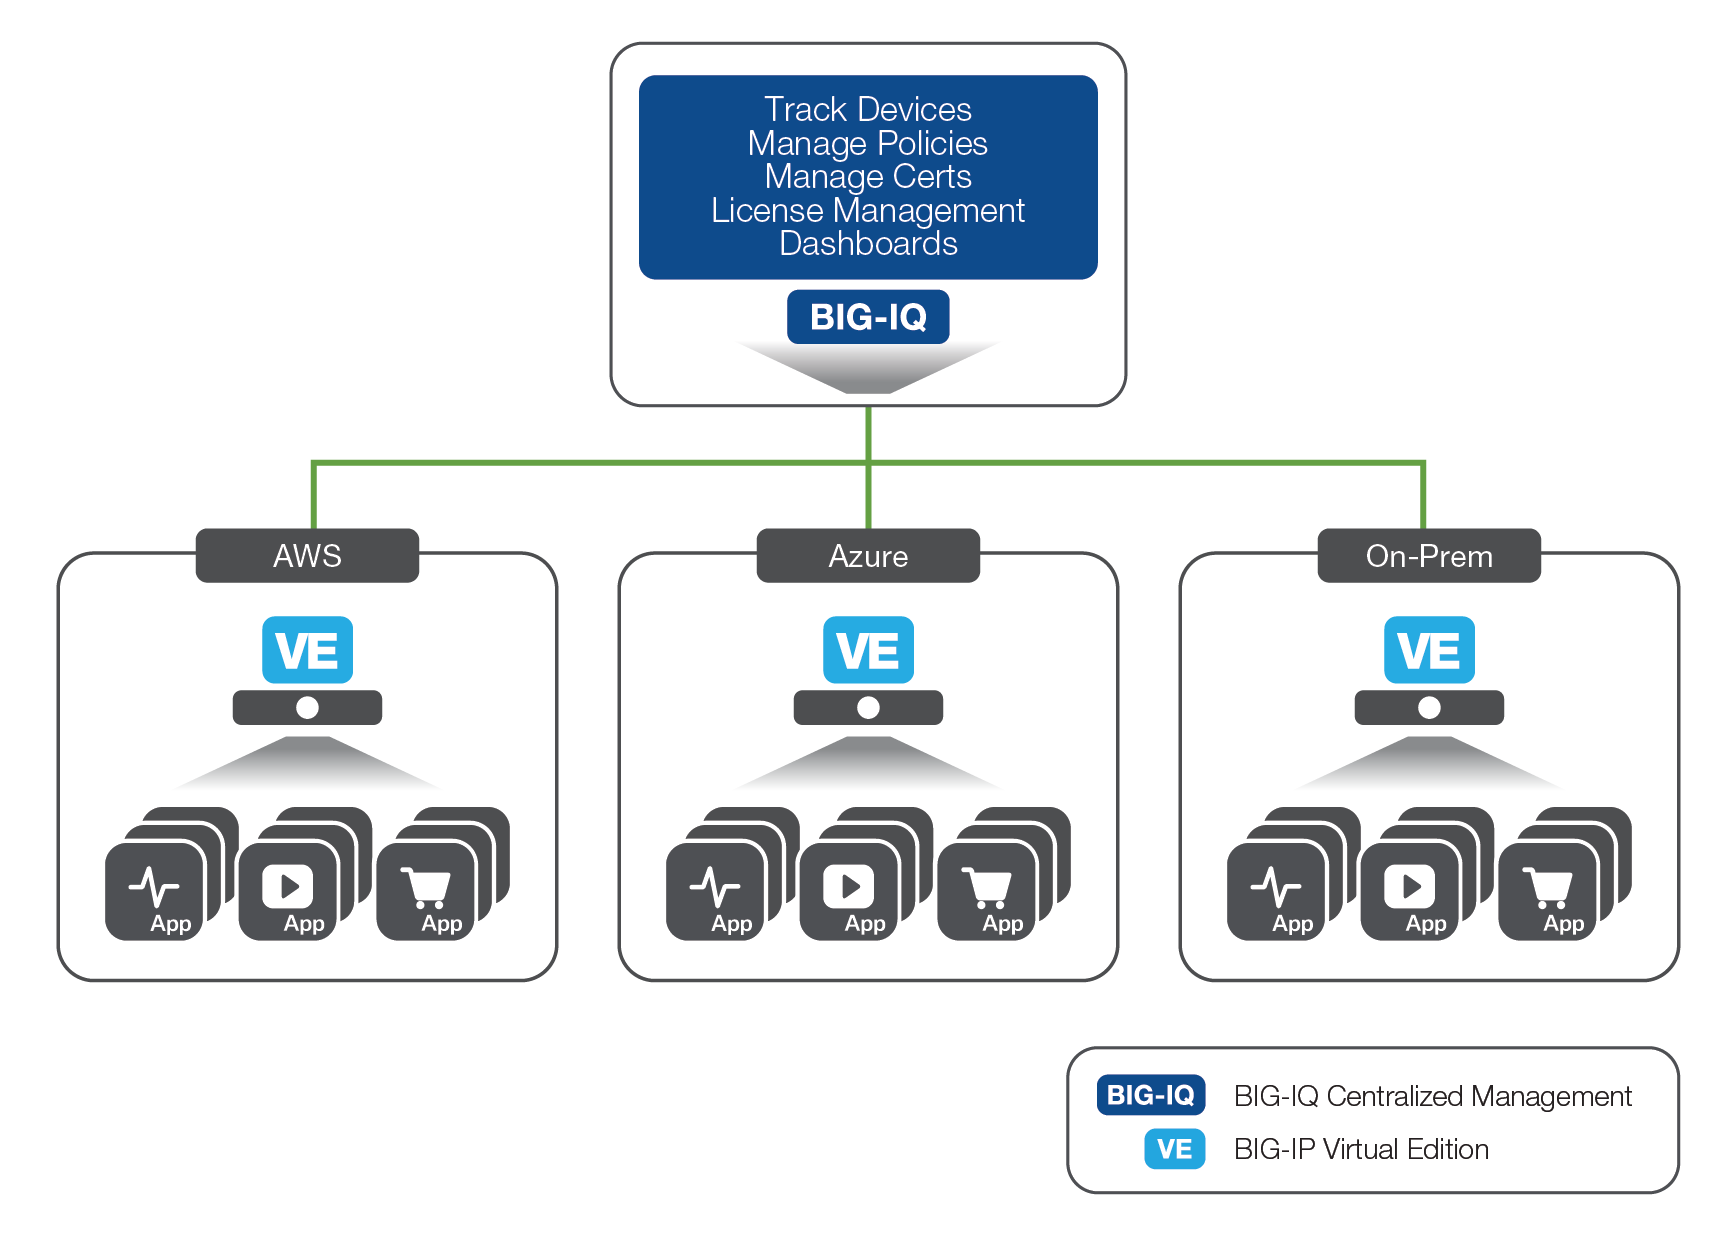
F5® BIG-IQ® Centralized Management fournit un point de contrôle centralisé pour les appareils F5 physiques et virtuels, qu’ils se trouvent dans le cloud ou sur site. BIG-IQ Centralized Management simplifie la gestion des applications, contribue à garantir la conformité et fournit des outils permettant de gérer les appareils et services F5 de manière cohérente et sécurisée, où qu’ils se trouvent. BIG-IQ Centralized Management gère les stratégies, les licences, les certificats SSL, les images et les configurations des appareils F5 ainsi que des modules F5 suivants :
- BIG-IP® Local Traffic Manager™ (LTM)
- BIG-IP® Application Security Manager™ (ASM)
- BIG-IP® Advanced Firewall Manager™ (AFM)
- BIG-IP® Access Policy Manager® (APM)
- BIG-IP DNS (surveillance uniquement)
- Tableaux de bord pour les solutions F5 Fraud Protection WebSafe et MobileSafe
BIG-IQ Centralized Management est disponible sous forme d’appliance physique ou virtuelle, ou peut être exécuté directement depuis AWS Marketplace.
Modèles de licence flexibles
Les éditions virtuelles BIG-IP sont principalement proposées sous forme d’offres groupées Good-Better-Best et selon trois modèles d’achat distincts :
- Facturation à l’usage. Pour les charges de travail de préproduction destinées aux tests et au développement, ou pour les cas d’utilisation temporaires nécessitant une extension de capacité dans le cloud et une mise à l’échelle, F5 propose des licences à l’heure offrant flexibilité et utilisation à la demande avec paiement a posteriori. Le support Premium et les mises à niveau logicielles sont inclus dans toutes les offres à l’usage.
- Apportez votre propre licence (BYOL). Cette option est idéale pour les environnements de cloud hybride dans lesquels les licences BIG-IP VE existantes sont migrées directement d’un centre de données privé vers AWS.
- Abonnement annuel. Outre les licences VE perpétuelles, F5 propose également des licences VE BYOL sous forme d’abonnement annuel. Elles peuvent être utilisées dans tout environnement de cloud hybride pris en charge, offrant ainsi une portabilité et une flexibilité accrues. Les abonnements annuels sont parfaitement adaptés aux charges de travail de production dont le trafic est stable et sont disponibles sur AWS Marketplace.
- Contrat de licence d’entreprise (ELA). Pour les environnements de grande entreprise recherchant un maximum de flexibilité et d’agilité, l’ELA permet d’acheter plusieurs VE dans le cadre de contrats de 3 ans, avec une assistance premium et les mises à niveau logicielles incluses.
De plus, le gestionnaire de licences BIG-IQ Centralized Management est disponible gratuitement pour gérer les licences des produits BIG-IP dans tous les environnements hybrides.
Conclusion
L’adoption des services de cloud public a connu une croissance exponentielle ces dernières années, et AWS s’est constamment imposé comme le leader du marché dans ce domaine. De nombreuses start-up informatiques, ainsi que des entreprises plus grandes et plus connues, ont déployé avec succès l’intégralité de leur infrastructure dans le cloud AWS. Lorsque les entreprises envisagent de migrer leurs applications vers le cloud, les services de sécurité et de mise à disposition d’applications de F5 peuvent être facilement transférés vers les charges de travail applicatives dans le cloud à l’aide des éditions virtuelles F5 BIG-IP. Cette approche répond à bon nombre des préoccupations fondamentales des entreprises clientes en matière de sécurité, de performances et de contrôle dans le cloud public. Grâce aux modèles de licence flexibles proposés pour les solutions BIG-IP sur AWS Marketplace, les entreprises peuvent planifier, préparer et déployer des applications dans AWS en limitant leur exposition financière, et commencer à tirer parti de l’agilité et de l’efficacité du cloud AWS.
1 Les fondamentaux du cloud Amazon : 5 faits à connaître
2 Parts de marché d’AWS, Azure et Google Cloud en 2017
PUBLIÉ LE 16 OCTOBRE 2017