
Atténuer les menaces chiffrées et garantir un chiffrement sécurisé
Introduction
Presque toutes les organisations dans le monde s’engagent dans une transformation numérique. Cette transformation est motivée par la nécessité de collecter et de transmettre des données sensibles : données des utilisateurs, des clients, des patients et des entreprises. En bref, nos vies s’articulent aujourd’hui autour des données. Il est essentiel d’en préserver la confidentialité et la sécurité.
Les applications sont les portes d’accès aux données. Il est donc essentiel de les sécuriser, où qu’elles se trouvent, afin de protéger la sécurité et l’activité de l’organisation, quel que soit son secteur.
La sécurité et la confidentialité des données sensibles sont si importantes que de nouvelles règles et réglementations gouvernementales sont mises en place afin de les garantir au sein des organisations. Ces règles s’appliquent, que l’organisation ou les données collectées se trouvent ou non sur le territoire de l’entité qui les édicte.
Le règlement général sur la protection des données (RGPD) de l’Union européenne (UE) impose aux organisations exerçant leurs activités au sein de l’UE de veiller à ce que les données à caractère personnel soient collectées légalement, avec le consentement préalable de la personne concernée, et qu’elles soient protégées. Aux États-Unis, la nouvelle loi californienne sur la protection des consommateurs (CCPA) reprend de nombreuses mesures de protection du RGPD et est étudiée par d’autres États comme modèle de législation sur la protection de la vie privée des consommateurs.
Ces règles et réglementations visent à garantir la transparence et à donner aux clients un meilleur contrôle sur leurs données personnelles et sur la manière dont elles sont traitées après leur collecte. Si une organisation subit une faille de sécurité entraînant la perte, le vol, l’utilisation abusive ou l’exploitation de données sensibles, elle s’expose à de lourdes amendes.
Le chiffrement est considéré, à tout le moins, comme une bonne pratique pour protéger les informations sensibles. De fait, ne pas protéger les données au moyen du chiffrement est considéré comme une négligence. Cependant, le chiffrement présente deux facettes.
Chiffrement : les avantages
Il existe plusieurs moyens de garantir la sécurité et la confidentialité des données, mais le meilleur reste le chiffrement.
Aujourd’hui, la majeure partie du trafic est chiffrée. Presque tous les sites web utilisent le chiffrement. La croissance rapide et l’adoption continue d’applications de productivité en ligne telles que Microsoft Office 365 et Google G Suite, d’applications cloud, d’applications SaaS (logiciels en tant que service) et de réseaux sociaux ont contribué à la croissance continue du trafic chiffré.
Le chiffrement des données est un excellent moyen de garantir et de préserver leur confidentialité et leur intégrité.
Chiffrement : les inconvénients
Cependant, le chiffrement présente un inconvénient dangereux : les cybercriminels ont compris que le trafic chiffré constitue un excellent moyen de transmettre des logiciels malveillants et d’autres charges utiles malveillantes à des utilisateurs qui ne se doutent de rien et à leurs organisations, mais aussi d’exfiltrer des données volées aux utilisateurs et aux organisations.
Pour se prémunir au minimum contre les menaces dissimulées dans le trafic chiffré, les organisations doivent disposer d’une visibilité sur le trafic chiffré entrant comme sortant. La visibilité sur le trafic chiffré entrant et son inspection réduisent les angles morts en matière de sécurité. Elles atténuent également le risque lié aux logiciels malveillants dissimulés dans le trafic chiffré ainsi qu’aux vulnérabilités susceptibles d’entraîner des violations de données sensibles.
La visibilité sur le trafic sortant chiffré est également importante, car ce trafic peut dissimuler l’exfiltration de données volées. Il peut aussi masquer les communications établies par des logiciels malveillants déjà implantés dans un réseau ou un environnement cloud avec des serveurs de commande et de contrôle (CnC), susceptibles de déclencher des attaques ou de tenter de télécharger des composants supplémentaires afin de transformer les logiciels malveillants existants en une attaque multiniveau et multithread.
Les attaquants peuvent également télécharger des logiciels malveillants supplémentaires et se déplacer latéralement au sein d’une organisation, voire étendre leurs attaques au-delà de l’organisation initialement ciblée pour s’en prendre à ses clients ou à sa chaîne d’approvisionnement, infectant ainsi davantage d’appareils et de serveurs et dérobant toujours plus d’informations et de données.
Pourquoi la visibilité SSL ne suffit pas
La visibilité SSL n’est toutefois qu’un début. Les entreprises doivent mieux contrôler le trafic chiffré comme le trafic déchiffré, mais sans compromettre les capacités de leur solution de sécurité.
De nombreuses organisations investissent massivement dans leurs solutions de sécurité, en choisissant des fonctionnalités à forte valeur ajoutée pour exécuter des tâches spécifiques, telles que l’analyse approfondie des logiciels malveillants, le sandboxing et la mise sur liste de blocage d’applications et de ressources web, pour n’en citer que quelques-unes. Bien que les solutions de sécurité puissent intégrer des capacités de déchiffrement natives, le chiffrement et le déchiffrement ne constituent ni leur fonction principale ni leur priorité.
En l’absence d’une solution dédiée conçue pour assurer le déchiffrement à grande échelle, la visibilité SSL oblige la plupart des entreprises à acheminer le trafic chiffré à travers une chaîne de services de sécurité de bout en bout. En substance, celui-ci doit parcourir une chaîne statique de processus répétitifs et redondants de déchiffrement, d’inspection et de rechiffrement sur l’ensemble de la pile de sécurité.
Ce processus est non seulement inefficace, mais il mobilise également un temps et des ressources précieux. Il peut aussi accroître la latence et ainsi nuire à l’expérience utilisateur. De plus, chacun des dispositifs de sécurité connectés en chaîne devra évoluer de manière uniforme afin de prendre en charge la totalité du trafic chiffré, ce qui peut facilement entraîner une saturation. Cela se traduit par une hausse des coûts liés aux services de sécurité.
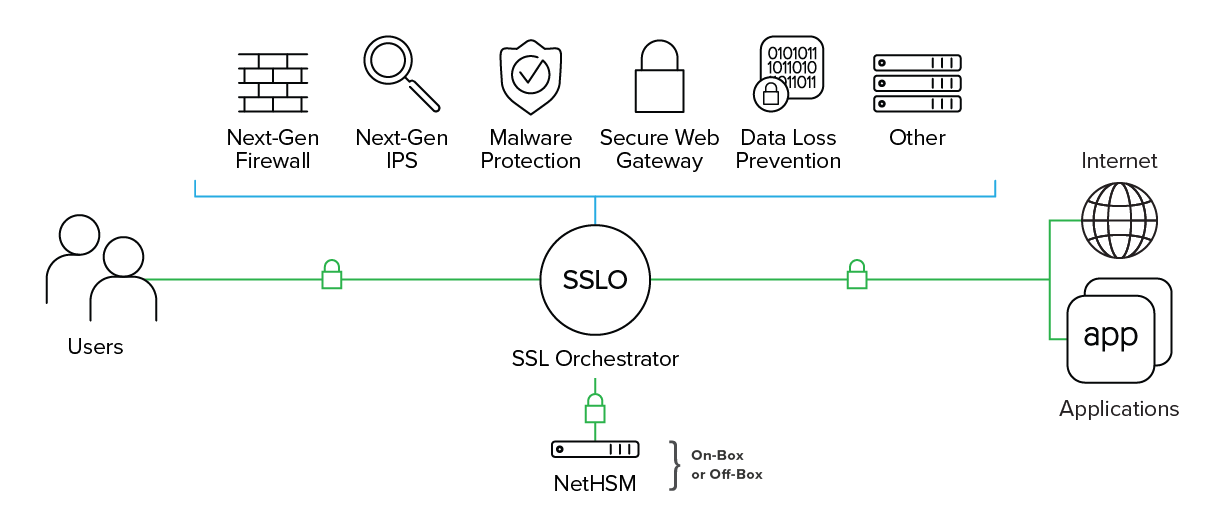
Comment F5 SSL Orchestrator peut vous aider
F5 SSL Orchestrator garantit que le trafic chiffré est déchiffré, inspecté par les contrôles de sécurité appropriés, puis chiffré à nouveau, offrant ainsi une visibilité sur le trafic chiffré et réduisant le risque de menaces dissimulées.
Conçu pour améliorer l’infrastructure SSL/TLS, SSL Orchestrator optimise également l’efficacité des investissements de sécurité existants. Il chaîne dynamiquement les services de sécurité et achemine le trafic déchiffré selon des règles définies, en appliquant aux flux chiffrés des informations contextuelles.
SSL Orchestrator gère et distribue de manière centralisée les dernières technologies de chiffrement dans l’ensemble de l’infrastructure de sécurité. Il centralise la gestion des certificats et des clés, tout en assurant une gestion et un contrôle robustes des algorithmes de chiffrement.
Il fournit également une plateforme unique permettant une inspection unifiée des protocoles de chiffrement de nouvelle génération. SSL Orchestrator garantit que les solutions de sécurité fonctionnent avec une efficacité optimale et peuvent évoluer tout en assurant une haute disponibilité grâce aux capacités d’équilibrage de charge et de mise à l’échelle de F5. Il surveille également de manière indépendante l’état de chaque service de sécurité.
En tant que point central pour tout ce qui concerne le chiffrement, SSL Orchestrator doit veiller à ce que son environnement, qu’il soit physique ou virtuel, respecte les normes gouvernementales et sectorielles les plus strictes et les plus robustes en matière de sécurité et de confidentialité.
Protection des clés et des paramètres de sécurité
Un élément essentiel pour assurer la visibilité SSL est de disposer d’une infrastructure robuste de gestion des clés (PKI). La gestion et la protection des clés, ainsi que leur utilisation appropriée, sont souvent soumises à des exigences réglementaires, telles que la norme Federal Information Processing Standard 140.2 (FIPS 140-2), les Critères communs, les normes de l’Organisation internationale de normalisation (ISO) et d’autres certifications régionales ou propres à un secteur d’activité.
Bien que la norme FIPS 140-2 ait été élaborée par le National Institute of Standards and Technology (NIST) des États-Unis, elle est adoptée et appliquée dans de nombreux marchés fortement réglementés à travers le monde. Elle fournit des recommandations concernant l’utilisation de la cryptographie et la validation de sa mise en œuvre.
Il existe plusieurs niveaux de certification FIPS 140-2 correspondant aux exigences réglementaires, aux risques et à la sensibilité des données. Dans les déploiements de visibilité SSL, le niveau 3 de la norme FIPS 140-2 est souvent requis afin de protéger la clé de signature au sein d’un dispositif matériel inviolable, appelé module matériel de sécurité (HSM). Un HSM comprend des fonctions de remise à zéro des clés, des contrôles d’intégrité au démarrage et des mécanismes empêchant toute extraction non autorisée des clés. Au-delà du renforcement de la sécurité des clés, les HSM peuvent également simplifier la gestion des certificats et réduire les coûts de mise en conformité.
F5 propose la plus vaste gamme de plateformes conformes à la norme FIPS, avec plusieurs options de HSM, intégrées aux appliances ou accessibles via la norme Public Key Cryptography Standards nº 11 (PKCS nº 11) pour les HSM réseau. Selon la licence et le modèle SSL Orchestrator choisis, plusieurs niveaux de conformité FIPS 140-2 sont disponibles, ainsi qu’un éventail d’options tarifaires permettant à toute organisation, quelle que soit sa taille, de respecter les politiques applicables.
Alors, pourquoi choisir SSL Orchestrator ?
F5 SSL Orchestrator offre une visibilité globale inégalée sur le trafic chiffré, réduisant ainsi les risques liés aux logiciels malveillants et autres menaces dissimulées dans le trafic chiffré entrant. SSL Orchestrator bloque également l’exfiltration de données volées, les communications avec les serveurs de commande et de contrôle (CnC), ainsi que le téléchargement de logiciels malveillants supplémentaires et de charges utiles malveillantes dans le trafic chiffré sortant.
De plus, grâce à sa fonction centralisée de déchiffrement et de rechiffrement, à ses chaînes de services dynamiques et à son routage intelligent du trafic, SSL Orchestrator permet aux fonctionnalités de sécurité à forte valeur ajoutée de fonctionner à grande échelle, en déchargeant de manière sécurisée les opérations de déchiffrement et de chiffrement gourmandes en ressources processeur. Il est ainsi plus facile de rentabiliser au maximum les investissements en matière de sécurité.
Ces actions permettent non seulement d’éliminer les angles morts en matière de sécurité et les menaces dissimulées, mais aussi de libérer les solutions de sécurité existantes afin qu’elles puissent assurer de manière optimale leurs fonctions principales : protection contre les menaces, prévention des fuites de données, exécution en environnement isolé et autres services de sécurité pertinents.
SSL Orchestrator propose plusieurs options de licence conçues pour les petites et moyennes entreprises (PME), les entreprises modernes et le cloud. Grâce à différentes options de plateforme, notamment les éditions virtuelles (VE), ainsi qu’à des appliances de milieu et de haut de gamme, F5 propose des solutions capables de s’adapter à l’évolution du trafic chiffré, des algorithmes de chiffrement et des protocoles, notamment TLS 1.3, ainsi qu’aux futurs appareils IoT et, à terme, aux mécanismes de chiffrement post-quantiques.
PUBLIÉ LE 1ER JUILLET 2019