
Charges de travail modernes sur Dell EMC VxRail
Intégrer des services de disponibilité et de sécurité à un environnement d’infrastructure en tant que service
Présentation du livre blanc
Dell EMC VxRail offre un environnement virtualisé éprouvé aux entreprises qui souhaitent consolider leurs charges de travail sur une plateforme hautes performances. À mesure que davantage de charges de travail, notamment les applications de microservices accessibles sur le Web, migrent vers la plateforme, les responsables de l’infrastructure doivent aller au-delà de l’Infrastructure-as-a-Service. Pour prendre en charge un nombre croissant de charges de travail, ils devront envisager des services garantissant les performances, la sécurité et la disponibilité nécessaires à la continuité des activités. Adoptant une approche axée sur l’écosystème, notre livre blanc porte sur les services applicatifs réseau F5 qui assurent la disponibilité et la sécurité des charges de travail accessibles sur le Web hébergées sur VxRail. Ces services applicatifs utilisent des logiciels F5 qui s’intègrent parfaitement à l’environnement VMware de VxRail, facilitant ainsi le provisionnement, la configuration et la prise en charge des services F5 via VxRail vCenter.
Dans l’environnement VxRail, les responsables de l’infrastructure peuvent consolider les applications issues de plateformes existantes et cloud afin de créer un environnement unique et intégré, superposé à l’infrastructure pour un fonctionnement optimal. Ces fonctionnalités pourraient être proposées aux parties prenantes internes sous la forme d’un environnement « as-a-service » intégré, garantissant performances et rentabilité, tout en permettant une extension transparente vers le cloud public via VMware Cloud.
Principaux sujets abordés dans le livre blanc :
- Section 1 : Déploiement des services F5® Advanced Web Application Firewall™ dans VxRail
- Section 2 : Personnalisation de la politique de sécurité
- Section 3 : Configuration de la prise en charge de la haute disponibilité pour les charges de travail et les applications
- Section 4 : Protéger et sécuriser les ressources accessibles sur le Web
- Section 5 : Préparer l’avenir : exploiter vCenter pour assurer la visibilité des services applicatifs et planifier les capacités
- Section 6 : Résumé
Section 1 – Déploiement des services F5 Advanced Web Application Firewall dans VxRail
Cette section porte sur l’utilisation de l’interface de gestion vCenter pour provisionner et déployer le logiciel F5 Advanced Web Application Firewall (Advanced WAF) sur VxRail. Pour cet exemple, nous avons créé deux serveurs web hébergeant une charge de travail de démonstration et déployé Advanced WAF en amont de ces serveurs. Cet exemple a été conçu dans le but d’optimiser et de protéger la charge de travail exposée sur le web et hébergée sur les serveurs web.
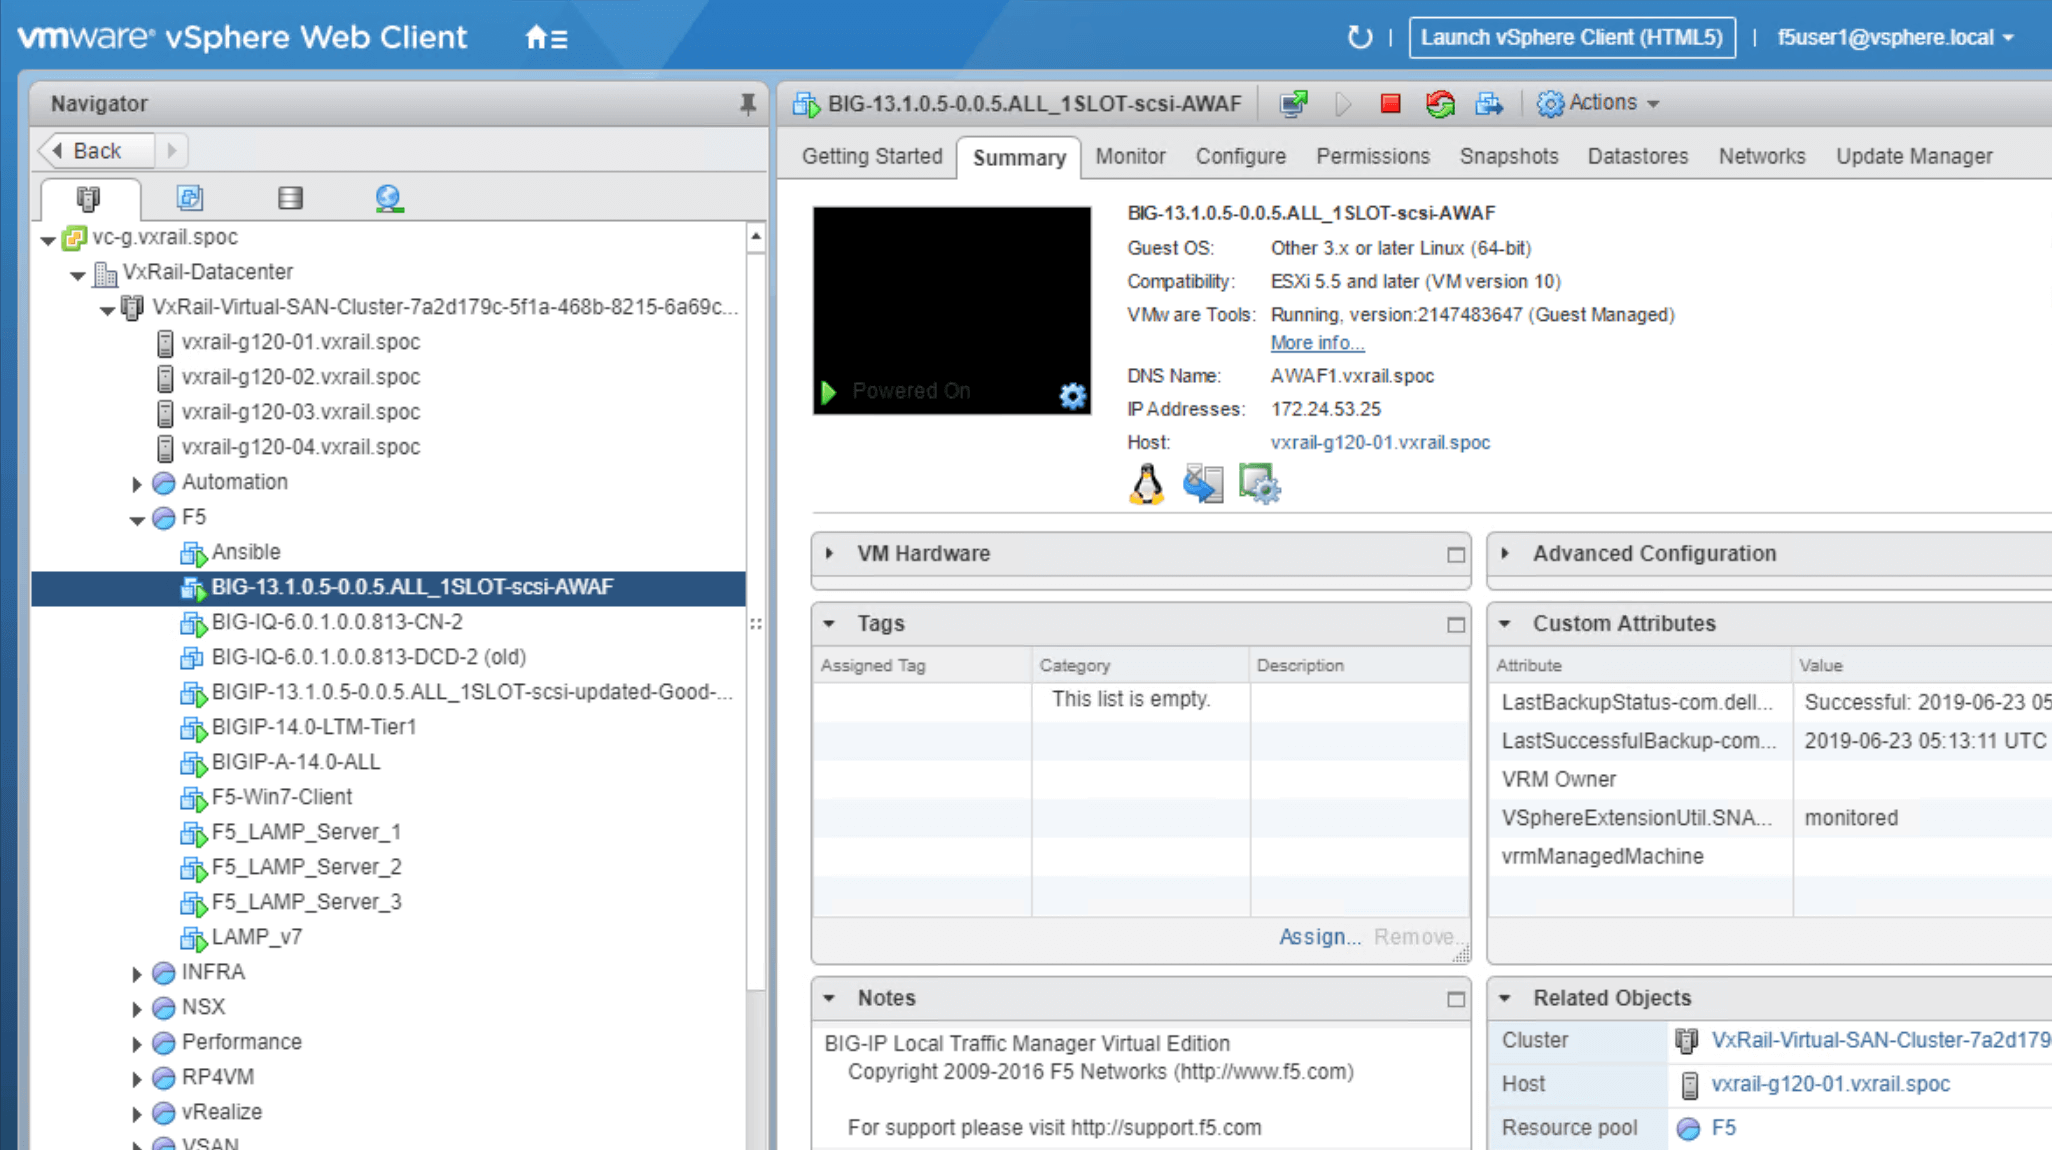
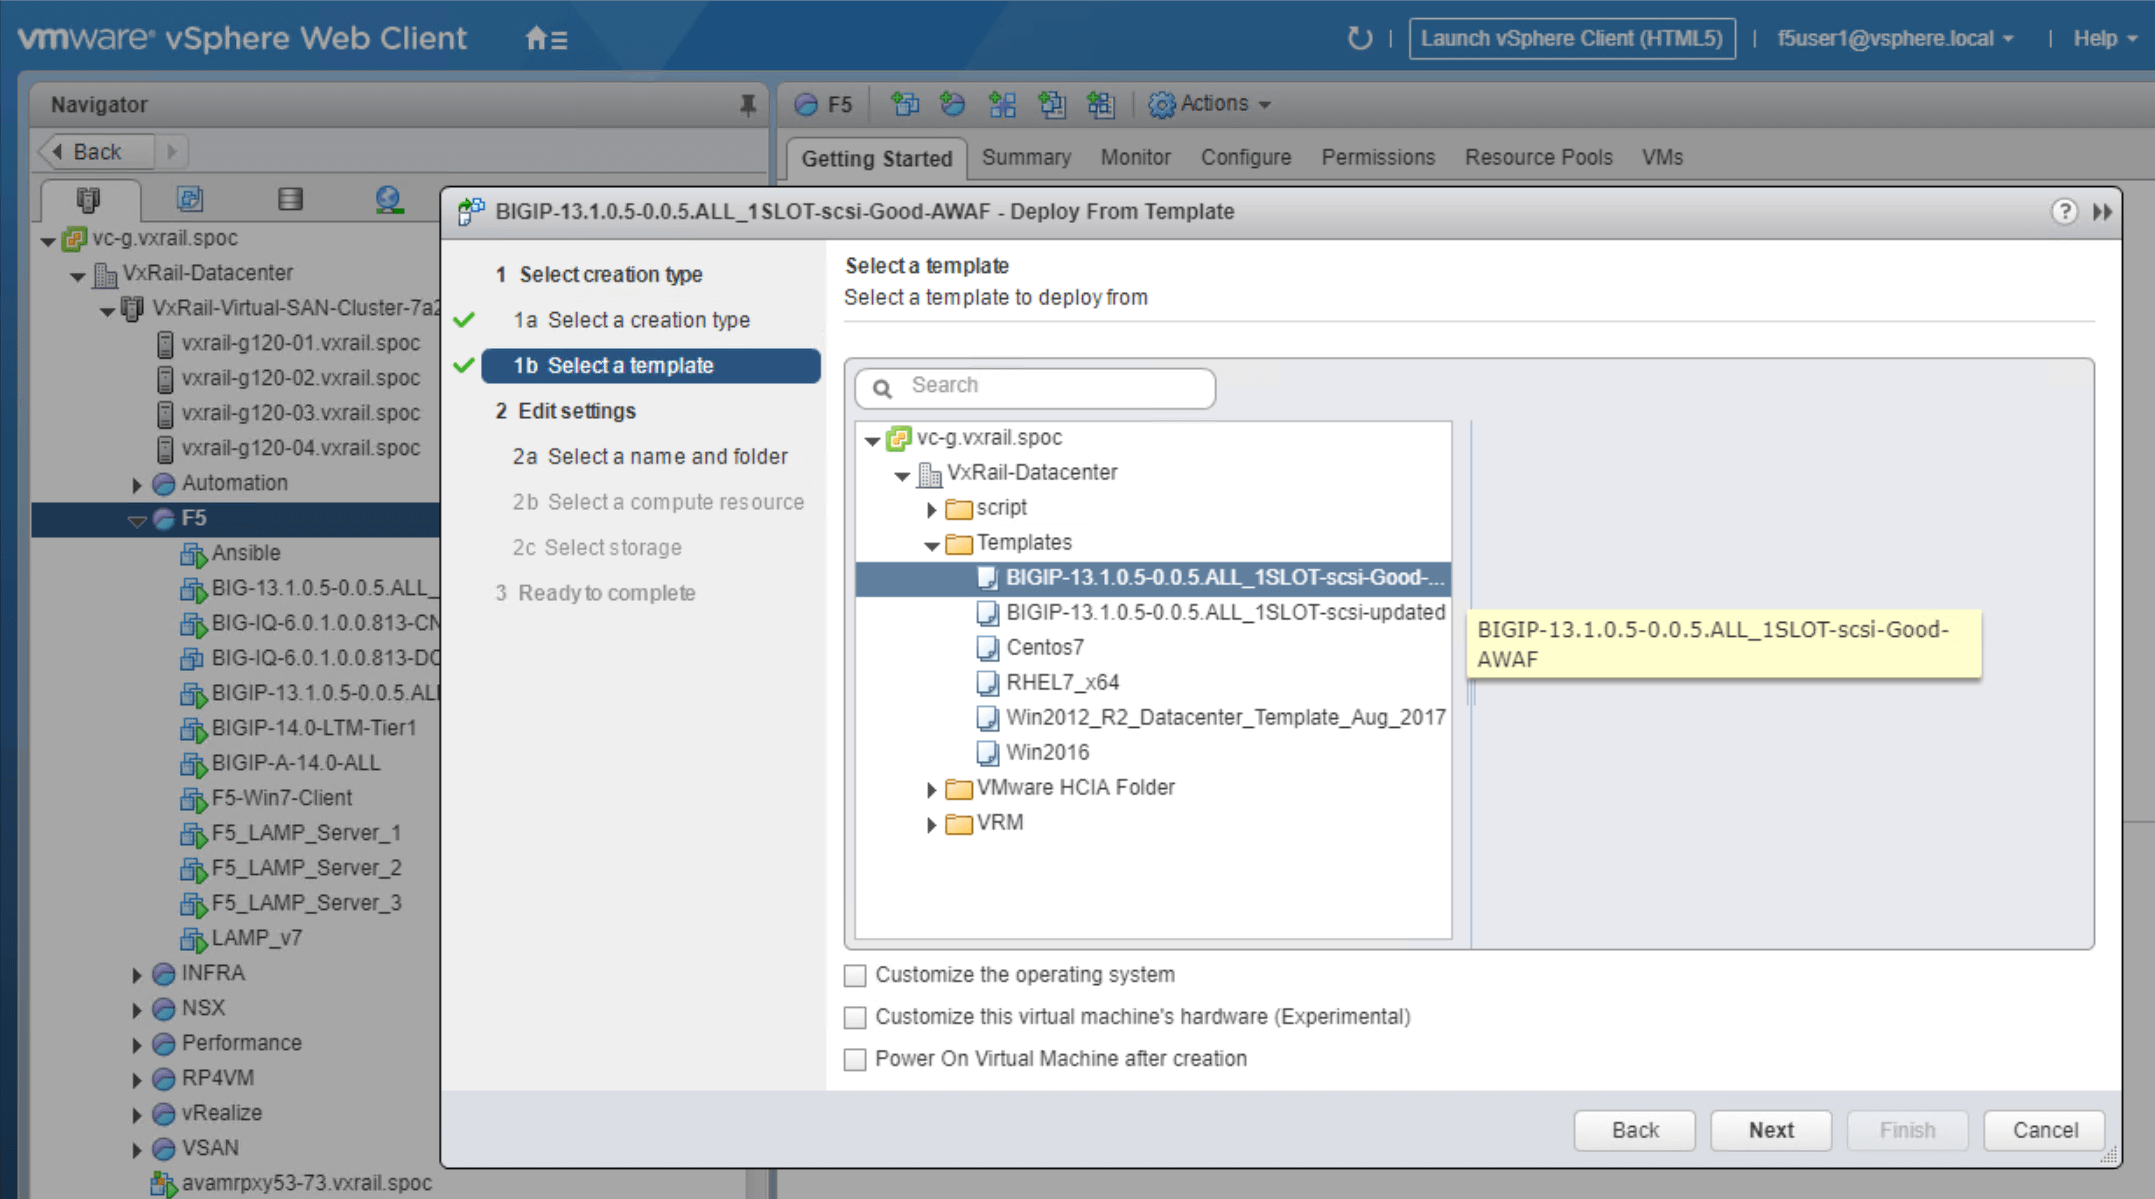
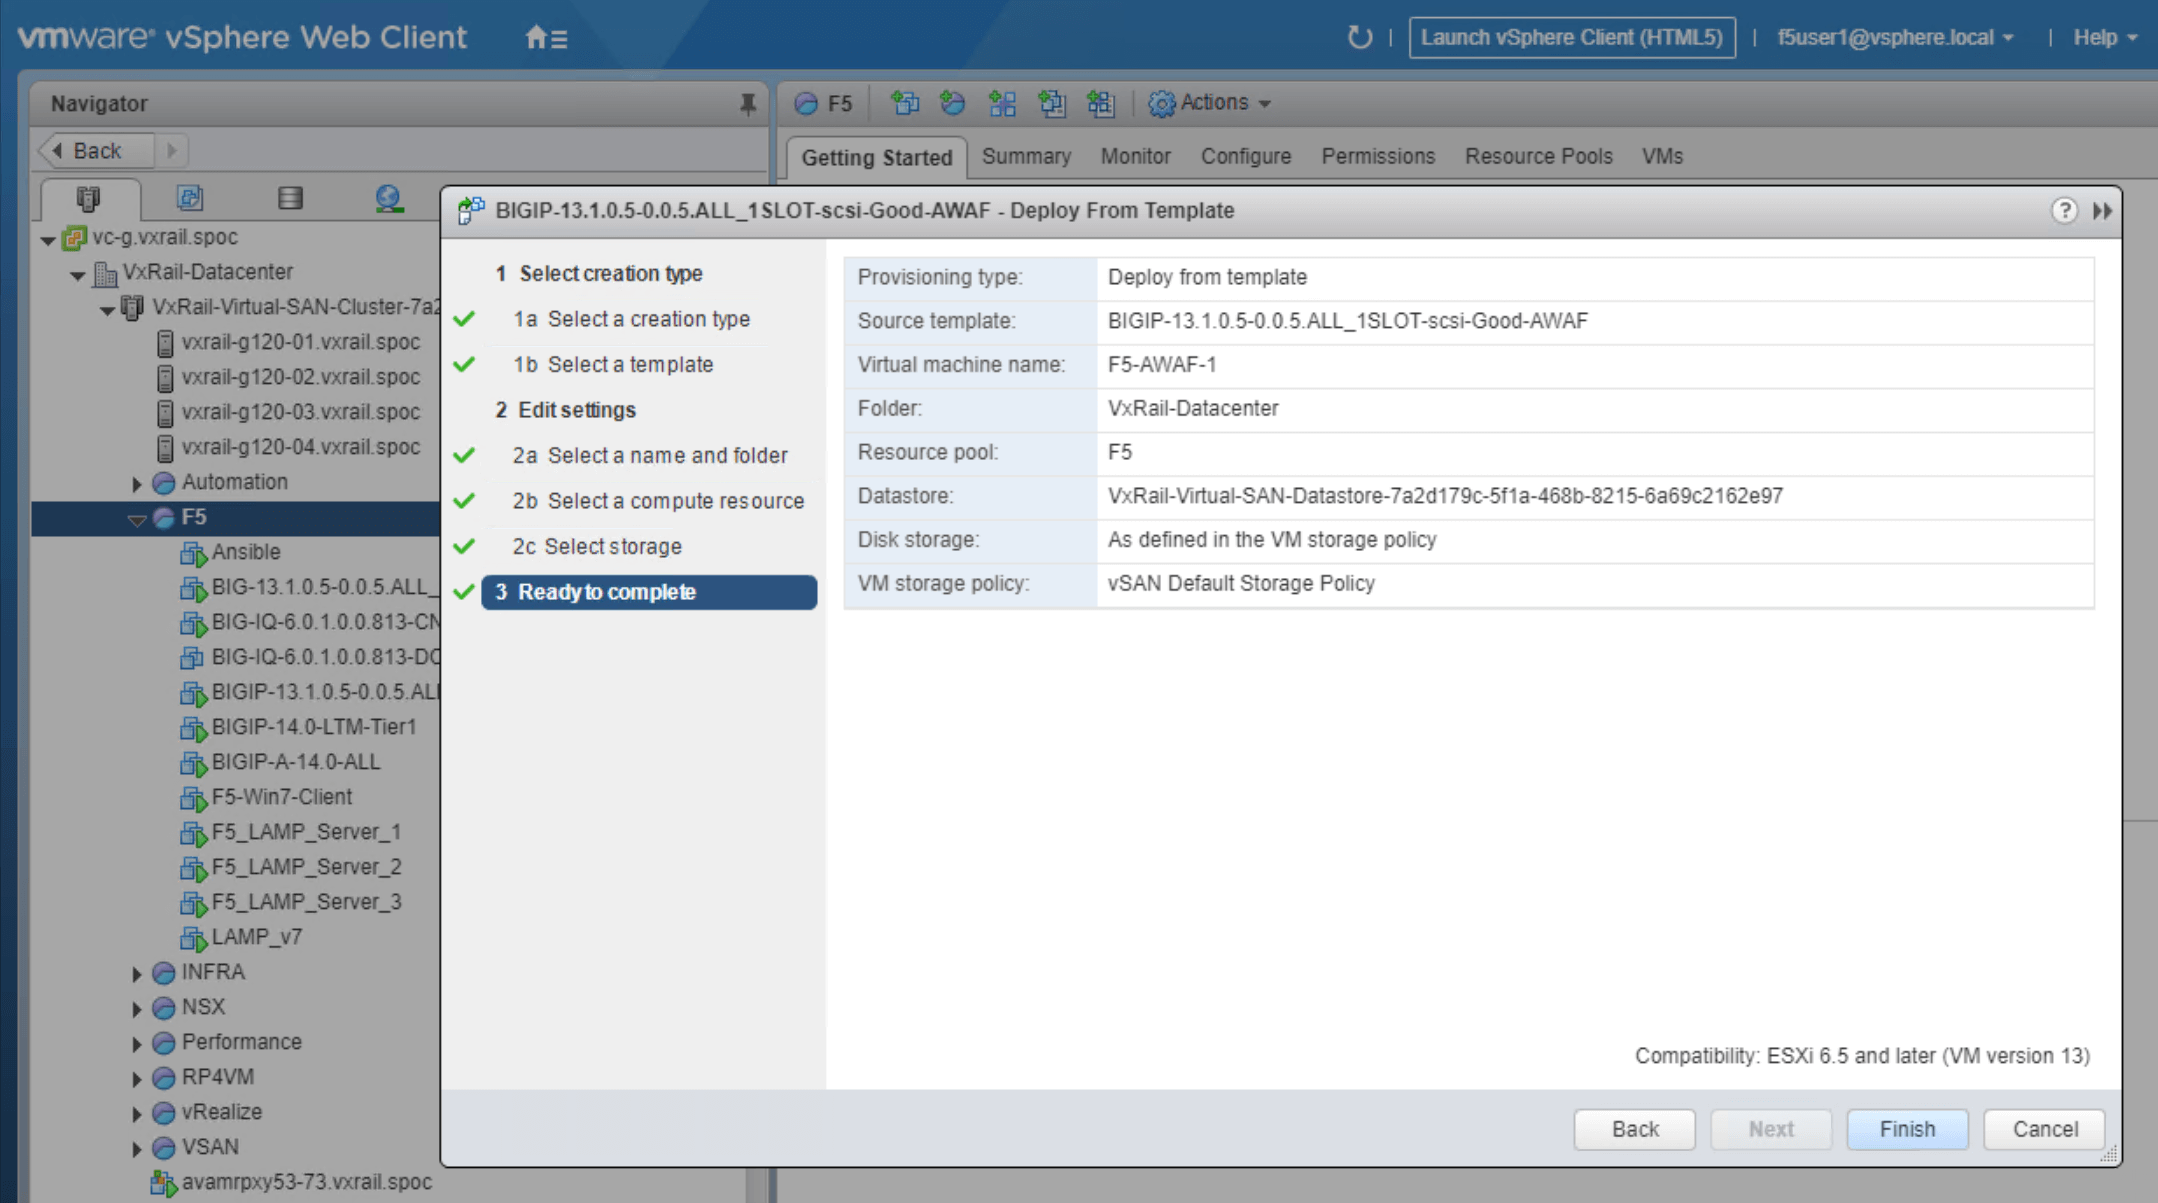
Commencez par créer un modèle Advanced WAF dans VxRail vCenter, comme illustré à la Figure 1. Le modèle Advanced WAF doit figurer dans le dossier des modèles de VxRail-Datacenter. Ce modèle stocke l’image de l’Advanced WAF et pourra être utilisé ultérieurement pour lancer le service applicatif, facilitant ainsi la création du service.
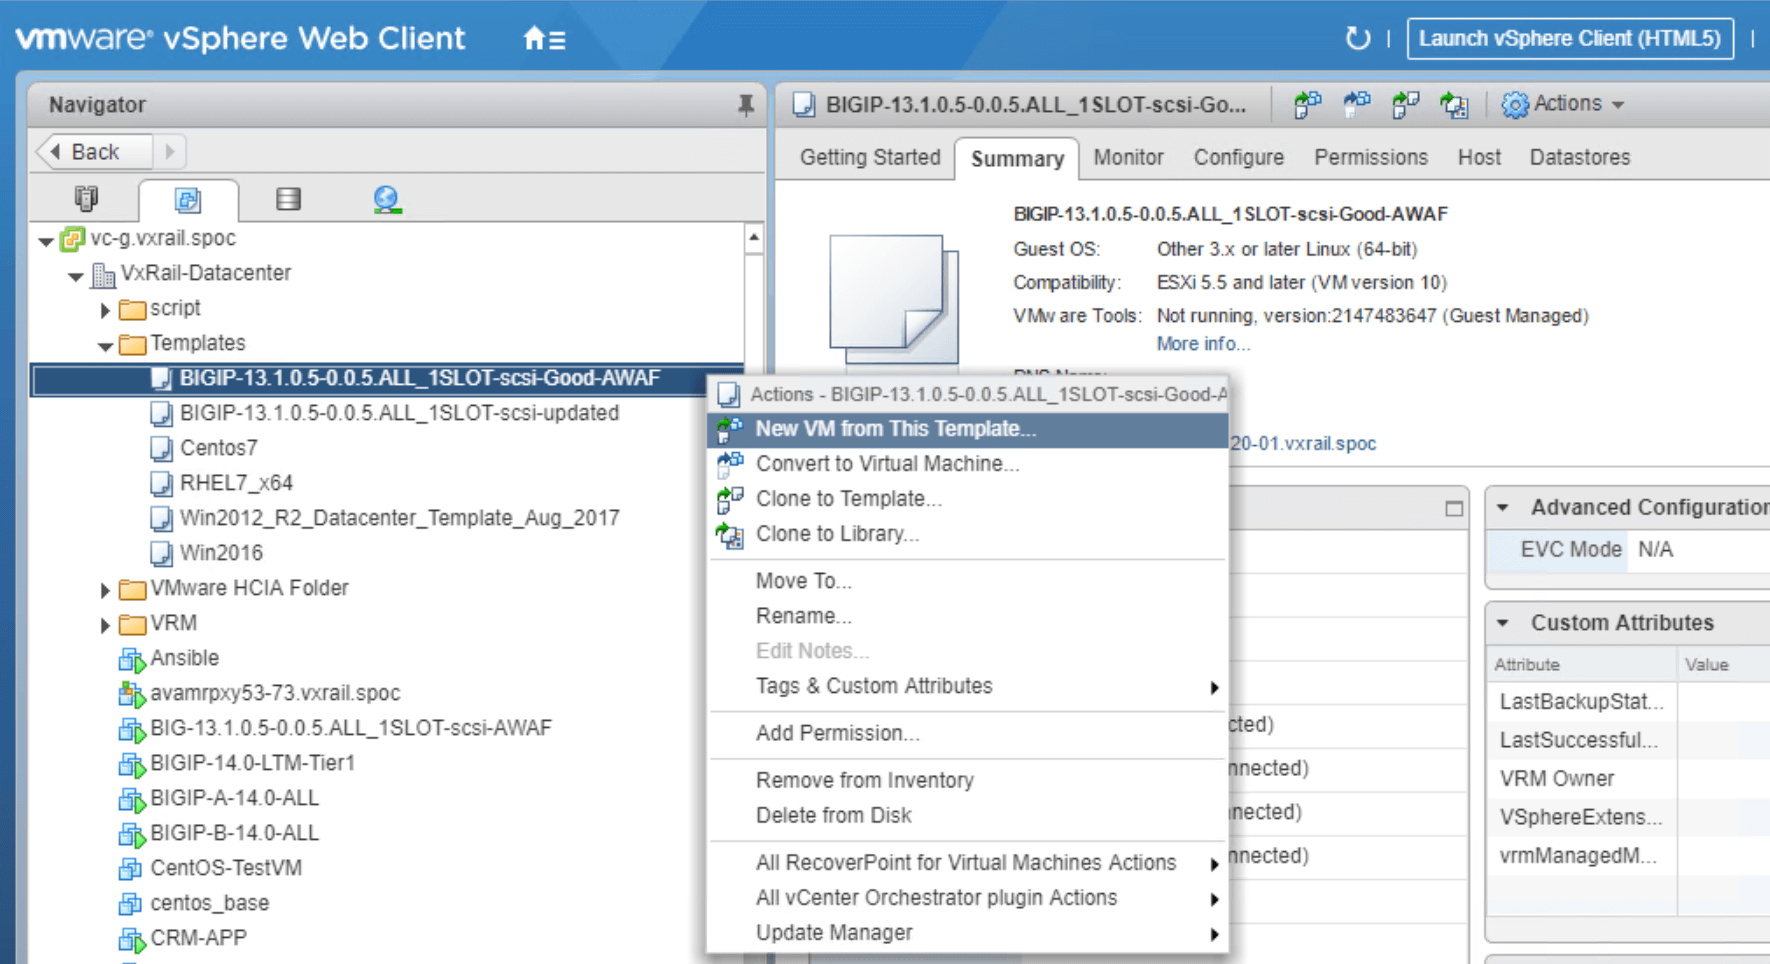
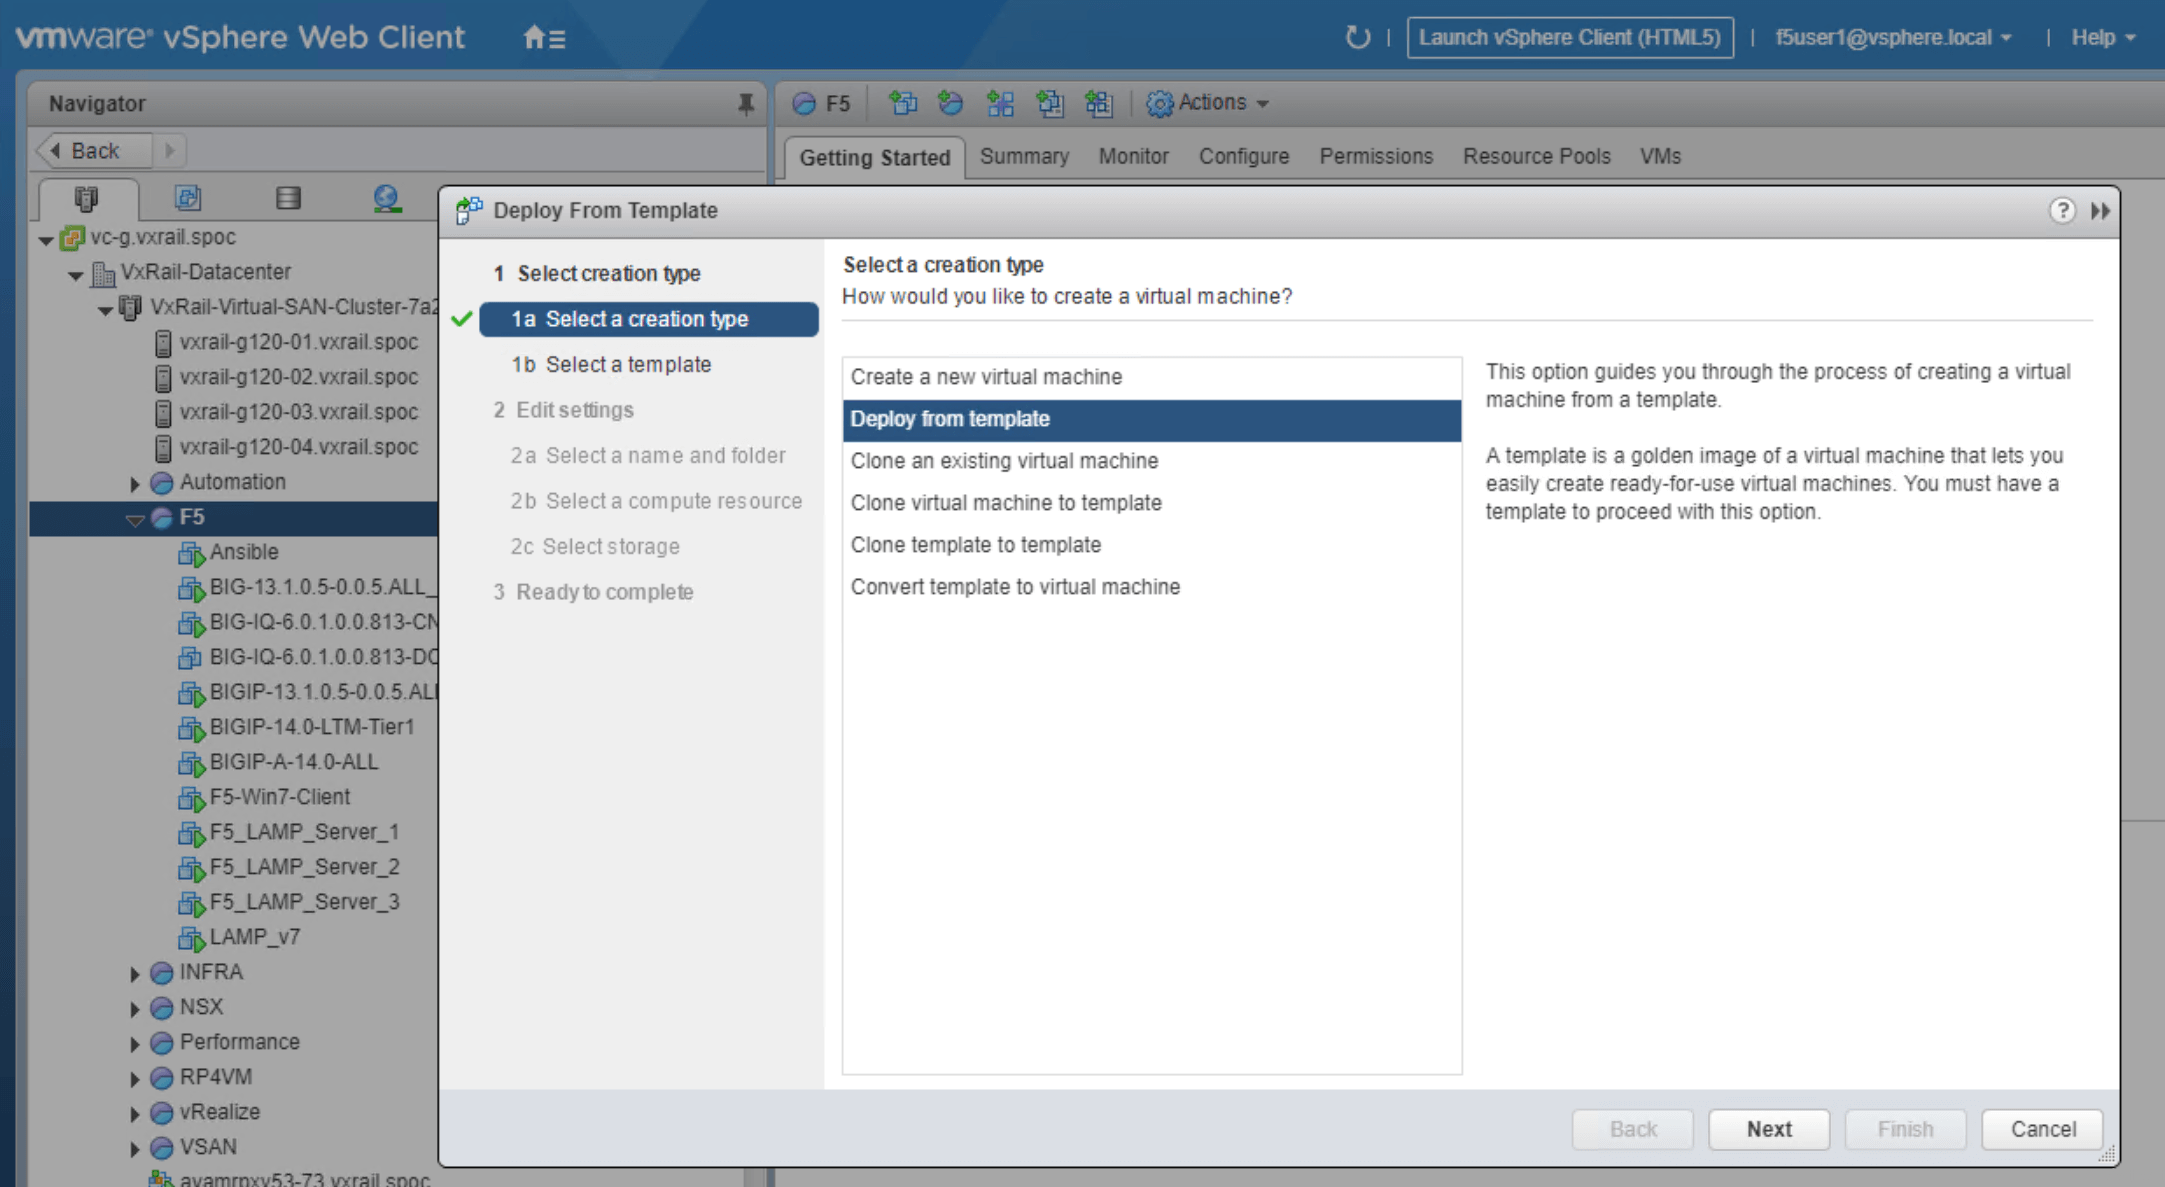
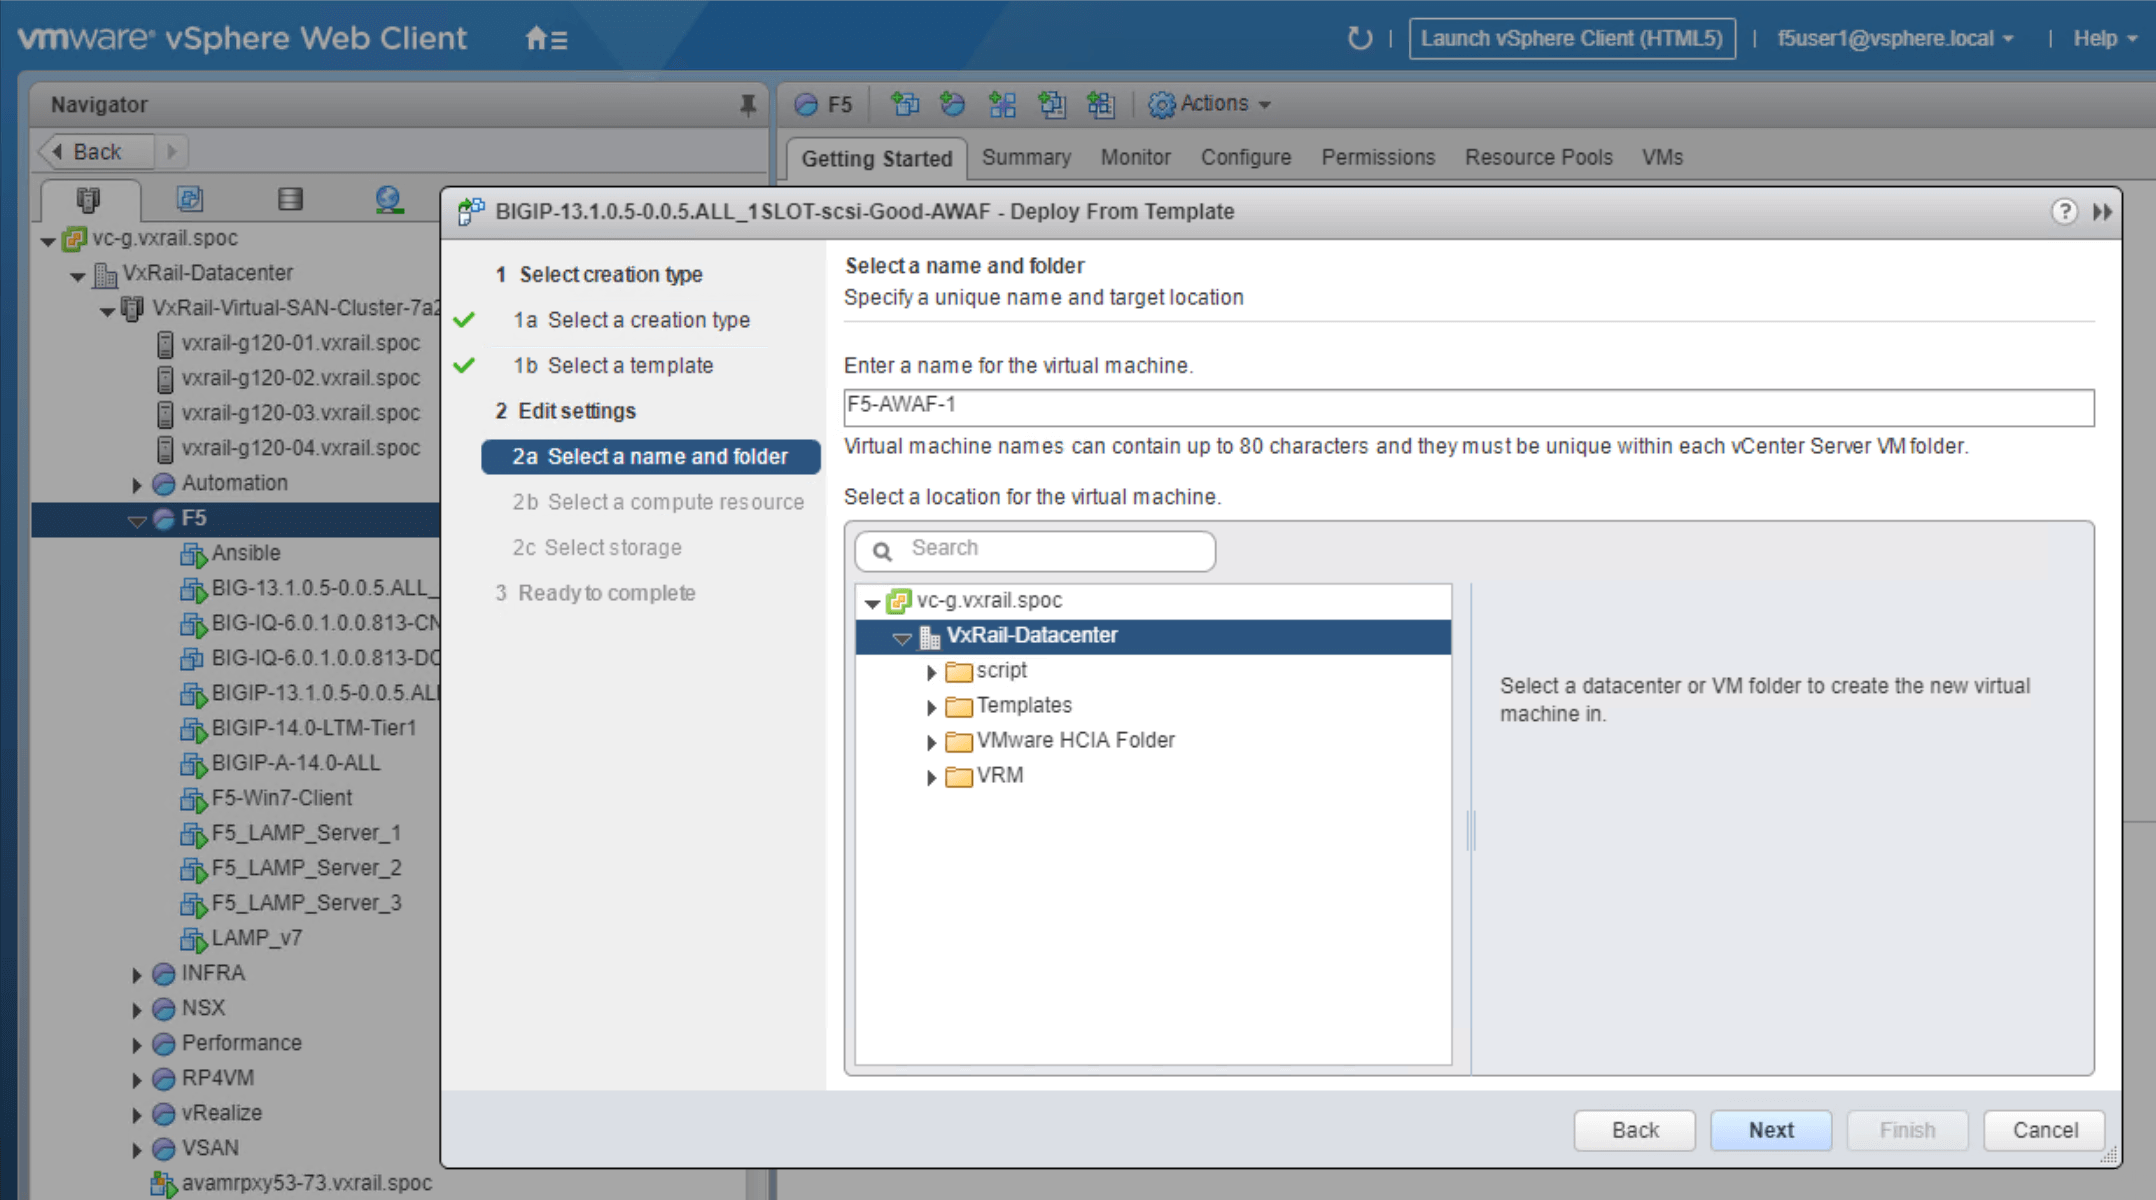
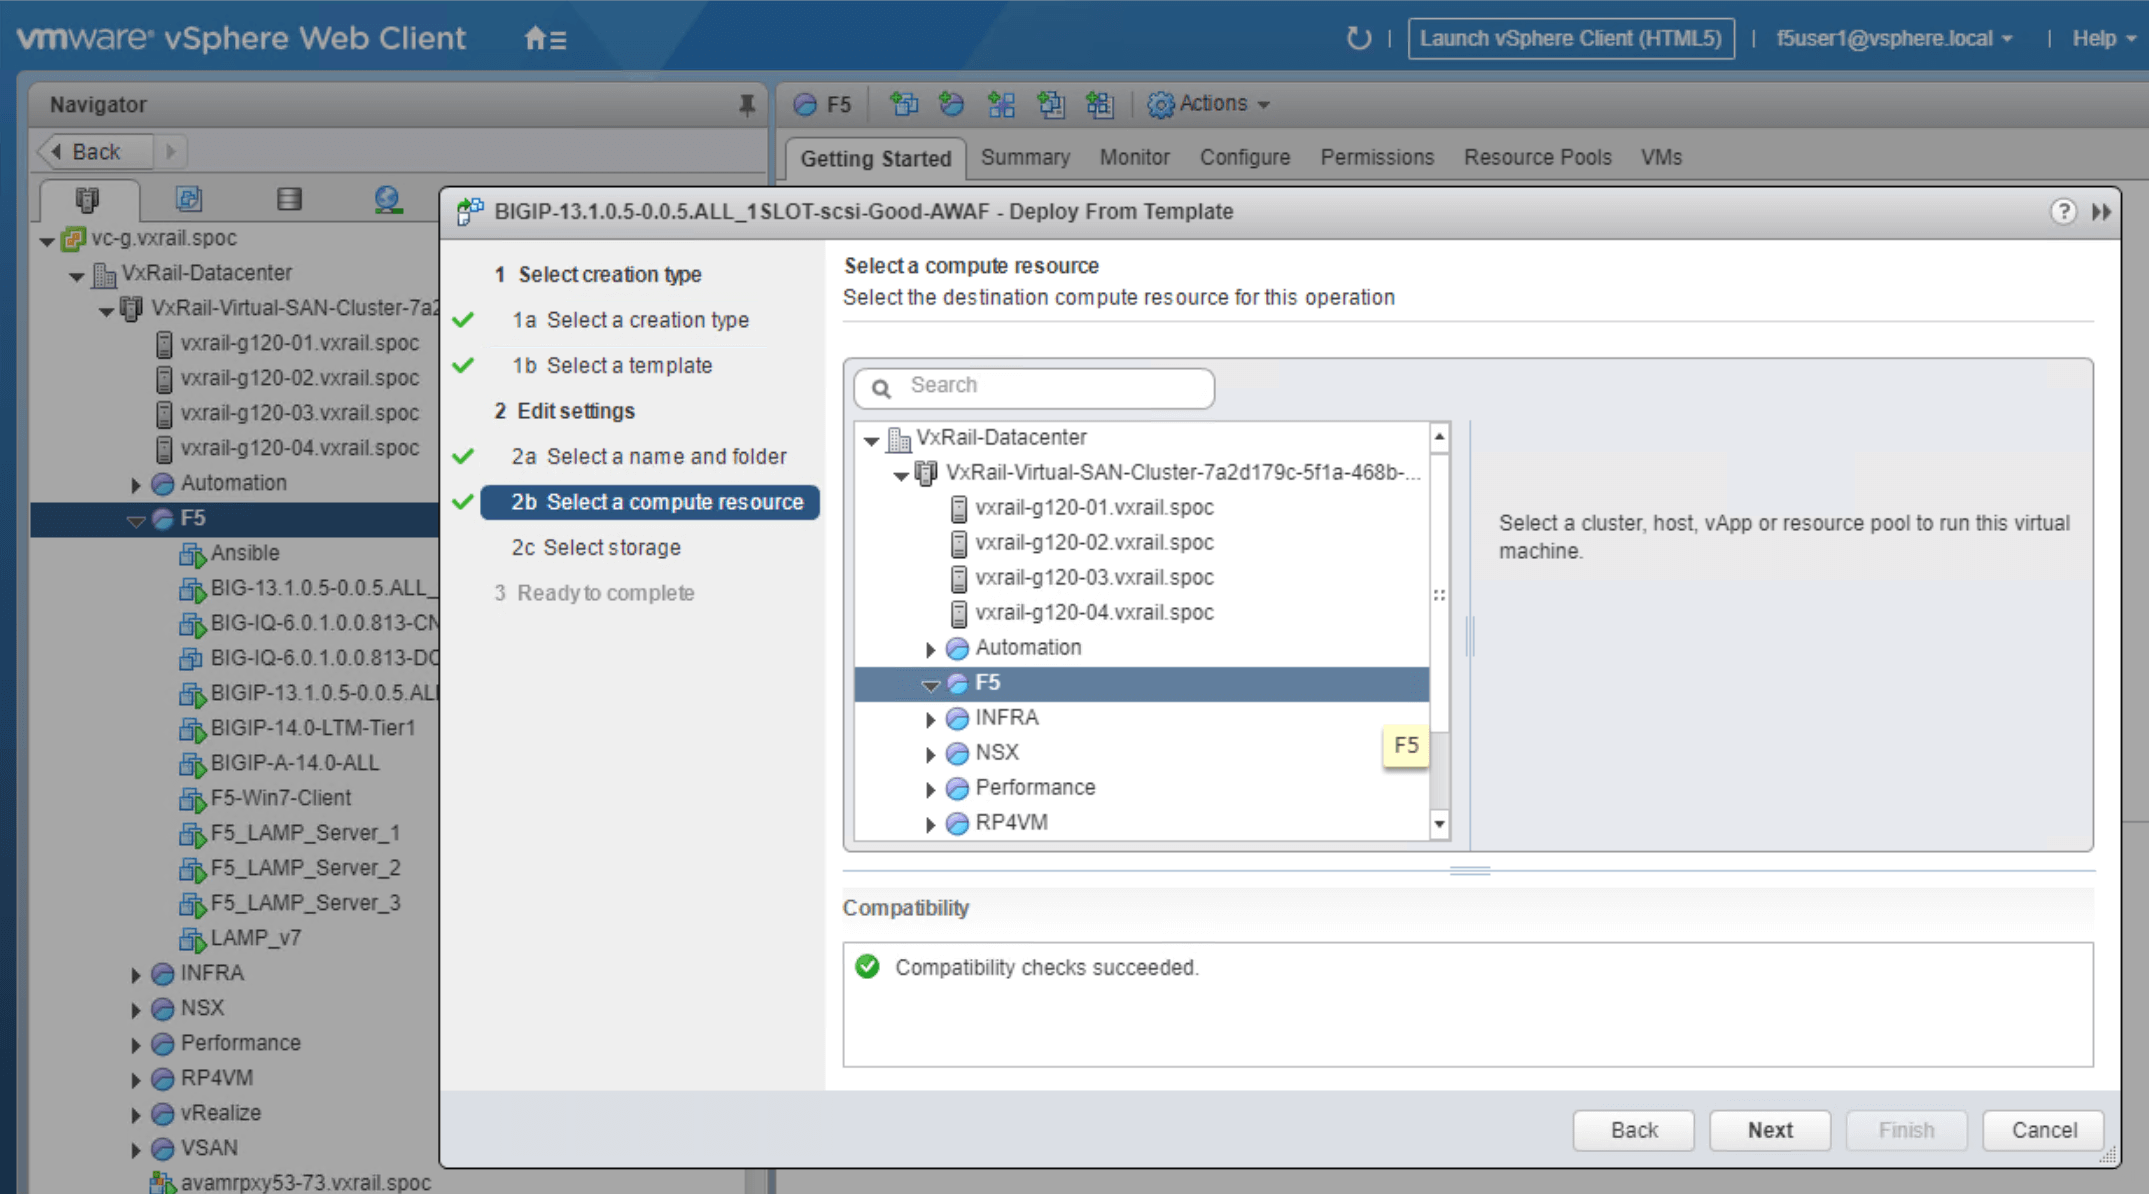
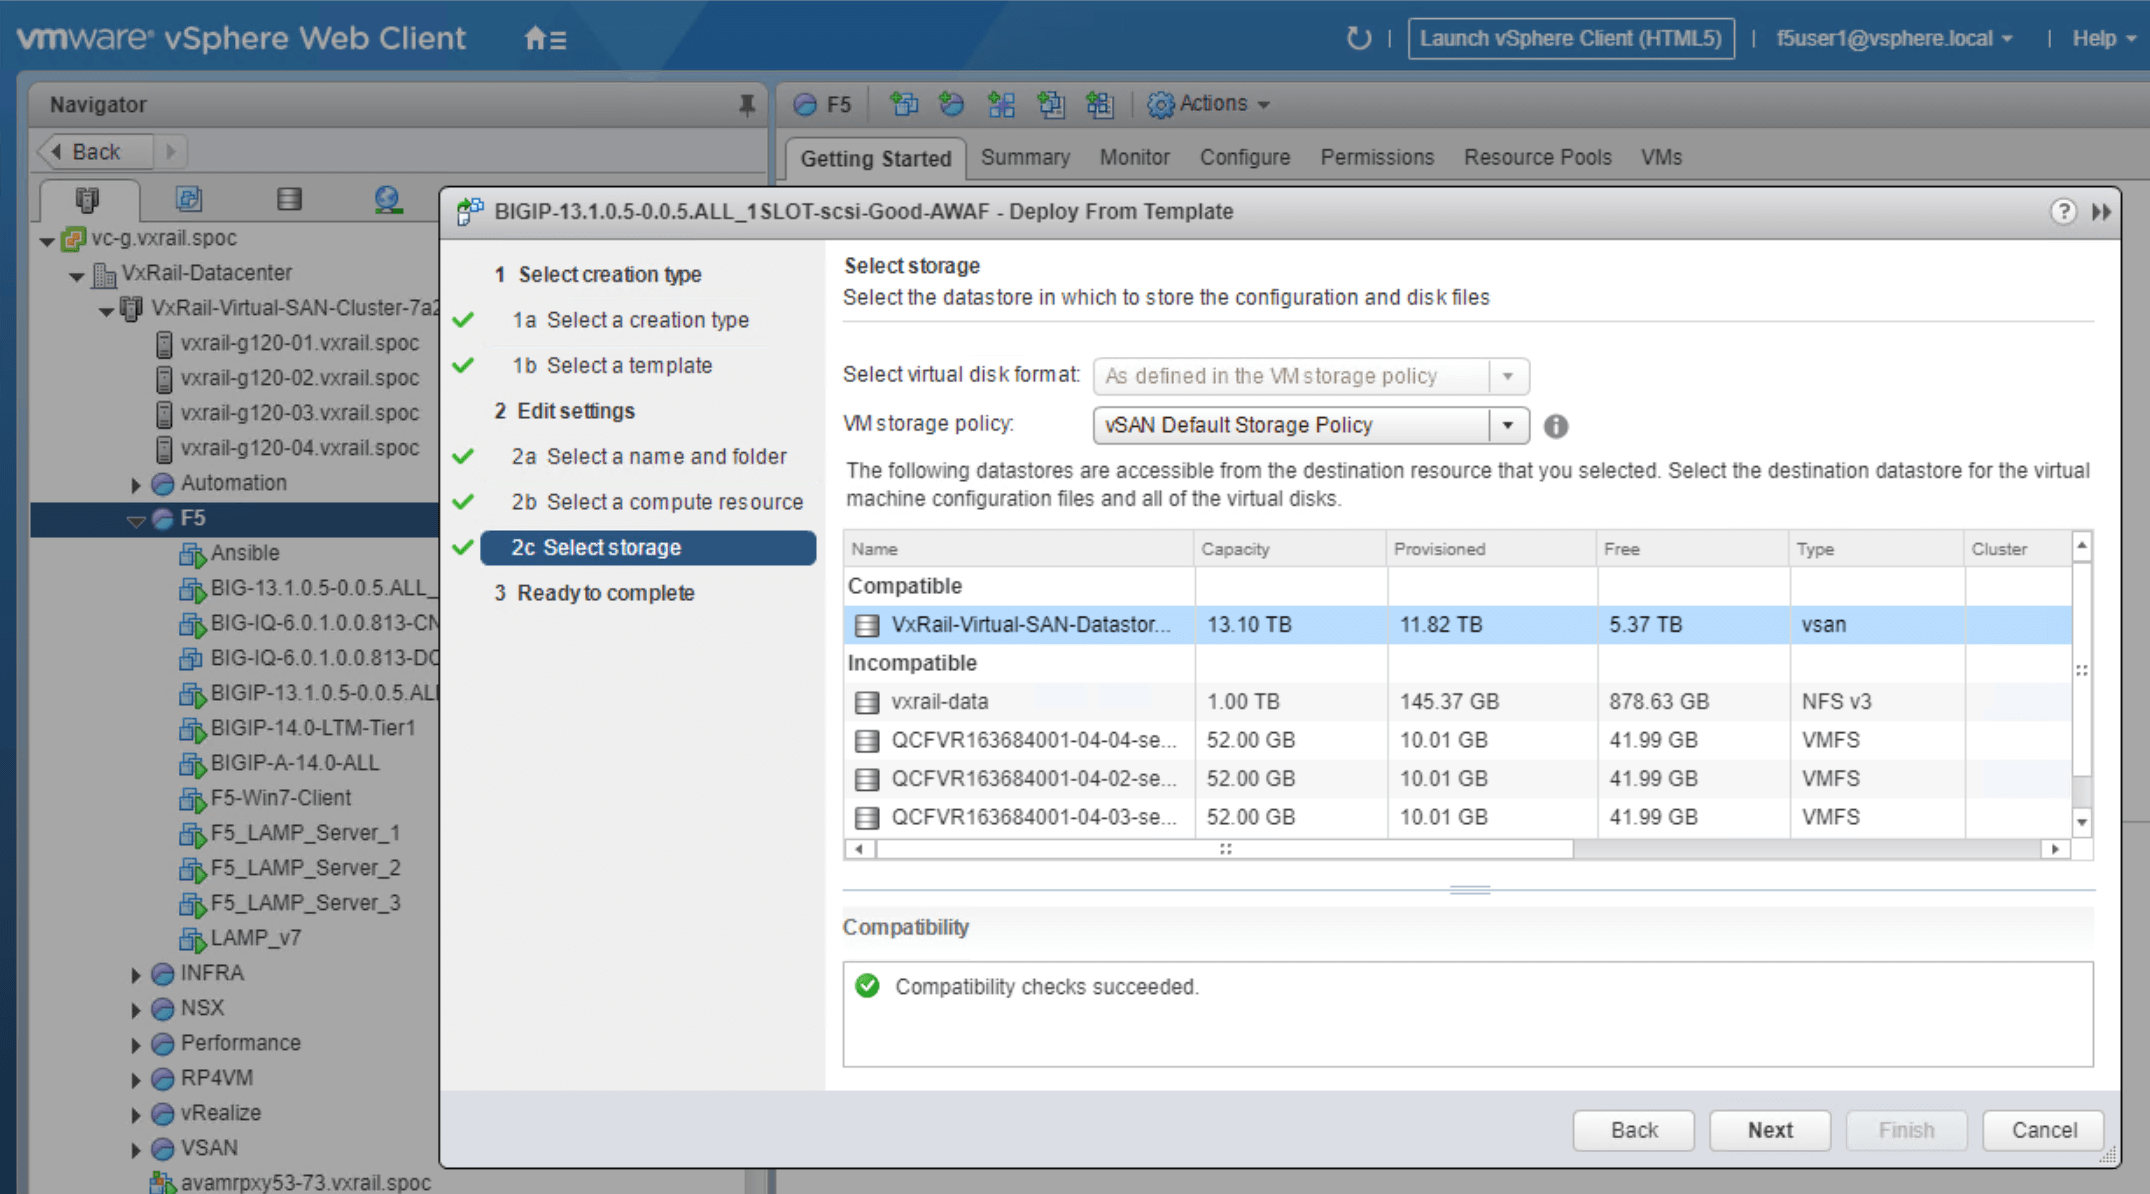
Cliquez sur le modèle Advanced WAF comme indiqué dans la figure 2. Depuis ce menu, vous pouvez lancer une nouvelle machine virtuelle, puis préparer les services à utiliser en vous reportant, si nécessaire, aux étapes présentées dans les captures d’écran ci-dessous. Nous avons inclus une capture d’écran pour chaque étape afin de simplifier le processus de déploiement.
Pour garantir un déploiement sans encombre, veillez à suivre les recommandations suivantes :
- Créez un nom unique pour la machine virtuelle de votre Advanced WAF (nous l’avons appelée F5-AWAF-A ici).
- Sélectionnez l’emplacement de la machine virtuelle (nous sélectionnons VxRail Datacenter comme emplacement par défaut).
- Sélectionnez le cluster de calcul de destination (nous le nommons F5 Resource Pool au sein du cluster).
- Sélectionnez le stockage (nous choisissons VxRail-Virtual-SAN-DataStore).
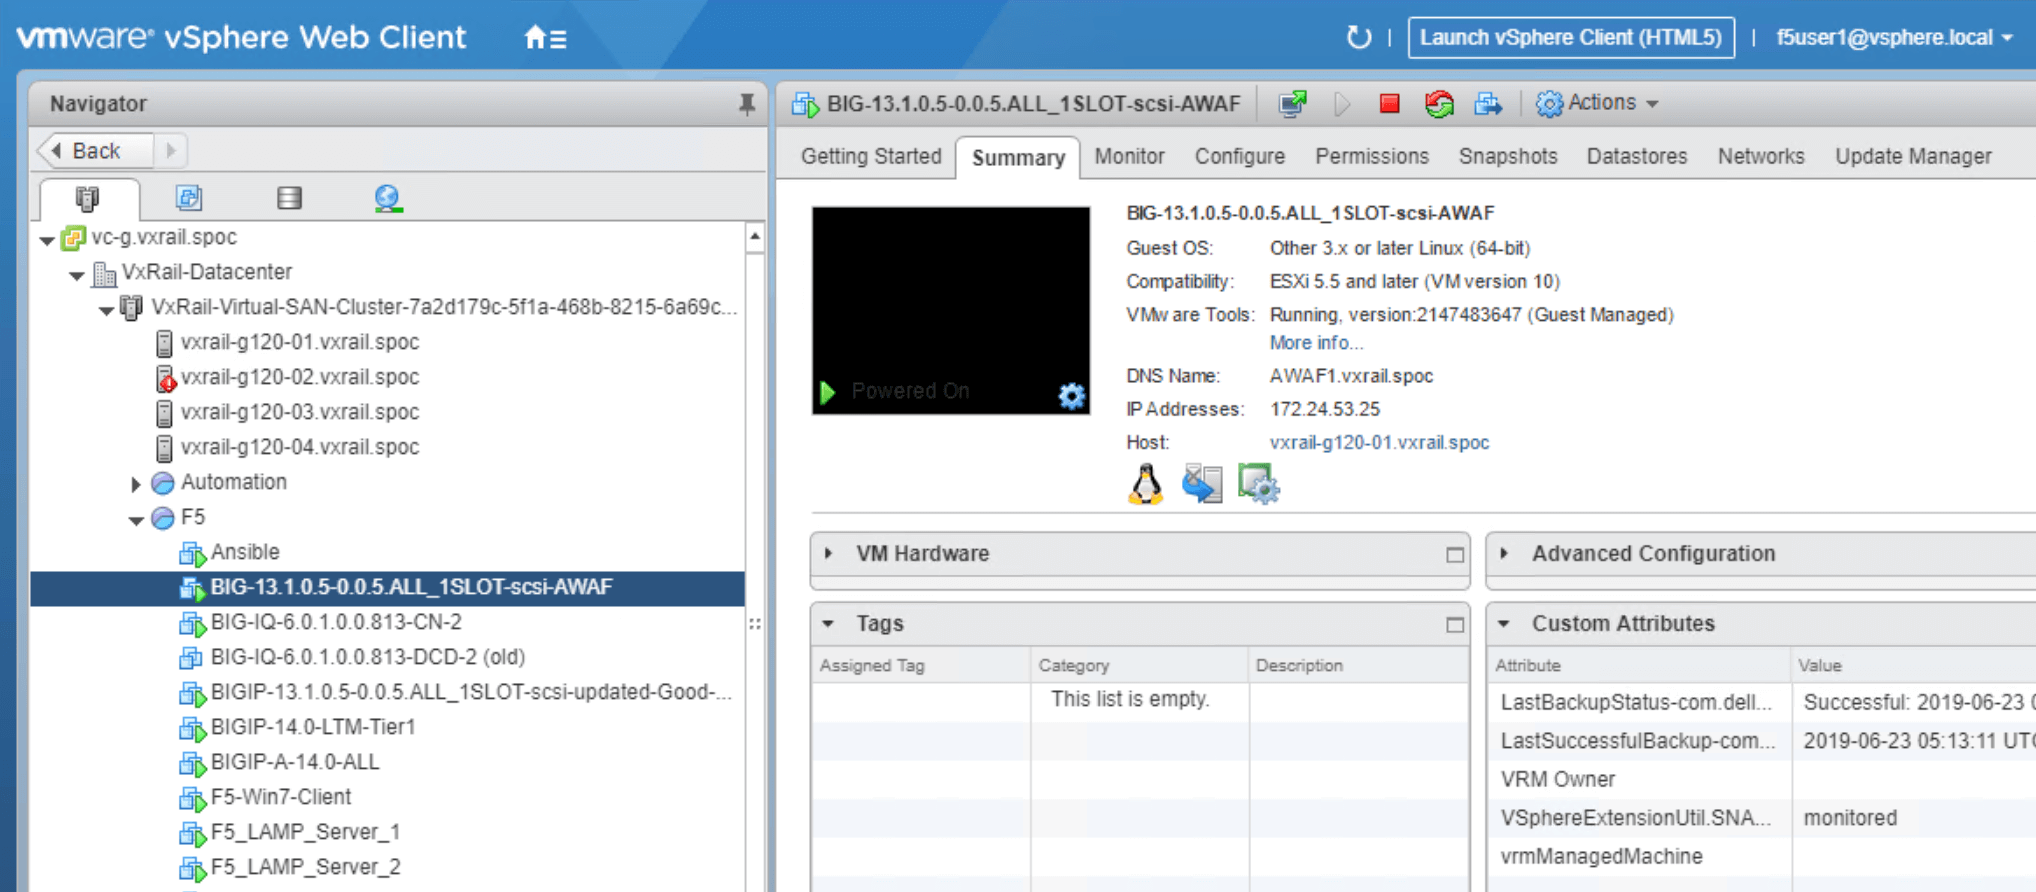
Une fois le processus de configuration terminé, Advanced WAF doit être déployé sur le cluster VxRail avec l’adresse IP indiquée sur la page récapitulative, ainsi que les ressources de calcul et de stockage préattribuées. La figure 3 présente un exemple de déploiement configuré avec succès.
Un guide visuel étape par étape pour déployer Advanced WAF sur VxRail
Section 2 – Personnalisation de la politique de sécurité
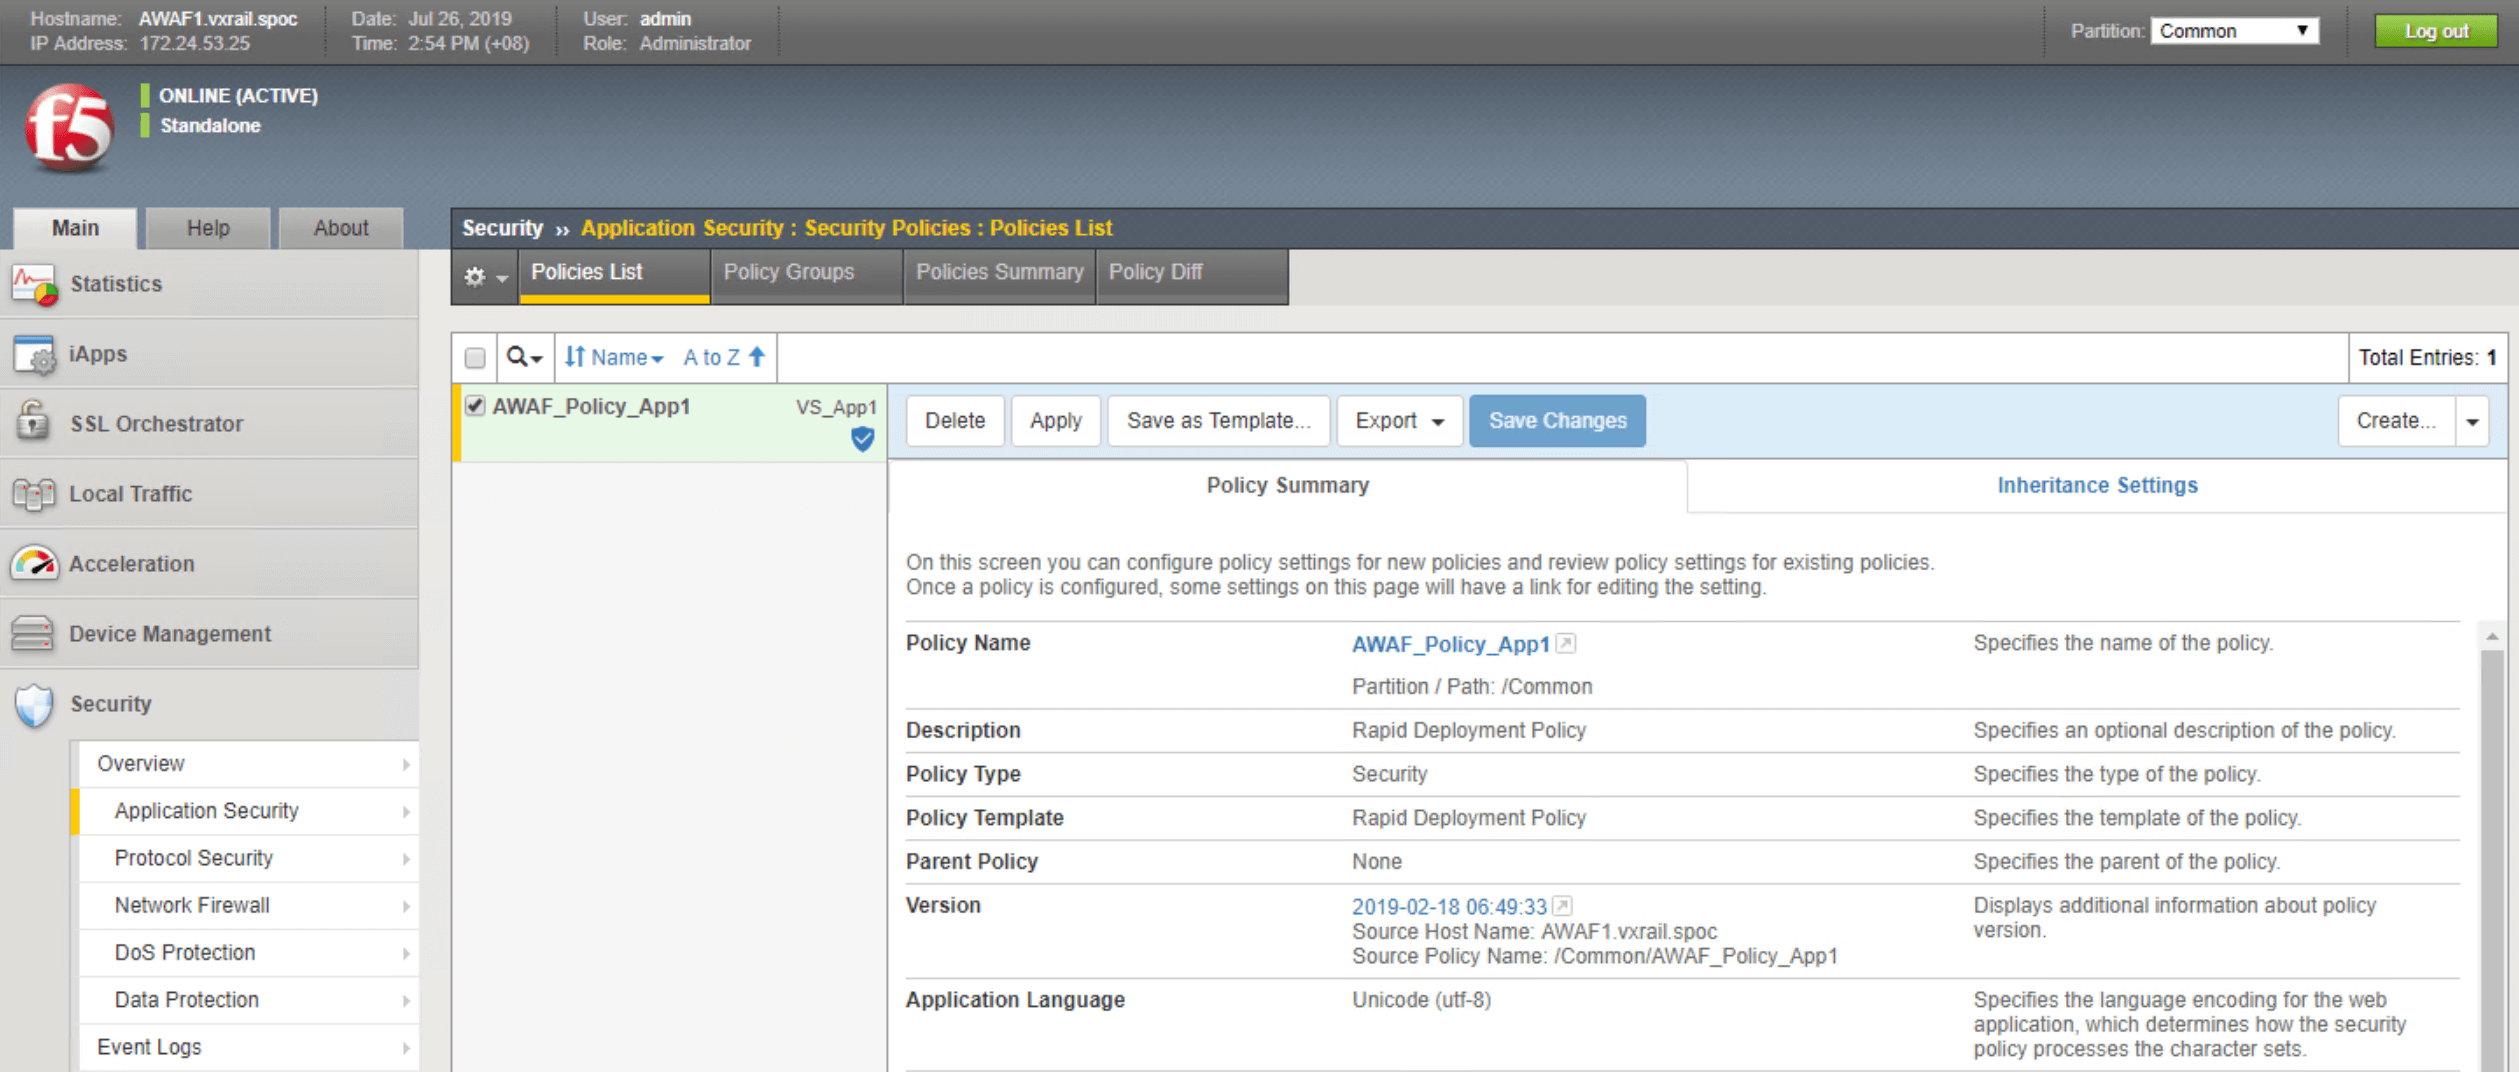
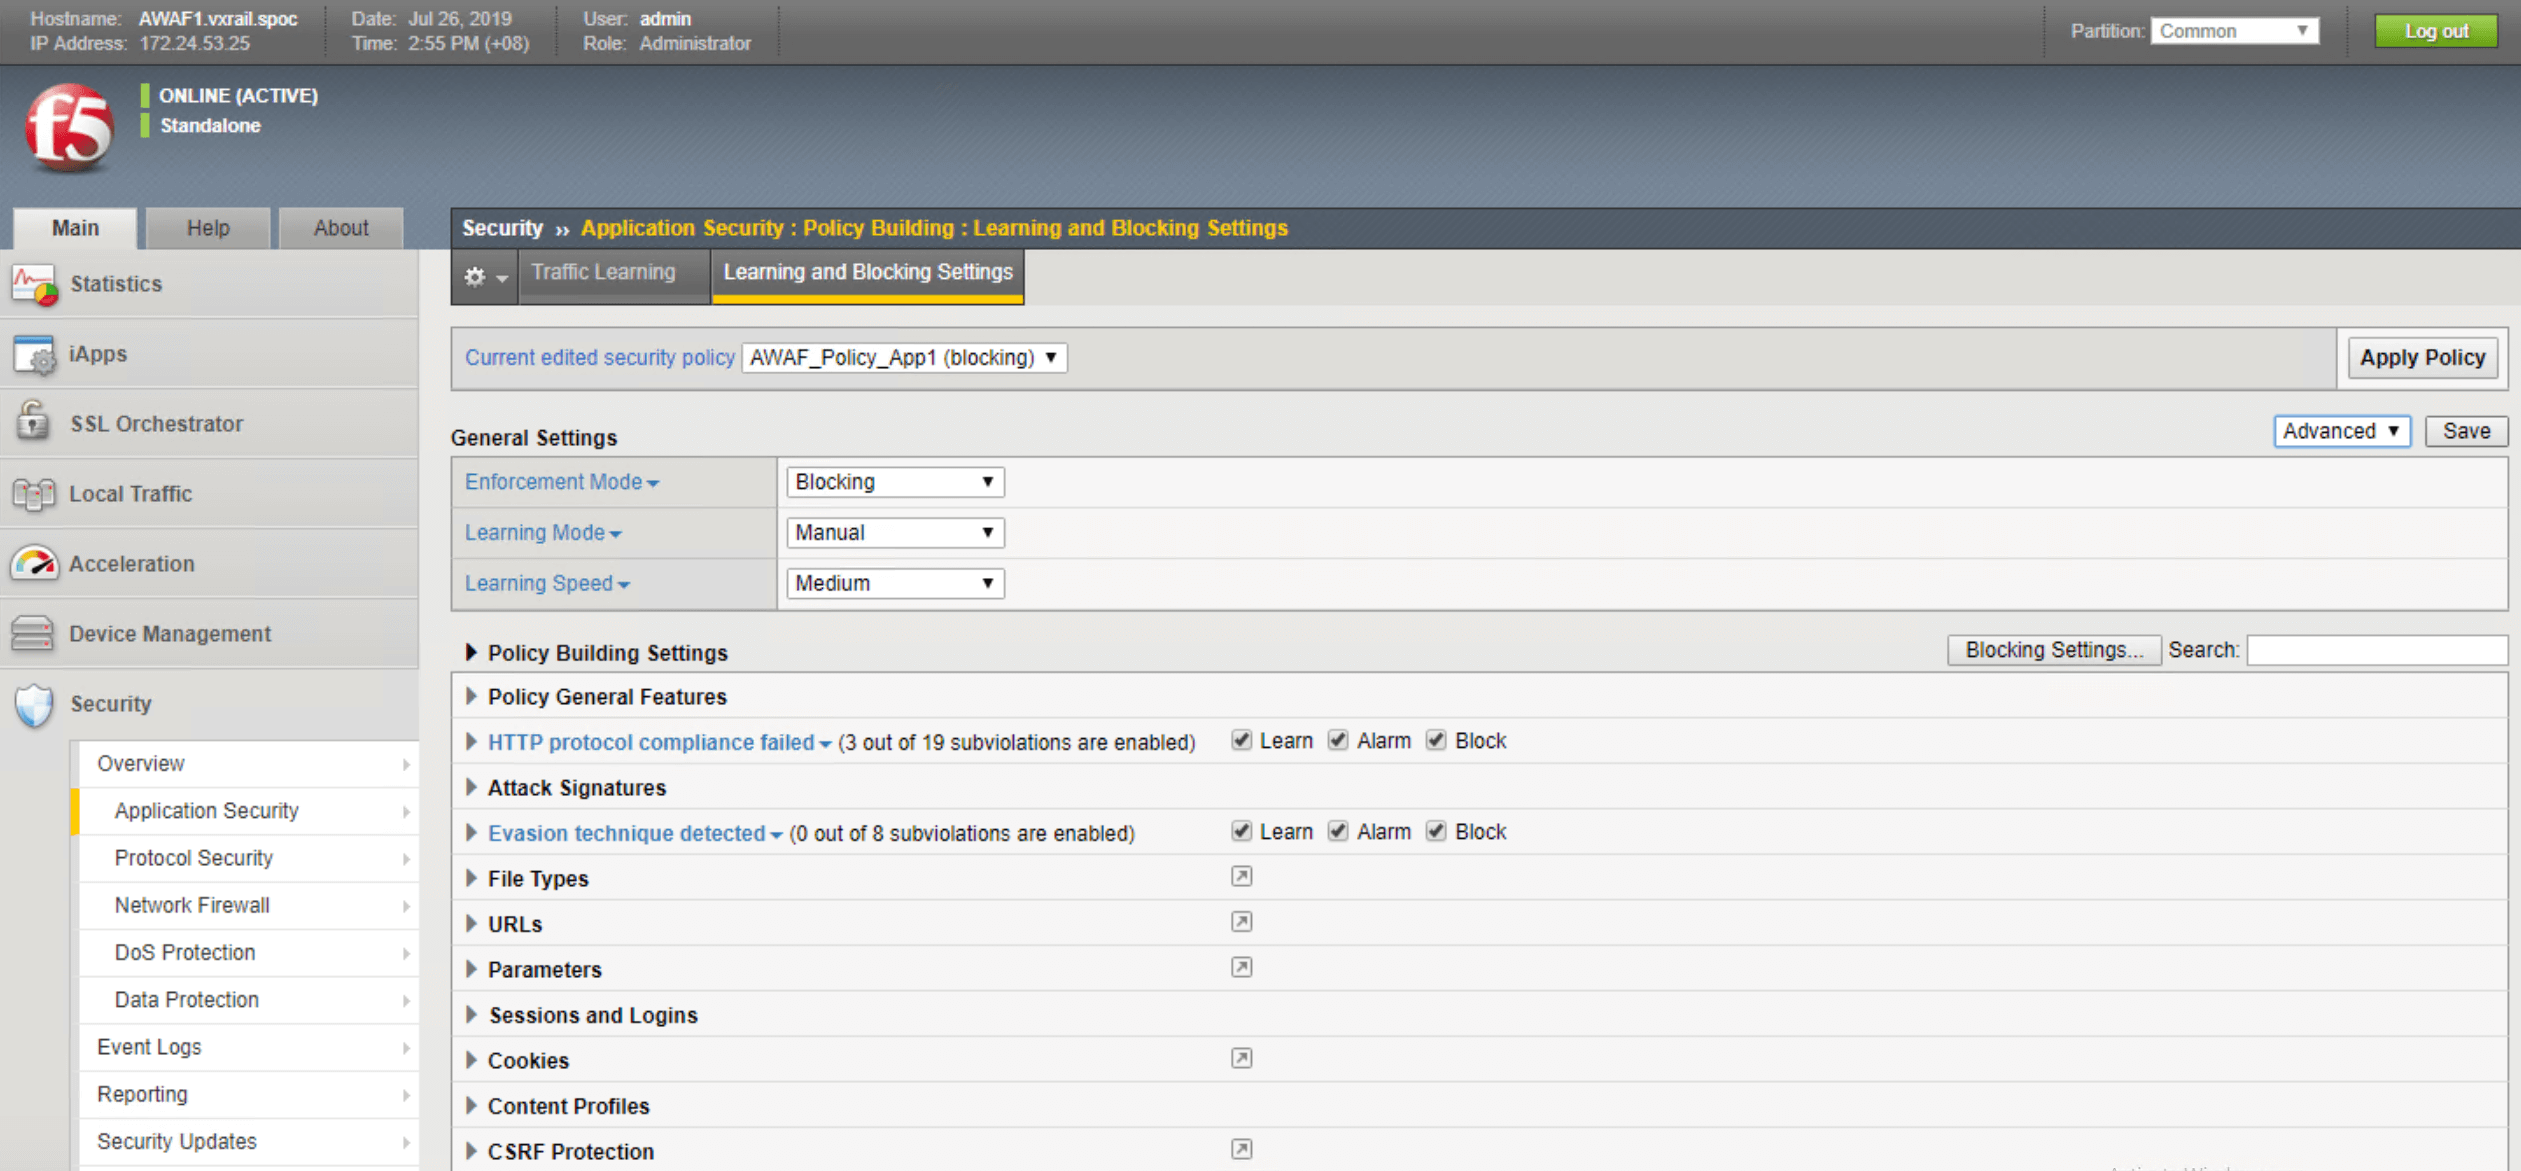
Une fois le logiciel Advanced WAF déployé, nous pouvons définir la politique de sécurité à utiliser pour filtrer le trafic entrant avant qu’il ne soit transmis aux serveurs web. Advanced WAF permet aux utilisateurs de créer leurs propres politiques de sécurité granulaires et comprend également de vastes bibliothèques de renseignements sur les menaces et de signatures. Ces bibliothèques sont fréquemment mises à jour afin d’intégrer les informations de sécurité les plus récentes. Les utilisateurs peuvent ainsi créer des profils de sécurité centrés sur les charges de travail et reposant sur les derniers renseignements sur les menaces. Ils peuvent également choisir d’activer le mode « écoute ». Ce mode utilise l’apprentissage automatique pour établir une politique de sécurité de référence propre à l’environnement, réduisant ainsi les alertes inutiles déclenchées par des faux positifs.
Section 3 – Configuration de la prise en charge de la haute disponibilité pour les charges de travail et les applications
La haute disponibilité de BIG-IP est prise en charge par TMOS, ce qui permet d’assurer la cohérence de la méthodologie et des mécanismes de résilience dans tous les modules du produit.
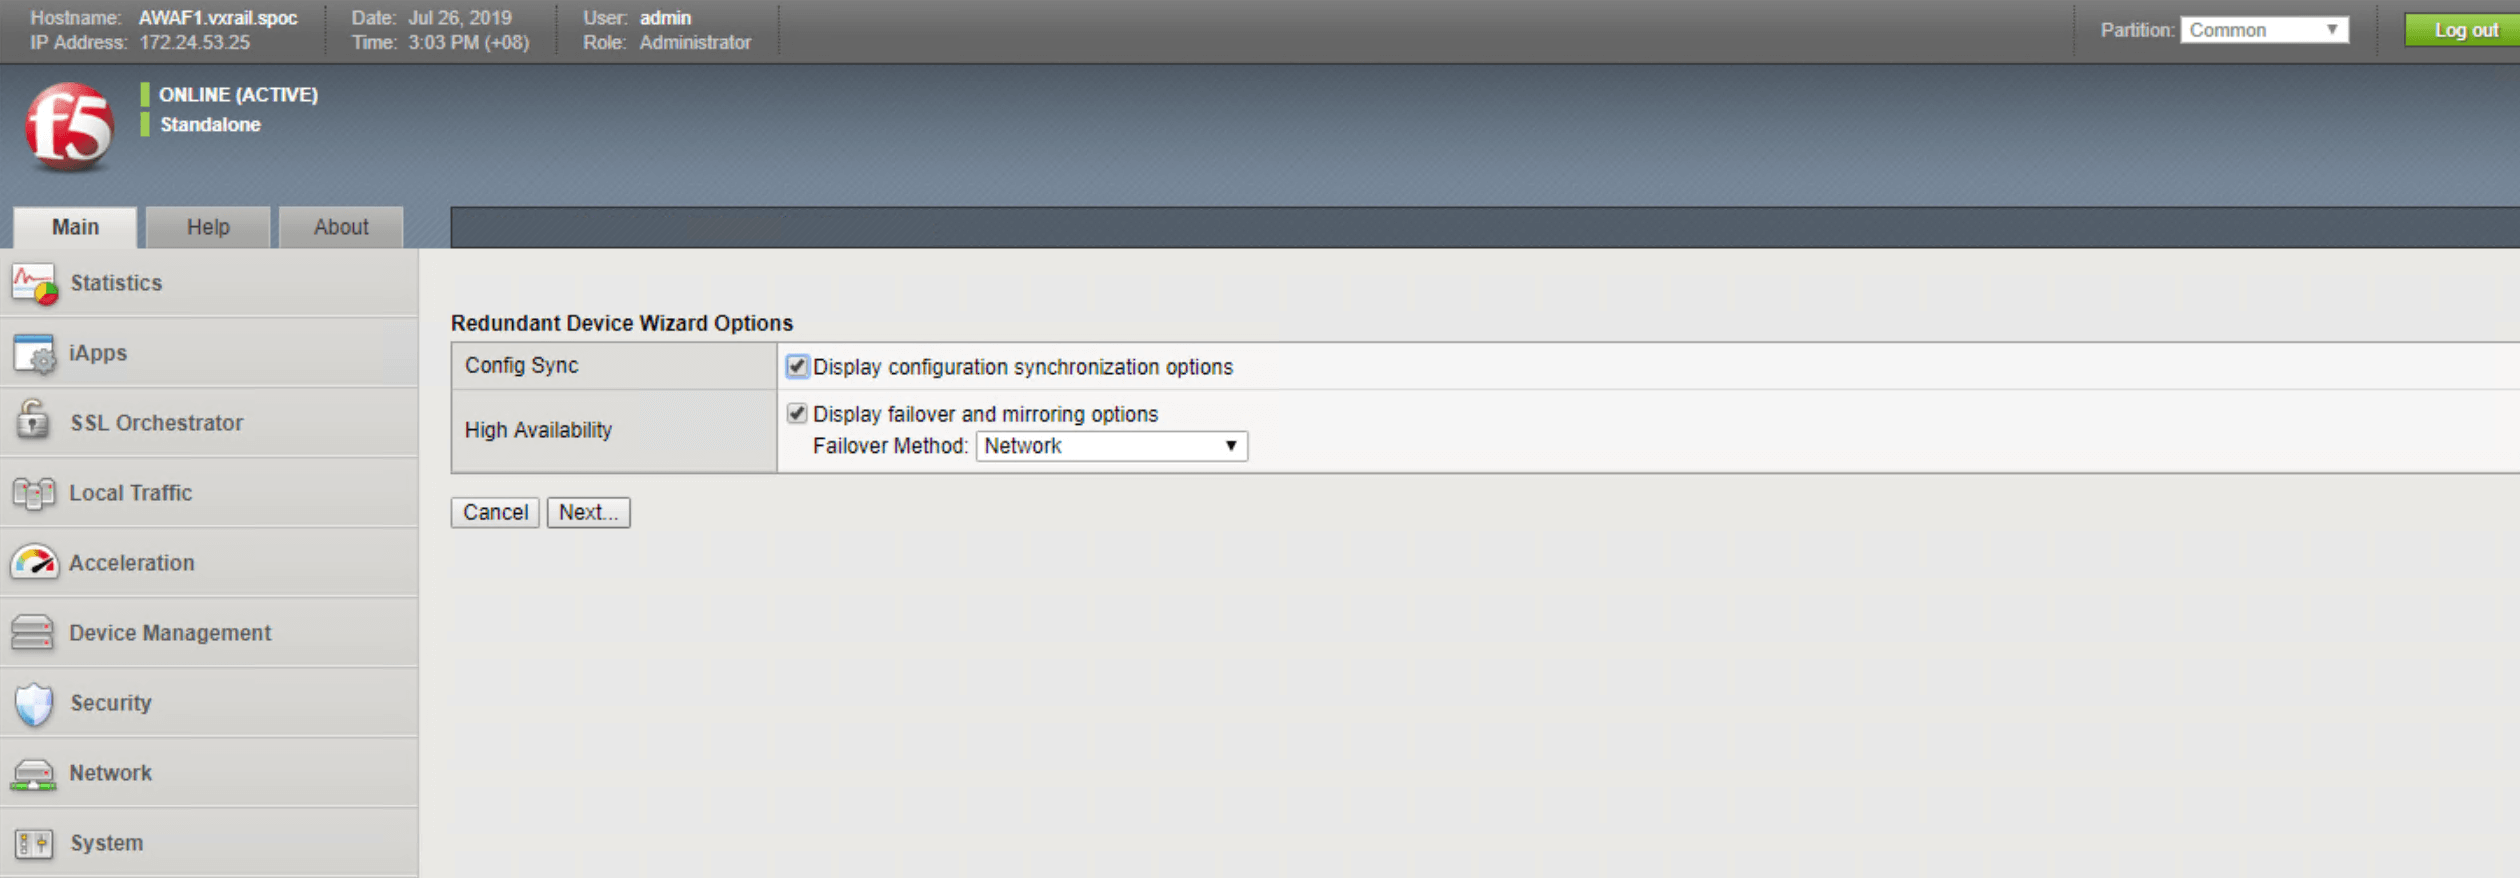
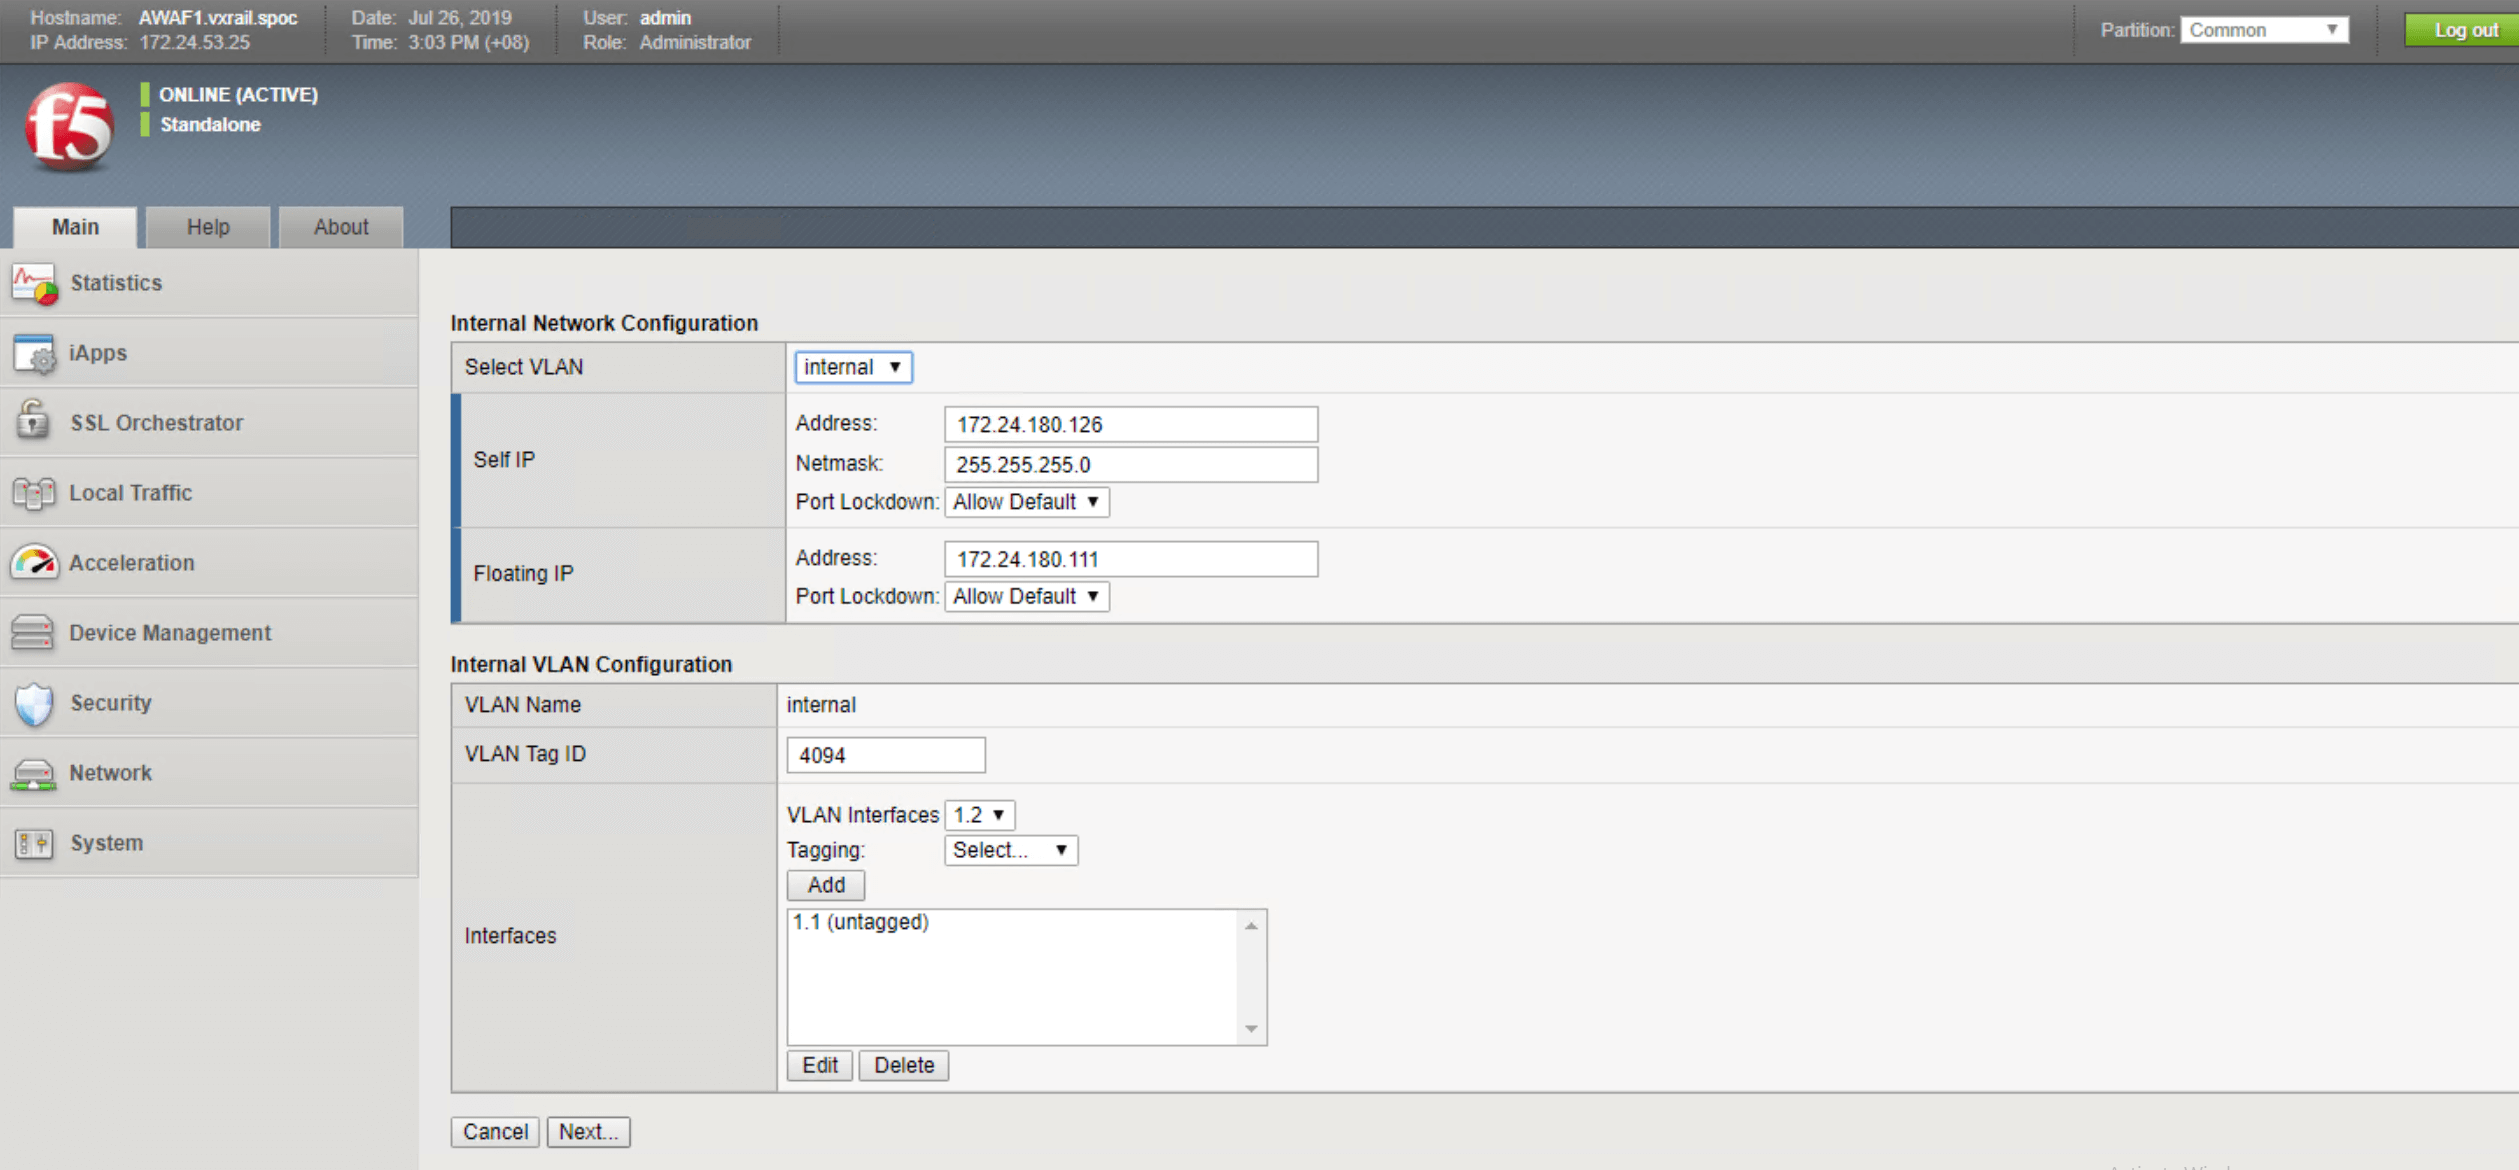
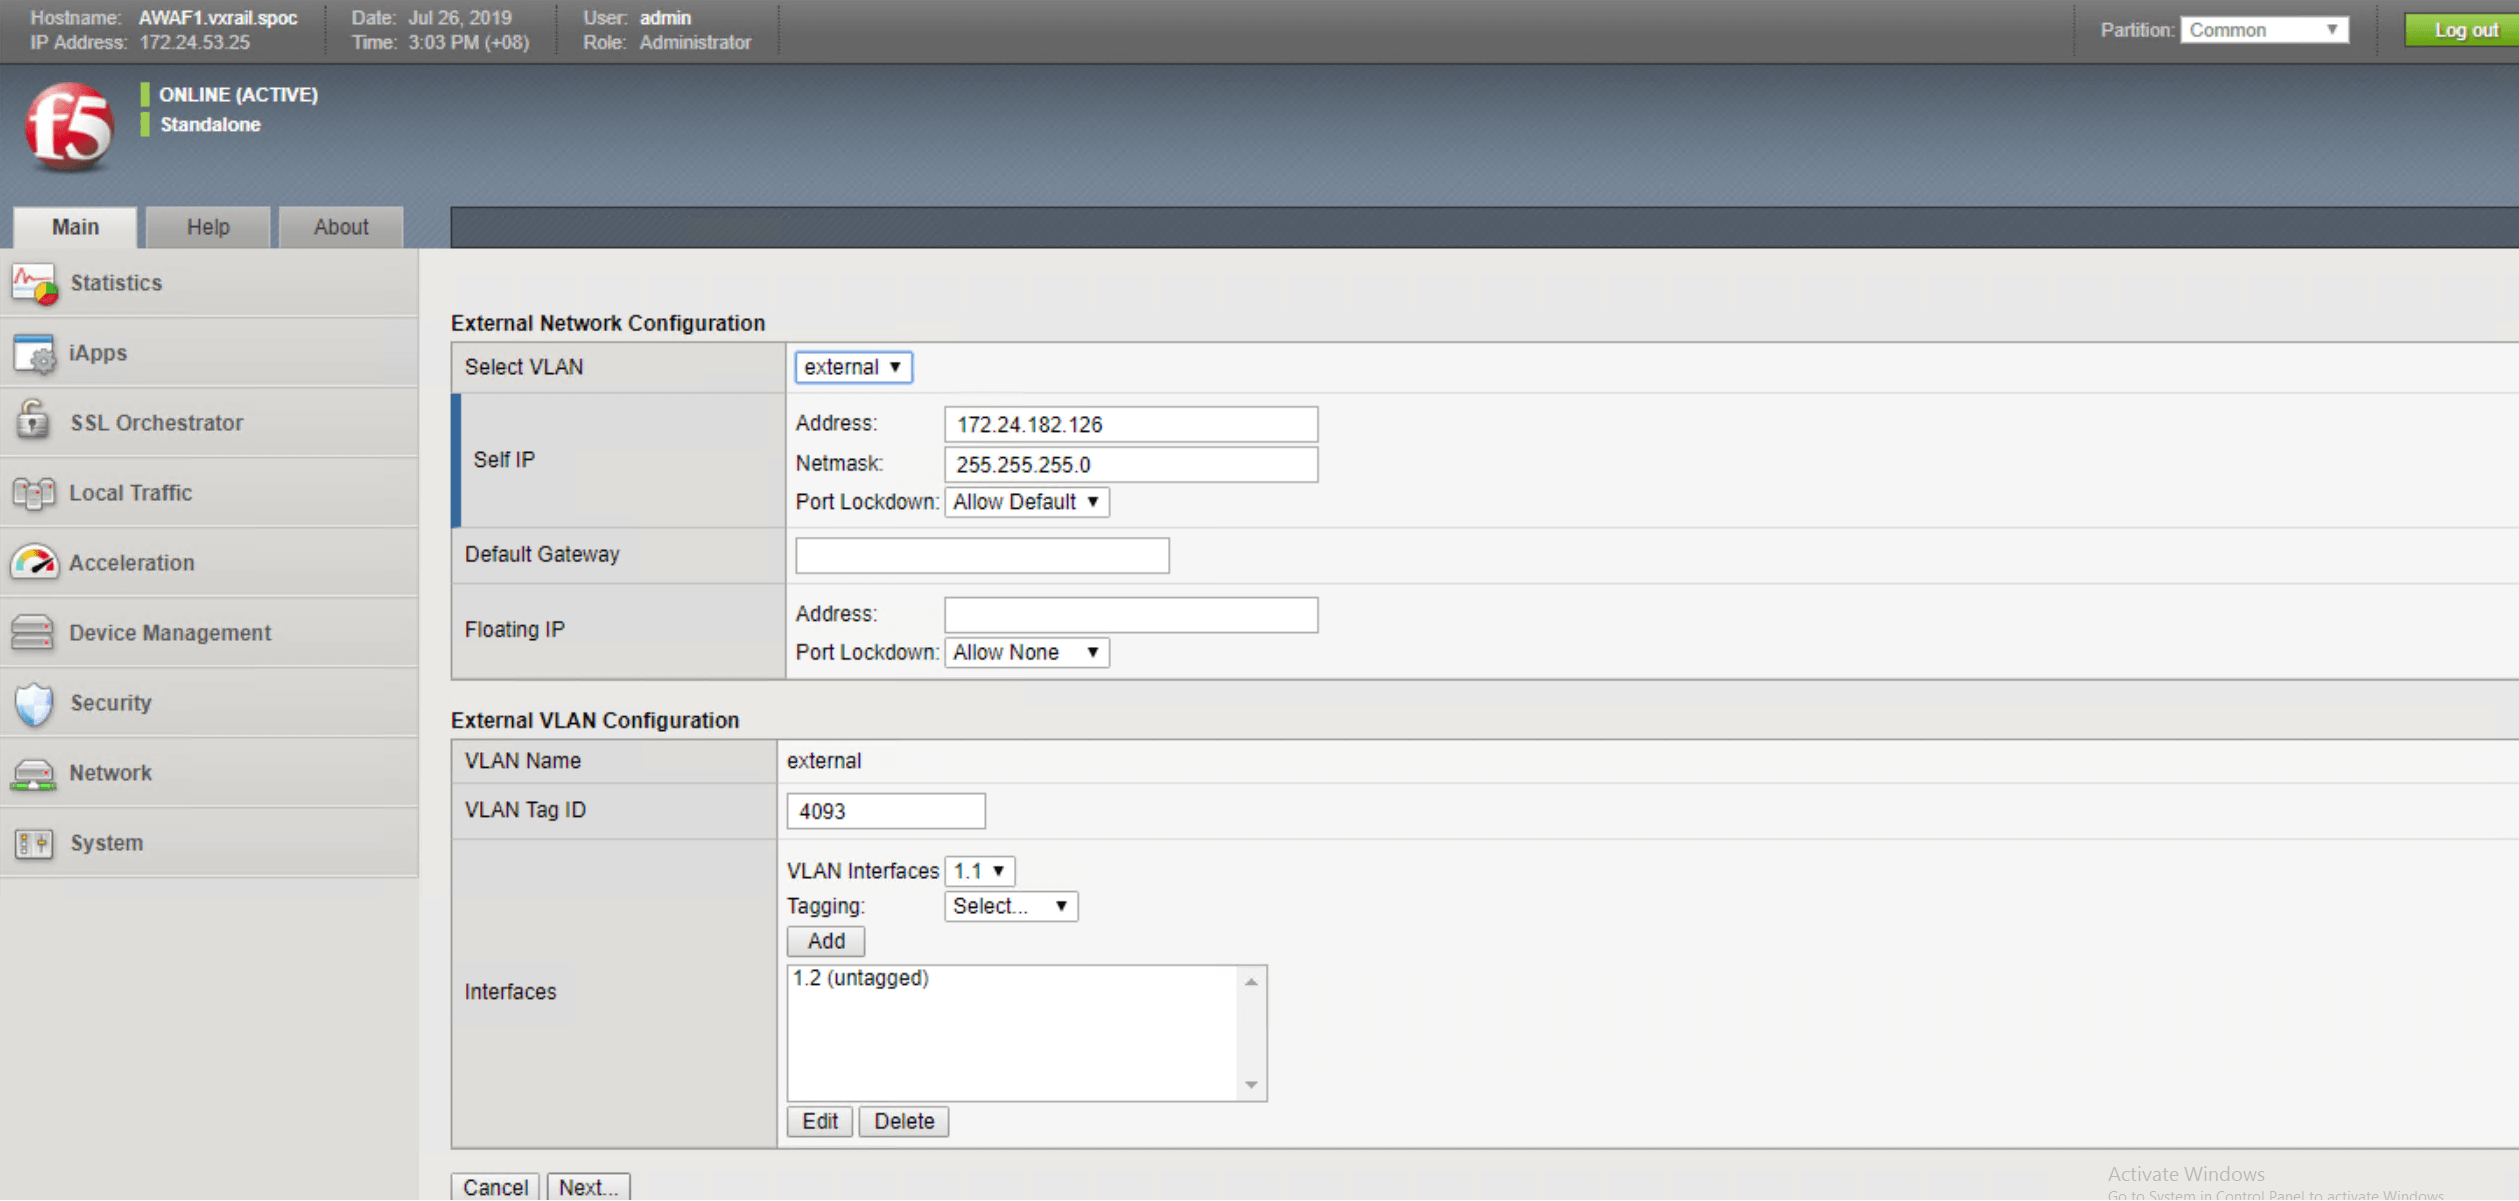
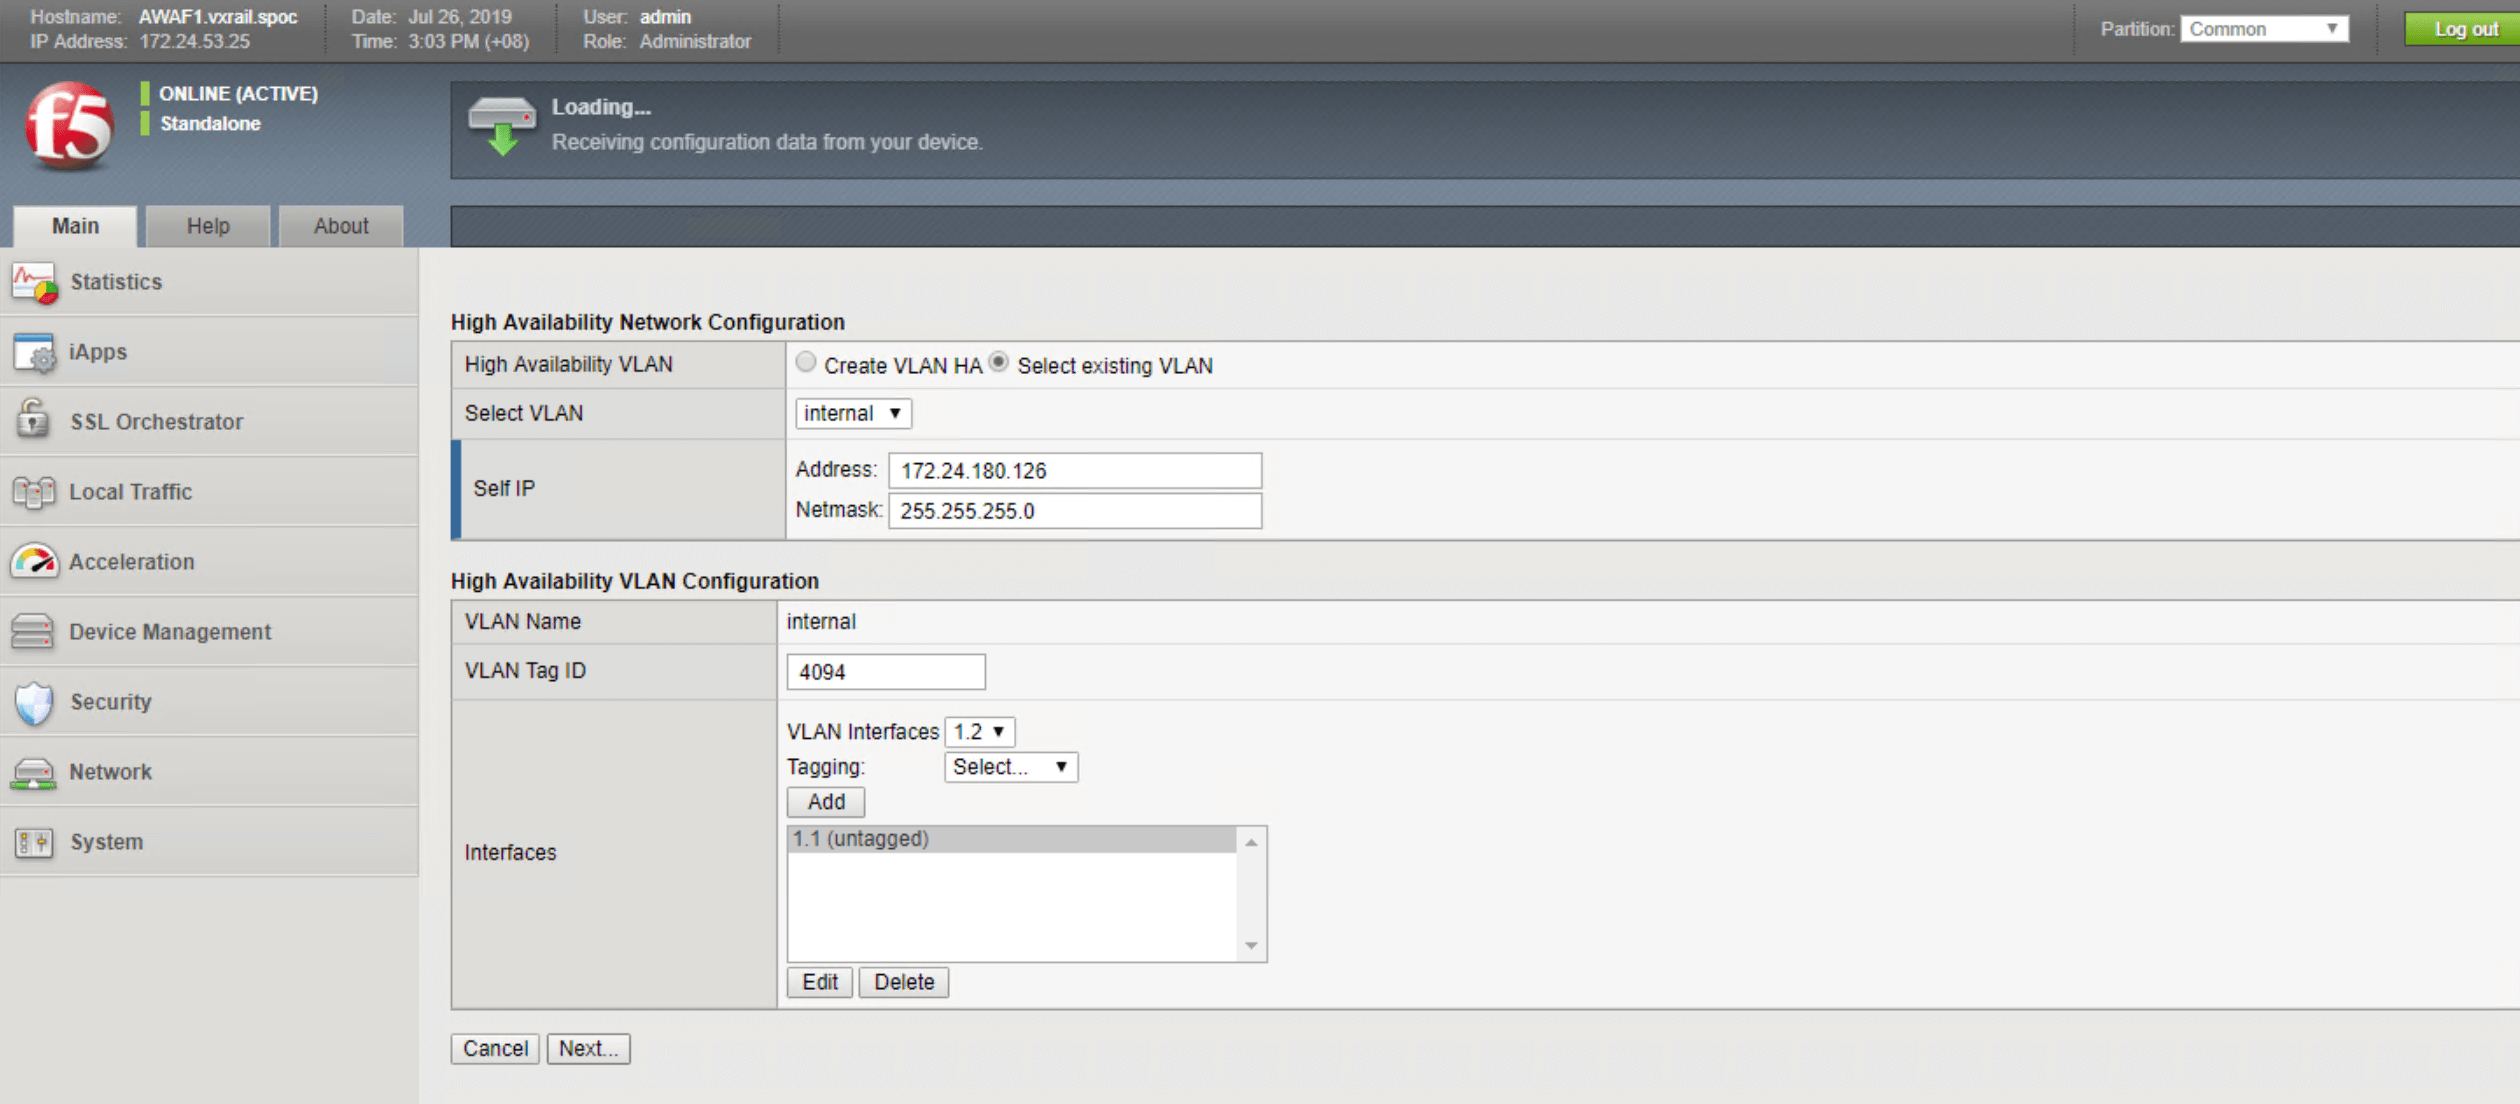
Les figures ci-dessous vous guideront à travers les étapes nécessaires pour configurer votre système afin d’assurer une haute disponibilité. Ces étapes sont les suivantes :
- Configuration des paramètres du réseau interne (par exemple, les informations relatives au VLAN)
- Configuration des paramètres du réseau externe
- Choisir votre configuration réseau haute disponibilité
- Vérification et confirmation des détails de la configuration
Section 4 – Protéger et sécuriser les ressources exposées sur le Web
Dans cette section, nous nous appuyons sur deux fonctionnalités de sécurité — la projection des identifiants utilisateur et le blocage des injections SQL — pour illustrer la mise en œuvre de la protection des charges de travail exposées sur le Web. Plutôt que de proposer un guide détaillé, nous avons créé une démonstration qui montre comment ces fonctionnalités de sécurité bloquent automatiquement les intrusions et les menaces, afin de protéger les charges de travail et l’infrastructure back-end.
Protection des identifiants utilisateur
Data Safe permet de chiffrer et de masquer en temps réel les identifiants utilisateur et les noms de paramètres (par exemple, l’identifiant et le mot de passe) au niveau de la couche applicative. La mise en œuvre de ce service de sécurité ne nécessite aucune modification du code ni aucun ajustement du code source de l’application.
Pour les ressources ou applications accessibles sur le Web utilisant le trafic HTTP/HTTPS, le chiffrement des données avec SSL constitue la première étape pour protéger les données contre une éventuelle exposition à un tiers malveillant. Le chiffrement SSL pendant le transfert ne suffit pas à garantir la sécurité des données. Le vol d’identifiants peut également se produire côté client ; par exemple, les utilisateurs finaux peuvent avoir compromis leur navigateur Web en cliquant sur des fichiers malveillants ou en accédant à des sites infectés par des logiciels malveillants.
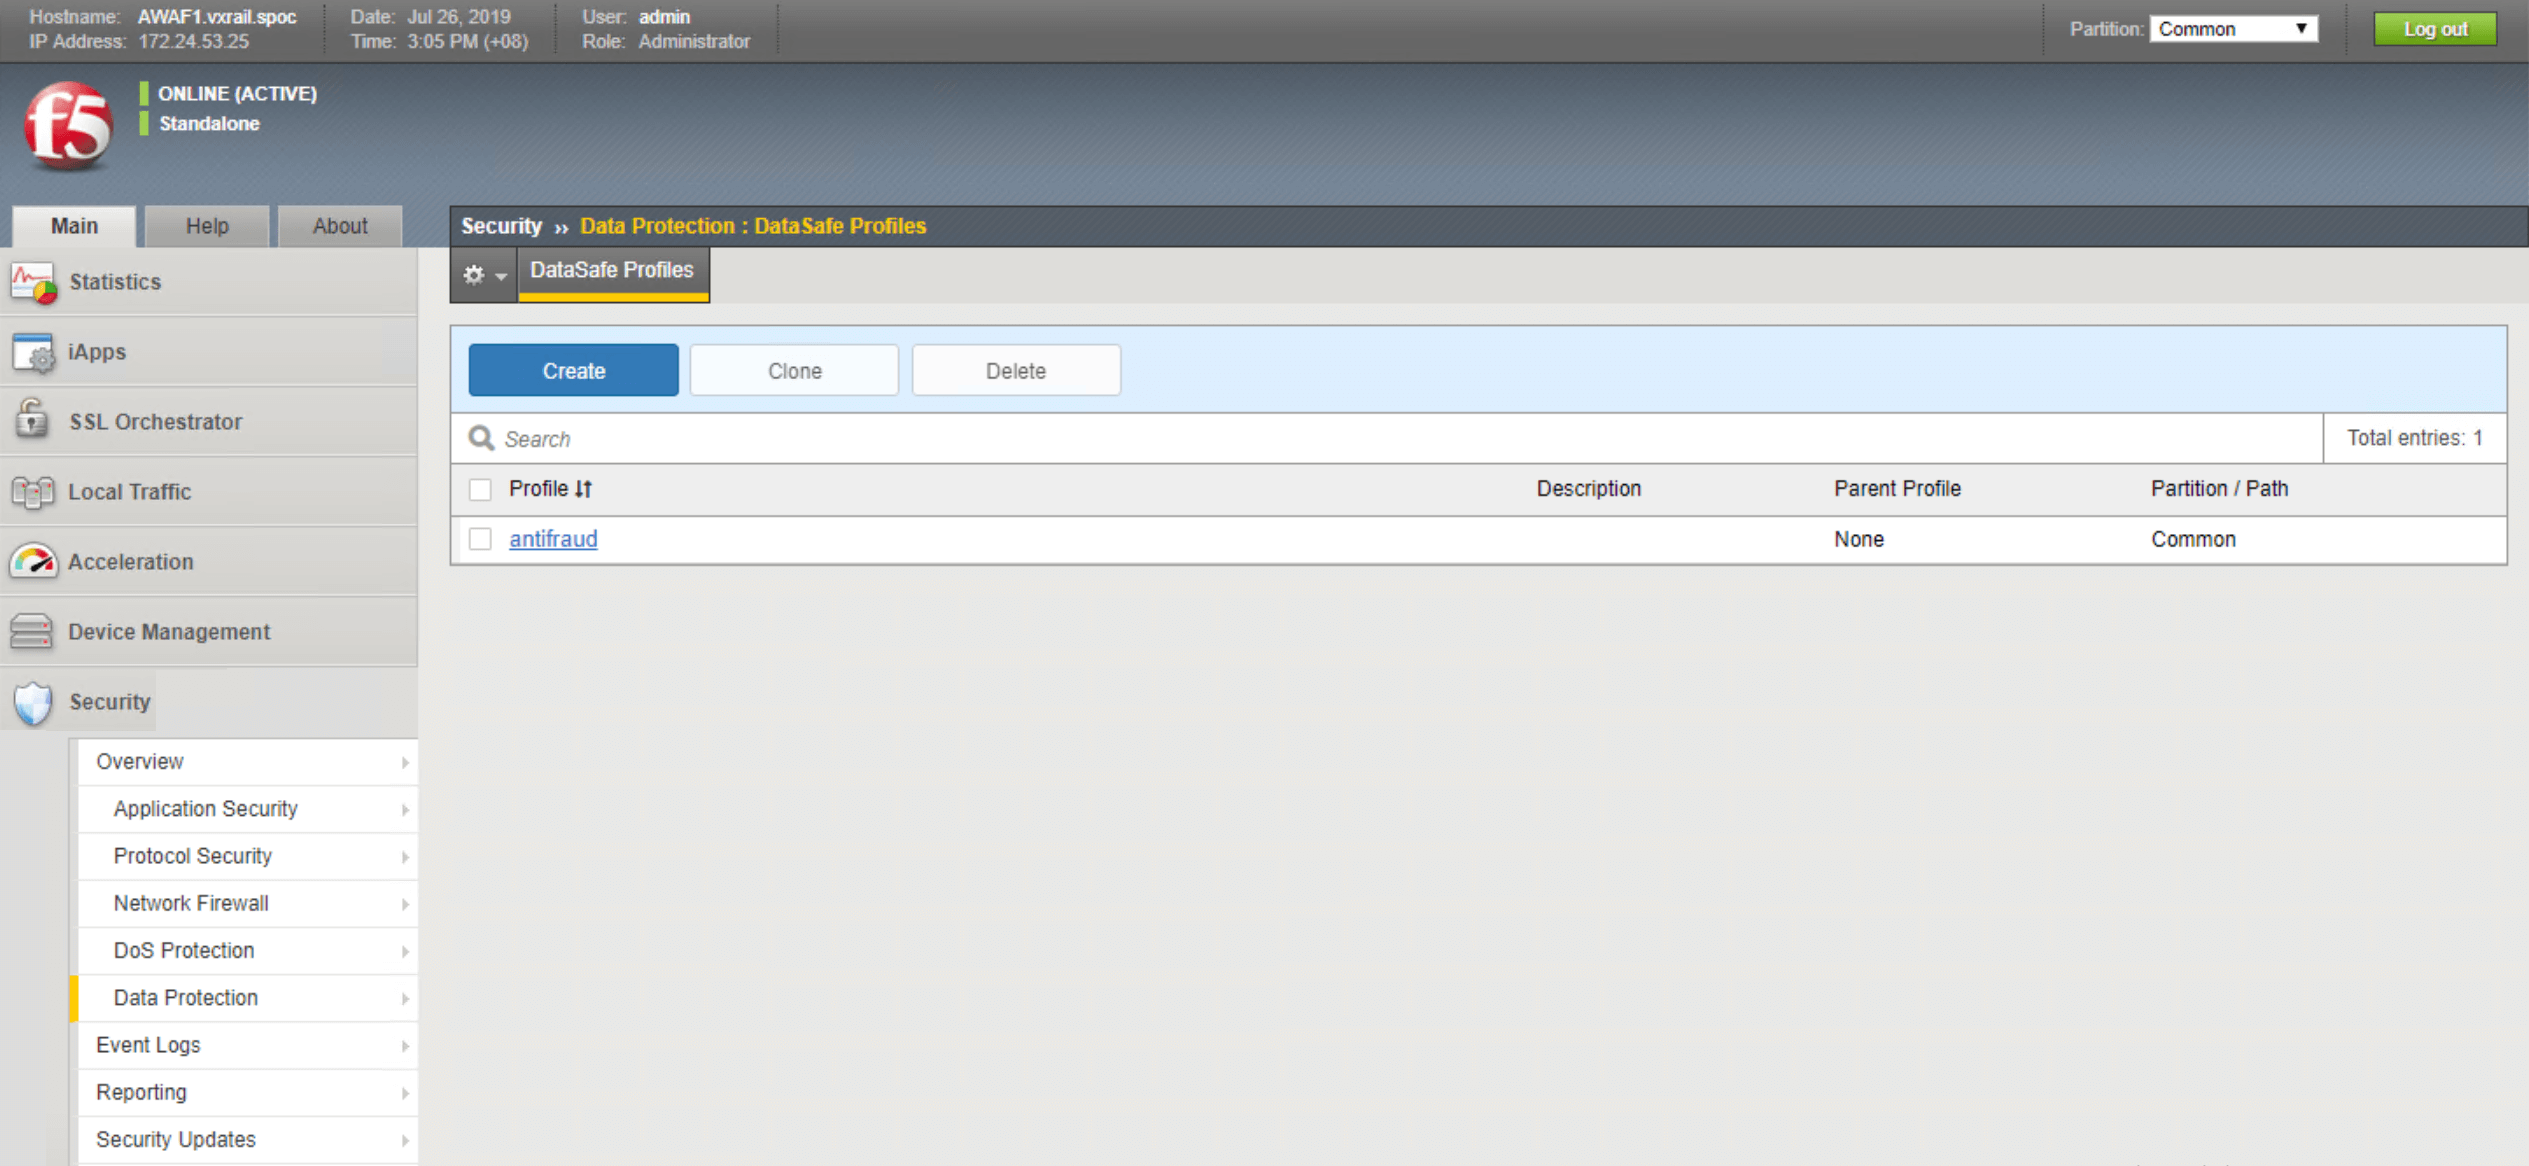
La fonctionnalité Data Safe peut être activée dans la section Sécurité de la console Advanced WAF. Sélectionnez Protection des données, puis accédez aux profils Data Safe :
- Créer un nouveau profil
- Définissez le nom du profil sur Anti-Fraud
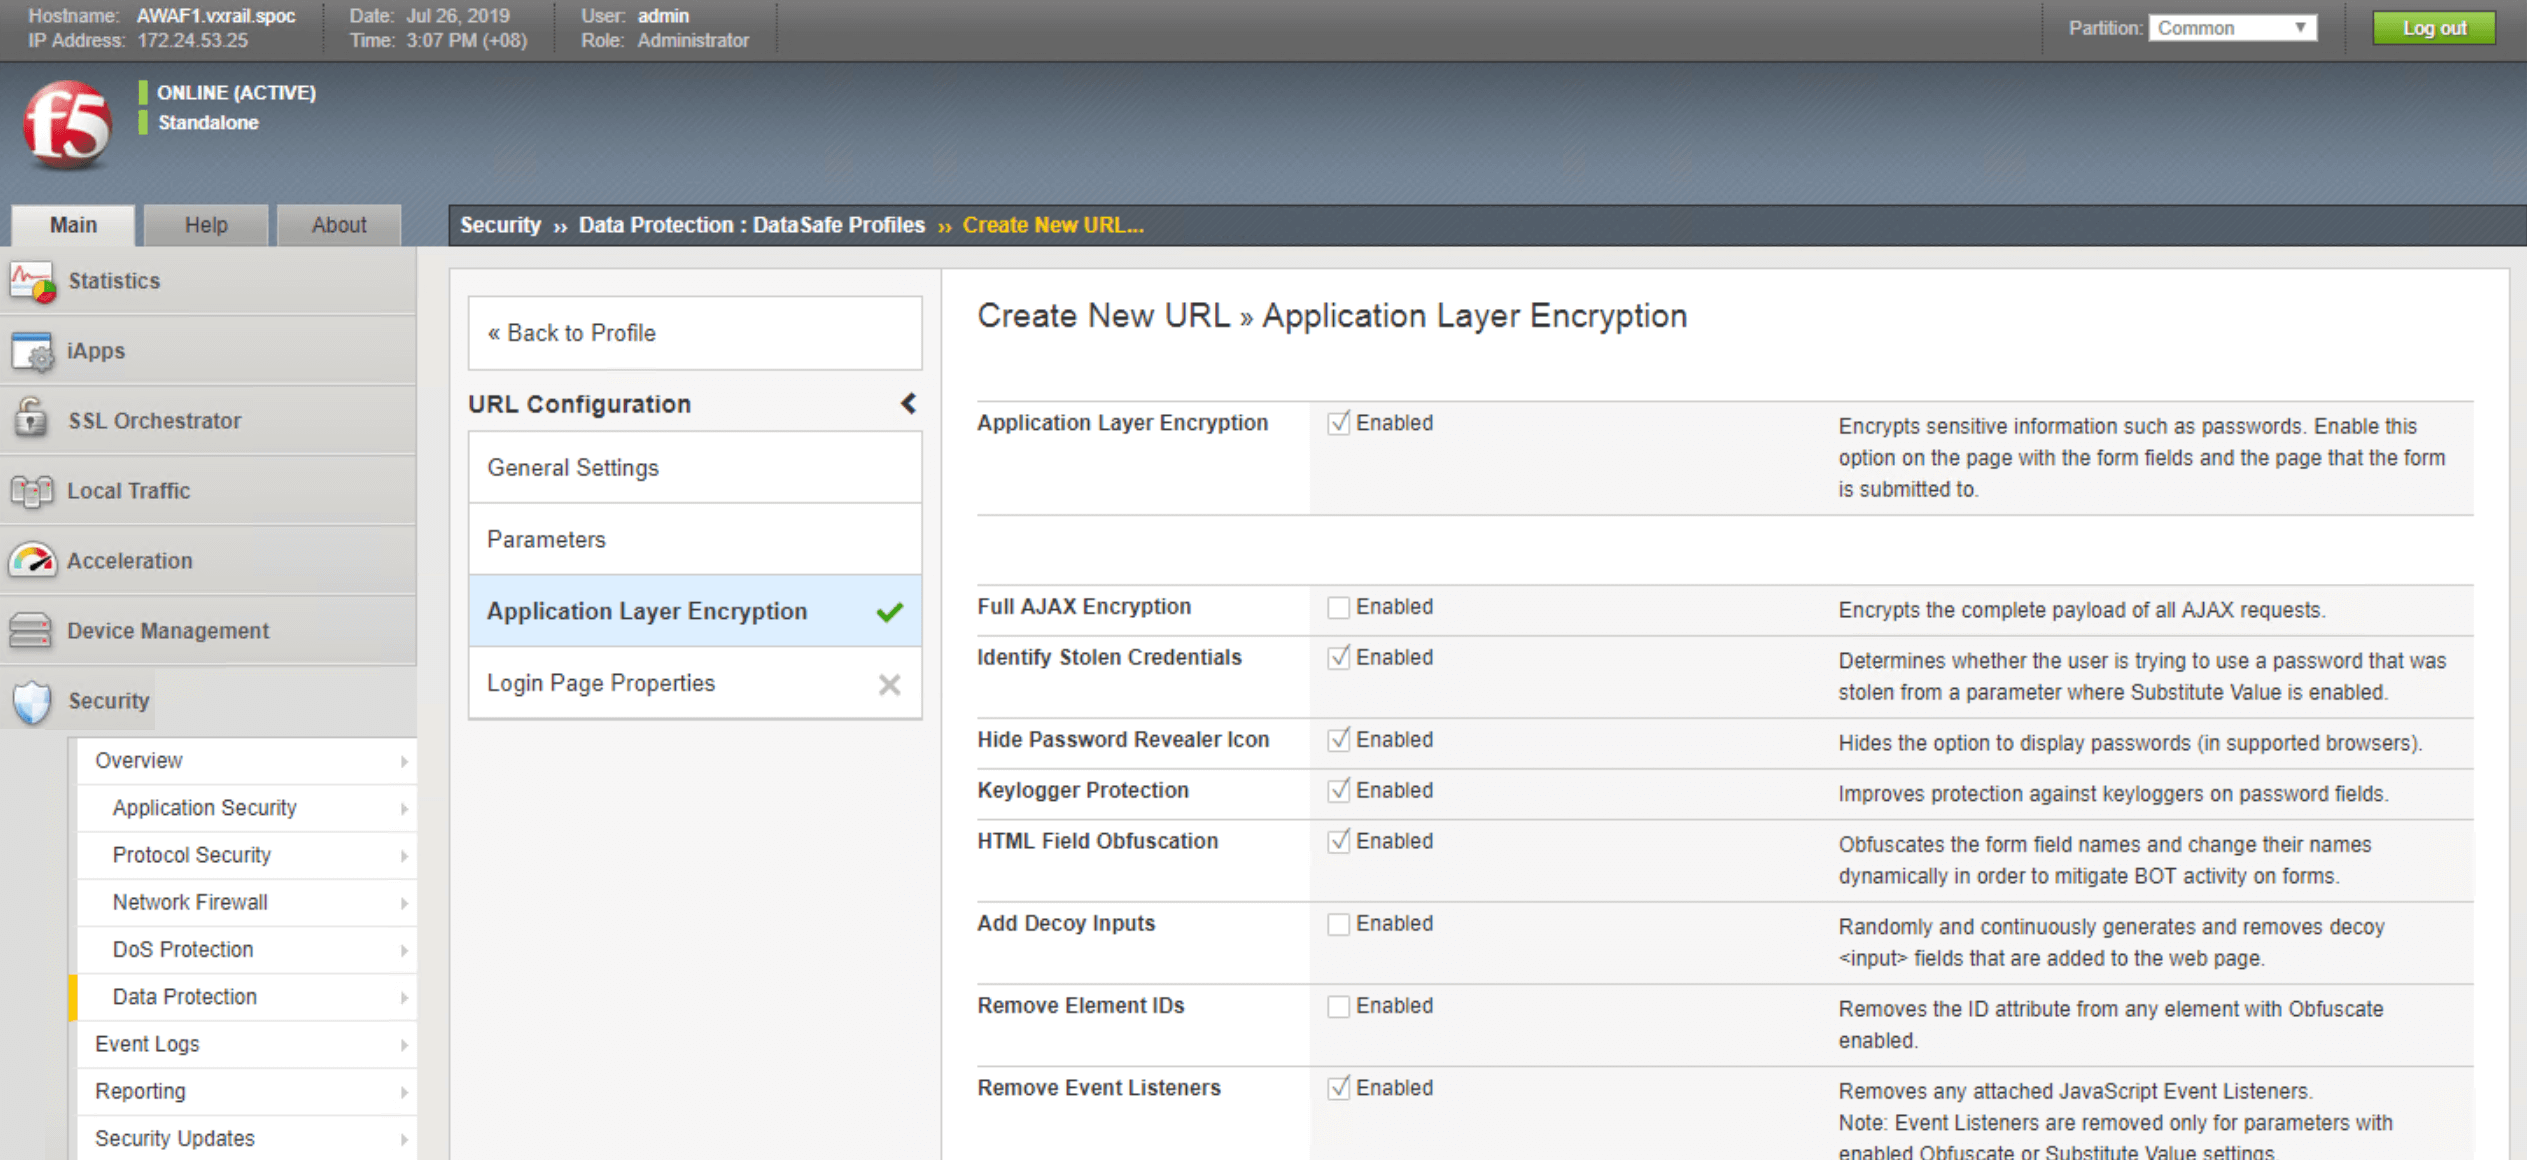
- Activez le chiffrement de la couche applicative dans le profil Anti-Fraud
- Activez d’autres critères pour protéger les identifiants des utilisateurs
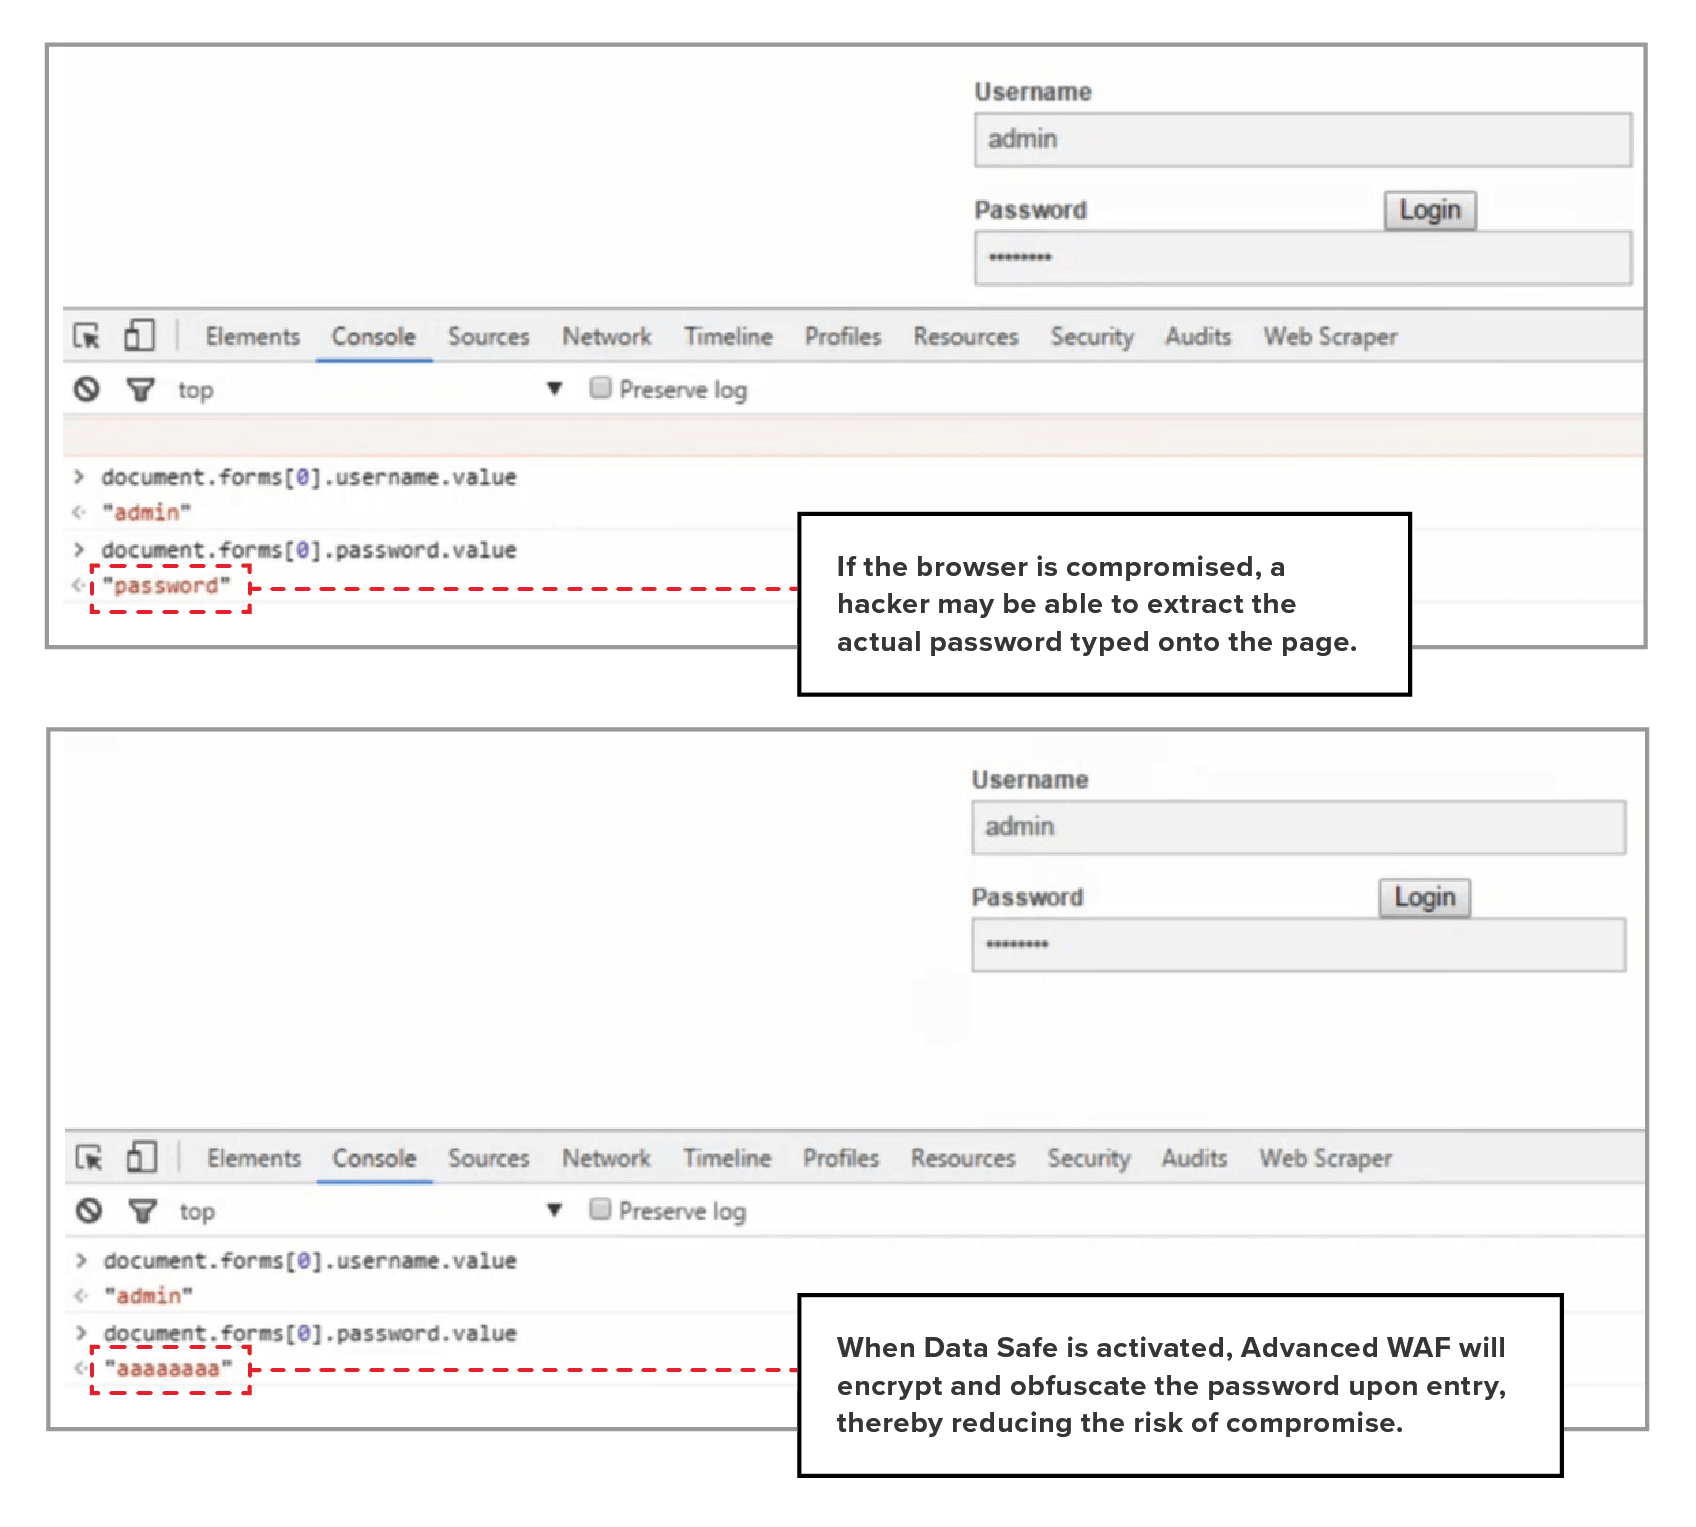
Lorsque Data Safe est activé, vous pouvez définir des critères afin de chiffrer les identifiants et les mots de passe côté client pour les ressources ou services accessibles sur le Web. Cela réduit le risque de faille de sécurité liée à des navigateurs infectés par des logiciels malveillants. Les applications protégées par Data Safe présentent les pages Web via Advanced WAF. Les caractères des identifiants et des mots de passe sont chiffrés au fur et à mesure de leur saisie par l’utilisateur. Même si un navigateur est compromis, le logiciel malveillant ne pourra extraire que les données chiffrées, qui ne peuvent pas être déchiffrées sans la clé privée, et non le mot de passe réel (voir l’illustration ci-dessous pour plus de détails). Outre la protection des identifiants au niveau de la couche Web côté client, Advanced WAF peut être mis à niveau afin d’inclure une protection au niveau de la couche mobile pour les charges de travail provenant d’applications mobiles.
Démonstration de la solution : comparaison du service avec et sans Advanced WAF
Partie A : Protection des identifiants utilisateur
Partie B : À propos de l’injection SQL
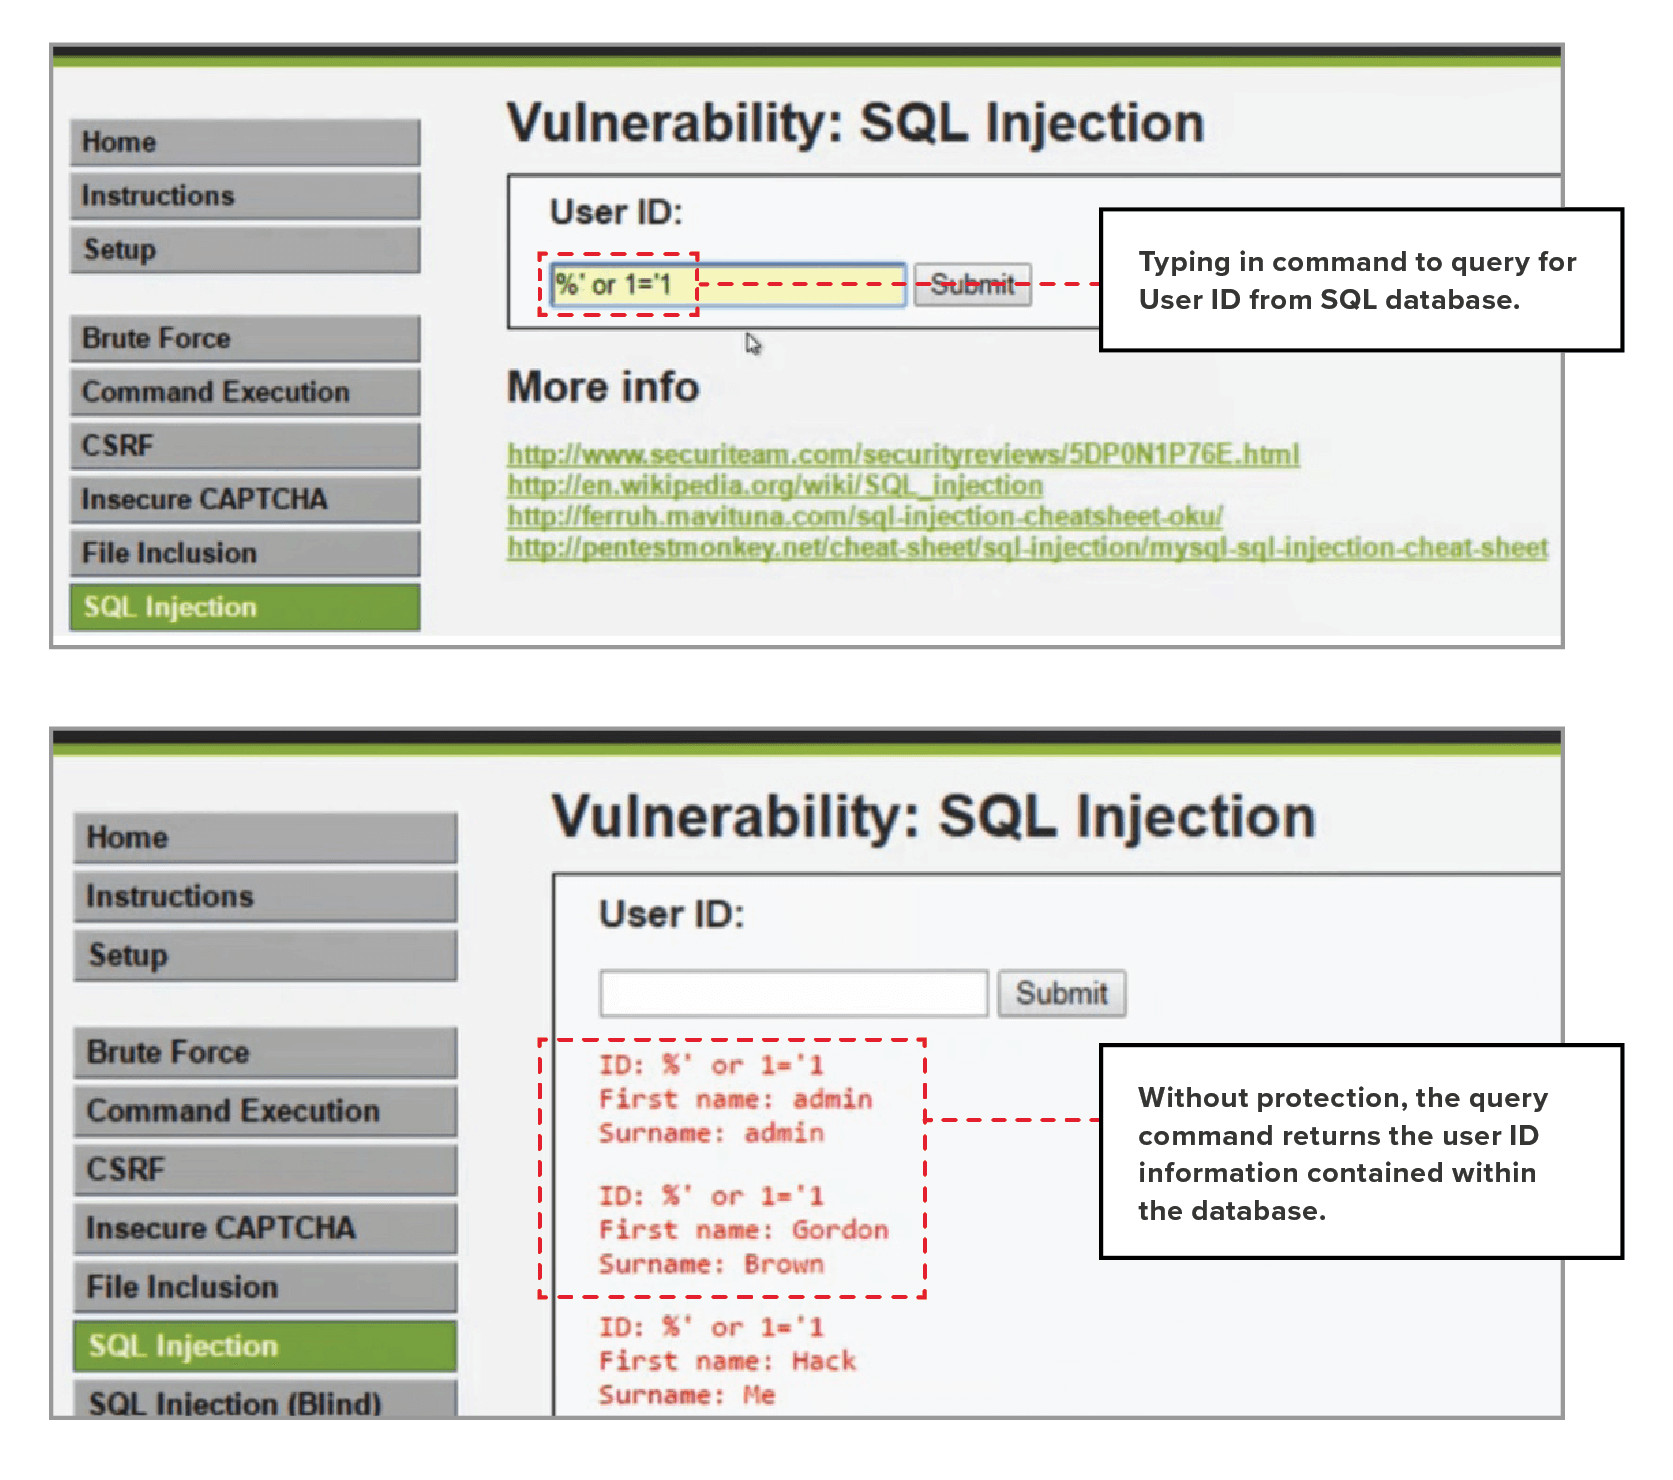
L’injection SQL figure toujours en bonne place dans le classement OWASP Top 10 des menaces. Les pirates recherchent des vulnérabilités dans le code des applications afin de trouver des moyens d’extraire des données essentielles de la base de données back-end. La première étape pour réduire le risque de compromission par injection SQL consiste à promouvoir les bonnes pratiques de développement afin de garantir un code « sûr et sécurisé ». Vous pouvez également ajouter une couche de protection supplémentaire au sein de votre infrastructure. Advanced WAF intègre des renseignements approfondis sur les menaces ainsi qu’une bibliothèque de signatures de menaces, qui peuvent être déployés pour protéger les charges de travail exposées sur le Web contre les injections SQL.
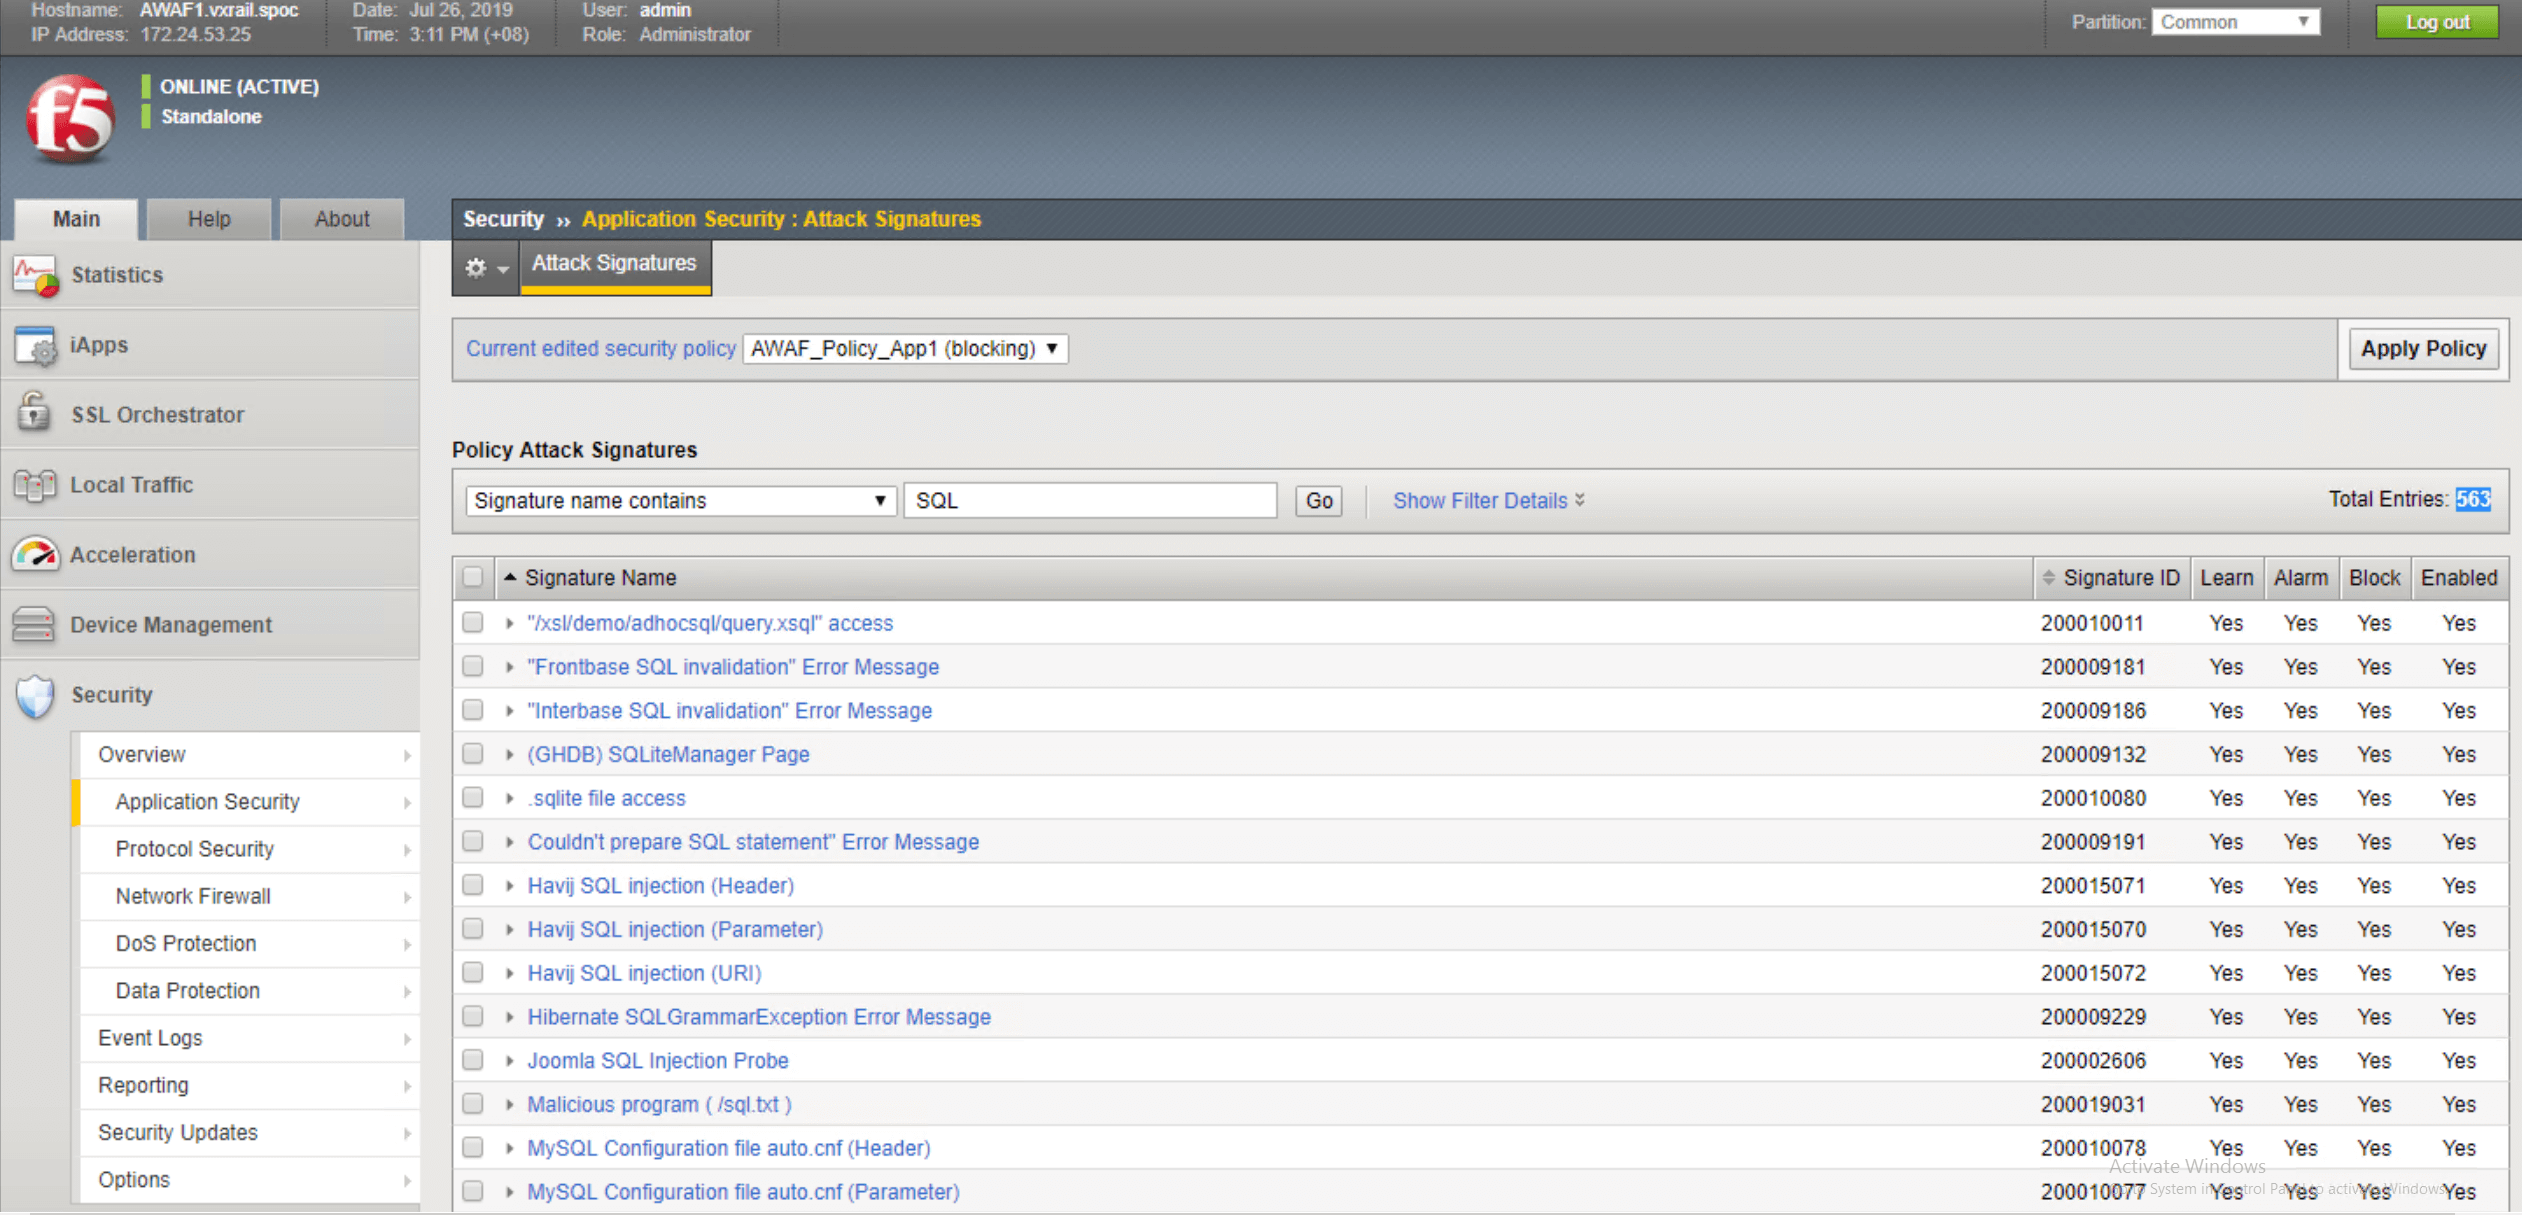
Pour activer la protection contre les injections SQL, accédez à la section Signatures d’attaque depuis le menu Sécurité des applications, puis utilisez SQL comme mot-clé de filtrage. Vous verrez la liste des signatures liées aux injections SQL dans la base de données des signatures de menaces. Au moment de la réalisation de cette démonstration, 563 signatures étaient disponibles pour assurer une protection contre les attaques liées à SQL. Sélectionnez toutes les signatures de menaces pertinentes et ajoutez-les à votre politique de sécurité des applications.
Pour illustrer la différence, les figures suivantes présentent les résultats avec et sans blocage des injections SQL.
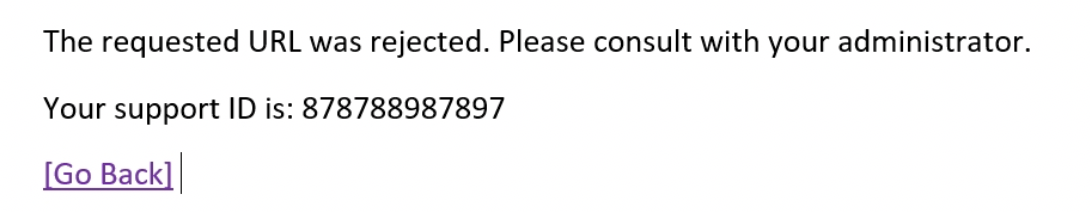
Lorsque la protection est activée, la requête est bloquée et un message d’erreur comme celui-ci est renvoyé à la place.
Lorsque la protection contre les injections SQL est activée, les requêtes SQL sont bloquées avant d’atteindre la base de données. Le pirate potentiel reçoit alors un message d’erreur.
Section 5 – Prêt pour l’avenir : exploiter vCenter pour la visibilité des services applicatifs et la planification des capacités
VxRail offre un environnement évolutif et facile à gérer, qui permet aux utilisateurs de déployer, tester et intégrer aisément les services F5. Dans cette section, nous nous intéressons en détail à l’utilisation d’Advanced WAF, en expliquant comment accéder à un rapport complet sur son état actuel (par exemple, l’utilisation du processeur et de la mémoire) et comment exploiter ces informations pour planifier de futures extensions. Notre objectif est de garantir que les logiciels F5 sont conçus pour prendre en charge le modèle « as-a-service » de VxRail.
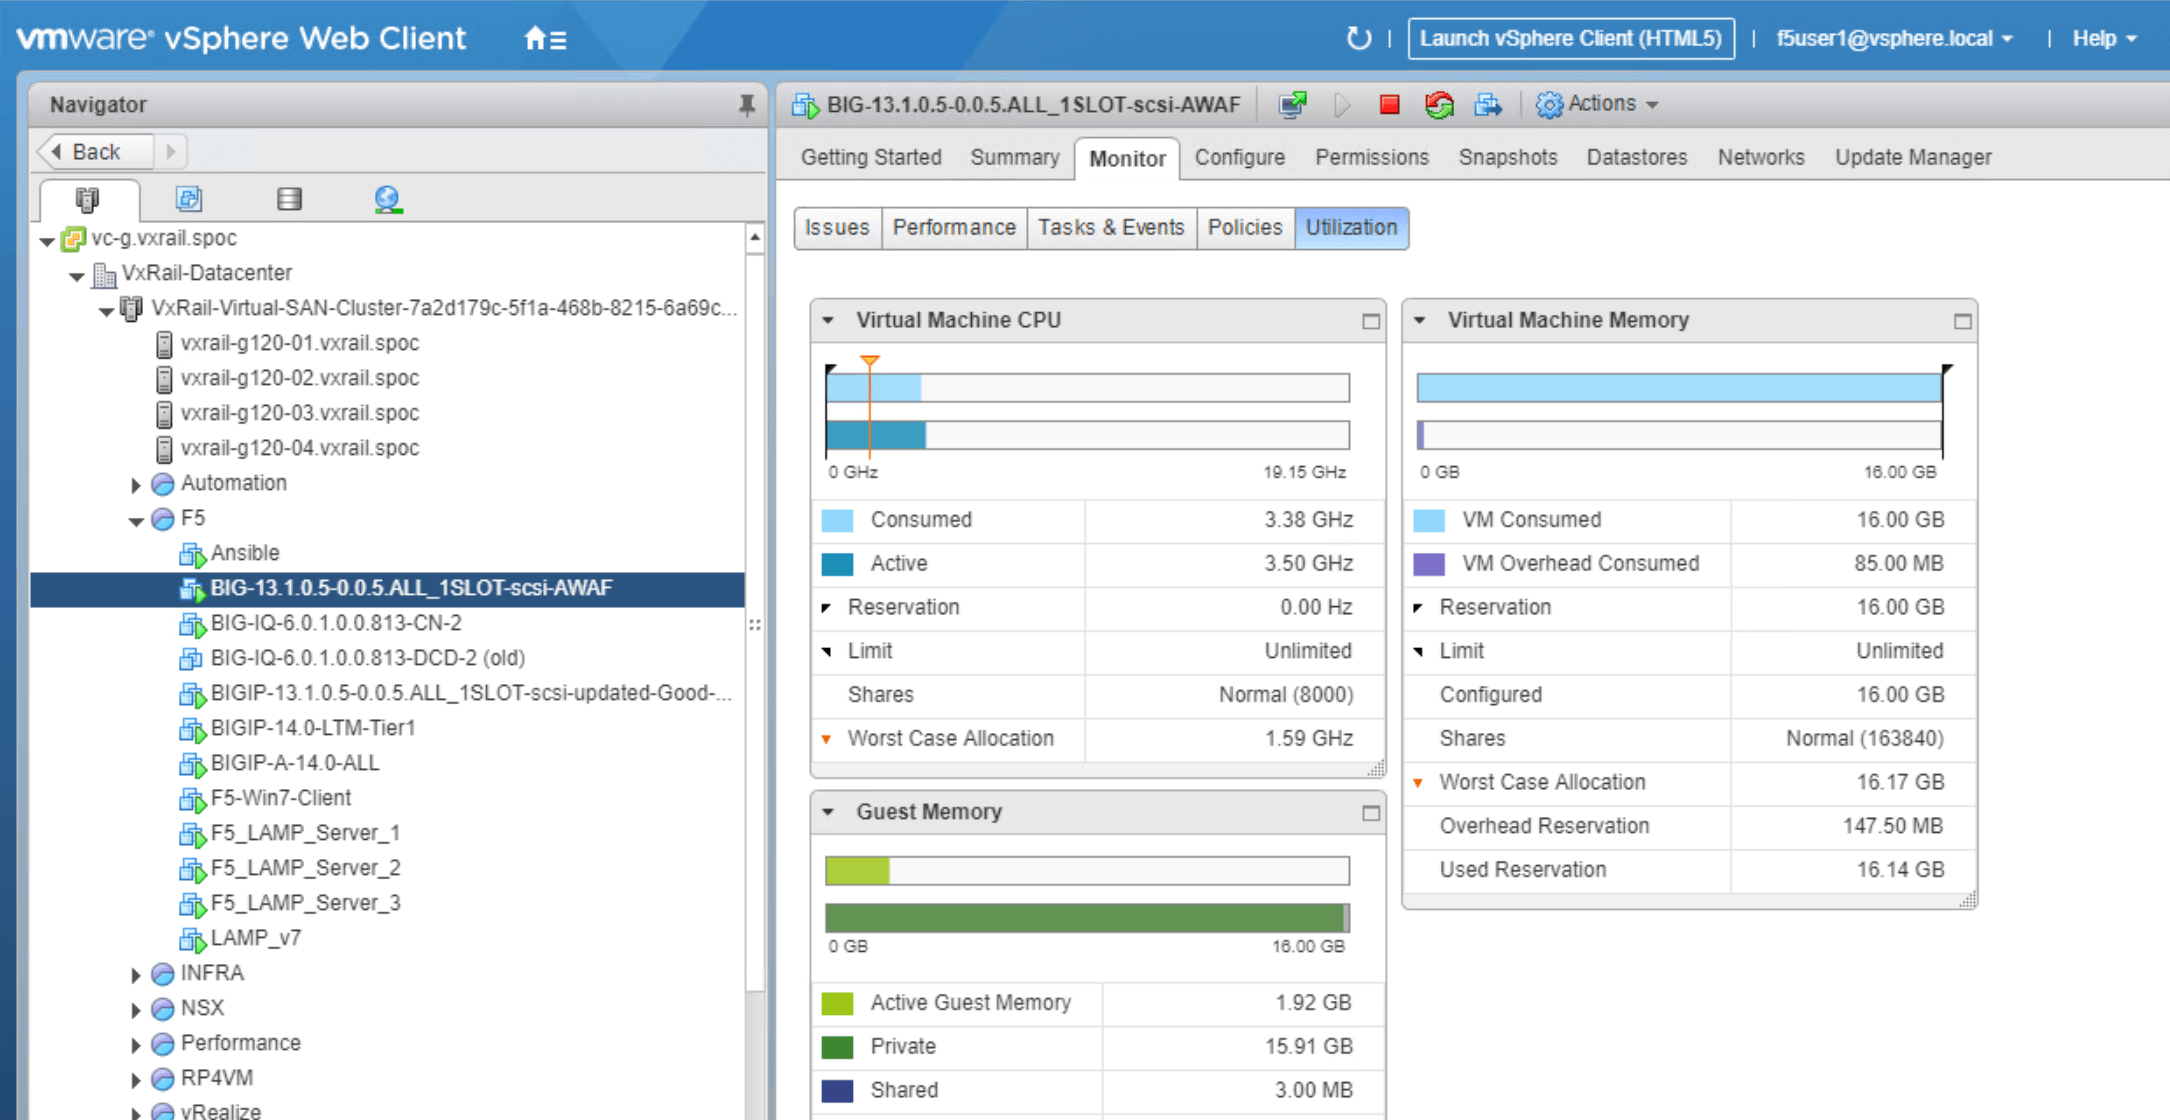
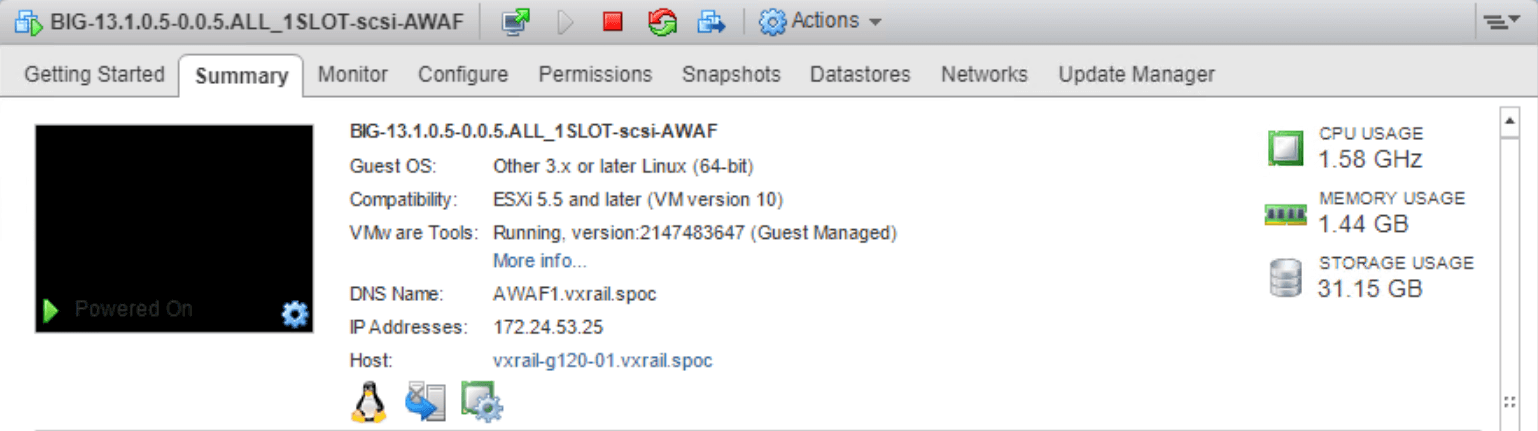
Comme illustré à la Figure 22, VxRail vCenter offre une visibilité détaillée sur le niveau d’utilisation de l’appliance virtuelle Advanced WAF. Les utilisateurs peuvent ainsi accéder aux informations relatives à la machine virtuelle Advanced WAF, notamment :
- Informations générales sur Advanced WAF (adresse IP, nom DNS, utilisation du processeur, etc.)
- Configuration (y compris les paramètres de la machine virtuelle)
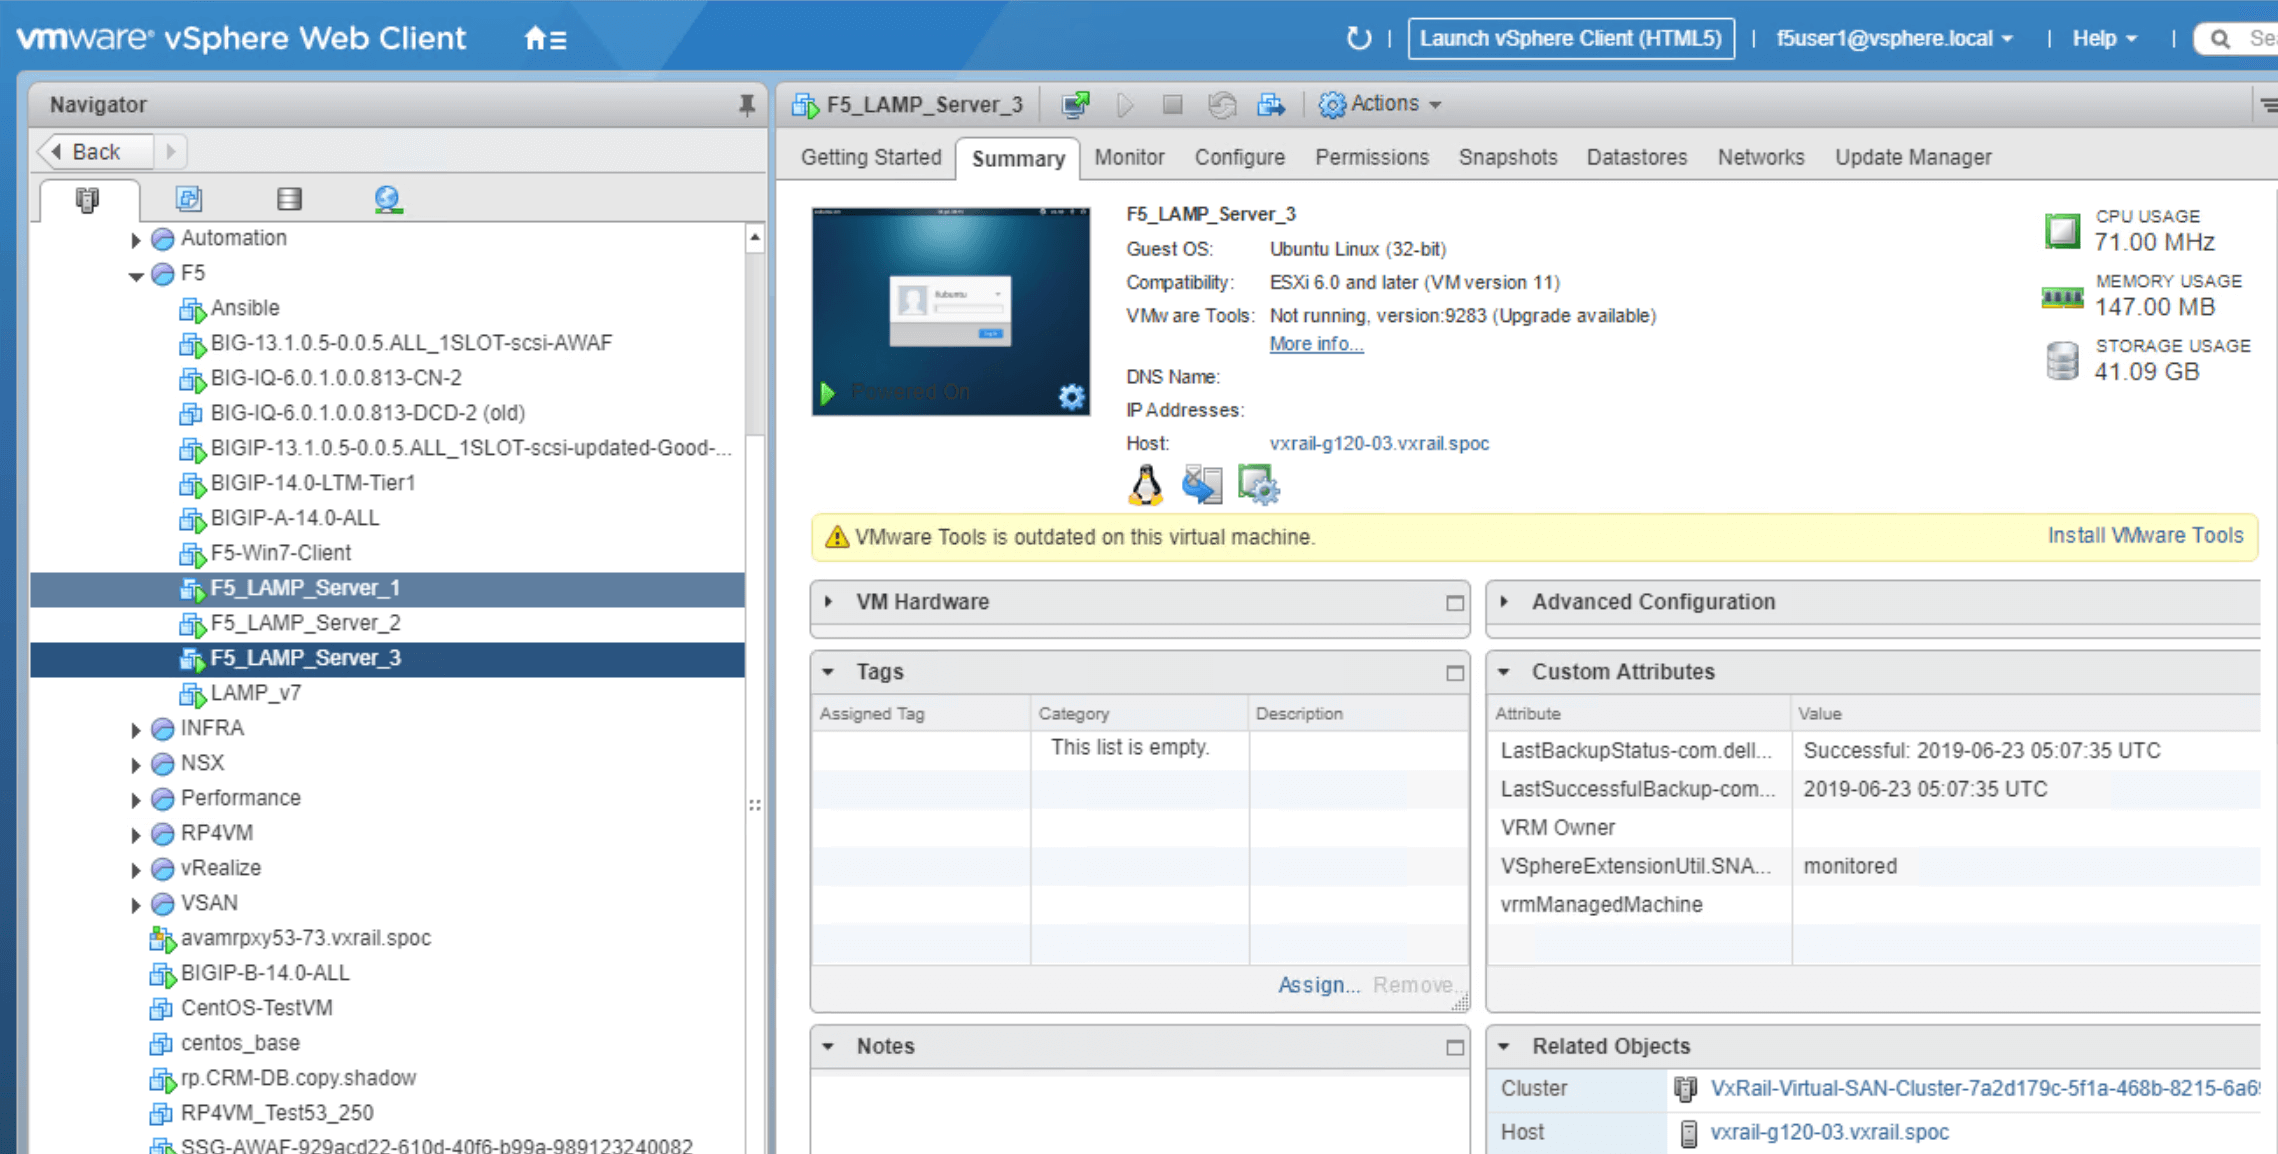
Pour cette démonstration d’Advanced WAF, nous avons créé deux serveurs web (LAMP Server 1 et LAMP Server 2) afin d’illustrer des scénarios d’utilisation dans lesquels Advanced WAF optimise et protège les ressources web hébergées au sein de VxRail.
Vue d’ensemble de l’utilisation des ressources de F5 Advanced WAF sur VxRail
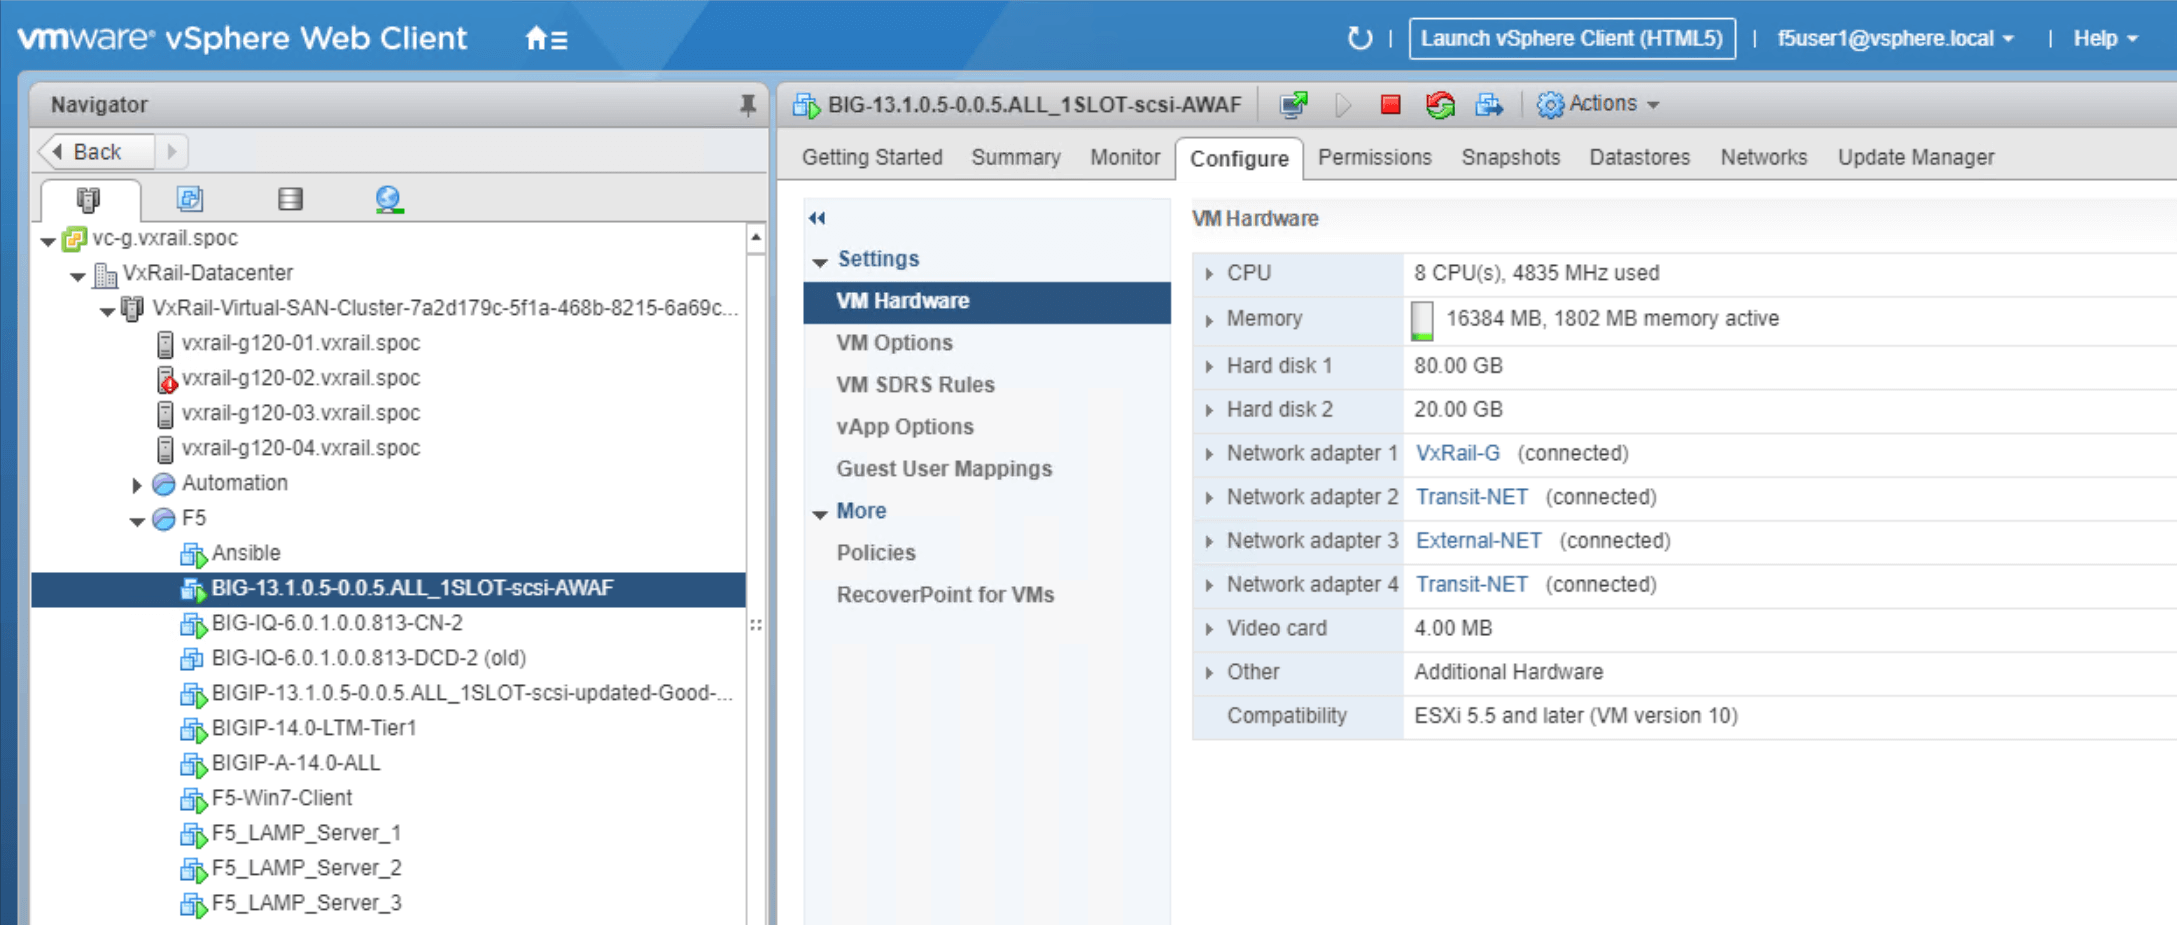
Les figures ci-dessous présentent les ressources allouées à nos services, afin de donner aux lecteurs un aperçu des ressources utilisées pour la démonstration. Les responsables de l’infrastructure peuvent ainsi estimer la capacité nécessaire pour déployer ces services à plus grande échelle dans un environnement de production. Ces informations peuvent être particulièrement utiles si ces outils sont destinés à être utilisés dans un environnement évolutif de type « as-a-service ».
Section 6 – Résumé
Dans ce livre blanc, nous avons expliqué comment configurer le pare-feu applicatif Web F5 Advanced Web Application Firewall (Advanced WAF) dans l’environnement VxRail. Nous avons présenté un guide de déploiement étape par étape, illustrant les fonctionnalités de sécurité d’Advanced WAF à l’aide de comparaisons avant/après.
Ce document explique comment déployer un logiciel tiers dans l’environnement VxRail en le configurant comme un service que les responsables d’infrastructure peuvent intégrer et proposer au sein d’un environnement riche en services. Nous avons montré comment configurer Advanced WAF dans l’environnement VxRail afin de fournir des services de sécurité applicative pour les applications basées sur des microservices accessibles sur le Web.
VxRail est une plateforme hautes performances, évolutive et facile à gérer, que les responsables d’infrastructure peuvent utiliser pour soutenir les activités de l’entreprise. Le déploiement de services tiers garantissant une expérience utilisateur de qualité est essentiel à la réussite de l’entreprise. F5 Advanced WAF s’intègre de manière transparente à l’environnement VxRail et peut être étendu à VMware Cloud.
PUBLIÉ LE 3 AOÛT 2020