
Sécuriser les réseaux LTE : quoi, pourquoi et comment
Introduction
Les fournisseurs de services sont aujourd’hui confrontés à de nombreux défis complexes alors qu’ils cherchent à faire évoluer leurs réseaux et à les « préparer pour l’avenir » afin de répondre à l’augmentation du trafic réseau, aux exigences de mise à l’échelle massive, aux besoins de virtualisation et d’orchestration, à la maîtrise des coûts et au développement de nouvelles sources de revenus.
Dans le même temps, les opérateurs sont confrontés à des incidents de sécurité et à des attaques similaires à ceux que subissent depuis des années les fournisseurs d’accès à Internet. La congestion du réseau, la dégradation ou l’interruption totale des services, ainsi que l’exposition des informations des utilisateurs et des messages de signalisation constituent de sérieuses préoccupations. Les éléments du cœur de réseau et l’infrastructure de support sont plus exposés que jamais aux menaces extérieures. Les menaces persistantes avancées (APT), les attaques par déni de service distribué (DDoS) et les attaques au niveau du DNS menacent la disponibilité et les performances du réseau et des services. Il est donc essentiel de garantir la sécurité, les performances et la disponibilité des réseaux mobiles à haut débit, tant pour les fournisseurs de services qui les possèdent et les exploitent que pour leurs abonnés. En outre, il est désormais crucial de protéger le réseau lui-même ainsi que les appareils des utilisateurs qui y sont connectés.
Les solutions de sécurité de classe opérateur de F5 protègent à la fois le réseau Long Term Evolution (LTE) et ses abonnés contre les menaces auxquelles ils sont aujourd’hui confrontés. Ces solutions permettent aux fournisseurs de services d’assurer leur sécurité dans un environnement en constante évolution, de préserver leur image de marque, de se protéger contre les attaques de nouvelle génération et de développer de nouvelles sources de revenus.
Évolution des réseaux et mutation du paysage des menaces
Traditionnellement, la sécurité des fournisseurs de services s’est concentrée presque exclusivement sur la protection de l’infrastructure réseau, en accordant peu, voire aucune attention aux terminaux des abonnés. Toutefois, à mesure que les technologies réseau évoluent et que les performances augmentent avec la 3G, la 4G, la 5G et les générations suivantes, l’approche opérationnelle historique — selon laquelle il suffirait de protéger le réseau lui-même — doit évoluer.
Les anciens modèles opérationnels conçus pour des infrastructures réseau fixes et des terminaux d’abonnés peu performants ne suffisent plus, car les architectures des fournisseurs de services évoluent vers des modèles d’infrastructure dynamiques, virtualisés et orchestrés. Les réseaux des fournisseurs de services, en particulier les réseaux LTE en pleine évolution, doivent désormais être conçus pour garantir une sécurité omniprésente afin de fournir des services fiables et hautement performants dans des environnements virtualisés, cloud et de réseaux définis par logiciel (SDN). En outre, assurer la sécurité des infrastructures au XXIe siècle exige des fournisseurs de services qu’ils accordent une attention nouvelle à la protection des appareils grand public, car ceux-ci représentent un vecteur de risque inédit et très sérieux.
F5 apporte des solutions à ces défis majeurs, grâce à du matériel spécialement conçu ainsi qu’à des offres virtuelles, afin de fournir la sécurité, les performances et la disponibilité dont les opérateurs ont besoin à mesure que leurs réseaux se développent et évoluent.
L’évolution des appareils des abonnés et son importance
Les appareils de téléphonie mobile ont évolué au fil des ans et sont désormais aussi puissants et répandus que les ordinateurs classiques. Parallèlement, le volume et la diversité des données qu’ils peuvent stocker ont considérablement augmenté, faisant de ces appareils eux-mêmes une cible de choix pour les cyberattaquants. De même, le paysage des menaces pesant sur les réseaux mobiles s’est élargi : autrefois limitées aux attaques par SMS, celles-ci englobent désormais des risques liés aux appareils, aux applications et aux réseaux.
Alors que plus des deux tiers des adultes internautes utilisent des services Wi-Fi publics gratuits et non sécurisés, la menace pour la sécurité devient évidente. Comme l’affirme Bryan Sartin, directeur chez Verizon Business : « Dans deux ans, davantage de données seront volées sur des appareils mobiles que sur des serveurs et des applications. »
Outre le trafic généré par des attaquants malveillants, il faut également prendre en compte le risque lié aux applications très bavardes et à la charge qu’elles peuvent faire peser sur les systèmes de signalisation et les systèmes de support auxiliaires. Une seule demande de connexion émise par des applications populaires, notamment de messagerie, d’actualités et de réseaux sociaux, générant souvent au moins 30 événements de connexion et de signalisation, le risque que des millions d’appareils d’abonnés surchargent l’infrastructure de signalisation et de support des fournisseurs de services est lui aussi bien réel. Si cette infrastructure n’est pas conçue et mise en place avec une capacité et une sécurité suffisantes, un petit nombre d’acteurs malveillants pourrait fortement perturber l’infrastructure de signalisation et de support de l’opérateur.
Le paysage des menaces ciblant les consommateurs et leurs appareils continue lui aussi d’évoluer. Face à la diversité et à la sophistication croissantes des vecteurs de menace, notamment l’ingénierie sociale, les logiciels malveillants, les attaques DDoS et bien d’autres, il devient désormais essentiel pour les opérateurs de réseaux LTE modernes de protéger leurs clients contre les attaques potentielles afin de se protéger eux-mêmes.
Pourquoi la sécurité est-elle si importante pour l’opérateur ?
À mesure que les technologies évoluent et que le rapport coût/performances des réseaux s’améliore, les opérateurs doivent chercher à compenser la baisse prévue des revenus issus de la simple connectivité et des services historiques. Si la plupart d’entre eux cherchent à réduire les coûts de leur infrastructure réseau, cela ne suffira pas à garantir une croissance rentable. Ils recherchent donc de nouvelles sources de revenus liées aux services.
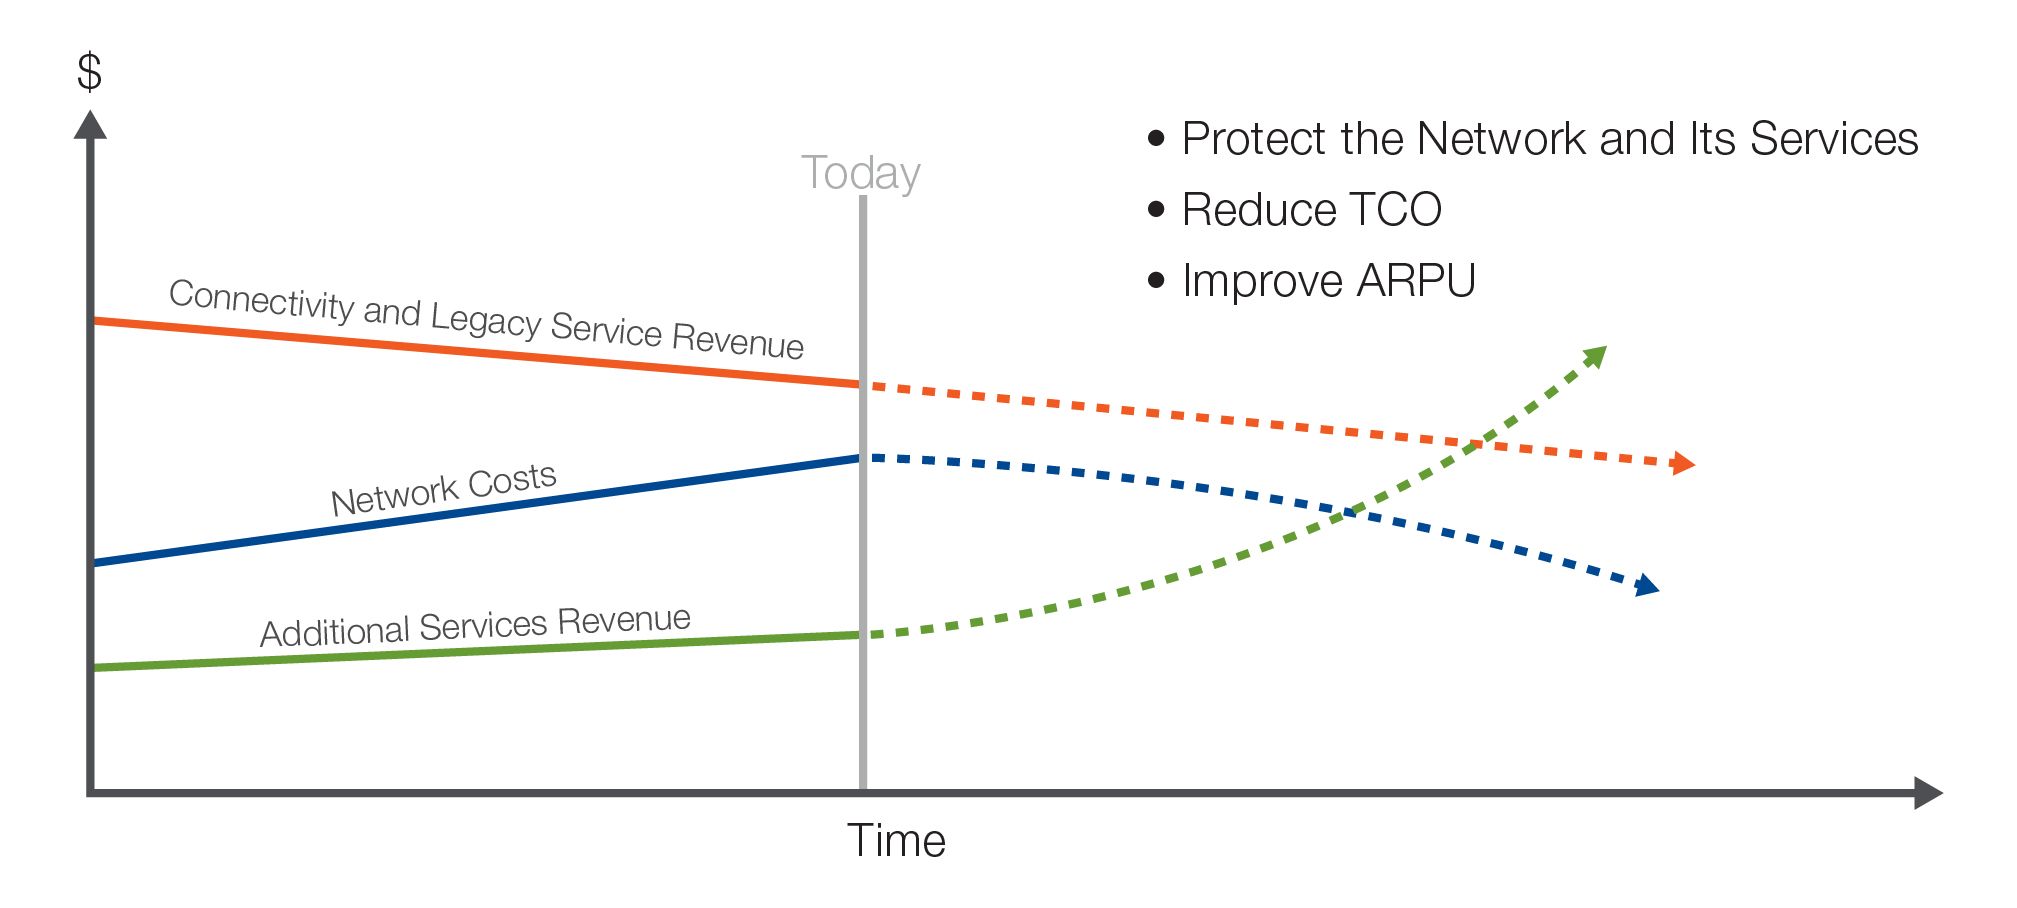
En protégeant le réseau lui-même, les opérateurs peuvent améliorer la qualité d’expérience (QoE) offerte aux abonnés, et ainsi protéger les services existants comme les nouveaux services pris en charge par le réseau. Cela leur permettra de limiter la perte d’abonnés et la baisse du revenu moyen par utilisateur (ARPU). En renforçant la sécurité du réseau, les opérateurs peuvent donc accroître leurs revenus globaux et réduire leur coût total de possession (TCO).
À quels risques les réseaux LTE sont-ils confrontés ?
Les opérateurs mobiles sont confrontés à des risques spécifiques en raison de la multitude de vecteurs de menace en jeu. Les menaces existent au niveau des appareils, du réseau et des applications, et chacune doit être prise en compte et faire l’objet de mesures de sécurité afin de protéger le réseau et les abonnés contre les attaques.
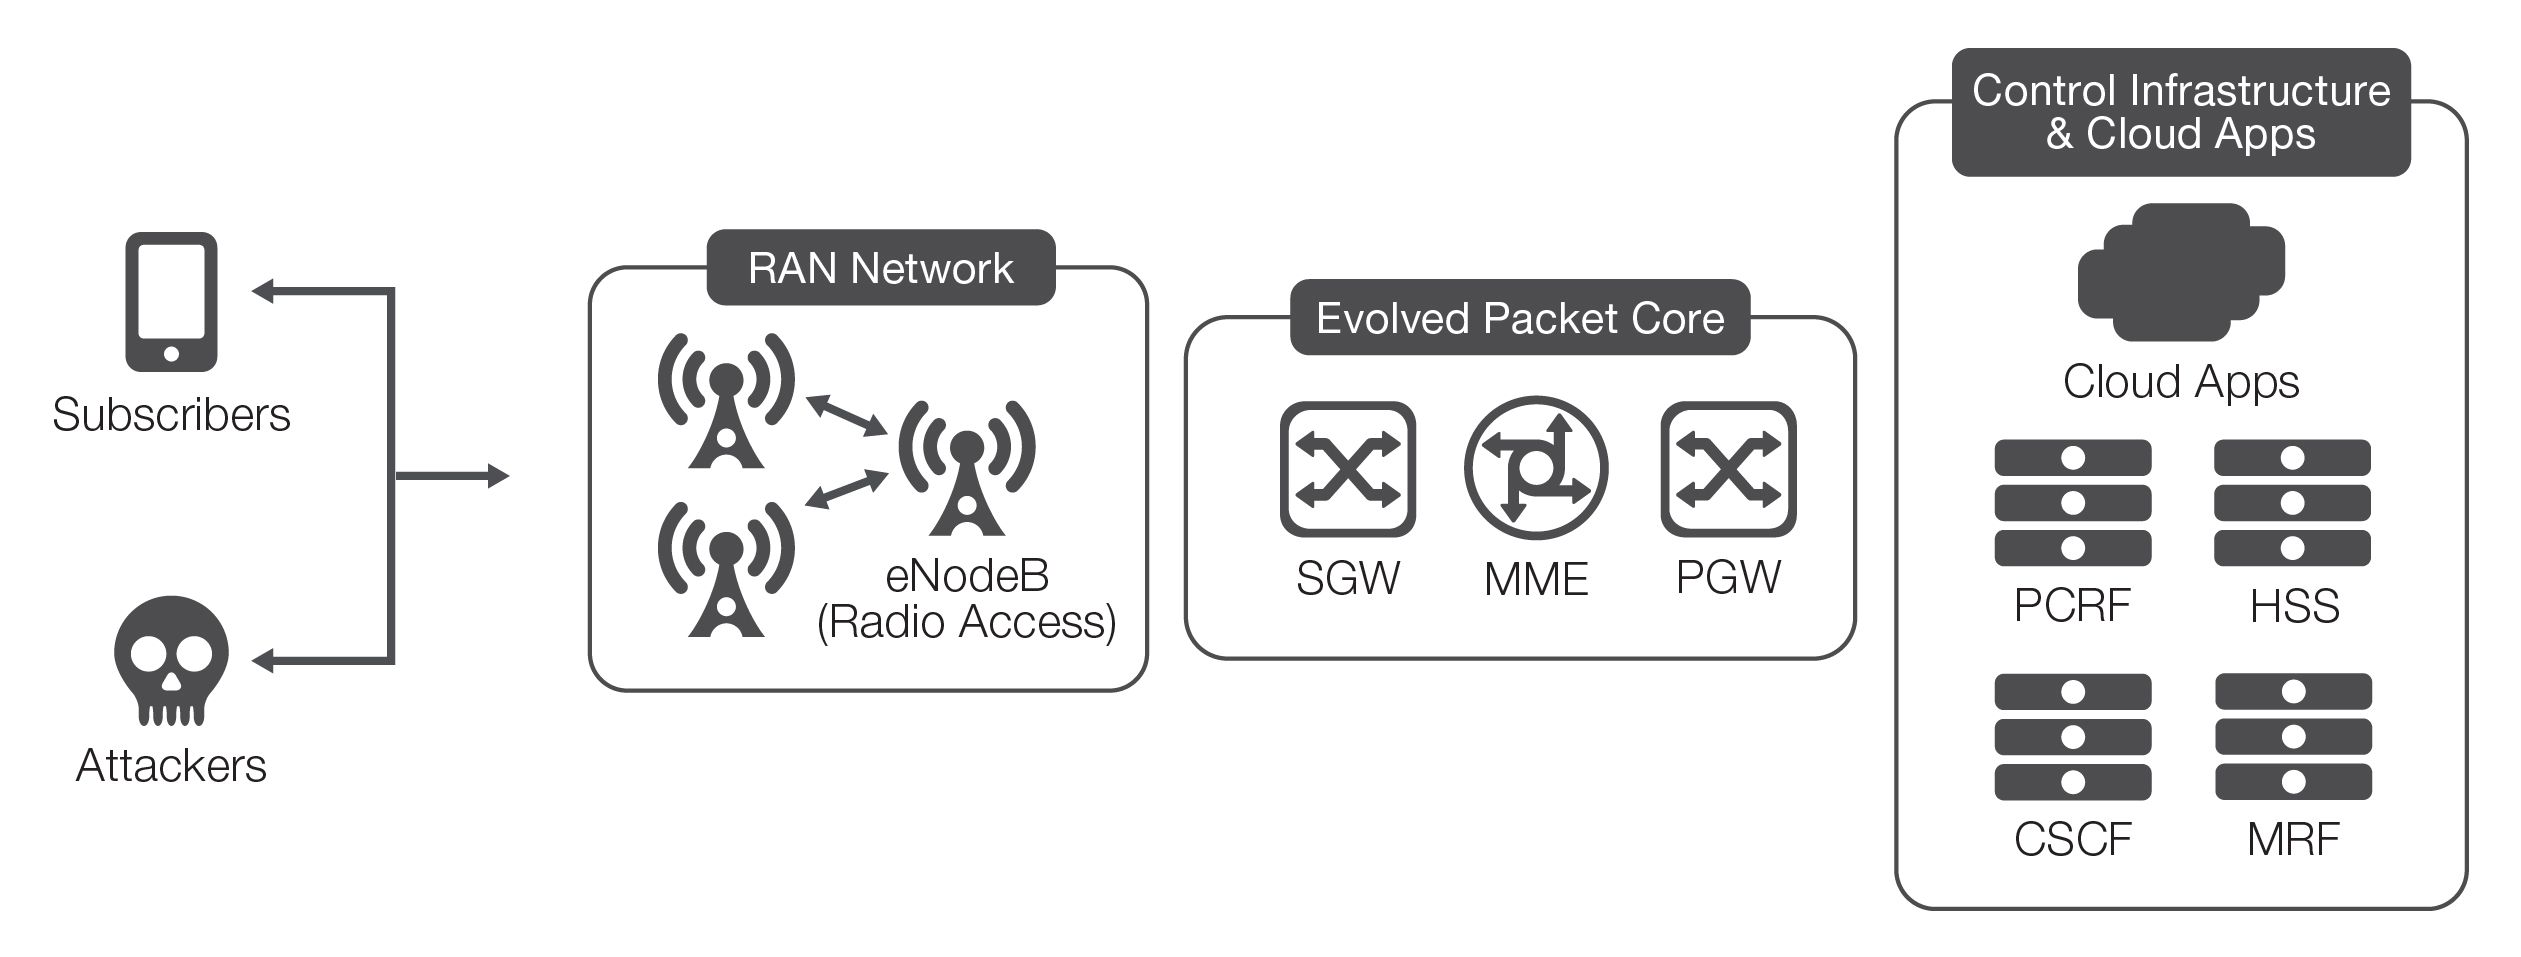
Les attaques au niveau des appareils, qui peuvent être causées par des logiciels malveillants ou des bots infectant les appareils des abonnés, peuvent générer du trafic parasite ou malveillant, provoquer des tempêtes de signalisation sur le réseau et épuiser les batteries des appareils. Le réseau lui-même peut être confronté à l’épuisement des ressources du réseau d’accès radio (RAN) et du cœur de réseau, à des violations des conditions générales, ainsi qu’à des attaques visant les infrastructures DNS, de facturation et de signalisation. En outre, les attaques ciblant la couche applicative peuvent inclure des logiciels malveillants côté serveur, des attaques DDoS au niveau applicatif (propres à un protocole) ou des menaces de couche 7 visant les applications web.
Tous ces facteurs de risque doivent être pris en compte afin que l’opérateur puisse garantir un fonctionnement stable et sécurisé du réseau, protéger l’infrastructure, ainsi que protéger et satisfaire ses clients. Plus précisément, les opérateurs doivent mettre en place des contrôles et des politiques de sécurité dans plusieurs domaines afin de protéger chaque composante du réseau mobile.
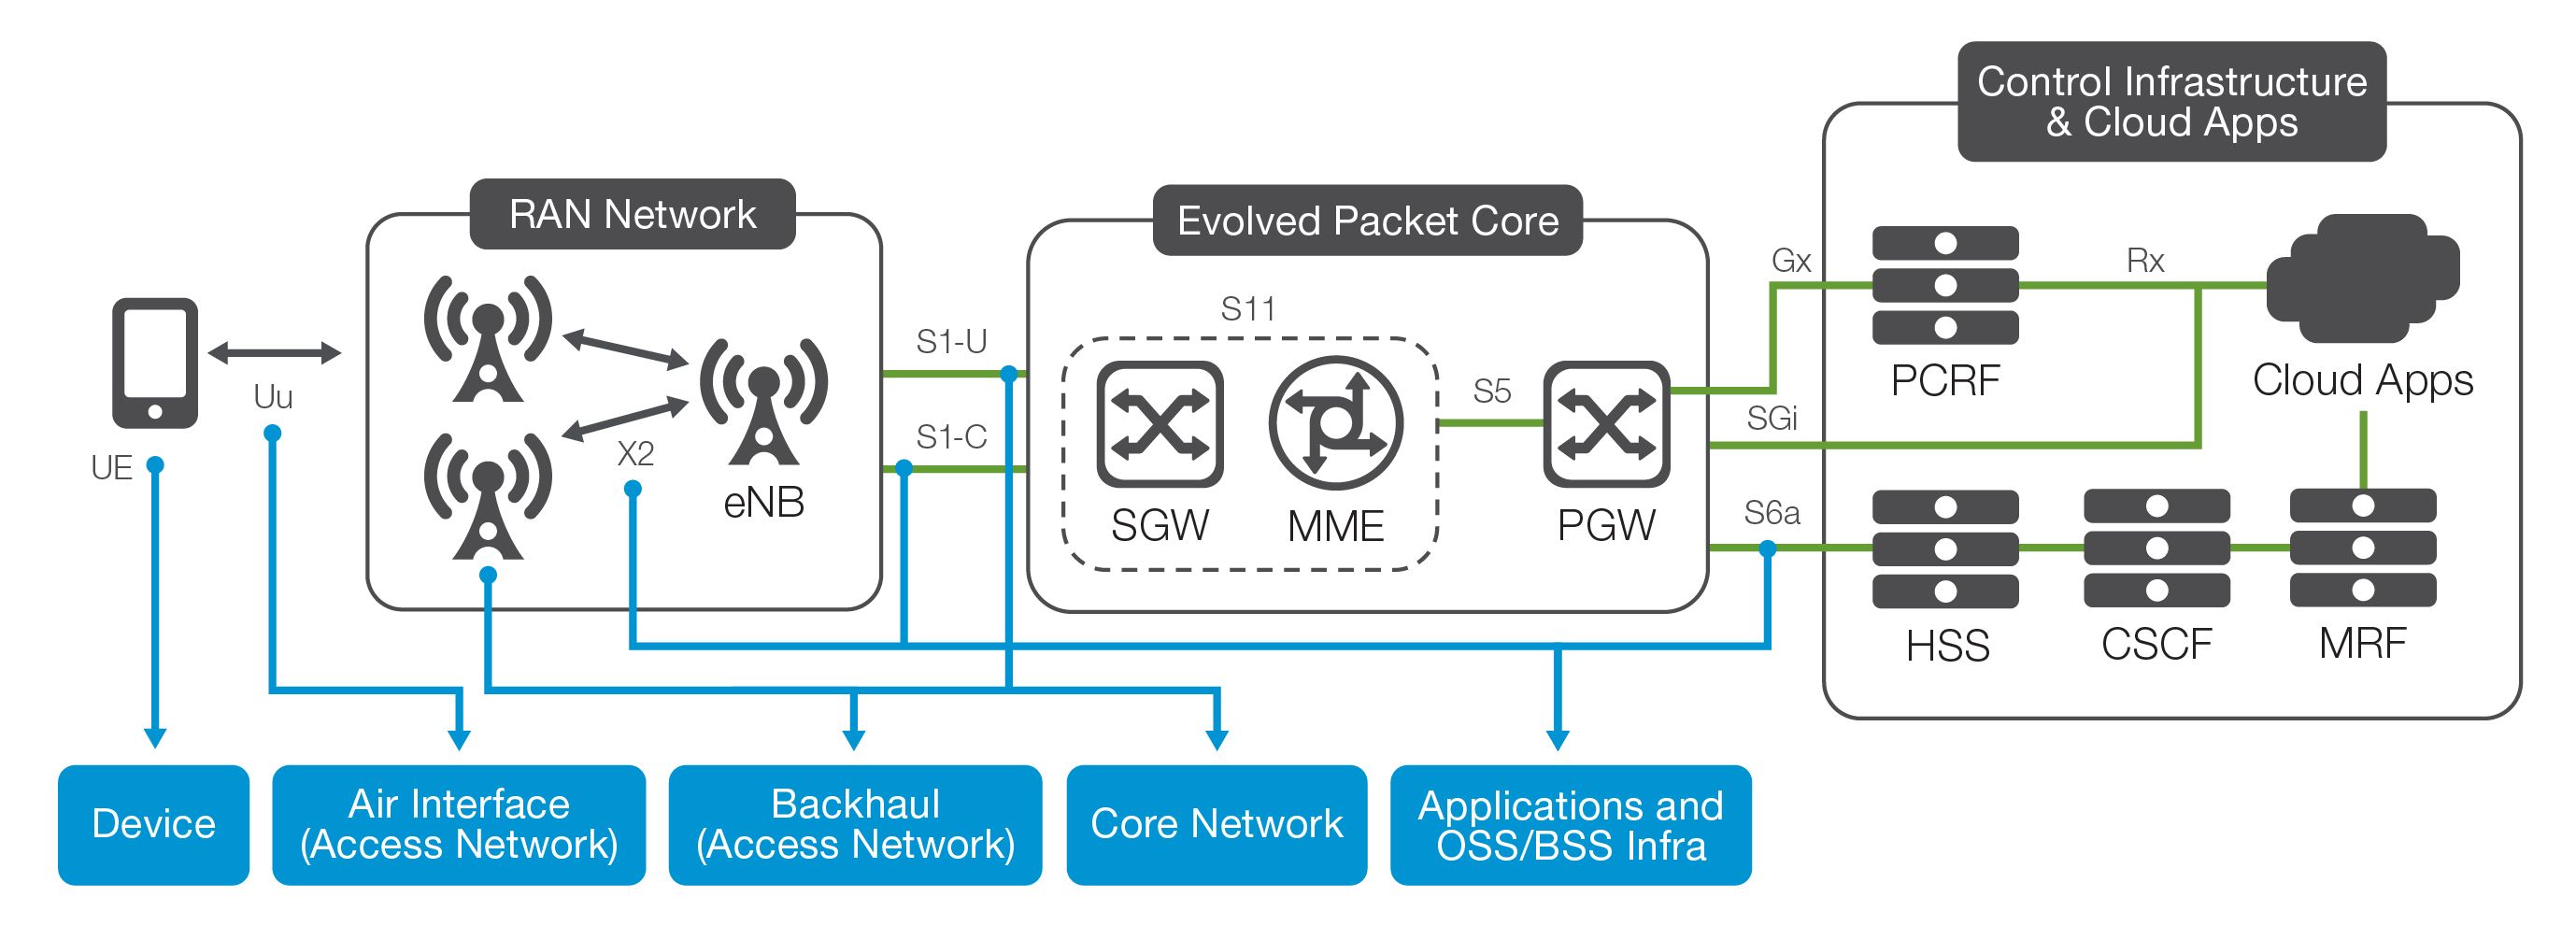
Pour protéger pleinement le réseau, il est nécessaire d’adopter une véritable politique de sécurité multicouche et multidomaine. La sécurité doit être assurée à tous les niveaux : appareil mobile, interface radio, réseau d’accès, réseau cœur, mais aussi applications, systèmes de support aux opérations (OSS) et systèmes de support métier (BSS). Tant que toutes ces couches ne seront pas sécurisées, les opérateurs resteront exposés à des attaques provenant de vecteurs de menace multiples et en constante évolution.
Scénarios d’attaque et impacts associés
De nombreuses attaques potentielles peuvent nuire aux réseaux LTE et à leurs abonnés. Il est donc essentiel de concevoir et de mettre en œuvre une architecture de sécurité globale afin de se protéger contre chacune d’entre elles. Si les dommages causés par de nombreux types d’attaques, comme une attaque DDoS, sont à la fois étendus et immédiatement visibles, certains types d’attaques n’entraînent qu’une dégradation localisée du service et sont donc bien plus difficiles à diagnostiquer.
Parmi les exemples de ce dernier type d’attaque figurent la saturation des connexions RAN, qui entraîne des interruptions de service localisées, et les problèmes de décharge de la batterie des appareils grand public, susceptibles d’entraîner leur retour. De même, les attaques visant l’infrastructure de facturation provoqueront le mécontentement des clients et généreront des appels au service client.
Tous les types d’attaques, si elles réussissent, réduiront la satisfaction des clients et augmenteront les coûts des opérateurs. Il est donc essentiel de bien comprendre les risques et d’élaborer une stratégie d’atténuation de bout en bout.
Scénario 1 : attaques provenant d’Internet
Si les opérateurs n’accordent pas suffisamment d’attention à la sécurité du trafic entrant provenant de leur connexion Internet en amont, des attaquants peuvent lancer des attaques par saturation ou par déni de service (DoS/DDoS) contre les abonnés du réseau. Le schéma ci-dessous illustre un tel scénario, dans lequel des abonnés mobiles sont attaqués depuis le réseau en amont.
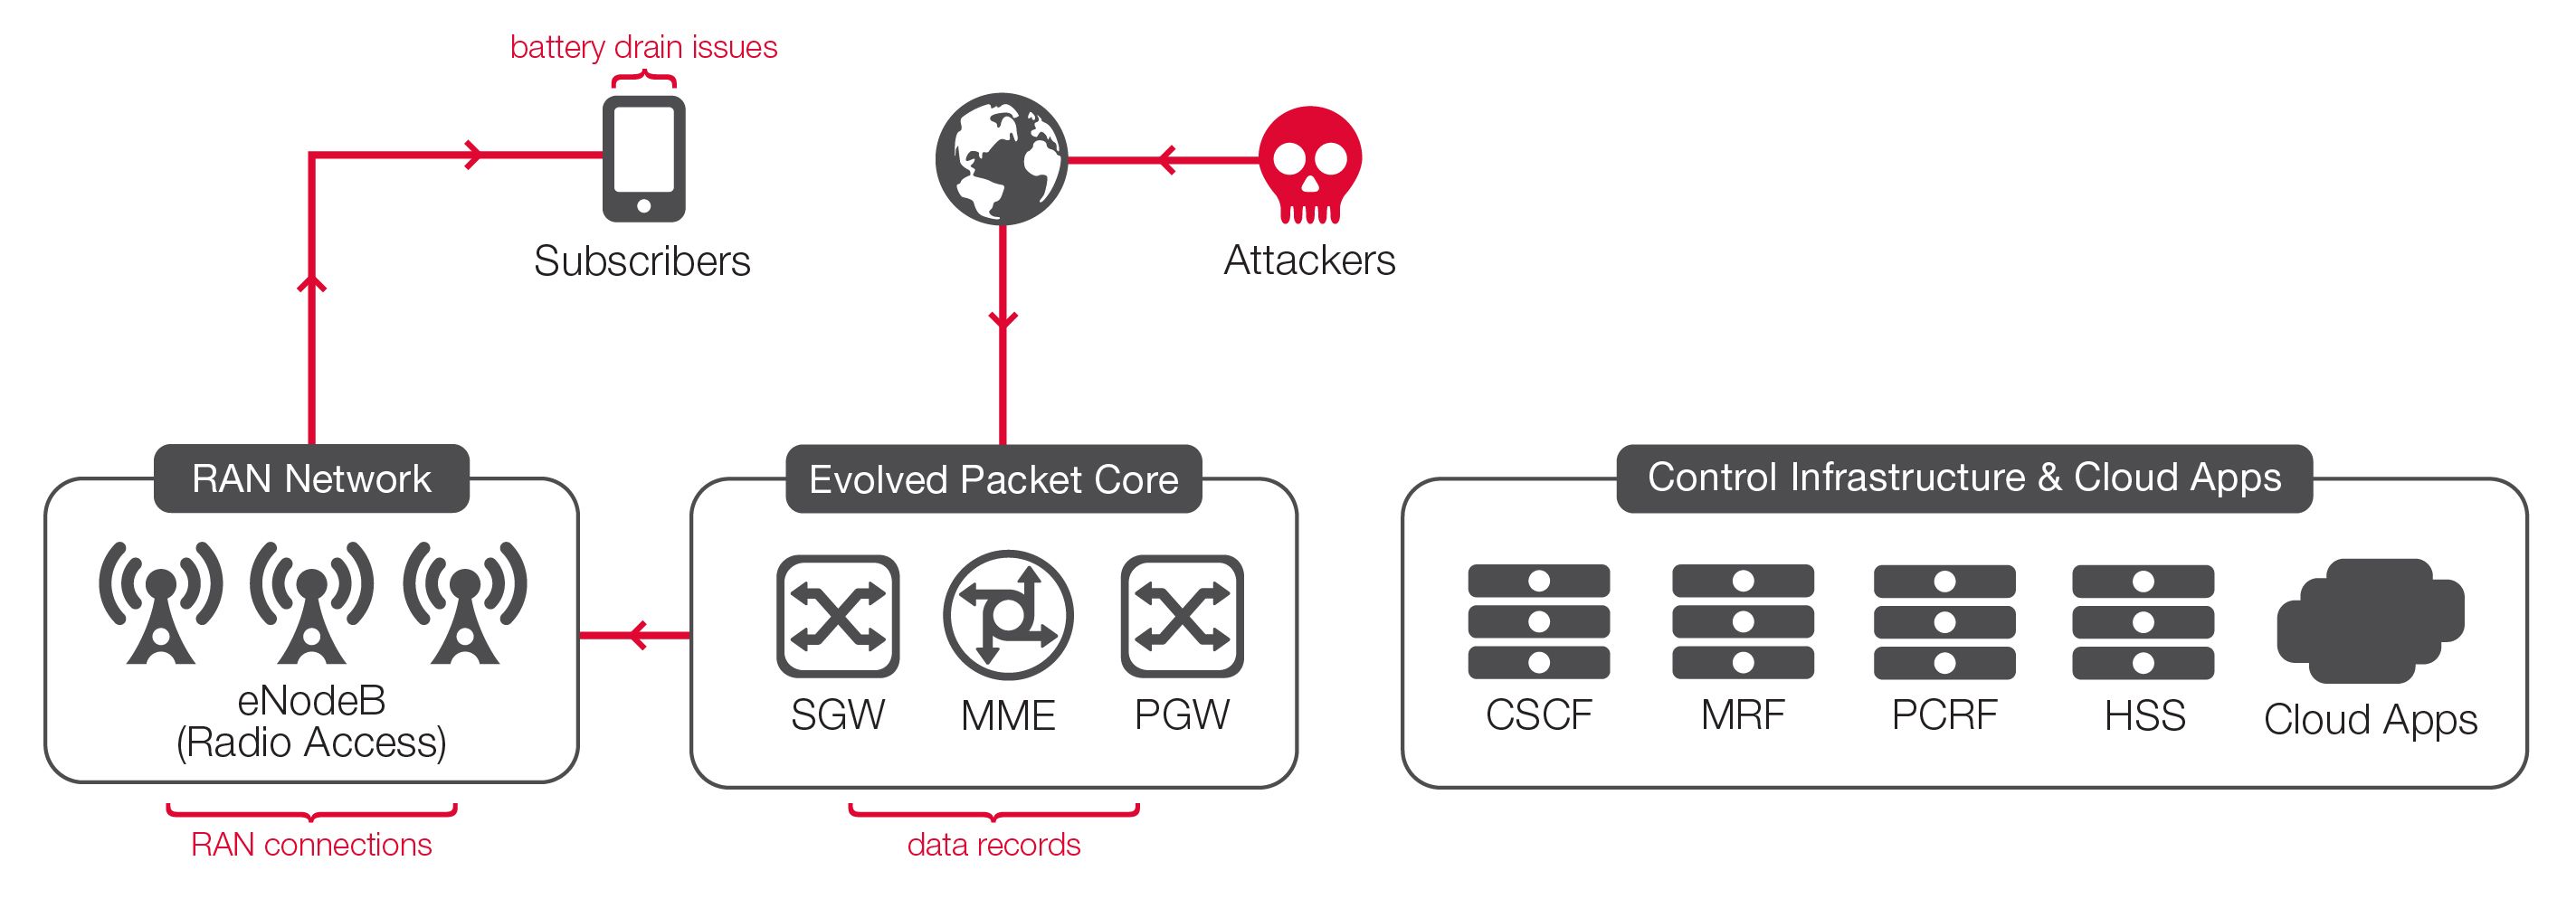
Les dommages potentiels d’une telle attaque pourraient inclure :
- Épuisement de la batterie de l’appareil mobile.
- Utilisation du volume de données et réclamations qui en résultent concernant la facturation.
- Épuisement des connexions RAN.
Scénario 2 : attaques provenant du réseau mobile
Les attaquants peuvent également cibler d’autres utilisateurs d’appareils mobiles depuis la partie mobile du réseau d’un même opérateur. Dans ce scénario, un ou plusieurs attaquants mobiles peuvent viser les abonnés du réseau au moyen d’attaques par déni de service (DoS), par saturation ou par déni de service distribué (DDoS), en exploitant les infrastructures de réseau d’accès et de cœur de l’opérateur.
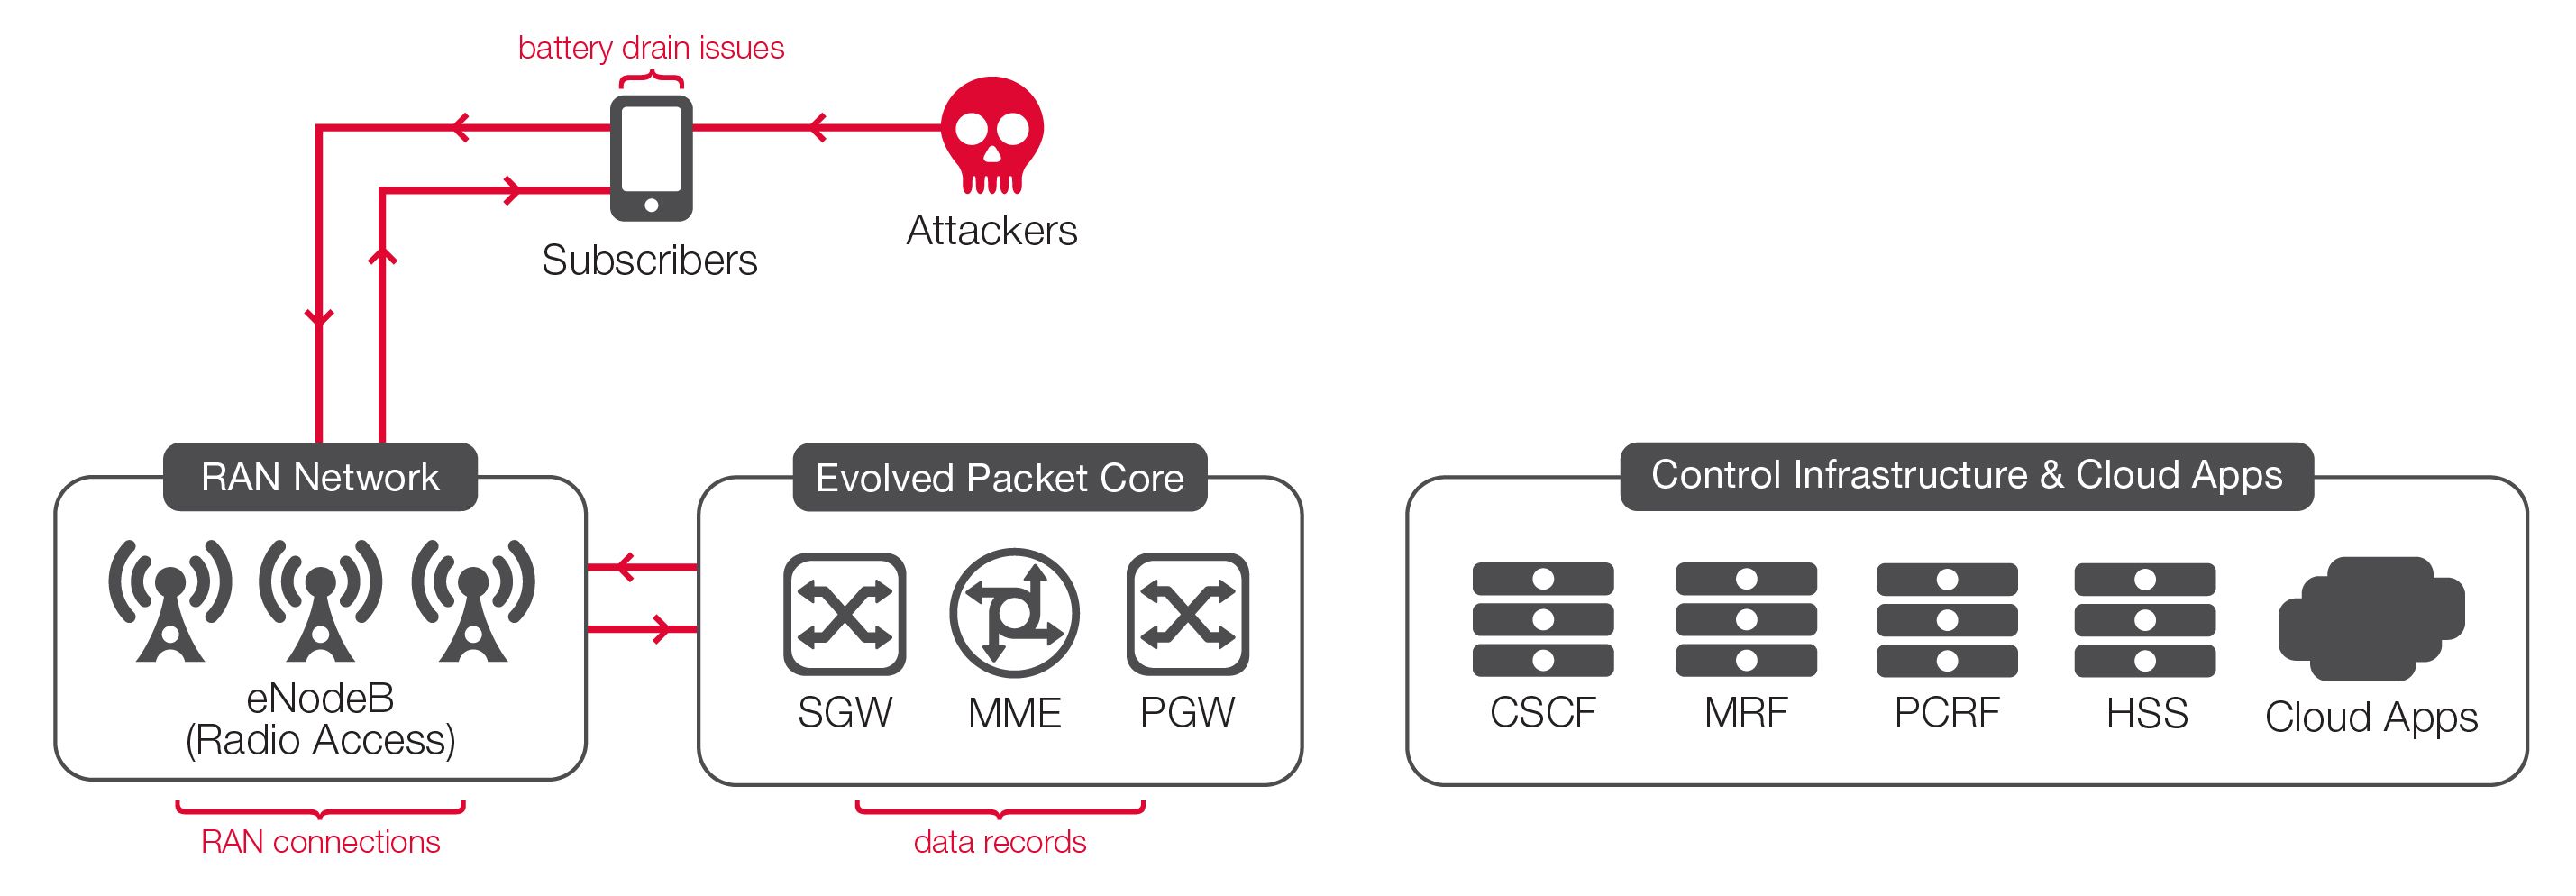
Comme dans le cas d’une attaque provenant d’Internet, cette attaque pourrait également entraîner plusieurs problèmes, notamment :
- Épuisement de la batterie de l’appareil mobile.
- Consommation de données entraînant des réclamations liées à la facturation.
- Épuisement des connexions RAN.
Scénario 3 : attaques DNS/de signalisation provenant du réseau mobile
Plutôt que de cibler les appareils, les attaques provenant du réseau mobile peuvent viser l’infrastructure de signalisation de l’opérateur, notamment le DNS ainsi que les systèmes de taxation et de facturation.
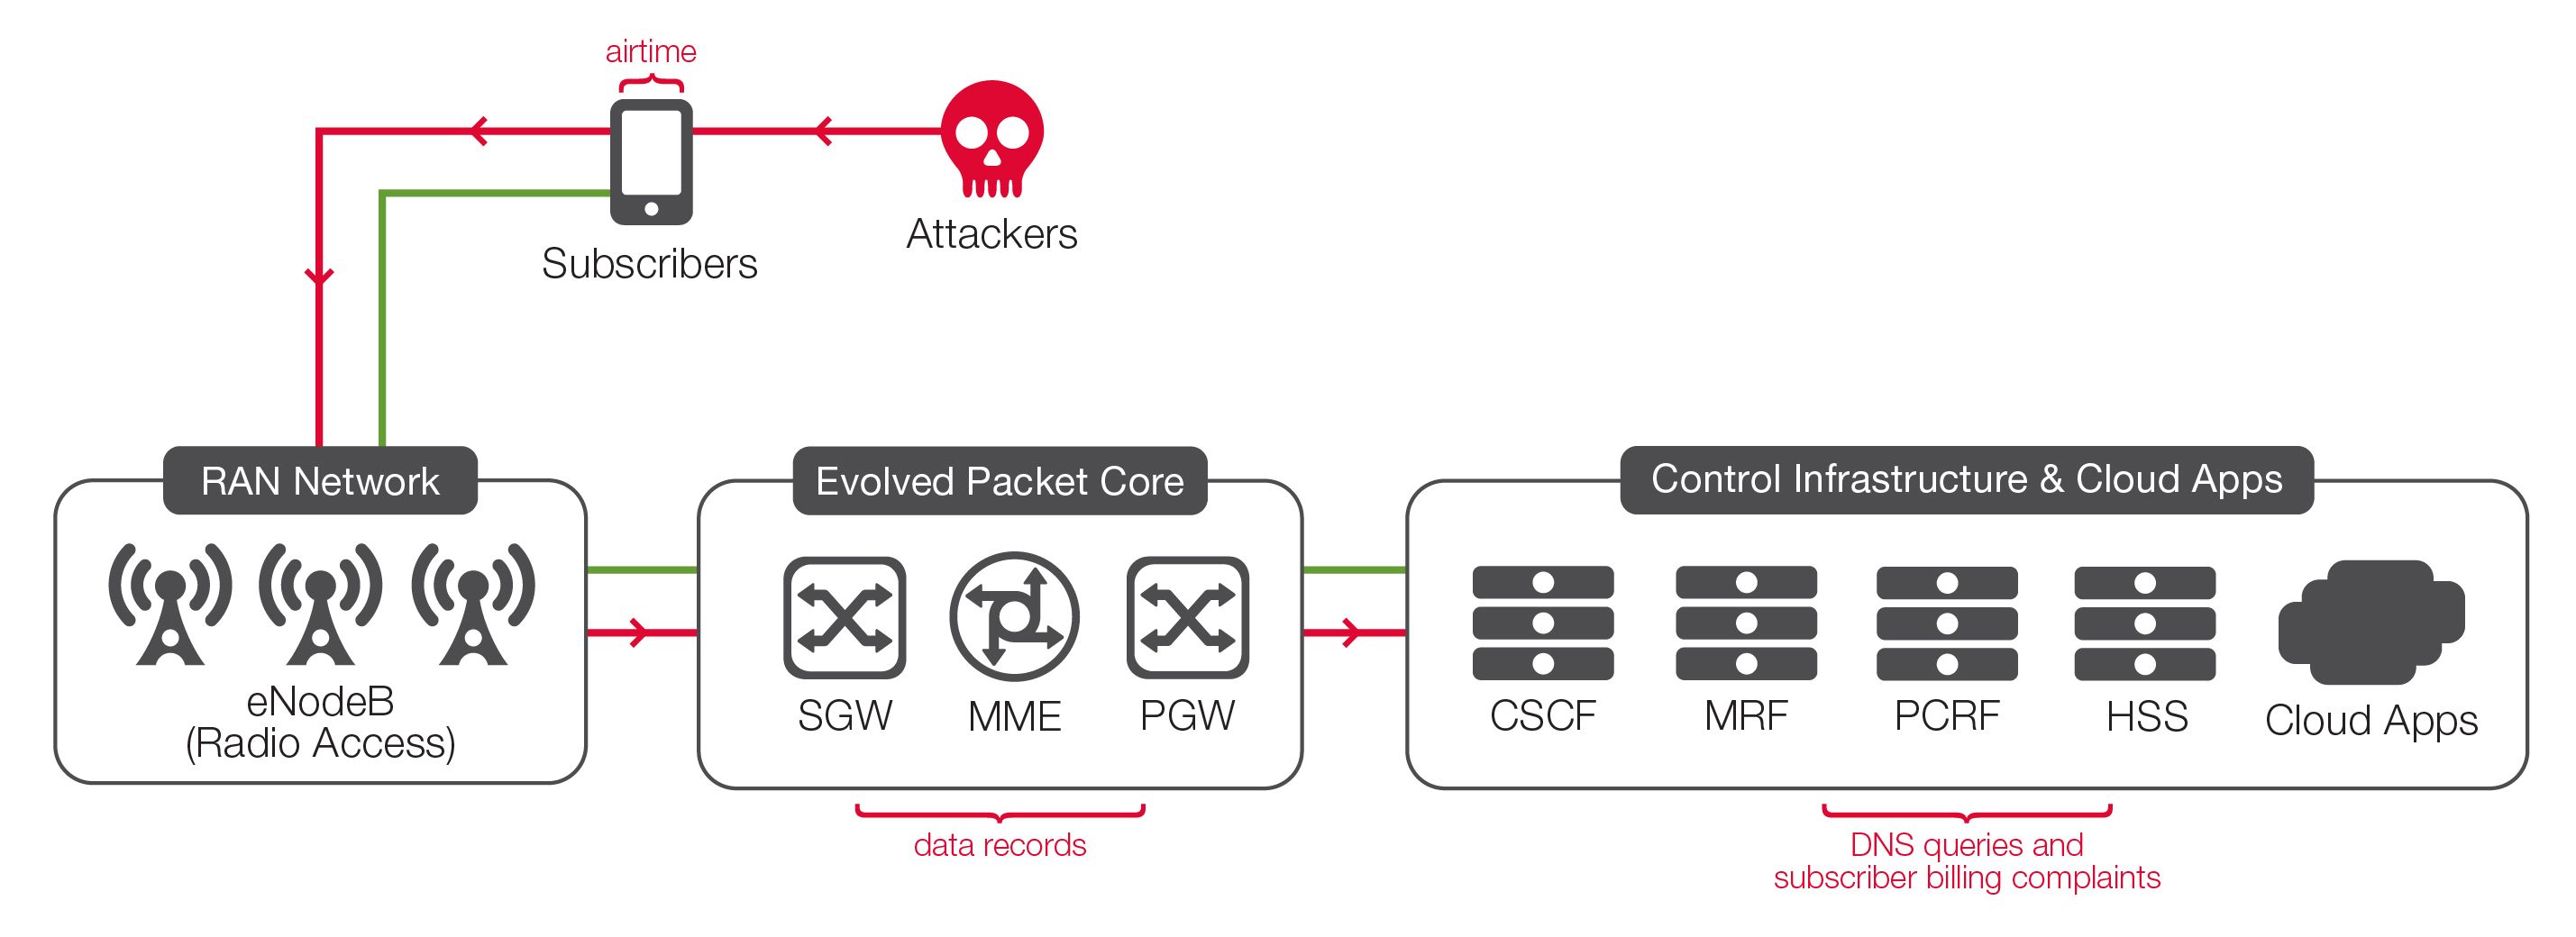
Les risques liés à une attaque de cette nature comprennent :
- Épuisement des ressources de temps d’antenne/RAN.
- Utilisation du volume de données par les abonnés et réclamations relatives à la facturation.
- Surcharge et effondrement de l’infrastructure DNS.
- Erreurs dans les enregistrements de données des abonnés.
Comme vous pouvez le constater, comprendre et traiter l’ensemble des risques de sécurité potentiels auxquels un opérateur de réseau LTE est confronté peut effectivement s’avérer complexe. Heureusement, F5 peut proposer des solutions sur mesure, de classe opérateur, afin d’atténuer ces risques.
Protégez votre réseau LTE, partout, avec F5
Les plus grands fournisseurs de services de communication au monde font confiance à F5 pour les aider à sécuriser et à simplifier leurs réseaux, à améliorer leur qualité de service et à accroître leur rentabilité. Aujourd’hui, F5 occupe une position unique pour aider les fournisseurs de services à gérer l’explosion des données et à migrer en toute transparence vers IPv6 grâce à un vaste portefeuille de solutions de classe opérateur qui fournissent de multiples services, notamment de sécurité, sur une plateforme unifiée. La plateforme F5 permet aux fournisseurs de services de réduire les délais de mise sur le marché, de diminuer les dépenses d’investissement et d’exploitation, d’améliorer les performances et la sécurité de la fourniture de services, et de monétiser les services réseau.
La gamme de solutions F5 destinée aux fournisseurs de services comprend des solutions de sécurité, de virtualisation des fonctions réseau (NFV), de gestion du trafic de données et de signalisation Diameter et DNS. Toutes les solutions F5 sont disponibles soit sur des plateformes matérielles physiques hautes performances spécialement conçues, soit sur diverses plateformes virtuelles ou cloud. En outre, la gestion et l’orchestration de ces solutions sont assurées par la plateforme de gestion F5® BIG-IQ® ainsi que par les API de chaque produit.
À mesure que les réseaux poursuivent leur croissance et changent massivement d’échelle, les caractéristiques du trafic qui y transite évoluent également, entraînant une augmentation du nombre de connexions TCP, avec une prédominance de connexions plus courtes et plus fréquentes. Cette évolution du trafic applicatif implique que le réseau du fournisseur de services nécessite désormais des solutions d’infrastructure capables de prendre en charge un très grand nombre de connexions TCP. Les solutions de sécurité traditionnelles ne peuvent pas évoluer à cette échelle et n’offrent pas les performances requises par les réseaux et applications modernes à hautes performances ; elles ne suffiront pas à garantir la sécurité, les performances et la fiabilité dans l’environnement actuel.
Les réseaux virtuels ou superposés et les services réseau virtualisés, tels que ceux utilisés pour créer des services réseau over-the-top (OTT) ou de gros, ajoutent également un niveau de complexité supplémentaire à mesure que les exigences d’évolutivité augmentent et que de nouveaux services et applications soumis à des contraintes strictes de latence sont déployés sur ces réseaux.
L’ensemble de cette transformation rend indispensable le recours à des solutions de sécurité et de gestion du trafic capables d’offrir une évolutivité massive et des performances élevées. Les solutions F5, qui répondent à ces deux exigences, sont parfaitement adaptées à ces nouveaux environnements de services et d’exploitation.
Solutions F5 pour la sécurité LTE
Les solutions F5 de classe opérateur destinées aux fournisseurs de services permettent aux opérateurs de protéger leurs infrastructures LTE, les appareils de leurs abonnés et leurs applications OSS contre les attaquants potentiels. Plus précisément, le déploiement, dans le centre de données de l’opérateur, de solutions de gestion du trafic local et global telles que F5 BIG-IP® Local Traffic Manager™ (LTM) et BIG-IP® DNS, ainsi que de solutions de pare-feu F5 pour les couches 4 et 7, telles que BIG-IP®Advanced Firewall Manager™ (AFM) et BIG-IP® Application Security Manager™ (ASM), protège les clients mobiles contre les attaques provenant d’Internet, tout en protégeant le centre de données contre celles provenant du réseau mobile.
Au sein même du centre de données, le pare-feu de couche 4 de F5 peut décharger l’infrastructure centrale de l’opérateur de certaines fonctions de sécurité, ce qui renforce la sécurité et réduit les coûts. En outre, BIG-IP® Carrier-Grad NAT (CGNAT) offre l’évolutivité et les performances NAT de classe opérateur nécessaires pour prendre en charge des millions d’utilisateurs. BIG-IP® Policy Enforcement Manager™ (PEM) peut également assurer la visibilité et l’application des règles sur les charges utiles du trafic utilisateur afin de sécuriser et de monétiser le trafic des services.
Les plateformes physiques et virtuelles BIG-IP fournissent également un point de terminaison de chiffrement et de déchiffrement SSL hautes performances et hautement évolutif, afin d’établir et d’imposer des connexions sécurisées vers et depuis le cœur de réseau de l’opérateur, sécurisant ainsi l’infrastructure du réseau d’accès. L’utilisation des plateformes de sécurité BIG-IP AFM et BIG-IP ASM aux points d’interconnexion protège à la fois l’infrastructure réseau et les clients mobiles contre les attaques provenant des réseaux partenaires d’itinérance.
Enfin, les systèmes OSS et BSS, notamment les bases de données d’abonnés, le DNS et les autres systèmes de signalisation et de facturation du réseau de l’opérateur, peuvent être protégés contre les attaques provenant d’employés malveillants ainsi que contre les menaces issues d’Internet et des réseaux mobiles grâce à BIG-IP AFM, BIG-IP DNS et au F5 Traffix® Signaling Delivery Controller™ (SDC). F5 propose également une gamme complète d’options de gestion et d’orchestration pour les architectures de nouvelle génération telles que le SDN et la NFV, notamment des API northbound et la plateforme de gestion BIG-IQ.
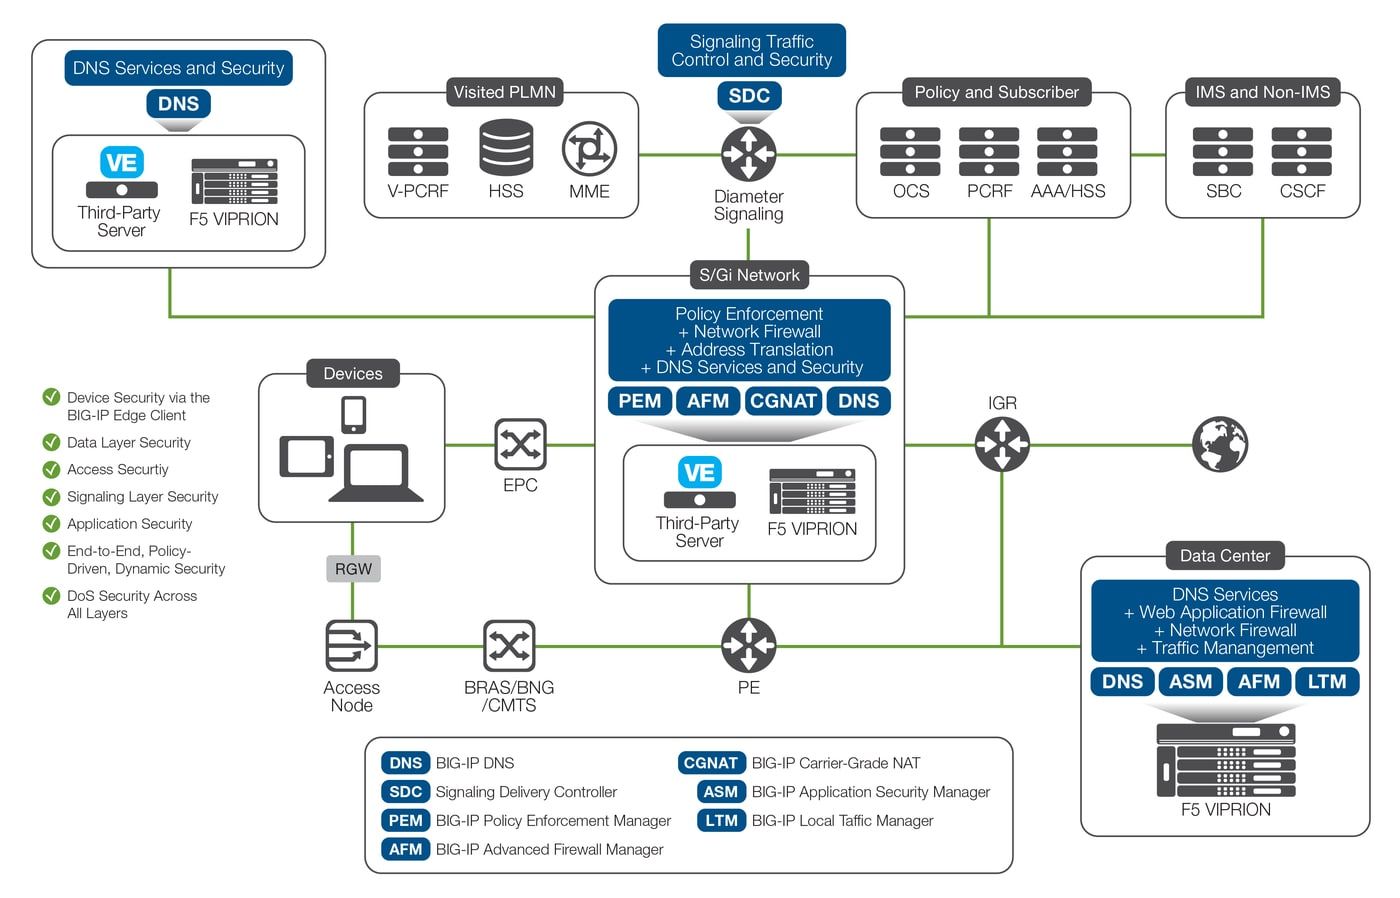
En résumé, F5 propose aux fournisseurs de services des solutions de sécurité complètes permettant de sécuriser :
- Appareils mobiles des abonnés.
- La couche de données du réseau S/Gi lui-même, ainsi que les connexions aux centres de données et d’interconnexion.
- Le réseau d’accès pour les connexions sans fil et filaires.
- La couche de signalisation avec Traffix SDC et les services BIG-IP DNS.
- Applications pour les fonctions réseau virtualisées (VNF) au sein du centre de données.
Tous les services ci-dessus peuvent être mis en correspondance de bout en bout sur l’ensemble du réseau et appliqués à l’aide d’un ensemble cohérent de politiques. Enfin, la protection contre les attaques DDoS peut être assurée sur toutes les couches du réseau, sur l’ensemble des plateformes matérielles BIG-IP ou des éditions virtuelles.
Avantages des solutions de sécurité de F5
Les solutions de sécurité et de gestion du trafic de F5 destinées aux fournisseurs de services permettent aux opérateurs de réseaux de :
- Maintenir la sécurité des fournisseurs de services dans un environnement en constante évolution. F5 propose aux fournisseurs de services une solution de sécurité complète offrant une évolutivité, une programmabilité et une extensibilité exceptionnelles.
- Simplifier. Puisque toutes les fonctions ci-dessus (à l’exception de Traffix SDC) sont disponibles sur une seule plateforme BIG-IP, un opérateur peut consolider et simplifier son infrastructure de centre de données et ses opérations réseau, réduisant ainsi les dépenses d’investissement, les dépenses d’exploitation et le coût total de possession.
- Protéger l’image de marque du fournisseur de services. Les solutions de sécurité F5 s’intègrent dans une architecture unique de fourniture de services qui garantit une sécurité proactive et une expérience optimale aux abonnés.
- Se protéger contre les attaques de nouvelle génération. Les solutions de sécurité F5 offrent aux fournisseurs de services une plateforme hautement évolutive qui garantit un débit, des taux de connexion et un nombre de sessions simultanées supérieurs, tout en assurant une protection contre les attaques de nouvelle génération.
- Développez-vous en toute sécurité vers de nouvelles sources de revenus. F5 protège les réseaux des fournisseurs de services et les infrastructures applicatives, et garantit leur disponibilité dans les conditions les plus exigeantes, permettant ainsi de fournir en toute sécurité de nouvelles applications et de nouveaux services réseau qui stimulent la croissance du chiffre d’affaires.
Conclusion
La principale préoccupation des fournisseurs de services reste de protéger l’ensemble de leurs infrastructures réseau critiques contre les attaques, mais les attaques visant les équipements des utilisateurs font désormais également partie intégrante de leurs préoccupations. Si, par le passé, certains fournisseurs de services ont pu considérer que les attaques contre les appareils mobiles ne relevaient pas de leur responsabilité, la plupart comprennent aujourd’hui pleinement les dommages potentiels qu’elles peuvent causer et la nécessité de disposer d’outils permettant d’empêcher de tels incidents.
Le défi auquel sont confrontés les fournisseurs de services pour garantir une sécurité de bout en bout de l’ensemble de leurs services est d’autant plus complexe que la frontière entre les attaques visant les équipements des utilisateurs et celles ciblant les éléments du réseau continue de s’estomper. Les fournisseurs de services doivent donc mettre en œuvre un cadre de sécurité évolutif, avancé et complet, qui protège leurs réseaux et leurs clients tout en leur fournissant les outils et les capacités nécessaires pour faire face aux nouvelles menaces sophistiquées à mesure qu’elles apparaissent. Il est désormais plus crucial que jamais d’adopter une stratégie de sécurité robuste, et les fournisseurs de services mobiles peuvent sécuriser au mieux leurs réseaux LTE en constante évolution grâce aux capacités étendues de sécurisation des fournisseurs de services que seul F5 peut offrir.
Pour en savoir plus sur la gamme de solutions F5 destinées aux fournisseurs de services, rendez-vous sur f5.com/solutions/service-provider.
PUBLIÉ LE 28 JANVIER 2016