
L’infrastructure DNS dynamique
Introduction
Le système de noms de domaine (DNS) est l’un des piliers techniques d’Internet, mais il est confronté à d’importants défis en matière de croissance et de sécurité. Internet dépend du DNS : lorsque celui-ci ne fonctionne pas, Internet non plus. Aujourd’hui, les organisations dépendent non seulement du DNS d’Internet, mais aussi de leur propre DNS. Lorsque leurs systèmes DNS tombent en panne, leurs applications cessent également de fonctionner.
Le problème de la croissance
Alors que les smartphones se sont généralisés au cours de la dernière décennie, le nombre d’internautes a augmenté de plus de 500 %, dépassant les 2,6 milliards. Forrester1 prévoit que, d’ici 2016, plus d’un milliard de smartphones seront utilisés dans le monde et que l’explosion des applications pour smartphones qui en résultera sur les réseaux 4G Long Term Evolution (LTE) entraînera une croissance exponentielle du trafic DNS.
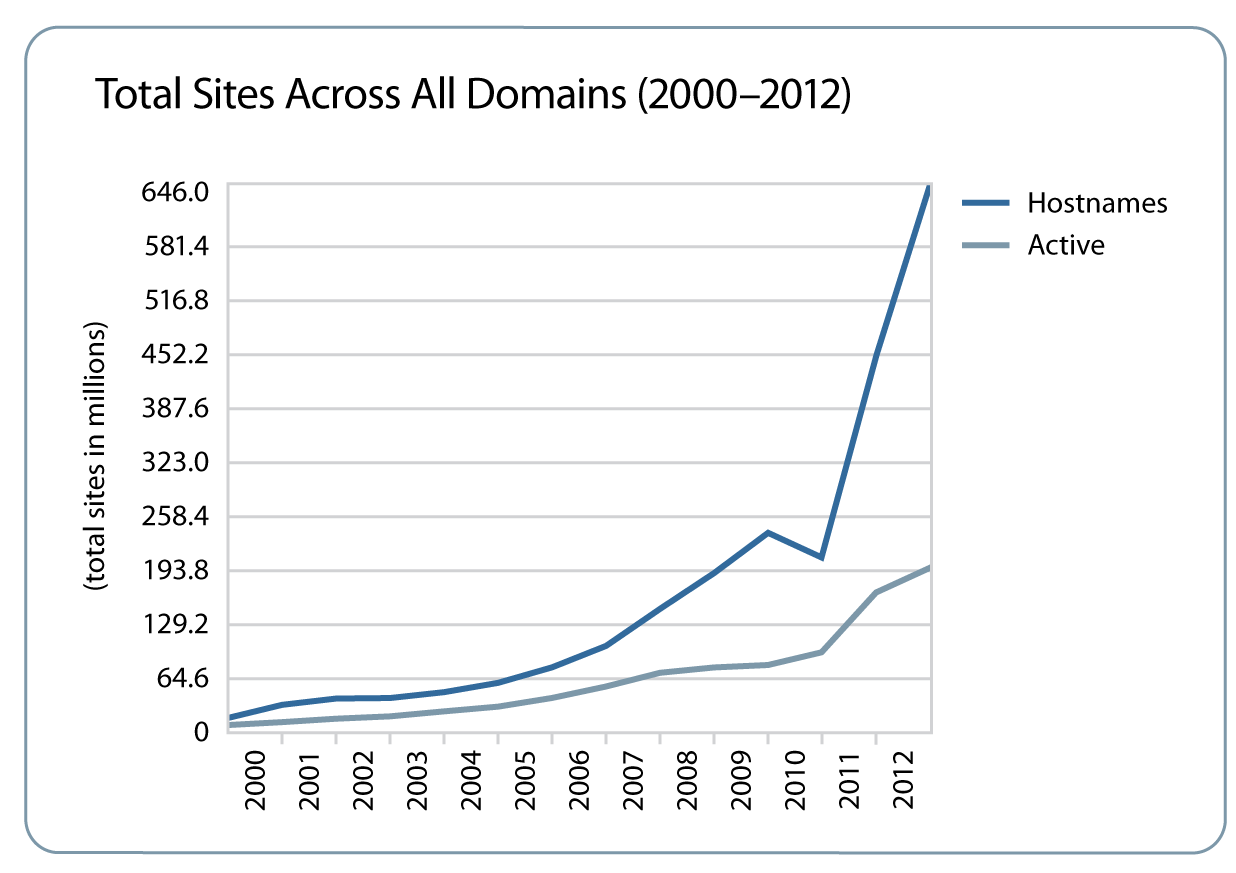
La croissance des sites de divertissement, des réseaux sociaux, des recherches et des achats en ligne exerce également une pression sur le DNS. Au cours des cinq dernières années, le volume des requêtes DNS a augmenté de plus de 200 % : au premier trimestre 2011, le nombre moyen de requêtes quotidiennes atteignait le chiffre vertigineux de 57 milliards.
À mesure que les sites et les applications s’enrichissent et gagnent en sophistication, la charge qui pèse sur le DNS augmente. Par exemple, sur une page web moderne, chaque image, bouton publicitaire, widget, lien, icône et autre contenu intégré est susceptible d’avoir une adresse IP qui doit être recherchée. Il n’est pas rare qu’une seule page nécessite plus de vingt-quatre recherches DNS différentes de la part d’un navigateur. Une page de premier niveau telle que cnn.com nécessite plus d’une centaine de recherches DNS. Plus le Web s’étend et se complexifie, plus le nombre de requêtes DNS augmente.
Le problème de la sécurité
La quasi-totalité des clients s’appuient sur le DNS pour accéder aux services souhaités, ce qui en fait le plus critique — et le plus exposé — de tous les services. Les perturbations du DNS affectent l’ensemble des services externes des centres de données, et non une seule application. Ce point unique de défaillance totale, associé à une infrastructure DNS historiquement sous-dimensionnée, en particulier dans les centres de données Internet et d’entreprise, fait du DNS une cible très attrayante pour les attaquants. Il est devenu le deuxième vecteur d’attaque le plus fréquemment utilisé pour les attaques par déni de service distribué (DDoS), après HTTP, contraignant les organisations à rechercher dans l’urgence des moyens de défense efficaces.
Il est tout aussi important de noter que les attaques les plus préjudiciables sur le plan financier, telles que l’hameçonnage et les attaques de l’homme du milieu (MITM), commencent par la manipulation des réponses DNS. La technologie DNSSEC (Domain Name System Security Extensions) vise à résoudre ces problèmes, mais la surcharge et la complexité supplémentaires qu’elle engendre constituent un fardeau de plus pour les organisations qui s’efforcent déjà de faire face aux difficultés liées à une croissance rapide et à la protection contre les attaques DDoS.
Même les mesures de sécurité traditionnelles, telles que les bloqueurs intégrés aux barres d’outils des navigateurs, dépendent des services DNS. Par conséquent, lorsque ces services sont perturbés, ces mesures de sécurité peuvent devenir inopérantes. Le même problème se pose, dans une certaine mesure, avec les certificats SSL des sites web.
Les organisations doivent réexaminer les solutions DNS afin de s’assurer qu’elles répondent aux exigences de performance et de sécurité de l’Internet d’aujourd’hui comme de demain.
La solution complète de F5 pour l’équilibrage de charge global, local et dans le cloud
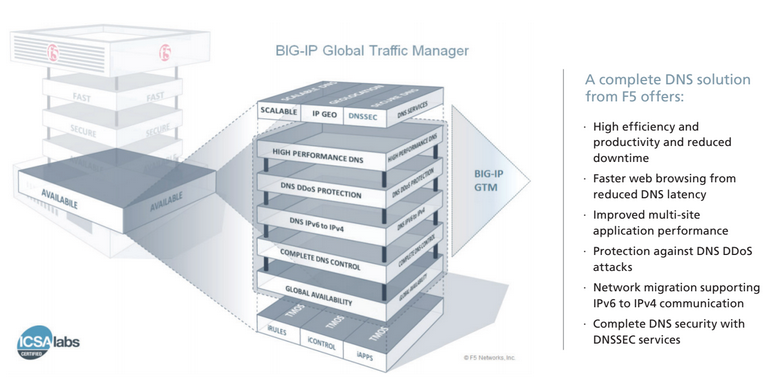
Depuis plus de 10 ans, les entreprises confrontées aux défis de la croissance et de la sécurité font appel à F5 Networks pour le DNS et la distribution mondiale d’applications. F5 BIG-IP Global Traffic Manager (GTM) est depuis toujours la technologie de distribution d’applications multisites la plus performante et la plus flexible. Aujourd’hui, F5 repousse les limites technologiques grâce à une architecture de proxy complet pour le DNS dynamique, qui offre une solution complète d’équilibrage de charge à l’échelle mondiale, locale et dans le cloud.
Solutions DNS entrantes mondiales
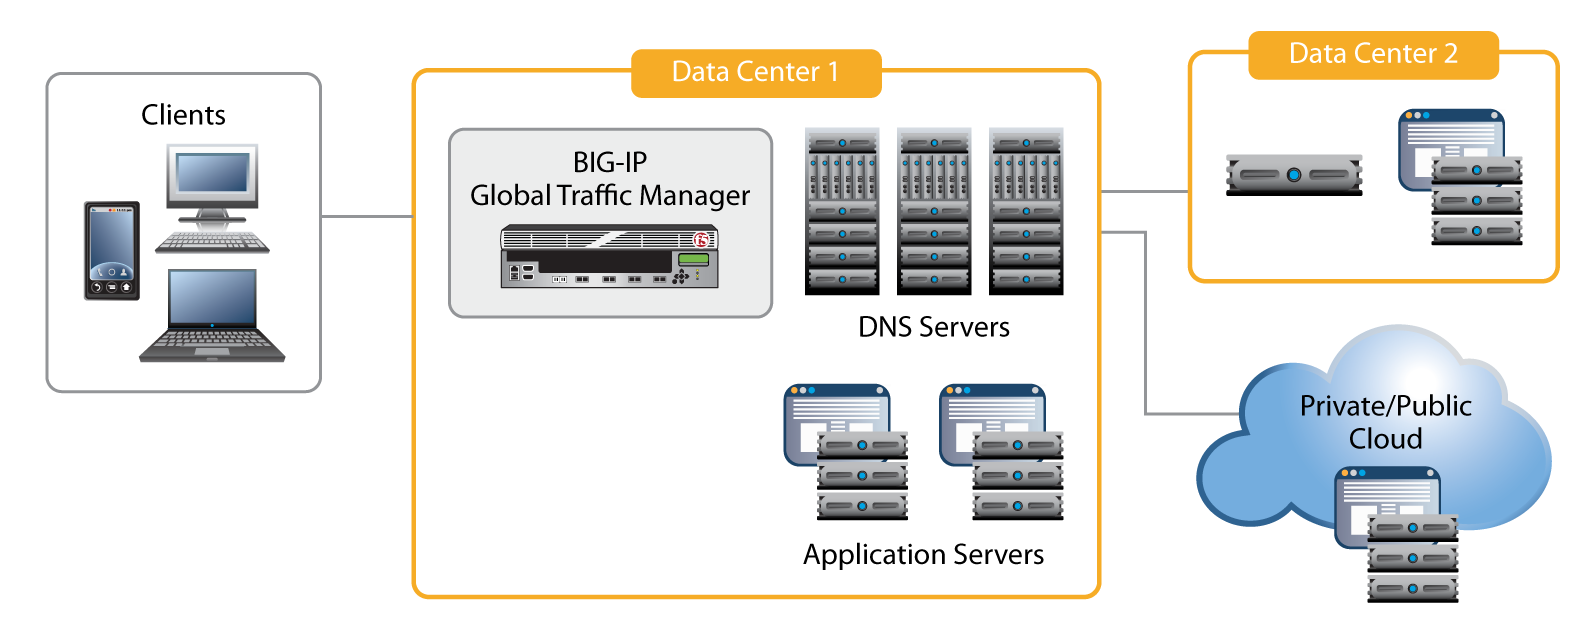
Pour les organisations internationales disposant de plusieurs centres de données et d’une infrastructure DNS existante, BIG-IP GTM propose une gamme de services allant de l’équilibrage global de la charge des serveurs (GSLB) au service de zone complet avec la technologie DNS Express exclusive de F5. La signature DNSSEC garantit que les clients ne sont pas redirigés de manière malveillante.
DNS local : contrôle et agilité pour l’entreprise
Pour l’entreprise, BIG-IP GTM peut faire office de plateforme centrale pour la résolution des noms DNS sortants, la mise en cache, la résolution et la validation DNSSEC. DNS Express permet de faire évoluer, de sécuriser et d’accélérer la résolution de la zone locale.
Équilibrage de charge dans le cloud : équilibrage de charge des centres de données virtuels
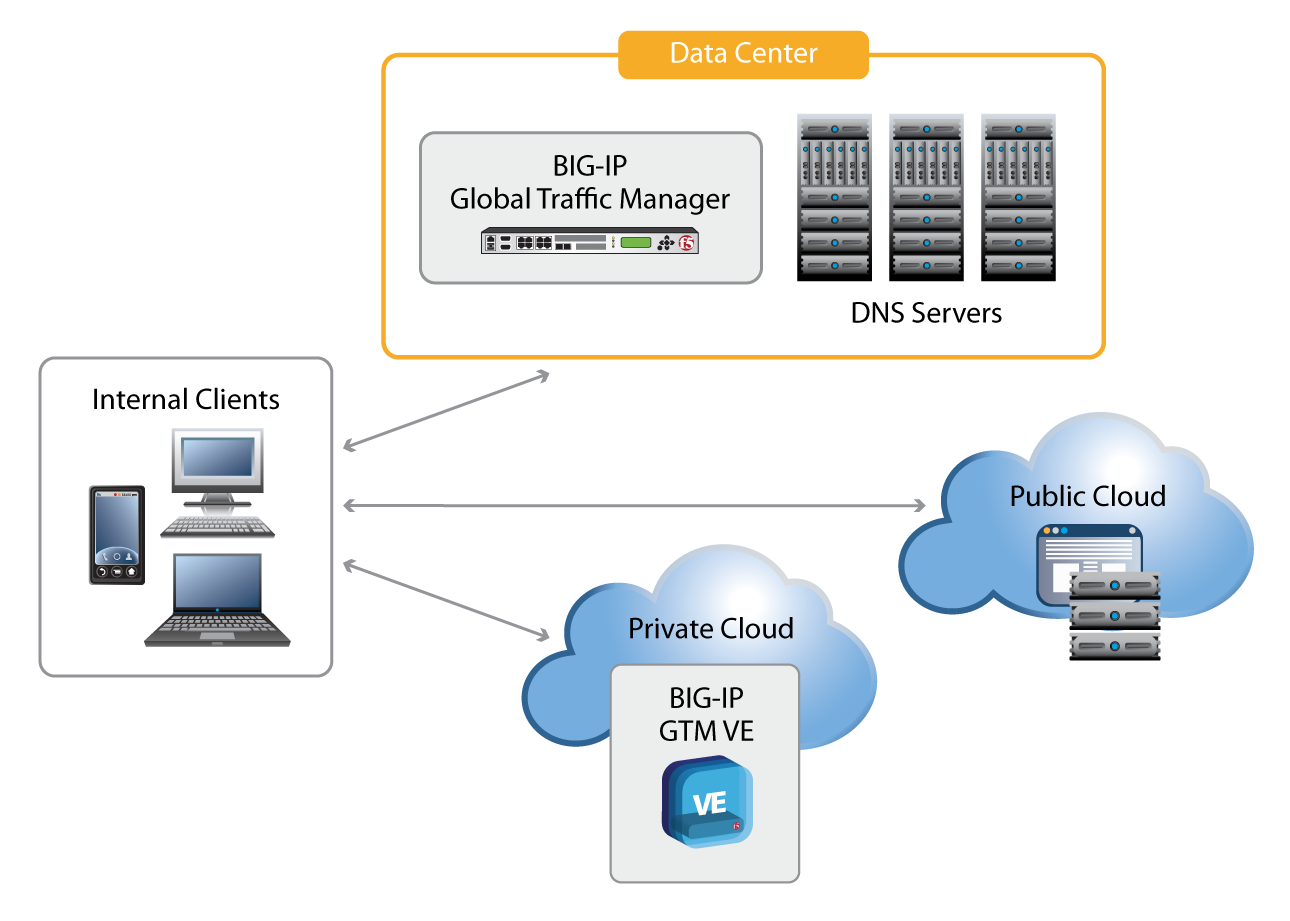
Pour les organisations disposant d’une combinaison quelconque de centres de données physiques et virtuels, BIG-IP GTM offre la souplesse nécessaire pour contrôler la manière dont les noms circulent entre ces centres et en leur sein. Grâce à BIG-IP GTM Virtual Edition (VE) dans les environnements cloud publics et privés, les organisations peuvent créer de nouveaux déploiements à la demande et assurer une disponibilité mondiale flexible des applications.
Solutions pour l’infrastructure mondiale des centres de données
Répartition globale de la charge des serveurs
Le GSLB via DNS est utilisé comme méthode de répartition de charge depuis que le DNS a commencé à inclure plusieurs adresses IP dans chaque réponse. Aujourd’hui encore, de nombreux sites utilisent la technique des réponses DNS en rotation (round-robin) pour tenter de répartir le trafic entre les serveurs et les applications.
Bien que simple et utile, l’équilibrage de charge DNS rudimentaire de type round-robin présente deux faiblesses majeures. Premièrement, les serveurs DNS classiques ne connaissent pas l’état de santé des serveurs d’applications. Si un nom correspond à quatre adresses de serveurs d’applications et que le troisième serveur est indisponible, 25 % des connexions qui lui sont attribuées seront refusées. Deuxièmement, la technique classique du round-robin ne tient pas compte du profil de l’utilisateur qui interroge le nom. Elle ne permet donc pas d’orienter les utilisateurs vers les centres de données les plus proches.
Depuis 2002, BIG-IP Global Traffic Manager fournit une solution GSLB qui remédie à ces faiblesses et offre bien plus encore. Les sites Internet et les centres de données d’entreprise s’appuient sur BIG-IP GTM pour bénéficier d’un équilibrage global avancé de la charge des serveurs, garantissant une haute disponibilité des applications et une expérience utilisateur optimale. Pour les entreprises, BIG-IP GTM tient compte de l’état de santé de l’application sous-jacente et ne fournit que les adresses des serveurs opérationnels. Pour les sites Internet mondiaux disposant de plusieurs centres de données, BIG-IP GTM peut employer des méthodes sophistiquées d’équilibrage de charge qui mettent en œuvre la logique métier propre à chaque application. La méthode peut aller d’une simple liste de préférences fondée sur les priorités, qui répartit la charge selon des ratios statiques ou dynamiques, ou d’une méthode basée sur la proximité du client, jusqu’à une approche complexe utilisant plusieurs facteurs et données d’entrée afin de sélectionner la ressource optimale pour les clients. De nombreuses organisations utilisent désormais des données de géolocalisation pour connecter les utilisateurs au centre de données le plus proche. Les utilisateurs bénéficient ainsi de moins de connexions défaillantes et d’une expérience plus riche, tandis que les centres de données profitent d’un meilleur équilibrage global de la charge des serveurs.
DNS Express pour l’infrastructure mondiale des centres de données
Historiquement, BIG-IP GTM assurait le GSLB en proposant une résolution DNS intelligente, mais non faisant autorité. La nouvelle fonctionnalité DNS Express améliore cette approche en offrant une résolution DNS faisant autorité, hautement performante et de classe mondiale. Pour ce faire, elle transfère les informations de zone des serveurs DNS existants vers sa propre mémoire vive, puis répond elle-même à toutes les requêtes. DNS Express fait de BIG-IP GTM un serveur faisant autorité sans nécessiter de nouvelle infrastructure de gestion.
Lorsqu’ils sont utilisés derrière DNS Express, les serveurs DNS ne servent plus que de points de stockage et de contrôle administratif pour la gestion du DNS. Le nombre de serveurs nécessaires s’en trouve donc réduit. Comme les autres produits F5, BIG-IP GTM est un pare-feu réseau certifié par ICSA Labs. Il peut donc être placé dans une DMZ, voire à l’extérieur du périmètre du pare-feu.
Les technologies F5 assurent la protection du DNS
Protection DNS contre les attaques DDoS
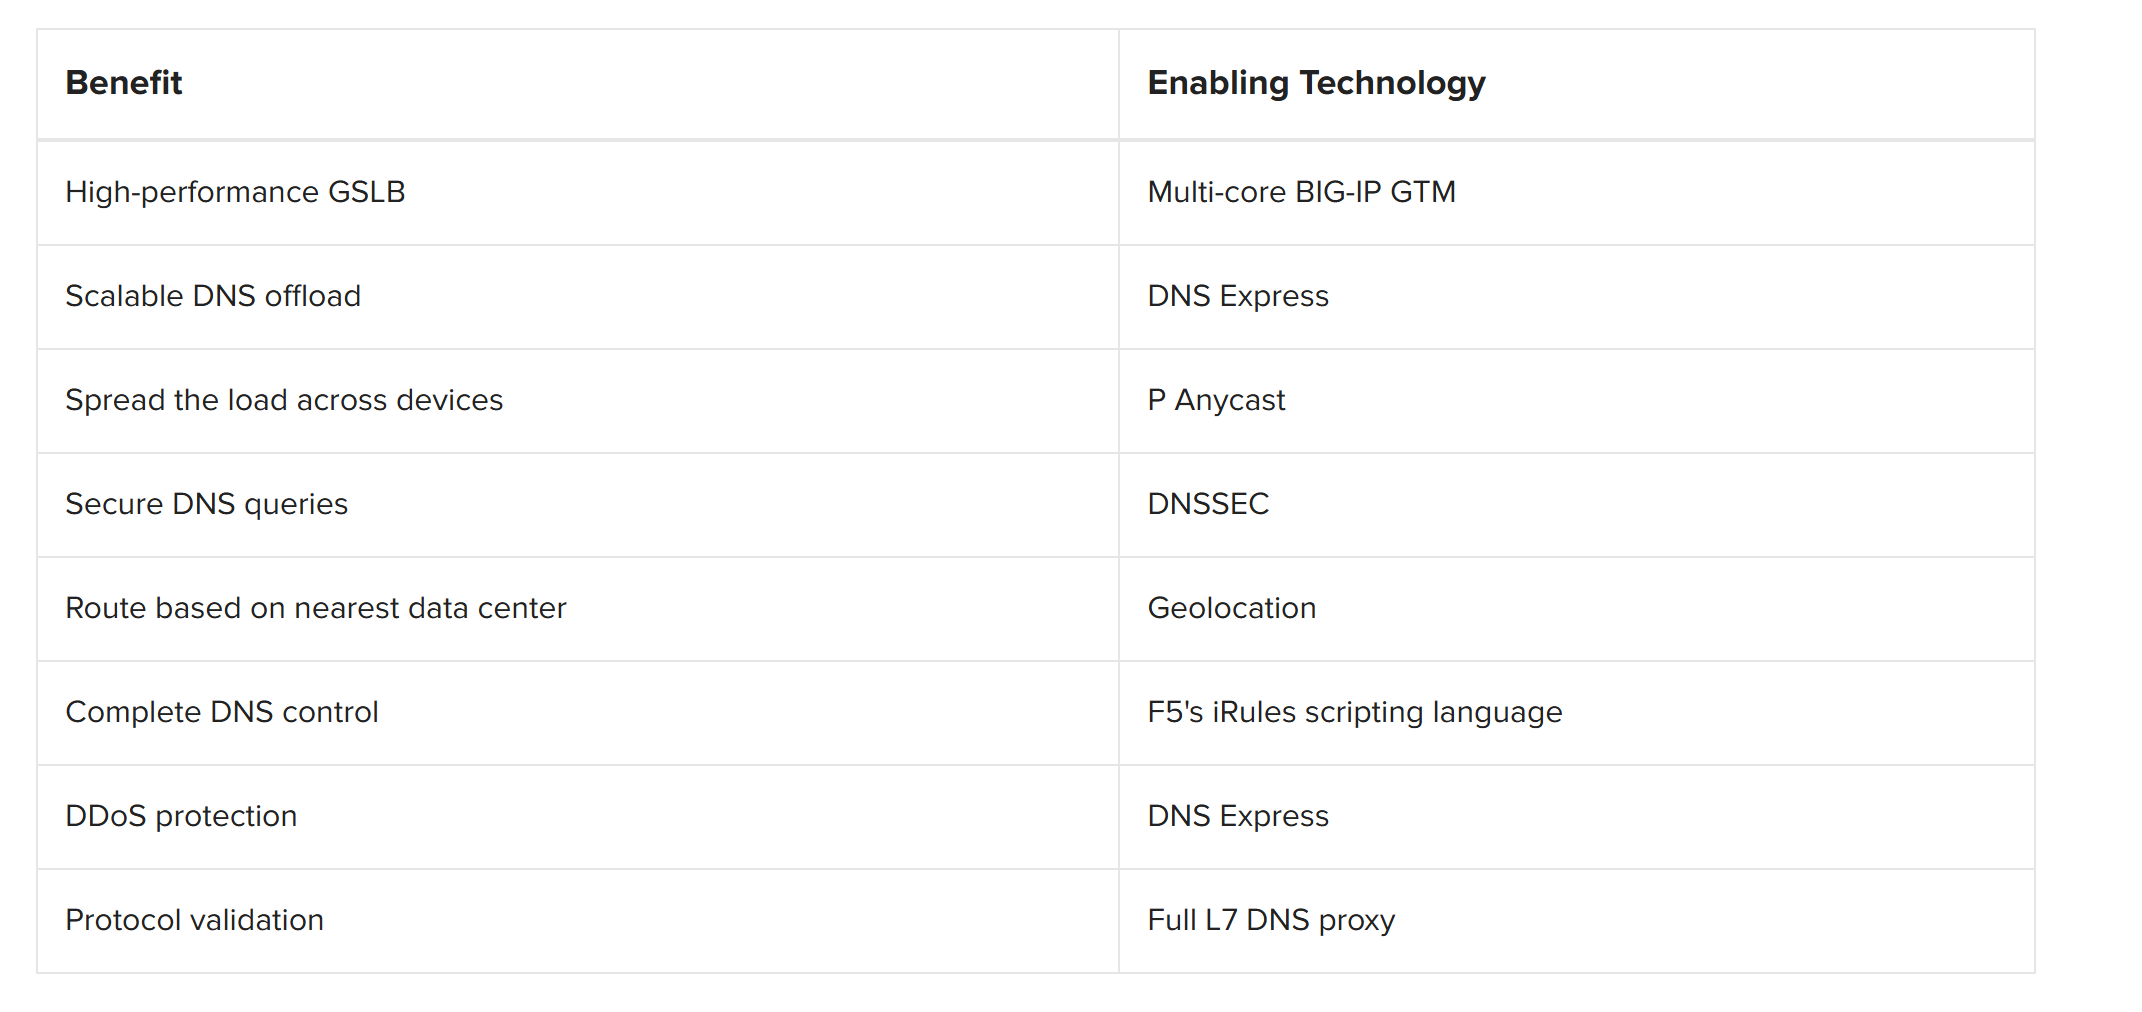
BIG-IP GTM propose un ensemble de services de sécurité qui assurent une protection contre les attaques DDoS au niveau du périmètre de sécurité DNS. Par exemple, BIG-IP GTM atténue facilement les inondations UDP distribuées classiques grâce à des performances largement supérieures à celles d’un serveur DNS standard. De même, face à des attaques par requêtes plus avancées, la fonctionnalité DNS Express peut surpasser un serveur DNS classique, car elle conserve toutes les entrées de zone valides, même lors d’une attaque DDoS NXDOMAIN.
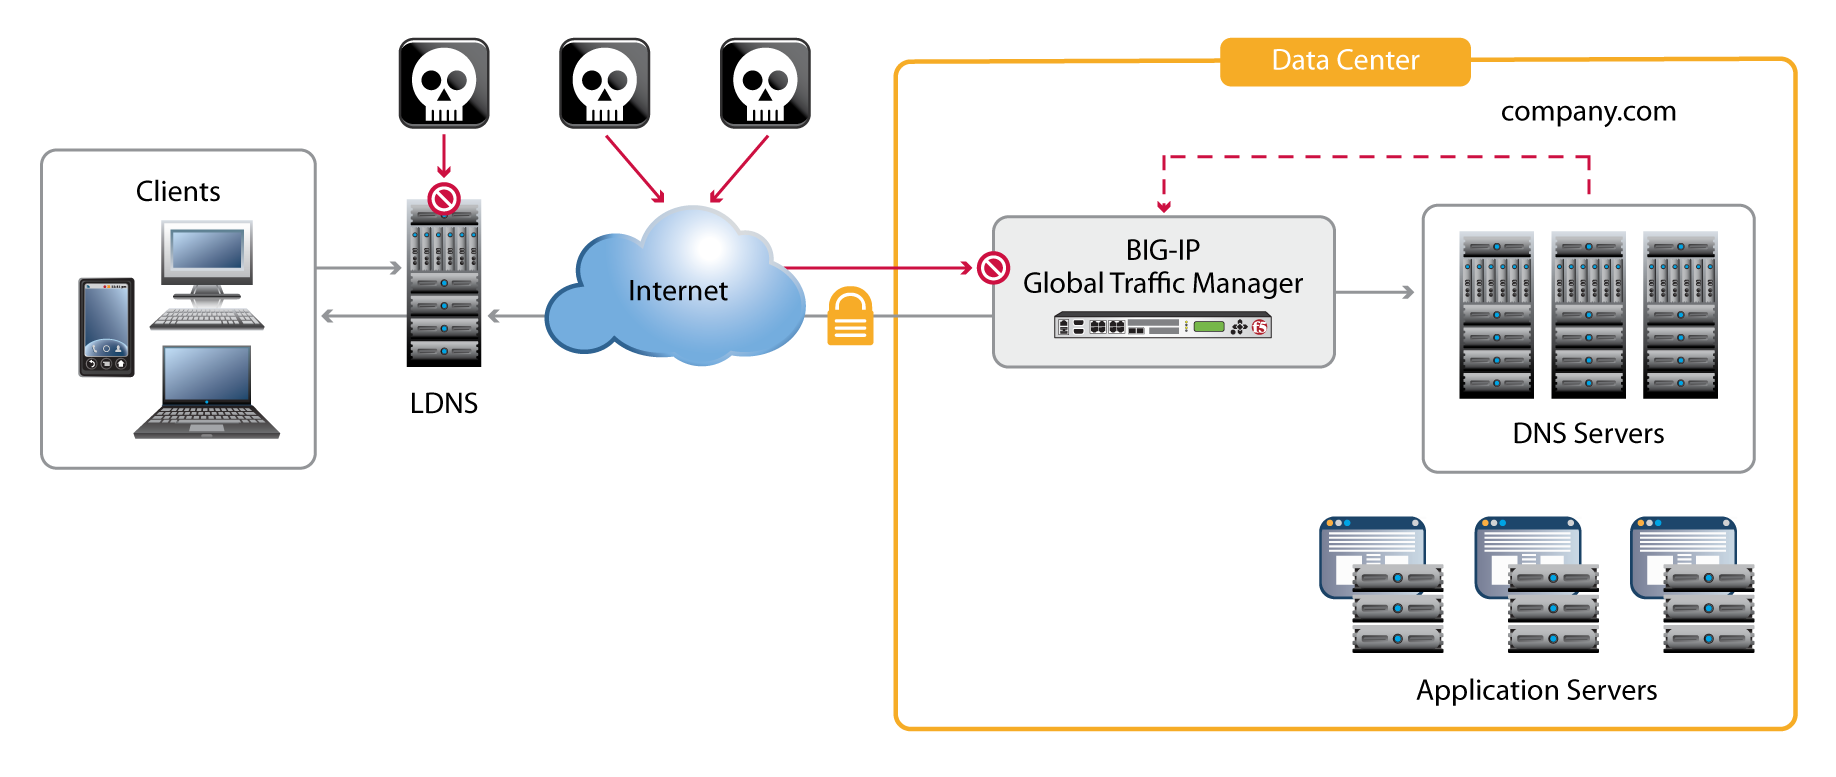
Depuis 2002, année des premières attaques majeures contre l’infrastructure DNS mondiale, la technologie IP Anycast est devenue un moyen de défense essentiel contre de nombreux types d’attaques DDoS. IP Anycast atténue les attaques DDoS en répartissant la charge (qu’il s’agisse de trafic légitime ou d’une attaque réseau) entre plusieurs équipements, généralement situés dans différents centres de données à travers le monde. Cette approche met en échec les botnets mondiaux, car ils ne peuvent jamais concentrer leur puissance de frappe sur une cible unique.
Tous les produits F5 basés sur TMOS, y compris BIG-IP GTM, intègrent une fonctionnalité de pare-feu réseau certifiée par ICSA Labs qui atténue les attaques réseau. La nouvelle architecture de proxy complet de BIG-IP version 11 permet à BIG-IP GTM d’effectuer une validation native du protocole pour toutes les requêtes DNS. En assurant la terminaison des deux côtés du dialogue DNS, BIG-IP GTM peut éliminer rapidement toute requête DNS non valide.
Contrôle total du DNS et agilité
DNS Express révolutionne la manière dont les réponses DNS sont fournies. Toutefois, F5 continue de faire évoluer sa solution classique d’équilibrage de charge des serveurs DNS. BIG-IP GTM version 11.1 a introduit une véritable fonctionnalité de proxy complet en ligne, grâce à laquelle BIG-IP GTM relaie les requêtes du client DNS et les réponses du serveur DNS afin d’offrir un contrôle maximal.
Cette nouvelle architecture de proxy complet permet aux entreprises de maîtriser la fourniture d’un ensemble complet de services liés aux performances et à la sécurité du DNS, notamment la mise en cache, la résolution, ainsi que la signature et la validation DNSSEC.
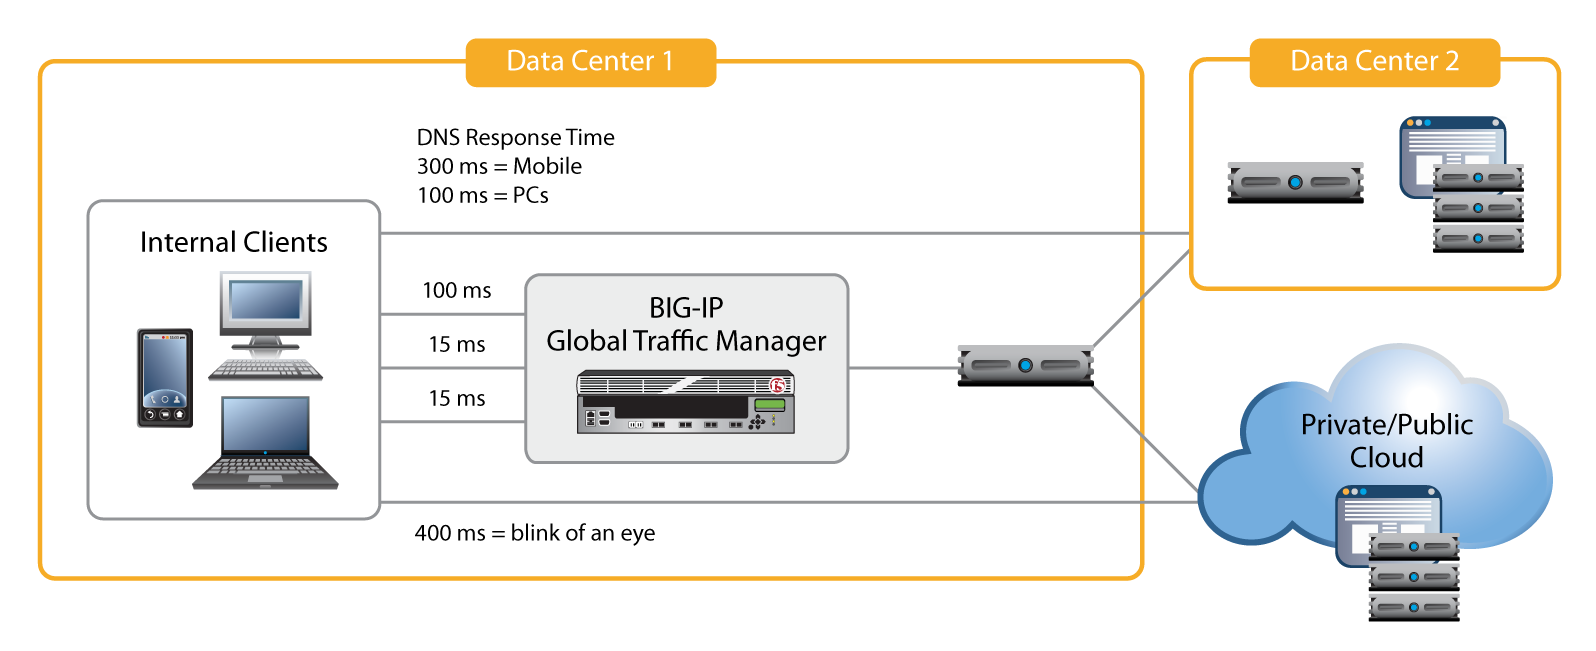
De meilleures performances grâce à la mise en cache de plusieurs serveurs
Grâce à son architecture de proxy complet, BIG-IP GTM peut, avec la mise en cache et la résolution DNS, faire office de cache transparent non seulement pour un serveur DNS unique, mais aussi pour tout un pool de serveurs DNS. La mise en cache transparente depuis un point de contrôle unique permet d’accélérer les réponses, car le cache BIG-IP GTM unique peut se remplir plus rapidement que les caches individuels de chaque résolveur DNS. Il en résulte de meilleures performances globales et, au final, une meilleure expérience utilisateur.
Sécuriser la connectivité des clients grâce à la signature DNSSEC
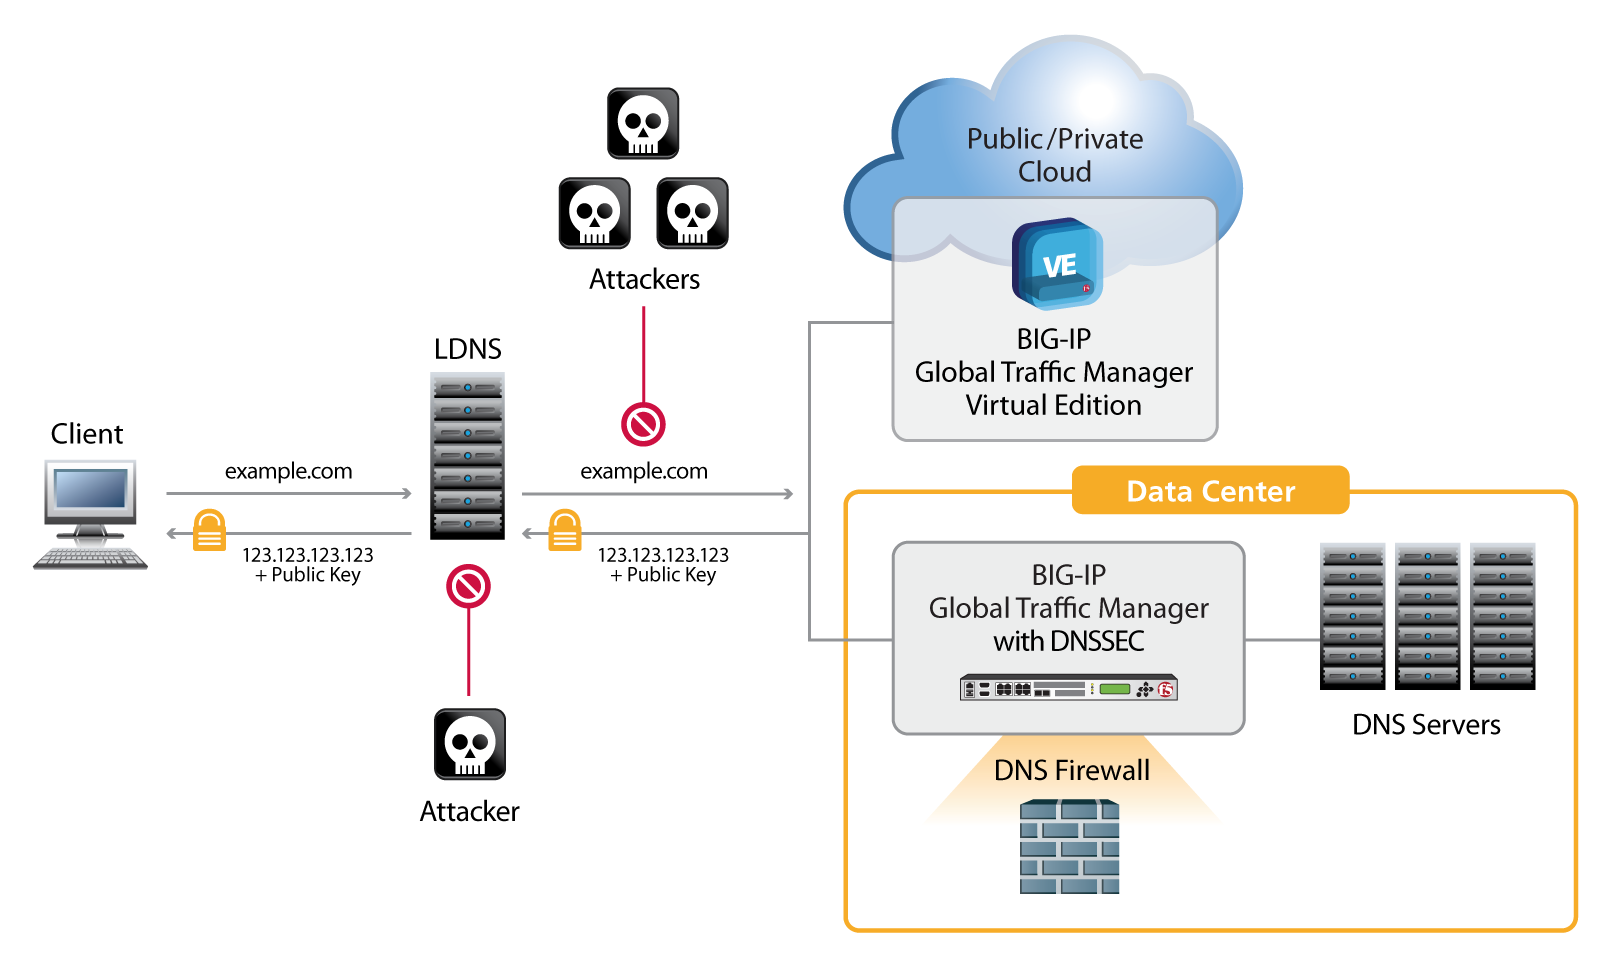
Comme le DNS constitue généralement la première étape lorsqu’un client se connecte au centre de données d’une organisation, les attaques qui détournent les réponses DNS (telles que les attaques par hameçonnage et par interception, ou MITM) représentent le moyen le plus simple de compromettre des ressources. L’usurpation de réponses DNS a toujours été une méthode prisée des attaquants, et l’empoisonnement du cache des serveurs de noms récursifs est nettement plus facile que ne le pensait initialement la communauté informatique. En 2008, le chercheur en sécurité Dan Kaminsky a révélé une faille dans la conception des identifiants de messages DNS. Par conséquent, des organisations soumises à des exigences de sécurité élevées, comme le département de la Défense des États-Unis, ont fait de la sécurisation du DNS une priorité absolue et une obligation en matière de conformité réglementaire.
La solution DNSSEC de F5 protège contre l’ensemble des attaques par empoisonnement du cache, réduisant ainsi les risques d’hameçonnage et d’attaques de l’homme du milieu (MITM). Elle garantit aux clients des organisations qu’ils se connectent bien à leur centre de données et non à un proxy d’hameçonnage. Pour une sécurité maximale, les clés de signature DNSSEC de F5 peuvent être stockées dans des modules matériels de sécurité (HSM) certifiés FIPS 140-2 niveau 3 et protégés contre les altérations.
F5 allie sécurité et agilité
L’adoption de DNSSEC s’est avérée difficile et lente pour de nombreux acteurs du secteur de la résolution de noms. Certaines solutions d’équilibrage global de la charge des serveurs sont notamment incompatibles avec DNSSEC. La plupart suivent l’implémentation de référence initiale : elles signent statiquement l’intégralité de la zone une fois par mois, puis fournissent les réponses préalablement signées. Toutefois, une solution reposant sur une signature statique présente certains problèmes (voir l’encadré).
L’infrastructure DNS dynamique de F5 offre une approche plus performante.2 (https://www.f5.com/resources/white-papers/the-dynamic-dns-infrastructure#footnote02) Avec BIG-IP GTM, DNSSEC et GSLB coexistent, car BIG-IP GTM signe les réponses en temps réel, ce qui permet de bénéficier de tous les avantages de GSLB tout en protégeant les réponses à l’aide d’une cryptographie asymétrique robuste.
Lorsqu’il est utilisé avec DNS Express, BIG-IP GTM signe les réponses à toutes les requêtes qu’il traite, y compris celles auxquelles il répond à partir de ses propres informations de zone, d’autres serveurs DNS locaux (qui n’utilisent pas nécessairement DNSSEC) et de son propre résolveur avec mise en cache. BIG-IP GTM est également suffisamment intelligent pour ne pas signer une réponse qui l’a déjà été par un autre serveur. F5 propose la seule solution complète de GSLB et de DNSSEC, et peut protéger les clés de signature grâce à une protection matérielle inviolable de niveau 3 conforme à la norme FIPS 140-2.
Problèmes liés aux zones signées statiquement
- Les administrateurs ne peuvent pas apporter de petites modifications à la zone tant que celle-ci n’a pas été entièrement resignée.
- Les zones signées statiquement ne peuvent pas utiliser la surveillance de l’état des applications pour garantir une haute disponibilité
- Les techniques avancées de qualification des clients, telles que la géolocalisation, ne peuvent pas être prises en charge dans un environnement à signature statique.
- Les implémentations GSLB rendent le DNSSEC statique inopérant pour prendre des décisions de routage
Performances et sécurité du DNS local d’entreprise
Les services DNS locaux (LDNS) résolvent les requêtes de noms sortantes pour le compte des clients de l’entreprise. En fournissant ce service de base, le LDNS peut devenir un point de contrôle central permettant aux administrateurs de l’entreprise de gérer les performances, l’évolutivité et la sécurité.
- Performances. Une fois alimentés, le cache et le résolveur BIG-IP GTM peuvent réduire de 80 % les requêtes DNS sortantes, ce qui améliore les performances et l’expérience utilisateur.
- Évolutivité. L’architecture multicœur de BIG-IP GTM peut évoluer conjointement avec DNS Express afin de répondre aux besoins des centres de données des plus grandes entreprises.
- Sécurité. BIG-IP GTM fournit une solution de validation DNSSEC hautes performances, prête à l’emploi, qui décharge les autres clients internes et services DNS des opérations cryptographiques intensives.
Validation DNSSEC haute performance pour le DNS local
La fonctionnalité de proxy complet de BIG-IP GTM peut aider une organisation à valider les réponses DNSSEC en assurant cette validation pour toute combinaison de fonctions de résolution, de mise en cache et de réponse DNS. BIG-IP GTM peut non seulement accepter et résoudre chaque requête, mais aussi valider les réponses DNSSEC.
La validation par BIG-IP GTM sécurise la communication et évite au client d’avoir à effectuer des opérations cryptographiques coûteuses en ressources de calcul, tandis que la mise en cache améliore les performances des requêtes ultérieures. Lorsque plusieurs clients demandent la même résolution DNS, tous les clients suivants reçoivent la réponse déjà mise en cache et validée.
Les solutions DNSSEC pourraient enfin permettre de sécuriser Internet. Maintenant que la racine du domaine .com a été signée, une infrastructure mondiale permet enfin aux clients de vérifier, par exemple, qu’un e-mail provenant de leur banque a bien été envoyé par celle-ci. À mesure qu’Internet surmontera les difficultés liées au déploiement de DNSSEC, l’adoption de cette technologie essentielle deviendra une réalité au-delà des seules organisations fédérales pour lesquelles elle est obligatoire.
La validation DNSSEC pouvant être très gourmande en ressources de calcul, les grandes entreprises devront trouver le juste équilibre entre mise en cache et performances afin de garantir le bon fonctionnement des clients internes.
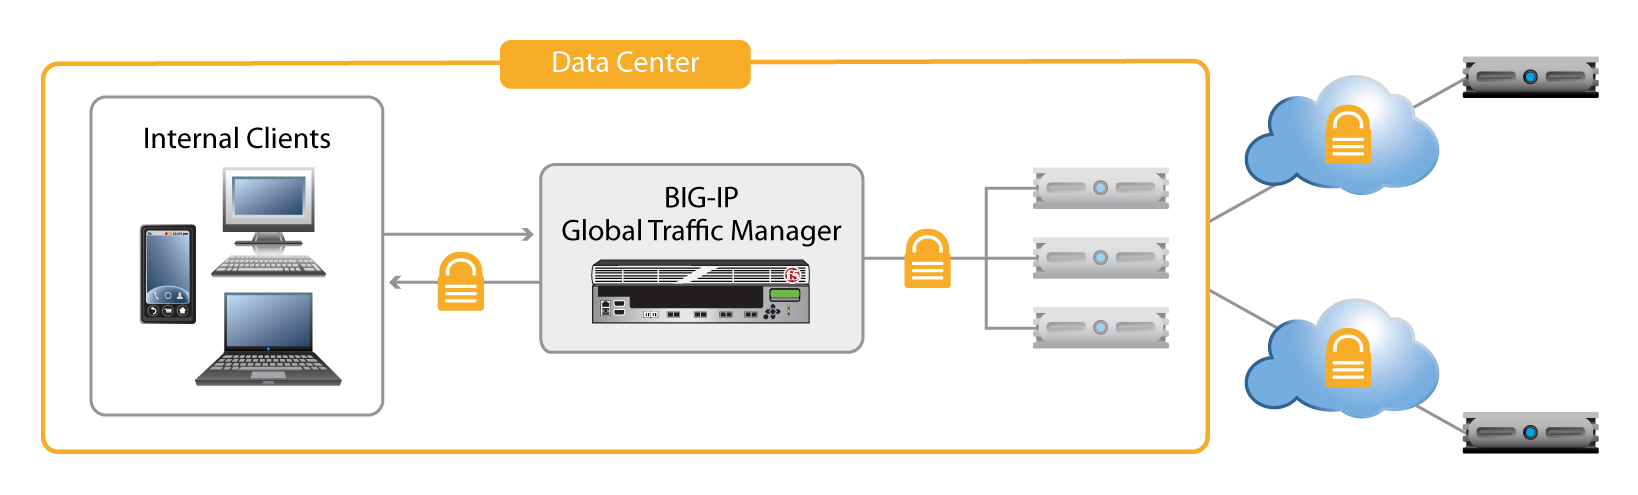
Le matériel cryptographique embarqué haute performance de BIG-IP GTM prend en charge les calculs de validation DNSSEC. BIG-IP GTM peut effectuer la validation DNSSEC même pour les clients existants qui ne la demandent pas, offrant ainsi une solution de sécurité transparente et prête à l’emploi pour l’ensemble de l’entreprise.
Surveillance dynamique de l’état du DNS
BIG-IP GTM inclut un nouveau moniteur d’intégrité des applications qui vérifie toutes les cinq secondes l’état des services DNS. Ce moniteur s’assure que les serveurs actifs et disponibles répondent correctement aux requêtes. Il peut ensuite évaluer n’importe quel aspect de la réponse, ou simplement vérifier qu’une réponse est reçue.
Grâce à sa flexibilité, le moniteur d’intégrité DNS peut faire office de moniteur de chemin. Par exemple, un administrateur peut vérifier si un nom externe ne peut pas être résolu. En signalant cette défaillance, le moniteur avertit l’organisation qu’une rupture de résolution de nom existe quelque part entre le serveur de l’entreprise et Internet.
“Une solution de validation DNSSEC haute performance va devenir extrêmement importante à mesure que de plus en plus de sites déploient DNSSEC.”
Cricket Liu, vice-président de l’architecture chez Infoblox
Équilibrage de charge dans le cloud avec les services DNS et GSLB
Gestion DNS cloud simple et robuste
Les centres de données connaissent aujourd’hui de profondes mutations. Certaines organisations regroupent leurs centres de données, tandis que d’autres ont recours à de nouveaux centres de données virtuels et à des déploiements dans le cloud pour gérer leur croissance. D’autres encore combinent l’hébergement par un prestataire de services gérés et les logiciels en tant que service (SaaS) accessibles sur Internet afin de fournir des applications virtuelles. BIG-IP GTM propose des solutions adaptées à toutes ces architectures.
Gestion DNS cloud simple et robuste :
- Étend la gestion des requêtes et la mise en cache aux déploiements dans le cloud.
- Garantit que les requêtes DNS sont acheminées efficacement vers le cloud le plus adapté.
- Augmente la productivité grâce à la mise en cache DNS, qui accélère les réponses des applications.
BIG-IP GTM VE dans les environnements virtuels
Avec BIG-IP GTM, les entreprises peuvent disposer d’un point de contrôle unique pour leur DNS entrant et la répartition globale de la charge des serveurs dans les déploiements cloud. L’édition virtuelle (VE) de BIG-IP GTM peut être déployée dans des environnements VMware vSphere, Microsoft Hyper-V et Citrix XenServer3 (https://www.f5.com/resources/white-papers/the-dynamic-dns-infrastructure#footnote03) afin de fournir les mêmes services que la version physique. Dans l’environnement virtuel, BIG-IP GTM VE peut fournir le service LDNS aux applications virtuelles, tandis qu’un dispositif physique BIG-IP GTM autonome peut garantir leur disponibilité depuis l’extérieur.
Équilibrage global de la charge des serveurs du centre de données virtuel
Les principes qui font de GSLB une solution si convaincante s’appliquent également aux environnements virtuels. BIG-IP GTM permet aux entreprises de mettre facilement en œuvre une disponibilité globale et flexible des applications en orientant les utilisateurs vers les applications hébergées dans des centres de données virtuels. Le moniteur d’intégrité DNS garantit la disponibilité des applications virtuelles. L’intelligence DNS native de BIG-IP GTM dirige les utilisateurs vers les applications cloud les plus disponibles et assure leur orientation entre différents clouds dans le cadre de déploiements virtuels.
Faciliter la transition vers les services IPv6
À mesure que les organisations migrent vers IPv6, les systèmes existants, les exigences des clients et les impératifs de compatibilité influent tous sur la vitesse de la migration. Pour compliquer encore les choses, certains réseaux fonctionnent exclusivement en IPv6, mais doivent également accéder à des ressources IPv4, telles que des hôtes sur Internet et des serveurs existants qui ne prennent pas en charge IPv6. De nombreuses organisations disposent de sous-réseaux qui ne peuvent tout simplement pas prendre en charge une double pile et ont besoin d’une solution pour assurer la transition.
L’architecture full proxy de F5 offre une solution unique et convaincante qui tire parti de points de contrôle stratégiques sur le réseau pour assurer la liaison entre les clients IPv6 et les serveurs IPv4.
La traduction d’adresses réseau avec la passerelle NAT64 de BIG-IP Local Traffic Manager (LTM) fournit un proxy IPv6 vers IPv4 pour la mise à disposition des applications. La passerelle DNS64 de BIG-IP GTM simule automatiquement l’adresse IPv6 et fait appel au proxy NAT64.
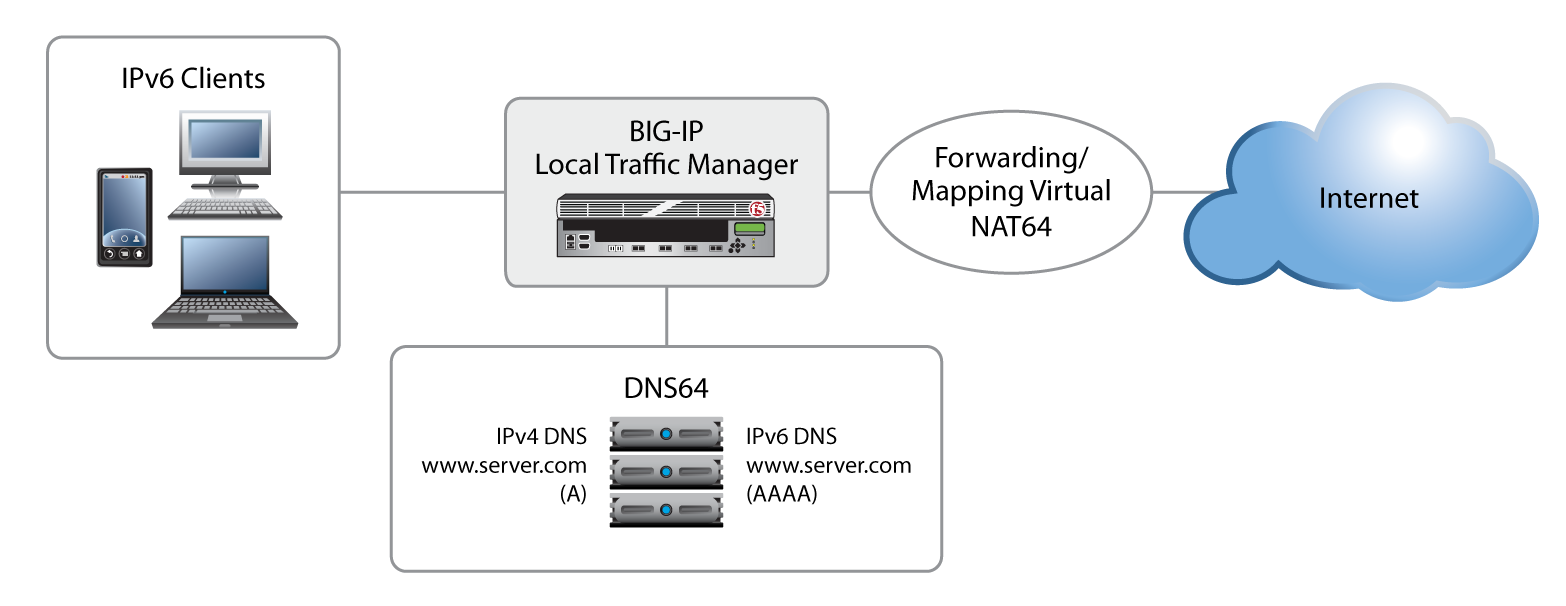
Les organisations utilisent DNS64 et NAT64 pour déployer de nouveaux réseaux exclusivement IPv6 qui conservent un accès à l’infrastructure IPv4, sans avoir à mettre en œuvre une double pile sur leurs réseaux. Les points de contrôle stratégiques de F5 au sein du réseau sont les composants essentiels qui rendent ces solutions possibles.
BIG-IP GTM comble le fossé entre IPv6 et IPv4 en :
- Fournir une prise en charge essentielle des appareils mobiles LTE
- Prise en charge des clients IPv6 natifs qui accèdent à la fois à IPv6 et à IPv4
- Combinaison de NAT64 et DNS64 pour assurer une traduction automatique
Conclusion
F5 propose des solutions DNS hautes performances depuis 2002. Grâce à sa toute dernière gamme de technologies DNS, F5 reste à la pointe de la distribution mondiale d’applications. DNS Express, destiné aux zones faisant autorité et aux zones locales, offre des performances optimales pour la distribution DNS et renforce la protection contre les attaques DDoS visant le DNS. La nouvelle architecture de proxy complet de BIG-IP GTM permet aux entreprises de maximiser leur agilité grâce à la résolution DNS, leurs performances grâce à la mise en cache et la sécurité globale du DNS grâce à la signature et à la validation. Pour les entreprises qui migrent vers des services cloud, BIG-IP GTM VE offre une grande flexibilité au sein des clouds privés et des environnements virtuels. Enfin, pour celles qui passent à IPv6, DNS64 dans BIG-IP GTM assure efficacement la liaison entre les univers IPv6 et IPv4 pendant la transition.
Que les entreprises disposent d’une infrastructure mondiale de centres de données, de centres de données d’entreprise ou d’une combinaison des deux complétée par des services de cloud privé ou hybride, les solutions basées sur BIG-IP GTM les aident à protéger, à faire évoluer et à diffuser leurs applications dans le monde entier.
1 Campinas, Wilian. Le nombre de smartphones dans le monde devrait atteindre 1 milliard d’ici 2016, selon les prévisions d’un cabinet de conseil. 13 février 2012.
2 Voir la vidéo sur la solution DNSSEC de F5 : http://vimeo.com/37677275
3 BIG-IP GTM VE est compatible avec Microsoft Hyper-V pour Windows Server 2008 R2 (en laboratoire uniquement), Citrix XenServer 5.6 et VMware vSphere Hypervisor 4.0, 4.1 et 5.0.
PUBLIÉ LE 24 OCTOBRE 2016