Guide d’achat de solutions de protection des applications web et des API (WAAP)
Une protection de bout en bout pour les applications et les API, où qu’elles se trouvent
INTRODUCTION
Les architectures d’applications décentralisées basées sur les API et l’IA favorisent l’émergence d’une nouvelle génération d’innovations numériques. Cependant, ces environnements dynamiques et distribués élargissent également la surface d’attaque et augmentent les risques de compromission, d’interruption de service et d’exploitation abusive de la logique métier. Découvrez comment des solutions de sécurité efficaces protègent les applications traditionnelles, modernes et basées sur l’IA contre les risques critiques, du code à l’exécution en passant par les tests, dans les centres de données, le cloud et à la périphérie du réseau.
Comment en sommes-nous arrivés à la protection des applications web et des API (WAAP) ?
Le marché de la sécurité des applications web a évolué pour suivre le rythme de la nouvelle économie numérique. Si le pare-feu d’applications web (WAF) s’est révélé être un outil efficace pour atténuer les vulnérabilités applicatives, la multiplication des API et des écosystèmes tiers, ainsi que la sophistication croissante des attaquants, ont entraîné la convergence du WAF, de la sécurité des API, de la gestion des bots et de l’atténuation des attaques DDoS au sein de solutions WAAP. Celles-ci protègent les applications et les points de terminaison d’API contre divers risques, notamment les exploits zero-day, les attaques visant la logique métier et les menaces automatisées susceptibles d’entraîner une prise de contrôle de compte (ATO).
Dans un environnement numérique extrêmement concurrentiel, les entreprises ont adopté des méthodes modernes de développement logiciel afin de prendre une longueur d’avance sur le marché. Cette évolution se traduit par des cycles de publication rapides visant à proposer de nouvelles fonctionnalités, ainsi que par un assemblage d’intégrations, d’interfaces utilisateur front-end et d’API back-end. Bien que la présence d’un panier d’achat ou d’un programme de fidélité ne constitue pas en soi une faiblesse ou un défaut, les points de terminaison qui facilitent le commerce et l’engagement client sont des cibles privilégiées pour les attaquants. Il est donc nécessaire de protéger l’ensemble des interactions utilisateur et de la logique métier contre les vulnérabilités logicielles, mais aussi contre les vulnérabilités intrinsèques susceptibles d’entraîner une utilisation abusive, par des bots et des systèmes d’automatisation malveillants, des fonctions de connexion, de création de compte et d’ajout au panier.
Les API, comme les applications web traditionnelles, sont exposées à de nombreux risques, notamment la faiblesse des contrôles d’authentification et d’autorisation, les erreurs de configuration et la falsification de requêtes côté serveur (SSRF). Même les entreprises qui appliquent de bonnes pratiques de sécurité des API peuvent rester vulnérables. Les intégrations tierces et les écosystèmes d’IA couvrant des environnements hybrides et multicloud augmentent considérablement la surface d’attaque à protéger. Les points de terminaison d’API non autorisés, souvent appelés API fantômes ou zombies, nécessitent une détection continue et une protection automatisée, idéalement dans le code, pendant les tests et lors de l’exécution.
Aujourd’hui, les clients disposent d’un choix sans précédent et tolèrent peu les mauvaises expériences. Tout incident de sécurité ou toute difficulté rencontrée lors d’une transaction, notamment des problèmes de performance ou des demandes d’authentification excessives, peut entraîner une perte de chiffre d’affaires, voire l’abandon de la marque.
La nouvelle économie numérique exige donc une nouvelle ère en matière de sécurité des applications afin de libérer l’innovation en toute sécurité, de gérer efficacement les risques et de réduire la complexité opérationnelle.
« Le statu quo ne suffit tout simplement plus : avec plus de 40 000 vulnérabilités divulguées (CVE) en 2024 et la multiplication des attaques renforcées par l’IA, les applications et les API sont prises d’assaut. »
Pourquoi le besoin de WAAP est-il si urgent ?
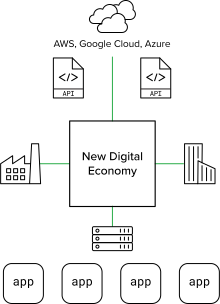
L’adoption généralisée du cloud, suivie de l’essor de l’IA générative, a donné naissance à une multitude d’architectures et d’interdépendances entre les composants applicatifs. Les piles web traditionnelles à trois niveaux sont adaptées, voire remplacées, par des applications modernes qui s’appuient sur des architectures décentralisées basées sur des microservices afin de faciliter les communications d’API à API. La gestion de multiples solutions de sécurité et boîtes à outils cloud natives dans différents environnements a engendré une complexité devenue intenable et créé d’importantes difficultés pour les équipes d’intervention sur incident, car il est irréaliste de remédier manuellement à des menaces rapidement transformées en armes grâce à l’IA. Pourtant, les applications mobiles facilement accessibles et les intégrations tierces via des API accélèrent la mise sur le marché et sont essentielles au maintien d’un avantage concurrentiel sur un marché caractérisé par une innovation numérique constante.
La décentralisation des architectures, le développement logiciel agile et la complexité des chaînes d’approvisionnement logicielles ont élargi la surface d’attaque et fait apparaître des risques inconnus, ce qui nécessite de recentrer l’attention sur les principes de « Shift Left » tels que la modélisation des menaces, l’analyse du code et les tests d’intrusion, ainsi que de déployer des efforts concertés pour maintenir une posture de sécurité cohérente dans tous les environnements. Au-delà de l’atténuation des risques liés aux exploitations de vulnérabilités et aux erreurs de configuration, les équipes de sécurité de l’information doivent s’efforcer de protéger les applications et les API tout au long du cycle de vie du développement logiciel (SDLC), et de défendre la logique métier critique contre les utilisations abusives.
La prolifération des API et la multiplication des outils sont si généralisées que nous arrivons à un point d’inflexion. Les équipes de sécurité devront adopter la télémétrie afin d’en tirer des informations exploitables et recourir à l’intelligence artificielle pour ajuster automatiquement les contre-mesures de sécurité de manière à réduire suffisamment les risques.
L’objectif ultime est de rendre la sécurité des applications intrinsèque en déployant des défenses continues qui compensent systématiquement les risques — du code à l’exécution, en passant par les tests — dans les centres de données, le cloud et à la périphérie du réseau.

Croissance de la clientèle et du chiffre d’affaires
Les organisations qui proposent systématiquement des expériences numériques sécurisées verront leur clientèle et leur chiffre d’affaires augmenter.

Avantage concurrentiel
Les incidents de cybersécurité et les frictions rencontrées par les clients constituent les principaux risques pour la réussite numérique et l’avantage concurrentiel.

Surface d’attaque étendue
La prolifération des architectures et leurs interdépendances ont considérablement élargi la surface d’attaque dont disposent les cyberattaquants les plus sophistiqués.
Qu’est-ce qui caractérise une bonne solution WAAP ?
Face à la complexité de la protection des applications web et des API contre un déferlement constant d’exploitations de vulnérabilités et d’utilisations abusives, les plateformes WAAP en tant que service fournies dans le cloud gagnent en popularité. Ces plateformes sont proposées par divers types de fournisseurs, notamment des acteurs historiques des CDN, des pionniers de la fourniture d’applications et des spécialistes de la sécurité qui se sont développés sur des marchés connexes par le biais d’acquisitions.
« Après 20 ans de bonnes pratiques en matière de sécurité des applications web, de nouveaux risques changent radicalement la donne. »
– Top 10 de l’OWASP
L’efficacité et la facilité d’utilisation sont souvent citées comme des critères d’achat essentiels pour une solution WAAP, mais elles restent subjectives et difficiles à vérifier lors du choix d’un fournisseur.
Une approche plus pragmatique consiste à définir et à regrouper les propositions de valeur des solutions WAAP en fonctionnalités indispensables, capacités à retenir pour la présélection et facteurs de différenciation, afin d’aider les organisations à faire le choix le plus éclairé possible.
Exigences de base
Intégration facile et surveillance nécessitant peu de maintenance
Analyse complète de la sécurité
Une sophistication qui va au-delà des signatures, des règles et du renseignement sur les menaces
Découverte des API et application des schémas
Protection évolutive contre les bots et les attaques automatisées
Fonctionnalités clés
Modèle de sécurité positive avec apprentissage automatisé
Analyse comportementale et détection des anomalies
Correction des faux positifs
Intégration aux écosystèmes de sécurité et aux outils DevOps
Contre-mesures d’évasion
Facteurs de différenciation
Une visibilité universelle et une application cohérente des politiques pour les applications et les API, où qu’elles se trouvent
Taux de détection maximal (efficacité)
Opérations automatisées
Sécurité des API tout au long de leur cycle de vie
Une protection transparente qui réduit les frictions pour les utilisateurs
Qu’est-ce qui caractérise la meilleure solution WAAP ?
Une solution WAAP de premier ordre aide les organisations à renforcer leur posture de sécurité au rythme de leurs activités, à limiter les compromissions sans friction ni faux positifs excessifs, et à réduire la complexité opérationnelle afin de proposer à grande échelle des expériences numériques sécurisées, où que les applications et les API doivent se trouver.
Protection continue et sécurité homogène
- Observabilité universelle dans les environnements hybrides et multicloud
- Application cohérente des politiques et remédiation
- Détection précoce des risques dans le code et pendant les tests
Améliorez votre posture de sécurité au rythme de votre activité
- Intégration au pipeline CI/CD
- Découverte dynamique des API et application des schémas
- Protection automatisée et sécurité adaptative
Limitez les compromissions avec un minimum de friction et de faux positifs
- Atténuation en temps réel et analyse rétrospective
- Détection précise sans contrôles de sécurité contraignants
- Résilience face à l’adaptation des outils, à l’intensification et aux techniques de contournement des attaquants
Réduisez la complexité opérationnelle
- Réduisez les risques liés au « shadow IT » et aux intégrations tierces non sécurisées
- Simplifiez la sécurité dans le centre de données, les clouds et à la périphérie
- Éliminez les contraintes architecturales afin de déployer la sécurité à la demande là où elle est nécessaire
« La prolifération des API est incroyablement répandue : aujourd’hui, les organisations utilisent en moyenne plus de 20 000 API. »
– Guide d’évaluation des solutions de sécurité des API de Datos Insights
Le meilleur WAAP offre une sécurité efficace et facile à gérer sur une plateforme distribuée.
Sécurité efficace
Détection et atténuation continues
Analyse rétrospective
Faible friction
Peu de faux positifs
Plateforme distribuée
Visibilité universelle sur l’ensemble des clouds et des architectures
Sécurité intrinsèque pour toutes les applications et API
Posture de sécurité et réponse aux incidents cohérentes
Correction transparente des menaces émergentes
Facile à utiliser
Déploiement en libre-service
Sécurité auto-adaptative
Tableaux de bord complets et informations contextuelles
Opérations assistées par l’IA
L’avantage de la solution WAAP de F5
F5 WAAP s’adapte à l’évolution des applications et des cyberattaquants afin de sécuriser l’expérience client dans la nouvelle économie numérique.

Atténuation en temps réel
Une sécurité robuste, des renseignements sur les menaces et la détection des anomalies protègent toutes les applications et API contre les exploits, les bots et les abus afin de prévenir en temps réel les compromissions, les prises de contrôle de comptes (ATO) et la fraude.

Analyse rétrospective
Le croisement des informations issues de plusieurs vecteurs et l’évaluation basée sur le machine learning des événements de sécurité, des échecs de connexion, des déclenchements de politiques et des comportements permettent un auto-apprentissage continu.
Protection automatisée
La découverte dynamique et l’établissement d’une base de référence pour les politiques permettent d’automatiser l’atténuation des risques, l’ajustement et la correction des faux positifs tout au long du cycle de développement et de déploiement, et au-delà.

Sécurité adaptative
Des contre-mesures de sécurité autonomes, capables de réagir lorsque les attaquants adaptent leurs outils, trompent et identifient les acteurs malveillants sans recourir à des mesures d’atténuation qui nuisent à l’expérience client.

Plateforme distribuée
Une infrastructure applicative unifiée déploie la sécurité à la demande là où elle est nécessaire, pour une protection homogène des applications jusqu’à la périphérie du réseau.

Intégration à l’écosystème
Déploiement et maintenance pilotés par API, s’intégrant facilement aux frameworks de développement plus larges, aux pipelines CI/CD et aux systèmes de gestion des événements.
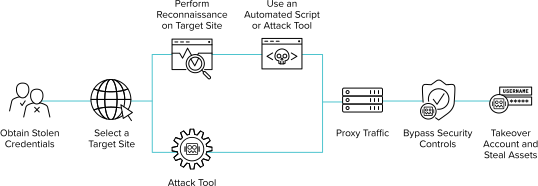
Exemple d’attaque par bourrage d’identifiants
État
Abus
Intention
Origination
Évasion
Identification
Détection des anomalies
Analyse comportementale
ML de niveau 1
ML de niveau 2
Détection précise et atténuation automatique
Guide de lutte contre le credential stuffing