Infographie : les 3 meilleures pratiques en matière de sécurité des API
INTRODUCTION
Pour les organisations qui souhaitent prospérer dans la nouvelle économie numérique, le statu quo n’est tout simplement plus tenable. Les contrôles de sécurité traditionnels sont statiques et rigides. Ils ont été conçus à l’époque des communications client-serveur, lorsque les parcours utilisateurs et les flux de trafic étaient prévisibles, bien avant que les API ne deviennent omniprésentes et la pierre angulaire des expériences numériques actuelles.
Si les efforts visant à moderniser la sécurité en intégrant les principes de confiance zéro, d’accès selon le principe du moindre privilège et d’authentification/autorisation ont porté leurs fruits, la donne a changé. Les acteurs de l’écosystème applicatif qui contribuent à votre réussite en effectuant des transactions sur vos propriétés numériques ne sont plus des utilisateurs au sens traditionnel du terme. De plus en plus, ces « utilisateurs » sont des appels de logique métier provenant d’API, qui peuvent aussi bien émaner de partenaires ou d’intégrations au sein de l’écosystème que de clients ou de prospects. L’importance des API en fait également une cible bien plus attrayante pour les cybercriminels.
Les organisations qui veulent survivre doivent sécuriser leurs API et atténuer les risques involontaires et imprévus au sein d’un environnement numérique distribué et en constante évolution, qui s’étend du centre de données à la périphérie, en passant par les clouds privés et publics. Celles qui veulent prospérer doivent concentrer leurs efforts stratégiques sur quelques domaines clés afin de créer une plateforme de sécurité des API prévisible, évolutive et capable de se défendre de manière autonome, qui protège les points de contact numériques dans les environnements hybrides et multicloud.
Sécurité traditionnelle ou moderne
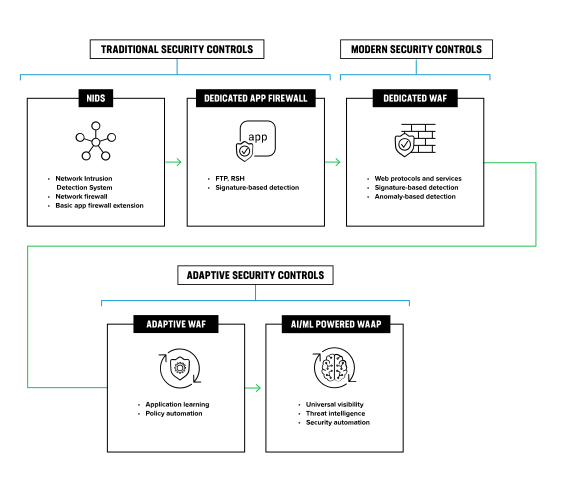
Les contrôles de sécurité traditionnels sont largement déployés : les organisations du monde entier les utilisent pour protéger leurs secrets commerciaux et les données de leurs clients. Les entreprises inspectent le trafic afin de contribuer à garantir la confidentialité et à prévenir le vol de données en limitant l’accès aux informations sensibles. Des contrôles de sécurité tels que la limitation du débit dans les passerelles API contribuent à atténuer les attaques par déni de service (DoS). Quant aux contrôles de l’extraction de données web intégrés aux pare-feu d’applications web (WAF), ils empêchent la compromission d’informations sensibles telles que les tarifs. En outre, les organisations combinent souvent plusieurs outils de sécurité, comme l’analyse statique du code et les tests dynamiques de sécurité des applications, afin de traiter de nombreux risques courants, notamment ceux répertoriés dans le Top 10 de l’OWASP.
Pourtant, dans le monde numérique actuel, les mesures de sécurité traditionnelles ne suffisent plus. C’est pourquoi tant d’organisations adoptent des contrôles de sécurité modernes, notamment l’authentification (AuthN), l’autorisation (AuthZ) et l’inspection dynamique du trafic pour leurs applications distribuées.
Les organisations utilisent l’authentification multifacteur, les certificats à clé publique, la biométrie et d’autres méthodes pour confirmer l’identité des personnes et des appareils, et s’assurer que seuls les utilisateurs légitimes et les machines de confiance peuvent accéder à leurs données. L’autorisation consiste simplement à accorder les permissions appropriées aux utilisateurs authentifiés, afin qu’ils puissent accéder à tous les fichiers et à toutes les données dont ils ont besoin pour travailler, tout en les empêchant de consulter d’autres informations auxquelles ils ne devraient pas avoir accès. L’inspection du trafic permet aux entreprises de réduire les risques en examinant le trafic applicatif tout au long de leurs chaînes d’inspection de sécurité, en détectant les activités inhabituelles et les menaces potentielles, et en fournissant les informations nécessaires à la comptabilité ou à la réponse aux incidents.
Bien que ces contrôles soient largement déployés et bien maîtrisés par les équipes chargées de la sécurité et des risques, leur mise en œuvre sur une multitude de points de contact numériques — du cœur du centre de données jusqu’à la périphérie côté client — constitue un défi majeur.
L’évolution vers une sécurité adaptative
La sécurité se concentre de plus en plus sur l’identité et la vérification. Les organisations adoptent des approches telles que le modèle Zero Trust et l’accès selon le principe du moindre privilège afin de renforcer leur sécurité. Par défaut, elles ne font confiance ni aux utilisateurs ni aux appareils et limitent leur accès au strict minimum d’informations dont ils ont besoin, souvent en s’appuyant sur une modélisation prédéfinie des cas d’usage. Les entreprises recourent également à des méthodes telles que l’analyse comportementale pour détecter les comportements suspects susceptibles de révéler des menaces potentielles émanant d’utilisateurs malveillants, ainsi qu’à des contrôles fondés sur les risques pour renforcer le processus d’authentification à mesure que le niveau de menace perçu augmente.
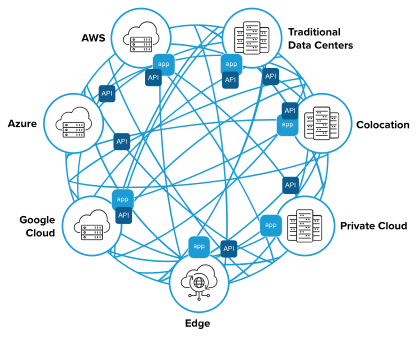
Cependant, les organisations évoluent aujourd’hui dans des architectures complexes et interconnectées, ce qui complique l’application cohérente de politiques de sécurité telles que l’authentification (AuthN) et l’autorisation (AuthZ). Les équipes informatiques sont submergées par la prolifération des outils et la difficulté à gérer des environnements hétérogènes, tandis que les « utilisateurs » sont désormais plus souvent des API, des services ou des machines que des êtres humains. La complexité et l’interconnexion croissantes des architectures imposent un changement de paradigme en matière de gestion des risques. Il est nécessaire de disposer d’une visibilité multiplateforme associée à l’intelligence artificielle (IA) et au machine learning (ML), afin que les organisations puissent corréler à grande échelle les informations issues des données et neutraliser rapidement les menaces émergentes — des capacités désormais proposées par les plateformes de protection des applications web et des API en tant que service (WAAPaaS).
« La rapidité est la principale raison de choisir la sécurité en tant que service »1
Sécurité adaptative basée sur l’identité
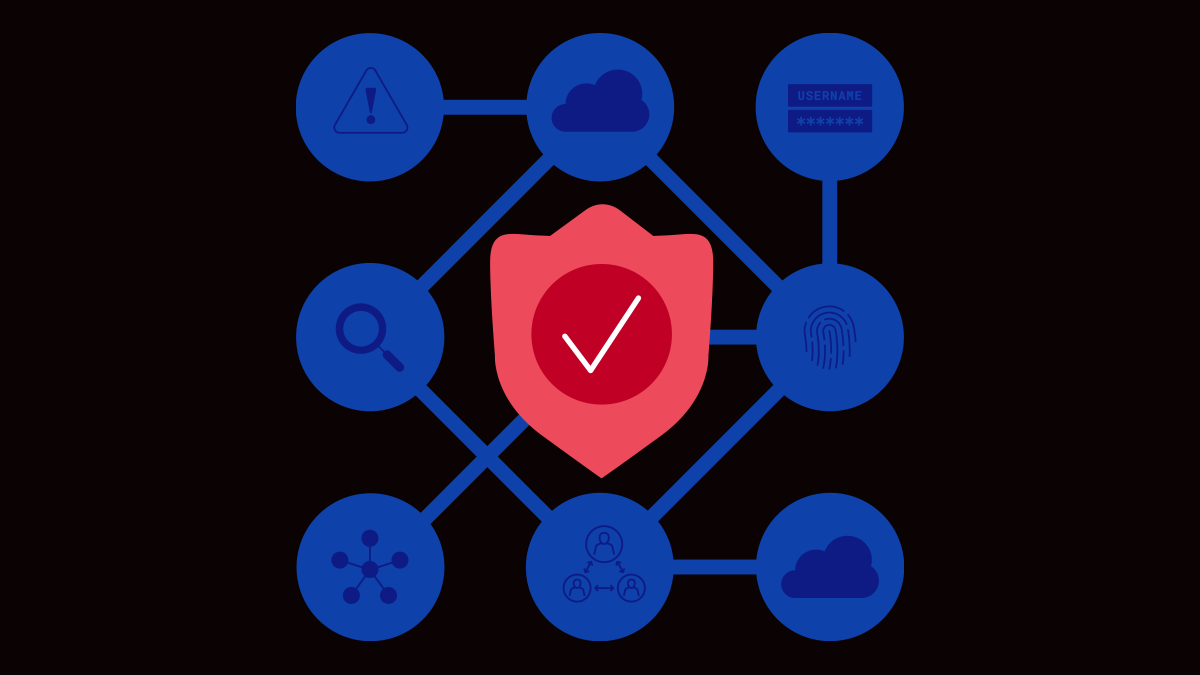
Un ensemble de services applicatifs multiplateformes essentiels, associé à un modèle opérationnel positif, est indispensable à toute plateforme de sécurité, en particulier pour protéger les API. Ces services applicatifs essentiels peuvent inclure une approche Zero Trust, une gestion fondée sur les risques ainsi que la microsegmentation, qui isole les services et en contrôle l’accès au sein du centre de données ou de l’environnement cloud. La défense en profondeur native, autre principe fondamental, déploie plusieurs couches de contrôles de sécurité sur l’ensemble de la plateforme afin d’en renforcer la résilience au cas où l’un de ces contrôles ne parviendrait pas à dissuader un attaquant déterminé.
Une isolation stricte des espaces de noms sépare les ressources pour renforcer la sécurité, tandis que la gestion des secrets applique systématiquement des politiques de sécurité aux communications de machine à machine, de plus en plus courantes dans les architectures modernes.
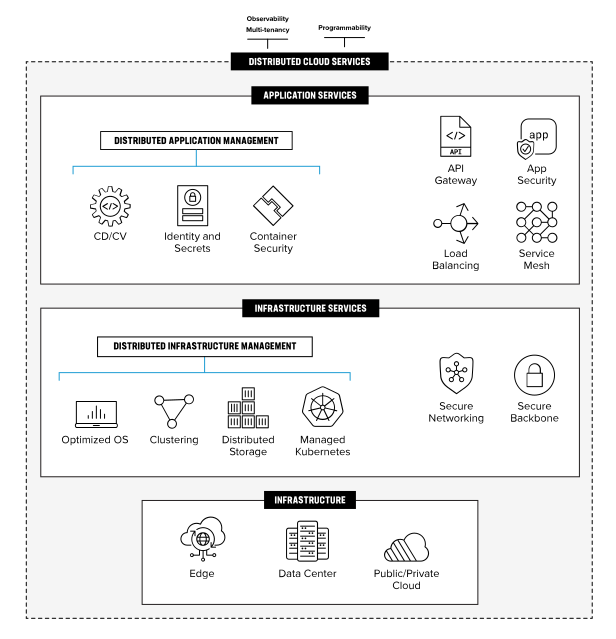
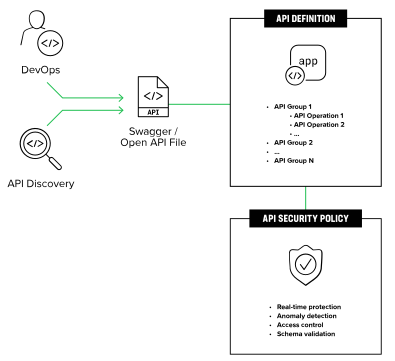
Un modèle opérationnel de sécurité positive permet aux organisations d’intégrer la sécurité aux pipelines CI/CD, de découvrir dynamiquement de nouveaux points de terminaison d’API, d’appliquer les schémas d’API et les contrôles d’accès, ainsi que de protéger automatiquement la logique métier critique grâce à la détection des anomalies basée sur l’IA et le machine learning. Cela permet d’appliquer les politiques de manière cohérente tout au long du cycle de vie des applications, de réduire les risques et les erreurs de configuration involontaires dans une architecture fortement décentralisée et interconnectée, et de neutraliser les utilisateurs malveillants.
Une plateforme capable d’évoluer pour fournir ces services de manière cohérente, quel que soit l’emplacement de l’infrastructure sous-jacente et des API, et d’automatiser des opérations telles que l’analyse des faux positifs ainsi que l’évaluation et le triage des risques, permettra aux équipes de sécurité de concentrer leurs efforts sur la gestion stratégique des risques plutôt que sur les défis tactiques quotidiens liés au maintien des politiques de sécurité dans différents environnements et à la gestion d’un déluge d’alertes de sécurité qui peuvent ne nécessiter aucune action ni intervention en cas d’incident.
« Les technologies de gestion des identités, notamment le recours à l’authentification et à l’autorisation pour sécuriser les API, sont toujours considérées comme les approches les plus efficaces pour sécuriser les applications. »1
Les 3 meilleures pratiques en matière de sécurité des API
Pour prospérer dans la nouvelle économie numérique, les équipes chargées de la sécurité et des risques doivent concentrer leurs efforts stratégiques sur trois domaines afin de créer une plateforme de sécurité des API prévisible, évolutive et capable de se défendre de manière autonome :
1. Sécurité basée sur l’identité
Passez à une sécurité adaptative basée sur l’identité.
2. Services multiplateformes
Déployez des services applicatifs multiplateformes pour garantir la cohérence, l’observabilité et obtenir des informations exploitables.
3. Protection automatisée
Exploitez l’IA et le machine learning pour une protection automatisée continue.