Maîtrisez les risques liés à l’IA fantôme avec F5 BIG-IP SSL Orchestrator
Les risques et défis croissants de l’IA fantôme
Les outils d’IA générative (GenAI), tels que ChatGPT, Claude et bien d’autres, transforment rapidement les méthodes de travail des organisations en favorisant l’automatisation, en accélérant l’innovation et en améliorant la productivité. Ces outils ne sont plus facultatifs. Ils deviennent essentiels aux activités dans tous les secteurs.
Mais leur popularité croissante s’accompagne d’une nouvelle catégorie de risques de sécurité : la Shadow AI, c’est-à-dire l’utilisation non autorisée d’outils d’IA par des employés, des prestataires ou des partenaires, sans supervision des équipes informatiques ou de sécurité. Sous-catégorie du Shadow IT, la Shadow AI crée d’importants angles morts et vulnérabilités, notamment :
- Exposition des données : Des informations sensibles ou propriétaires peuvent être téléversées sur des plateformes externes, échappant ainsi au contrôle de votre organisation.
- Risques de non-conformité : L’utilisation non autorisée de l’IA peut enfreindre des réglementations sectorielles et gouvernementales telles que le RGPD, la loi HIPAA ou la norme PCI DSS.
- Logiciels malveillants dissimulés : Les plateformes d’IA fonctionnent généralement via HTTPS ou TLS, ce qui limite la visibilité et augmente le risque que des menaces chiffrées passent inaperçues.
Ces risques sont aggravés par la complexité croissante des environnements hybrides et multicloud, dans lesquels les charges de travail sont distribuées et les outils de sécurité fonctionnent souvent de manière cloisonnée. Pour les équipes SecOps déjà fortement sollicitées, surveiller et contrôler l’activité de l’IA dans de tels environnements s’avère à la fois difficile et chronophage.
Le simple blocage des outils d’IA générative peut sembler être la solution la plus facile, mais ce n’est pas réaliste pour les entreprises modernes qui en dépendent pour rester compétitives à l’ère de l’IA. Le défi consiste à sécuriser intelligemment l’utilisation de l’IA tout en protégeant votre organisation, vos données sensibles et votre propriété intellectuelle, sans créer de goulets d’étranglement opérationnels ni compromettre l’innovation.
PRINCIPAUX AVANTAGES
Éliminez les angles morts de l’IA
Déchiffrez le trafic chiffré SSL/TLS afin de détecter les activités d’IA fantôme et de remédier aux risques cachés.
Appliquez une sécurité sur mesure
Appliquez des contrôles dynamiques fondés sur les risques afin d’examiner de près les actions à haut risque, telles que l’accès non autorisé ou dissimulé à l’IA générative, tout en préservant les performances des workflows sécurisés.
Renforcez la sensibilisation à la sécurité
Sensibilisez les utilisateurs en temps réel grâce à des conseils contextuels et programmables afin d’éviter les erreurs, telles que le chargement de données sensibles dans une IA générative, et de renforcer les politiques en vigueur.
Simplifiez les opérations
Intégrez facilement vos outils de sécurité existants pour centraliser la gestion de la Shadow AI.
Dans les environnements hybrides multicloud actuels, pilotés par l’IA, bloquer les outils d’IA générative n’est pas une solution réaliste : mieux vaut sécuriser intelligemment leur utilisation.
F5 BIG-IP SSL Orchestrator :
La pierre angulaire de la détection et de la gestion de l’IA fantôme
F5® BIG-IP® SSL Orchestrator® est une solution essentielle pour sécuriser l’utilisation de l’IA générative sans nuire à la productivité ni à l’innovation. En combinant une visibilité approfondie sur le trafic chiffré, une orchestration intelligente et une intégration transparente à votre infrastructure de sécurité existante, BIG-IP SSL Orchestrator permet d’adopter une approche multicouche afin de détecter, contrôler et gérer efficacement les activités d’IA fantôme.
Déchiffrer et détecter : obtenir une visibilité essentielle sur le trafic chiffré
Le trafic chiffré est essentiel pour protéger les données en transit, mais il crée également d’importants angles morts pour les équipes SecOps. Ces angles morts compliquent l’identification de l’IA fantôme et la prévention du partage inapproprié de données sensibles dans le cadre d’une utilisation non autorisée de l’IA générative. BIG-IP SSL Orchestrator élimine ce manque de visibilité en déchiffrant le trafic chiffré en temps réel. En obtenant des informations essentielles sur les comportements liés à l’IA, votre organisation peut :
- Détecter les activités d’IA fantôme : Identifiez les utilisations non autorisées de l’IA générative dissimulées dans les flux chiffrés et traitez les risques émergents avant qu’ils ne s’aggravent.
- Intervenez de manière proactive : bloquez les charges utiles malveillantes et empêchez le partage de données sensibles avec des plateformes d’IA externes afin de protéger votre organisation contre les violations de conformité et les pertes de données.
- Améliorez l’efficacité des outils de sécurité : Orchestrez le trafic déchiffré dans l’ensemble de votre infrastructure de sécurité afin d’améliorer la détection des menaces et de permettre une application et une inspection efficaces.
En éliminant les angles morts liés au chiffrement, BIG-IP SSL Orchestrator fournit les bases nécessaires à la détection et à la gestion de l’IA fantôme.
Fonctionnalités principales
Déchiffrement du trafic en temps réel
Détectez les activités d’IA générative dissimulées dans le trafic chiffré grâce à une détection et à un contrôle proactifs.
Routage dynamique du trafic
Utilisez le chaînage de services pour acheminer les actions à haut risque vers des outils de DLP, de WAF ou d’autres outils d’inspection, en fonction des niveaux de risque.
Politiques granulaires
Appuyez-vous sur F5 Secure Web Gateway Services pour autoriser, bloquer ou confirmer l’utilisation sécurisée de l’IA au cas par cas pour chaque utilisateur.
Accompagnement programmable des utilisateurs
Diffusez des alertes personnalisées en temps réel pour guider les utilisateurs et prévenir les violations des politiques d’utilisation de l’IA, sans recourir à des outils externes supplémentaires.
Appliquez intelligemment les politiques : chaînage dynamique des services pour un contrôle sur mesure
Si la visibilité est essentielle pour détecter les risques, elle ne constitue que la première étape de la gestion des risques liés à l’IA fantôme. Une sécurité efficace exige une orchestration et une mise en application intelligentes. Le chaînage dynamique des services de BIG-IP SSL Orchestrator permet aux équipes SecOps d’appliquer des mesures de sécurité personnalisées en acheminant le trafic vers les outils de sécurité appropriés en fonction du niveau de risque. Par exemple :
- Actions à haut risque : Acheminez les activités sensibles, telles que les chargements de fichiers ou les transferts de données, via des outils comme des solutions de prévention contre la perte de données (DLP), des pare-feu d’applications web (WAF) ou des systèmes de détection d’intrusion (IDS), afin d’empêcher l’exfiltration de données vers des logiciels d’IA générative et de détecter les charges utiles malveillantes.
- Interactions à faible risque : Autorisez les actions courantes, telles que les requêtes textuelles adressées à l’IA, à contourner l’inspection approfondie afin de préserver les performances tout en réduisant la latence.
Cette approche garantit que le trafic fait l’objet d’un niveau de contrôle de sécurité approprié, sans ralentir une utilisation sûre et productive de l’IA. En adaptant dynamiquement l’orchestration du trafic, BIG-IP SSL Orchestrator permet une application précise des politiques et des performances optimisées, tout en simplifiant la gestion pour les équipes SecOps.
Étendez le contrôle : application avancée des politiques avec F5 Secure Web Gateway Services
Dans le cadre de son catalogue de services, BIG-IP SSL Orchestrator s’intègre nativement à F5® Secure Web Gateway Services, ce qui permet à votre organisation d’appliquer des politiques avancées et granulaires pour gérer l’utilisation de l’IA générative. Cette intégration étend non seulement les capacités d’application des politiques de BIG-IP SSL Orchestrator, mais simplifie également le déploiement et la gestion en regroupant les outils au sein d’une plateforme centralisée.
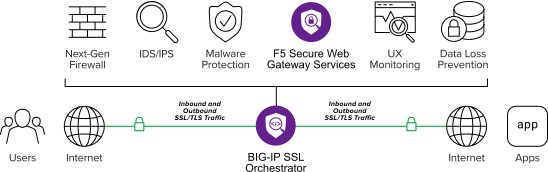
Avec F5 Secure Web Gateway Services, votre organisation peut mieux concilier la sécurité et les besoins opérationnels. Par exemple, vous pouvez :
- Activer l’accès basé sur les rôles : Accordez l’accès à l’IA générative aux équipes présentant moins de risques, telles que le marketing ou les ressources humaines, tout en empêchant les services plus sensibles, comme la finance ou le juridique, d’effectuer des actions à haut risque.
- Protégez les données réglementées : Empêchez les utilisateurs de charger des informations personnelles identifiables (IPI), des données financières ou d’autres ressources sensibles dans des outils non autorisés, afin de garantir la conformité à des réglementations telles que le RGPD et la loi HIPAA.
Avec F5 Secure Web Gateway Services intégré au catalogue de services de BIG-IP SSL Orchestrator, le déploiement est simple, la gestion intuitive et l’application des politiques précise.
Sensibiliser : favoriser une culture de la sécurité grâce à l’accompagnement des utilisateurs
BIG-IP SSL Orchestrator ajoute un garde-fou supplémentaire essentiel à votre stratégie de sécurité contre la Shadow AI grâce à l’accompagnement des utilisateurs via Service Extensions. Entièrement programmable et simple à déployer, cet accompagnement fournit aux utilisateurs des conseils contextuels en temps réel, notamment en interceptant les actions à risque, comme le chargement de données sensibles sur des plateformes d’IA externes, sans nécessiter d’outils externes.
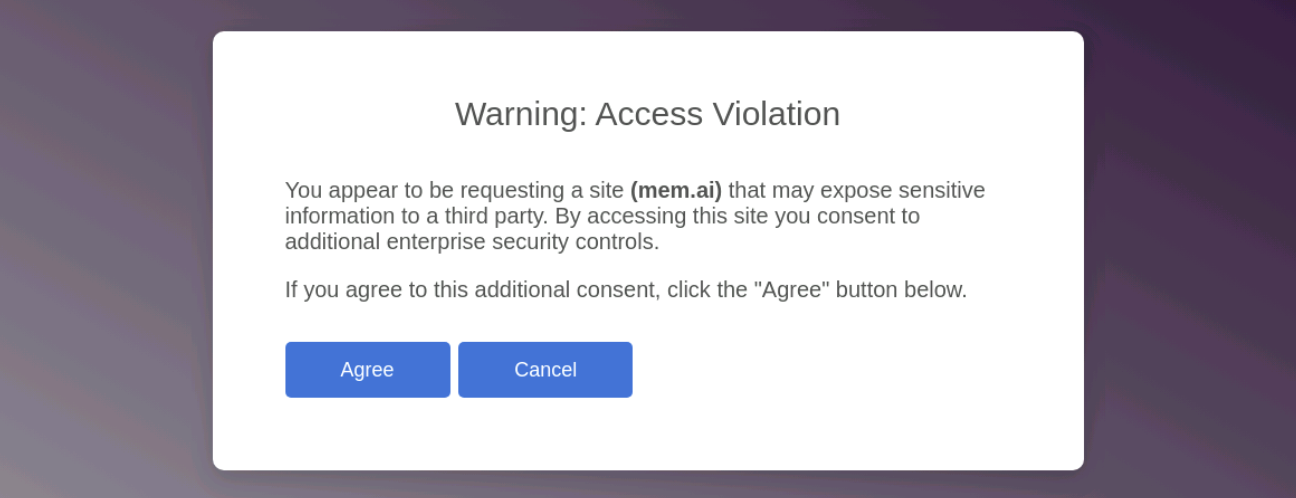
Grâce à cela, vous pouvez :
- Évitez les erreurs aux moments critiques : Réduisez au minimum les manquements aux règles de conformité et l’exposition des données sensibles grâce à des conseils personnalisés fournis au moment opportun.
- Renforcez les politiques en toute transparence : Diffusez des messages d’accompagnement personnalisés directement via BIG-IP SSL Orchestrator afin de respecter les politiques existantes de votre organisation, notamment celle relative à l’utilisation de l’IA.
- Renforcez la sensibilisation à la sécurité : Favorisez la responsabilisation et le respect durable des protocoles de sécurité sans nuire à la productivité.
En tant que couche de défense supplémentaire, l’accompagnement des utilisateurs aidera votre équipe SecOps à garantir la conformité et une gestion proactive des risques, tout en donnant aux collaborateurs les moyens de prendre des décisions éclairées, sans recourir à des mesures coercitives.
Conclusion
Alors que l’IA générative transforme les secteurs d’activité, les risques liés à l’IA fantôme nécessitent une approche plus intelligente de la sécurité. BIG-IP SSL Orchestrator permet aux organisations de gérer efficacement l’activité de l’IA fantôme grâce à une visibilité sur le trafic chiffré, à une orchestration dynamique, à l’application de politiques personnalisées avec F5 Secure Web Gateway Services et à un accompagnement proactif des utilisateurs via les extensions de service.
Avec BIG-IP SSL Orchestrator, sécuriser l’innovation n’implique plus de compromis : cela devient un avantage stratégique. Cette solution multicouche parfaitement intégrée simplifie la gestion de l’IA fantôme tout en protégeant la productivité, la conformité et les actifs critiques de votre organisation.
Vous souhaitez en savoir plus sur la manière dont les produits et solutions F5 peuvent vous aider à atteindre vos objectifs ? Contactez F5.