Solutions Networking for Kubernetes
Des microservices légers à la gouvernance centralisée avancée, déployez et sécurisez vos applications Kubernetes à grande échelle.
Déployez, sécurisez et faites évoluer vos applications, API et charges de travail d’IA sur Kubernetes
Kubernetes résout des défis opérationnels majeurs, mais ne contrôle pas le comportement du trafic. À mesure que les entreprises gèrent plusieurs clusters, locataires et équipes, ce manque de contrôle peut entraîner une fragmentation des outils, une sécurité incohérente, une visibilité de bout en bout limitée et des systèmes plus difficiles à exploiter. La F5 Application Delivery and Security Platform (ADSP) étend aux environnements Kubernetes modernes des solutions de niveau entreprise pour la mise en réseau, la sécurité et l’observabilité. Grâce à une couche de contrôle centralisée, les équipes peuvent standardiser la mise en réseau Kubernetes, prendre en charge les charges de travail d’inférence d’IA et évoluer en toute sécurité sans surcharge opérationnelle.
Standardisez le déploiement des applications Kubernetes
Standardisez vos environnements grâce à une plateforme éprouvée, de niveau entreprise, plébiscitée par les équipes Platform Engineering et DevOps.
Étendez vos investissements ADC à Kubernetes
Faites le lien entre les environnements ADC traditionnels et Kubernetes afin de préserver vos investissements tout en permettant une distribution moderne des applications.
Assurez votre préparation à l’IA
Alimentez vos charges de travail d’IA grâce à une mise à disposition d’applications optimisée pour l’IA sur Kubernetes, la plateforme de référence pour les applications d’IA.
Gouvernez à grande échelle
Appliquez des politiques cohérentes de gestion du trafic et de sécurité afin de bénéficier d’une visibilité de bout en bout sur l’ensemble des clusters, locataires, équipes et environnements.
Contrôle du trafic dans les architectures Kubernetes
F5 assure le contrôle du trafic Kubernetes grâce à des solutions complémentaires et natives de Kubernetes, adaptées à différentes architectures et différents modèles d’exploitation.
F5 NGINX
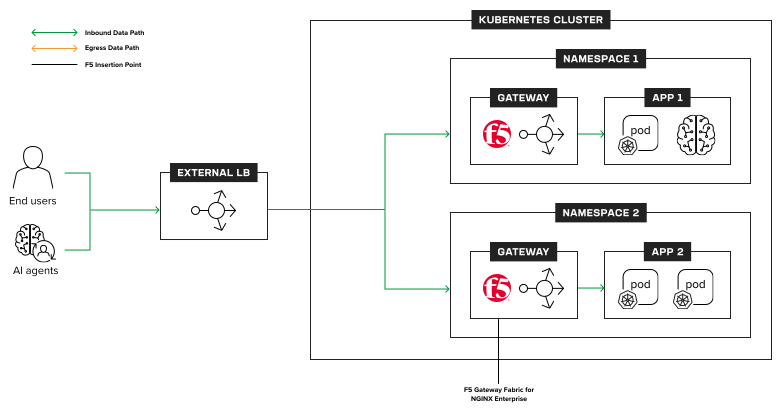
NGINX est un proxy inverse, un équilibreur de charge et une passerelle d’API légers, profondément intégrés aux architectures cloud natives pour déployer des microservices légers dans Kubernetes. Avec F5 NGINX Ingress Controller et NGINX Gateway Fabric, il prend en charge à la fois Ingress et la norme émergente Gateway API, permettant aux équipes de déployer des services, d’acheminer le trafic, d’appliquer des politiques et de sécuriser les API ainsi que les charges de travail d’IA à l’aide de workflows natifs Kubernetes. Cette solution convient particulièrement aux organisations dans lesquelles les équipes d’ingénierie de plateforme et DevOps assurent la gestion et l’exploitation de Kubernetes.
F5 BIG-IP Next for Kubernetes
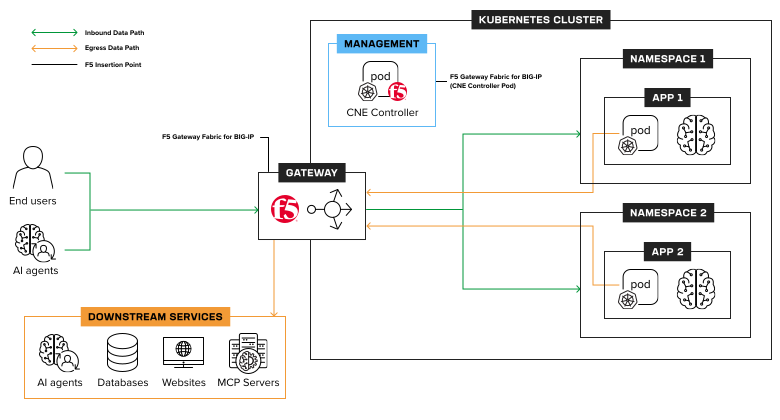
BIG-IP Next for Kubernetes est conçu pour les organisations qui ont besoin de fonctionnalités avancées afin d’assurer un contrôle déterministe des flux entrants et sortants, la microsegmentation et une isolation multilocataire stricte, ainsi qu’un traitement hautes performances du trafic pour les charges de travail à grande échelle ou sensibles à la latence. Particulièrement adapté lorsque les équipes NetOps étendent leur contrôle aux environnements Kubernetes, il intègre au chemin du trafic un plan de données éprouvé et hautement performant, avec une application cohérente des politiques et des mesures de sécurité, permettant ainsi une gouvernance centralisée et un contrôle prévisible entre les clusters, les équipes et les environnements.
F5 BIG-IP Container Ingress Services (CIS)
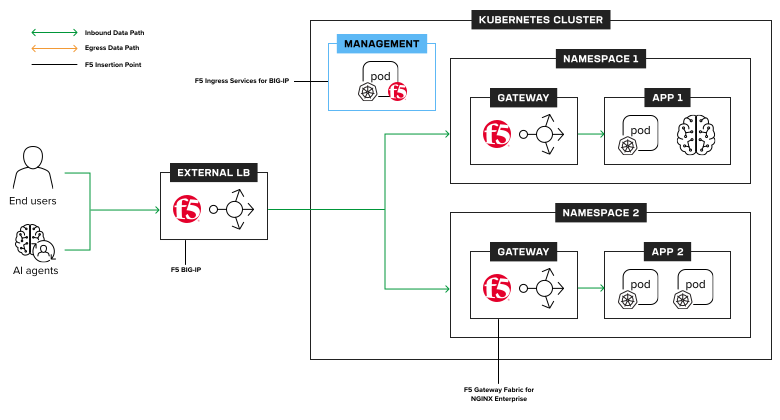
BIG-IP CIS permet aux équipes NetOps d’étendre à Kubernetes leurs investissements existants dans les contrôleurs de mise à disposition d’applications BIG-IP. En connectant les ressources Kubernetes à BIG-IP, BIG-IP CIS permet aux entreprises de gérer le trafic entrant, d’appliquer des politiques cohérentes de mise à disposition et de sécurité des applications, et de prendre en charge les applications conteneurisées à l’aide des modèles opérationnels BIG-IP qu’elles connaissent déjà. Cette solution convient particulièrement aux entreprises dans lesquelles BIG-IP reste le point de contrôle standard et où l’adoption de Kubernetes doit s’aligner sur les pratiques NetOps existantes.
Adhésion Gold à la Cloud Native Computing Foundation
F5 s’engage à favoriser et à soutenir l’innovation Kubernetes cloud native au sein de la CNCF, notamment en fournissant des ressources pour les charges de travail complexes d’inférence d’IA.
En savoir plusDécouvrez les cas d’usage de la mise en réseau Kubernetes
Ingress pour Kubernetes
Ingress pour Kubernetes
À mesure que les entreprises généralisent l’utilisation de Kubernetes pour leurs applications en production, elles ont besoin d’une solution d’ingress éprouvée, sécurisée et prête pour la production. F5 fournit une solution d’ingress de niveau entreprise grâce à F5 NGINX Ingress Controller et BIG-IP Container Ingress Services, alliant la flexibilité de l’open source à un support commercial et à une stabilité à long terme.
Les équipes sécurisent les applications, les API et les IA au niveau de l’Ingress grâce à une protection WAF native de Kubernetes, ce qui permet d’appliquer des politiques cohérentes dans toute l’entreprise. Les utilisateurs de BIG-IP peuvent étendre en toute transparence leurs capacités existantes de gestion du trafic et de sécurité à Kubernetes, tout en préservant leurs modèles opérationnels et en favorisant la modernisation cloud native.
F5 NGINX Ingress Controller
Une solution d’ingress éprouvée, fiable et prête pour la production.
F5 WAF for NGINX
Appliquez et faites évoluer la sécurité des applications et des API dans les architectures distribuées et les environnements hybrides.
F5 BIG-IP Container Ingress Services
Étendez la gestion du trafic et la sécurité de BIG-IP à Kubernetes.
F5 BIG-IP Next for Kubernetes
Contrôle évolutif et mutualisé des flux entrants et sortants pour les clusters Kubernetes.
F5 NGINXaaS for Azure
Assure une mise à disposition cohérente des applications dans les environnements Kubernetes hébergés sur Azure.
F5 NGINXaaS pour Google Cloud
Assure une mise à disposition cohérente des applications dans les environnements Kubernetes de Google Cloud.
API Gateway
API Gateway
Les plateformes Kubernetes modernes nécessitent une passerelle unique pour fournir des applications, des API et des charges de travail d’IA, éliminant ainsi la multiplication des outils et la complexité. NGINX Gateway Fabric met en œuvre une solution conforme à la Gateway API afin de fournir un modèle de connectivité cohérent et extensible, fondé sur des API et des CRD natifs de Kubernetes.
Activez le routage avancé, la répartition du trafic, l’équilibrage de charge pondéré et la gouvernance fondée sur des politiques, tout en séparant clairement les responsabilités de l’équipe plateforme de celles des développeurs. Une même passerelle prend en charge le trafic des API, des applications et de l’inférence IA, tout en offrant visibilité et contrôle.
F5 NGINX Gateway Fabric
API Gateway de niveau production prenant en charge le routage tenant compte des modèles.
F5 WAF for NGINX
Sécurisez les applications modernes et les API exécutées sur F5 NGINX grâce à un WAF compatible avec Kubernetes
Équilibrage de charge de l’usine d’IA
Équilibrage de charge des usines d’IA
La mise à l’échelle des charges de travail d’inférence et d’entraînement de l’IA exige davantage qu’un équilibrage de charge traditionnel. Les requêtes fortement consommatrices de GPU mobilisent la mémoire et les ressources de calcul de manière imprévisible, ce qui entraîne des conflits d’accès, une pression sur le cache et une utilisation inégale entre les clusters.
F5 fournit une gestion hautes performances du trafic L4 à L7, spécialement conçue pour les environnements d’IA basés sur Kubernetes, notamment les déploiements GPUaaS et sur site. En évaluant en continu la mémoire disponible, la pression exercée sur le cache KV, la profondeur des files d’attente de requêtes et l’état des backends, F5 achemine intelligemment le trafic afin d’équilibrer la charge des GPU, de réduire la latence, d’améliorer la stabilité et d’optimiser l’efficacité de l’infrastructure.
F5 BIG-IP Next for Kubernetes
Contrôle évolutif et mutualisé des flux entrants et sortants pour les clusters Kubernetes.
F5 NGINX Gateway Fabric
API Gateway prête pour la production, avec prise en charge du routage tenant compte des modèles.
Multicluster et multilocation
Multicluster et multilocation
À mesure que Kubernetes s’étend aux déploiements multiclusters, hybrides et multiclouds, les équipes ont besoin d’une couche de connectivité applicative cohérente pour la gestion du trafic entrant, la sécurité et l’observabilité. Sans cette couche, la multiplication des solutions d’ingress entraîne une dérive des politiques, une gestion incohérente de TLS, une duplication des outils et un manque de visibilité.
Un plan de gestion du trafic et de la sécurité de niveau entreprise, intégré à l’automatisation de Kubernetes, permet de relever ce défi. Grâce à des CRD déclaratives et à des événements d’orchestration, les équipes peuvent automatiser le routage, l’équilibrage de charge, le protocole TLS, l’orientation DNS et les politiques pour chaque cluster, tout en garantissant l’isolation mutualisée, la haute disponibilité et la reprise après sinistre, ainsi qu’une télémétrie de bout en bout, sans créer de nouveaux silos.
F5 BIG-IP Container Ingress Services
Étendez la gestion du trafic et la sécurité de BIG-IP à Kubernetes.
F5 BIG-IP Next for Kubernetes
Contrôle évolutif et mutualisé des flux entrants et sortants pour les clusters Kubernetes.
F5 NGINX Gateway Fabric
API Gateway prête pour la production avec prise en charge du routage tenant compte des modèles.
F5 NGINX Ingress Controller
Une solution Ingress éprouvée, fiable et prête pour la production
F5 NGINXaaS for Azure
Assure une mise à disposition cohérente des applications dans les environnements Kubernetes hébergés sur Azure.
F5 NGINXaaS pour Google Cloud
Assure une mise à disposition cohérente des applications dans les environnements Kubernetes de Google Cloud.
Trafic sortant pour Kubernetes
Trafic sortant pour Kubernetes
Les charges de travail d’IA nécessitent souvent des clusters Kubernetes mutualisés afin de rentabiliser au mieux les investissements dans les GPU et l’infrastructure. À mesure que les applications d’IA intègrent des données sensibles, la sécurisation des accès devient essentielle.
Bien que les espaces de noms Kubernetes assurent une séparation logique au sein d’un cluster, une véritable sécurité Zero Trust exige que cette séparation soit maintenue au-delà du cluster grâce à la segmentation du réseau.
Les entreprises ont besoin d’une solution adaptée à Kubernetes, capable de traduire les espaces de noms et les politiques en contrôles au niveau du réseau afin de garantir l’isolation, de protéger les données et de sécuriser les environnements d’IA de bout en bout.
F5 BIG-IP Next for Kubernetes
Contrôle évolutif et mutualisé des flux entrants et sortants pour les clusters Kubernetes.
Observabilité pour Kubernetes
Observabilité pour Kubernetes
Les charges de travail Kubernetes sont dynamiques et éphémères, ce qui rend difficile le suivi continu des performances des applications.
La télémétrie est souvent fragmentée entre les journaux, les métriques et les traces, ce qui ralentit la résolution des problèmes dans les clusters hybrides et multicloud.
Une stratégie d’observabilité moderne s’appuie sur OpenTelemetry pour standardiser les pipelines de données et sur la télémétrie basée sur eBPF pour obtenir des informations au niveau du noyau avec une faible surcharge, sans modifier les applications. Associées à l’automatisation, ces technologies offrent aux équipes une visibilité en temps réel sur le trafic, la latence, les erreurs et les dépendances, permettant ainsi une gestion proactive des performances et des politiques à grande échelle.
F5 NGINX Gateway Fabric
API Gateway de niveau production prenant en charge le routage tenant compte des modèles.
F5 NGINX Ingress Controller
Assurez une protection cohérente des applications distribuées dans tous les environnements grâce au WAF SaaS
F5 BIG-IP eBPF Observability
Étend BIG-IP Cloud-Native Edition en offrant une visibilité en temps réel, au niveau du noyau, sur le trafic Kubernetes, sans sidecars ni instrumentation au niveau des applications.
F5 BIG-IP Container Ingress Services
Étendez la gestion du trafic et la sécurité de BIG-IP à Kubernetes.
Architecture de référence
L’ensemble de schémas d’architecture de référence ci-dessous est conçu pour vous aider à comprendre la mise à disposition d’applications dans Kubernetes.
Mise en réseau dans Kubernetes
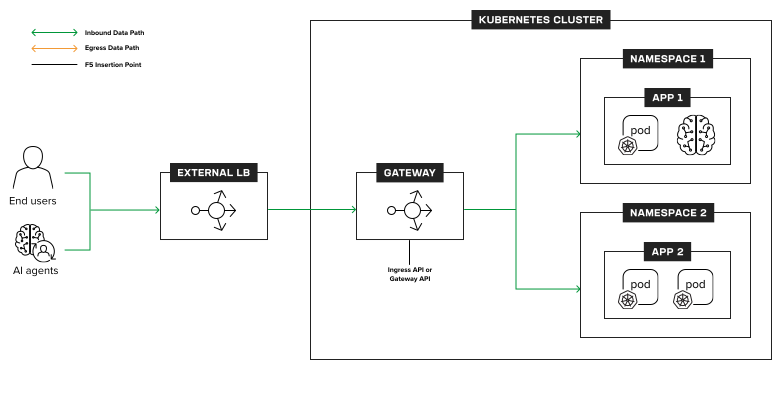
Mise en réseau de niveau production pour Kubernetes
Networking for Kubernetes de niveau entreprise
Networking for Kubernetes stratégique
Alliances technologiques

Ressources
Articles et livres numériques
Actualités récentes
Vidéos
Blogs
Questions fréquemment posées
Kubernetes est une plateforme open source de planification et d’orchestration de conteneurs qui automatise le déploiement, la mise à l’échelle, la mise en réseau et la gestion du cycle de vie des applications conteneurisées. Elle fournit des abstractions telles que les pods, les services et les ingress afin de dissocier les applications de l’infrastructure sous-jacente, ce qui permet leur portabilité entre les environnements sur site, cloud et en périphérie. Kubernetes est largement utilisé pour exécuter des microservices, des API et, de plus en plus, des charges de travail d’IA et de machine learning, grâce à son évolutivité, à sa résilience et à la richesse de son écosystème. Le projet Kubernetes est hébergé par la Cloud Native Computing Foundation (CNCF), une filiale de la Linux Foundation, une organisation à but non lucratif. Il existe également de nombreuses distributions de Kubernetes proposées par différents éditeurs de logiciels et fournisseurs SaaS.
Pour optimiser les coûts de Kubernetes, il faut avant tout maîtriser les frais d’exploitation. L’une des principales priorités opérationnelles doit être de standardiser la mise en réseau, la gestion du trafic et la sécurité, plutôt que d’accumuler des outils spécialisés pour chaque cluster ou cloud. Les entreprises réduisent leurs coûts d’exploitation en réutilisant une architecture cohérente d’Ingress et d’API Gateway, en créant des modèles de déploiement et en améliorant l’utilisation des ressources grâce à un équilibrage de charge intelligent et à l’observabilité. Les performances sont préservées grâce à une infrastructure réseau adaptée à la production, offrant un débit élevé, une faible latence et une automatisation via des API natives de Kubernetes et des workflows GitOps.
F5 optimise la mise en réseau Kubernetes pour l’IA et le machine learning grâce à une gestion intelligente du trafic qui va au-delà du simple équilibrage de charge à tour de rôle. F5 prend en charge le routage tenant compte des modèles, le traitement à haut débit du trafic des couches L3 à L7, ainsi que les performances déterministes requises pour les charges de travail d’inférence et d’entraînement reposant sur des GPU.
À mesure que les entreprises étendent leur utilisation de Kubernetes, elles peuvent facilement être confrontées à une prolifération des clusters et des services Kubernetes dans le cloud. Cela entraîne généralement une fragmentation des fonctions de réseau, de sécurité et d’observabilité. La diversité des contrôleurs d’entrée, des équilibreurs de charge cloud et des modèles de politiques engendre une dérive des configurations, une application incohérente des règles de sécurité et une visibilité de bout en bout limitée. La complexité opérationnelle augmente à mesure que les équipes gèrent plusieurs plans de contrôle et chaînes d’outils. Sans une couche de connectivité correctement conçue, le déploiement de Kubernetes à grande échelle sur plusieurs clusters et clouds se traduit par une hausse des coûts, un ralentissement du dépannage et une fiabilité moindre.
Le moyen le plus simple d’exécuter Kubernetes en périphérie consiste à utiliser une distribution Kubernetes légère et homogène, associée à une gestion centralisée du réseau et de la sécurité. Les environnements en périphérie exigent des performances prévisibles, des composants légers, une charge opérationnelle minimale et la prise en charge d’une connectivité intermittente. En standardisant les politiques d’entrée, de routage du trafic et de sécurité dans les environnements centraux, cloud et en périphérie, les équipes peuvent déployer Kubernetes à grande échelle tout en conservant visibilité, isolation et automatisation, sans dépendre de services propres à un fournisseur cloud.