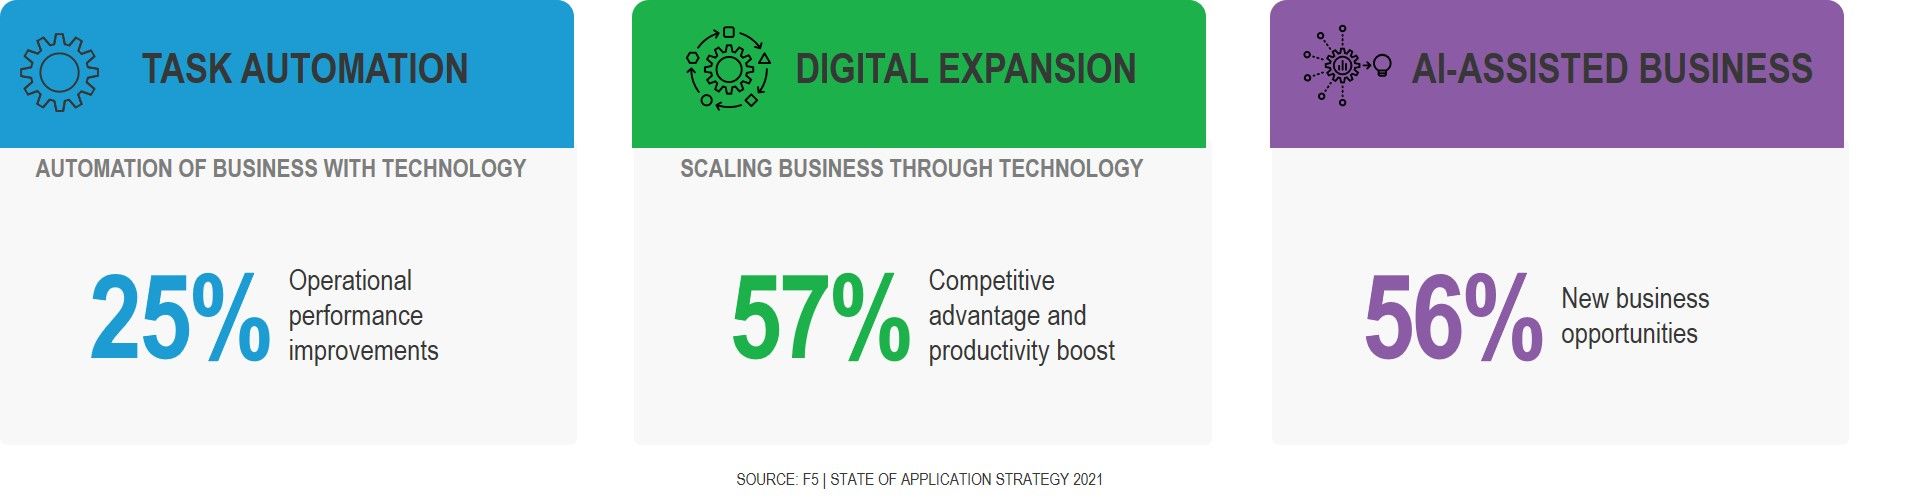
L’automatisation est une composante essentielle de la transformation numérique, dans la mesure où l’automatisation des tâches au moyen d’applications est au cœur de la première phase du parcours des entreprises appelé « transformation numérique ».
L’automatisation des flux de travail devient une préoccupation majeure lors de la deuxième phase, alors que l’entreprise étend sa présence numérique pour créer des expériences.
Et l’automatisation joue un rôle central dans la production, puis l’exploitation d’informations permettant de passer à l’action grâce à l’AIOps et à d’autres technologies fondées sur l’IA, au cours de la troisième et dernière phase : l’entreprise assistée par l’IA.
L’automatisation est un concept si essentiel qu’il est difficile d’en parler sans un peu de contexte pour préciser ce que nous automatisons.
Lorsque Cindy Borovick et moi nous réunissons chaque année pour définir ce que nous souhaitons apprendre de l’enquête sur l’état des stratégies applicatives, nous nous efforçons de formuler des questions qui soient pertinentes aujourd’hui, mais qui donnent aussi un aperçu des enjeux de demain.
En matière d’automatisation, cela signifie aller au-delà d’une simple compréhension des outils et des technologies utilisés pour la mettre en œuvre. Il s’agit d’examiner les effets de l’automatisation sur les opérations et l’activité de l’entreprise, ainsi que les difficultés et les frustrations auxquelles les professionnels sont confrontés aujourd’hui. Il s’agit également de comprendre les approches adoptées sur le marché pour faire progresser l’automatisation et la manière dont elles influent — ou non — sur la transformation numérique.
L’une de ces approches est l’infrastructure en tant que code.
Infrastructure en tant que code
L’Infrastructure as Code (IaC) est une pratique issue des méthodologies DevOps et SRE, qui consiste à traiter les artefacts (fichiers) de provisionnement et de configuration comme les développeurs traitent le code. Dans l’idéal, ces fichiers sont donc revus, testés et versionnés dans un dépôt. Cette approche permet d’automatiser le pipeline de déploiement, car les équipes comme les outils peuvent toujours se référer à la dernière version de l’artefact lorsqu’ils doivent déployer une nouvelle instance de X (X pouvant être un serveur web, une passerelle API, un contrôleur d’entrée ou… vous voyez l’idée). Peut-être en hommage à ses origines, le type d’automatisation rendu possible par l’IaC est souvent appelé GitOps, car GitHub et GitLab sont couramment privilégiés pour héberger les dépôts et s’intègrent aujourd’hui très bien aux outils d’automatisation des pipelines.
Il s’avère que les organisations qui adoptent l’IaC constatent de meilleurs résultats dans leurs initiatives d’automatisation.
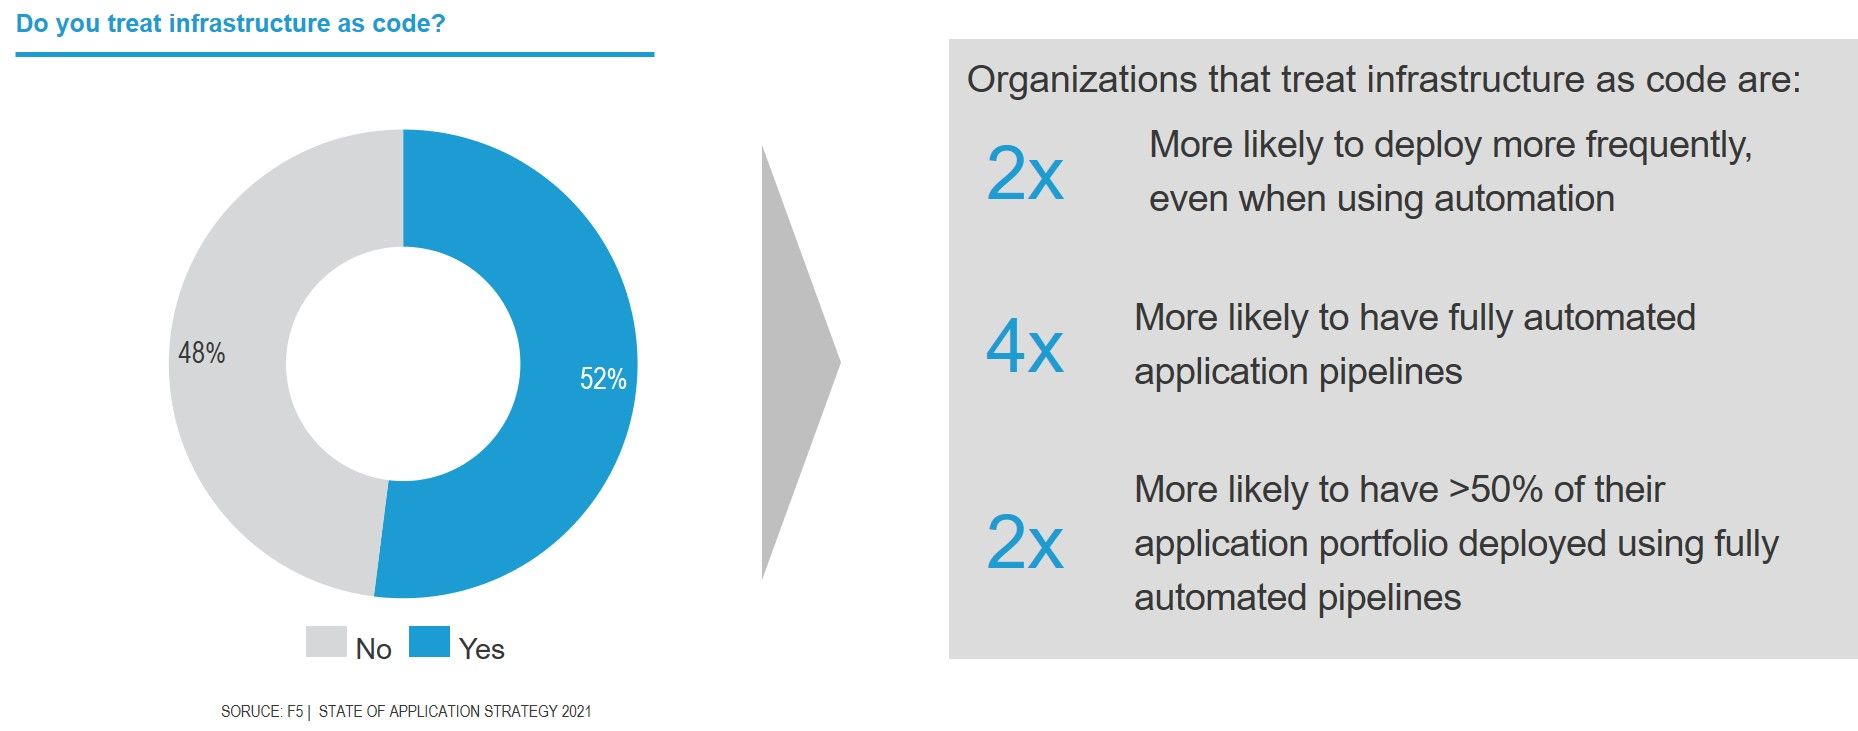
Un peu plus de la moitié (52 %) des organisations adoptent l’approche « infrastructure en tant que code ». Ces organisations sont plus susceptibles de déployer fréquemment, de disposer de pipelines de déploiement d’applications entièrement automatisables et d’automatiser une plus grande part de leur portefeuille applicatif que les autres.
Les avantages de l’IaC et de l’automatisation sont évidents. On peut donc se demander pourquoi davantage d’organisations n’adoptent pas ces approches. Il s’avère qu’elles ont leurs raisons, et que celles-ci sont tout à fait valables.
Compétences et outils : les principaux défis de l’automatisation
Impossible d’automatiser sans outils, et cela fait des années que nous suivons leur évolution. Les solutions multicloud et souvent open source, comme Terraform et Ansible, se hissent en tête des outils les plus utilisés. Bien que les API des fournisseurs de cloud restent largement utilisées, elles sont propres à chaque fournisseur. Cela représente un défi majeur pour les opérations dans tous les domaines de l’IT (sécurité, infrastructure et réseau) lorsqu’il s’agit d’exploiter des applications dans plusieurs environnements cloud.
La popularité croissante des outils indépendants des fournisseurs de cloud n’a donc rien de surprenant. Près de la moitié des répondants (47 %) utilisent des outils comme Terraform, Ansible, GitHub, GitLab, Puppet et Chef. Et en toute dernière position ? Les outils propres à un fournisseur, utilisés par seulement 29 % des répondants. Cela témoigne du besoin d’une automatisation complète et indépendante des fournisseurs de cloud, car les portefeuilles applicatifs et les technologies qui assurent leur mise à disposition et leur sécurité sont désormais répartis entre plusieurs clouds publics et privés, des centres de données et même des environnements en périphérie de réseau.
Les outils sont importants, car ils permettent aux entreprises de gérer leur infrastructure comme du code. Le problème, c’est que le principal défi relevé par les personnes interrogées cette année concernait les compétences, et que les plus grandes lacunes en la matière à l’échelle mondiale portaient sur… tenez-vous bien… les outils.
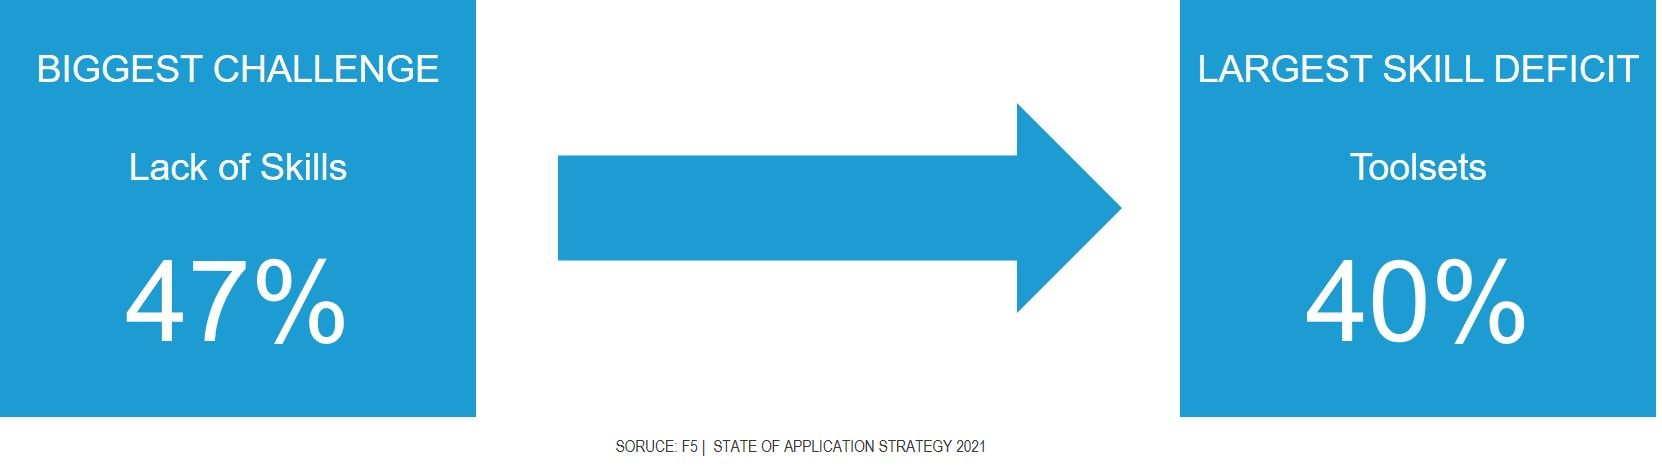
Il est facile d’en conclure que, pour combler le déficit de compétences et permettre à davantage d’organisations de profiter des avantages de l’infrastructure en tant que code, nous devons simplifier l’utilisation des outils, notamment en matière d’automatisation entre différents environnements.
Vous trouverez d’autres éclairages sur l’automatisation, et bien plus encore, dans notre rapport annuel. Lisez-le, puis revenez ici pour découvrir nos analyses de l’état actuel et des perspectives des technologies de sécurité et de mise à disposition des applications.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.