ボットの問題は解決したと思っていたものの、今になって確信が持てなくなっているかもしれません。あるいは、契約更新を控え、ボット管理ベンダーとのパートナーシップから最適なROIを得られているか、デューデリジェンスを行っているところかもしれません。
パフォーマンス、分析、ログには問題がないように見えても、何かがおかしいと感じられます。デジタル体験を改善し、顧客満足度を高めるためのあらゆる取り組みが成果につながっていません。収益も伸びず、チャージバックは過去最高に達しています。顧客からは、サイトでの取引が難しいという問い合わせがヘルプデスクに寄せられ、競合他社への流出が相次いでいます。さらに、セキュリティチームとリスク管理チームは、誤検知が大量に発生し、戦略的なビジネス施策に集中できないと訴えています。
ボット管理ベンダーに「ボット対策ベンダーに確認すべき10の質問」の質問をいくつか尋ねたものの、さらに検証したいとお考えかもしれません。
ボット管理ベンダーには常に緊張感を持って対応してもらうに越したことはありません。そこで、ボット対策ベンダーに尋ねるべきさらに10の質問をご紹介します。
1. ベンダーは成功をどのように評価していますか?
重要なのは「有効性」……本当にそうでしょうか?
ボット対策ベンダーは有効性を決め手として強調しがちですが、攻撃検知率は評価要素の1つにすぎません。厳格なセキュリティ態勢を取れば検知率は高まる可能性がある一方、誤検知も増え、セキュリティチームが対応に追われるおそれがあります。また、顧客に不便を強いて離反を招き、販売機会の喪失や事業成長の阻害につながる可能性もあります。
誤検知、ユーザーに生じる負担、顧客体験をパーソナライズまたは改善する機会、さらには犯罪者が攻撃手法をどのように変えてもレジリエンスを維持できるかといった要素まで考慮すると、より重要なのは「有効性」です。
2. このサービスは、異なる環境やクラウドにまたがるアプリとAPIを保護できますか?
これは重要な検討事項です。事業継続性を確保する適切な仕組みやエコシステムを活用して、業務を効率化し、競争優位性を最大限に高めながら、自社に適した方法で事業を運営できますか。それとも、環境の再設計を余儀なくされ、デジタル資産をベンダー独自のプラットフォームへ移行する必要がありますか。そのプラットフォームで性能低下、さらには停止が発生した場合はどうなるでしょうか。
新たなデジタル経済の消費者は、シンプルでセキュアな体験を求めています。わずかな不具合でも、取引の中止やブランド離れにつながる可能性があります。ベンダーロックインに翻弄されるのではなく、自社のセキュリティの将来を自らコントロールしたいと思いませんか?
クラウドやアーキテクチャを問わず適用ポイントを設けられるため、ボット対策をどこにでも導入し、あらゆる場所のアプリとAPIを迅速かつ堅牢に保護できるようになりました。これにより、リスクを効果的に管理しながら、複雑さを軽減し、信頼性を高め、イノベーションを支援します。
3. 既存のセキュリティ投資を最大限に活用できていますか?
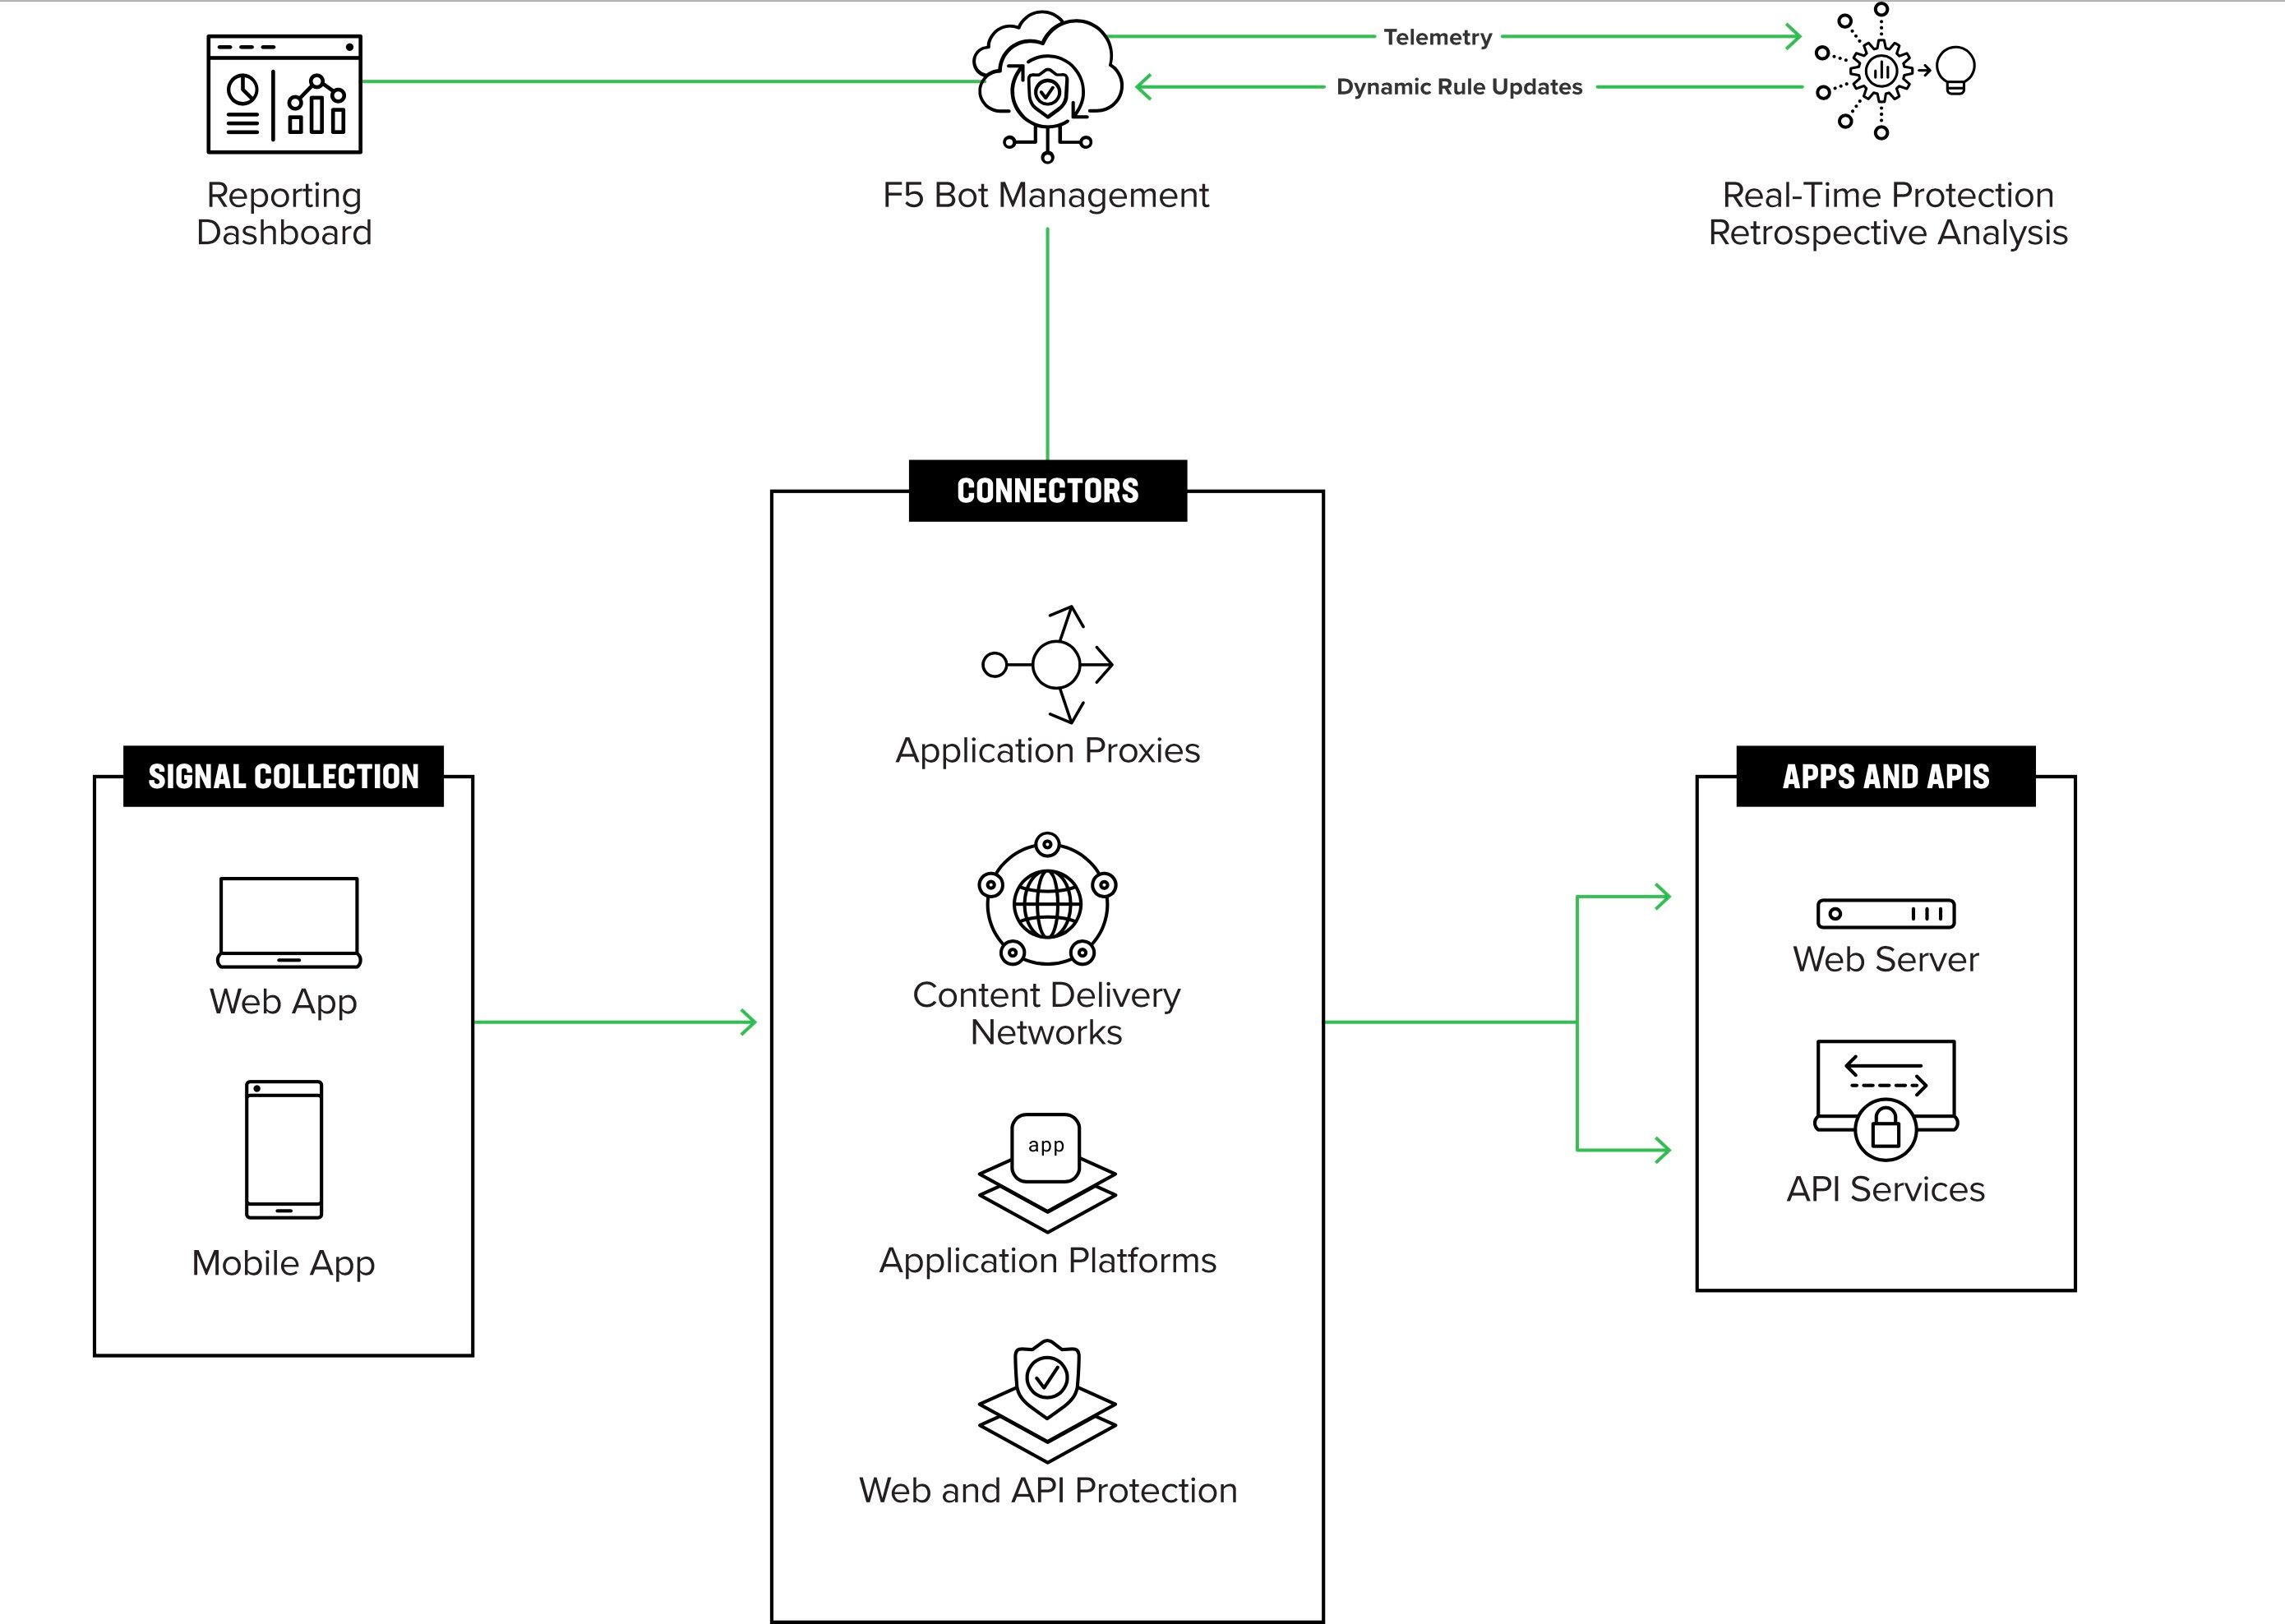
多くのセキュリティおよびリスク管理チームは、事業を運営し、絶えず進化する脅威に対抗するため、多種多様なツールを複雑に組み合わせて導入しています。たとえば、Webアプリケーションファイアウォール、アプリケーションプロキシ、Eコマース向けのサービス型アプリケーションプラットフォームなどです。統合は魅力的かもしれませんが、ベストオブブリードと多層防御を組み合わせたセキュリティ体制は、今なお有効です。
実際、既存の投資を活用しながらボットや悪意のある自動化への防御を強化することは、新しいセキュリティツールやプラットフォームの運用方法を習得する時間が限られている実務担当者にとって理想的な選択肢です。また、通常はボットや悪意のある自動化から始まり、検知されないまま放置されると不正行為につながりかねない、組織化された攻撃ライフサイクルの異なる部分に注力するチーム間の連携にも役立ちます。
理想的なベンダーは、既存のセキュリティ投資を最大限に活用しながら、セキュリティチームと不正対策チームの運用負担を軽減し、戦略的なリスク管理施策に注力できるよう支援します。
4. ベンダーは、改ざんや回避を防止するために、どのような制御を使用していますか?
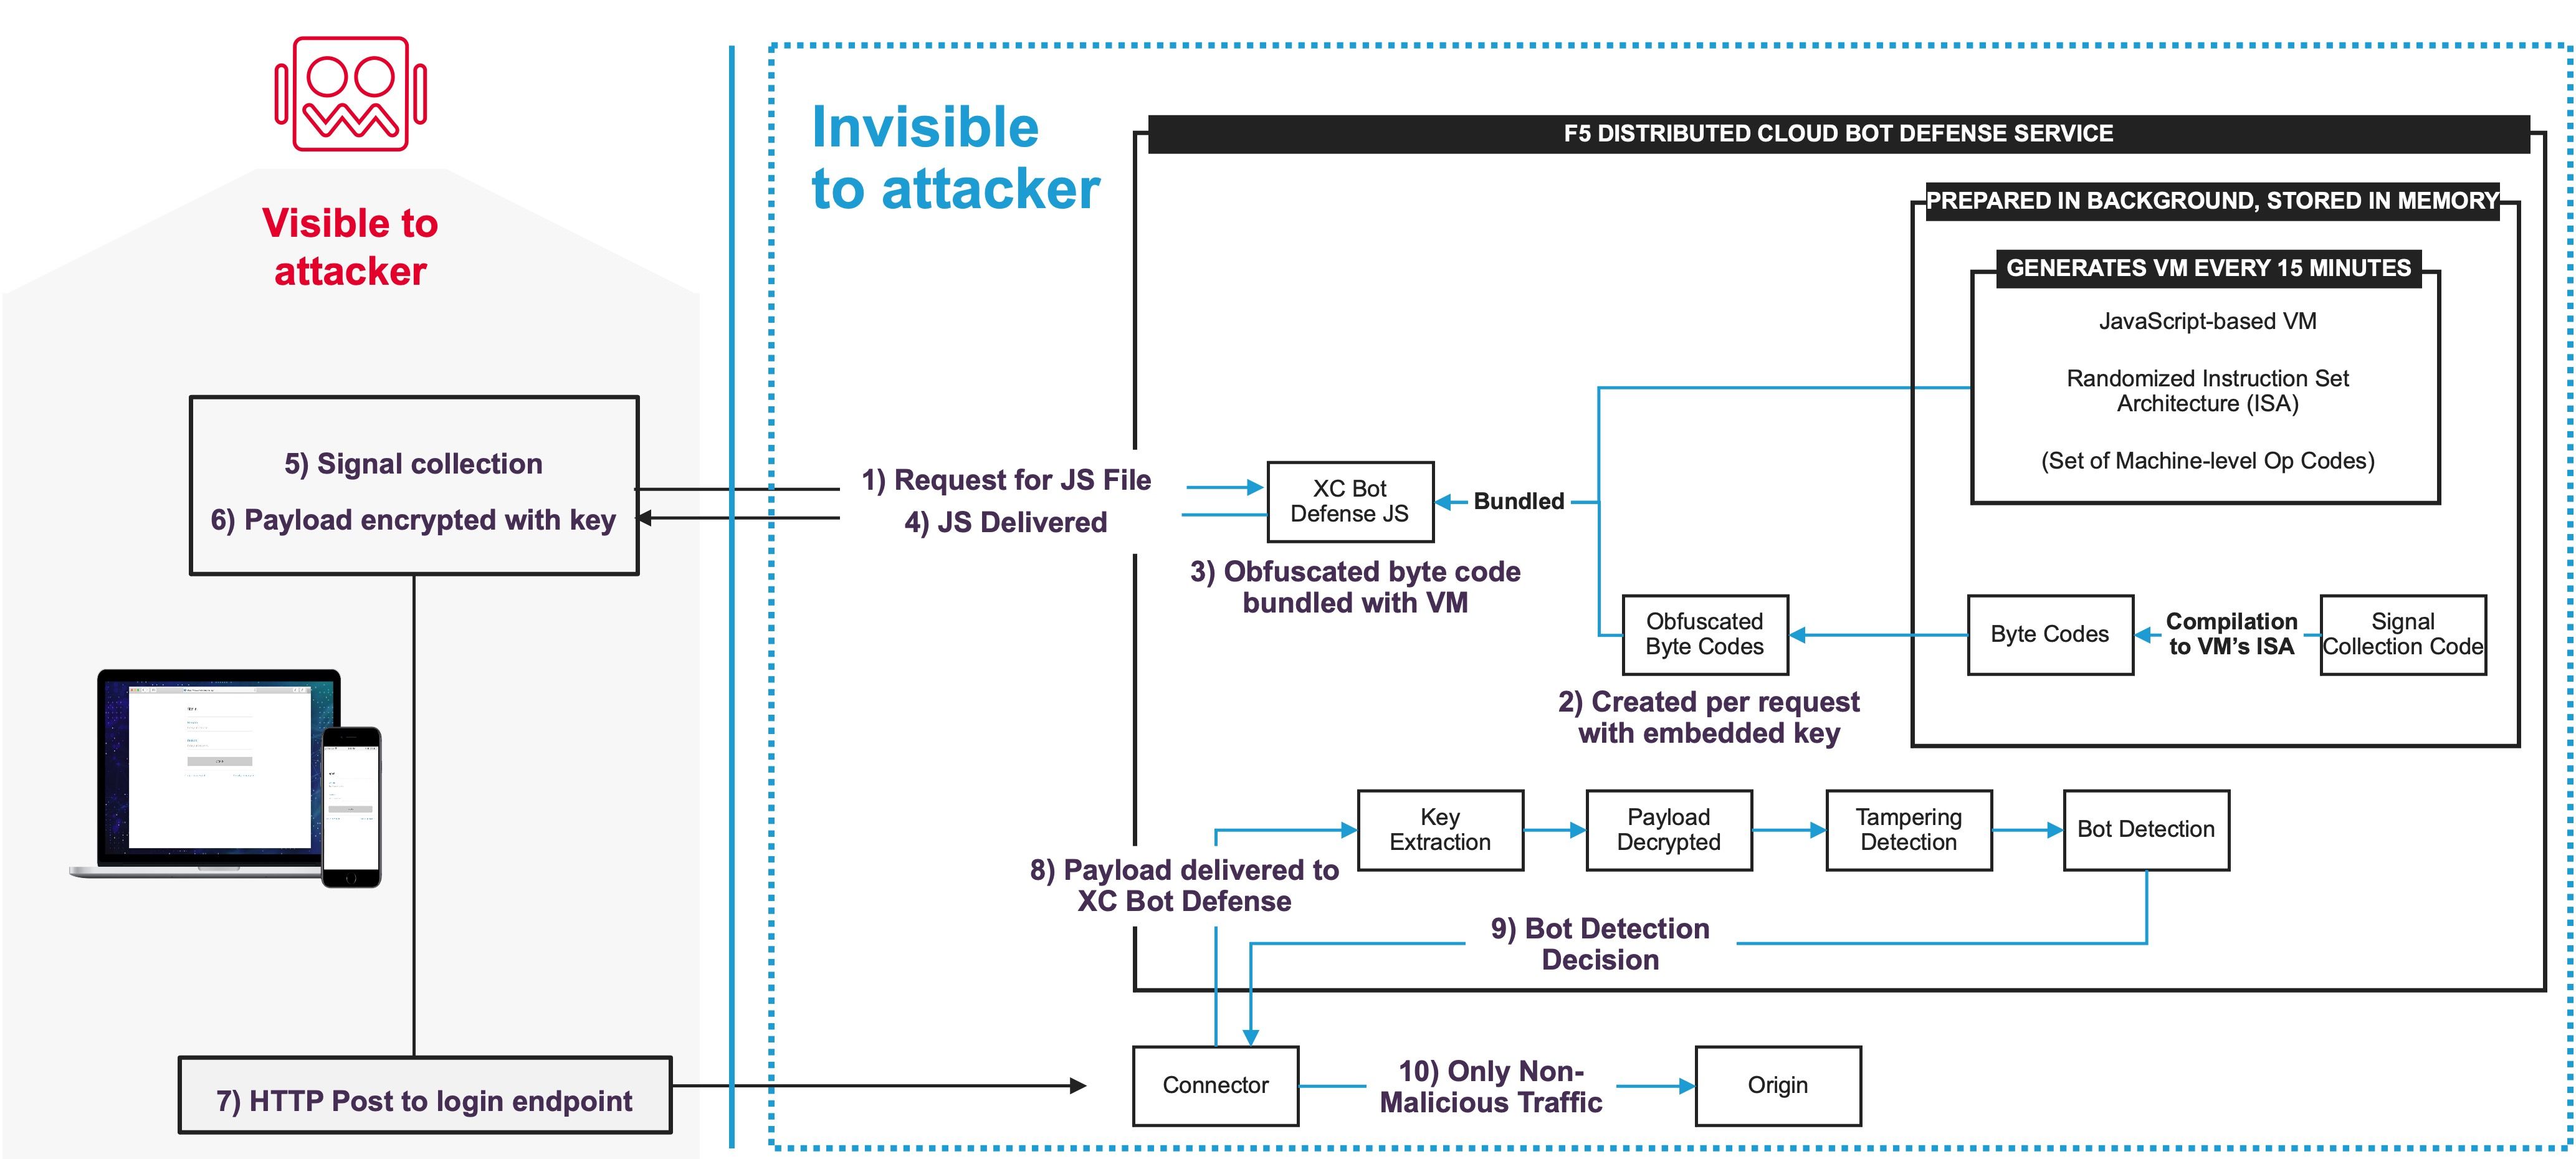
強い動機を持つ高度な攻撃者は、偵察やリバースエンジニアリングを駆使して、自動化対策を回避し、検知を逃れようとします。ダークウェブのフォーラムには、広く利用されているボット管理プラットフォームを回避する方法の例があふれています。ダークネット上のフィンガープリントストアでは、盗まれた顧客トークンが販売されています。自動化フレームワークは進化を続けており、人間の行動を模倣するだけでなく、実際に示すことさえ可能です(たとえば、CAPTCHA解決サービスとの統合によって実現します)。
最善の防御策は何でしょうか。それは、実質的に偽装不可能な、耐久性に優れ、高度に暗号化/難読化されたテレメトリを使用し、ネットワーク、デバイス、環境、行動に関する多様な高度なシグナルに基づいて検知することです。F5のJavaScriptは、お客さまごとにカスタマイズされた実装と、マシンレベルのオペコード内で頻繁に行われるバイトコードのランダム化を活用しているため、リバースエンジニアリングは計算量の観点から現実的ではありません。この技術的優位性により、攻撃者による操作に強い、正確な検知とセキュリティ対策を実現します。
さらに、AIを活用した遡及分析とセキュリティオペレーションセンター(SOC)チームによる継続的な監視により、異常なトラフィックパターンや改ざんを発見できます。
サイバー犯罪を成功不可能にするか、実行できないほど非現実的なものにすることで、その投資対効果を損ないます。
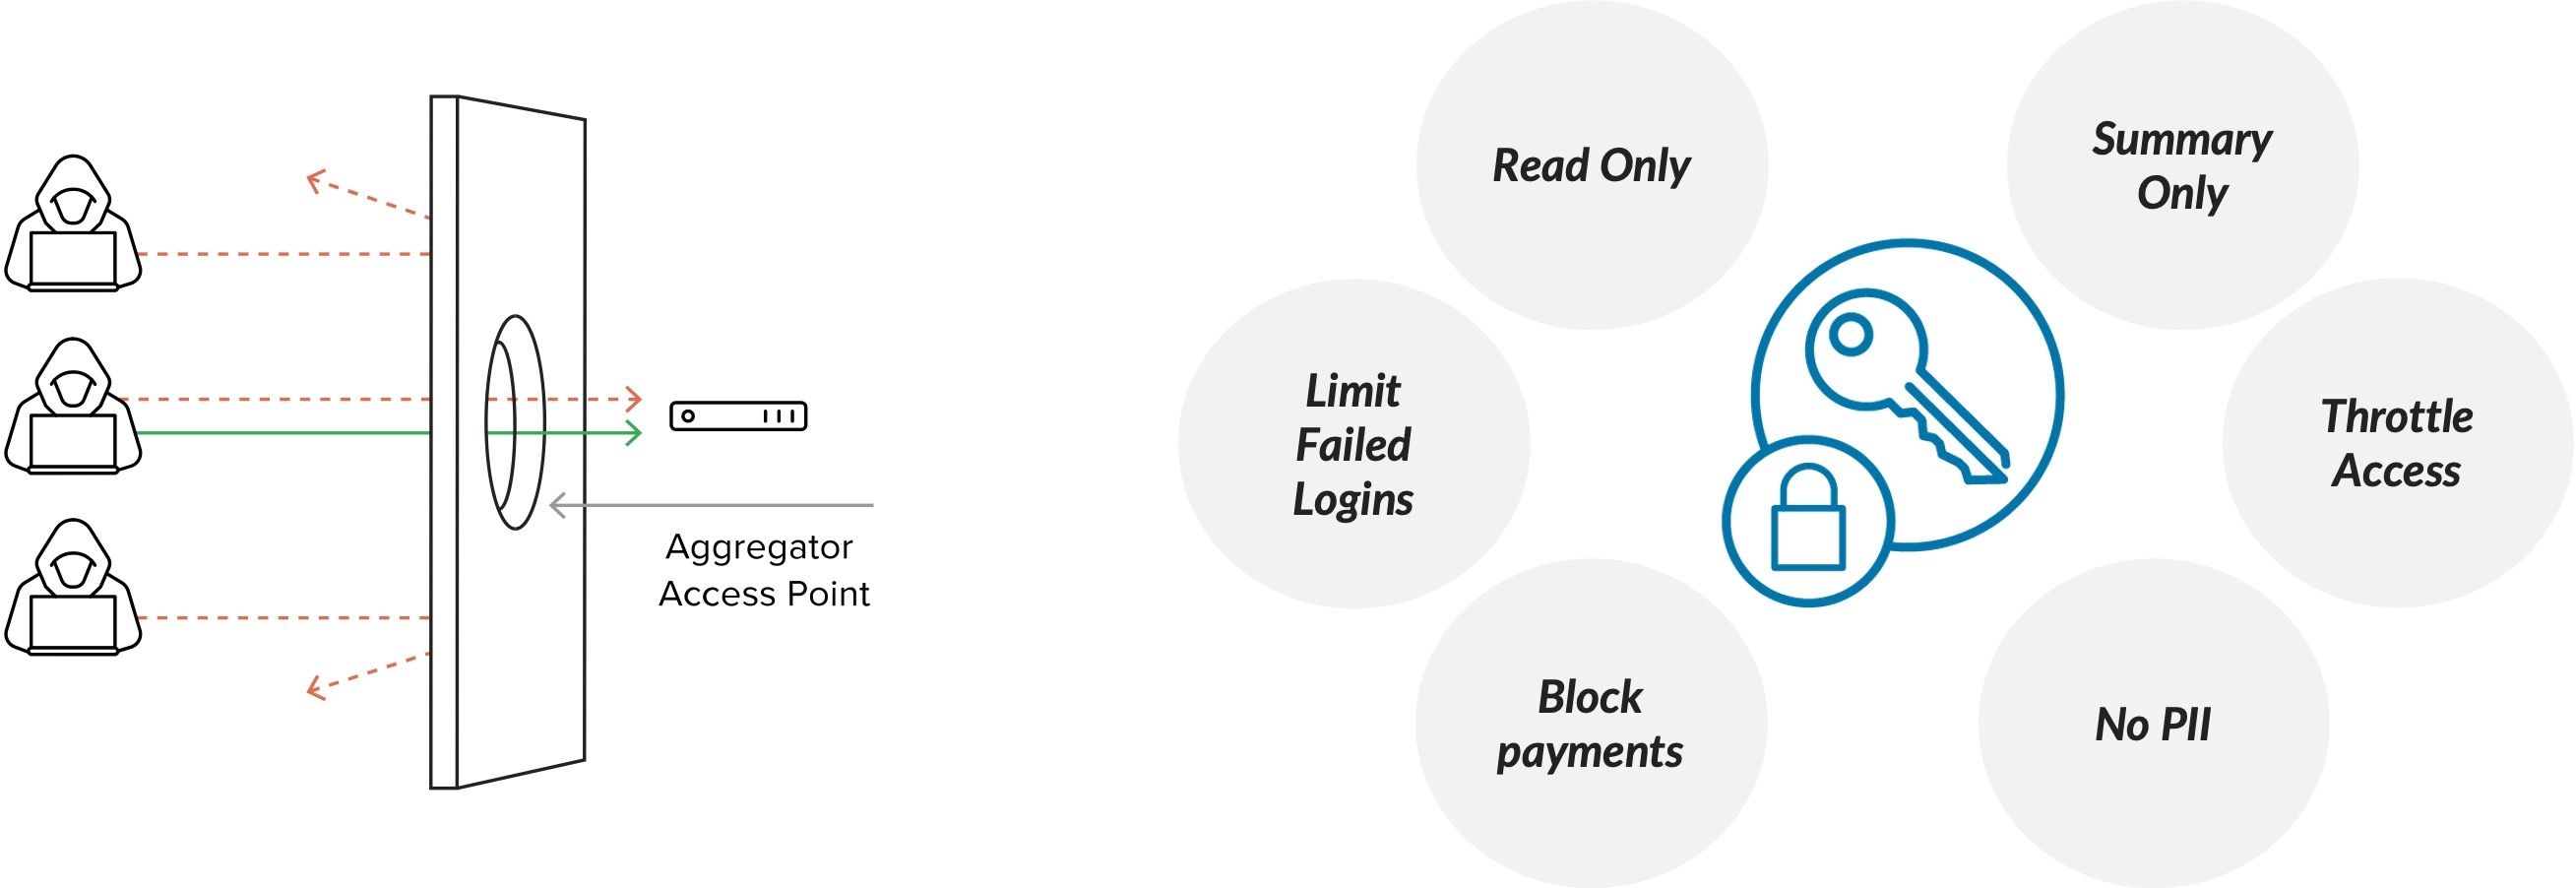
5. このサービスには、サードパーティのAPIやアグリゲーターを経由する攻撃を防止するための制御機能がありますか?
お客さまが求めているのは、シンプルさと価値です。そのためには、多くの場合、アカウントやサービスを一元的に把握できるようにする必要があります。しかし、それに伴う意図しないリスクを十分に理解せずに、サードパーティとの連携を許可してよいのでしょうか。競合他社に先を越されないよう、早急に答えを見つける必要があります。
ボット管理では、サードパーティ統合によって生まれるビジネス機会を支援しつつ、そうした統合を介した侵害リスクを生じさせないことが求められます。そのためには、アグリゲーターを一律に許可するか拒否するかという誤った二者択一ではなく、許可された正規のアグリゲーターと関連する権限をきめ細かく制御するポリシーを活用します。
6. ベンダーは何段階の検知を提供していますか?
サイバー犯罪も、ほかの犯罪と同様、突き詰めれば手段、 動機、そして機会に行き着きます。一部の組織、特に金融サービス業界では、アカウントの見かけ上の価値から、魅力的なROIが得られると認識されるため、犯罪の動機が強まります。攻撃者が強い動機を持ち、しかも高度な手口を駆使する場合は、対策室に集まり、昔ながらのボット対ボットの攻防演習に臨む準備が必要です。
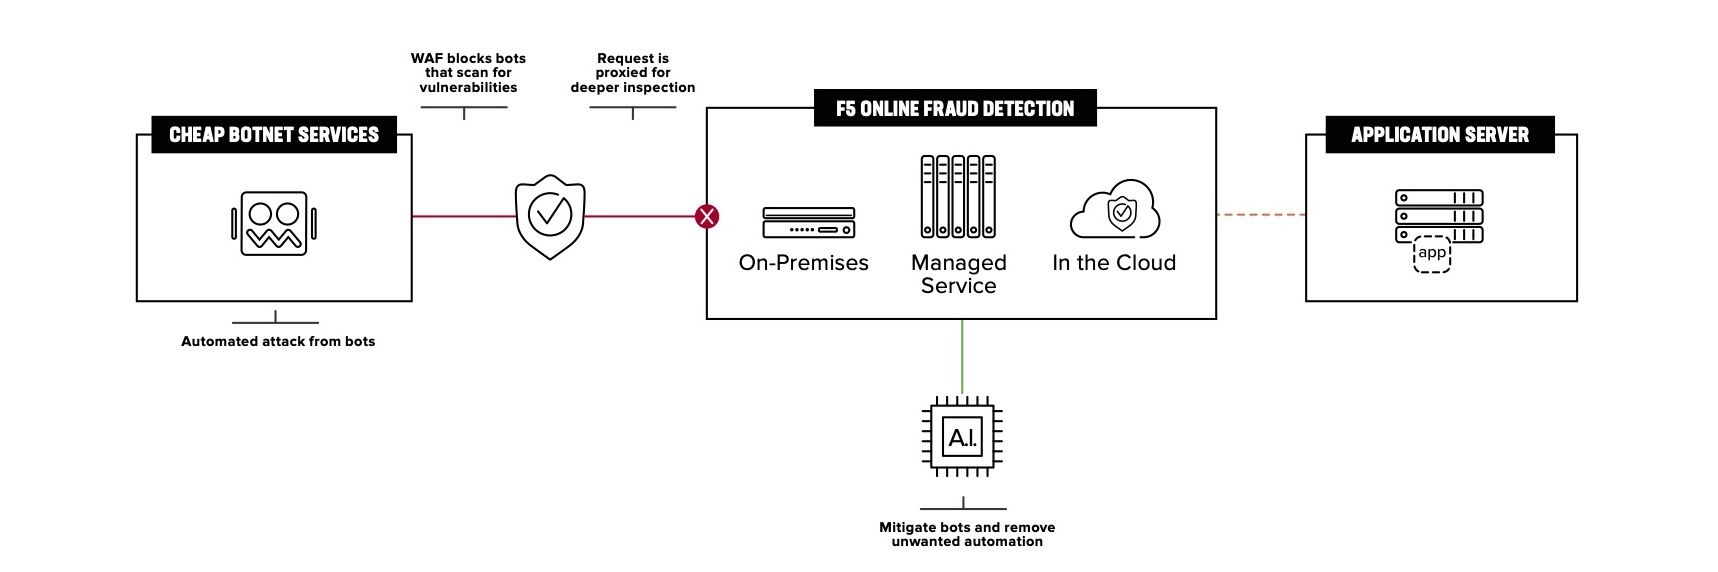
だからこそ、正確で長期にわたり有効なテレメトリ、多様な集団防御ネットワーク内で高度に訓練された人工知能、さらにリアルタイム分析と遡及分析に基づく、多段階の検知を導入することが不可欠です。AIと「炭素ユニット」(人間)を活用する2段階のアプローチにより、最適な保護と俊敏性を確保し、対策を自律的または意図的に展開して、動機を持つ攻撃者を混乱させ、最終的に抑止できます。
7. サービスは、希望するセキュリティ態勢と運用モデルに適応できますか?
強固でありながら自律的に機能するボット対策を迅速に導入し、運用の手間を抑えたいですか?対応できます。セキュリティ態勢を自ら管理しつつ、信頼できるアドバイザーの支援によって、セキュリティチームと不正対策チームの専門知識を補強したいですか?対応できます。進め方はまだ決まっていないものの、選択肢を評価し、特定の導入モデルや運用モデルに縛られることを避けたいですか?対応できます。
俊敏性とセキュリティが調和すれば、見事な成果を生み出せます。どのような場合でも、ボット対策ベンダーには、侵害や不正利用からお客さまのビジネスを守るため、必要に応じて緊急対策チームに加わり、支援できる体制が求められます。
8. このサービスでは、どのような種類の緩和策を実施しますか?
さて、ここで初心者らしい失敗を認めましょう。以前、ボット対策を説明する際に「ブロック」という言葉を軽い気持ちで使ったところ、いったん待ったをかけられ、社内屈指の専門家から指導を受けました。どのような対策を講じるかは、状況によって異なります。まるでチェスのような駆け引きです。
適切な対応とは、攻撃者のカナリアアカウントを密かに監視することかもしれませんし、信頼できる顧客向けに認証を最適化することかもしれません。
攻撃者に偽アカウントの作成は許可しても、そのアカウントへのログインは許可しない、といった対応も考えられます。
不正の疑いがあるリクエストは、即座にブロックすることが適切な場合があります。また、ハニーポットにリダイレクトしたり、カスタムWebページを返したりすることが適切な場合もあります。
コンテンツスクレイパーや侵害されたアグリゲーターなどによる悪意が疑われる場合、ボット管理では、転送中のリクエストを変換することで、攻撃者を別の方向へ誘導して欺いたり、特定のアプリケーション機能へのアクセスを制限したり、トラフィックを抑制したり、フォローアップ対応やウォッチリストの対象としてリクエストにフラグを付けたりできます。
総じて、セキュリティチームには、トラフィックの種類、送信元、送信先ごとにきめ細かな緩和制御を適用できることが求められます。また、発生している攻撃に対応できるよう、対策は動的かつ柔軟に適応できる必要があります。
覚えておいてください。実効性は有効性だけでは測れません。これで私も、もう文章を書くときに行き詰まることはありません。
9. ベンダーはセキュリティ制御を活用して、ビジネス成果を向上させることができますか?
組織は、重要なアプリとAPIを効果的なボット対策で保護することで、さまざまなビジネス成果を向上できます。重要なのは、次の3つの問いです。「人間か」「本人が名乗るとおりの人物か」「意図は何か」。デジタルジャーニーにおけるすべてのやり取りで、この3つの問いに一貫して答えることができれば、セキュリティテクノロジーを活用したビジネス成果の向上に大きく近づきます。
たとえば:
- コンバージョン、顧客維持率、ロイヤルティの向上
- 売上高の増加
- 最終損失の削減
- 複雑さの軽減
- 運用効率の向上
- 不正を減らし、手間も負担も軽減
10. ベンダーは、高度な手口を用いる執拗なサイバー犯罪者や国家を相手に、実戦で十分な検証を重ねていますか?
適切なボット対策ベンダーと連携することで、アーキテクチャ、クラウド、CDNを問わず、効果的で使いやすく、実戦で検証されたセキュリティにより、重要なアプリケーションを保護できます。
どのようなソリューションでも重要なのは、攻撃者が何を仕掛けてもレジリエンスを維持し、その投資に見合う成果を得られないようにすることです。やがて攻撃者は試みを断念し、別の標的へ移ります。
世界で最も価値あるブランドを高度なサイバー犯罪者から守るため、有効性を重視した成果ベースの防御を提供するベンダーを検討することが合理的です。
詳細はこちら:https://www.f5.com/solutions/application-security/bot-management
著者について
関連するブログ記事
F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。