ボットの問題が発生しているのではないかと疑っているかもしれません。トラフィックの急増によるインフラストラクチャコストの増加、アカウント乗っ取り(ATO)率の上昇、ギフトカードの不正利用、知的財産のスクレイピングなどが起きている可能性があります。さらに詳しく調べると、不正行為の問題に加え、最近のブランド評価や顧客ロイヤルティの低下も見つかる可能性が高いでしょう。レート制限、IPおよび地域ブロック、レピュテーション、フィンガープリンティング、CAPTCHA、多要素認証(MFA)を使用して自社で対処しようとしても、複数のソリューションの管理、攻撃者への先回り、購入を完了できず不満を抱く顧客への対応に追われ、終わりのない戦いになってしまいます。
そこで、専門家に支援を依頼し、時間を取り戻すことにしました。候補を数社のベンダーに絞り、いくつか質問しようとしています。では、何を質問すればよいのでしょうか。
ボット対策ベンダーのソリューションがお客さまの環境に適しているかを判断するうえで役立つ質問を、いくつかご紹介します。
1. ベンダーは攻撃者による手法の変更にどのように対応しますか?
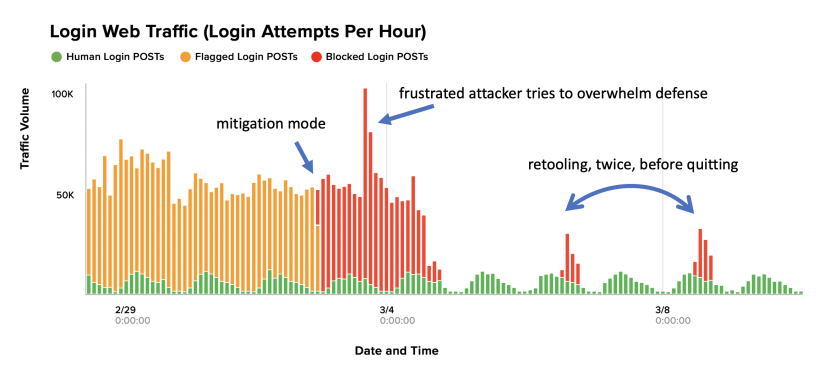
顧客アカウントに高い価値があると見なされれば、攻撃者は簡単には諦めず、手法を変えて何度も攻撃を試みる可能性があります。これは基本的な攻撃者の経済原理であり、この点への対応は最も重要な確認事項です。セキュリティ対策が導入されると、執拗な攻撃者はさまざまな手法やツール、さらにはAIも利用して、緩和策を回避できるよう攻撃手法を変えます。クレデンシャルスタッフィングの被害者は、ボットや自動化された攻撃に自力で対処するのは、もぐらたたきのようなものだと語っています。この対応を代行するサービスに料金を支払うのですから、攻撃者による手法変更にどのように対処するのかを確認してください。
2. ベンダーによって顧客の負担が大幅に増加しないか?
CAPTCHAとMFAは、顧客に大きな負担を強います。ユーザーが認証に失敗する割合は15%~50%に達し、カート放棄率の上昇やユーザー満足度の低下につながります。たった1度でも不快なユーザー体験があれば、顧客は二度と戻ってこない可能性があります。
率直に言えば、ユーザーに負担をかけることが知られている対策に依存するベンダーについては、慎重に検討する必要があります。こうした防御策はユーザーにストレスを与えるだけでなく、攻撃者に回避されることも少なくありません。不正行為者は、ツールや人手を利用してCAPTCHAを突破できます。さらに、漏えいした個人識別情報(PII)を悪用してアカウント所有者になりすまし、電話回線を自らの管理下にあるアカウントへ移すことで、MFAリクエストを完了させることさえ可能です。
3. このサービスは誤検知にどのように対処しますか?
ベンダーにとっての誤検知とは、実際の人間をボットと判定することです。見逃しとは、ボットを人間と判定することです。
ボット対策では、偽陽性と偽陰性の両方がある程度発生します。そうではないと主張するベンダーには注意が必要です。ただし、ベンダーは偽陽性の問題に対して非常に迅速に対応すべきです。つまり、ベンダーに連絡して異議を申し立て、偽陽性の判定に対処してもらえる必要があります。
4. 攻撃者が検知を回避した場合、サービスはどのように適応しますか?
高度な攻撃者は検知の回避を試み、実際に回避して偽陰性となることさえあります。ボット対策ベンダーは、熟練した攻撃者がすべての対策を今にも回避するという前提で運用しなければなりません。実際に回避された場合、アカウント乗っ取り、不正行為、ビジネス分析データの偏りなどの影響が現れるまで、気付かない可能性があります。その場合はベンダーに連絡し、是正方法を協議する必要があります。
このプロセスにどのように対応していますか?ベンダーの対応内容と所要時間はどの程度ですか?
5. ベンダーは手動(人間による)の不正行為にどのように対処しますか?
ベンダーが自動化(ボット)の排除に特に優れている場合、極めて執拗で高度なスキルを持つ攻撃者は、自動化対策を回避するために実際のブラウザで認証情報を手入力し、その結果、アカウント乗っ取り(ATO)や不正行為につながる可能性があります。実際、セキュアなログインの先にわずか10ドル相当の価値があるだけでも、プロの攻撃者にとって十分な動機となり得ます。人間はボットではないため、多くのサービスではこのような行為を検知できません。
ベンダーには、人間によるアクセスが信頼できる顧客によるものか、不正行為者によるものかを判別する能力が必要です。
そのサービスは、悪意のある「意図」を検知できるでしょうか。高精度な検知により、ボット、高度なツールやAIを使用して人間の行動を模倣または再現する攻撃者、実際のお客さまを識別し、攻撃者の偵察活動を助長したり、カスタマーエクスペリエンスに影響を与えたりすることなく、最適な措置を講じることができます。
6. ある顧客でバイパスが発生した場合、ベンダーはその影響が他のすべての顧客に及ばないよう、どのように保護しますか?
多くの場合、顧客ごとにカスタムの検知・緩和ポリシーを導入する必要があります。これにより、攻撃者が手法を変更して、ある顧客のサイトで対策を回避できたとしても、その手口をそのまま別の顧客のサイトへの侵入に利用することはできません。ある顧客を狙った攻撃手法の変更が、別の顧客に影響しないよう分離する必要があります。
銀行や金融サービスなどの特定の業種は、特に強い動機を持つ高度なサイバー犯罪者の標的となります。最も効果的なボット対策ソリューションは、類似する攻撃プロファイルやリスク領域に共通する攻撃者の手法を検知し、適切な対策を自動的に導入します。さらに、過去の不正行為の記録を活用してAIモデルを追加学習させることで、効果を最大限に高めることができます。
7. 攻撃者が緩和策を回避した場合でも、サービスはその攻撃を把握できますか?
攻撃者が防御を回避すると、サービスが攻撃を把握できなくなることは珍しくありません。ベンダーが検知に使用するデータに基づいて攻撃を緩和している場合、攻撃者に緩和策を回避されると、検知できなくなります。たとえば、IPアドレスに基づいてブロックしている場合、攻撃者が攻撃元を世界中に分散させてブロックを回避すると、ベンダーは攻撃を把握できなくなり、実際の被害の深刻度を判断できない可能性があります。
システムが正しく機能している例として、10,000件のログインがあり、行動分析の結果が人間として適切な範囲内に収まっているため、当初はすべて問題ないように見えるケースがあります。しかし、その後、10,000件すべてで同一の行動が確認され、ログインが自動化されていたことが判明します。
最も効果的なボット対策ソリューションは、デバイス、ネットワーク、環境、行動に関するさまざまなテレメトリ信号を継続的に収集・分析し、可視性を最大限に高めて異常を正確に特定します。これにより、クローズドループAIモデルの有効性が向上するとともに、ベンダーのセキュリティオペレーションセンター(SOC)に重要なインサイトが提供されます。
8. ソリューションの導入と保守はどの程度難しいですか?
ユーザーまたは管理者がカスタムのエンドポイントソフトウェアをインストールする必要がありますか。それとも、自動的に保護されますか。エンドポイントにソフトウェアを導入しない場合、ベンダーはroot化されたモバイルデバイスをどのように検出しますか。最新のセキュリティツールやダークウェブのデータを利用した攻撃を、どのように検出しますか。APIについてはどうでしょうか。
チームがJavaScriptに関連する9つの機能のうち5つを開発し、クラウドやアーキテクチャを問わずソリューションを実行できれば、アプリケーション開発ライフサイクルやカスタマーエクスペリエンスを妨げることなく、可視性とセキュリティの有効性を最大限に高めるカスタマイズされた保護をシームレスに導入できます。
9. ベンダーはどのような種類の異常を検知しますか?
攻撃者は金銭的利益を最終目的として、ボット、自動化、侵害された認証情報を絶えず悪用しています。基本的な緩和策だけでは不十分です。たとえば、攻撃者はIPアドレスを再利用しますが、その回数は平均でわずか2.2回です。多くの場合、使用頻度は1日1回、あるいは週1回にすぎません。そのため、IPブロックはほとんど効果がありません。
自動化ツールは、レート制限を回避するようにカスタマイズされた攻撃を構築できます。CAPTCHAソルバーやWebスタックエミュレーションは、ヘッダーや環境のチェックを欺くことができます。また、スクリプトで操作可能な一般消費者向けブラウザやフィンガープリンティング対策ツールは、フィンガープリンティングだけでなく、行動分析さえも回避できます。まさにいたちごっこです。
攻撃者は通常、次の4つの領域にリソースを投入します。
- ネットワークトラフィックの偽装
- さまざまな正規のデバイスやブラウザーをエミュレートする
- 盗まれた認証情報、個人を特定できる情報(PII)、合成IDの使用
- 実際の人間の行動を模倣し、再現する
IPアドレス以外にも、クライアントから得られるシグナルは100種類以上あります。優れたサービスは、IPブロッキング、シグネチャ、フィンガープリンティングだけに依存するのではなく、さまざまなシグナルとAIを活用して、実用的なインサイトを提供し、不正を示唆する異常な行動を検知します。こうした行動には、コピー&ペースト操作、画面の切り替え、不自然な画面領域の使用、デバイスとの関連性、環境の偽装、IDの匿名化を試みる行為などが含まれます。
10. ベンダーはどの程度迅速に変更を加えられますか?
攻撃者が現在の対策を回避するために手法を変えた場合、ベンダーはどの程度迅速に対応を変更できますか。数時間で対応できますか、それとも数日かかりますか。高度な手法を用いる執拗な攻撃者に対処するため、複数の対策やSOCへの相談が必要になった場合、ベンダーは追加料金を請求しますか。
ほかにも、どのベンダーを選ぶ場合でも最低限確認すべき点があります。たとえば、導入モデル(クラウドの選択肢はあるか)や料金体系(クリーンなトラフィック量に基づく課金か、時間単位の課金か)などです。もちろん、各ベンダーのサービスレベル契約(SLA)も比較する必要があります。とはいえ、これらは言われなくても確認する予定だったのではないでしょうか。
確かに、F5はアプリケーションセキュリティの主要ベンダーであるため、この記事には多少の偏りがあります。しかし、F5が話を伺い、F5を選んだ数百社のお客さまについて考えてみてください。ここで紹介したのは、そうしたお客さまが実際に尋ねた質問です。最終的に別のボット対策ベンダーを選ぶことになったとしても、これらの質問がお役に立てば幸いです。攻撃者は、クラウド、アーキテクチャ、CDN、あるいはセキュリティチームや不正対策チームの組織構成によって攻撃対象を選り好みすることはありません。金銭的価値はアプリケーションの先にあり、犯罪者はそこを狙います。
次のステップ
金融機関、小売業者、航空会社、ホテルチェーンなど、世界で最も価値の高いブランドは、アプリ、顧客、ビジネスを保護するために、すでにF5のボット対策ソリューションを活用しています。
F5は、他のベンダーよりも多くのボットや自動化されたアクセスを継続的に阻止します。これにより、不正行為と運用の複雑さを軽減しながら、収益の向上と顧客体験の改善を実現します。
お問い合わせください。ご自身で効果をお確かめいただけます。
本記事の一部は、F5の現在の製品・サービスを反映するよう更新した既公開のコンテンツに基づいています。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。