Infografía: las 3 mejores prácticas de seguridad de las API
INTRODUCCIÓN
Para las organizaciones que quieren prosperar en la nueva economía digital, mantener el statu quo sencillamente no es suficiente. Los controles de seguridad tradicionales son estáticos e inflexibles. Se diseñaron en la época de las comunicaciones cliente/servidor, cuando los recorridos de los usuarios y los flujos de tráfico eran predecibles, mucho antes de que las API se generalizaran y se convirtieran en la piedra angular de las experiencias digitales actuales.
Aunque los esfuerzos por modernizar la seguridad mediante la incorporación de los principios de confianza cero, acceso con privilegios mínimos y autenticación/autorización han dado sus frutos, las reglas del juego han cambiado. Los actores del ecosistema de aplicaciones que impulsan su negocio al realizar transacciones a través de sus propiedades digitales ya no son usuarios en el sentido tradicional. Cada vez más, esos «usuarios» son llamadas de lógica de negocio procedentes de API, que pueden provenir tanto de socios o integraciones del ecosistema como de clientes actuales o potenciales. La importancia de las API también implica que constituyen un objetivo mucho más atractivo para los atacantes.
Las organizaciones que quieran sobrevivir deben proteger sus API y mitigar los riesgos involuntarios e imprevistos en un tejido digital distribuido y en constante evolución que abarca el centro de datos, las nubes privadas y públicas y el extremo de la red. Las organizaciones que quieran prosperar deben concentrar sus esfuerzos estratégicos en unas pocas áreas clave para crear una plataforma de seguridad de API predecible, escalable y con capacidad de autodefensa que proteja los puntos de contacto digitales en entornos híbridos y multinube.
Seguridad tradicional frente a seguridad moderna
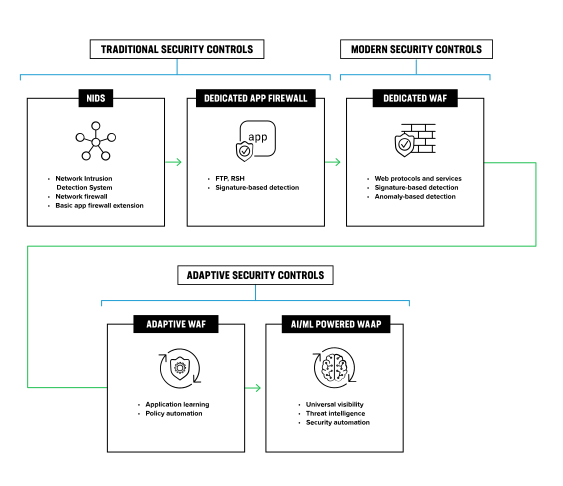
Los controles de seguridad tradicionales están ampliamente implantados y son utilizados por organizaciones de todo el mundo para proteger secretos empresariales y datos de clientes. Las empresas inspeccionan el tráfico para contribuir a garantizar la privacidad y evitar el robo de datos restringiendo el acceso a información confidencial. Los controles de seguridad, como la limitación de solicitudes en las puertas de enlace de API, ayudan a mitigar los ataques de denegación de servicio (DoS). Asimismo, los controles contra el web scraping de los cortafuegos de aplicaciones web (WAF) evitan que se vulnere información confidencial, como los precios. Además, las organizaciones suelen utilizar una combinación de herramientas de seguridad, como el análisis estático de código y las pruebas dinámicas de seguridad de aplicaciones, para abordar numerosos riesgos habituales, como los incluidos en el OWASP Top 10.
Sin embargo, en el mundo digital actual, las medidas de seguridad tradicionales no son suficientes. Por eso, tantas organizaciones están adoptando controles de seguridad modernos, como la autenticación (AuthN), la autorización (AuthZ) y la inspección dinámica del tráfico para sus aplicaciones distribuidas.
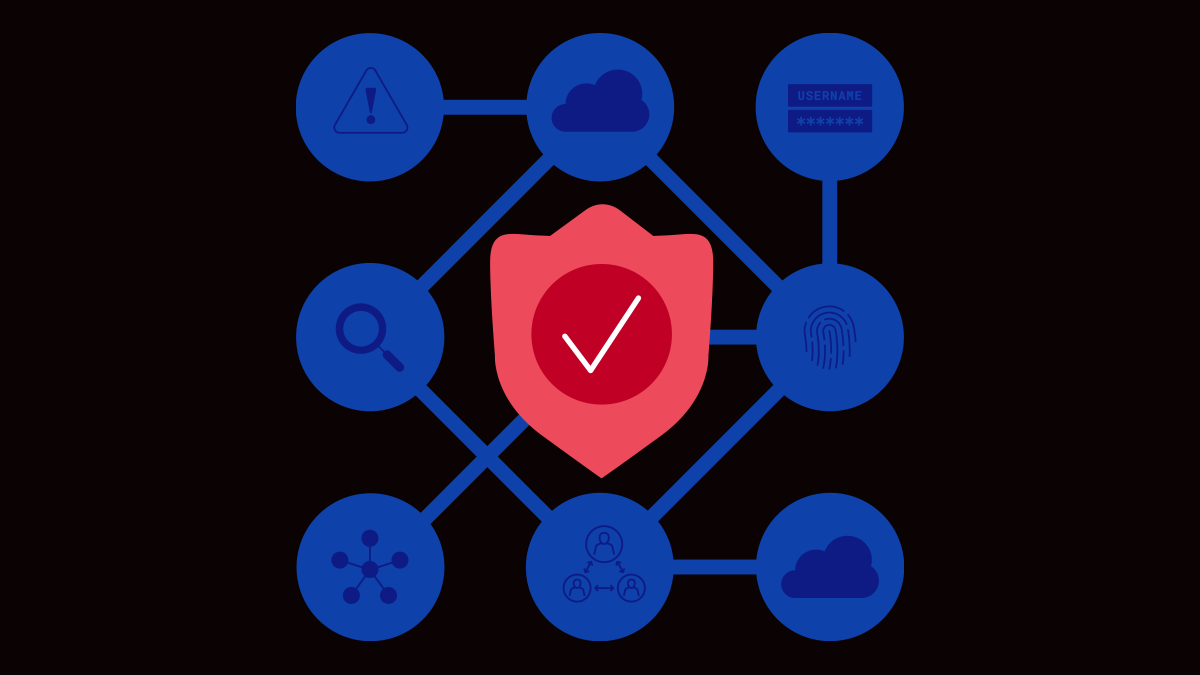
Las organizaciones utilizan la autenticación multifactor, los certificados de clave pública, la biometría y otros métodos para confirmar la identidad de personas y dispositivos, y garantizar que solo los usuarios legítimos y los equipos de confianza puedan acceder a sus datos. La autorización consiste simplemente en conceder los permisos adecuados a los usuarios autenticados, garantizando que puedan acceder a todos los archivos y datos que necesitan para realizar su trabajo e impidiendo, al mismo tiempo, que consulten otra información a la que no deberían tener acceso. La inspección del tráfico permite a las empresas minimizar los riesgos mediante el análisis del tráfico de las aplicaciones a lo largo de sus cadenas de inspección de seguridad, la identificación de actividades inusuales y posibles amenazas, y la obtención de la información necesaria para fines de contabilidad o respuesta ante incidentes.
Aunque los equipos de seguridad y riesgos conocen bien estos controles y los han implantado ampliamente, implementarlos en una gran variedad de puntos de contacto digitales —desde el núcleo del centro de datos hasta el extremo más cercano al cliente— supone un reto crucial.
La evolución hacia la seguridad adaptativa
La seguridad se centra cada vez más en la identidad y la verificación. Las organizaciones utilizan métodos como la confianza cero y el acceso con privilegios mínimos para reforzar su seguridad, sin confiar de forma predeterminada ni en los usuarios ni en los dispositivos y limitando su acceso al mínimo imprescindible de información que necesitan, en muchos casos mediante el modelado de casos de uso predefinidos. Las empresas también emplean métodos como el análisis del comportamiento para detectar conductas sospechosas que puedan indicar posibles amenazas por parte de usuarios malintencionados, así como controles basados en el riesgo para reforzar el proceso de autenticación y hacerlo más estricto a medida que aumenta el nivel de amenaza percibido.
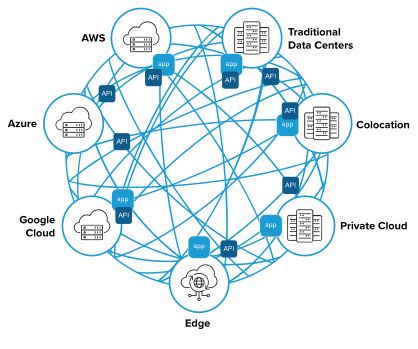
Sin embargo, hoy en día las organizaciones operan con arquitecturas complejas e interconectadas, lo que dificulta la aplicación coherente de políticas de seguridad como la autenticación (AuthN) y la autorización (AuthZ). Los departamentos de TI se ven desbordados por la proliferación de herramientas y el reto de gestionar entornos heterogéneos, mientras que es probable que los «usuarios» sean API, servicios o máquinas, en lugar de personas. La creciente complejidad e interconexión de las arquitecturas exige un cambio de paradigma en la gestión de riesgos. Se necesita visibilidad multiplataforma combinada con inteligencia artificial (IA) y aprendizaje automático (ML), de modo que las organizaciones puedan correlacionar información extraída de los datos a gran escala y neutralizar rápidamente las amenazas emergentes. Estas capacidades ya están disponibles en las plataformas de protección de aplicaciones web y API como servicio (WAAPaaS).
«La principal razón para elegir la seguridad como servicio es la rapidez»1
Seguridad adaptativa basada en la identidad
Un conjunto básico de servicios de aplicaciones multiplataforma, junto con un modelo operativo positivo, resulta fundamental para cualquier plataforma de seguridad, especialmente a la hora de proteger las API. Estos servicios básicos pueden incluir un modelo de confianza cero, una gestión basada en riesgos y la microsegmentación, que aísla los servicios y el acceso a ellos dentro del centro de datos o del entorno en la nube. La defensa en profundidad nativa, otro principio fundamental, proporciona varias capas de controles de seguridad en toda la plataforma para garantizar su resiliencia en caso de que uno de ellos no logre disuadir a un atacante decidido.
Un aislamiento sólido de los espacios de nombres separa los recursos para reforzar la seguridad, mientras que la gestión de secretos aplica de forma coherente políticas de seguridad a las comunicaciones entre máquinas, cada vez más habituales en las arquitecturas modernas.
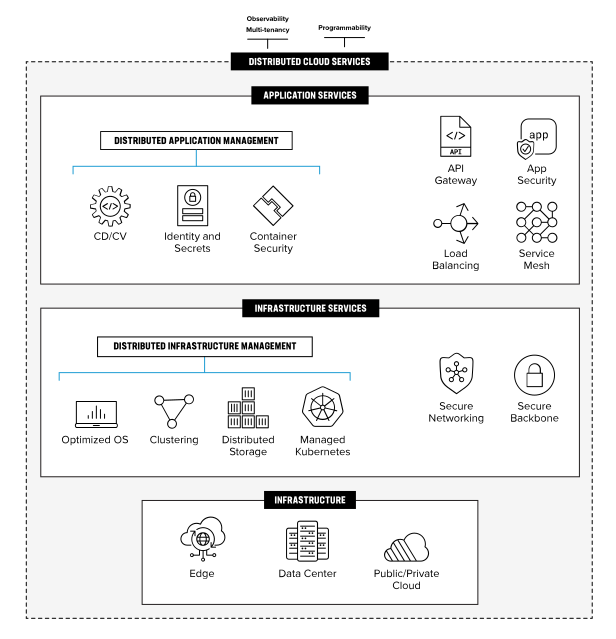
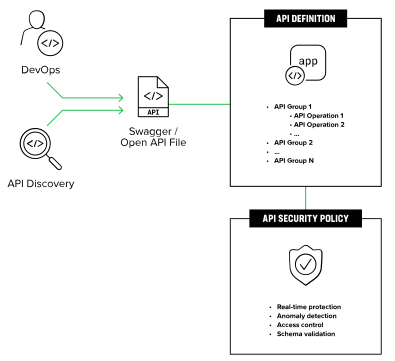
Un modelo operativo de seguridad positiva permite a las organizaciones integrar la seguridad en los procesos de CI/CD, descubrir dinámicamente nuevos endpoints de API, aplicar controles de acceso y de esquemas de API, así como proteger automáticamente la lógica de negocio crítica mediante la detección de anomalías basada en IA/ML. Esto permite aplicar las políticas de forma coherente durante todo el ciclo de vida de las aplicaciones, reduce los riesgos y los errores de configuración involuntarios en arquitecturas altamente descentralizadas e interconectadas, y neutraliza a los usuarios maliciosos.
Una plataforma capaz de escalar para prestar estos servicios de forma coherente, independientemente de dónde residan la infraestructura subyacente y las API, y de automatizar operaciones como el análisis de falsos positivos y la evaluación y priorización de riesgos, permitirá a los equipos de seguridad centrar sus esfuerzos en la gestión estratégica de riesgos, en lugar de afrontar los retos tácticos cotidianos que supone mantener las políticas de seguridad en distintos entornos y gestionar una avalancha de alertas de seguridad que quizá no estén asociadas a ninguna acción ni requieran una respuesta ante incidentes.
«Las tecnologías de gestión de identidades —incluido el uso de la autenticación y la autorización para la seguridad de las API— siguen considerándose los enfoques más valiosos para proteger las aplicaciones».1
Las 3 mejores prácticas de seguridad de las API
Para que las organizaciones prosperen en la nueva economía digital, sus equipos de seguridad y riesgos deben centrar sus esfuerzos estratégicos en tres áreas para ayudar a crear una plataforma de seguridad de API predecible, escalable y con capacidad de autodefensa:
1. Seguridad basada en la identidad
Evolucione hacia una seguridad adaptativa basada en la identidad.
2. Servicios multiplataforma
Implemente servicios de aplicaciones multiplataforma para lograr coherencia, observabilidad e información práctica.
3. Protección automatizada
Aproveche la IA y el aprendizaje automático para disfrutar de una protección automatizada continua.