F5 Zero Trust Access for BIG-IP (anteriormente BIG-IP Access Policy Manager)
Habilita el acceso de confianza cero a todas las aplicaciones, tanto heredadas como modernas, con controles de acceso basados en la identidad y el contexto altamente escalables.
La confianza cero comienza con un acceso seguro a todas las aplicaciones
Acceso a aplicaciones de confianza cero
Implementa la validación del modelo de confianza cero basada en un contexto detallado para proteger cada solicitud de acceso a las aplicaciones.
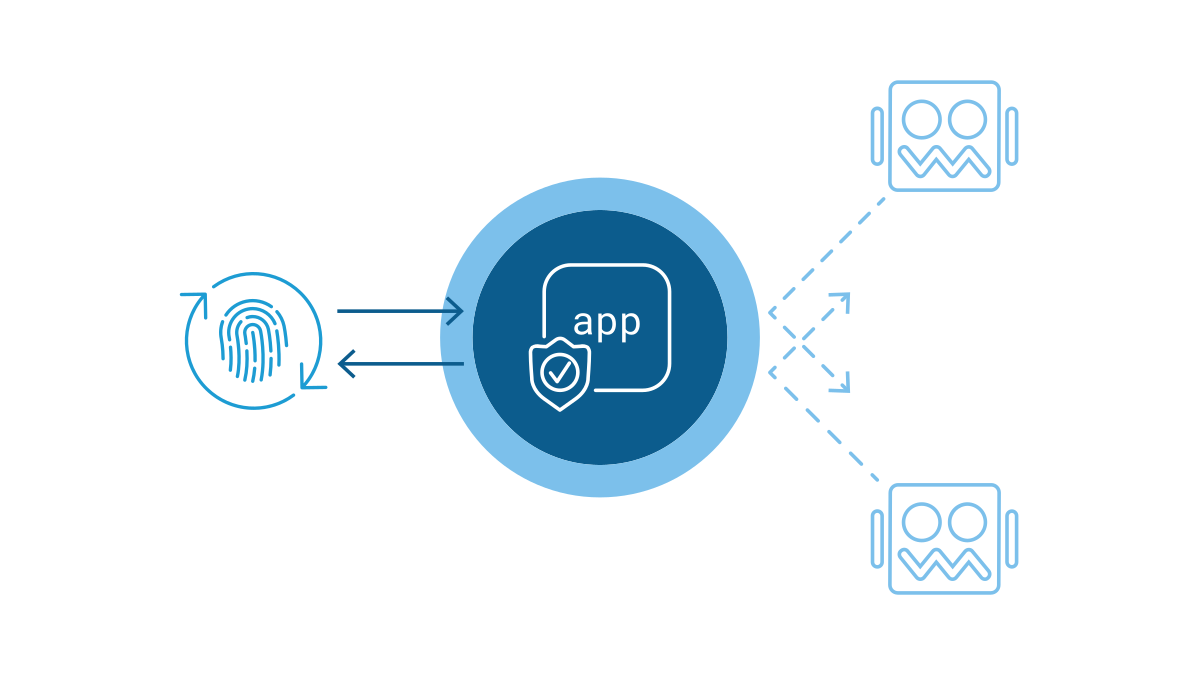
- Proxy con reconocimiento de identidad - Protege el acceso a las aplicaciones mediante un enfoque granular de autenticación y autorización de usuarios que solo permite el acceso en función del contexto y la identidad de cada solicitud.
- Inicio de sesión único (SSO) y federación de acceso - Gracias a la integración con las soluciones existentes de SSO y federación de identidades, los usuarios pueden acceder a todas sus aplicaciones empresariales con un único inicio de sesión, independientemente de si son compatibles con SAML o no.
- Compatibilidad con OAuth 2.0 y OIDC - Permite el inicio de sesión con cuentas de redes sociales para simplificar la autorización de acceso a través de proveedores de identidad externos de confianza como Google, LinkedIn, Okta, Azure AD y otros.
- Registro dinámico de clientes (DCR) - Crea un endpoint de registro seguro que procesa los metadatos del cliente, emite credenciales de cliente y registra nuevos clientes de forma fluida, lo que elimina la configuración manual, facilita el registro y garantiza una autorización segura para los servidores del Protocolo de Contexto de Modelos (MCP) y los agentes de IA.
Seguridad robusta para endpoints
Realice comprobaciones de seguridad e integridad de los dispositivos y proporcione acceso VPN por aplicación sin intervención del usuario.
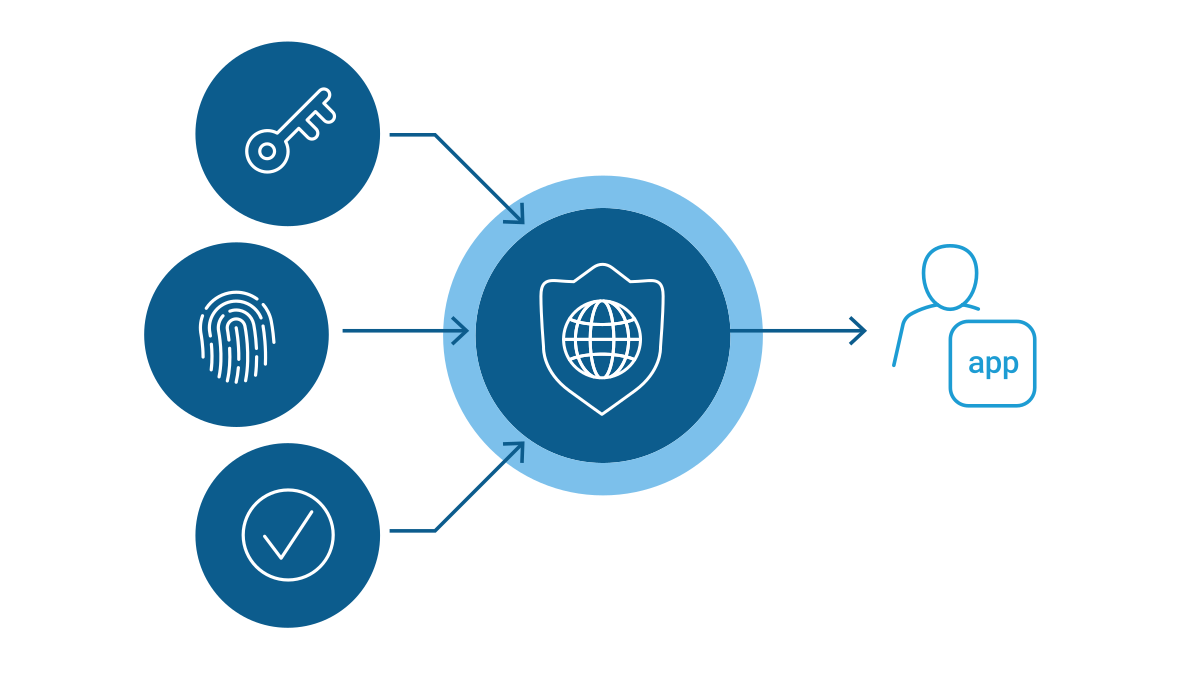
- Autenticación reforzada - Solicite formas adicionales de autenticación, como la autenticación multifactor (MFA), si la ubicación del dispositivo del usuario o el carácter sensible de los datos de la aplicación requieren un análisis más exhaustivo.
- Integración con soluciones de gestión de dispositivos móviles - Integre las principales soluciones de gestión de dispositivos móviles (MDM) y de gestión de la movilidad empresarial (EMM), como Omnissa Workspace ONE UEM, Microsoft Intune e IBM MaaS360.
- Compatibilidad con PQC en los clientes de acceso de confianza cero - Incluye compatibilidad del lado del cliente y del servidor con los algoritmos de cifrado PQC predominantes (ML-KEM) en F5 Zero Trust Access for BIG-IP y sus clientes, lo que protege frente a las amenazas actuales y las futuras amenazas basadas en la computación cuántica.
Acceso remoto seguro
Obtén cifrado de datos de extremo a extremo con autenticación y control de acceso altamente personalizados para cada aplicación, red y recurso.
- VPN por aplicación - Permite un control granular del acceso a la red corporativa al garantizar que los datos transmitidos por las aplicaciones gestionadas circulen únicamente a través de un túnel VPN independiente.
- Editor visual de políticas (VPE) - La avanzada interfaz gráfica permite diseñar y gestionar de forma rápida y sencilla políticas detalladas de control de acceso para usuarios individuales o grupos.
- Configuración guiada de acceso - Aproveche una interfaz única y fácil de usar para incorporar sus aplicaciones heredadas e implementar directivas de acceso condicional de Azure AD.
- VPN IPSec - Un túnel privado y seguro a través de redes públicas que proporciona seguridad de extremo a extremo para conexiones de sitio a sitio y de cliente a sitio.
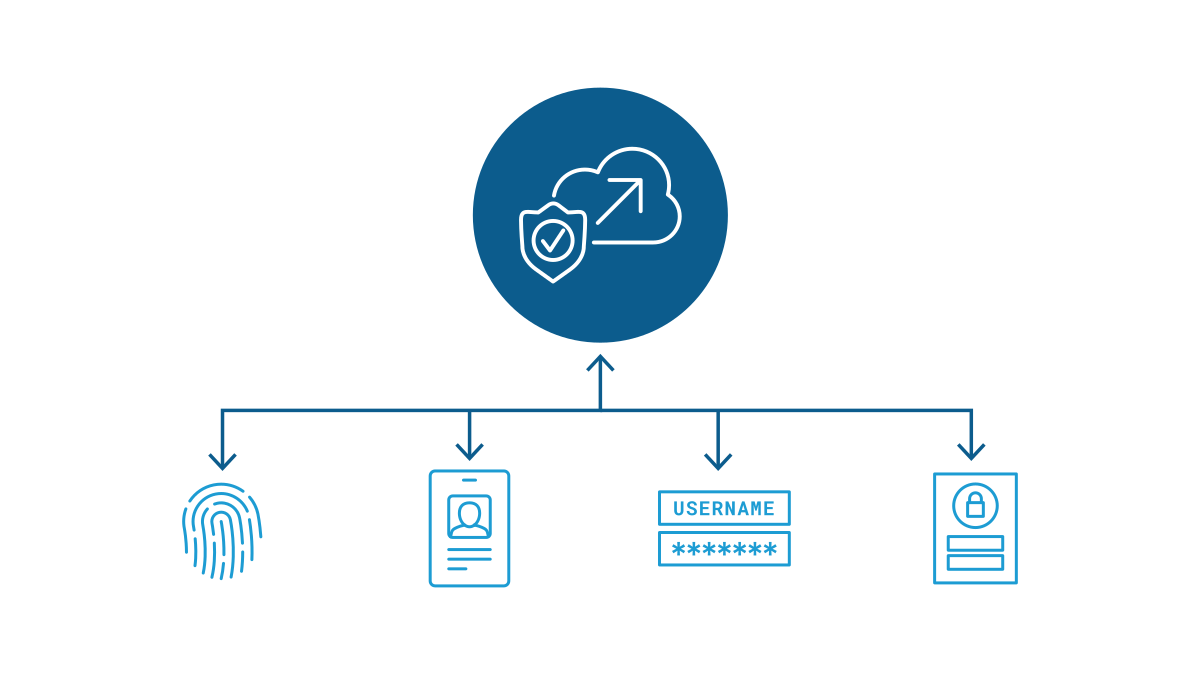
Acceso a aplicaciones híbridas
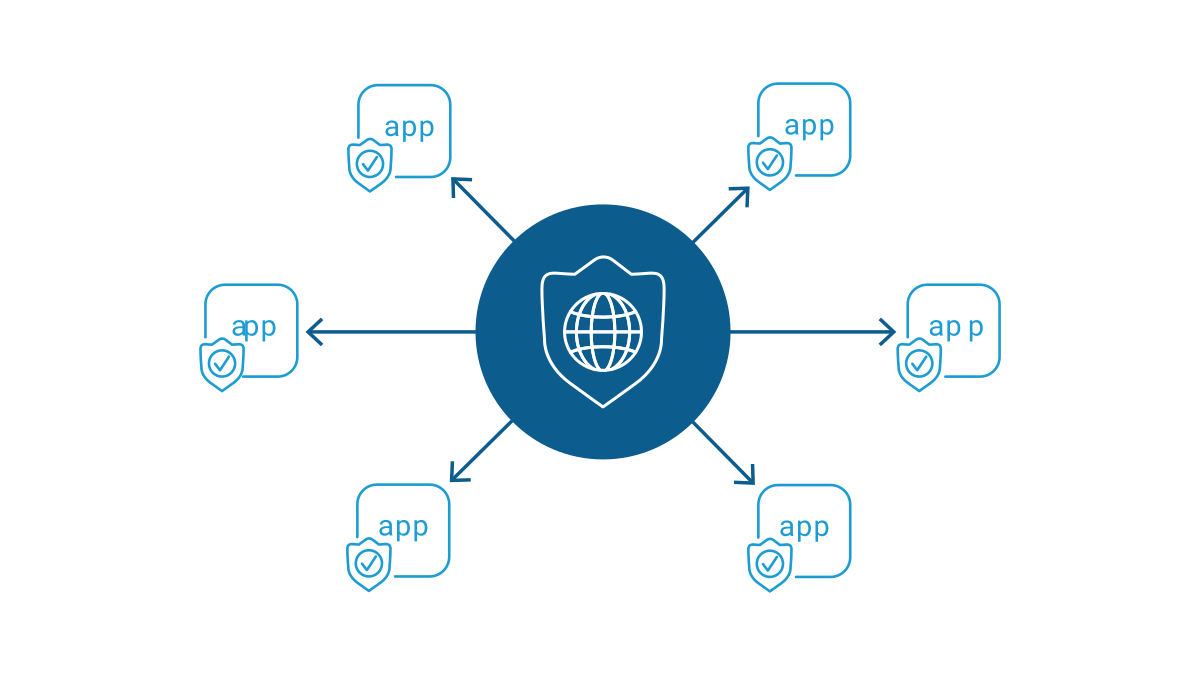
Al integrarte con proveedores de IDaaS como Azure AD, puedes centralizar la autenticación en todas tus aplicaciones, tanto las nativas de la nube como las SaaS y las alojadas en tus propias instalaciones.
- Proxy basado en la identidad - Protege el acceso a las aplicaciones con un enfoque granular de la autenticación y autorización de usuarios. IAP solo permite el acceso tras evaluar el contexto y la identidad en cada solicitud.
- Integración con el acceso condicional de Azure AD - Implemente fácilmente políticas de acceso condicional aprovechando el acceso de confianza cero para la configuración guiada de acceso (AGC) de BIG-IP.
- Integración con motores de evaluación de riesgos de terceros - Aproveche las soluciones UEBA y los motores de evaluación de riesgos de terceros a través de API REST para incorporar sus datos a los controles de acceso basados en políticas mediante API Connector y reforzar así la seguridad por capas.
Descripción general del producto
Protege, simplifica, centraliza
F5 Zero Trust Access for BIG-IP protege, simplifica y centraliza el acceso a todas las aplicaciones, API y datos para ofrecer una experiencia de acceso a las aplicaciones muy segura y fácil de usar, independientemente de dónde se encuentre el usuario o de dónde estén alojadas sus aplicaciones.
Zero Trust Access for BIG-IP está disponible en todas las modalidades comerciales, incluidas las licencias perpetuas, las suscripciones, los marketplaces de nube pública y los acuerdos de licencia empresarial (ELA).
Capacidades principales
Proxy basado en la identidad (IAP)
Implementa la validación del modelo de confianza cero basada en un contexto detallado, protegiendo cada solicitud de acceso a las aplicaciones.
Autenticación moderna
Utiliza SAML, OAuth y OIDC para ofrecer una experiencia de usuario fluida y segura en todas las aplicaciones.
Túnel dividido dinámico
Excluye dinámicamente el tráfico de Internet de su VPN para ahorrar ancho de banda.
Gestión e implementación centralizadas
Se integra con F5 BIG-IQ Centralized Management para facilitar el despliegue y mejorar la rentabilidad a gran escala.
Rendimiento y escalabilidad
Admite hasta 1 millón de sesiones de acceso en un único dispositivo BIG-IP y hasta 2 millones en un solo chasis VIPRION.
Compatibilidad con PKCE
Añade una capa adicional de seguridad a las aplicaciones públicas y móviles con un flujo de autorización más seguro basado en OAuth 2.0.
VPN IPSec
Proporciona seguridad privada de extremo a extremo mediante túneles para conexiones entre sedes o de cliente a sede.
Registro dinámico de clientes
Facilita el registro y la autorización segura de servidores del Protocolo de Contexto de Modelo (MCP) y agentes de IA mediante un proceso de registro de nuevos clientes sin complicaciones.
Compatibilidad de la plataforma e integraciones
Alianzas tecnológicas
F5 colabora con los principales proveedores de seguridad, TI e infraestructuras para ofrecer soluciones de identidad y acceso de última generación.
Recursos
DESTACADO
Motorists Insurance Group ofrece a sus clientes una experiencia fluida con la solución de F5 + Okta
Gracias a una solución de seguridad personalizada de F5 y Okta en un entorno híbrido y multinube, Motorists Insurance Group pudo ofrecer una experiencia fluida a los agentes de seguros y a sus clientes.
Lee la historiaDescripción general de las soluciones
Descripción general de BIG-IP Access Policy Manager ›
F5 BIG-IP APM y acceso condicional de Azure Active Directory ›
Ficha técnica
Ficha técnica de BIG-IP Access Policy Manager ›