Beneficios de adoptar un modelo de confianza cero desde la perspectiva de los marcos MITRE ATT&CK y D3FEND
Por Mudit Tyagi y Ken Arora
Los ciberatacantes escanean las redes y aplicaciones de las organizaciones a las que dirigen sus ataques —su superficie de ataque digital— para diseñar ataques de varias fases mediante diversas técnicas y procedimientos que aprovechan vulnerabilidades conocidas y de día cero. En este documento, analizamos varias clases de amenazas frente a las que deben protegerse las empresas y destacamos el uso de los principios de confianza cero para aumentar las probabilidades de contener los daños causados por las actividades de los adversarios. A continuación, examinamos brevemente las tácticas, técnicas y procedimientos de los atacantes, recogidos en el marco MITRE ATT&CK. Por último, abordamos el marco MITRE D3FEND y lo relacionamos con los principios de confianza cero.
¿Qué es la superficie de ataque?
En el glosario de su Centro de Recursos de Seguridad Informática (CSRC), el Instituto Nacional de Estándares y Tecnología (NIST) ofrece una definición abstracta de «superficie de ataque» como «el conjunto de puntos situados en los límites de un sistema, un elemento del sistema o un entorno en los que un atacante puede intentar entrar, provocar un efecto o extraer datos de dicho sistema, elemento del sistema o entorno».
Otra forma de entender la «superficie de ataque» es considerar todas las vulnerabilidades conocidas y desconocidas que se ocultan en los distintos componentes del entorno digital. Una lista no exhaustiva de dichos componentes incluiría:
- Activos físicos y virtuales de red, computación y almacenamiento
- Hipervisores, máquinas virtuales, sistemas de orquestación de contenedores y mallas de servicios
- Software que se ejecuta en estos activos, como firmware, sistemas operativos, software de gestión de bases de datos y software de aplicaciones
- Repositorios de imágenes de contenedores, repositorios de imágenes de máquinas virtuales y repositorios de código
- API internas y externas, endpoints de microservicios y portales de aplicaciones
- Servicios externos al entorno local, pero utilizados localmente, como servicios de validación de identidad, servidores de tiempo y almacenamiento remoto de datos
- Almacenes de identidades, bases de datos de cuentas de usuario y almacenes de datos empresariales
Comprender las clases de amenazas
Para minimizar los riesgos para el negocio, las organizaciones deben proteger sus propios activos digitales y su propiedad intelectual, así como la privacidad de sus clientes y empleados, al tiempo que cumplen todos los requisitos normativos. Deben hacerlo garantizando simultáneamente que los flujos de trabajo empresariales y las experiencias digitales sigan estando disponibles y sean fiables. La solución a este reto consiste en adoptar los principios de confianza cero: aplicar el mínimo privilegio, verificar de forma explícita, evaluar continuamente y asumir que se ha producido una vulneración.1 De este modo, las organizaciones pueden hacer frente a distintos tipos de amenazas, como se explica en las siguientes secciones.
AMENAZAS PARA LOS DATOS
Los datos son la savia de las empresas digitales modernas; por ello, los atacantes tienen importantes incentivos económicos para intentar hacerse con los datos de una organización. Una vez robados, pueden venderse en la web oscura y ser utilizados por terceros para causar aún más perjuicios a su propietario. Una organización también puede ser víctima de ransomware, mediante el cual los atacantes impiden el acceso a sus datos, ya sea cifrándolos en su ubicación original o eliminándolos por completo de la infraestructura de la organización. A continuación, los atacantes pueden exigir a la víctima un pago —un «rescate»— a cambio de restaurar los datos. Un tercer tipo de ataque contra los datos, empleado por quienes simplemente pretenden causar daño, consiste en corromperlos de forma sutil, lo que altera los procesos empresariales y las experiencias digitales que dependen de ellos.
Filtración
La filtración de datos, o brecha de datos, se produce cuando un adversario accede a información confidencial sin el consentimiento de su propietario. Además de afectar a la propiedad intelectual, estos ataques suelen dañar la imagen de marca y provocar una pérdida de confianza. La ley exige a las organizaciones afectadas que notifiquen cualquier pérdida de datos que contenga información de identificación personal. Las técnicas de phishing, la explotación de vulnerabilidades en aplicaciones expuestas públicamente y los ataques a la cadena de suministro son métodos habituales para infiltrarse en el entorno digital donde se almacenan los datos.
Un ejemplo reciente destacado es el ataque a la cadena de suministro de SolarWinds,2 que los adversarios utilizaron para infiltrarse en miles de empresas y organismos gubernamentales. Este acceso inicial sirvió de punto de partida para las posteriores fases de explotación del ataque, al establecer una presencia persistente en la infraestructura digital y permitir así el movimiento lateral entre múltiples aplicaciones y redes de las víctimas. En última instancia, estas tácticas permitieron al atacante alcanzar sus objetivos finales: comprometer credenciales y contraseñas y extraer los datos de la víctima.
Ransomware
Otra forma de ataque contra los datos son los ataques de «ransomware», en los que los hackers despliegan software malicioso para interrumpir o bloquear por completo procesos empresariales clave. Lo más habitual es que se cifren o eliminen datos empresariales esenciales, lo que interrumpe flujos de trabajo críticos. En algunos casos, también se cifran o eliminan los datos del repositorio de autenticación de identidades, lo que impide por completo el acceso al sistema a los usuarios legítimos. Los atacantes no restablecen el acceso al sistema ni descifran los datos hasta que reciben el «rescate». En mayo de 2021, un ataque de ransomware paralizó Colonial Pipeline,3 que transporta gasolina y combustible para aviones al sureste de Estados Unidos.
Corrupción silenciosa de datos
Algunos adversarios adoptan un enfoque más sutil en sus ataques contra los datos. En lugar de extraerlos o impedir el acceso a ellos, estos atacantes sofisticados realizan un pequeño número de cambios cuidadosamente dirigidos en los datos in situ de la organización víctima, y obtienen el beneficio a través de los flujos de trabajo habituales de la aplicación orientados al exterior. Algunos ejemplos son aumentar la proporción de asientos de avión que se venden con descuento, manipular una base de datos de existencias para que parezca que hay más o menos artículos a la venta, o añadir un código de descuento especial en un sitio de comercio electrónico. Estos cambios «sigilosos», que a menudo son difíciles de detectar hasta que el daño ya está hecho, aprovechan los propios flujos de trabajo empresariales de la víctima para generar beneficios para el atacante.
AMENAZAS PARA LOS RECURSOS DE INFRAESTRUCTURA
Los hackers lanzan ataques que consumen recursos de la red y de la infraestructura informática, provocando que los procesos empresariales se paralicen o funcionen de forma ineficiente. Los objetivos de estos ataques van desde dañar la marca de la organización atacada hasta extorsionarla para obtener un pago o lograr un resultado empresarial concreto, como impedir la venta de entradas por Internet. Además, los atacantes avanzados suelen utilizar este tipo de ataque como cortina de humo mientras llevan a cabo otras fases de un ataque simultáneo más sofisticado.
DDoS
Los atacantes utilizan redes de bots para dirigir tráfico malicioso hacia los recursos del objetivo y lanzar ataques distribuidos de denegación de servicio (DDoS). Los ataques DDoS volumétricos inundan de tráfico la red del objetivo y consumen todo el ancho de banda disponible. Los ataques DDoS de protocolo envían tráfico específico para saturar las tablas de conexiones de dispositivos de red con estado, como los cortafuegos, lo que provoca el rechazo de las conexiones legítimas. Los ataques DDoS de aplicación consumen recursos de los servidores mediante solicitudes ilegítimas.
Robo de CPU
Los atacantes pueden obtener acceso no autorizado a recursos informáticos para realizar cálculos en su propio beneficio y enviar los resultados a un servidor de mando y control. Lo más habitual es que lo hagan para ejecutar código de criptominería en segundo plano sin que el propietario del equipo lo sepa. El phishing y las descargas ocultas son métodos habituales para instalar código de criptominería en los equipos. Los hackers utilizan la táctica de movimiento lateral de MITRE ATT&CK para aumentar la capacidad de CPU robada y la táctica de persistencia para mantener su capacidad de ejecutar cálculos no autorizados.
AMENAZAS EMPRESARIALES
Los actores malintencionados perjudican a las organizaciones al aprovecharse de un flujo de trabajo o una experiencia de usuario diseñados para otros fines. Estas amenazas pueden provocar pérdidas de ingresos, dañar la reputación de la marca y aumentar los costes operativos asociados a la gestión del fraude.
Agotamiento de recursos empresariales
Los hackers, motivados por el beneficio personal, utilizan procesos empresariales legítimos para perjudicar a las organizaciones. Por ejemplo, pueden usar la automatización para comprar una gran cantidad de entradas para un evento popular, impidiendo que otras personas puedan adquirirlas, y luego revenderlas a un precio más alto.
Inteligencia empresarial
La información empresarial puede extraerse del sitio web público de una organización o sustraerse de sus sistemas internos para utilizarla posteriormente de forma perjudicial para la organización. Por ejemplo, un competidor podría extraer información sobre los precios y rebajar los suyos para atraer a los clientes.
Ataques contra la marca
Los hackers pueden modificar el contenido de un sitio web público y desfigurarlo para perjudicar la imagen de una organización. También pueden alterar el contenido para proporcionar información incorrecta a los usuarios del sitio web.
Fraude comercial
Los estafadores buscan formas de realizar transacciones financieras en nombre de otros usuarios para beneficiarse de ellas. Utilizan credenciales robadas para hacerse con el control de una cuenta o engañan a usuarios desprevenidos para que accedan a un sitio web que parece uno de los que utilizan habitualmente y faciliten las credenciales de su cuenta. Este tipo de fraude suele cometerse en sitios de comercio electrónico o portales de entidades financieras. Durante la pandemia de COVID, muchos estafadores cometieron fraudes relacionados con las prestaciones por desempleo: presentaban solicitudes fraudulentas utilizando identidades robadas y desviaban las prestaciones en su propio beneficio.4
Marco MITRE ATT&CK
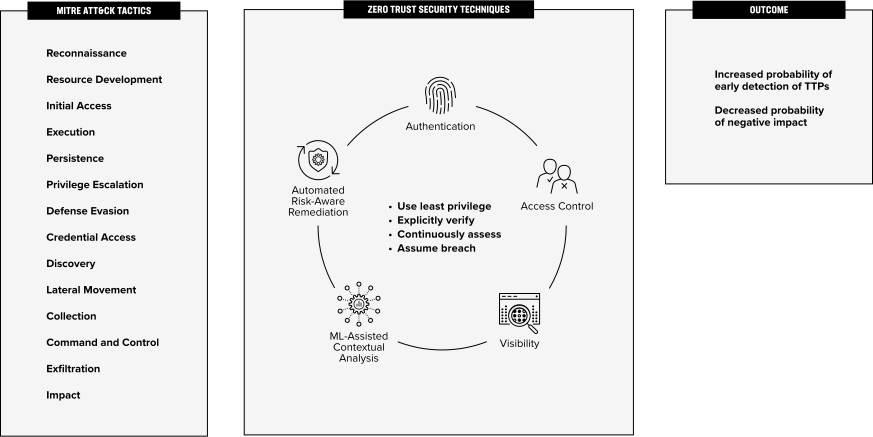
Un adversario persistente que lanza una amenaza contra una organización es paciente, organizado y altamente cualificado. Para causar daño, el atacante debe alcanzar varios objetivos tácticos, como recopilar información de inteligencia, obtener acceso inicial, establecer una cabeza de puente, robar información, exfiltrar datos, entre otros. El marco MITRE ATT&CK5 enumera los objetivos tácticos, las técnicas para alcanzarlos y los procedimientos para aplicar dichas técnicas. Los defensores pueden utilizar este marco para desglosar cualquier ataque en su conjunto de tácticas, técnicas y procedimientos (TTP), que pueden consultarse en el sitio web del marco MITRE ATT&CK (https://attack.mitre.org/matrices/enterprise). Cabe señalar que, para cada táctica y sus técnicas asociadas, la aplicación de los principios de confianza cero en todo el entorno digital reduce la probabilidad de éxito del atacante y aumenta la probabilidad de detectar su actividad de forma temprana, como se muestra en la Figura 1.
El marco MITRE D3FEND sigue los principios de confianza cero
El marco D3FEND ofrece una base de conocimientos y un grafo de conocimiento sobre contramedidas que «contiene tipos y relaciones semánticamente rigurosos que definen tanto los conceptos clave del ámbito de las contramedidas de ciberseguridad como las relaciones necesarias para vincular dichos conceptos entre sí».7 Este marco ayuda a los profesionales de la seguridad a determinar qué capacidades necesitan para defenderse de las amenazas relevantes para su entorno digital.
Además, es posible evaluar el riesgo de seguridad en función del grado de preparación frente a las distintas TTP enumeradas en el marco MITRE ATT&CK, teniendo en cuenta la capacidad para aplicar las contramedidas pertinentes recogidas en el marco D3FEND. El nexo entre ambos marcos es la abstracción del «artefacto digital». Cuando los atacantes emplean un conjunto de TTP para llevar a cabo un ataque, su actividad genera artefactos digitales observables. El marco D3FEND ayuda a los profesionales a determinar específicamente cómo buscar los artefactos digitales producidos por la actividad del adversario y a elaborar un plan de defensa viable.
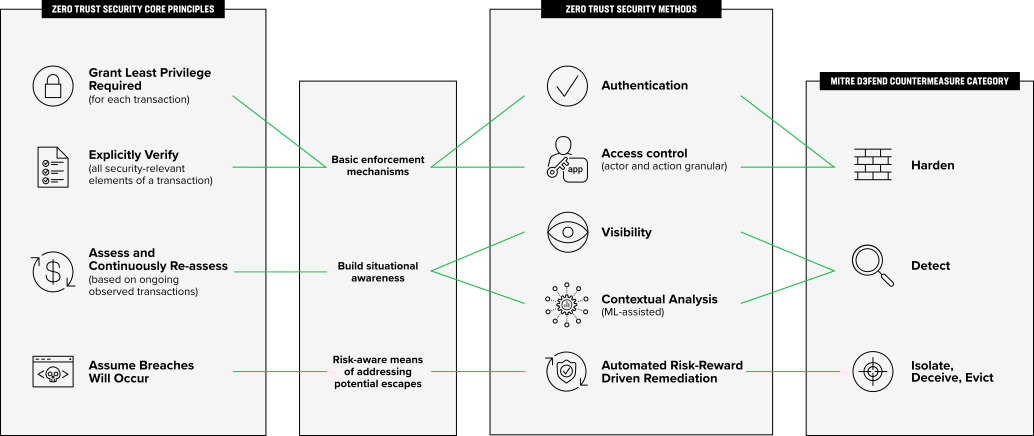
Observamos que las categorías de contramedidas de MITRE D3FEND se corresponden claramente con las técnicas de seguridad de confianza cero basadas en los principios de confianza cero, como se muestra en la Figura 2.
Conclusión
Las aplicaciones y experiencias digitales actuales están impulsadas por el deseo de las empresas de ofrecer una interacción más enriquecedora a una mayor variedad de clientes objetivo, incluidos tanto seres humanos como dispositivos inteligentes, en el contexto más amplio de un ecosistema de empresas digitales interconectadas que atienden a una plantilla y una base de clientes cada vez más móviles. Al mismo tiempo, la necesidad de aumentar continuamente la agilidad y la eficiencia empresarial ha llevado a las arquitecturas de aplicaciones a recurrir en mucha mayor medida a componentes de código abierto y SaaS. En consecuencia, hoy en día la aplicación principal depende de una infraestructura más profunda y menos controlada que nunca. Los requisitos empresariales modernos han incrementado la complejidad de la arquitectura de las aplicaciones, lo que ha dado lugar a la exposición de una superficie de ataque más amplia y dinámica, que está siendo explotada por adversarios sofisticados con más financiación y motivación que nunca.
El marco MITRE ATT&CK ofrece una nomenclatura organizada de las tácticas, técnicas y procedimientos que los actores maliciosos utilizan para articular ataques complejos. El marco MITRE D3FEND define un grafo de conocimiento de contramedidas que las organizaciones pueden utilizar para detectar artefactos digitales observables generados por las TTP empleadas en un ataque. Las contramedidas de MITRE D3FEND pueden asociarse a diversos principios de confianza cero, y el cumplimiento de estos principios aumenta la eficacia del mecanismo específico utilizado para implementar cada contramedida.
Recursos
1 https://www.f5.com/services/resources/white-papers/why-zero-trust-matters-for-more-than-just-access
2 https://en.wikipedia.org/wiki/2020_United_States_federal_government_data_breach
3 https://en.wikipedia.org/wiki/Colonial_Pipeline_ransomware_attack
4 https://www.f5.com/company/blog/unemployment-fraud-covid-19
5 https://attack.mitre.org/matrices/enterprise