Informe sobre el panorama de amenazas para proveedores de servicios de 2021
Panorama de amenazas para proveedores de servicios en 2021
A medida que los proveedores de servicios comienzan a prepararse para su transformación digital, necesitan conocer el panorama de amenazas de su ecosistema de telecomunicaciones móviles. La transformación digital implica que los proveedores de servicios deben gestionar simultáneamente varias redes —3G, 4G y 5G—, cada una con sus propias complejidades y vulnerabilidades. Esto significa que no solo deben hacer frente a una mayor complejidad de la red, sino también al aumento de su superficie de ataque. Mitigar y gestionar las amenazas existentes, al tiempo que se anticipan las exigencias de seguridad de la tecnología 5G, es fundamental para proteger la red y garantizar la confianza de los clientes.
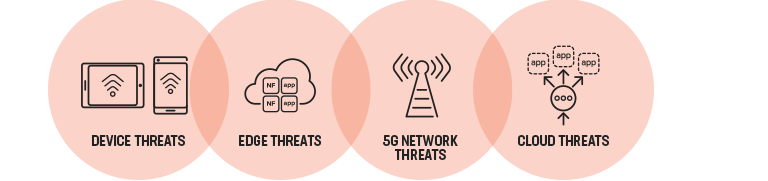
A medida que las amenazas de seguridad se vuelven más frecuentes y sofisticadas, comprender su origen facilita el establecimiento de defensas adecuadas
Seguridad de los dispositivos
Los proveedores de servicios se enfrentarán a un número cada vez mayor de dispositivos conectados, ya que el 5G ofrece una menor latencia y un mayor ancho de banda. La GSMA prevé que, para 2025, los proveedores de servicios tendrán que admitir:
- 8.800 millones de conexiones SIM
- 5.000 millones de usuarios de internet móvil1
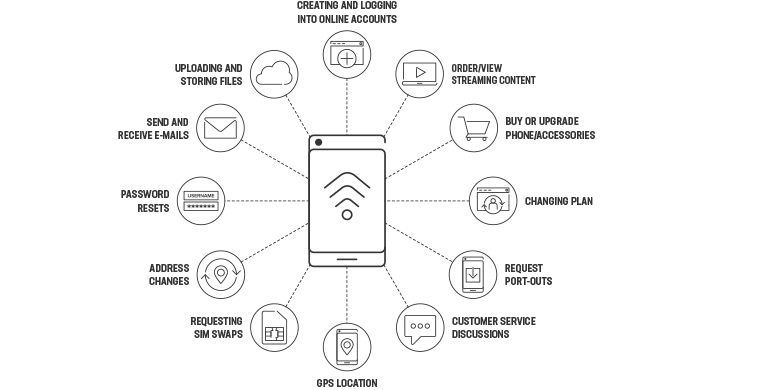
A medida que aumenta el número de dispositivos conectados, también lo hará el número de ataques, incluidos aquellos que aprovechan las vulnerabilidades inherentes a las tareas sencillas y cotidianas que la mayoría de los usuarios dan por sentadas. Este diagrama enumera algunas actividades que realizan los clientes y que pueden aumentar su vulnerabilidad frente a los ataques. La seguridad debe proteger a los clientes frente a estas vulnerabilidades y adaptarse a medida que los atacantes modifican sus herramientas para eludir las contramedidas.
Otros ataques contra usuarios de dispositivos móviles incluyen:
- Validación de credenciales (también conocida como relleno de credenciales)
- Robo de renovación de teléfonos móviles
- Vulneración de la tarjeta SIM
- Abuso de aplicaciones y servicios de terceros
Amenazas para las redes 5G
El 5G aumenta la complejidad de la red y provoca un crecimiento exponencial del número de dispositivos conectados. Cuantos más dispositivos conectados haya, mayor será la superficie de ataque que podría quedar expuesta a ataques sofisticados y maliciosos. A medida que crezca la superficie de ataque, será más difícil evaluar e interceptar los riesgos de ciberseguridad. Se analizarán diversas amenazas, como las relacionadas con el IoT, la señalización, las API y N6/Gi-LAN.
Amenazas del IoT
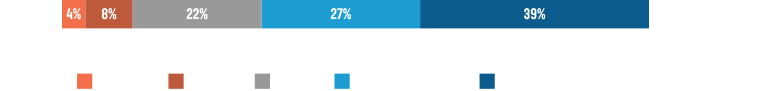
GSMA estima que el número de conexiones IoT alcanzará los 24.600 millones en 2025.2 Los dispositivos IoT se utilizan cada vez más en redes de bots. Estas redes (formadas por dispositivos conectados comprometidos que se utilizan para iniciar ataques maliciosos) se emplean principalmente para llevar a cabo ataques distribuidos de denegación de servicio (DDoS). A medida que sectores como la sanidad, la industria manufacturera, las tecnologías financieras, la Administración pública y otros adoptan las redes 5G, la protección frente a las redes de bots cobra aún más importancia. Un estudio reciente confirmó que la seguridad del IoT es una prioridad para los proveedores de servicios: el 39 % de los encuestados ya está implementando medidas de seguridad para el IoT y otro 27 % las implementará en 2021.3
Amenazas de señalización
Los proveedores de servicios deben abordar los retos de señalización derivados del aumento del volumen de tráfico en los despliegues de redes 5G. También deben resolver los problemas de seguridad heredados de las redes 4G y 3G a medida que migran a 5G y evolucionan los estándares.
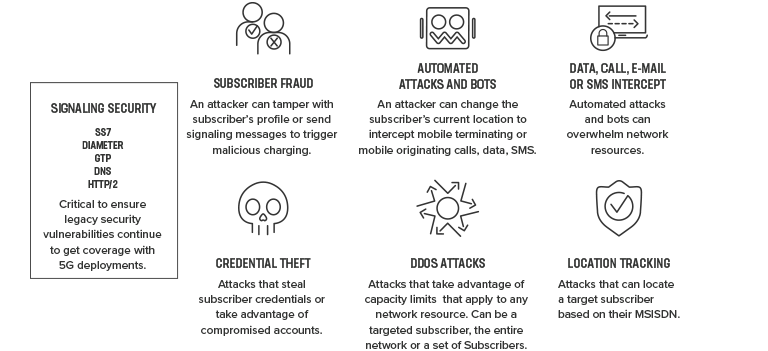
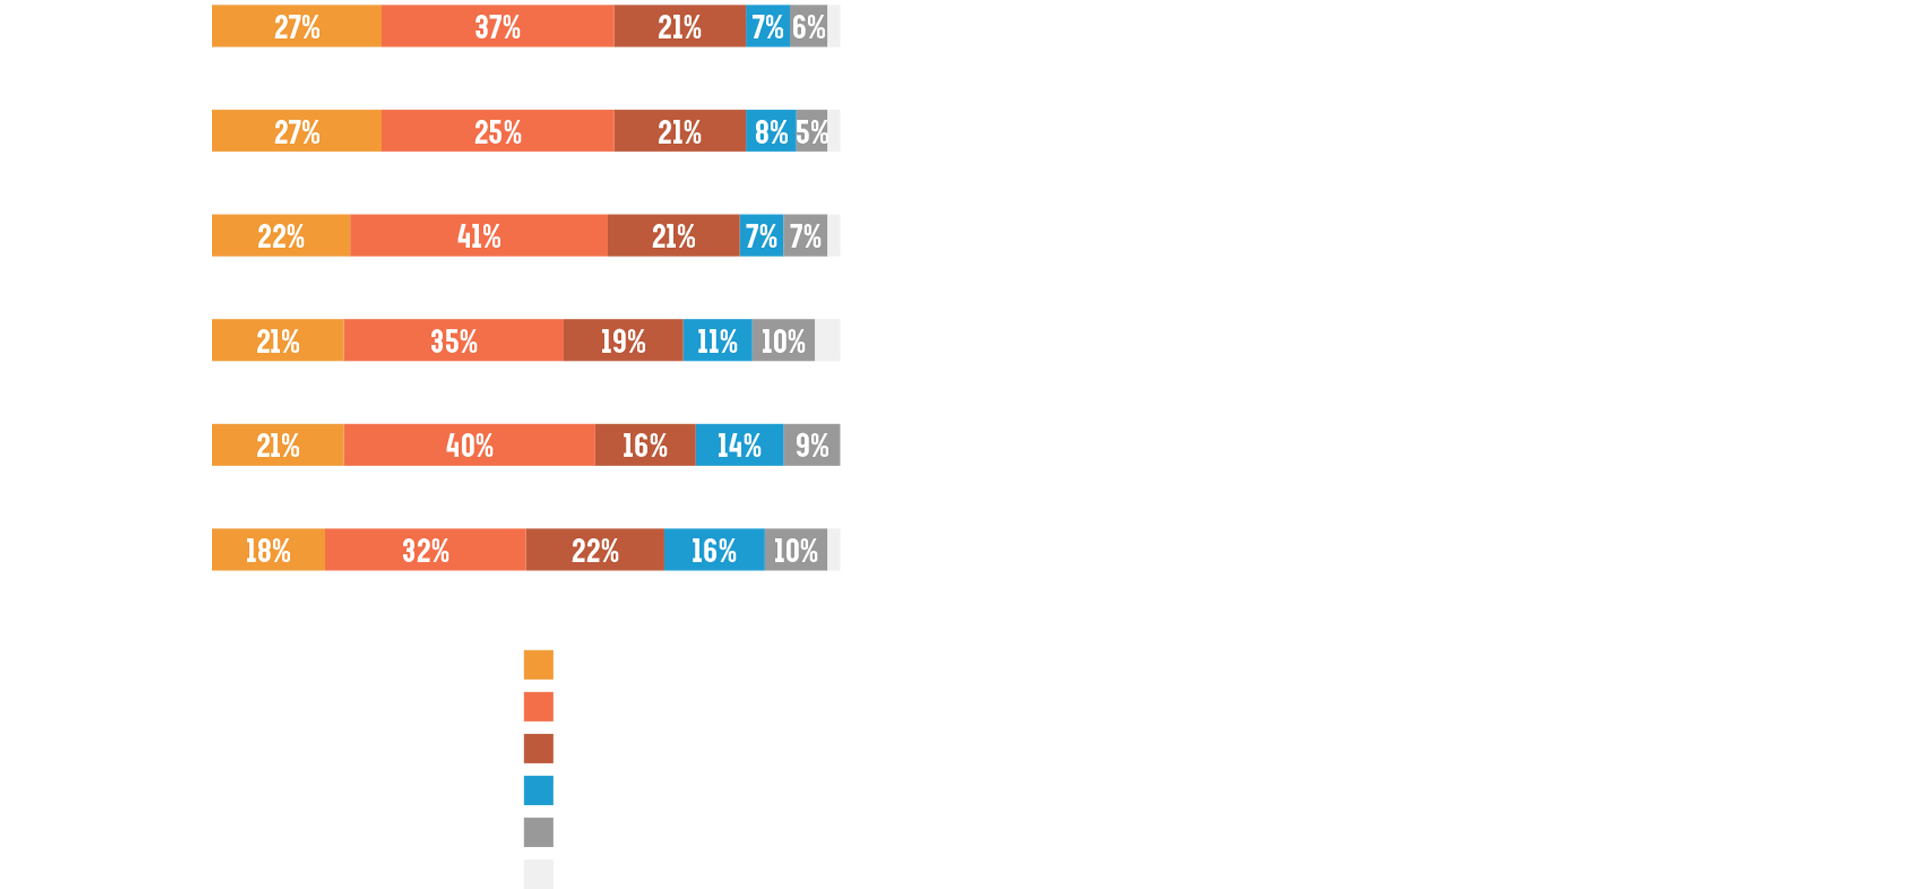
La seguridad de la señalización es fundamental para los proveedores de servicios. Según el informe de la consultora Heavy Reading, las tres principales prioridades en materia de seguridad del plano de control son NEF (41 %), el firewall de señalización HTTP/2 para 5G (40 %) y NRF (37 %). Resulta algo preocupante que dos grupos, que representan entre el 28 % y el 38 % del total de proveedores de servicios, tengan previsto implementar estas capacidades entre 12 y 17 meses o entre 18 y 24 meses después del lanzamiento comercial. Dado que las redes 5G coexistirán con las redes 4G, los proveedores de servicios necesitan tiempo para garantizar una interoperabilidad fluida con las plataformas de seguridad de red 4G existentes, lo que hace que la implementación de la seguridad sea aún más importante.5
Amenazas para las API
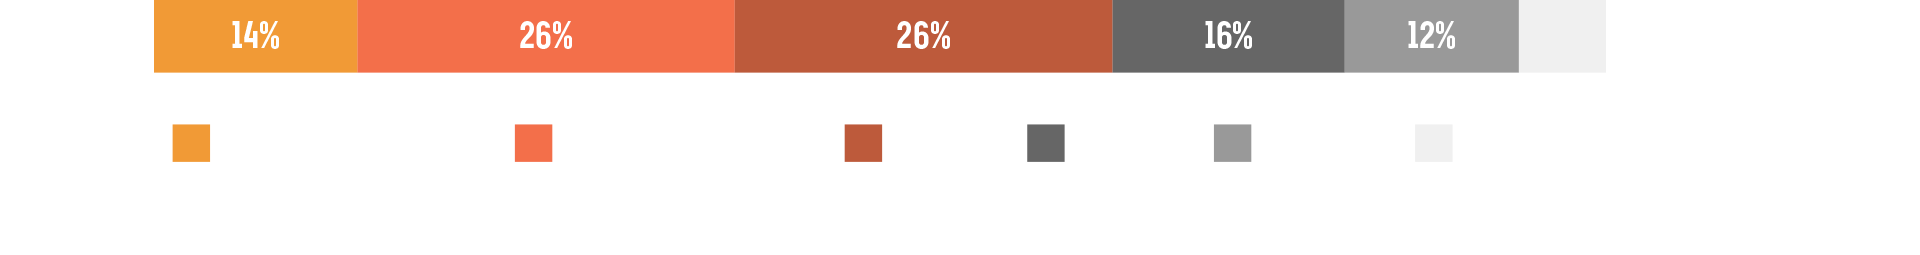
Amenazas para las API El núcleo de la red 5G se basa en SDN/NFV y hace un uso intensivo de los protocolos HTTP/2 y API REST. Dado que estos protocolos son ampliamente conocidos y utilizados en Internet, cualquier agente malicioso tiene a su disposición herramientas para detectar y explotar vulnerabilidades. La seguridad web se enfrenta a numerosos retos; pese a los grandes esfuerzos de los sectores de TI y seguridad, los sitios web bien protegidos son la excepción y no la norma. Una aplicación web media contiene 33 vulnerabilidades y el 67 % de las aplicaciones web presenta vulnerabilidades de alto riesgo.7 Las API están diseñadas para el intercambio de datos entre máquinas; muchas de ellas ofrecen una vía directa a datos confidenciales. Esto significa que la mayoría de los endpoints de API necesitan, como mínimo, el mismo nivel de control de riesgos que las aplicaciones web.
Seguridad de S/Gi-LAN/N6
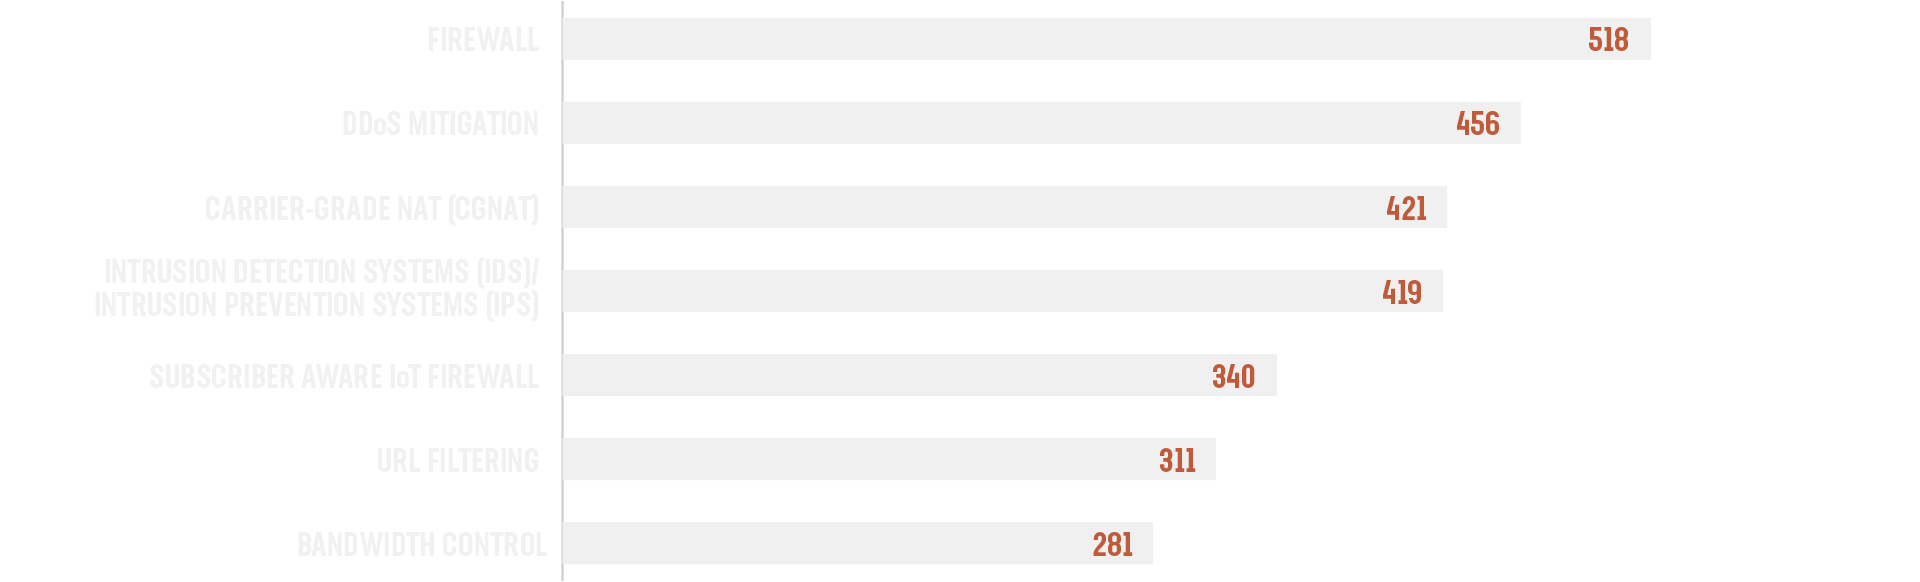
La LAN N6 (anteriormente conocida como S/Gi-LAN) es la interfaz situada entre la función del plano de usuario (UPF) e Internet. Las funciones de la LAN N6 suelen consolidarse para optimizar el rendimiento de la red y reducir costes. Esta interfaz es la puerta de enlace a Internet y debe protegerse adecuadamente. Algunas de las funciones de seguridad que suelen ubicarse aquí son: traducción de direcciones de red de nivel de operador (CGNAT), cortafuegos N6 (Gi), protección contra DDoS, cortafuegos para IoT, servicios de seguridad para suscriptores y caché DNS segura. Los proveedores de servicios siguen considerando que los productos Gi-LAN tradicionales tienen cabida en su cartera de soluciones 5G. La siguiente figura muestra los resultados de una encuesta en la que se pidió a los proveedores de servicios que clasificaran las soluciones de Gi-LAN/N6. Los cortafuegos, la mitigación de DDoS y CGNAT representan las tres principales preocupaciones de seguridad.
Amenazas en el edge
Los proveedores de servicios podrán monetizar sus redes 5G ofreciendo casos de uso en el edge para impulsar la innovación empresarial. Las redes 5G están descentralizadas e incorporan una arquitectura distribuida y multinube. En un modelo de nube distribuida, los servicios en la nube se extienden desde los dispositivos del edge hasta el centro de datos del núcleo 5G. La computación en el edge aumenta el riesgo de seguridad para los proveedores de servicios, ya que los dispositivos IoT, el mayor volumen de datos y la infraestructura del edge ofrecen objetivos muy atractivos para los ciberdelincuentes.
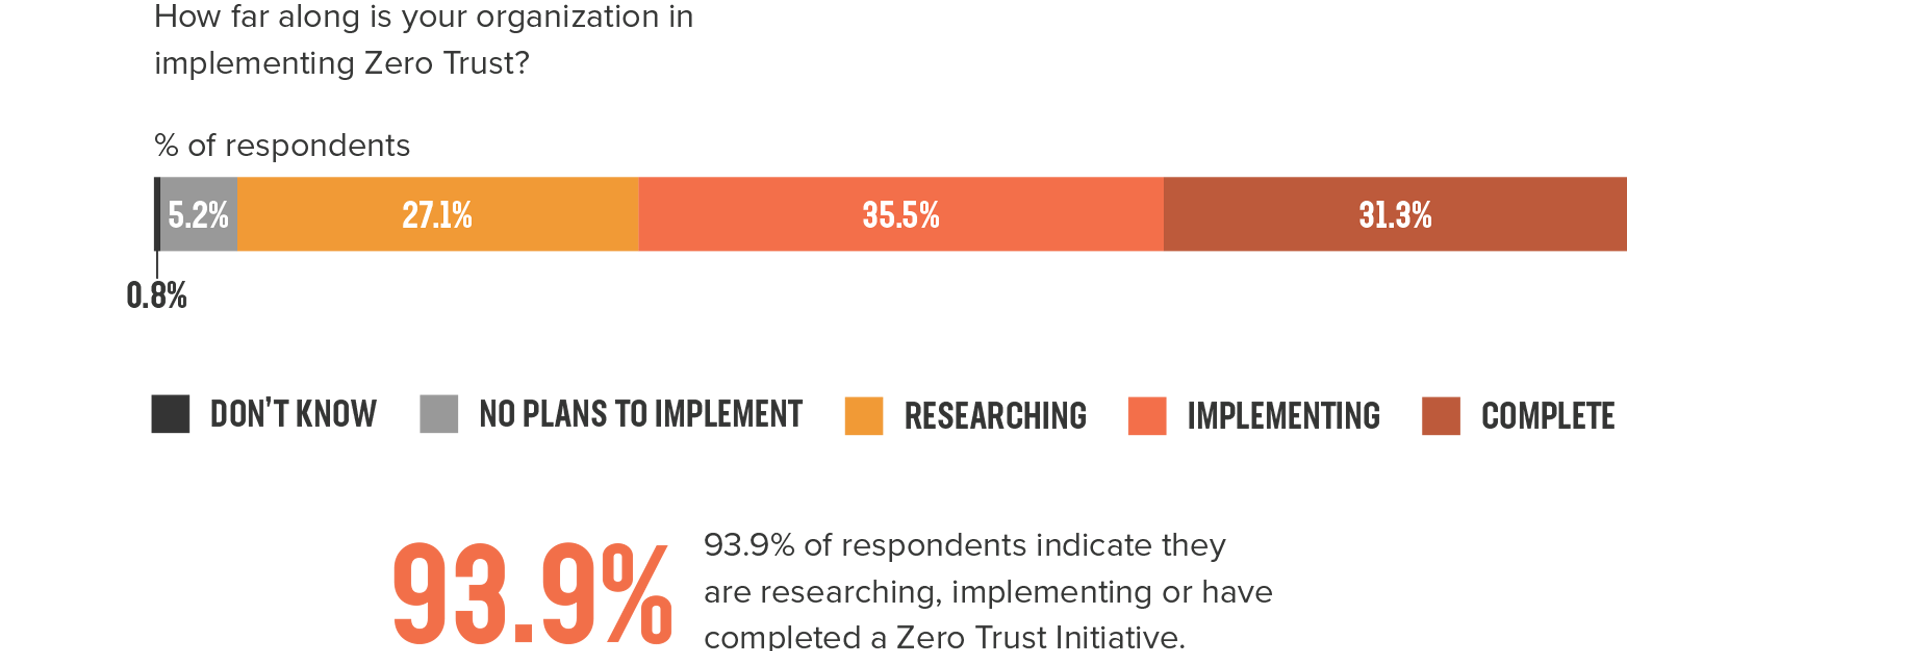
Con las arquitecturas híbridas y multicloud, muchos proveedores de servicios están adoptando un modelo de seguridad de confianza cero. La seguridad de confianza cero utiliza información en tiempo real recopilada de cada suscriptor. Los analistas señalan que el 93 % de los encuestados están investigando o implementando una iniciativa de confianza cero, o ya la han completado.10 El crecimiento exponencial de los dispositivos IoT supone un motivo adicional para adoptar un modelo de seguridad de confianza cero y evitar que dispositivos IoT zombis lleven a cabo ataques DDoS a la velocidad del 5G.
“«La seguridad en el extremo de la red sigue siendo un enorme desafío, principalmente porque existen casos de uso muy diversos para el IoT y la mayoría de los dispositivos IoT no cuentan con los protocolos de hardware tradicionales de TI. Por tanto, es posible que no dispongan de la configuración de seguridad y las actualizaciones de software que suelen ser necesarias durante el ciclo de vida del dispositivo», afirma Barika Pace, directora de investigación de la firma de análisis Gartner.11”
Seguridad en la nube
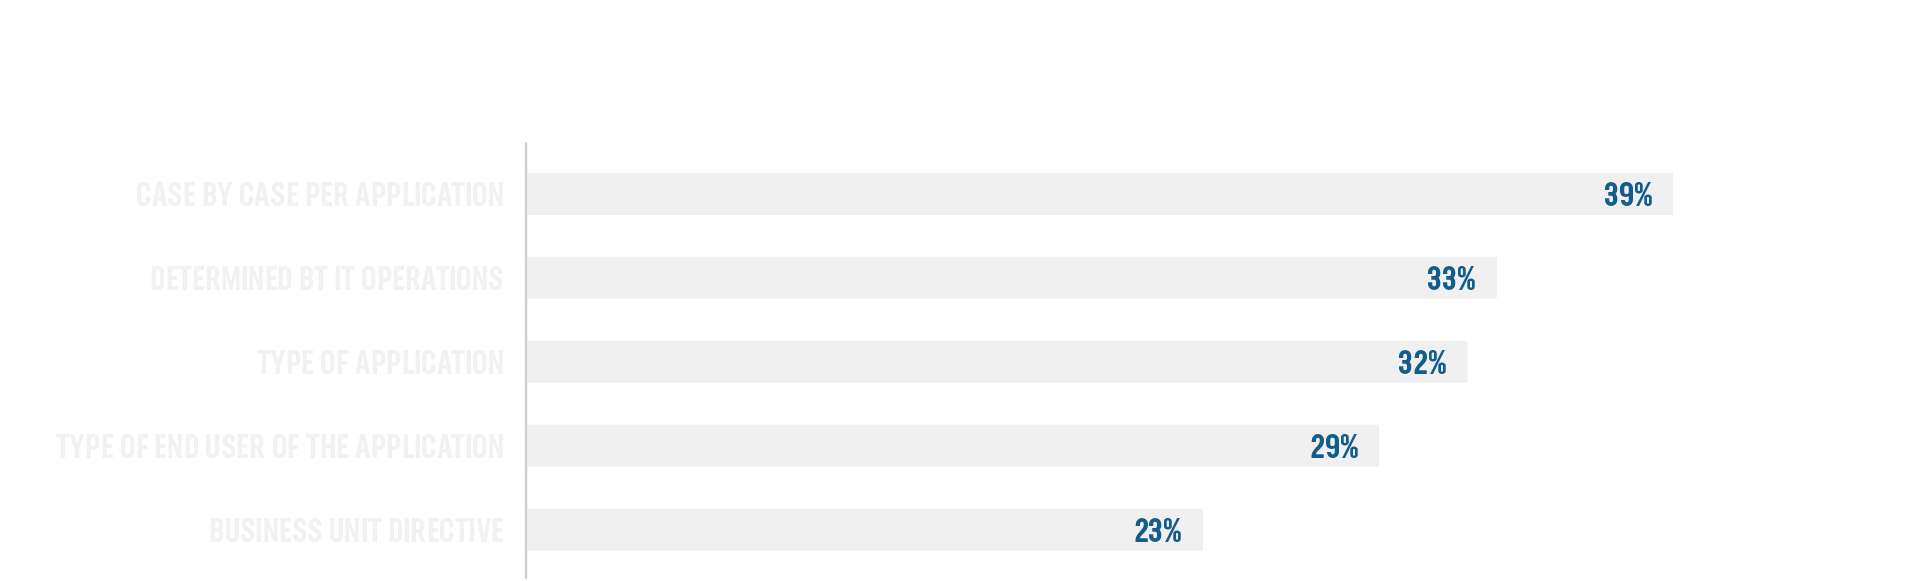
Aunque la mayoría de las redes móviles utilizan nubes privadas, las ubicaciones en el extremo de la red recurren cada vez más a soluciones de nube pública. Los operadores de redes móviles están colaborando con proveedores de nube a hiperescala para crear una solución de edge computing que resulte atractiva para el sector empresarial. Cada proveedor de servicios tendrá arquitecturas, planes de despliegue y plazos diferentes, pero todos ellos deben basarse en una estrategia de seguridad que garantice la calidad de la experiencia (QoE) del usuario final. En el informe «2020 State of Application Services Report: Telecom Edition», señalamos que el 90 % de los encuestados operaba en un entorno multinube y que la mayoría consideraba la seguridad una preocupación importante a la hora de planificar sus redes.13 Entre los proveedores de servicios, el 90 % selecciona su infraestructura de nube en función de sus casos de uso específicos. Adaptar los servicios de nube a cada aplicación impulsa mejoras operativas y podría permitir a los proveedores de servicios aprovechar las funcionalidades que ofrece el proveedor de nube.
“El 90 % de los proveedores de telecomunicaciones operan en un entorno multinube, y la seguridad es su principal preocupación.14”
Conclusión
A medida que los proveedores de servicios emprenden su transición a 5G, se enfrentan a nuevas amenazas de ciberseguridad en todo su entorno digital, desde los dispositivos y el extremo de la red hasta la propia red 5G y la nube. Para mitigar estas amenazas, deben incorporar la seguridad de forma proactiva en cada paso del proceso de creación de redes 5G e integración con su infraestructura existente.
Contacta con nosotros para obtener más información sobre cómo F5 puede ayudarte a adoptar una estrategia sólida de seguridad 5G.
NOTAS AL PIE
1 GSMA: La economía móvil 2020
2 GSMA: La economía móvil 2020
3,4,5,6 Heavy Reading, Seguridad 5G: el arte multifacético de la gestión de amenazas nativa de la nube
7 GSMA: Problemas de seguridad del 5G
8 Heavy Reading, Seguridad 5G: el arte polifacético de la gestión de amenazas nativa de la nube
9 Heavy Reading, Seguridad 5G: el polifacético arte de la gestión de amenazas nativa de la nube
10 AT&T Cybersecurity: 5G y el viaje hacia el edge 2021
11 ZDNET, Edge Computing: los riesgos de ciberseguridad que debes tener en cuenta
12 AT&T Cybersecurity: 5G y el camino hacia el edge en 2021