Optimice las auditorías de cumplimiento con el marco de GRC adecuado
Desviarse de los estándares de gobernanza, riesgo y cumplimiento puede salir caro. Entre agosto y octubre de 2020, una oficina del Departamento del Tesoro de EE. UU. impuso 625 millones de dólares en multas a importantes instituciones financieras.
Agilice las auditorías de cumplimiento con el marco de GRC adecuado
Incumplir las normas de gobernanza, riesgo y cumplimiento puede salir caro. Entre agosto y octubre de 2020, una oficina del Departamento del Tesoro de Estados Unidos impuso 625 millones de dólares en multas a importantes instituciones financieras.
Optimice su proceso de auditoría
Nunca se sabe cuándo va a comenzar la próxima auditoría. Cuando empiece, es posible que tenga que dedicar durante hasta seis meses el tiempo y el esfuerzo de un ingeniero a jornada completa, que deberá realizar las investigaciones necesarias y aportar las pruebas de cumplimiento.
Por desgracia, existen numerosos casos reales en los que la OCC puede imponer multas a las organizaciones, como hizo recientemente con un importante banco estadounidense, al que impuso una multa de 85 millones de dólares. En sus conclusiones, señaló:
El banco no ha implementado ni mantenido un programa eficaz de gestión de riesgos de cumplimiento normativo ni un programa eficaz de gobernanza de riesgos de tecnologías de la información acordes con el tamaño, la complejidad y el perfil de riesgo del banco.
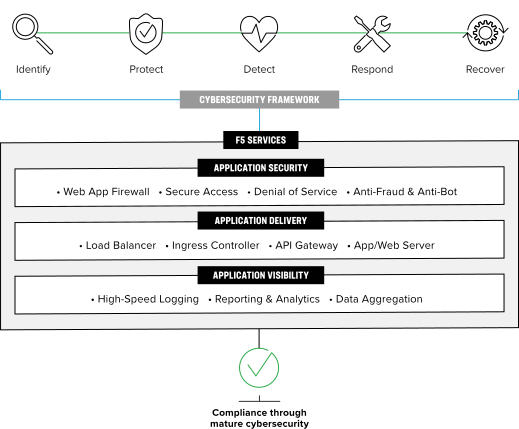
Cumplir los estándares de gobernanza, riesgo y conformidad puede ser complicado, pero no debería impedirle alcanzar objetivos empresariales esenciales. Con F5, puede agilizar el proceso de auditoría, empezando por contar con una ciberseguridad madura.
Características principales
Visibilidad detallada de los vectores de riesgo de auditoría
Los pequeños problemas pueden permanecer ocultos hasta que sea demasiado tarde. Y, cuando eso ocurre, sus auditores ya han impuesto costosas multas o asignado tediosas tareas para demostrar el cumplimiento normativo. Al visualizar sus aplicaciones en conjunto, puede detectar rápidamente los problemas y aislarlos o resolverlos antes de que se agraven, sin importar dónde se oculten.
Soluciones listas para usar y preparadas para el cumplimiento normativo
Los auditores esperan un mayor grado de madurez en ciberseguridad por parte de las entidades de servicios financieros. Limitarse a cumplir los requisitos normativos no suele ser suficiente. Las soluciones de F5 están diseñadas específicamente para alcanzar un alto nivel de madurez en ciberseguridad, causar una buena impresión a los auditores y, por tanto, minimizar las dificultades y el estrés que generan las auditorías.
El soporte de F5, avalado por el sector
El soporte de F5, de eficacia demostrada en el sector, puede orientarle en la creación de los estándares y procedimientos esenciales necesarios para que su organización esté perfectamente preparada para auditorías de todo tipo. También podemos acompañarle durante las reuniones con los auditores para ayudarle a profundizar en las cuestiones relacionadas con el cumplimiento normativo.
El cumplimiento normativo es mucho más que marcar una casilla
Para agilizar eficazmente el proceso de auditoría, debe adoptar un enfoque proactivo. Contar con el enfoque adecuado y las soluciones para aplicaciones apropiadas es fundamental. F5 ofrece una amplia gama de productos y servicios que pueden ayudarle.
Productos | Cómo ayudan |
BIG-IP Access Policy Manager | Control de acceso, VPN SSL |
BIG-IP Advanced Firewall Manager | Controles de firewall, segmentación y acceso |
BIG-IP Application Security Manager/Advanced WAF® | Seguridad de las aplicaciones, vulnerabilidades (el WAF es obligatorio para cumplir con PCI DSS) |
BIG-IQ Centralized Management | Plataforma de gestión, gestión de la configuración, telemetría, registro |
Servicios en la nube | DNS, DNS Load Balancer y Essential App Protect proporcionan controles de seguridad, análisis y visibilidad para organismos reguladores y auditores, además de experiencia y soporte. |
BIG-IP DNS | Seguridad del DNS (vulnerable a ataques) |
Controlador de NGINX | NGINX Ingress Controller es una solución líder de gestión del tráfico para aplicaciones nativas de la nube en Kubernetes y entornos en contenedores. |
NGINX Plus | Acceso, registro, WAF |
Forma | Prevención del fraude, protección contra bots y opciones de denegación/engaño |
Silverline | SOCS, mitigación de DDoS, seguridad de aplicaciones, protección contra bots, gestión de la configuración (el WAF es obligatorio para cumplir con PCI DSS) |
SSL Orchestrator | Visibilidad y descifrado SSL a gran escala |
Puerta de enlace web segura | Puerta de enlace web, acceso externo, fuga de datos |
Creación y gobernanza de normas y procedimientos
Los expertos de F5, con una trayectoria demostrada en el sector, pueden ayudarle a crear los estándares y procedimientos esenciales para que su organización esté perfectamente preparada para auditorías de todo tipo. Sin prestar una atención especial al cumplimiento normativo y mantener una vigilancia constante, las organizaciones pueden incumplir normativas y estándares de cumplimiento fundamentales, como ocurre en los procesos de validación del Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago (PCI DSS).
En 2019, del total de organizaciones evaluadas en materia de cumplimiento de PCI DSS, solo el 27,9 % alcanzó un cumplimiento del 100 % durante la validación provisional de dicho cumplimiento.
Una metodología de aplicación evolucionada es clave
Intentar desarrollar y ofrecer aplicaciones modernas y prácticas utilizando una infraestructura heredada plantea retos y limitaciones, especialmente al tener en cuenta los requisitos de cumplimiento normativo. A medida que las instituciones avanzan en su transformación digital, una arquitectura de aplicaciones empresariales (EAA) flexible y ampliable puede ayudar a fomentar la coherencia y la alineación para lograr resultados a gran escala, un requisito clave para satisfacer las expectativas en materia de seguridad, rendimiento y fiabilidad de las aplicaciones.
Un enfoque evolucionado de la EAA alinea los esfuerzos de innovación con la estrategia empresarial y facilita la integración de tecnologías emergentes para ayudar a las organizaciones a mantener su agilidad. Con la EAA adecuada, los desarrolladores pueden ofrecer aplicaciones modernas de forma rápida y segura, independientemente de la ubicación o el dispositivo, y cumpliendo las normas y regulaciones.
Paso 1: Alinee los objetivos de la EAA con los objetivos empresariales y determine el equilibrio adecuado entre innovación, agilidad y riesgo.
Paso 2: Haga un inventario de aplicaciones. Incluya todas las aplicaciones de la cartera empresarial.
Paso 3: Evalúe el riesgo de seguridad de cada aplicación de la cartera y asígnele la solución adecuada. Algunos ejemplos son:
- Certificación FIPS del hardware y el software según sea necesario para cumplir las normas y los reglamentos
- Protección de aplicaciones web y API frente a amenazas de OWASP existentes y emergentes
- Orquestación SSL con descifrado y cifrado dinámicos basados en políticas, y direccionamiento del tráfico a través de varios dispositivos de inspección
Paso 4: Defina las categorías de aplicaciones y especifique los servicios de aplicación necesarios para cada una.
Paso 5: Establezca los parámetros para la implementación y gestión de aplicaciones. Esto incluye:
- Comprender las opciones de despliegue
- Evaluación de los costes asociados, los modelos de consumo y los perfiles de cumplimiento/certificación
Paso 6: Asigna funciones y responsabilidades. Para ello:
- Aclare quién es responsable de cada componente de la EAA, incluida la seguridad.
- Reconozca que la responsabilidad puede recaer en colaboradores individuales, departamentos o comités interfuncionales.
Paso 7: Aplique el enfoque EAA en toda la organización para optimizar la seguridad. Esto incluye:
- Aprovechar mecanismos automatizados, como los controles de acceso de usuarios o los análisis de vulnerabilidades del código
- Lograr la implicación de toda la organización mediante la formación y la comunicación con los empleados
Paso 8: Colabore con los expertos de F5 para garantizar una madurez continua en materia de ciberseguridad.
Funciones clave que deben asignarse para establecer la gobernanza de normas y procedimientos
Responsable del equipo de cumplimiento de la configuración
La gestión de la configuración puede ser difícil de implementar, por lo que es imprescindible designar a una persona responsable. Entre las herramientas de automatización que ayudan a mantener los estándares de configuración y minimizar las desviaciones de configuración se incluyen:
- Incorporación declarativa
- AS3
- Transmisión de telemetría
- Plantillas de CloudFormation
Responsable del equipo de arquitectura de aplicaciones empresariales
Esta función crítica perderá el rumbo si no hay alguien que supervise el progreso y la priorización de esta iniciativa. Los estándares de toda la organización también se verán comprometidos sin esta función específica.
Responsable de la auditoría
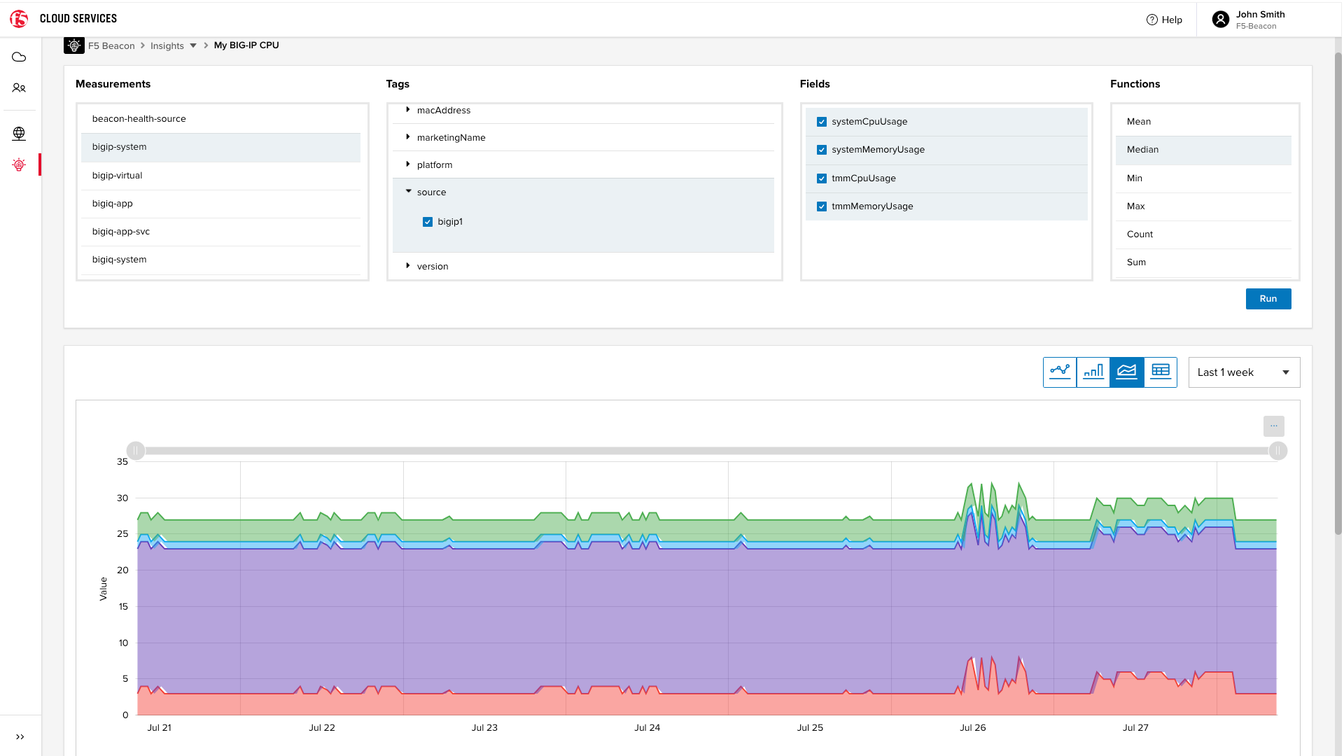
En cada auditoría, es fundamental mantener una visibilidad continua de los aspectos clave. Cada equipo necesita un responsable que se haga cargo de las soluciones de F5 y de cómo estas aprovechan los datos detallados de la aplicación y la red para proporcionar la información necesaria para resolver rápidamente los problemas relacionados con la auditoría.
Los paneles compartidos de F5 centrados en las aplicaciones proporcionan a sus equipos de redes, desarrollo y seguridad acceso a los datos que necesitan, al tiempo que facilitan la resolución colaborativa de problemas.
Con F5, no estará solo en el próximo proceso de auditoría. Pida a nuestros expertos que le ayuden a profundizar en las cuestiones de cumplimiento, independientemente de lo que surja en sus próximas reuniones con los auditores.
F5 puede ayudar:
- Descubra amenazas cifradas
- Proporcione información detallada sobre los controles de acceso para gestionar mejor el acceso de los usuarios con privilegios
- Personalice los informes exportables para adaptarlos a requisitos de auditoría específicos
- Incluya advertencias sobre los controles de seguridad
Conclusión
Los procesos de auditoría pueden llevar mucho tiempo y resultar estresantes. Los empleados del sector de los servicios financieros nunca saben cuándo comenzará la próxima auditoría, y el trabajo asociado suele requerir una dedicación a tiempo completo para la que rara vez se asignan recursos. Sin las soluciones y el apoyo adecuados, las auditorías pueden prolongarse hasta seis meses, lo que da lugar a trabajos de subsanación y a una nueva auditoría.
F5 cuenta con una trayectoria demostrada en la optimización del proceso de auditoría para las entidades de servicios financieros. Nuestras soluciones están diseñadas específicamente para minimizar las dificultades y el estrés que provocan las auditorías.
Para obtener más información, consulte las soluciones de F5 para banca y servicios financieros o póngase en contacto con su representante de F5.