Cómo proteger las API y las integraciones de terceros
Proteja el tejido de su negocio digital
Las API son la base de las aplicaciones modernas y la vía de acceso a las aplicaciones de IA. Al permitir que sistemas y ecosistemas dispares funcionen de forma conjunta, las API pueden acelerar la comercialización y ofrecer mejores experiencias de usuario aprovechando amplios ecosistemas de terceros. Por otro lado, el uso vertiginoso de las API y el auge de la IA generativa han descentralizado la arquitectura, aumentado la complejidad e introducido riesgos significativos. Esto dificulta aún más la protección de las aplicaciones y las API, lo que a su vez las convierte en objetivos sumamente atractivos para los atacantes. A medida que las organizaciones siguen modernizando sus carteras de aplicaciones e innovando en la nueva economía digital, se prevé que el número de API alcance los mil millones en 2031.
Ventajas principales
Seguridad distribuida
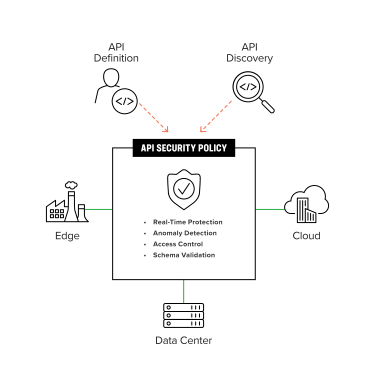
F5 se ejecuta allí donde se encuentren sus API: en el centro de datos, en distintos entornos de nube, en el edge, detrás de sus aplicaciones móviles y en sus integraciones con terceros.
Protección continua
Las soluciones de F5 proporcionan visibilidad universal, información práctica y modelos de aprendizaje automático altamente entrenados que detectan continuamente y protegen de forma automática la lógica empresarial crítica de las API, desde el código y las pruebas hasta la producción.
Aplicación coherente
La seguridad de F5 emplea un modelo de seguridad positivo basado en el aprendizaje de esquemas de API, la puntuación de riesgos automatizada y las protecciones basadas en aprendizaje automático.
Puede que para 2031 haya más de mil millones de API que proteger.
Comprender los desafíos y los posibles riesgos de las API
La proliferación de API, fruto de una red de endpoints e integraciones en constante expansión, hace inviable que los equipos de seguridad identifiquen y protejan la lógica empresarial crítica mediante métodos manuales. Las API están cada vez más distribuidas entre infraestructuras heterogéneas, incluidos entornos híbridos y multicloud que utilizan centros de datos, nubes públicas y ubicaciones en el edge, lo que deja expuesta la lógica empresarial crítica fuera del alcance de los controles de seguridad centralizados. Además, dado que los equipos de desarrollo de aplicaciones avanzan con rapidez para innovar, las llamadas a API pueden quedar ocultas en lo más profundo de la lógica empresarial y hacer referencia a código no seguro, lo que dificulta su protección.
Al ponerse tanto énfasis en la velocidad de innovación, la seguridad suele quedar relegada. A veces, simplemente se pasa por alto en el propio diseño de las API. En muchos casos, sí se tiene en cuenta, pero las políticas acaban configurándose de forma incorrecta debido a la complejidad que supone mantener despliegues de aplicaciones que abarcan múltiples nubes y arquitecturas.
Dado que las API están diseñadas para el intercambio de datos entre máquinas, muchas de ellas constituyen una vía directa hacia datos confidenciales, a menudo sin los mismos controles de riesgo que la validación de entradas en los formularios web de cara al usuario. Sin embargo, estos endpoints están expuestos a los mismos ataques que afectan a las aplicaciones web: en concreto, la explotación de vulnerabilidades, el abuso de la lógica de negocio y la elusión de los controles de acceso, que pueden provocar filtraciones de datos, interrupciones del servicio y apropiaciones de cuentas (ATO).
Los endpoints de las API no solo deben evaluarse con los mismos controles de riesgos que las aplicaciones web —incluidos el análisis de código, las pruebas de penetración y el modelado de amenazas para mitigar el riesgo de ataques a la lógica de negocio—, sino que también deben tenerse en cuenta otros aspectos para mitigar los riesgos imprevistos derivados de endpoints que escapan al control de los equipos de seguridad o que prácticamente se han abandonado, como ocurre con las API en la sombra y las API zombis.
Las implicaciones de las arquitecturas API-first para la superficie de ataque aún no se comprenden de forma generalizada.
Las API están expuestas a los mismos ataques que las aplicaciones web
Dado que las API son vulnerables a muchos de los mismos ataques dirigidos contra las aplicaciones web, los incidentes de seguridad relacionados con las API han provocado algunas de las filtraciones de datos más sonadas. Riesgos como unos controles de autenticación y autorización deficientes, una configuración incorrecta, el abuso de la lógica de negocio y la falsificación de solicitudes del lado del servidor (SSRF) afectan tanto a las aplicaciones web como a las API. La explotación de vulnerabilidades y el uso abusivo de bots y sistemas de automatización maliciosa son algunas de las principales preocupaciones:
- La inyección y el scripting entre sitios (XSS) pueden permitir el acceso no autorizado a los datos.
- Los ataques distribuidos de denegación de servicio (DDoS) pueden interrumpir servicios críticos que generan ingresos.
- Relleno de credenciales y otros ataques automatizados pueden provocar la vulneración de sistemas, filtraciones de datos y fraude.
Las API introducen riesgos imprevistos durante todo el proceso de diseño e implementación
Las aplicaciones han evolucionado hacia un modelo cada vez más distribuido y descentralizado, en el que las API actúan como elemento de interconexión. Las aplicaciones móviles y las integraciones de terceros que aumentan el valor empresarial se han convertido en requisitos indispensables para competir con éxito en un mundo digital. F5 Labs detalla cómo las API se están convirtiendo en un objetivo cada vez más frecuente a medida que más sectores adoptan arquitecturas de aplicaciones modernas, en parte porque las API están más estructuradas y resultan más fáciles de utilizar para los atacantes.
El riesgo aumenta cuando las API se distribuyen ampliamente sin una estrategia de gobernanza integral. Este riesgo se ve agravado por un proceso continuo del ciclo de vida de las aplicaciones, en el que las aplicaciones y las API cambian constantemente con el tiempo debido a la integración con cadenas de suministro complejas y a la automatización mediante canalizaciones de CI/CD.
La variedad de interfaces y la posible exposición a riesgos obligan a los equipos de seguridad a proteger tanto la puerta principal como todas las ventanas que representan los componentes básicos de las aplicaciones modernas y de IA, de forma proactiva, dinámica y continua.
Solución de seguridad de API
Los avances en aprendizaje automático permiten descubrir dinámicamente los endpoints de las API y trazar automáticamente sus interdependencias, tanto en entornos de prueba como de producción. Esto ofrece una forma práctica de analizar los patrones de comunicación de las API a lo largo del tiempo e identificar API ocultas o no documentadas que aumentan el riesgo.
Además, la supervisión y el análisis continuos de los endpoints permiten establecer de forma autónoma líneas de referencia de seguridad, lo que facilita la detección en tiempo real, la evaluación automatizada de riesgos y la mitigación de usuarios maliciosos sin aumentar innecesariamente la carga de trabajo de su equipo de seguridad.
Esta protección continua y automatizada da lugar a políticas altamente precisas que pueden aplicarse de forma coherente en todas las arquitecturas, a todas las API y durante todas las etapas del ciclo de vida del desarrollo de software, lo que permite mitigar vulnerabilidades, impedir ataques a la lógica de negocio y garantizar el cumplimiento de esquemas y protocolos, así como el control de acceso.
Las empresas necesitan modernizar sus aplicaciones heredadas y, al mismo tiempo, desarrollar nuevas experiencias de usuario aprovechando arquitecturas modernas e integraciones de terceros. Una estrategia de gobernanza integral que proteja las API desde el núcleo hasta la nube y el extremo de la red favorece la transformación digital, al tiempo que reduce los riesgos conocidos y desconocidos.
Una estrategia de gobernanza integral impulsa la transformación digital al tiempo que reduce los riesgos conocidos y desconocidos.
Características principales
Descubre los riesgos conocidos de las aplicaciones web y las API expuestas públicamente e identifica vulnerabilidades durante las pruebas mediante información optimizada con IA para facilitar su corrección.
Descubrimiento dinámico de API
Detecta endpoints de API en todo el ecosistema de aplicaciones empresariales.
Importación de la definición de la API
Cree y aplique un modelo de seguridad positivo a partir de especificaciones OpenAPI.
Automatización de políticas
Intégrelo en los marcos de desarrollo y los ecosistemas de seguridad.
Detección de anomalías
Identifica comportamientos sospechosos y usuarios malintencionados mediante la evaluación automatizada de riesgos y el aprendizaje automático.
Cumplimiento de protocolos y autenticación
Compatibilidad con API basadas en REST, GraphQL y gRPC, diversos tipos de autenticación y tokens web JSON (JWT).
Visualizaciones e información clave
Crea gráficos de relaciones de API y evalúa las métricas de los endpoints.
Paradigmas flexibles de seguridad de API
Las soluciones de F5 ofrecen la flexibilidad necesaria para operar en cualquier entorno. La visibilidad universal y las protecciones automatizadas basadas en aprendizaje automático maximizan la eficacia y reducen la carga de trabajo de los equipos de seguridad. F5 permite consolidar soluciones especializadas o de proveedores exclusivos y proteger de forma coherente los entornos híbridos y multinube para mejorar la resiliencia y la capacidad de respuesta.
Entre las principales consideraciones para implementar la seguridad de las API se incluyen:
- Compatibilidad con entornos híbridos y multinube
La visibilidad universal y la aplicación coherente de políticas reducen la complejidad, la proliferación de herramientas y el riesgo de errores de configuración, además de agilizar la corrección de problemas. - Integración con los procesos de desarrollo existentes
Los equipos de seguridad pueden seguir el ritmo del ciclo de vida de las aplicaciones detectando proactivamente los riesgos durante las pruebas e integrando las políticas de seguridad en los pipelines de CI/CD mediante un registro nativo de terraform. - Modelo de seguridad positiva
Las soluciones de F5 simplifican las políticas mediante un modelo de seguridad positiva que aplica el esquema utilizando definiciones de OpenAPI, archivos Swagger y principios de confianza cero. - Defensas automatizadas
La detección de anomalías basada en aprendizaje automático neutraliza la explotación de vulnerabilidades, el abuso de la lógica empresarial y los ataques de denegación de servicio, sin sobrecargar a los equipos de seguridad con el ajuste de políticas en distintos entornos ni con un exceso de falsos positivos. - Visualizaciones detalladas
Los paneles de seguridad con funciones de desglose de los patrones de referencia de uso de las API ayudan a los operadores a correlacionar la información y simplificar la respuesta ante incidentes. - Resiliencia de la seguridad
La telemetría duradera y el aprendizaje automático altamente entrenado permiten una seguridad más eficiente y eficaz que sigue el ritmo de la velocidad de los negocios digitales y mitiga los nuevos ataques de IA adversaria.
Proteger tus aplicaciones significa proteger tu empresa, tus clientes y tus fuentes de ingresos.
Conclusión
Las soluciones de F5 protegen las API de toda la cartera empresarial mediante la detección continua y la protección automática de la lógica empresarial crítica y las integraciones de terceros en distintos entornos de nube y arquitecturas.
Una política de seguridad integral y coherente, junto con defensas resilientes basadas en aprendizaje automático, permite a las organizaciones alinear la seguridad de las API con su estrategia digital. Esto permite a las empresas mejorar la gestión de riesgos, innovar con confianza y optimizar las operaciones.
Descubra F5 Distributed Cloud en acción.