Ivanti y F5: acceso seguro a múltiples nubes en el modelo de confianza cero
Antes, los empleados utilizaban siempre el mismo ordenador de sobremesa —en las instalaciones de la empresa y, por lo general, desde un cubículo— para iniciar sesión en una única intranet corporativa y acceder a todo lo que necesitaban para desempeñar su trabajo. Poco a poco, este proceso evolucionó para incluir ordenadores portátiles y domésticos, desde los que se iniciaba sesión a través de la VPN corporativa para acceder a la intranet desde casa. Por aquel entonces, la estrategia de seguridad informática se centraba exclusivamente en la red: se exigía al usuario que introdujera una contraseña para acceder, pero, una vez dentro, por lo general podía moverse libremente según sus necesidades.
Ahora, ese enfoque parece anticuado. La estrategia integral de seguridad actual va mucho más allá de la seguridad de la red y también se centra en los usuarios, los activos y los recursos. Este modelo, conocido como ciberseguridad de confianza cero, no solo tiene en cuenta dispositivos modernos como los smartphones y las tabletas, sino que también reconoce que los empleados de hoy necesitan acceder de forma segura a una gran cantidad de contenido fuera de la intranet corporativa. F5 e Ivanti colaboran para reforzar la ciberseguridad de confianza cero en todas las aplicaciones en la nube de una organización. Esto incluye tanto las aplicaciones empresariales implementadas en servicios de nube pública como Azure o AWS como los servicios basados en la nube, entre ellos Box, G Suite, Microsoft Office 365 y Salesforce.
Proteja las aplicaciones multinube
Una organización debe poder controlar el acceso seguro de todos los usuarios (remotos, móviles y distribuidos) y a todas las aplicaciones (locales y multinube). F5 BIG-IP Access Policy Manager (APM) hace precisamente eso: protege, simplifica y centraliza el acceso a aplicaciones, API y datos, independientemente de dónde se encuentren los usuarios y sus aplicaciones. BIG-IP APM facilita el control de quién tiene acceso, a qué aplicaciones puede acceder y desde qué redes puede hacerlo, incluso a nivel de dispositivo. BIG-IP APM permite incluso el inicio de sesión único (SSO) desde la red corporativa. Al proporcionar una validación basada en un contexto granular y proteger cada solicitud de acceso a las aplicaciones, BIG-IP APM es una parte importante del modelo de seguridad Zero Trust de muchas organizaciones.
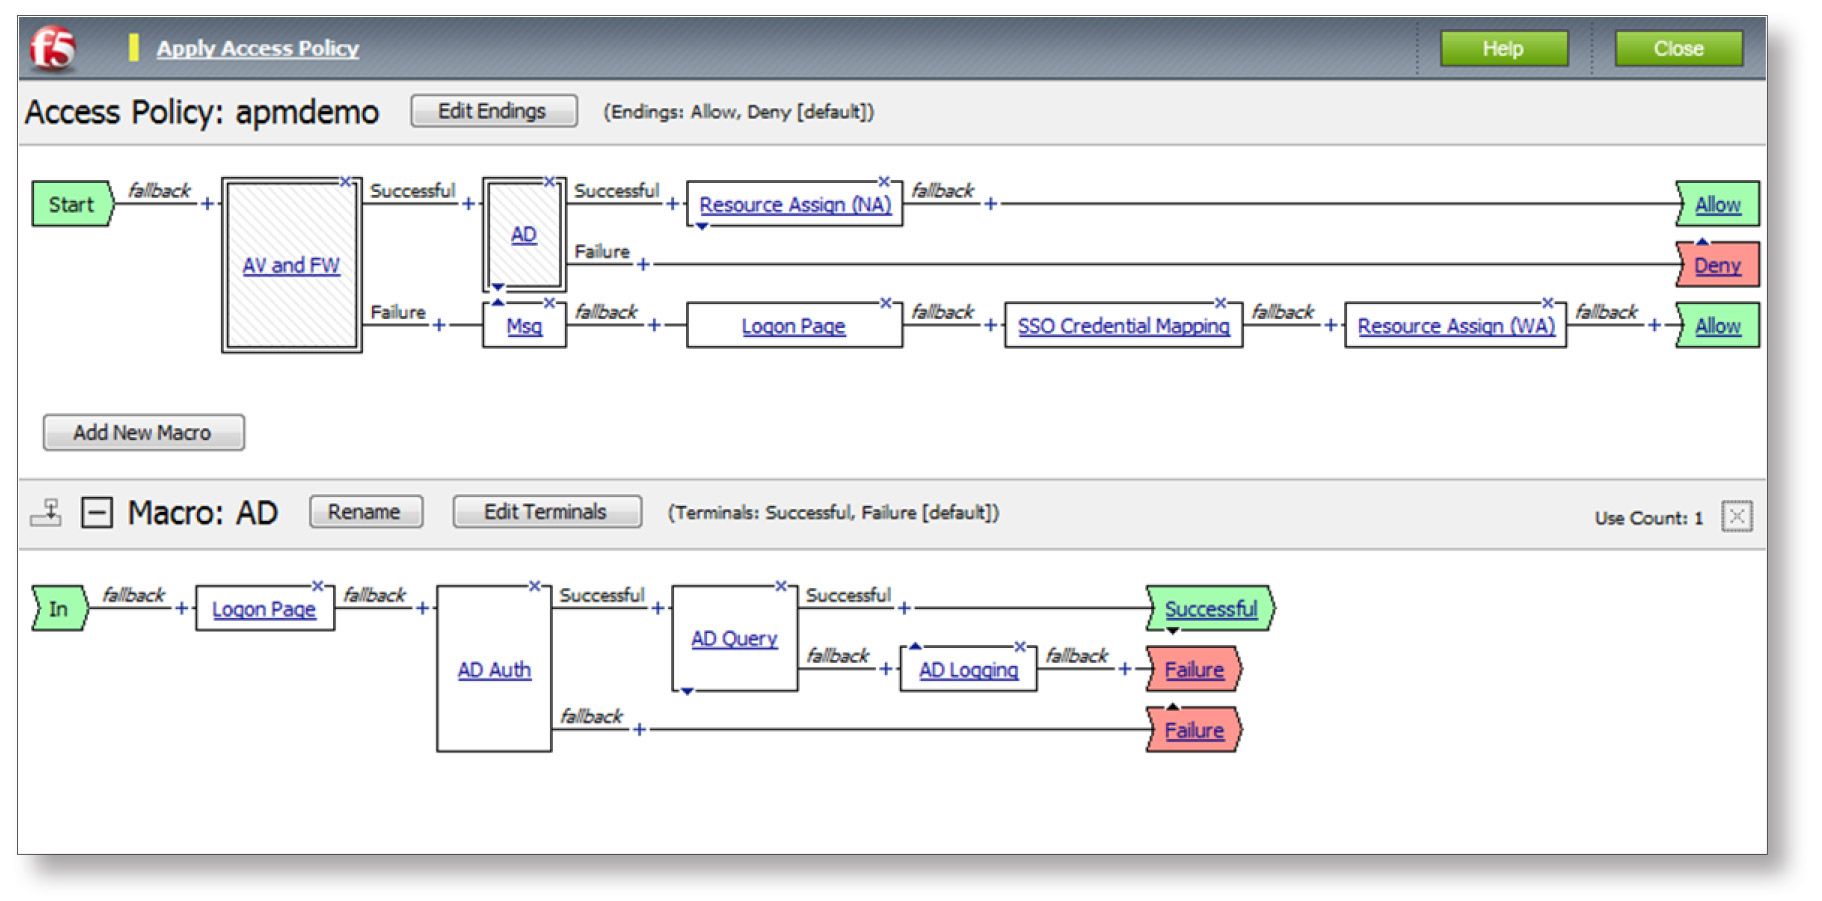
BIG-IP APM incluye una interfaz gráfica de usuario denominada Visual Policy Editor (VPE), que facilita la creación, edición y gestión de políticas basadas en el contexto y que tienen en cuenta la identidad, incluidas aquellas que determinan qué usuarios pueden acceder a qué aplicaciones y en qué nube.
Seguridad más allá de la contraseña
Además de verificar la identidad del usuario, la seguridad móvil de confianza cero requiere un marco de gestión unificada de endpoints (UEM) capaz de comprobar el estado de seguridad del dispositivo y el estado de autorización de las aplicaciones. Esto garantiza que solo los usuarios, dispositivos y aplicaciones de confianza puedan acceder a los recursos corporativos desde la nube. Zero Sign-On de Ivanti cumple esta función al proporcionar acceso condicional a los servicios en la nube desde aplicaciones móviles y navegadores. A diferencia de los enfoques de seguridad tradicionales, Zero Sign-On (anteriormente MobileIron Access) correlaciona la identidad del usuario con fuentes de información específicas, como el estado de seguridad del dispositivo y el estado de las aplicaciones. Ivanti Zero Sign-On garantiza que:
- Los datos empresariales no se pueden almacenar en dispositivos no seguros
- Los usuarios no pueden conectarse a aplicaciones no administradas
- No se puede compartir información a través de servicios en la nube no autorizados
Además de proporcionar acceso condicional, que verifica la seguridad del usuario, el dispositivo, la aplicación y la red antes de conceder acceso a la nube, Ivanti Zero Sign-On permite a las organizaciones de TI adoptar fácilmente soluciones de vanguardia, como el inicio de sesión sin contraseña general (ZSO) y la autenticación multifactor (MFA). Así es como funcionan:
Además de ofrecer acceso condicional, que verifica la seguridad del usuario, el dispositivo, la aplicación y la red antes de conceder acceso a la nube, Ivanti Zero Sign-On permite a las organizaciones de TI adoptar fácilmente soluciones de vanguardia, como el inicio de sesión sin contraseña general (ZSO) y la autenticación multifactor (MFA). Así es como funcionan:
- Zero Sign-On elimina la necesidad de usar contraseñas al convertir el propio dispositivo móvil en la identidad empresarial segura, lo que permite acceder sin interrupciones a aplicaciones y contenidos de productividad. En un caso concreto, un cliente de Ivanti afirmó que ZSO no solo redujo el riesgo de ataques de phishing, sino que redujo en un 70 % el tiempo medio de inicio de sesión en las aplicaciones (de 7 a 2 segundos). Con 100.000 inicios de sesión al mes, esto supone un ahorro de tiempo de casi 140 horas.
- La autenticación multifactor entra en acción cuando no se reconoce un dispositivo o este no cumple los requisitos, lo que permite a los usuarios verificar rápidamente su identidad y proteger sus dispositivos mediante notificaciones push. Esta tecnología también se utiliza para configurar nuevos dispositivos o usuarios de forma rápida y sencilla mediante la inscripción con un solo toque. Ivanti también combina MFA con ZSO para ofrecer MFA sin contraseña, utilizando múltiples factores, como datos biométricos, certificados, el estado de seguridad del dispositivo y otros, para autenticar la identidad del usuario.
Implementación
Los clientes de Ivanti que hayan implementado F5 BIG-IP APM como parte de su plataforma UEM móvil pueden utilizar BIG-IP APM como proveedor de identidades (IDP) al implementar Ivanti Zero Sign-On en modo de IDP delegado (o encadenamiento de IDP). En este escenario, BIG-IP APM actúa como IDP principal, pero depende de Ivanti Zero Sign-On para aprovechar sus funciones de autenticación exclusivas. Por ejemplo, cuando llegan solicitudes a aplicaciones en la nube como Salesforce y Office365, BIG-IP APM las autentica y, a su vez, las remite a Ivanti Zero Sign-On para comprobar que el dispositivo de origen esté efectivamente gestionado. Si el dispositivo no está gestionado, Ivanti Zero Sign-On devolverá la solicitud a BIG-IP APM para que aplique medidas correctivas, como bloquearlo, añadirlo a la lista de denegación, etc.
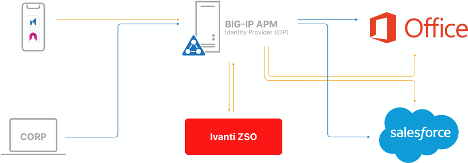
En la implementación anterior, BIG-IP APM controla el flujo y aplica las políticas de seguridad. Solo el tráfico SSO de los dispositivos móviles se reenvía a Ivanti Zero Sign-On para su inspección.
Resumen: seguridad de confianza cero para el flujo de trabajo moderno
A medida que las empresas adoptan cada vez más una combinación de servicios en la nube, aplicaciones móviles y dispositivos inteligentes, los departamentos de TI necesitan una forma centralizada y escalable de aplicar políticas, así como de realizar el seguimiento, supervisar e informar sobre el cumplimiento. Ivanti Zero Sign-On y BIG-IP APM trabajan conjuntamente para ofrecer un enfoque basado en estándares que protege todos los servicios en la nube de una organización sin necesidad de integraciones propietarias.
Ivanti «se creó específicamente para que las empresas globales pudieran proteger y gestionar dispositivos y aplicaciones móviles», afirmó Nayaki Nayyar, presidenta de Soluciones de Gestión de Servicios y directora de Producto de Ivanti. «Al asociarnos con F5, podemos ofrecer a nuestros clientes una experiencia óptima para sus empleados, al tiempo que mejoramos la entrega de aplicaciones, aplicamos políticas de seguridad críticas y, en última instancia, aumentamos la productividad móvil».
Una solución integrada que implementa BIG-IP APM con Ivanti Zero Sign-On garantiza que solo los usuarios de confianza y gestionados que utilicen dispositivos autorizados puedan acceder a los recursos corporativos, al tiempo que proporciona al departamento de TI altos niveles de visibilidad, control y seguridad en los dispositivos no gestionados. Esta solución integrada ofrece una experiencia fluida tanto a los usuarios finales como a los responsables de TI, lo que permite a los empleados acceder fácilmente a datos esenciales y tomar decisiones empresariales importantes desde cualquier lugar y dispositivo.
Más información
RETOS
- Las aplicaciones móviles se han convertido en la principal vía de acceso de los usuarios empresariales a los servicios en la nube
- Las soluciones de seguridad tradicionales para PC no son suficientes para proteger los datos en la nube
- Las aplicaciones pueden estar ubicadas en cualquier lugar y ser accesibles desde cualquier sitio, lo que significa que la seguridad debe abarcar la nube pública y privada, los dispositivos móviles, las plataformas como servicio y las aplicaciones y los datos locales
VENTAJAS
- Proteja los datos mediante una autorización condicional basada en la postura de seguridad del dispositivo, la aplicación y la nube
- Simplifique la autenticación con un inicio de sesión único (SSO) fluido
- Agilice los flujos de trabajo de corrección para garantizar una productividad continua
- Mantenga registros detallados para los informes de auditoría y cumplimiento normativo
- Adopte un enfoque basado en estándares que ha demostrado ser compatible con una seguridad en la nube escalable y líder en su categoría
- No deje ningún cabo suelto con una plataforma integral de seguridad móvil y en la nube