Solución de acceso de usuarios con privilegios para la plataforma F5 BIG-IP
Proteja los datos de las agencias federales y mitigue los riesgos.
La importancia vital de una autenticación robusta
El acceso tradicional a los recursos administrativos mediante nombre de usuario y contraseña constituye actualmente una importante vulnerabilidad de seguridad en nuestras redes. En consonancia con esta prioridad, la principal línea de actuación del Plan de Implementación de la Disciplina de Ciberseguridad del Departamento de Defensa (DoD) (http://dodcio.defense.gov/Portals/0/Documents/Cyber/CyberDis-ImpPlan.pdf) es la autenticación robusta de los usuarios con privilegios.
Línea de actuación: autenticación robusta
Reducir el anonimato, así como garantizar la autenticidad y la rendición de cuentas por las acciones realizadas en las redes de información del Departamento de Defensa (DoD), mejora la postura de seguridad del DoD. La relación entre una autenticación débil y la apropiación de cuentas está ampliamente demostrada. Una autenticación robusta ayuda a impedir el acceso no autorizado, incluido el compromiso a gran escala de las redes mediante la suplantación de administradores con privilegios. Los mandos y supervisores centrarán su atención en proteger los activos de alto valor, como servidores y routers, así como el acceso privilegiado de los administradores de sistemas. Esta línea de actuación respalda el objetivo 3-4 de la Estrategia de Ciberseguridad del DoD, que exige al director de Información del DoD mitigar las vulnerabilidades conocidas.
Además, la versión más reciente de la Guía de requisitos de seguridad para la gestión de dispositivos de red de la DISA (https://www.stigviewer.com/stig/network_device_management_security_requirements_guide/2017-04-07/finding/V-55105), que detalla las prácticas y los procedimientos de seguridad aplicables a la gestión de los dispositivos de red del DoD, establece una deficiencia de categoría CAT 2 (media) cuando no se utiliza la autenticación multifactor para las cuentas de usuarios con privilegios que acceden a dispositivos de red.
ID del hallazgo: V-55105
Gravedad: Alta
Detalles: …el Departamento de Defensa de EE. UU. (DoD) ha exigido el uso del token o credencial de la tarjeta de acceso común (CAC) para facilitar la gestión de identidades y la autenticación personal en los sistemas sujetos a la directiva HSPD 12. La arquitectura recomendada por el DoD para los dispositivos de red establece que los administradores de sistemas deben autenticarse mediante un servidor de autenticación utilizando la credencial CAC del DoD con una PKI aprobada por el DoD…
Sin embargo, implementar la autenticación mediante CAC para acceder a recursos administrativos puede resultar complicado. Existe una gran cantidad de dispositivos y sistemas que no se diseñaron para admitir métodos de autenticación robusta ni el acceso mediante tarjetas inteligentes. Tradicionalmente, las opciones se han limitado a:
- Aceptar el riesgo para la organización.
- Retirar o sustituir el dispositivo.
Ventajas principales
Reduce la superficie de ataque
F5 Privileged User Access crea una capa de protección en torno a los dispositivos vulnerables y las interfaces de administración. Para acceder, es necesario utilizar una tarjeta CAC/PIV que autorice el acceso al recurso correspondiente.
Proporciona un registro de auditoría
Esta solución proporciona a los equipos de seguridad un registro de auditoría y permite aplicar las políticas de seguridad con agilidad; la empresa determina la duración de una sesión o contraseña.
No requiere la instalación de modificaciones
La solución de F5 no requiere instalar ningún software ni realizar modificaciones en los sistemas críticos de backend.
Acceso de usuarios privilegiados de F5
La solución F5 Privileged User Access ofrece ahora una opción adicional que permite incorporar la autenticación CAC u otro método de autenticación robusta a una infraestructura de red que no admita esta funcionalidad de forma nativa. Lo hace sin necesidad de instalar software cliente ni agentes en ningún punto del entorno y permite aprovechar al máximo los sistemas heredados o que no cumplen los requisitos de forma segura. Se integra directamente con los sistemas PKI del Departamento de Defensa de EE. UU. (DoD) y puede configurarse para funcionar conjuntamente con una implementación existente de RADIUS, TACACS o Active Directory, así como con diversas bases de datos de autenticación de terceros.
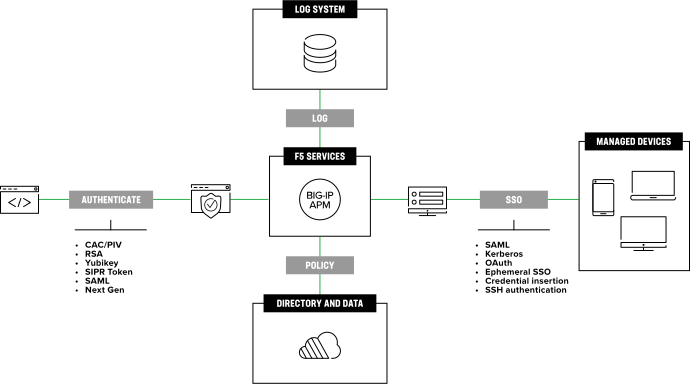
Esta solución consta de cuatro componentes principales: la plataforma F5 BIG-IP, BIG-IP Access Policy Manager (APM), la autenticación efímera y el cliente SSH web.
Plataforma BIG-IP
La plataforma BIG-IP es un producto conforme con FIPS, certificado según Common Criteria y aprobado por la UC APL (https://www.f5.com/company/certifications), disponible tanto en formato físico como virtual. Todas las funciones de la solución F5 Privileged User Access se ejecutan en la plataforma BIG-IP. BIG-IP es un producto de seguridad ampliamente implantado en las redes del Departamento de Defensa de EE. UU. que ya proporciona autenticación robusta para miles de aplicaciones críticas. Esta solución adicional simplemente aplica esa funcionalidad existente a los requisitos de los usuarios con privilegios.
BIG-IP Access Policy Manager
Un usuario con privilegios que accede a una aplicación se autentica primero mediante BIG-IP Access Policy Manager (APM). BIG-IP APM muestra primero al usuario un aviso de advertencia del Gobierno de los Estados Unidos (USG), que debe aceptar antes de continuar con la autenticación.
A continuación, BIG-IP APM solicita al usuario una tarjeta CAC o credenciales seguras, que después se comprueban mediante una lista de revocación de certificados (CRL) o un servidor del protocolo de estado de certificados en línea (OCSP) para garantizar que no se hayan revocado. De manera opcional, BIG-IP APM puede consultar un servidor de directorio, como Microsoft Active Directory (AD) o un servidor del protocolo ligero de acceso a directorios (LDAP), un proveedor del lenguaje de marcado para confirmaciones de seguridad (SAML) o diversos directorios de terceros para verificar con mayor certeza la identidad del usuario.
Una vez que BIG-IP APM verifica que el usuario con privilegios tiene permiso para acceder al sistema, BIG-IP APM consulta atributos adicionales para determinar a qué recursos puede acceder dicho usuario. Por último, se muestra al usuario con privilegios una página del portal con los recursos a los que tiene permiso para acceder. BIG-IP APM también ofrece funciones avanzadas para garantizar la integridad del cliente, como verificar que se trate de un equipo proporcionado por el Gobierno (GFE), que cumpla con el sistema de seguridad basado en host (HBSS) o que ejecute un sistema operativo compatible.
Autenticación efímera
La autenticación efímera consiste básicamente en una contraseña de un solo uso y de circuito cerrado para sistemas que solo pueden autenticarse mediante un nombre de usuario y una contraseña. Todo el sistema reside en F5 BIG-IP y funciona conjuntamente con BIG-IP APM para garantizar una conexión segura y cifrada de extremo a extremo, al tiempo que elimina la posibilidad de reutilizar las credenciales. En ningún momento del proceso el usuario o el cliente conocen esta contraseña efímera y, en el caso altamente improbable de que se vea comprometida, carecerá por completo de valor para un atacante o agente malintencionado. Esto permite incluso que F5 proporcione autenticación mediante CAC o autenticación multifactor a cualquier sistema que esté limitado al uso de un nombre de usuario y una contraseña para autenticarse.
Cliente SSH web
El cliente SSH web es un cliente HTML5 que funciona en cualquier navegador web proporcionado por la Administración y no requiere instalar componentes en el equipo cliente. Esto permite acceder de forma inmediata desde cualquier sistema actual o futuro del Gobierno federal de los Estados Unidos que disponga de un navegador web. Este cliente ofrece emulación completa de terminal, compatibilidad con eventos del ratón, funciones de cortar y pegar, y la posibilidad de registrar las conexiones en el cliente. También permite superponer avisos de clasificación, que pueden configurarse para cada host o de forma global, así como definir opciones de cifrado por host para garantizar la compatibilidad con dispositivos antiguos.
Todo el sistema se aloja en F5 BIG-IP y funciona conjuntamente con BIG-IP APM para garantizar una conexión segura y cifrada de extremo a extremo, al tiempo que elimina la posibilidad de reutilizar las credenciales.
Consolidación del acceso de usuarios privilegiados
Aunque la solución de acceso de usuarios con privilegios de F5 cubre una importante brecha de seguridad en los sistemas heredados y no conformes, también constituye una forma eficaz de centralizar el acceso a los sistemas modernos. F5 puede proteger numerosos sistemas que requieren acceso de usuarios con privilegios. Algunos ejemplos son:
- Interfaces de administración de telefonía (p. ej., Cisco Communications Manager Administration)
- Interfaces de administración de cortafuegos, IDS/IPS y DLP (p. ej., la interfaz web de Palo Alto)
- Interfaces de administración de proxies (p. ej., BlueCoat ProxySG)
- Interfaces de matrices de almacenamiento (p. ej., NetApp OnCommand, Pure Storage)
- Interfaces de administración de VDI y requisitos de autenticación de clientes VDI (p. ej., VMWare Horizon, Citrix XenDesktop, Windows Remote Desktop)
Al consolidar el control de acceso de los administradores, puede aprovechar las amplias funciones de autenticación y control de BIG-IP APM. Esto le permite exigir el uso de estándares de cifrado TLS en redes que no sean de confianza. También puede utilizar las funciones de registro de BIG-IP APM para disponer de un único punto desde el que registrar y auditar el acceso administrativo a estos sistemas, así como integrarlo con sistemas de generación de informes y registro para cumplir los requisitos normativos.
La solución de F5 admite modelos de federación de autenticación y puede facilitar la adopción de SAML y la tecnología en la nube por parte del Departamento de Defensa de EE. UU.
El futuro de la autenticación
F5 proporciona un marco para añadir funcionalidades que podrían convertirse en requisitos en el futuro. Algunas de las funcionalidades de autenticación que están estudiando los responsables del Gobierno y del Departamento de Defensa de EE. UU. (DoD) son las credenciales derivadas, la biometría y otros factores de autenticación. Si el Gobierno decide dejar de utilizar las tarjetas CAC o los métodos de autenticación habituales en la actualidad, la solución de F5 ofrece la flexibilidad necesaria para ampliarse y admitir esas funcionalidades adicionales a medida que se definan.
La solución de F5 admite modelos de federación de autenticación y puede facilitar la adopción de SAML y de la tecnología en la nube por parte del Departamento de Defensa de EE. UU. (DoD). F5 puede proporcionar autenticación robusta para aplicaciones, dispositivos, interfaces de administración y sistemas dentro de los entornos del DoD, ya sea en la nube o dondequiera que se alojen en el futuro.
Para obtener más información, visite www.f5.com/solutions/us-federal-government o consulte más información sobre las tendencias de ciberseguridad que afectan a las agencias federales.