
Configure fácilmente el acceso seguro a todas sus aplicaciones mediante Azure Active Directory
F5 BIG-IP APM y Microsoft Azure AD funcionan conjuntamente a la perfección para federar el acceso a todas sus aplicaciones, incluidas las clásicas y las personalizadas.
Aunque continúa la tendencia a migrar las cargas de trabajo a la nube y desarrollar nuevas aplicaciones nativas de la nube, es probable que la mayoría de las aplicaciones esenciales para la actividad de una organización sigan alojándose en sus propias instalaciones en un futuro próximo. Solo el 27 % de los encuestados en el Informe sobre el estado de los servicios de aplicaciones de F5 de 2020 indicó que más de la mitad de sus aplicaciones estarían en la nube a finales de 2020.
Implementar y mantener una combinación de aplicaciones en la nube y en las instalaciones no es un reto nuevo, pero uno de sus aspectos —la habilitación de una arquitectura de seguridad Zero Trust— ha adquirido una nueva urgencia debido al enorme aumento del número de trabajadores móviles y remotos. F5 y Microsoft ofrecen una solución integrada líder en su categoría para adoptar Zero Trust en todas las aplicaciones de una organización, incluidas tanto las aplicaciones «clásicas» en las instalaciones como las aplicaciones empresariales implementadas en la nube. Además, F5 proporciona a los administradores herramientas que facilitan enormemente la gestión del acceso y la configuración de estas aplicaciones.
La adopción de un modelo de seguridad Zero Trust es una prioridad para toda la empresa que, debido a su alcance, requiere soluciones integrales y con una intervención mínima. F5 y Microsoft han colaborado estrechamente para ofrecer una solución de este tipo, que garantiza la seguridad y la eficiencia de las aplicaciones empresariales implementadas en la nube o como software como servicio (SaaS), al tiempo que permite que las aplicaciones locales aprovechen las características y funcionalidades de Microsoft Azure Active Directory (Azure AD) a través de F5 BIG-IP Access Policy Manager (APM). BIG-IP APM también incluye Access Guided Configuration (AGC), una función capaz de reducir en un 75 % la complejidad de la configuración del acceso a las aplicaciones. Esto tiene un impacto significativo en las cargas de trabajo de NetOps y SecOps, y cobra aún más importancia porque automatiza tareas que suelen ser tan tediosas como importantes, lo que reduce el riesgo de errores humanos cuando la precisión es fundamental.
“Se ha demostrado que las capacidades de Access Guided Configuration de F5 BIG-IP APM reducen en un 75 % la complejidad de la configuración del acceso a las aplicaciones.”
Una empresa típica puede tener decenas, cientos y, en ocasiones, incluso miles de aplicaciones «clásicas» o personalizadas —muchas de ellas desarrolladas antes de que la nube pública se convirtiera en una consideración prioritaria— que siguen utilizándose a diario. Estas abarcan desde aplicaciones de confianza de proveedores consolidados como Oracle y SAP hasta aplicaciones altamente personalizadas que sustentan las funciones de ventas, inventario, logística u otras capacidades esenciales para la actividad de una empresa concreta. Es fundamental que los usuarios puedan acceder a estas aplicaciones de forma rápida y sencilla desde cualquier ubicación, y que ninguna de ellas vea reducido su uso porque el acceso desde fuera de la empresa resulte demasiado complicado.
Integración entre BIG-IP APM y Azure AD
En la nube, Azure AD ofrece un servicio de identidad empresarial de confianza que también proporciona inicio de sesión único (SSO) y autenticación multifactor (MFA) para ayudar a proteger a los usuarios frente al 99,9 % de los ciberataques. Azure AD admite más de 2.800 aplicaciones SaaS preintegradas, entre ellas Office 365, Google Apps y Salesforce. Para muchas organizaciones, Azure AD ya es una fuente de identidad de confianza para conectar a sus empleados, socios y clientes.
BIG-IP APM protege, simplifica y garantiza el acceso de los usuarios a aplicaciones, datos e interfaces de programación de aplicaciones (API), al tiempo que ofrece la puerta de enlace de acceso más escalable del mercado. BIG-IP APM ya está implementado en la mayoría de las empresas de la lista Fortune 500, donde constituye un componente esencial junto con otras soluciones como F5 BIG-IP Local Traffic Manager (F5 BIG-IP LTM) y F5 Advanced Web Application Firewall (WAF).
BIG-IP APM actúa como puerta de enlace de acceso a las aplicaciones clásicas y personalizadas de una organización. La integración de F5 y Azure AD salva la brecha de identidad entre las aplicaciones de nube pública y SaaS que admiten métodos de autenticación modernos, como el lenguaje de marcado para confirmaciones de seguridad (SAML), OpenID Connect (OIDC) y la autenticación abierta (OAuth), y las aplicaciones locales y de nube privada que admiten métodos de autenticación clásicos, como Kerberos, la autenticación basada en encabezados y RADIUS.
BIG-IP APM y Azure AD funcionan conjuntamente a la perfección para federar la identidad de los usuarios y facilitar su autenticación y autorización en las aplicaciones empresariales, independientemente de dónde estén alojadas. Las organizaciones pueden aplicar políticas de acceso condicional de Azure AD y aprovechar el motor de Azure Identity Protection para detectar el riesgo de inicio de sesión de los usuarios, así como gestionar y supervisar el acceso, proporcionando a los usuarios SSO, MFA y autenticación sin contraseña en aplicaciones clásicas.
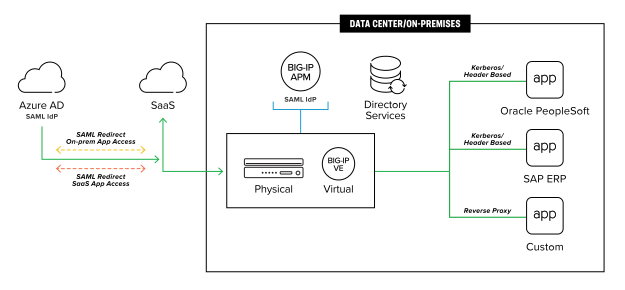
Para las organizaciones que conocen bien estas tecnologías, hay disponibles directrices e instrucciones de configuración e implementación, que pueden variar en función del uso que cada organización haga de las aplicaciones clásicas, proporcionadas por Microsoft y F5.
La configuración guiada de Access facilita más que nunca la seguridad de las aplicaciones
Juntos, BIG-IP APM y Azure AD simplifican el acceso a las aplicaciones y ofrecen una mejor experiencia de usuario al centralizar dicho acceso. La solución combinada permite a los usuarios iniciar sesión una sola vez y acceder desde un único lugar a todas las aplicaciones pertinentes para las que tengan autorización, independientemente de dónde estén alojadas. Sin embargo, la mejora de la experiencia de usuario es solo uno de los aspectos que distinguen a esta colaboración. En el ámbito empresarial, ofrece además una serie de ventajas adicionales, como la posibilidad de simplificar considerablemente la configuración y la implementación, reducir la carga de gestión y mejorar la experiencia general de administración.
Tradicionalmente, los administradores recurrían a guías de configuración publicadas y tutoriales que les orientaban minuciosamente durante el proceso de integración de BIG-IP APM y Azure AD. Ahora, con una única interfaz para controlar las políticas de todas las aplicaciones, Access Guided Configuration (AGC) de BIG-IP APM centraliza la autenticación, simplifica la implementación y la gestión del acceso a las aplicaciones y facilita las tareas administrativas.
“Con una única interfaz para controlar las políticas de todas las aplicaciones, Access Guided Configuration de BIG-IP APM centraliza la autenticación, simplifica la implementación y la gestión del acceso a las aplicaciones y facilita las tareas administrativas.”
AGC guía al administrador paso a paso en el proceso de configuración e implementación de BIG-IP APM. Esta configuración guiada es considerablemente más rápida que el enfoque tradicional y reduce de forma significativa la carga de trabajo de los administradores y los costes de implementación.
AGC también permite a los administradores de Azure AD incorporar y gestionar rápidamente aplicaciones clásicas esenciales, como SAP ERP y Oracle PeopleSoft. Dado que cada una de estas aplicaciones clásicas requiere su propia configuración de acceso, tradicionalmente los administradores tenían que configurar por separado el acceso a sus aplicaciones SAP, sus aplicaciones Oracle y cualquier otra aplicación clásica o personalizada, a menudo incluso creando configuraciones específicas para cada versión. Todo el proceso requiere mucho tiempo, es tedioso y propenso a errores humanos. En otras palabras, es perfecto para automatizarlo.
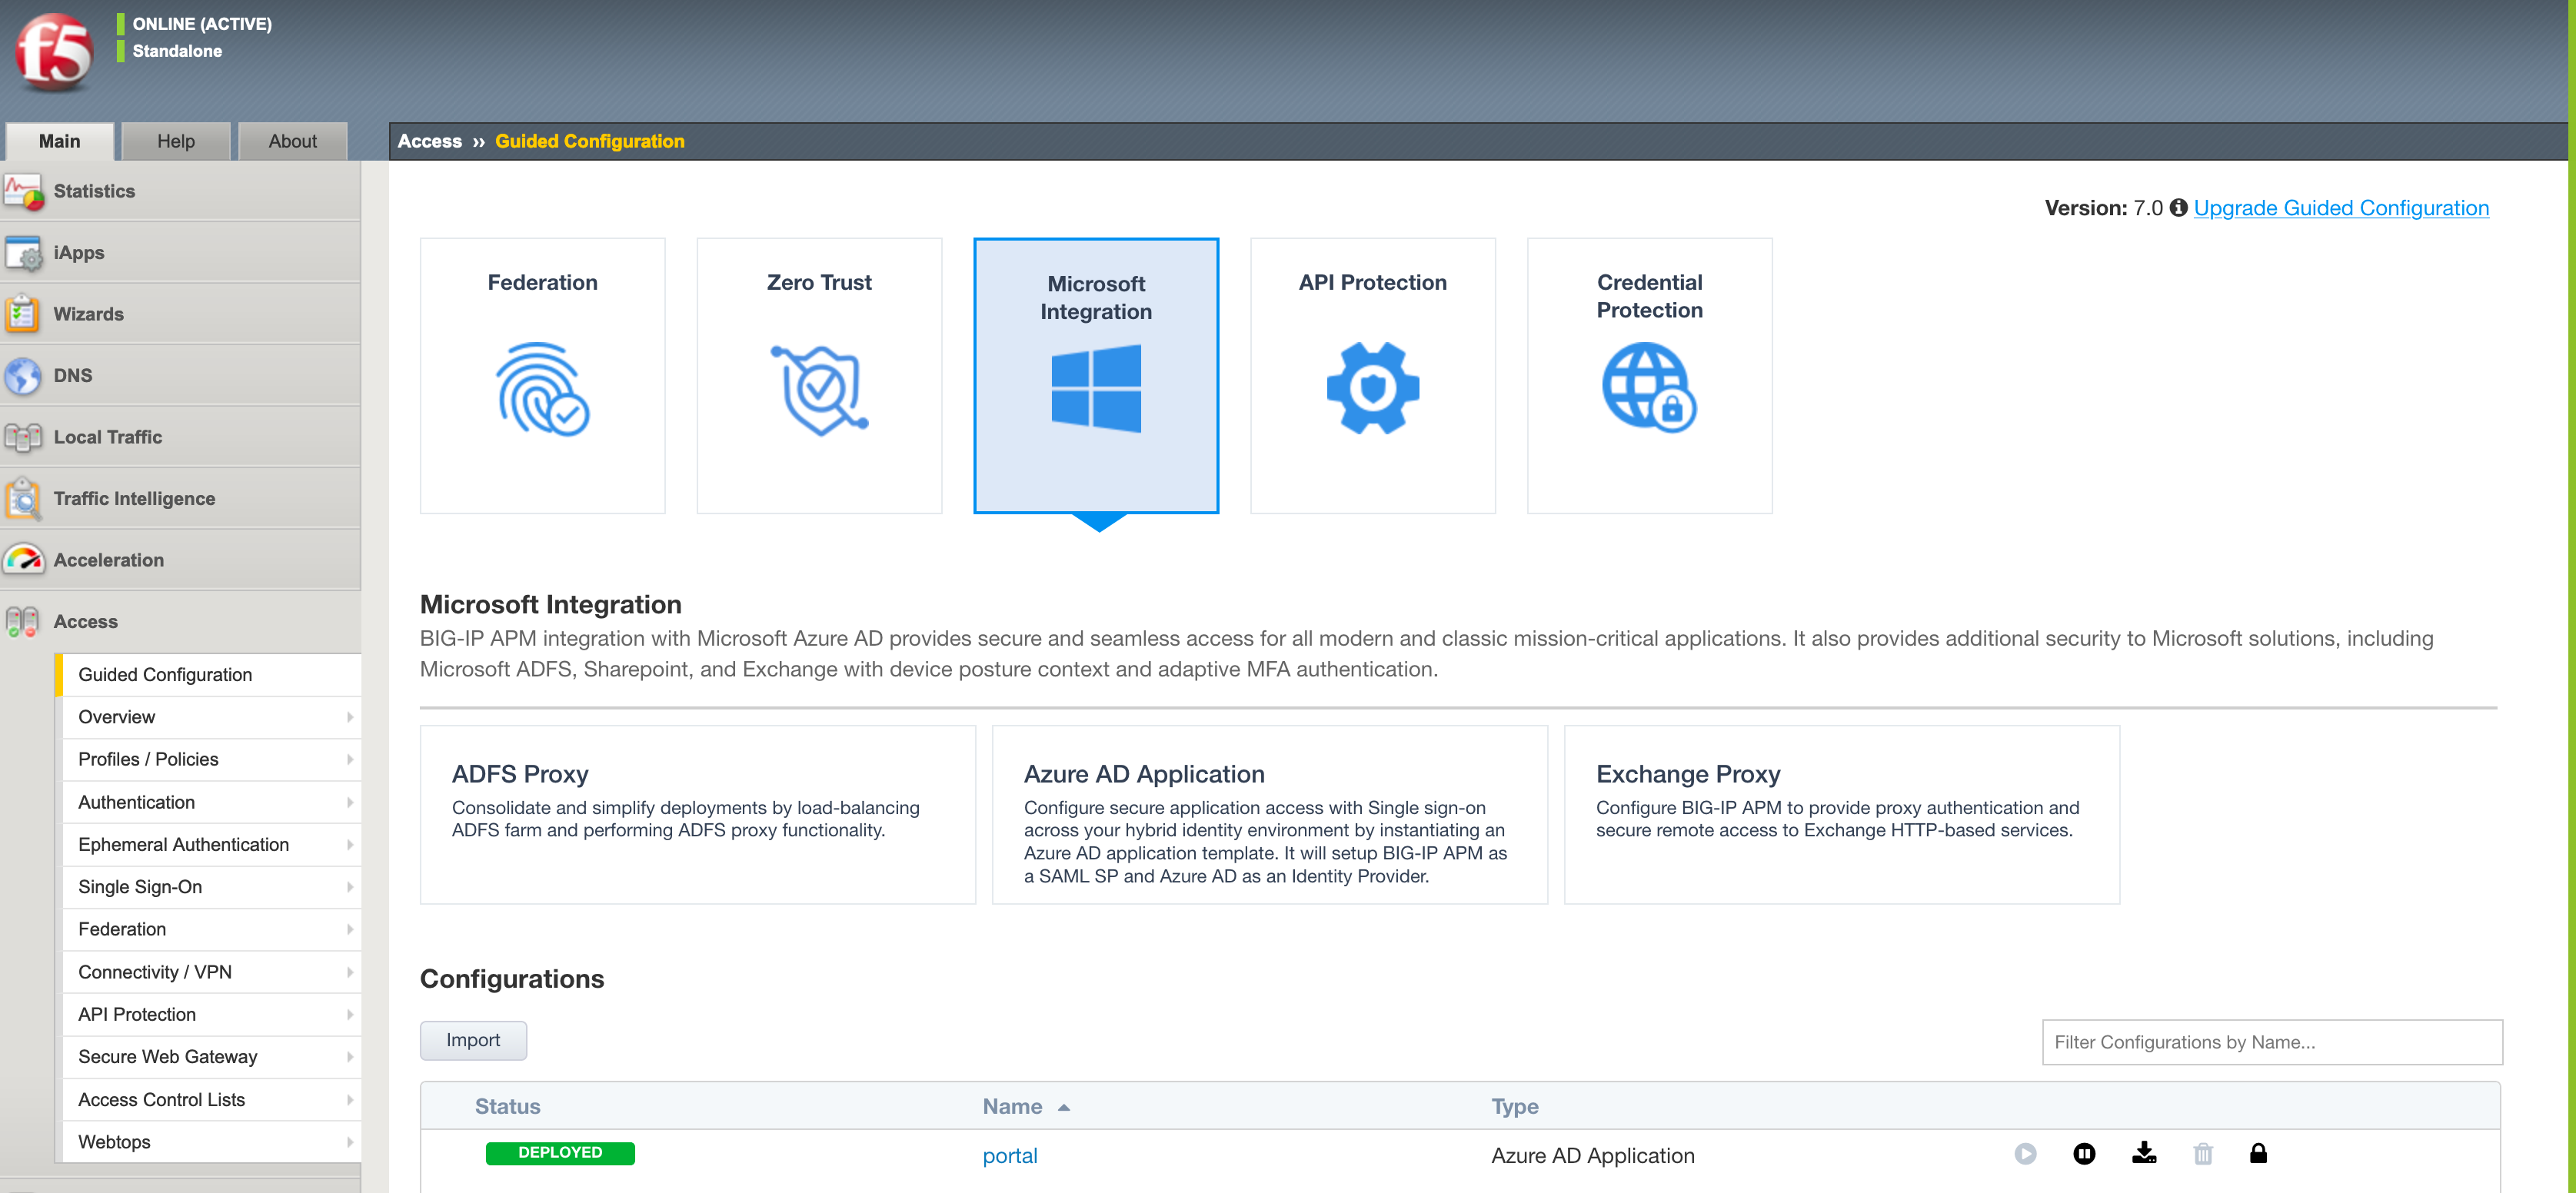
Mediante AGC, el administrador puede proporcionar información básica a través de una serie de campos sencillos y fáciles de recorrer. Esta funcionalidad de AGC reduce en un 75 % la complejidad de la configuración en comparación con una configuración guiada genérica para BIG-IP APM y Azure AD. Una vez completado el proceso guiado y tras hacer clic en el botón «Implementar», la aplicación queda disponible para los usuarios correspondientes. Con solo hacer clic en un botón, el administrador habrá evitado numerosos pasos que antes eran necesarios al implementar BIG-IP APM y Azure AD para subsanar la brecha de acceso de Oracle PeopleSoft y SAP ERP.
“Con solo hacer clic en un botón, el administrador habrá omitido numerosos pasos que antes eran necesarios al implementar BIG-IP APM y Azure AD para subsanar la brecha de acceso.”
La solución integrada federa la identidad de los usuarios para todas las aplicaciones clásicas y personalizadas aprobadas, las aplicaciones de nube pública y las aplicaciones SaaS. Esto permite mejorar la experiencia de usuario y la seguridad de las credenciales mediante el inicio de sesión único (SSO), así como reforzar la seguridad de las aplicaciones con la autenticación multifactor (MFA), especialmente en el caso de las aplicaciones clásicas y personalizadas que anteriormente no podían o no estaban diseñadas para admitir ninguna de estas tecnologías.
Centralizar la autenticación de los usuarios en las aplicaciones reduce la superficie de amenazas de una organización, mejora la usabilidad y disminuye considerablemente los costes administrativos. La integración de BIG-IP APM con Microsoft Azure AD proporciona dicha centralización, lo que mejora significativamente la experiencia tanto de los usuarios como de los administradores.
Los usuarios disfrutan de una experiencia mejorada gracias a un único inicio de sesión que les proporciona acceso seguro y fluido a todas las aplicaciones, independientemente de su ubicación o del método de autenticación utilizado. Al mismo tiempo, los administradores pueden reducir la carga de gestión y los costes simplificando considerablemente la configuración de aplicaciones clásicas y personalizadas que no admiten la autenticación moderna, ni de forma nativa ni mediante extensiones.
Conclusión
Dado que las aplicaciones actuales se encuentran tanto en las instalaciones como en nubes privadas y públicas, las empresas necesitan una solución que proteja, simplifique y centralice el acceso a todas sus aplicaciones, ya sean nativas de la nube, SaaS, clásicas o personalizadas. También necesitan ampliar el acceso a aquellas aplicaciones que no son compatibles con los protocolos SSO y la MFA actuales, al tiempo que ofrecen un acceso a las aplicaciones basado en el modelo Zero Trust y una experiencia de usuario sin complicaciones. Al utilizar conjuntamente BIG-IP APM y Azure AD, las organizaciones pueden garantizar un acceso fluido y de confianza a todas sus aplicaciones, lo que mejora considerablemente la experiencia tanto de los usuarios como de los administradores.
Para obtener más información, consulte la página web F5 en Microsoft Azure.
PUBLICADO EL 12 DE OCTUBRE DE 2020