
Mejora de la seguridad de los dispositivos móviles de Exchange con la plataforma F5 BIG-IP
Introducción
A medida que sigue aumentando el uso de dispositivos móviles en el lugar de trabajo, también crecen el riesgo para los activos corporativos y la necesidad de mitigar estos riesgos. Para muchas organizaciones, proporcionar acceso remoto desde dispositivos móviles a activos corporativos como Microsoft Exchange no es solo un lujo, sino también un requisito empresarial. Por tanto, los administradores deben encontrar formas de conciliar las necesidades de una plantilla móvil con la necesidad de proteger los activos corporativos. Afortunadamente, los controladores de entrega de aplicaciones (ADC) F5 BIG-IP pueden ayudar.
Este documento ofrece orientación sobre el uso de BIG-IP Access Policy Manager (APM) y BIG-IP Application Security Manager (ASM) para mejorar significativamente la seguridad de Exchange 2010 en dispositivos móviles.
Aviso legal y supuestos
Aunque esta guía presenta soluciones funcionales y probadas para proteger dispositivos móviles en un entorno de Exchange 2010, no pretende abarcar todas las opciones disponibles. Uno de los principales puntos fuertes de la línea de productos BIG-IP (incluidos BIG-IP LTM, APM, ASM y otros) es su flexibilidad. El objetivo principal de este informe técnico no es solo ofrecer orientación práctica, sino también mostrar la potencia y la flexibilidad de los productos BIG-IP. Se presupone que el lector posee conocimientos generales sobre la administración de BIG-IP Local Traffic Manager (LTM) y está familiarizado con los módulos BIG-IP APM y ASM.
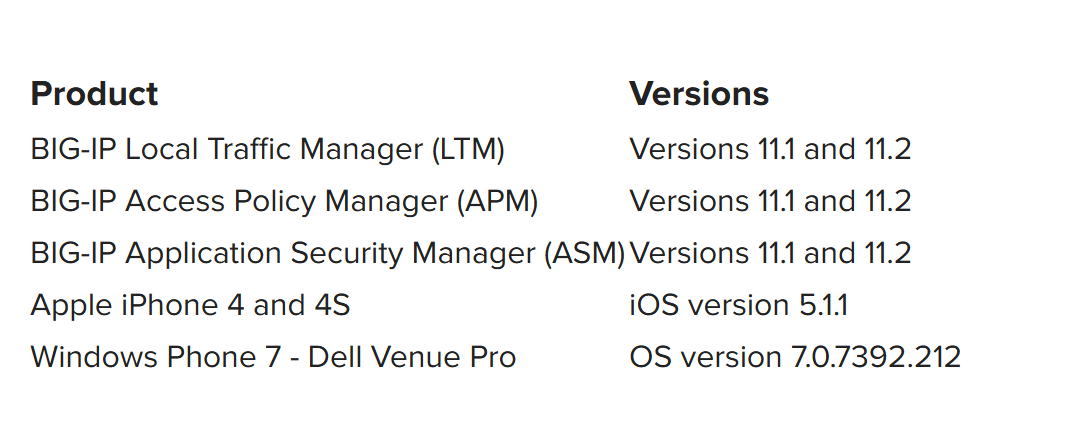
Para configurar y probar las recomendaciones presentadas en este documento, se utilizaron los siguientes productos y software BIG-IP.
Documentación adicional
- Guía de implementación de Microsoft Exchange Server 2010 (BIG-IP v11: LTM, APM, Edge Gateway): http://www.f5.com/pdf/deployment-guides/microsoft-exchange2010-iapp-dg.pdf
- Descripción general de la familia de productos BIG-IP: http://www.f5.com/products/big-ip/
BIG-IP Access Policy Manager y ActiveSync
En Exchange 2010, el rol de servidor de acceso de cliente (CAS) funciona como punto de acceso para todo el tráfico de los clientes, incluidos los dispositivos móviles. En concreto, la mayoría de los dispositivos móviles utilizan Exchange ActiveSync para acceder a la información de los buzones de correo. Permitir el acceso al entorno corporativo desde dispositivos móviles que pueden verse comprometidos fácilmente supone un riesgo considerable. Por tanto, es fundamental implementar una solución multifactor que autentique y autorice no solo al usuario, sino también al dispositivo.
En estrecha colaboración con la funcionalidad de proxy inverso de BIG-IP LTM, el módulo BIG-IP APM se aloja en el sistema BIG-IP y proporciona una preautenticación segura (incluida la inspección de los puntos finales) para las aplicaciones esenciales para la empresa. Las decisiones de gestión del tráfico pueden tomarse y aplicarse en el perímetro de la red, tanto por grupos como de forma individual. En la siguiente sección se utiliza el módulo BIG-IP APM para proporcionar acceso mediante nombre de usuario y contraseña, ID de dispositivo y certificados de cliente, sin dejar de permitir el uso de las funciones de seguridad integradas de Exchange, como las directivas de ActiveSync y el borrado remoto de dispositivos.
Autenticación mediante nombre de usuario y contraseña: «Algo que sabes»
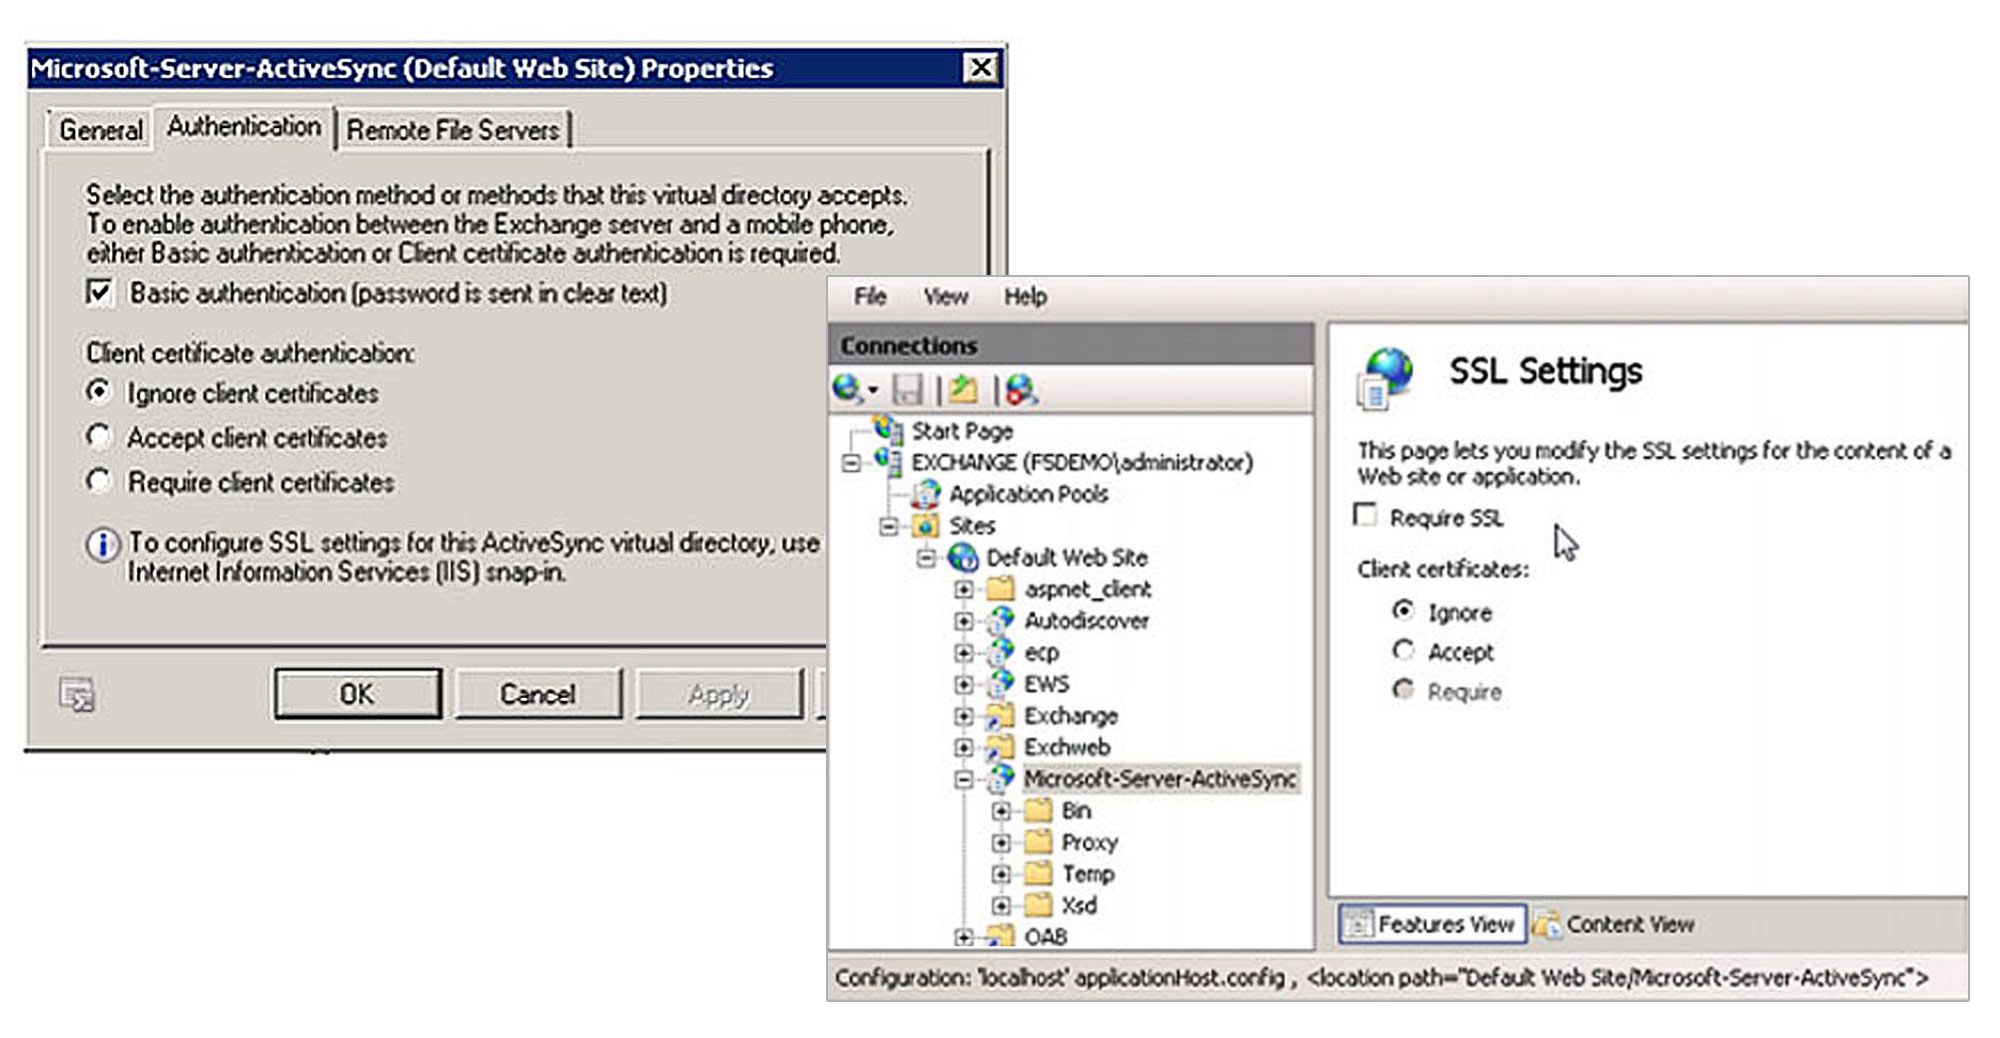
Configuración de CAS de Exchange 2010
Para facilitar la descarga de SSL en el sistema BIG-IP (así como la autenticación previa), la configuración y la directiva de Exchange ActiveSync utilizan los ajustes predeterminados.
Configuración inicial de iApps
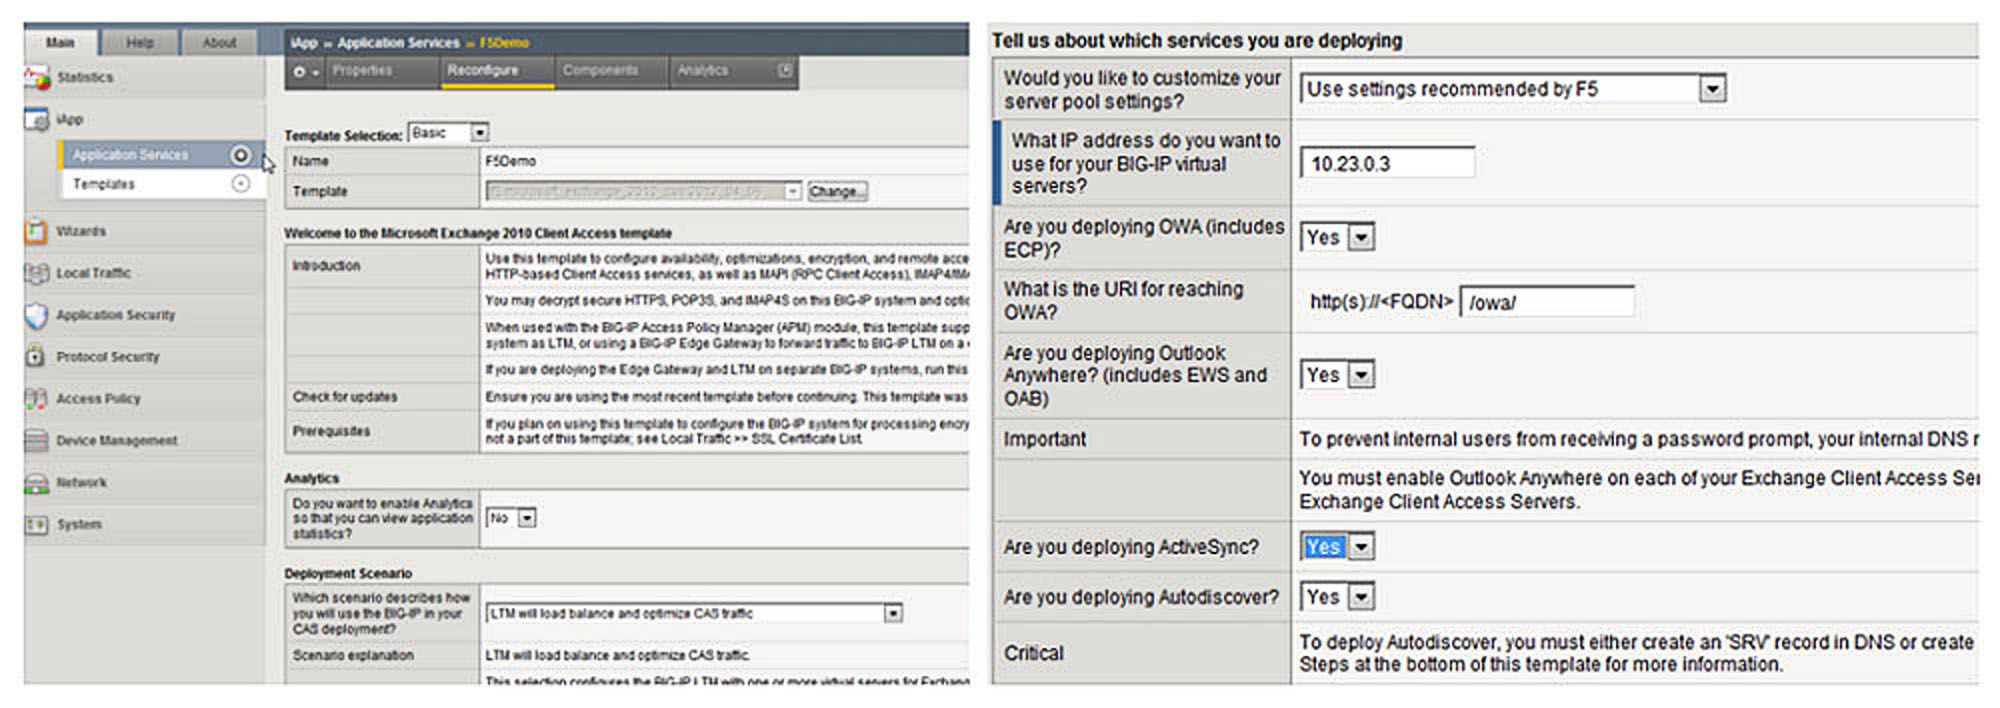
La configuración y el despliegue correctos de BIG-IP APM comienzan con F5 iApps. Disponibles por primera vez en la versión 11.0, las iApps (F5 iApps: llevar la entrega de aplicaciones más allá de la red) ofrecen una forma eficiente y fácil de usar para desplegar rápidamente en la red aplicaciones esenciales para el negocio.
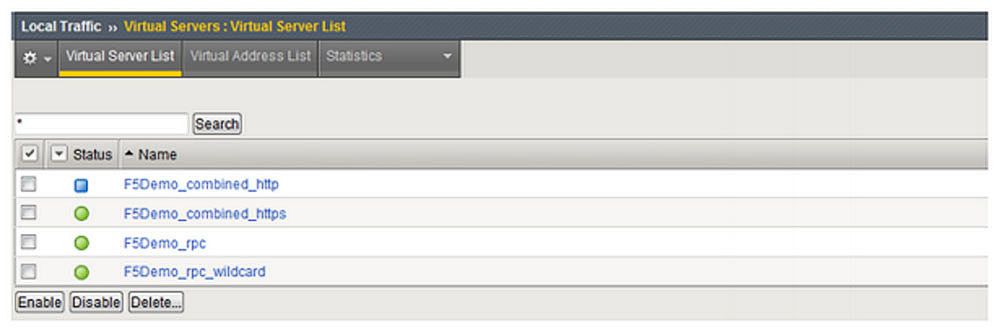
Como se ilustra a continuación, y como punto de partida de esta guía, el entorno de Exchange se implementará mediante la iApp de Exchange 2010. Mediante una pantalla de configuración basada en menús, la iApp básica configura el acceso al entorno CAS de Exchange 2010, incluido el acceso a Exchange ActiveSync.
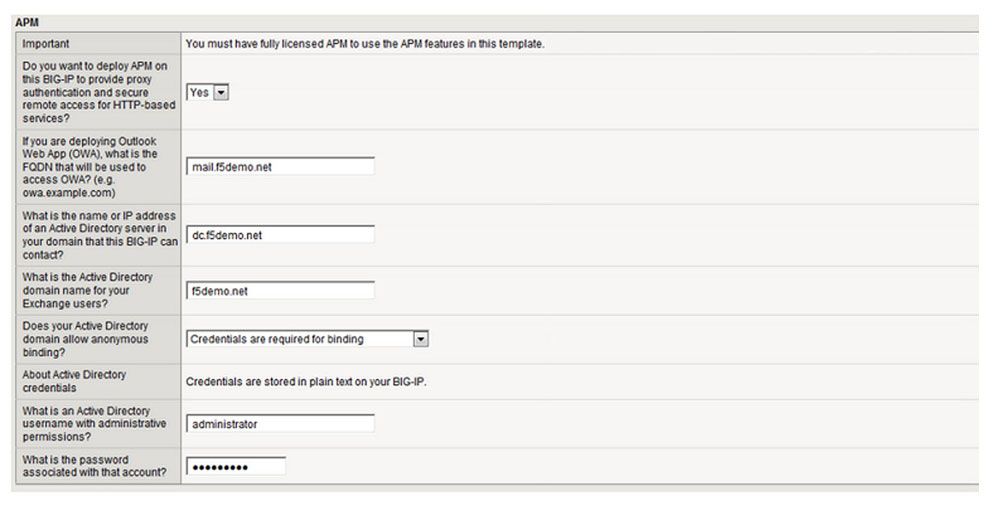
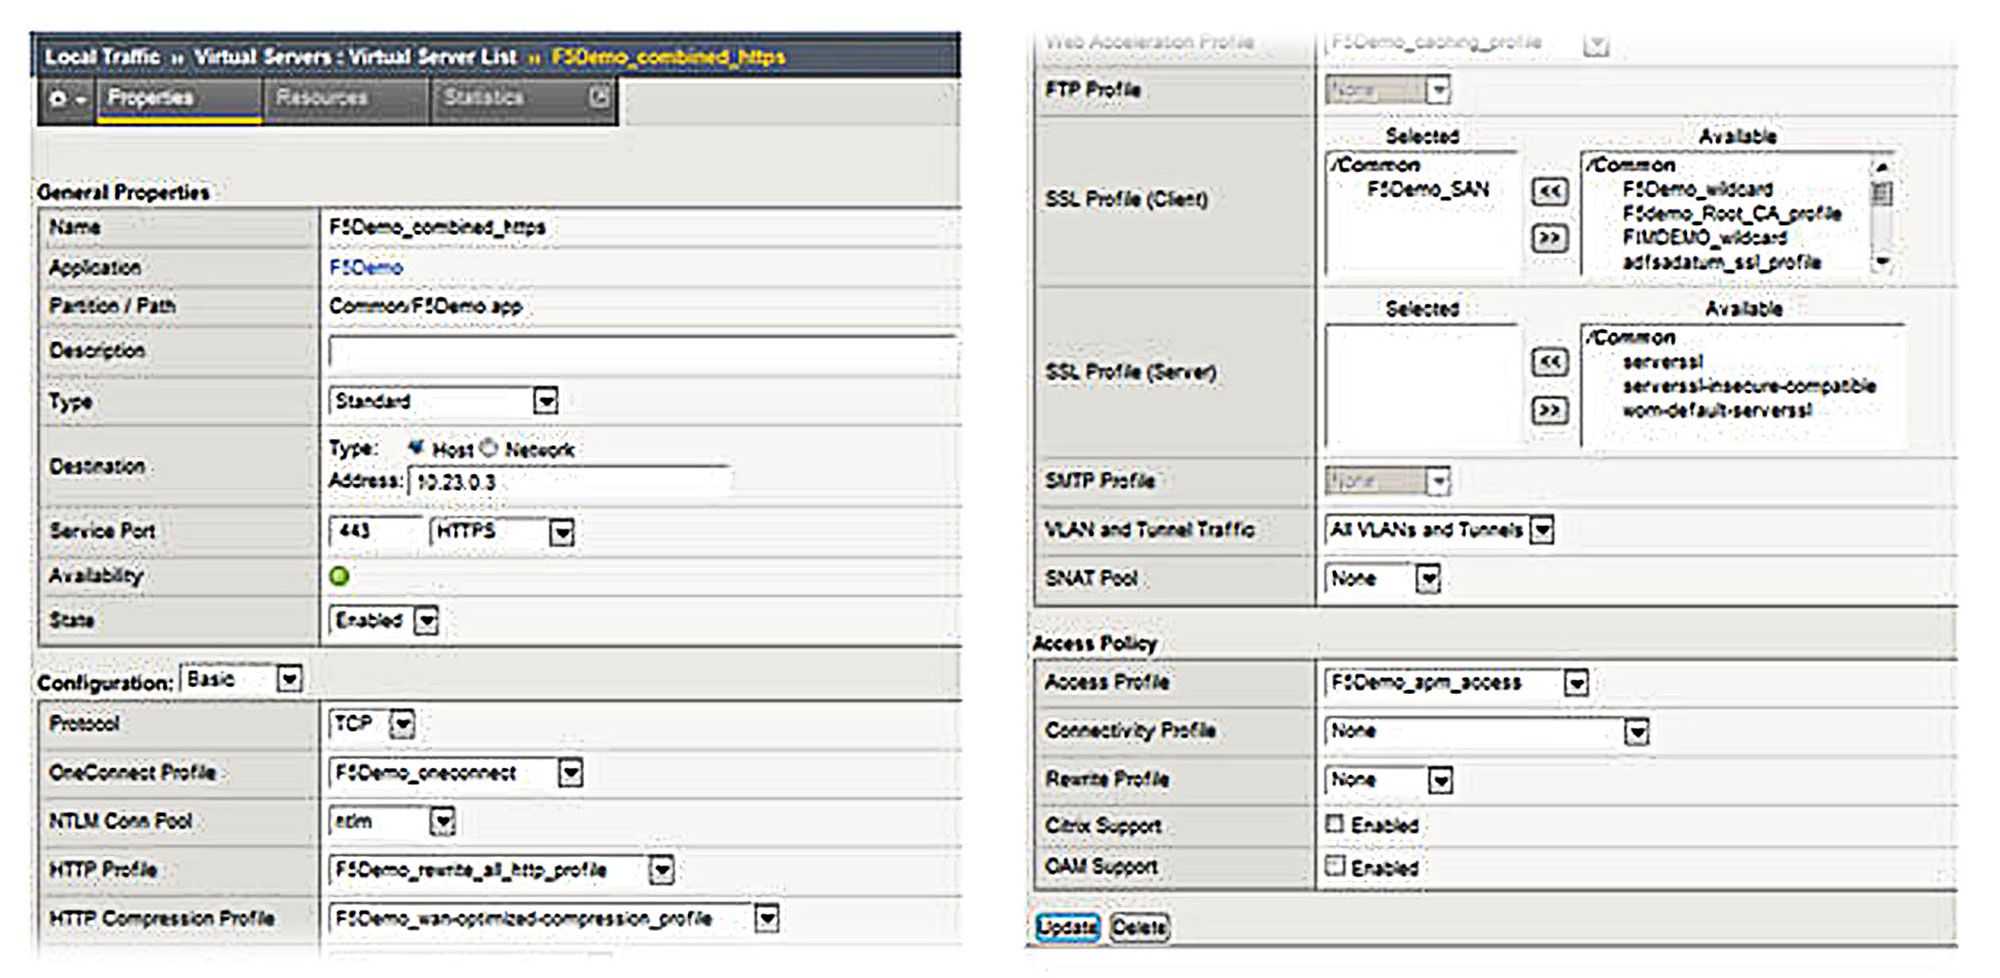
Esta configuración básica del sistema BIG-IP proporciona funciones avanzadas de gestión y optimización del tráfico, como el equilibrio de carga, la compresión, el almacenamiento en caché y la persistencia de sesiones. Además, se ofrece autenticación previa para todo el tráfico web, incluido el procedente de Outlook Web Access, Outlook Anywhere y Exchange ActiveSync. El sistema BIG-IP solicita y recibe las credenciales (nombre de usuario y contraseña) y, a su vez, autentica al usuario mediante Active Directory. Solo los usuarios debidamente autenticados pueden acceder al entorno interno de la organización.
Validación del ID del dispositivo: «algo que tienes»
Para reforzar aún más la seguridad, muchas organizaciones desean restringir el acceso al correo electrónico corporativo únicamente a dispositivos móviles previamente autorizados. Estos dispositivos autorizados pueden asignarse a un usuario específico o incluirse en un conjunto de dispositivos que pueden proporcionarse a los usuarios cuando sea necesario. Gracias a la flexibilidad de BIG-IP APM y a los identificadores únicos asociados a los dispositivos móviles, la implementación de Exchange configurada anteriormente puede modificarse fácilmente para exigir que el acceso se base tanto en el nombre de usuario y la contraseña como en el dispositivo físico.
Modificación de la implementación creada mediante iApp
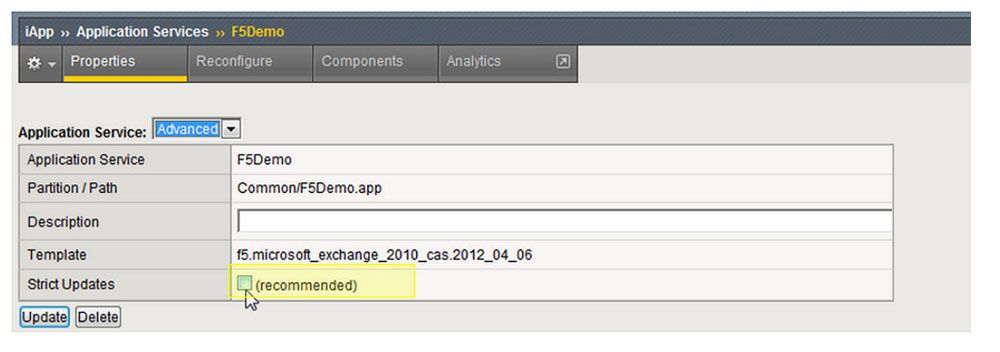
Antes de modificar la configuración de BIG-IP, debe configurarse la configuración creada por iApp para permitir actualizaciones ajenas a iApp. Para ello, se modifican las propiedades del servicio de aplicaciones específico (véase más abajo).
Método de validación de dispositivos 1: «Grupo de dispositivos de la organización»
El sistema BIG-IP se puede configurar para utilizar un conjunto de dispositivos aprobados en el proceso de autenticación. Solo los usuarios autenticados que dispongan de dispositivos aprobados (dispositivos incluidos en el conjunto compartido) podrán acceder desde dispositivos móviles al entorno de Exchange. Este método utiliza un conjunto centralizado de dispositivos aceptados y ofrece a los administradores la flexibilidad de «asignar» dispositivos a usuarios finales concretos según sea necesario.
Los siguientes pasos se realizan en la implementación actual de BIG-IP.
Los siguientes pasos se realizan en la implementación actual de BIG-IP.
1. Cree una lista de grupos de datos que incluya todos los ID de dispositivo pertinentes.
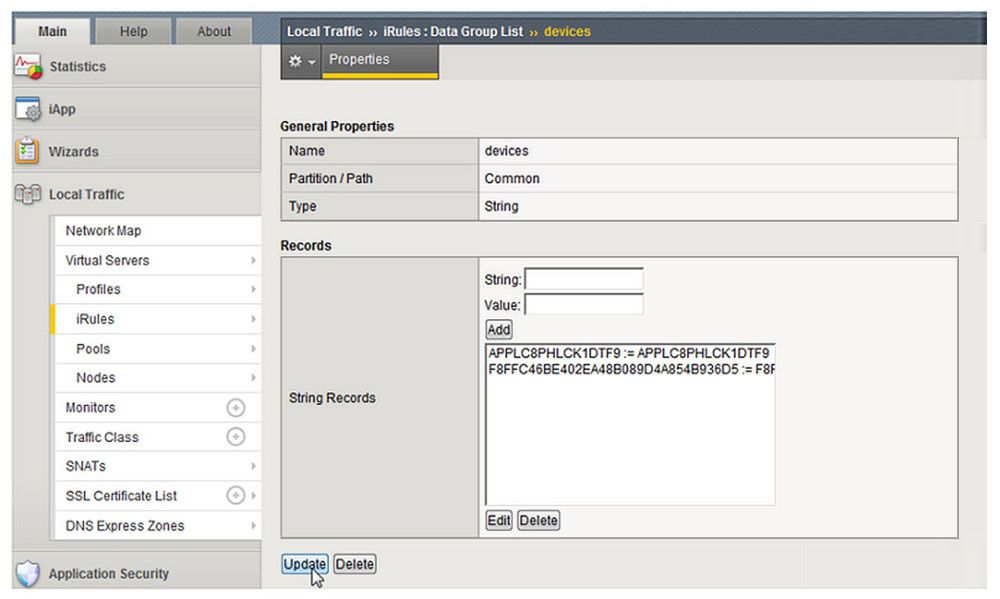
Como alternativa a introducir los ID de los dispositivos en la interfaz web de BIG-IP, haga referencia a un archivo externo mediante la funcionalidad iFile del sistema BIG-IP. Encontrará más información en DevCentral https://community.f5.com/t5/technical-articles/v11-1-ndash-external-file-access-from-irules-via-ifiles/ta-p/287683
2. Se utiliza la política de acceso existente
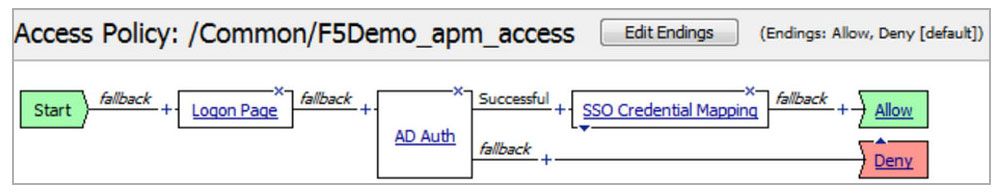
3. Se crea una iRule de F5 y se asocia al servidor virtual HTTPS de Exchange. La iRule compara el ID de dispositivo de la conexión del cliente (incluido en la consulta HTTP) con los ID de dispositivo almacenados en la lista de grupos de datos creada anteriormente. Si el ID de dispositivo no figura en la lista de dispositivos permitidos, se finaliza la sesión y se deniega el acceso.
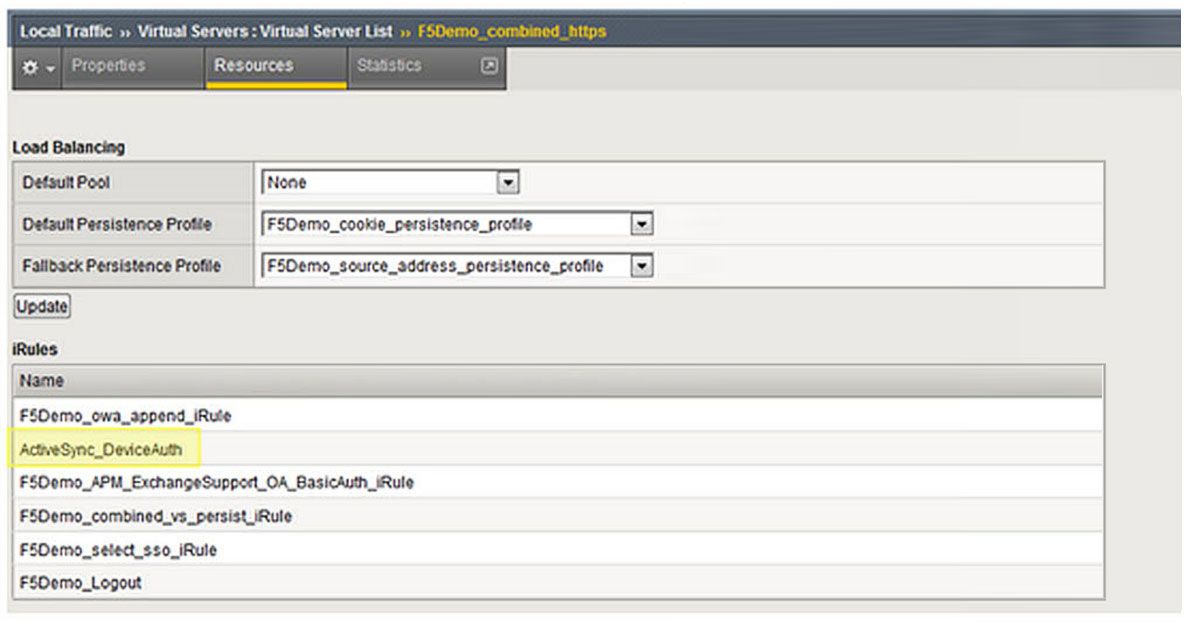
Nota sobre la codificación Base64: el método y el grado de acceso a ActiveSync pueden variar entre los distintos proveedores de sistemas operativos móviles (por ejemplo, Apple iOS, Android y Windows Phone). Algunos dispositivos, como los que utilizan Windows Phone 7, emplean la codificación Base64, que debe descodificarse para identificar el ID del dispositivo. La iRule mencionada anteriormente determinará si la consulta HTTP está codificada y la descodificará cuando sea necesario.
Método 2 de validación de dispositivos: «Validación individual de usuarios/dispositivos»
Aunque no es tan sencillo como el ejemplo anterior, BIG-IP APM puede utilizarse para consultar los atributos de usuario en Active Directory. Para facilitar la asociación entre usuarios y dispositivos con fines de seguridad de acceso, se pueden utilizar los atributos personalizados de Exchange 2010 para almacenar los identificadores de dispositivos permitidos para cada usuario. Posteriormente, durante el proceso de autenticación, BIG-IP APM puede consultar estos atributos de usuario para aplicar las restricciones de acceso desde dispositivos móviles.
Los siguientes pasos se realizan en la implementación existente de Exchange 2010/BIG-IP.
Los siguientes pasos se realizan en la implementación existente de Exchange 2010/BIG-IP.
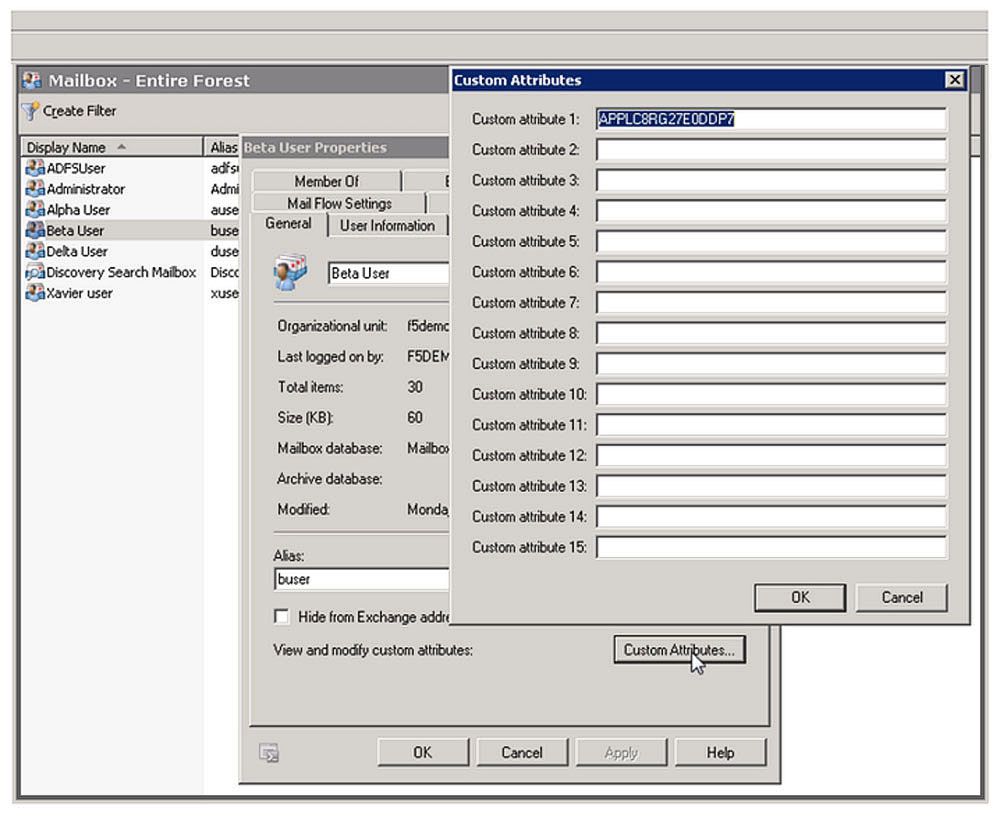
1. Los atributos personalizados del buzón del usuario se rellenan con los identificadores de dispositivo permitidos para ese usuario concreto. En el siguiente ejemplo, se pueden asignar tres dispositivos a un buzón determinado. Los identificadores de dispositivo se pueden almacenar en los campos «Atributo personalizado» 1, 2 y 3.
2. Se modifica la política de acceso de BIG-IP APM existente. Se configura un elemento vacío para determinar que la sesión actual es de ActiveSync.
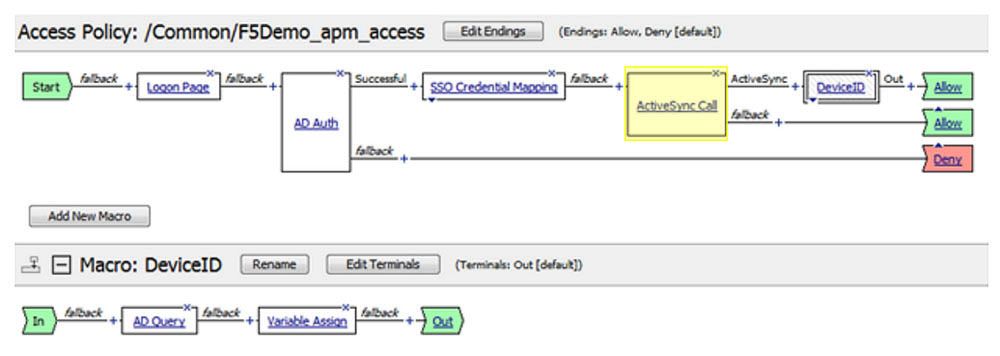
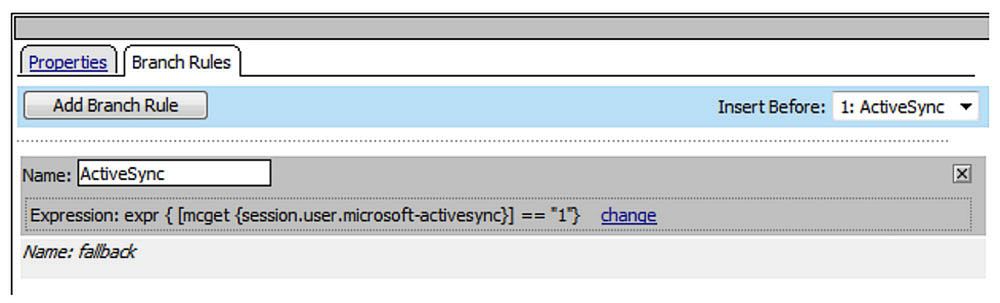
3. Si la sesión es de ActiveSync, se utiliza una macro que realiza una consulta de los atributos del usuario en AD y captura los identificadores de los dispositivos como variables de sesión.
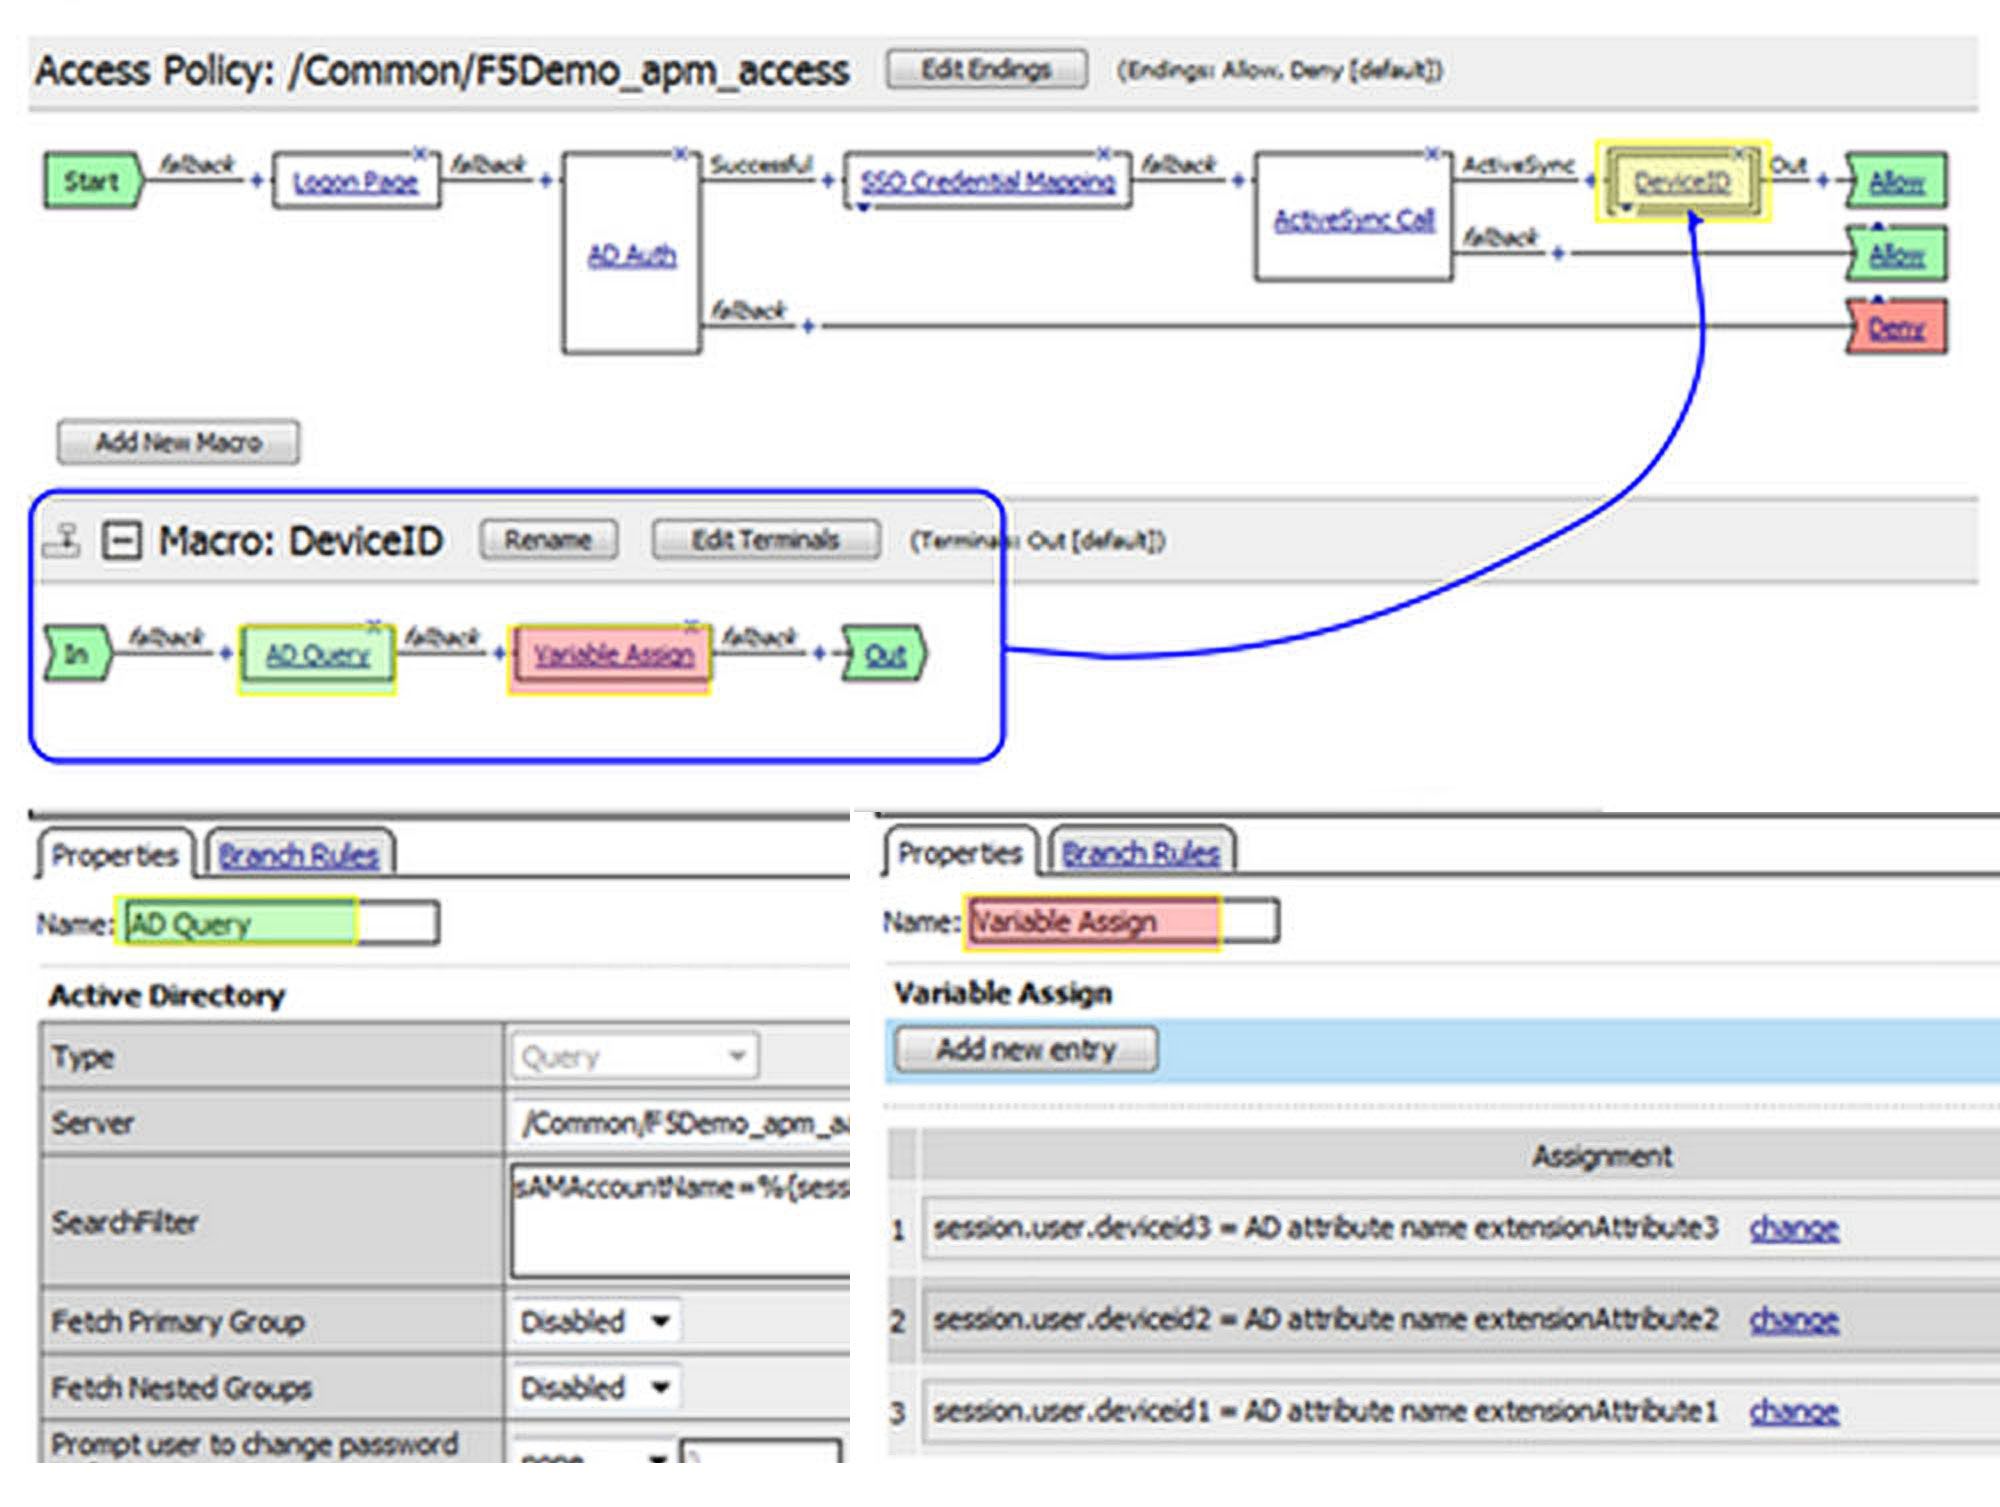
4. Se crea una iRule y se asocia al servidor virtual HTTPS de Exchange. La iRule compara el ID de dispositivo de la conexión del cliente (incluido en la consulta HTTP) con las variables de sesión. Si el ID de dispositivo del cliente no coincide con ninguno de los dispositivos asignados previamente al usuario, la sesión finaliza y se deniega el acceso.
Validación del ID del dispositivo: «algo que tienes»
Quizá uno de los métodos más complejos (y, por tanto, menos utilizados) para proteger los dispositivos móviles sea el uso de certificados del lado del cliente. En la implementación nativa de Exchange, es necesario crear certificados individuales, almacenarlos en Active Directory y distribuirlos a los dispositivos. Además, para habilitar este tipo de autenticación en la matriz CAS, el tráfico que llega al servidor CAS debe estar cifrado.
El sistema BIG-IP puede volver a cifrar el tráfico destinado a la granja interna de servidores CAS, además de actuar como proxy SSL para la autenticación mediante certificados del lado del cliente. Sin embargo, BIG-IP APM permite exigir y validar certificados del lado del cliente, a la vez que descarga el procesamiento SSL de la matriz CAS. El siguiente ejemplo muestra cómo implementar la validación basada en certificados junto con la autenticación mediante nombre de usuario y contraseña.
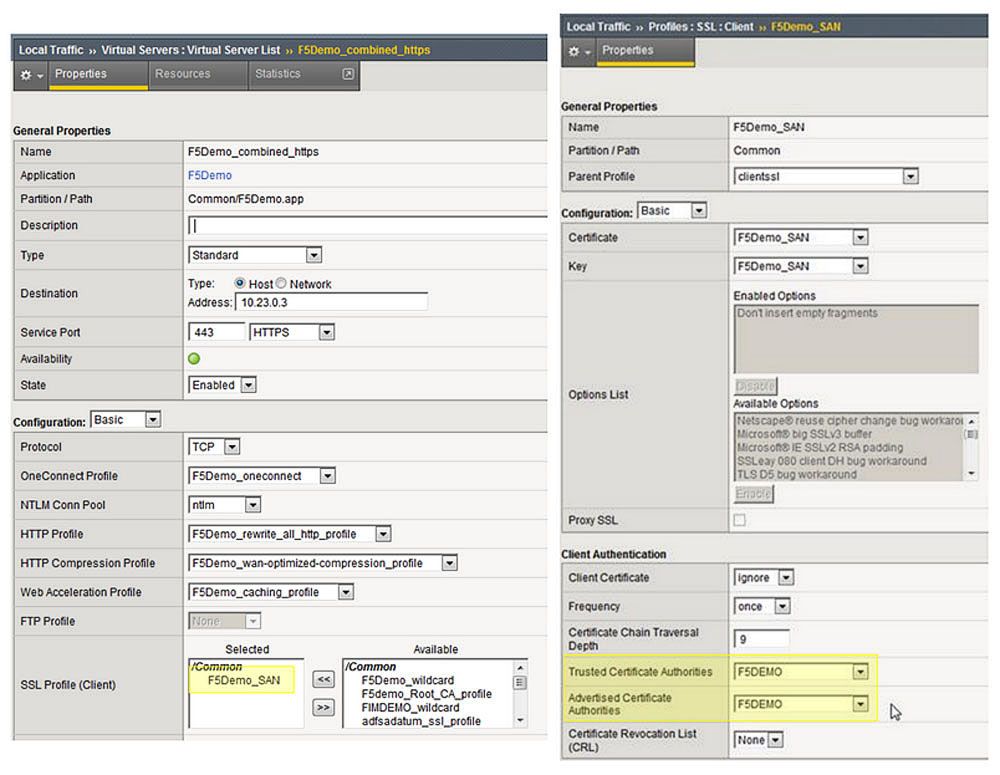
1. El perfil SSL de cliente actual se modifica para incluir una autoridad de certificación (CA) de confianza con un certificado de CA importado previamente en el sistema BIG-IP. En este ejemplo, la CA de confianza es «F5DEMO».
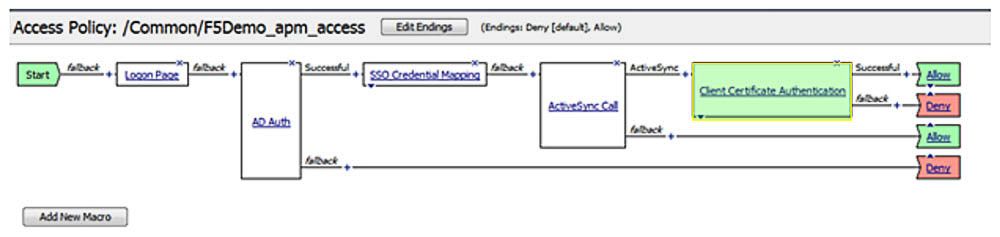
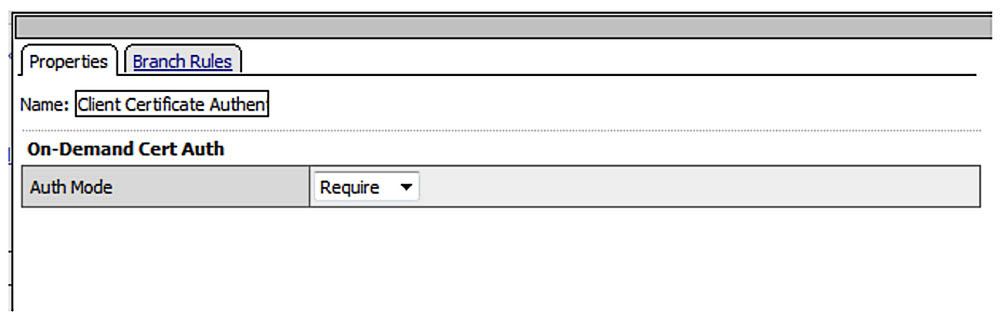
2. Se modifica la política de acceso existente de BIG-IP APM. Se incluye un elemento «On-Demand Cert Auth». Una vez que los usuarios se hayan autenticado correctamente con sus credenciales (nombre de usuario y contraseña), BIG-IP APM volverá a negociar la conexión SSL y validará el certificado de cliente con la CA de confianza indicada anteriormente. Si la validación falla, se finalizará la sesión y se denegará el acceso.
Combinación de métodos de autenticación: «Autenticación multifactor»
Los ejemplos anteriores han mostrado cómo BIG-IP APM puede autenticar dispositivos móviles mediante nombres de usuario y contraseñas, identificadores de dispositivo y certificados de cliente. Al combinar estos distintos métodos en una única solución de autenticación multifactor, BIG-IP APM puede proporcionar un acceso seguro y fácil de gestionar a Exchange ActiveSync. La siguiente ilustración muestra un flujo de autenticación típico que combina los métodos descritos anteriormente, así como una decisión basada en el tipo de dispositivo.
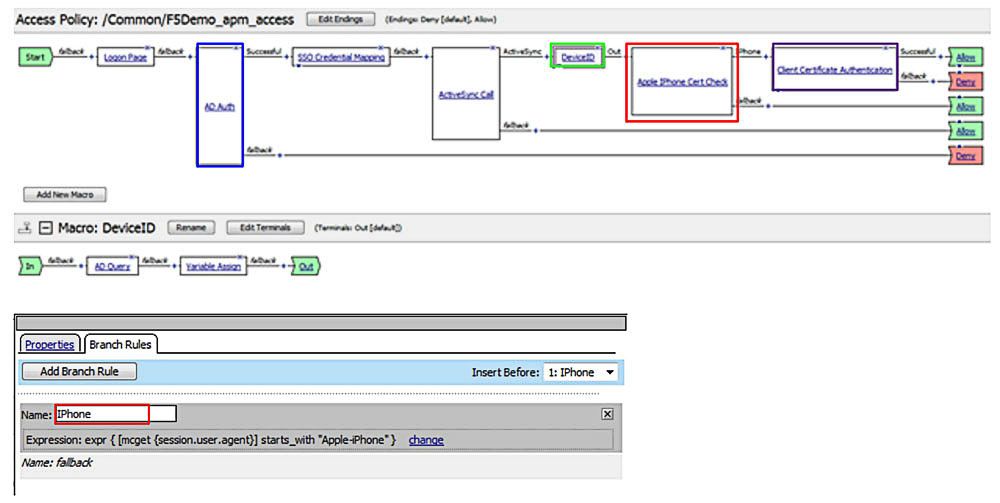
- El usuario se autentica previamente en Active Directory con su nombre de usuario y contraseña.
- Si la sesión utiliza ActiveSync, el identificador del dispositivo se compara con los atributos del usuario y con una lista de dispositivos permitidos.
- Se comprueba el tipo de dispositivo.
- Si el tipo de dispositivo es un iPhone, se requiere un certificado válido.
BIG-IP Application Security Manager y ActiveSync
La implementación de controles de seguridad adecuados para el acceso a Exchange desde dispositivos móviles no termina con la autenticación y la autorización. Para reforzar aún más la postura de seguridad de la organización, es necesario supervisar y gestionar eficazmente el flujo de tráfico (incluido el procedente de fuentes autenticadas). Dado que la mayor parte del tráfico procedente de fuentes externas atraviesa cortafuegos tradicionales de capa 3 para acceder a la red corporativa, se debe implementar un cortafuegos de capa de aplicación o WAF. Los WAF, como BIG-IP Application Security Manager (ASM), operan en la capa de aplicación, donde analizan las cargas útiles HTTP y actúan sobre ellas para proteger aún más los activos corporativos.
El módulo ASM de BIG-IP reside en el sistema BIG-IP y puede utilizarse para proteger el entorno de Exchange frente a numerosas amenazas, entre las que se incluyen los ataques DoS y DDoS de capa 7, la inyección de SQL y los ataques de scripts entre sitios.
En la siguiente sección se muestra cómo configurar los módulos ASM de BIG-IP para utilizarlos con Exchange ActiveSync.
La política de seguridad de ActiveSync
BIG-IP ASM es una aplicación extremadamente robusta y, como tal, su implementación puede requerir bastante tiempo. Afortunadamente, F5 ha desarrollado varias plantillas preconfiguradas para reducir drásticamente el tiempo y el esfuerzo necesarios. Este es el caso de Exchange ActiveSync. Para implementar BIG-IP ASM para Exchange ActiveSync, es necesario seguir los pasos que se indican a continuación.
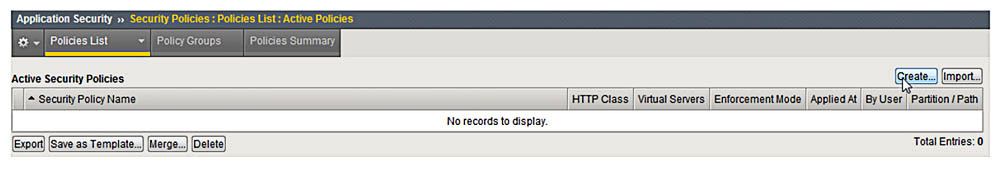
1. En el menú Application Security, seleccione «Security Policies» y cree una nueva política.
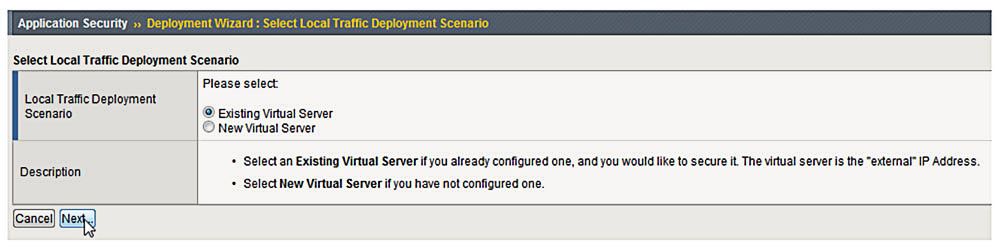
2. Seleccione «Servidor virtual existente» y «Siguiente».
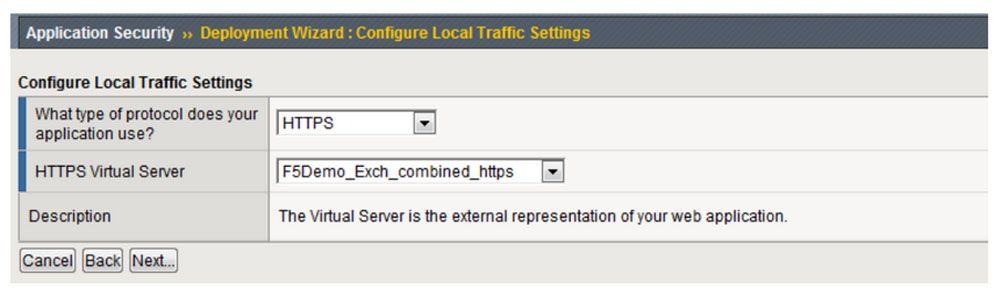
3. Seleccione «HTTPS», el servicio virtual de Exchange existente y «Siguiente».
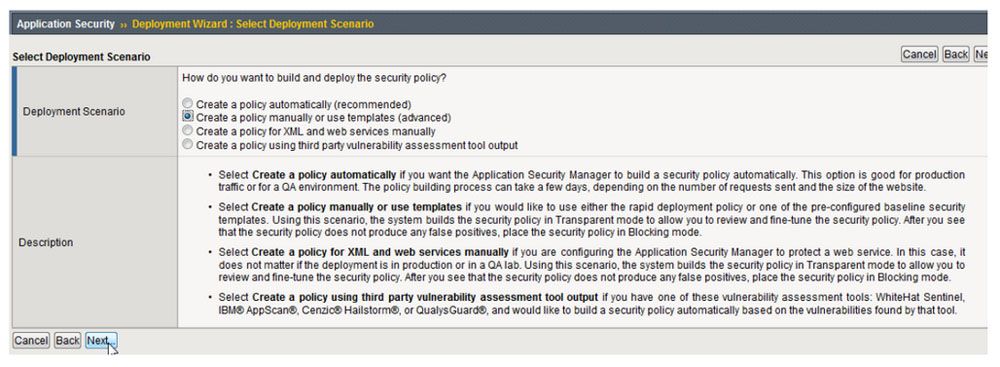
4. Seleccione «Crear una política manualmente o usar plantillas (avanzado)» y, a continuación, «Siguiente».
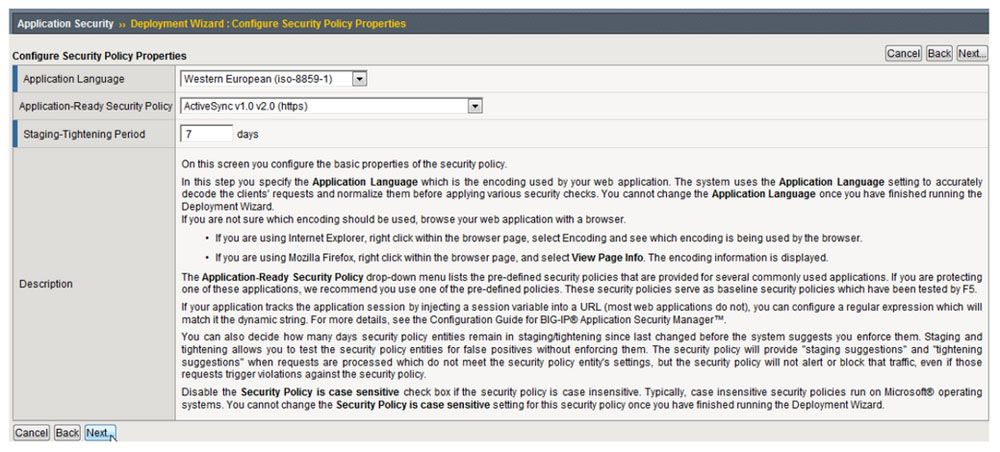
5. Seleccione el idioma de la política, que normalmente es «Western European (iso-8859-1)». A continuación, seleccione «ActiveSync v1.0 v2.0 (https)» y «Siguiente».
6. Seleccione «Finalizar».
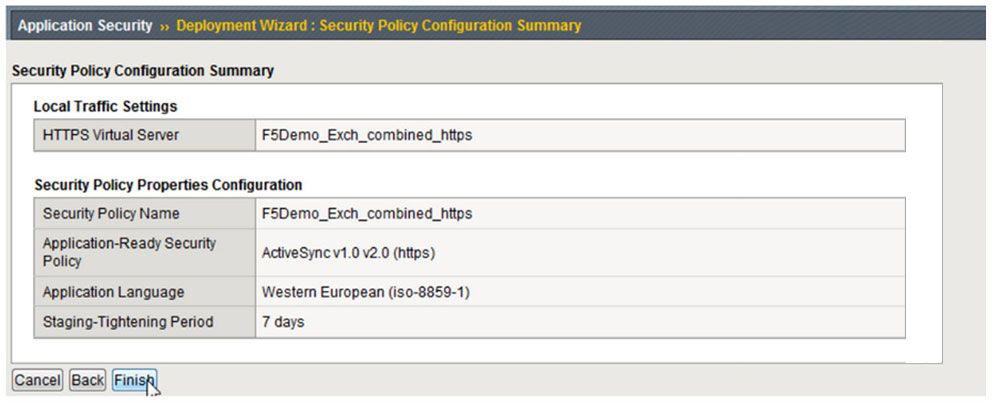
En este punto, la política de seguridad se ha creado y aplicado al servidor virtual de Exchange. Sin embargo, por diseño, la política se implementa en modo de aplicación «Transparente». La política supervisa el tráfico (tanto de entrada como de salida), pero no realiza ninguna acción. Esto permite al administrador ajustar la política sin afectar a los usuarios.
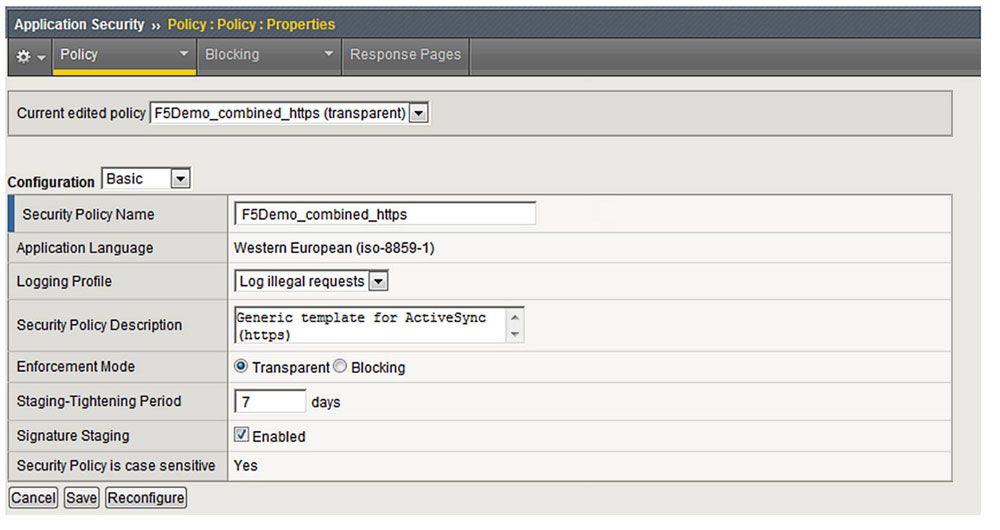
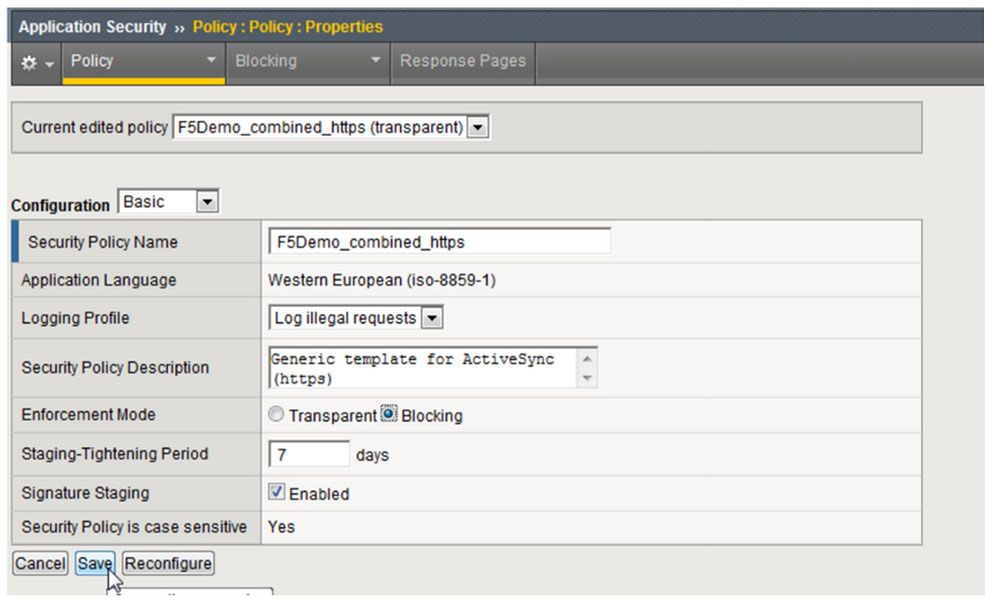
7. Una vez que la política se haya ajustado a un nivel aceptable, debe cambiarse de «Transparente» a «Bloqueo». Seleccione el botón de opción «Bloqueo» y, a continuación, «Guardar».
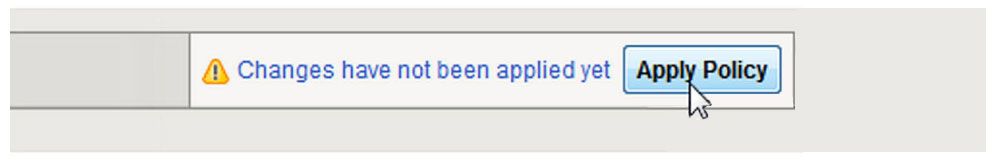
8. Seleccione «Aplicar política» para confirmar los cambios.
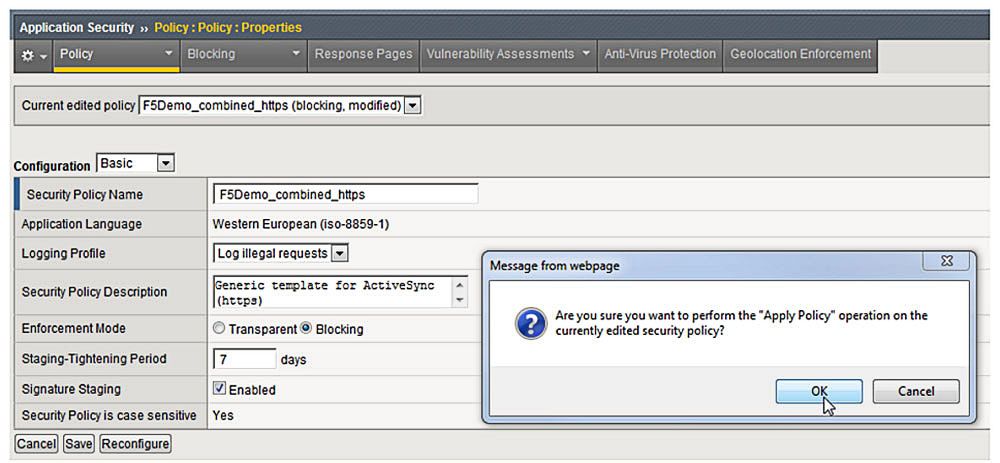
La política ASM de BIG-IP ahora funciona en modo «Bloqueo».
Conclusión
Proporcionar acceso a las aplicaciones a una plantilla cada vez más móvil se está convirtiendo rápidamente en un requisito empresarial para muchas organizaciones. Es absolutamente fundamental garantizar que estas aplicaciones tengan una alta disponibilidad y sean seguras. Los controladores de entrega de aplicaciones BIG-IP Access Policy Manager (APM) y Application Security Manager (ASM) están diseñados para ofrecer una implementación segura y de alta disponibilidad de aplicaciones esenciales para el negocio. En concreto, se puede lograr una seguridad superior para los dispositivos móviles que acceden a Exchange combinando los mecanismos de autenticación multifactor de BIG-IP APM con la sólida funcionalidad de firewall de capa 7 de BIG-IP ASM.
PUBLICADO EL 20 DE NOVIEMBRE DE 2012