
De los bots a la sala de juntas: cómo los bots maliciosos afectan negativamente a su balance
Los bots maliciosos son más que un problema de seguridad
Los bots maliciosos ocasionan importantes costes económicos a las empresas: se apoderan de las cuentas de los clientes mediante el relleno de credenciales y la elusión de la autenticación multifactor (MFA); ralentizan el rendimiento de sitios web y aplicaciones mediante el scraping; frustran a los clientes fieles e impiden las compras mediante la reventa especulativa y el acaparamiento de inventario; roban tarjetas regalo y puntos de fidelidad mediante la enumeración; y generan devoluciones de cargos y multas al validar datos de tarjetas de crédito robadas. Las estrategias ineficaces para mitigar los bots, como los CAPTCHA y las listas de bloqueo de direcciones IP, introducen fricciones de seguridad que provocan pérdidas de ingresos debido a la reducción de las tasas de conversión y al abandono de los carritos de compra.
Los costes que los ciberdelincuentes generan mediante bots son tan diversos que a los profesionales de la seguridad puede resultarles difícil explicar a los responsables empresariales el amplio impacto económico y operativo del tráfico de bots maliciosos. Este informe técnico ofrece una visión general de los efectos cuantitativos y cualitativos de los ataques automatizados de bots, así como de las ventajas empresariales de una gestión eficaz de estos. El objetivo de este documento es servir como punto de partida para que los equipos de seguridad de la información y prevención del fraude dialoguen con la alta dirección sobre el impacto de los ataques de bots maliciosos tanto en los ingresos como en los beneficios, así como sobre las importantes ventajas económicas de las tecnologías eficaces de defensa contra bots.
“«Los ataques de bots maliciosos son más que una amenaza para la infraestructura de seguridad: representan un reto empresarial que debe abordarse para proteger las operaciones y la salud financiera de su organización».”
Explicar a la alta dirección la amenaza económica de los ataques de bots
Una serie de nuevos informes de investigación ha puesto de manifiesto las consecuencias financieras y empresariales derivadas de los ataques automatizados de bots, lo que facilita que los profesionales de la seguridad puedan señalar el impacto económico de la ciberdelincuencia y debatir con los responsables empresariales el retorno de la inversión (ROI) de las soluciones específicas contra bots. Esta información puede ayudar a los equipos de seguridad a impulsar debates cruciales sobre el efecto económico de los ataques de bots en la solidez financiera de una organización.
Los bots son responsables de hasta el 40 % del tráfico mundial en Internet y constituyen una de las principales causas de los ciberataques, según un informe de Aite-Novarica Group. Según una investigación citada por la Global Privacy Assembly, una asociación que reúne a más de 130 organismos reguladores y autoridades responsables de la protección de datos y la privacidad, en 2020 se produjeron en todo el mundo 193 000 millones de ataques de relleno de credenciales impulsados por bots, lo que equivale a más de 16 000 millones de ataques al mes y más de 500 millones al día. Estos ataques pueden tener graves consecuencias económicas: se prevé que las pérdidas mundiales por fraude en Internet superen los 48 000 millones de dólares anuales en 2023, según un informe de Juniper Research.
Economía empresarial de la gestión de bots
Las estrategias eficaces de gestión de bots permiten optimizar la gestión de costes, mejorar la eficiencia operativa, reducir los riesgos empresariales y financieros y controlar el gasto en TI, lo que contribuye directamente al éxito financiero de su organización. Además, una detección precisa de bots que no dependa de controles que dificulten la experiencia del usuario mejora los ingresos y la retención de clientes.
Impacto económico de los ataques de bots
Los bots maliciosos son responsables de una amplia variedad de ataques automatizados que tienen un impacto económico negativo directo en las organizaciones, tanto en los ingresos brutos como en los costes operativos. Entre estos ataques se incluyen:
- Relleno de credenciales: Los atacantes prueban grandes cantidades de credenciales comprometidas en los formularios de inicio de sesión de otra aplicación para obtener acceso y secuestrar esas cuentas con fines lucrativos o para cometer fraude.
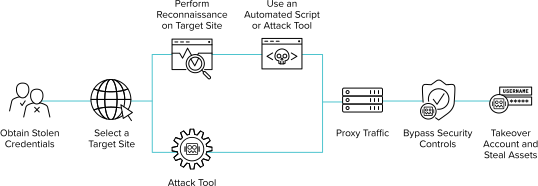
- Elusión de la MFA mediante proxies de phishing: Los atacantes utilizan proxies de phishing similares a bots que actúan como adversarios en el medio. Estos proxies de phishing, al igual que los bots, recurren a redes de proxies IP residenciales para distribuir sus ataques a través de millones de direcciones IP residenciales, lo que hace que las listas de bloqueo de IP resulten poco prácticas.
- Creación de cuentas falsas: Los ciberdelincuentes utilizan bots para automatizar el proceso de creación de cuentas y emplean cuentas falsas para cometer actos fraudulentos, como aprovecharse indebidamente de programas de incentivos o descuentos. Las cuentas falsas creadas por bots pueden distorsionar de forma tan drástica los datos de uso de una aplicación que llegan a suscitar dudas sobre la valoración de una empresa. Descubre el alcance del problema de las cuentas falsas de Twitter y su impacto en la valoración de la empresa.
- Reventa/acaparamiento de inventario: Los atacantes utilizan bots automatizados para comprar en masa productos o servicios en línea en cuanto salen a la venta. Al completar el proceso de compra de forma instantánea, los delincuentes se hacen con el control de grandes cantidades de inventario valioso, que normalmente se revende en mercados secundarios con un sobreprecio considerable, lo que provoca escasez artificial, falta de existencias y frustración entre los consumidores. Los bots maliciosos también participan en el acaparamiento de inventario en el sector hotelero, donde bloquean un gran número de habitaciones, retirándolas así del inventario e impidiendo que los huéspedes reales puedan reservarlas. Descubra cómo un importante minorista norteamericano evitó pérdidas de más de 500.000 dólares por la reventa de zapatillas de edición limitada y otras formas de fraude en un periodo de 30 días.
- Extracción de contenido: Los bots se utilizan para recopilar grandes cantidades de contenido de un sitio web objetivo con el fin de analizarlo, reutilizarlo o manipular los precios. La extracción de contenido puede afectar al rendimiento del sitio e impedir que los usuarios legítimos accedan a él. Los bots también se utilizan para extraer contenido destinado a la creación de grandes modelos de lenguaje, lo que sobrecarga sus aplicaciones y permite que otros plagien su contenido en beneficio propio. Descubra cómo una aseguradora de daños materiales y responsabilidad civil logró evitar un gasto de más de un millón de dólares en solicitudes de seguimiento de presupuestos falsos provocadas por bots de extracción de contenido.
- Descifrado de tarjetas regalo y fraude con puntos de fidelización: Los atacantes prueban millones de variaciones de números de tarjetas regalo o cuentas de fidelización para identificar aquellas que tienen saldo. Una vez que identifican números de tarjeta con saldo positivo, canjean la tarjeta o cuenta, o la monetizan de algún otro modo, antes de que el cliente legítimo haya tenido la oportunidad de utilizarla. Descubra cómo una empresa minorista de la lista Fortune 500 ha eliminado decenas de millones de dólares en transacciones fraudulentas y comisiones por devoluciones de cargos.
- Ataques a aplicaciones de IA generativa: Mientras las organizaciones trabajan a contrarreloj para lanzar nuevas aplicaciones que permitan aprovechar el potencial de la IA generativa, los adversarios utilizarán bots para explotar vulnerabilidades en aplicaciones basadas en modelos de lenguaje de gran tamaño (LLM). Un análisis de los 10 principales riesgos de seguridad de OWASP para los LLM en 2025 revela hasta qué punto estas aplicaciones son vulnerables a los ataques automatizados.
Ataques de bots habituales y costes por sector
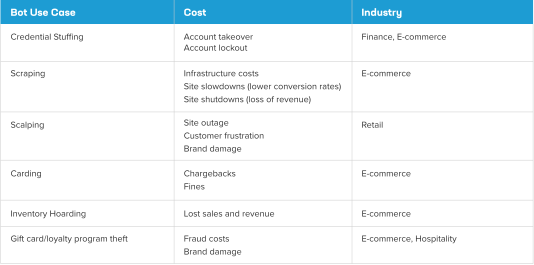
Impactos cuantitativos y cualitativos en los costes debido a los bots
La gestión de bots se ha convertido en un tema de debate en los consejos de administración; a continuación, se presentan métricas tanto cuantitativas como cualitativas que le ayudarán a demostrar que contar con la estrategia adecuada para los bots es ahora una cuestión económica que afecta directamente a los resultados.
Los costes financieros, operativos y reputacionales constituyen las principales consecuencias de los ataques automatizados de bots.
Costes cuantificables en términos de ingresos y reputación
Los ataques automatizados de bots también pueden contribuir directamente a generar pérdidas financieras y oportunidades económicas desaprovechadas al:
- Pérdida de la confianza de los clientes tras el secuestro de una cuenta. Es comprensible que los clientes se sientan descontentos si las medidas de protección contra bots de una organización son insuficientes y dan lugar al secuestro de cuentas (ATO) y a actividades fraudulentas costosas, lo que provoca una disminución de la satisfacción de los clientes, daños a la reputación y la ruptura de relaciones comerciales. Más de una cuarta parte de los consumidores estadounidenses encuestados afirma que cambiaría de banco si no estuviera satisfecha con la forma en que este responde a su caso de fraude.
- Aumento de las pérdidas por fraude y devoluciones de cargos. Los ataques de apropiación de cuentas (ATO) mediante bots y la creación fraudulenta de cuentas afectan a los resultados cuando los delincuentes utilizan credenciales robadas para realizar compras o crear cuentas falsas. Las devoluciones de cargos perjudican la reputación del comerciante ante los procesadores de tarjetas de crédito y conllevan penalizaciones.
- Aumento de los costes laborales. Los ataques de bots, como el relleno de credenciales, que pueden provocar la apropiación de cuentas (ATO), requieren que los analistas de fraude los investiguen, restándoles tiempo para realizar investigaciones más críticas y exhaustivas. Incluso cuando los bots de relleno de credenciales no consiguen apropiarse de una cuenta, suelen bloquearla al probar muchas contraseñas en rápida sucesión, lo que obliga a los clientes a llamar al servicio de asistencia y aumenta los costes de soporte con cada llamada.
- Distorsión de las valoraciones de los inversores. Cuando la valoración de una empresa cotizada depende del número de seguidores, usuarios o interacciones, la presencia de cuentas de bots no humanos puede distorsionar considerablemente las valoraciones. Por ejemplo, los intentos de determinar una valoración precisa de Twitter basándose en el número de cuentas gestionadas por personas frente a las gestionadas por bots acapararon los titulares en 2022.
- Confundir bots con humanos, y viceversa, debido a soluciones poco fiables para mitigar los bots. Las medidas deficientes para mitigar los bots provocarán estos errores, pero es necesario limitarlos y evitarlos. Tanto los falsos positivos (cuando una herramienta de gestión de bots identifica erróneamente a una persona real como un bot) como los falsos negativos (cuando la herramienta identifica un bot como una persona) afectan tanto a los ingresos como a los beneficios. Unos harán que pierda clientes y los otros le ocasionarán pérdidas económicas debido al fraude. De hecho, un falso positivo que impida a un cliente estratégico realizar una transferencia de dinero puede ser más perjudicial para un banco que un falso negativo que dé lugar a fraude o devoluciones de cargos. Ambas situaciones también requerirán tiempo y trabajo por parte de un analista de fraude para investigarlas.
- No proteger los datos de los consumidores. La legislación y las normas, como el Reglamento General de Protección de Datos (RGPD) de la UE, la Ley de Privacidad del Consumidor de California (CCPA) y el Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago (PCI-DSS), están diseñadas para garantizar la privacidad de los datos de los consumidores e imponer cuantiosas sanciones económicas en caso de filtración de datos. Entre ellas se incluyen los ataques de apropiación de cuentas (ATO) y de extracción de contenido, que exponen datos privados a bots. Las filtraciones de datos derivadas del incumplimiento de estas normativas pueden resultar muy costosas: en virtud del RGPD, las autoridades de protección de datos de la UE pueden imponer multas de hasta 20 millones de euros o el 4 % del volumen de negocio mundial del ejercicio financiero anterior.
Gastos operativos cuantitativos
Los ataques de bots no solo afectan a los ingresos. También aumentan los costes operativos de las empresas al:
- Perjudicar el rendimiento y la disponibilidad de las aplicaciones, con el consiguiente riesgo de que aumenten los costes de infraestructura. Debido a su volumen, los ataques de scraping mediante bots pueden afectar al rendimiento de las aplicaciones y plataformas y, si no se controlan, pueden obligar a invertir en exceso en capacidad de infraestructura y generar cargos adicionales por el uso de servicios en la nube para mantener los niveles de rendimiento necesarios.
- Reducción de la disponibilidad de las aplicaciones y de la resiliencia empresarial. Las aplicaciones web saturadas por la actividad de bots dejan de estar disponibles para atender consultas de clientes en tiempo real y realizar operaciones de comercio electrónico, lo que provoca pérdidas de ingresos, daños reputacionales, pérdida de clientes y alteraciones en la experiencia de usuario.
- Deterioro de las relaciones con socios externos del ecosistema. Las plataformas y aplicaciones sobrecargadas por tráfico de bots no deseado pueden provocar que los socios de la economía de las API incumplan los acuerdos de nivel de servicio (SLA) y, por tanto, sus compromisos contractuales.
- Distorsión de las decisiones empresariales. La actividad de los bots puede distorsionar estadísticas valiosas de los sitios web, datos de registro y métricas de interacción con los clientes en las que las empresas se basan para orientar sus decisiones, como la fijación de precios y la optimización del SEO orgánico y de pago.
- Manipulación de la gestión del inventario. Los bots automatizados pueden comprar grandes cantidades de productos o servicios en línea en cuanto salen a la venta, lo que permite a los delincuentes hacerse con el control de una gran cantidad de existencias valiosas, que suelen revenderse en mercados secundarios con un sobreprecio considerable, provocando escasez artificial, falta de existencias y frustración entre los consumidores.
- Aumento de los costes de atención al cliente. Los bots automatizados pueden aumentar la presión sobre los equipos de atención al cliente cuando los ataques tienen éxito, ya que generan más llamadas y comunicaciones para gestionar apropiaciones de cuentas, fraudes con tarjetas regalo o puntos de fidelidad y otras reclamaciones de clientes relacionadas con cuentas comprometidas. El uso de herramientas CAPTCHA y de la autenticación multifactor (MFA) para protegerse contra el fraude también puede tener la consecuencia no deseada de aumentar las dificultades para los usuarios y las llamadas al servicio de atención al cliente, ya que estos procesos pueden resultar difíciles de completar correctamente y provocar el bloqueo de las cuentas de clientes legítimos. Esto puede incrementar los costes operativos de los centros de atención al cliente, provocar la pérdida de clientes y dañar la reputación de la marca debido a una reducción del Net Promoter Score (NPS) y a reseñas y valoraciones negativas en las plataformas de redes sociales.
- Aumento del coste de las horas de trabajo dedicadas a mitigar los ataques de bots. Combatir los ataques de bots maliciosos mediante firewalls de aplicaciones web (WAF) y el bloqueo manual de direcciones IP requiere mucho tiempo y un número cada vez mayor de empleados cualificados. Los WAF básicos no aprenden en tiempo real, sino que se basan en reglas predefinidas para detectar bots maliciosos. Además, mantenerlos actualizados suele requerir la aplicación progresiva de parches y la configuración de reglas. La única forma de ampliar las defensas mediante estos procesos manuales es aumentar el número de empleados de TI y seguridad dedicados a estas tareas.
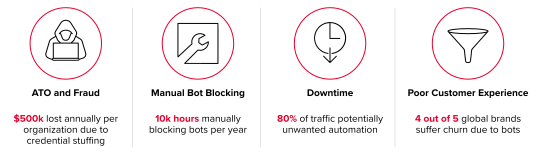
Impactos cualitativos
Los impactos cualitativos pueden ser más difíciles de medir que las métricas cuantitativas, pero eso no significa que sean menos importantes para las organizaciones. Los ataques automatizados de bots también pueden contribuir directamente a estos factores subjetivos de valor mediante:
- Impacto en la experiencia de los empleados. Los expertos en seguridad de la información escasean, y muchas organizaciones se enfrentan a una falta de profesionales de la ciberseguridad, mientras los ataques automatizados de bots siguen aumentando en número y sofisticación. A pesar de sus esfuerzos, muchos equipos de los centros de operaciones de seguridad (SOC) y de lucha contra el fraude no pueden seguir el ritmo de los ciberdelincuentes, capaces de cambiar de estrategia y adaptar de inmediato sus ataques de bots varias veces por semana. Sin soluciones de defensa contra bots más inteligentes y técnicamente avanzadas, resulta difícil retener a profesionales de seguridad con talento, especialmente cuando se sienten agotados y desbordados.
Caso práctico de gestión de bots
La principal conclusión es que la gestión de bots es un tema empresarial importante. Proteger tus aplicaciones e infraestructura frente a los ataques de bots aporta beneficios económicos tangibles derivados de:
- Ahorro de costes gracias a la reducción de los costes de infraestructura y mano de obra.
- Prevención de la pérdida de ingresos gracias a una mayor disponibilidad del sitio y a la reducción del número de clientes perdidos.
- Aumento de los ingresos gracias a experiencias de usuario sin fricciones y a la mejora de las tasas de conversión.
- Mayor satisfacción de los empleados y mejor colaboración entre departamentos.
Para ilustrar el valor financiero y el impacto de una gestión eficaz de bots, analicemos el siguiente caso práctico. Un importante minorista en línea con 31 millones de cuentas de usuario y unos ingresos mensuales medios de 54 dólares por cuenta sufrió ataques de bots maliciosos. Estos ataques generaron un coste estimado de 1 millón de dólares al año debido a la resolución de incidentes de relleno de credenciales y apropiación de cuentas (ATO); los gastos derivados de acuerdos y de la asistencia del centro de atención telefónica; así como la pérdida de ingresos durante las interrupciones del sitio provocadas por el scraping realizado por bots y por el tráfico de bots que explotaba la infraestructura web y los recursos de alojamiento.
F5 y el minorista online colaboraron para cuantificar el impacto de implementar F5 Distributed Cloud Bot Defense como solución de gestión de bots, utilizando métricas de análisis de rentabilidad como el ahorro de costes, el aumento de los ingresos y la prevención de pérdidas de ingresos. Mediante una herramienta interactiva de modelización del análisis de rentabilidad (https://www.f5.com/go/tools/bot-calculator), F5 y el minorista online determinaron que la implementación de F5 Distributed Cloud Bot Defense permitiría ahorrar alrededor de 930.000 dólares durante el primer año, con un ahorro de costes acumulado de casi 4,9 millones de dólares a lo largo de cinco años.
Además, la herramienta de modelización estimó que se evitarían pérdidas de ingresos de cerca de 50.000 dólares al año gracias a la reducción de las interrupciones del sitio provocadas por el tráfico de bots, así como entre 200.000 y 1 millón de dólares anuales por la pérdida de cuentas de usuario y el abandono de clientes atribuibles a una mala experiencia de usuario. También se estimó que la mejora de las tasas de conversión, fruto de experiencias de usuario sin fricciones y de una mayor permanencia de los clientes en el sitio, generaría un aumento adicional de los ingresos de 1,6 millones de dólares.
El beneficio económico total que el minorista online obtuvo de Distributed Cloud Bot Defense ascendió a casi 3,6 millones de dólares tras el primer año, con un beneficio económico total acumulado de casi 19,5 millones de dólares al cabo de cinco años.
Cómo abordar la conversación empresarial con las principales partes interesadas
Explicar cómo los ataques de bots pueden afectar a las operaciones y las métricas relacionadas con funciones y puestos específicos dentro de una organización es una forma importante de demostrar el valor de una gestión eficaz de bots.
CISO
Al CISO le preocupan la seguridad de la información, el control de costes y garantizar que las TI contribuyan a la misión empresarial; los bots afectan a cada uno de estos aspectos.
Los bots comprometen cada uno de los aspectos de la tríada de la seguridad de la información: confidencialidad, integridad y disponibilidad. Un bot de relleno de credenciales que toma el control de una cuenta deja expuestos datos que deberían mantenerse confidenciales. Asimismo, estos bots permiten a los atacantes modificar datos y realizar transacciones, lo que vulnera la integridad. Tanto los bots de extracción de datos como los de creación de cuentas falsas distorsionan los datos, vulnerando así la integridad de métricas empresariales clave. Por último, los bots de extracción de datos y de reventa pueden aumentar tanto la carga de la infraestructura de un sitio web que este deje de estar disponible.
Los bots repercuten en los costes de muchas maneras:
- Los bots de relleno de credenciales aumentan los costes de soporte debido a los bloqueos de cuentas y elevan la responsabilidad financiera cuando los delincuentes vacían los saldos de las cuentas.
- Los bots de carding aumentan las comisiones por devoluciones de cargos y pueden dar lugar a multas.
- Los bots de scraping y reventa aumentan la carga de tráfico y los costes de infraestructura.
- Combatir los bots con herramientas ineficaces como un WAF genera elevados costes de SecOps.
Los bots también preocupan a los CISO porque impiden que TI contribuya al desarrollo del negocio. Las medidas ineficaces para gestionar los bots, como los CAPTCHA y la dependencia excesiva de la autenticación multifactor, generan fricciones que perjudican la experiencia del cliente y reducen los ingresos. Los bots distorsionan las métricas empresariales hasta tal punto que resulta difícil evaluar la estrategia de negocio. ¿Cómo se puede implementar una estrategia de negocio si ni siquiera se sabe con quién se está interactuando?
Operaciones de seguridad (SecOps)
El equipo de SecOps se encarga de gestionar de forma eficiente los riesgos de ciberseguridad para la empresa, y los bots dificultan esa misión. Al igual que el CISO, el equipo de SecOps debe velar por la confidencialidad, la integridad y la disponibilidad, aspectos que se ven afectados por los bots. Además de estas preocupaciones comunes, a la hora de abordar eficazmente los riesgos de seguridad, los bots plantean el reto de generar tanto ruido que la señal queda ahogada, ocultando las amenazas en un mar de tráfico malicioso.
Cuando los bots representan la mayor parte del tráfico de un sitio, resulta más difícil analizar los registros en busca de indicios de análisis de vulnerabilidades y ataques de inyección. Además, las herramientas de seguridad, como los SIEM y los sistemas de detección y prevención de intrusiones, se ven desbordadas, lo que aumenta los costes y genera demasiados falsos positivos que investigar. Cuando el tráfico normal representa una proporción demasiado pequeña, localizar las anomalías deja de ser viable.
Una gestión eficaz de los bots elimina el ruido y permite a los equipos de operaciones de seguridad centrarse de forma efectiva en las amenazas restantes.
Operaciones contra el fraude
Al igual que ocurre con los equipos de SecOps, los bots afectan a los equipos de operaciones antifraude al aumentar drásticamente el ruido. Con tantos bots apropiándose de cuentas, bloqueándolas, creando cuentas falsas y activando alertas de anomalías, la carga de trabajo se vuelve inasumible.
Cuando los equipos de fraude y seguridad colaboran para gestionar los bots, ambos salen ganando. Los equipos de seguridad pueden centrarse en un conjunto mucho más reducido de incidentes de seguridad, mientras que la disminución del fraude permite a los equipos especializados centrarse en casos más complejos que requieren su criterio experto para resolverlos, lo que reduce el volumen de casos y mejora los indicadores de éxito. Desde la perspectiva del fraude, los bots son el paso previo, el medio por el que los defraudadores consiguen acceso, y detenerlos en las fases iniciales reduce la carga de trabajo posterior.
Operaciones de red (NetOps)
Los equipos de NetOps se encargan de gestionar la infraestructura que da servicio a la empresa, garantizando su disponibilidad y rendimiento al tiempo que controlan los costes.
En algunos casos, los bots de scraping representan más del 90 % del tráfico de las aplicaciones de comercio electrónico, lo que significa que la mayor parte de la infraestructura está dando servicio a bots y malgastando gran parte del presupuesto destinado a infraestructura, algo que puede apreciarse con total claridad en una factura de servicios en la nube.
A estos bots no les preocupa el rendimiento ni la disponibilidad de un sitio web y pueden aumentar el tráfico en cualquier momento sin previo aviso, lo que genera imprevisibilidad y mayores costes para garantizar la escalabilidad necesaria.
DevSecOps
En una cultura DevOps, DevSecOps se encarga de incorporar la seguridad a la canalización de integración continua/desarrollo continuo (CI/CD), garantizando que los desarrolladores reciban rápidamente información sobre los fallos de seguridad y mejorando continuamente la integración de la seguridad en el flujo de valor tecnológico.
DevSecOps desplaza la seguridad a las primeras fases del proceso, garantizando que cualquier carencia se tenga en cuenta con antelación en el flujo de trabajo. Los bots son relevantes en este contexto porque es necesario evaluar cómo podrían aprovechar las nuevas funcionalidades, qué daños podrían causar y qué medidas deberían adoptarse durante el despliegue para evitarlos.
Los equipos de DevSecOps prestan especial atención a la telemetría. Según el Manual de DevOps1, la telemetría es esencial para predecir, diagnosticar y resolver problemas en sistemas complejos. Para que DevOps tenga éxito, la telemetría debe abarcar varias capas, incluidas las métricas de negocio, el uso de funcionalidades, el rendimiento de la red y la carga de la infraestructura, de modo que un problema en una capa pueda rastrearse a lo largo de toda la pila para identificar rápidamente sus causas raíz.
Los bots distorsionan enormemente la telemetría. Muchos clientes de F5 Distributed Cloud Bot Defense descubrieron que la mayoría de sus cuentas de usuario eran falsas y que los bots representaban más del 95 % del tráfico de inicio de sesión. En algunos casos, la mayor parte de la infraestructura de una organización no hacía más que atender a bots de extracción de datos. Los equipos de DevSecOps deben eliminar esta distorsión de la telemetría para poder cumplir su misión de seguridad.
Responsables de líneas de negocio
Todo se reduce a quién es responsable de las cifras. ¿Es el vicepresidente de comercio electrónico responsable de los costes derivados del fraude, la infraestructura y las devoluciones de cargos? ¿Están esos costes mermando considerablemente los beneficios del negocio online? ¿Se ven afectados los índices de conversión y los ingresos por medidas de seguridad que generan fricción, como los CAPTCHA? Si es así, este vicepresidente estará muy interesado en saber cómo la gestión de bots puede aumentar tanto los ingresos como los beneficios netos.
Lo mismo se aplica a los responsables de cualquier línea de productos o servicios que se venda por Internet a través de aplicaciones web o móviles. Para maximizar los beneficios, es imprescindible abordar la principal fuente de tráfico de sus aplicaciones.
Marketing
Los profesionales del marketing tienen sus propios motivos para preocuparse por los bots. Los bots que ralentizan el sitio web, lo dejan fuera de servicio o se apoderan de las cuentas de los clientes perjudican la imagen de marca. Además, distorsionan los datos de analítica web en los que se basan estos profesionales para tomar decisiones. Por otro lado, el fraude de clics impulsado por bots agota los presupuestos publicitarios sin generar ingresos.
Presentación ante el Consejo de Administración y la dirección ejecutiva
Todas estas conversaciones empresariales deben presentarse de forma conjunta para que la alta dirección y el consejo de administración comprendan cómo afectan los bots maliciosos a todos los ámbitos de la empresa. Es muy posible que la suma total de los costes y los ingresos perdidos tenga un impacto significativo en los resultados que merezca su atención.
“«Si sufrimos ciberataques u otros incidentes relacionados con la privacidad o la seguridad de los datos que provoquen brechas de seguridad, interrumpan nuestras operaciones o den lugar a la divulgación involuntaria de información personal protegida o de información privada o confidencial, podríamos sufrir una pérdida de ingresos y un aumento de los costes, quedar expuestos a responsabilidades significativas, sufrir daños reputacionales y afrontar otras consecuencias negativas graves».”
Fuente: informe 10-K de UnitedHealth Group
Conclusión
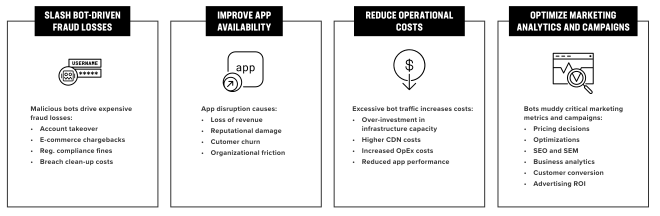
La gestión de bots implica ahora gestionar los costes. Si se hace correctamente, puede mejorar la eficiencia operativa, reducir los riesgos empresariales y financieros, controlar el gasto en TI, liberar tiempo para los equipos de seguridad y los analistas de fraude, y gestionar estratégicamente los bots de socios mediante una detección y un desvío precisos, todo ello a la vez que ofrece una mejor experiencia al cliente.
Los ataques automatizados representan un desafío económico que las empresas y organizaciones deben abordar para proteger sus resultados y garantizar la seguridad de sus operaciones. Para alcanzar sus objetivos de ingresos, las empresas deben proteger a sus clientes frente al fraude y el secuestro de cuentas, y liberar a sus equipos de seguridad de procesos manuales e ineficaces contra los bots.
F5 Distributed Cloud Bot Defense evita el fraude y los abusos que pueden eludir las soluciones existentes de control de bots, y proporciona supervisión e inteligencia en tiempo real para proteger a las organizaciones frente a ataques automatizados, sin generar fricciones para los usuarios ni alterar la experiencia del cliente. Estas medidas de protección ayudan a reducir los costes derivados del fraude y el impacto económico del tráfico de bots maliciosos, al tiempo que disminuyen los gastos de atención al cliente.
Para obtener más información sobre el impacto empresarial que tiene el tráfico de bots en su organización, utilice nuestra calculadora del impacto de los bots para averiguar cuánto le cuestan los bots maliciosos en términos de fraude, manipulación del inventario, gastos de infraestructura, agotamiento de los empleados y pérdida de clientes.
Fuentes:
1. Gene Kim, Patrick Debois, John Willis, Jez Humble y John Allspaw. El manual de DevOps: cómo lograr una agilidad, fiabilidad y seguridad de primer nivel en las organizaciones tecnológicas. Portland, Oregón, IT Revolution Press, LLC, 2021.
PUBLICADO EL 28 DE MARZO DE 2025
Más información
EBOOK
Economía de los atacantes: comprender los factores económicos que impulsan los ciberataques
DESCRIPCIÓN GENERAL DE LA SOLUCIÓN
F5 Distributed Cloud Bot Defense
CALCULADORA DE ROI
Consulta gratuita sobre el impacto empresarial de los bots