
Remediación de incidentes con Cisco Firepower Threat Defense y F5 SSL Orchestrator
Concepto
F5 SSL Orchestrator permite a las empresas proteger sus entornos corporativos y ofrece la escalabilidad necesaria para prevenir diversos tipos, vectores y modalidades de ataque, al tiempo que proporciona una visibilidad sin concesiones del tráfico de datos que atraviesa distintas zonas de seguridad. En combinación con una sólida estrategia contra ataques distribuidos de denegación de servicio (DDoS), SSL Orchestrator y su integración con Cisco Firepower Threat Defense (FTD) aportan los componentes necesarios para la seguridad perimetral y ofrecen una protección integral frente a malware, bots y otros ataques.
Para lograr una integración fluida, F5 colaboró con Cisco para validar y elaborar arquitecturas de referencia destinadas a integrar SSL Orchestrator y Firepower Threat Defense. Las pruebas y la validación se llevaron a cabo en las instalaciones de F5 Labs utilizando dispositivos Firepower tanto virtuales como físicos con FTD.
Esta guía ayuda a los administradores a identificar e implementar configuraciones validadas para casos de uso habituales. Los escenarios de cliente que se definen aquí abordan el direccionamiento y el bloqueo del tráfico basados en políticas, así como la visibilidad y el control de SSL.
Escenario de usuario 1: Redirección y bloqueo del tráfico en función de la política de seguridad
Este escenario utiliza SSL Orchestrator para distribuir los flujos de tráfico entre distintos recursos en función de la carga. Como alternativa, los distribuye mediante inteligencia empresarial, basándose en funciones como la gestión centralizada de políticas o las iRules de F5 para llevar a cabo procesos de toma de decisiones más exhaustivos, que los recursos de FTD pueden aprovechar para la inspección. Por ejemplo, la aplicación A puede dirigirse a un grupo de servidores FTD con un conjunto de reglas especializado que supervise las firmas específicas de su entorno, mientras que la aplicación B se dirige a otro grupo. La integración con la API de remediación de Firepower permite que el sistema reaccione dinámicamente para reducir la demanda sobre la infraestructura de FTD mediante una iRule que añade una dirección IP a una lista de bloqueo. El tráfico procedente del infractor identificado se bloquea antes de entrar en FTD durante un periodo de tiempo preestablecido. Dado que una de las estrategias de los atacantes consiste en generar una cantidad abrumadora de tráfico de distracción para ocultar el ataque real, esta táctica de remediación permite que FTD centre sus recursos en identificar nuevos ataques sin tener que volver a actuar contra atacantes ya identificados.
Escenario de usuario 2: visibilidad y control de SSL
La terminación SSL es un proceso que consume muchos recursos, pero los dispositivos F5 incluyen procesadores de hardware dedicados y especializados en el procesamiento SSL. Tanto en escenarios de implementación de tráfico entrante como saliente, el uso de SSL Orchestrator junto con FTD proporciona una visibilidad total del tráfico SSL.
Las aplicaciones entrantes rara vez se implementan sin tener en cuenta la alta disponibilidad, y la terminación SSL en una instancia de F5 BIG-IP garantiza una entrega de aplicaciones segura y optimizada, al tiempo que proporciona a los sensores FTD visibilidad del tráfico SSL. Cuando la política de seguridad así lo exija, el tráfico puede volver a cifrarse antes de enviarlo a los servidores back-end.
La proliferación de sitios web que ahora utilizan el cifrado SSL para proteger a los usuarios supone un reto para los grupos de sensores FTD en su misión de eliminar el malware y los ataques. SSL Orchestrator puede proporcionar una visibilidad completa del tráfico de los usuarios.
Arquitecturas de implementación validadas habituales
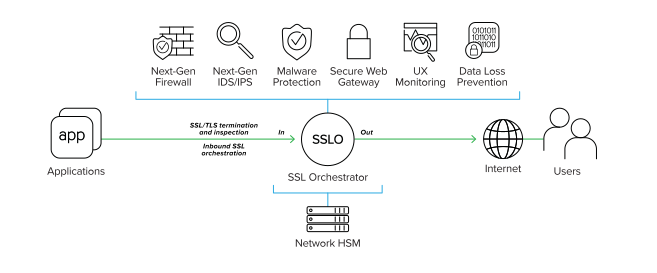
Protección del tráfico de entrada: topología de entrada
SSL Orchestrator admite la inspección SSL/TLS del tráfico entrante para evitar que las amenazas cifradas pasen desapercibidas y pongan en peligro activos críticos. Protege sus aplicaciones y servidores eliminando los puntos ciegos de seguridad y deteniendo las amenazas ocultas.
La arquitectura validada incluye un conjunto de dispositivos Firepower con equilibrio de carga situado delante de los conjuntos de servidores de aplicaciones web. Este enfoque maximiza la eficacia de la solución conjunta de Cisco y F5, al tiempo que aborda tanto la visibilidad y el control de SSL como la gestión y el bloqueo del tráfico. El tráfico de la zona de inspección se descifra durante el tiempo necesario para que los dispositivos Firepower lo inspeccionen y se vuelve a cifrar antes de enviarlo al servidor de aplicaciones o al cliente.
En la Figura 1, los servicios Firepower inspeccionan, bloquean y generan informes sobre todos los flujos de red. Una vez que el tráfico atraviesa los dispositivos FTD, se vuelve a enrutar a través de SSL Orchestrator. Esto garantiza que el tráfico pueda inspeccionarse y que, si es necesario, se puedan bloquear direcciones IP.
Protección del tráfico de salida: topología de salida
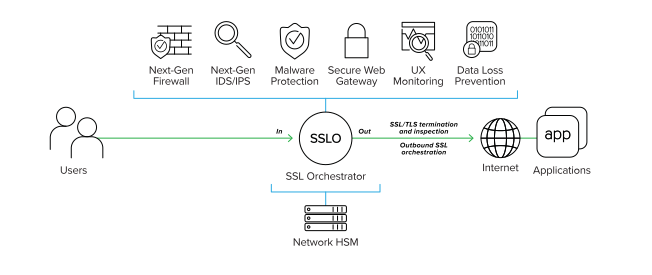
SSL Orchestrator admite la inspección SSL/TLS del tráfico saliente para impedir que el malware penetre en la red corporativa y evitar las comunicaciones de comando y control (C&C) a través de canales cifrados. La solución detiene las infecciones de malware, la exfiltración de datos y las comunicaciones de C&C.
La arquitectura validada protege a los clientes internos frente a las amenazas procedentes de Internet. Los clientes acceden a Internet a través de SSL Orchestrator, que descifra este tráfico y envía una copia a los dispositivos Firepower para su inspección.
Configuración de SSL Orchestrator
Estos procedimientos presuponen la existencia de una topología de SSL Orchestrator operativa, ya sea de entrada o de salida, y se centran en añadir un servicio TAP de Cisco Firepower mediante los siguientes pasos:
- Cree el servicio TAP de Firepower.
- Cree iRules.
- Cree servidores virtuales.
- Adjunte las iRules a los servidores virtuales.
Se admiten ambos tipos de topología y la configuración de la solución de corrección de Cisco es la misma. Si aún no dispone de una topología de SSL Orchestrator operativa, consulte la serie de artículos sobre SSL Orchestrator en F5 DevCentral para obtener todos los pasos de configuración.
Esta guía describe los pasos necesarios para implementar Cisco FTD con SSL Orchestrator, incluida la configuración de Firepower Services (nodos de Firepower), la política de seguridad y la aplicación de iRules. FTD puede implementarse como una solución de capa 2/3 o TAP. SSL Orchestrator puede implementarse como una solución de capa 2 o 3. SSL Orchestrator ofrece la flexibilidad necesaria para realizar la implementación de la forma que mejor se adapte a sus necesidades. Por ejemplo, SSL Orchestrator puede implementarse en modo de capa 2 mientras que FTD se implementa en modo de capa 3, y viceversa.
Para configurar e implementar SSL Orchestrator, es esencial estar familiarizado con los conceptos y la tecnología de implementación de F5, así como tener conocimientos básicos de redes. Para obtener más información sobre la configuración y la instalación de la red, visite el sitio de soporte de F5, AskF5.
Paso 1: Crear el servicio TAP de Firepower
Aunque el asistente de configuración guiada ayudará a configurar la mayor parte de esta solución, hay algunas tareas que deben realizarse fuera de él. En este ejemplo se utiliza una topología de salida L2 existente.
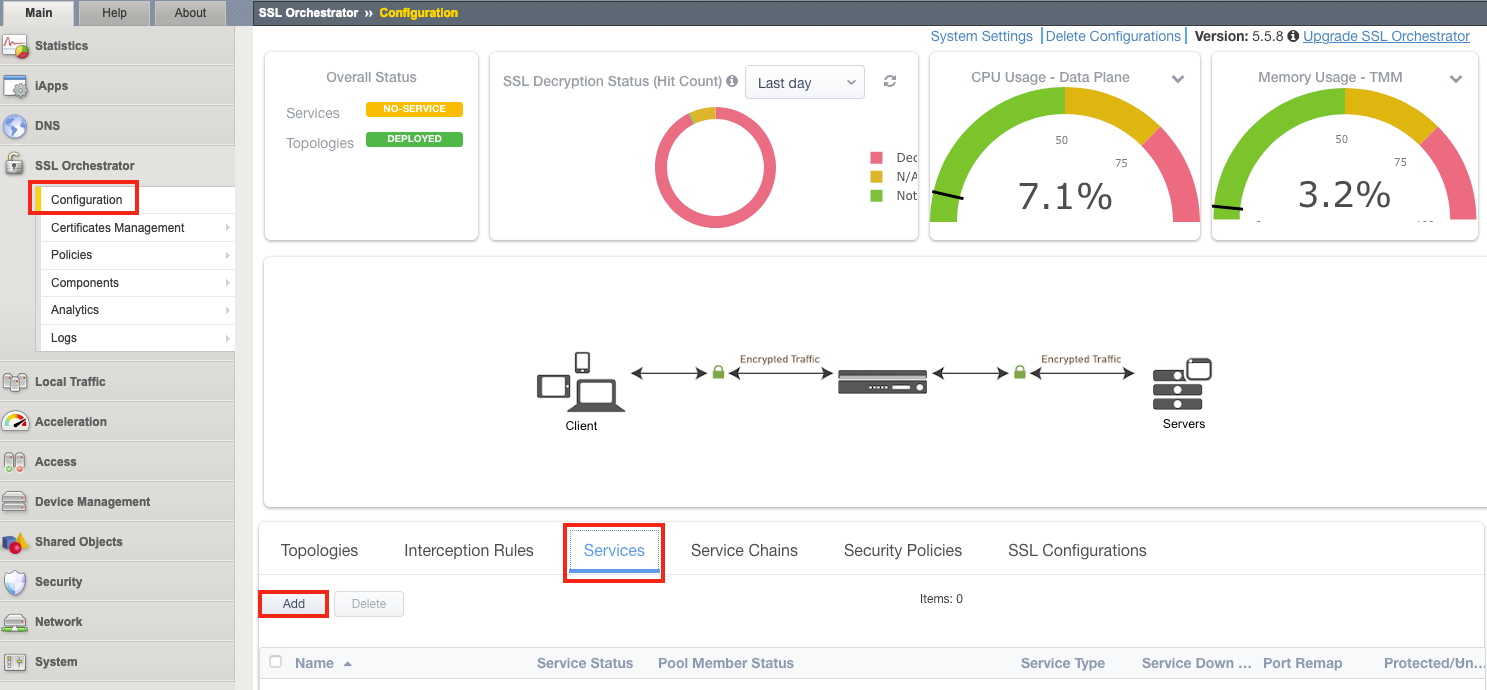
1. En la utilidad de configuración, haga clic en SSL Orchestrator > Configuración > Servicios > Agregar.
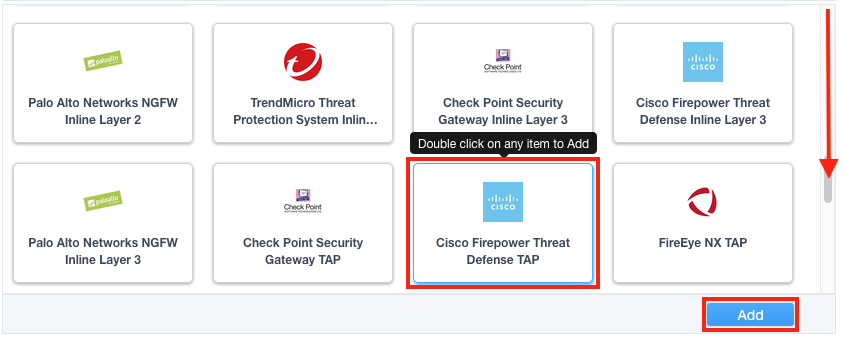
2. En Propiedades del servicio, seleccione Cisco Firepower Threat Defense TAP y haga clic en Añadir.
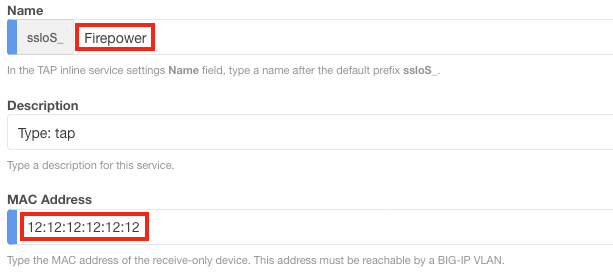
3. Asigne un nombre a el servicio e introduzca la dirección MAC de Firepower (o 12:12:12:12:12:12 si está conectado directamente a SSL Orchestrator).
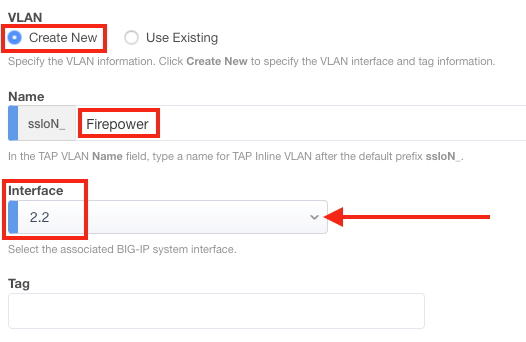
4. En VLAN, haga clic en Crear nueva, introduzca un Nombre (p. ej., Firepower) y seleccione la interfaz correcta (2.2 en este ejemplo). O bien, si ya ha configurado la VLAN, haga clic en Usar existente, y seleccione la VLAN correspondiente en el menú desplegable.
Nota: Especifique una etiqueta VLAN si es necesario.
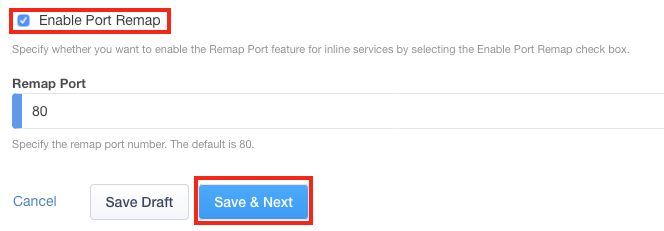
5. Habilitar la reasignación de puertos es opcional. Haga clic en Guardar y siguiente.
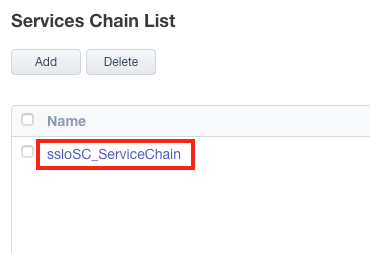
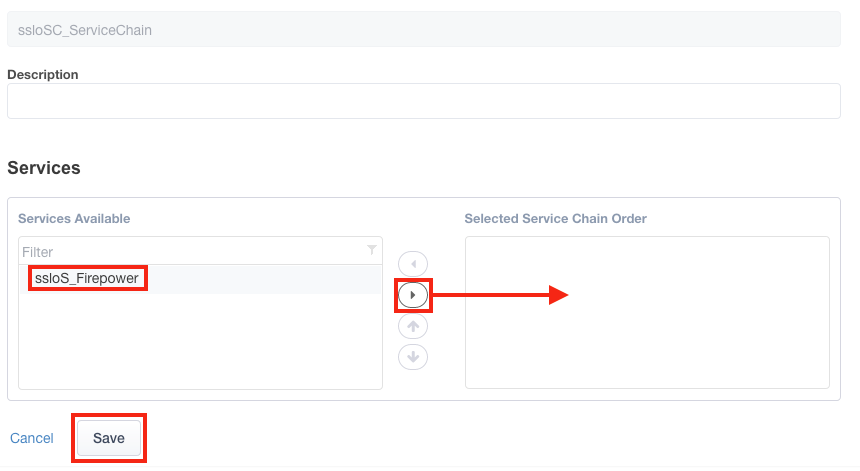
6. Haga clic en la cadena de servicios que desee configurar (sslo_SC_ServiceChain en este ejemplo). Si no dispone de una cadena de servicios, añada una ahora.
7. Seleccione el servicio Firepower y muévalo a la lista Seleccionados haciendo clic en la flecha correspondiente. Haga clic en Guardar.
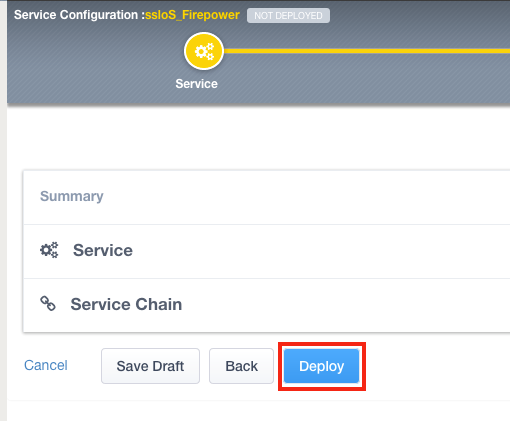
8. Haz clic en Guardar y continuar y, a continuación, haz clic en Implementar.
Paso 2: Configurar iRules
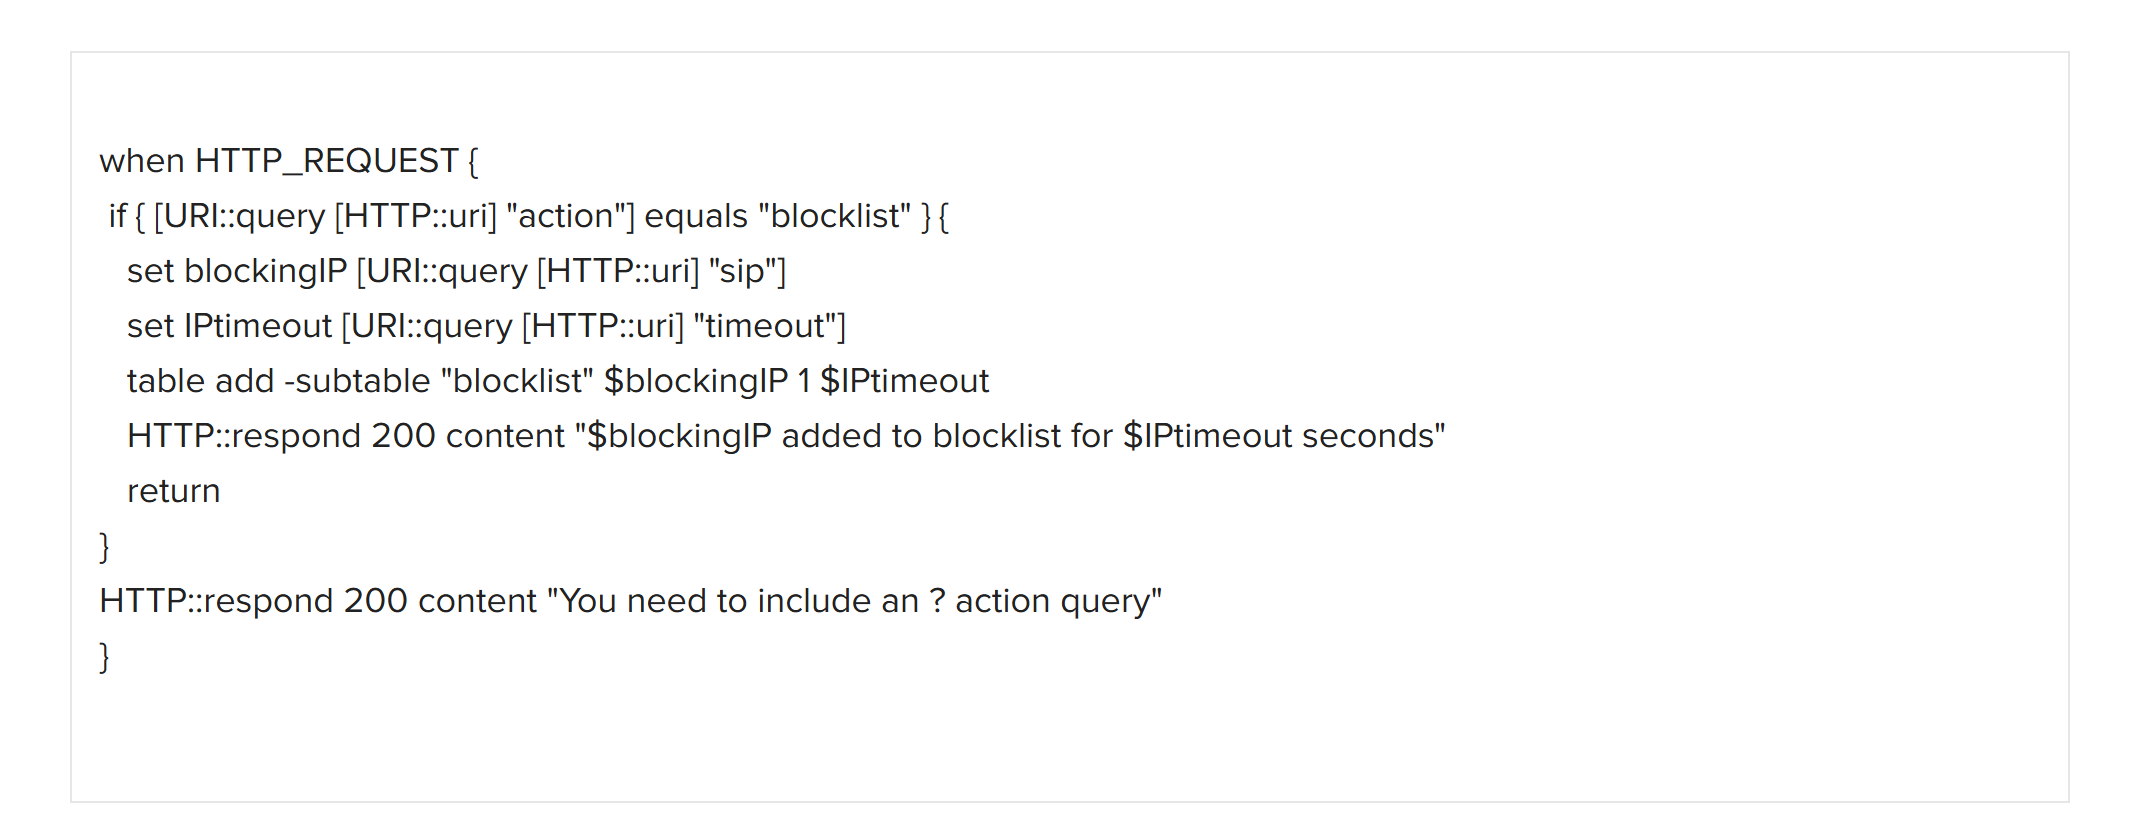
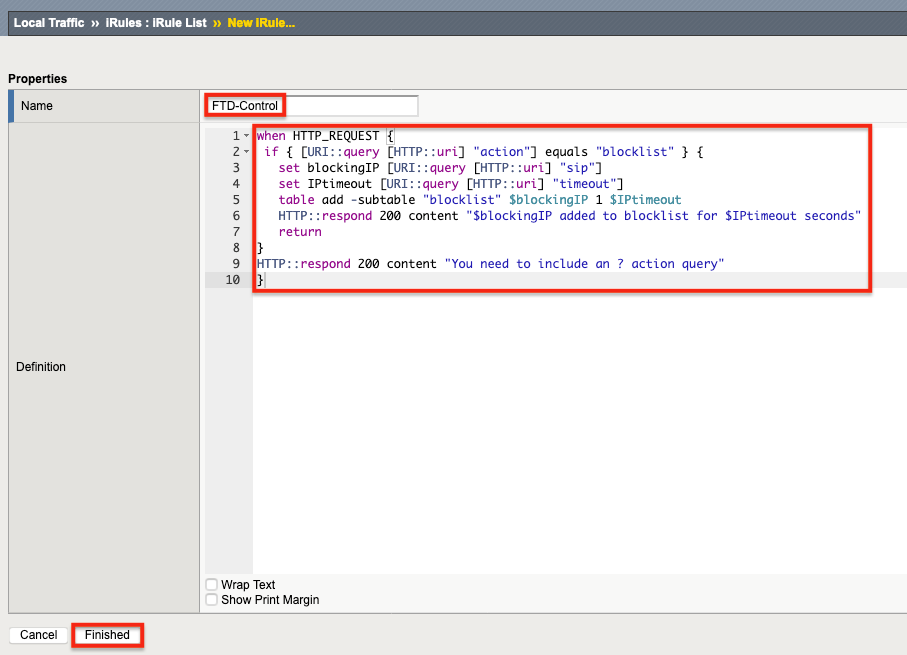
Cree dos iRules y dos servidores virtuales. El primer iRule escucha las solicitudes HTTP del dispositivo Firepower. A continuación, Firepower responde a través de su API de remediación y envía una solicitud HTTP que contiene una dirección IP y un valor de tiempo de espera. La dirección es la IP de origen que SSL Orchestrator debe bloquear y permanecerá bloqueada durante el periodo de tiempo de espera. Para obtener más información y consultar tutoriales sobre iRules, visite F5 DevCentral.
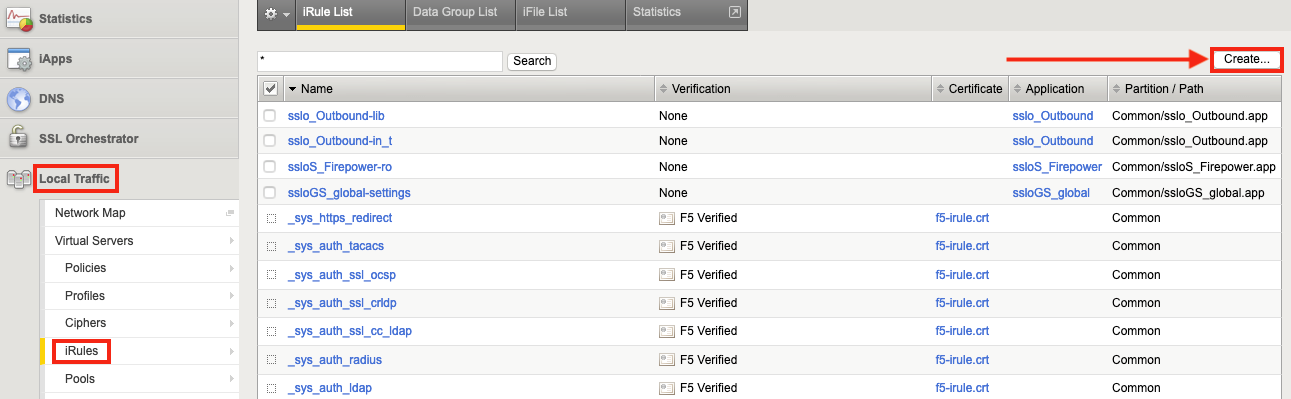
1. Cree la primera iRule en SSL Orchestrator seleccionando Local Traffic > iRules y, a continuación, haciendo clic en Create.
2. Asigne un nombre a la iRule (FTD-Control en este ejemplo) y, a continuación, copie y pegue el texto de la iRule (que aparece en la figura 3 a continuación) en el campo Definición. Haga clic en Finalizado. Esta iRule se asociará al servidor virtual de control.
3. Cree una segunda iRule haciendo clic de nuevo en Crear.
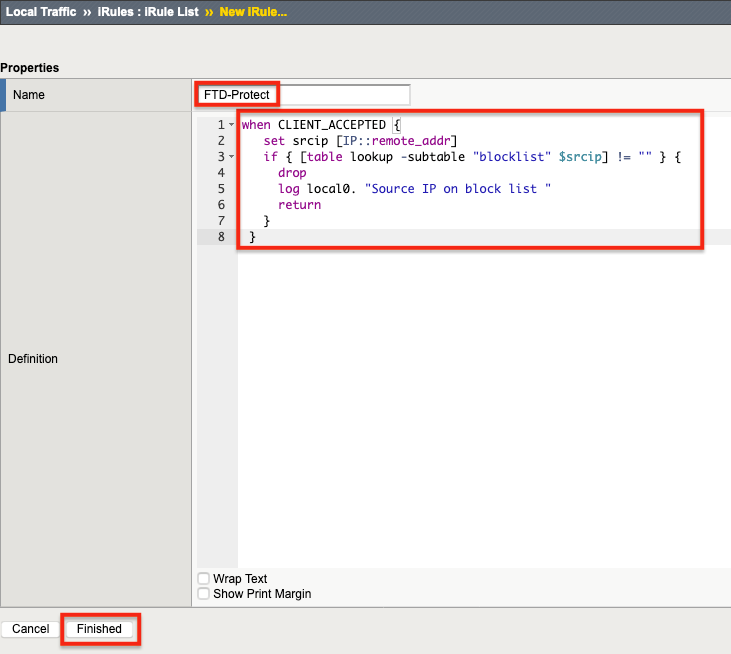
4. Asigne un nombre a la segunda iRule (FTD-Protect en este ejemplo) y, a continuación, copie y pegue el texto de la iRule que aparece en la figura 4 en el campo Definición.
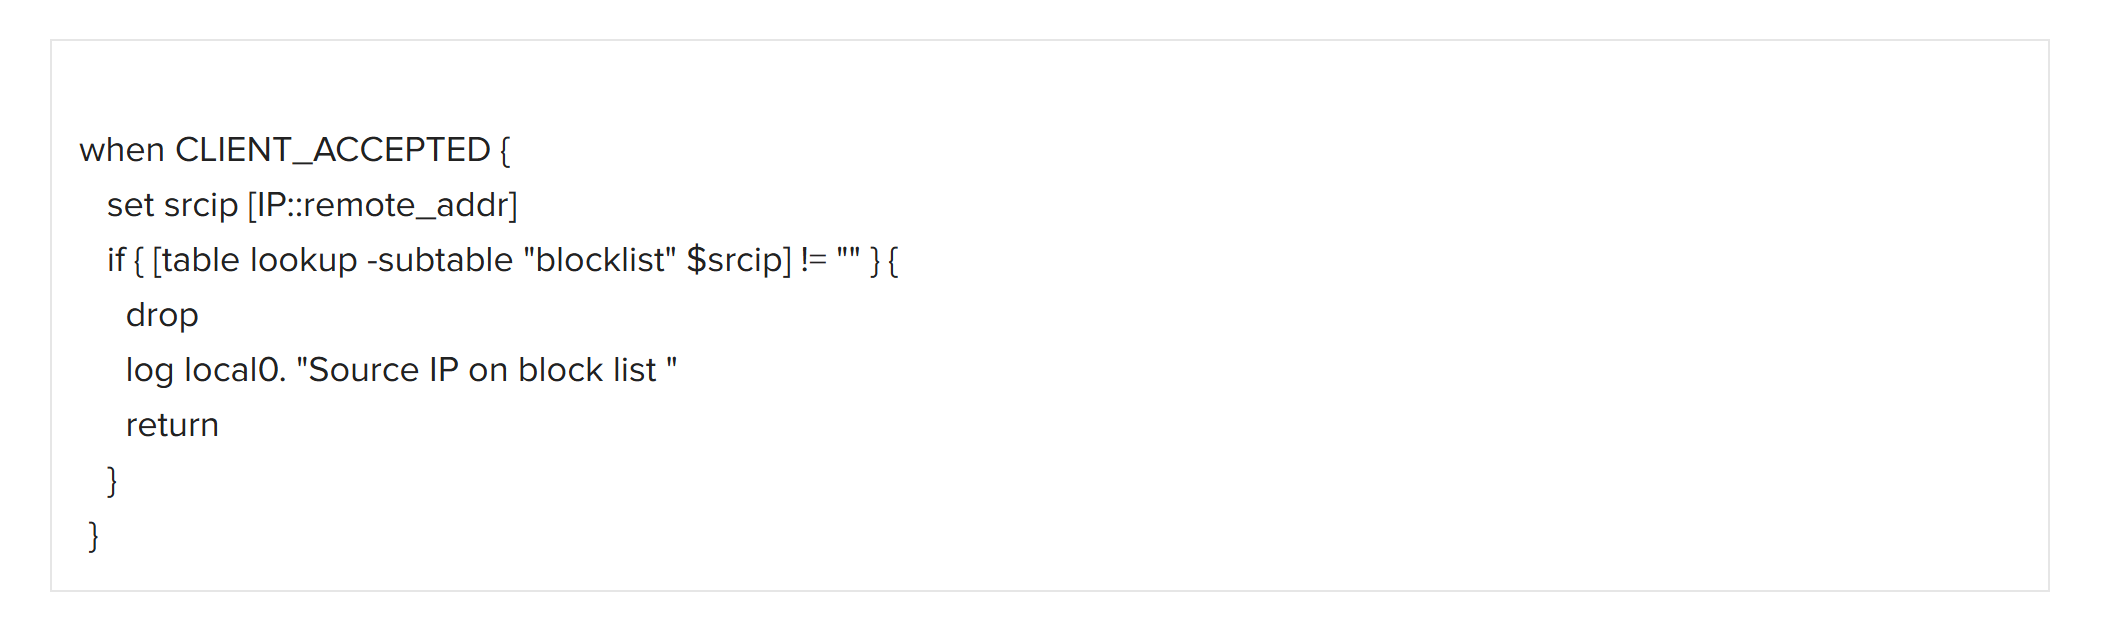
5. Haga clic en Finalizado. Esta iRule se asociará al servidor virtual de Protect.
Paso 3: Configure los servidores virtuales y asocie las iRules
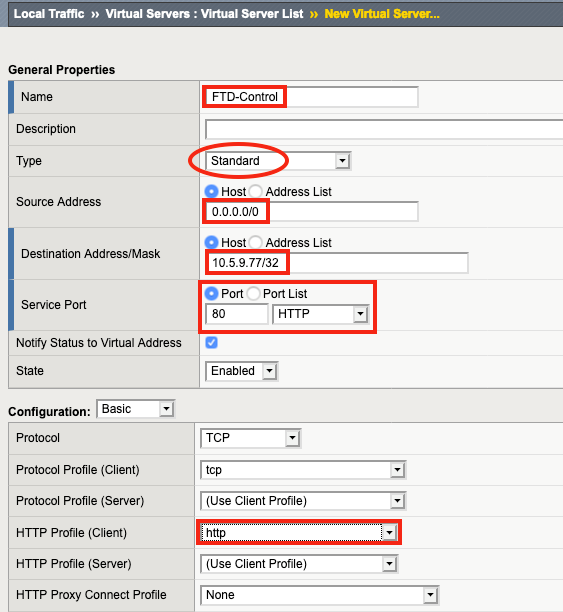
1. Cree los servidores virtuales seleccionando Local Traffic > Virtual Servers y haciendo clic en Create.
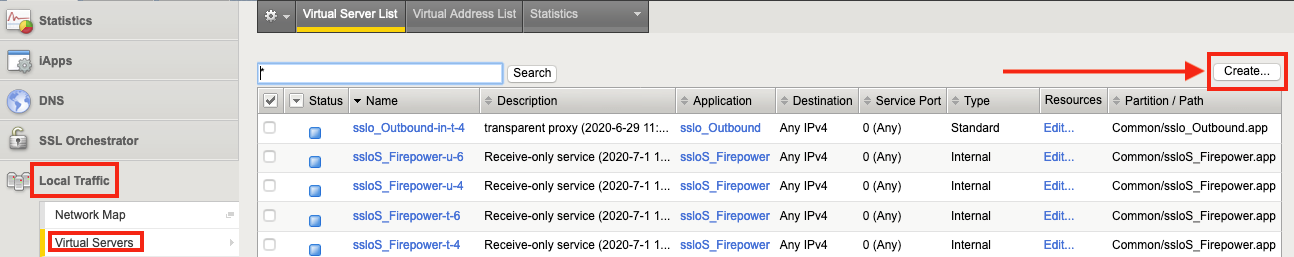
2. Asigne un nombre al servidor virtual (teniendo en cuenta el nombre de la iRule asociada); en este ejemplo, FTD-Control. En Tipo, seleccione Estándar.
3. En Dirección de origen, introduzca 0.0.0.0/0, lo que indica que cualquier dirección de origen coincidirá.
4. En Dirección/máscara de destino, introduzca la dirección IP en la que SSL Orchestrator escuchará para aceptar solicitudes de API de Firepower. (En este ejemplo, es 10.5.9.77/32, lo que indica que SSL Orchestrator solo responderá a las conexiones dirigidas a esa única dirección IP.
Nota: La dirección/máscara de destino debe estar en la misma subred que la segunda interfaz de administración de Firepower Management Center, que se abordará más adelante en esta guía.
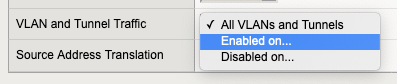
5. Para Tráfico de VLAN y túneles, F5 recomienda seleccionar Habilitado en… la VLAN específica que utilizará la segunda interfaz de administración de Firepower, en lugar de Todas las VLAN y túneles.
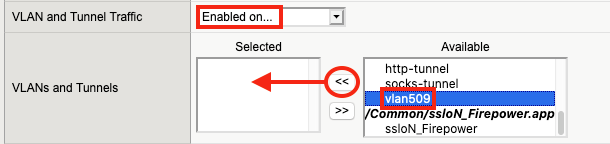
6. Seleccione la misma VLAN que utilizará la segunda interfaz de administración de Firepower (vlan509 en este ejemplo). Haga clic en << para mover la VLAN correcta a la lista Seleccionadas.
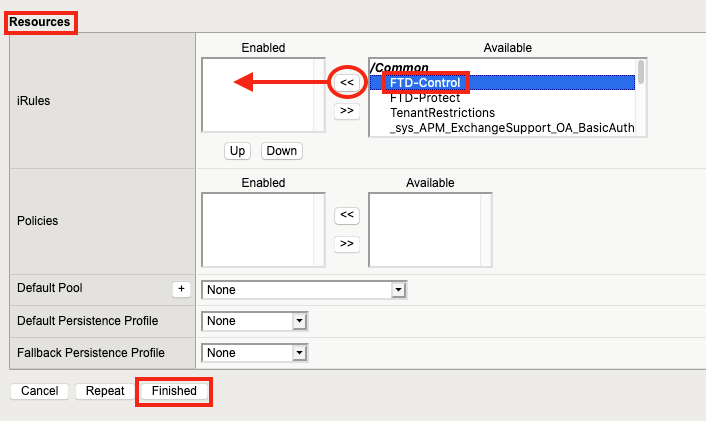
7. En Recursos, haga clic en la iRule FTD-Control creada anteriormente y, a continuación, haga clic en << para moverla a la lista Habilitadas, y luego haga clic en Finalizar.
8. Para crear el segundo servidor virtual, vuelva a hacer clic en Crear.
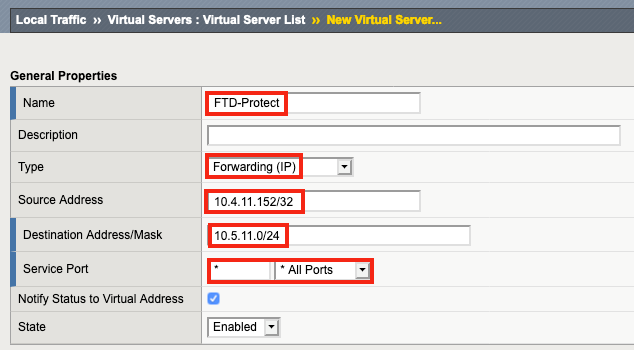
9. Asigne un nombre a el servidor virtual (FTD-Protect en este ejemplo) y, en Tipo, haga clic en Reenvío (IP).
10. Introduzca la Dirección de origen (10.4.11.152/32 en este ejemplo). Este servidor virtual solo aceptará conexiones con una dirección IP de origen 10.4.11.152 para realizar pruebas y asegurarse de que todo funciona con un único cliente de prueba. Para una topología de entrada, la Dirección de origen se podría establecer en 0.0.0.0/0, lo que permitiría conexiones desde cualquier lugar.
11. Introduzca la dirección/máscara de destino. En este caso, la red 10.5.11.0 es el destino al que debe dirigirse el tráfico de la red 10.4.11.0 para pasar por SSL Orchestrator y acceder a Internet.
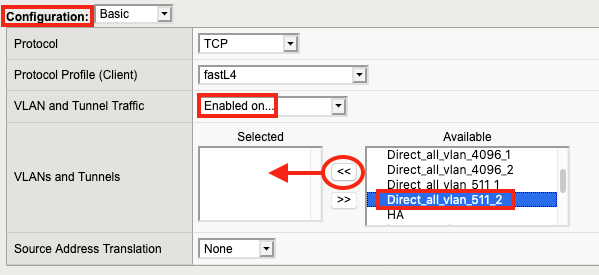
12. En Configuración, seleccione Habilitado para… Tráfico de VLAN y túneles.
13. En Disponible, seleccione la VLAN de entrada en la que SSL Orchestrator recibe el tráfico (Direct_all_vlan_511_2 en este ejemplo). Haga clic en << para moverla a la lista Seleccionados.
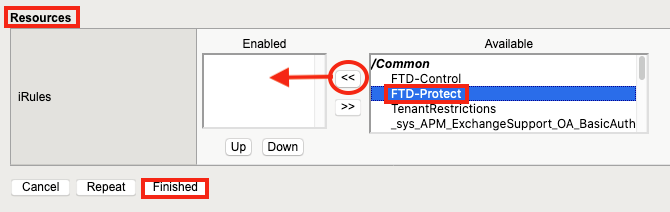
14. En Recursos, haga clic en la iRule FTD-Protect creada anteriormente. Haga clic en << para moverla a la lista Habilitadas y, a continuación, haga clic en Finalizar.
Ahora tienes:
- Ha creado el servicio TAP de Firepower.
- Se crearon iRules.
- Se crearon servidores virtuales.
- Se asociaron las iRules a los servidores virtuales.
Instalación y configuración de Cisco FTD
Estos procedimientos presuponen que Cisco Firepower y Firepower Management Center (FMC) cuentan con las licencias correspondientes, se han implementado y funcionan correctamente.
1. Inicie sesión en Firepower Management Center para ver el panel de resumen.
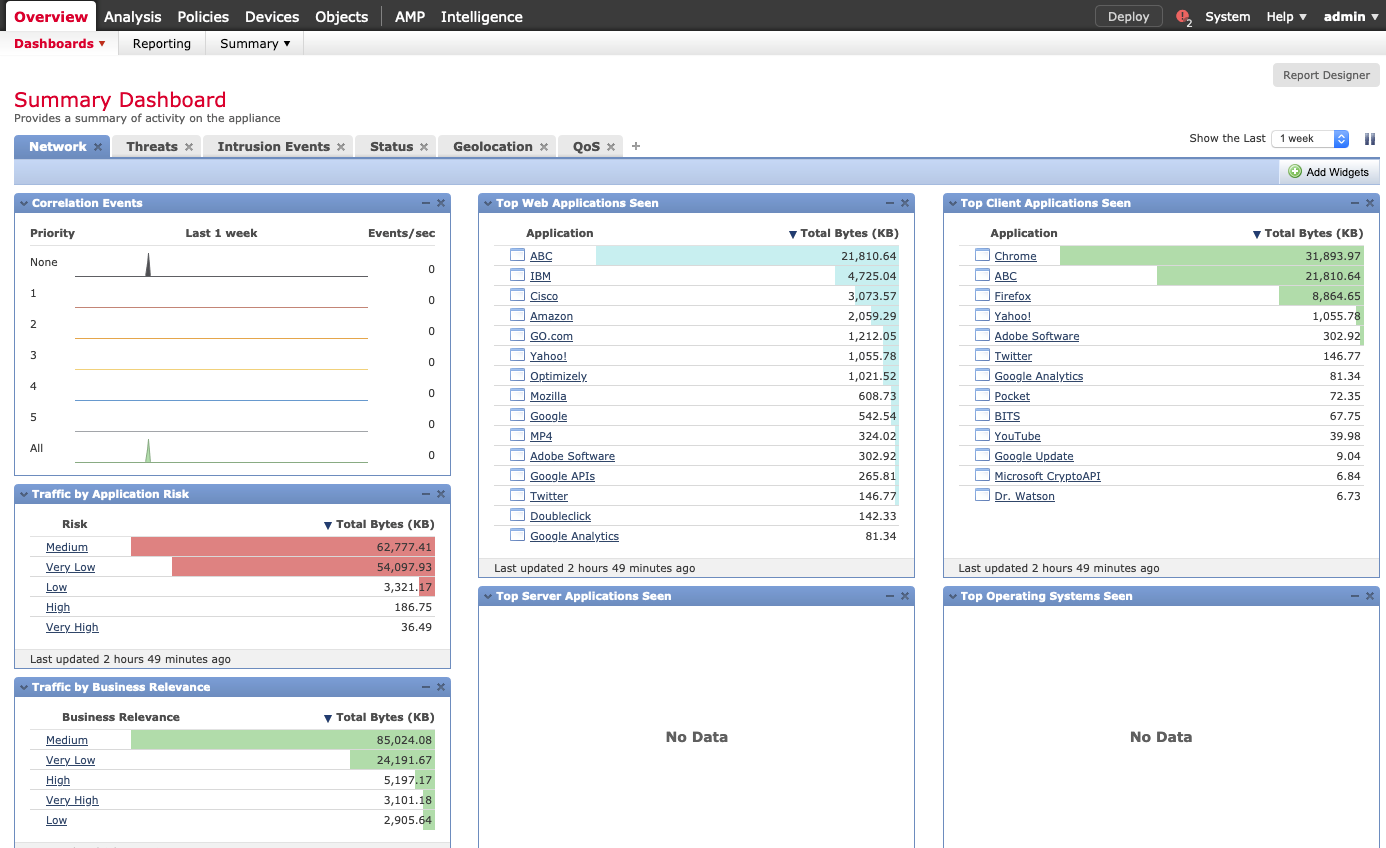
2. Haga clic en Sistema > Configuración. (Se abrirá la pestaña Dispositivos).

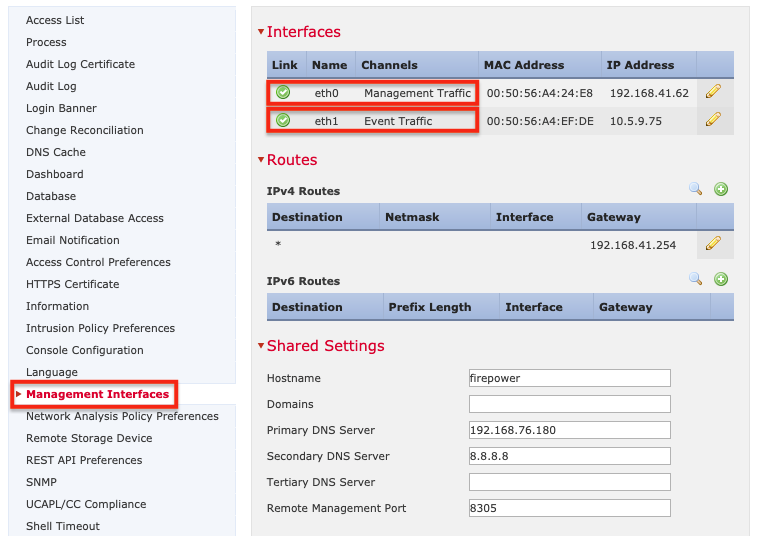
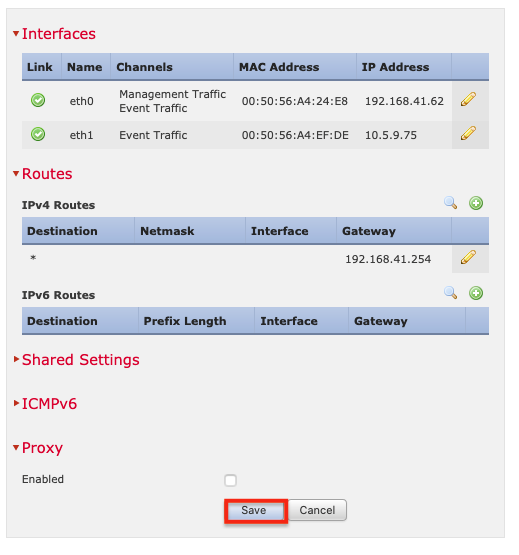
3. Haga clic en Interfaces de administración en el menú de la izquierda. Debe configurarse una interfaz de administración de FMC para el tráfico de eventos y esta debe estar en la misma subred que el servidor virtual de control de SSL Orchestrator (10.5.9.77 en los ejemplos).
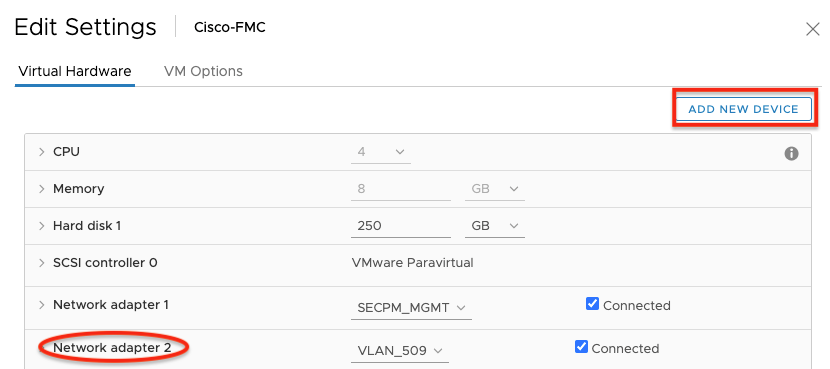
4. Si utiliza una máquina virtual para FMC, haga clic en Añadir nuevo dispositivo y añada una segunda NIC desde la consola del hipervisor. (Consulte la captura de pantalla siguiente y la guía de administración del hipervisor para obtener más información sobre cómo hacerlo).
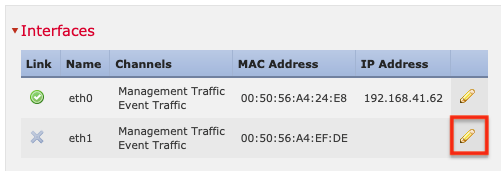
5. Para configurar la segunda interfaz de administración, haga clic en el icono del lápiz (editar).
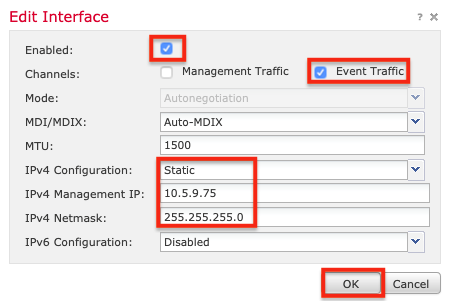
6. Seleccione Habilitado. (El tráfico de eventos debe estar habilitado, pero no es necesario habilitar el tráfico de administración.)
7. Establezca Configuración de IPv4 en Estática. Introduzca la dirección IP y la máscara de subred y, a continuación, haga clic en Aceptar.
Nota: Esta interfaz debe estar en la misma VLAN y subred que la interfaz de control de SSL Orchestrator.
8. Haz clic en Guardar.
Política de acceso de Firepower
Esta guía presupone que las políticas de intrusiones y malware, que deberían ser similares a las del ejemplo siguiente, están habilitadas para el dispositivo Firepower.
Políticas de corrección de Firepower
A continuación, cree una política de corrección de Firepower. Una política de corrección puede llevar a cabo diversas acciones en función de un conjunto prácticamente infinito de criterios. Por ejemplo, si se detecta un evento de intrusión, Firepower puede indicar a SSL Orchestrator que bloquee la dirección IP de origen durante un periodo de tiempo determinado.
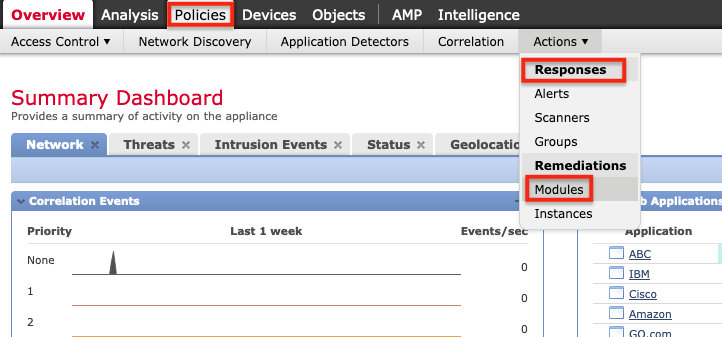
1. Instale el módulo de corrección de F5. Para ello, en el FMC, haga clic en Políticas > Acciones > Respuestas > Módulos.
2. Haga clic en Examinar para localizar el Módulo de corrección de F5 en su ordenador. Selecciónelo, haga clic en Abrir y, a continuación, haga clic en Instalar. Una vez instalado, haga clic en la lupa situada a la derecha.
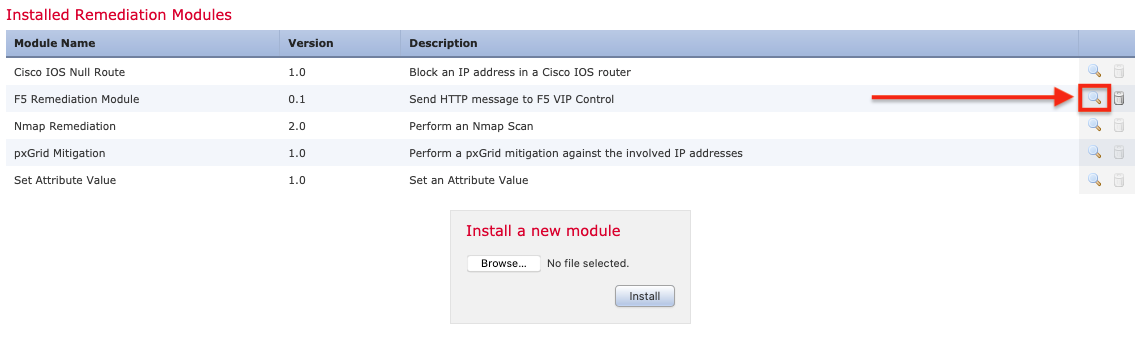
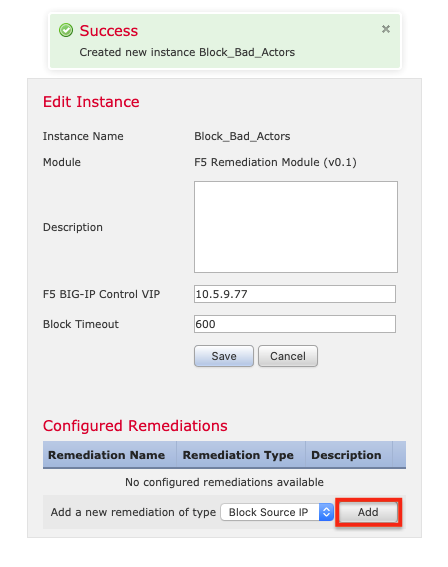
3. Haga clic en Añadir para configurar una instancia.
4. Asigne un nombre a la instancia (Block_Bad_Actors en este ejemplo). Introduzca la dirección IP del servidor virtual de control de SSL Orchestrator (10.5.9.77 en este ejemplo). Cambiar el valor de Tiempo de espera es opcional. Por último, haga clic en Crear.
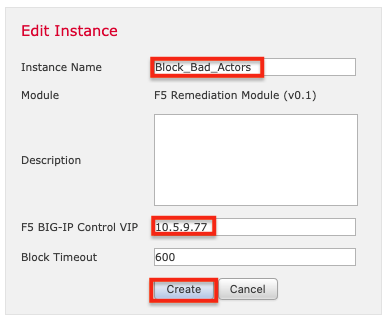
5. A continuación, en Correcciones configuradas, haga clic en Añadir.
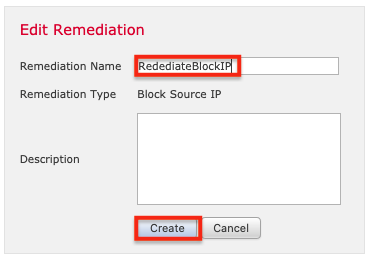
6. Asigne un nombre a la corrección (RemediateBlockIP en este ejemplo) y haga clic en Crear.
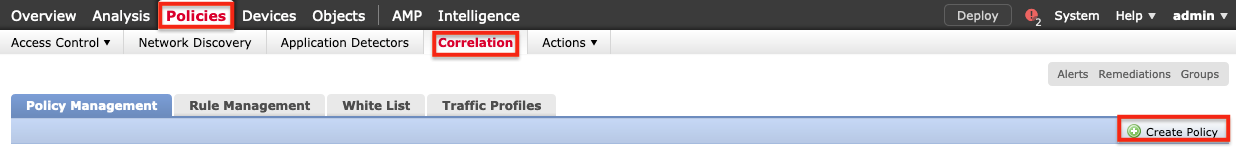
7. Seleccione Políticas > Correlación > Crear política para crear una política de correlación, que definirá cuándo y cómo iniciar la corrección.
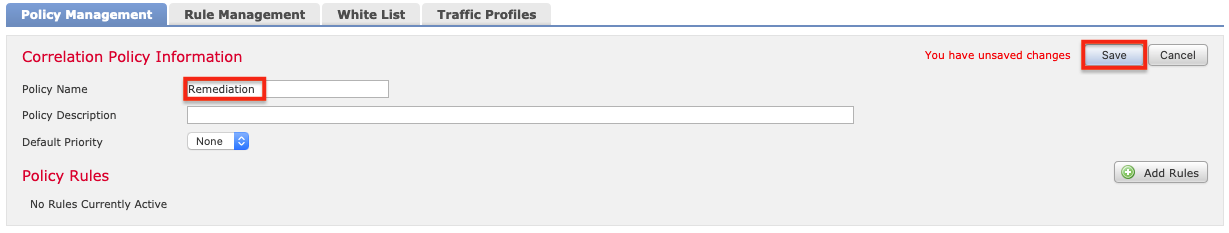
8. Asigne un nombre a la política de correlación (Remediation en este ejemplo) y haga clic en Guardar.
9. En la pestaña Gestión de reglas, haga clic en Crear regla.

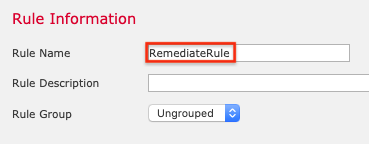
10. Asigne un nombre a la regla (RemediateRule en este ejemplo).
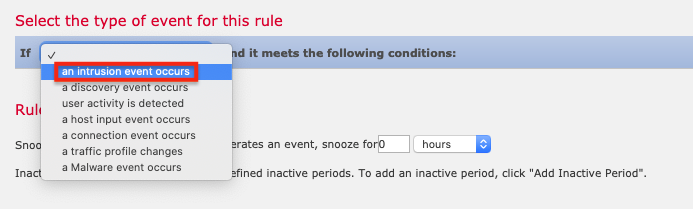
11. Para el tipo de evento, seleccione se produce un evento de intrusión. (Para realizar pruebas, consulte también la nota del paso siguiente.)
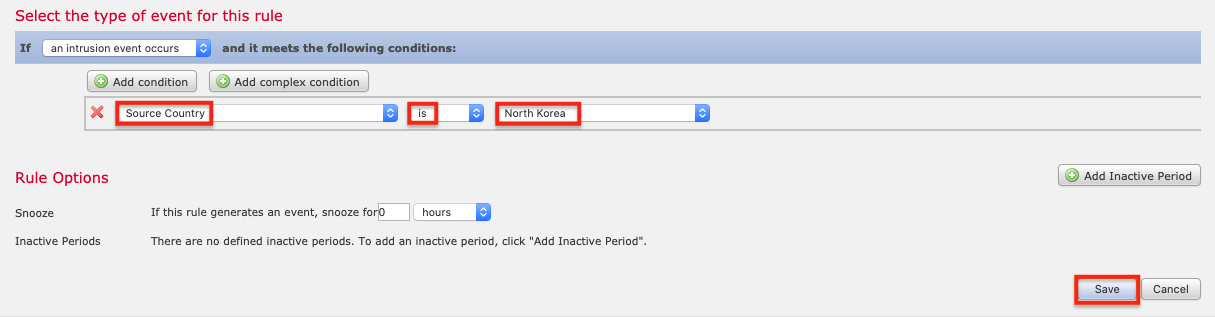
12. Para la Condición, seleccione País de origen > es > Corea del Norte (por ejemplo) y, a continuación, haga clic en Guardar.
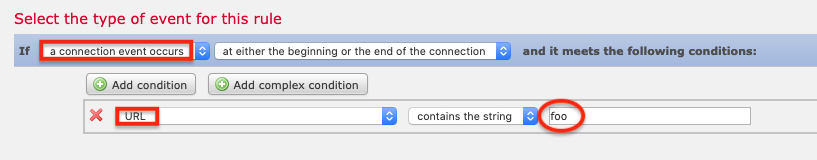
Nota: El FMC puede activar una corrección para distintos tipos de eventos, no solo para intrusiones. De hecho, al configurar la corrección, puede utilizar otro tipo de evento para que resulte más fácil activar uno y comprobar que se ha corregido correctamente. Por ejemplo, seleccione se produce un evento de conexión y, a continuación, establezca la Condición en URL > contiene la cadena > foo. La regla de corrección debería activarse cuando intente acceder a foo.com.
13. Vuelva a la pestaña Gestión de políticas y haga clic en la política creada anteriormente (Remediation en este ejemplo). Haga clic en Añadir reglas.
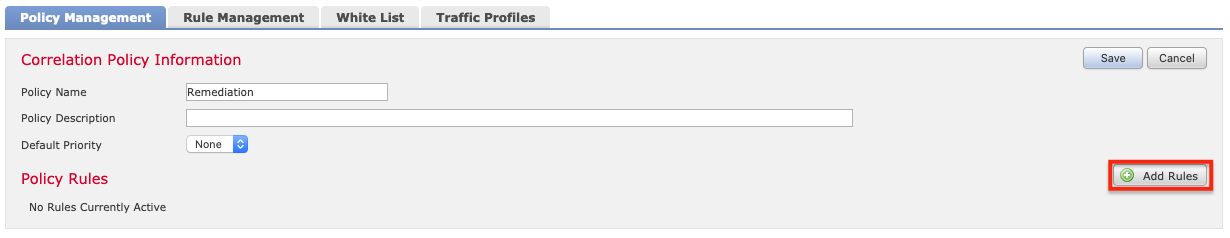
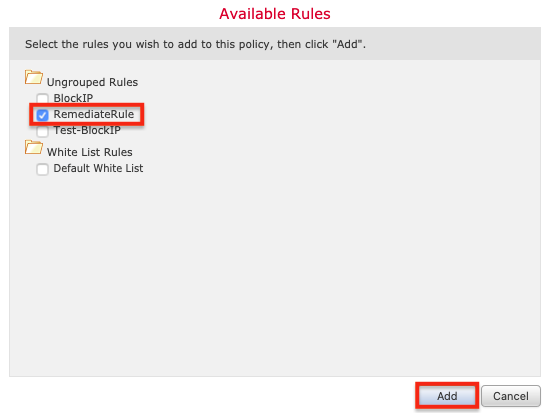
14. Seleccione RemediateRule y haga clic en Añadir.
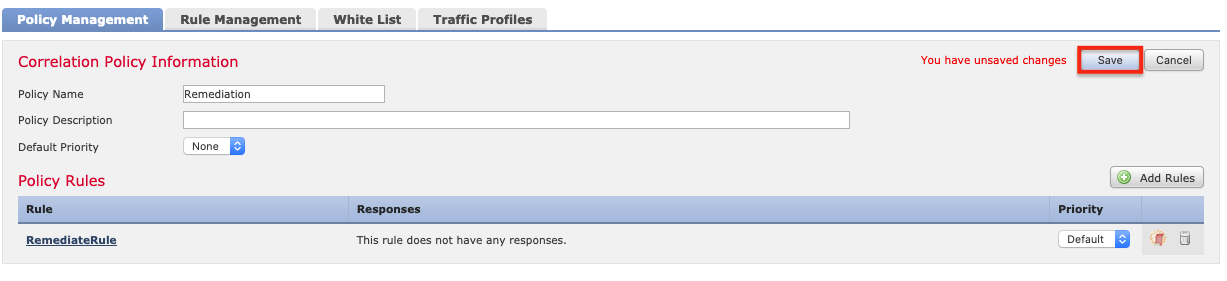
15. Haga clic en Guardar.
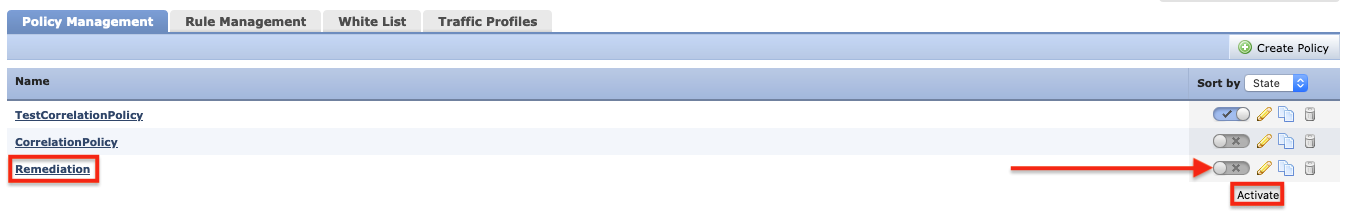
Las políticas de correlación se pueden activar o desactivar mediante el interruptor situado a la derecha. Asegúrese de que esté activada la política correcta.
Políticas de corrección de Firepower
El estado de los eventos de corrección se puede consultar en el FMC haciendo clic en Análisis > Correlación > Estado. En la columna Mensaje de resultado, busque el mensaje «Corrección completada correctamente».
Conclusión
Estas prácticas recomendadas configuran F5 BIG-IP SSL Orchestrator con Cisco FTD en una arquitectura que ha demostrado responder tanto al escenario de usuario de visibilidad y control de SSL como al de direccionamiento y bloqueo del tráfico basado en políticas de IPS. Gracias a la terminación SSL en SSL Orchestrator, los sensores FTD ofrecen visibilidad del tráfico tanto entrante como saliente para adaptarse a las necesidades de una organización y proteger sus aplicaciones, servidores y otros recursos. Mediante el direccionamiento del tráfico basado en políticas de seguridad, una organización puede sacar partido de esta configuración y seguir ampliándola, añadiendo más dispositivos gestionados por FTD para proporcionar una mayor capacidad de tráfico a las redes y aplicaciones protegidas. La flexibilidad basada en políticas que ofrece SSL Orchestrator también puede aprovecharse para dirigir selectivamente el tráfico a distintos grupos de recursos en función de los requisitos empresariales, de seguridad o de cumplimiento normativo.
PUBLICADO EL 9 DE OCTUBRE DE 2020