
Cargas de trabajo modernas en Dell EMC VxRail
Incorporación de servicios de disponibilidad y seguridad a un entorno de infraestructura como servicio
Descripción general del libro blanco
Dell EMC VxRail proporciona un entorno virtualizado de eficacia probada para las empresas que desean consolidar sus cargas de trabajo en una plataforma de alto rendimiento. A medida que se migran más cargas de trabajo a la plataforma, incluidas las aplicaciones de microservicios orientadas a la web, los responsables de infraestructura deben ir más allá de la infraestructura como servicio. Para dar soporte a la creciente variedad de cargas de trabajo, deberán recurrir a servicios que garanticen el rendimiento, la seguridad y la disponibilidad necesarios para mantener la continuidad de las operaciones empresariales. Desde una perspectiva de ecosistema, nuestro informe técnico se centra en los servicios de aplicaciones de red de F5 que proporcionan disponibilidad y seguridad a las cargas de trabajo orientadas a la web en VxRail. Estos servicios de aplicaciones utilizan software de F5 que se integra perfectamente en el entorno VMware de VxRail, lo que facilita el aprovisionamiento, la configuración y la gestión de los servicios de F5 mediante VxRail vCenter.
En el entorno VxRail, los responsables de infraestructura pueden consolidar aplicaciones de plataformas heredadas y en la nube para crear un entorno único e integrado, dispuesto sobre la infraestructura para garantizar un funcionamiento óptimo. Estas capacidades podrían ofrecerse a las partes interesadas internas como un entorno integrado «como servicio», lo que garantizaría el rendimiento y la eficiencia de costes y permitiría una ampliación fluida a la nube pública mediante VMware Cloud.
Temas clave descritos en el informe técnico:
- Sección 1: Implementación de los servicios F5® Advanced Web Application Firewall™ en VxRail
- Sección 2: Personalización de la política de seguridad
- Sección 3: Configuración de la compatibilidad con alta disponibilidad para cargas de trabajo y aplicaciones
- Sección 4: Protección y seguridad de los activos expuestos a Internet
- Sección 5: Preparados para el futuro: Aprovechar vCenter para obtener visibilidad de los servicios de aplicaciones y planificar la capacidad
- Sección 6: Resumen
Sección 1: Implementación de los servicios de F5 Advanced Web Application Firewall en VxRail
Esta sección se centra en el uso de la interfaz de administración de vCenter para aprovisionar e implementar el software F5 Advanced Web Application Firewall (Advanced WAF) en VxRail. Para este ejemplo, hemos creado dos servidores web que alojan una carga de trabajo de muestra y hemos implementado Advanced WAF delante de ellos. El ejemplo se diseñó con el objetivo de optimizar y proteger la carga de trabajo expuesta a Internet que reside en los servidores web.
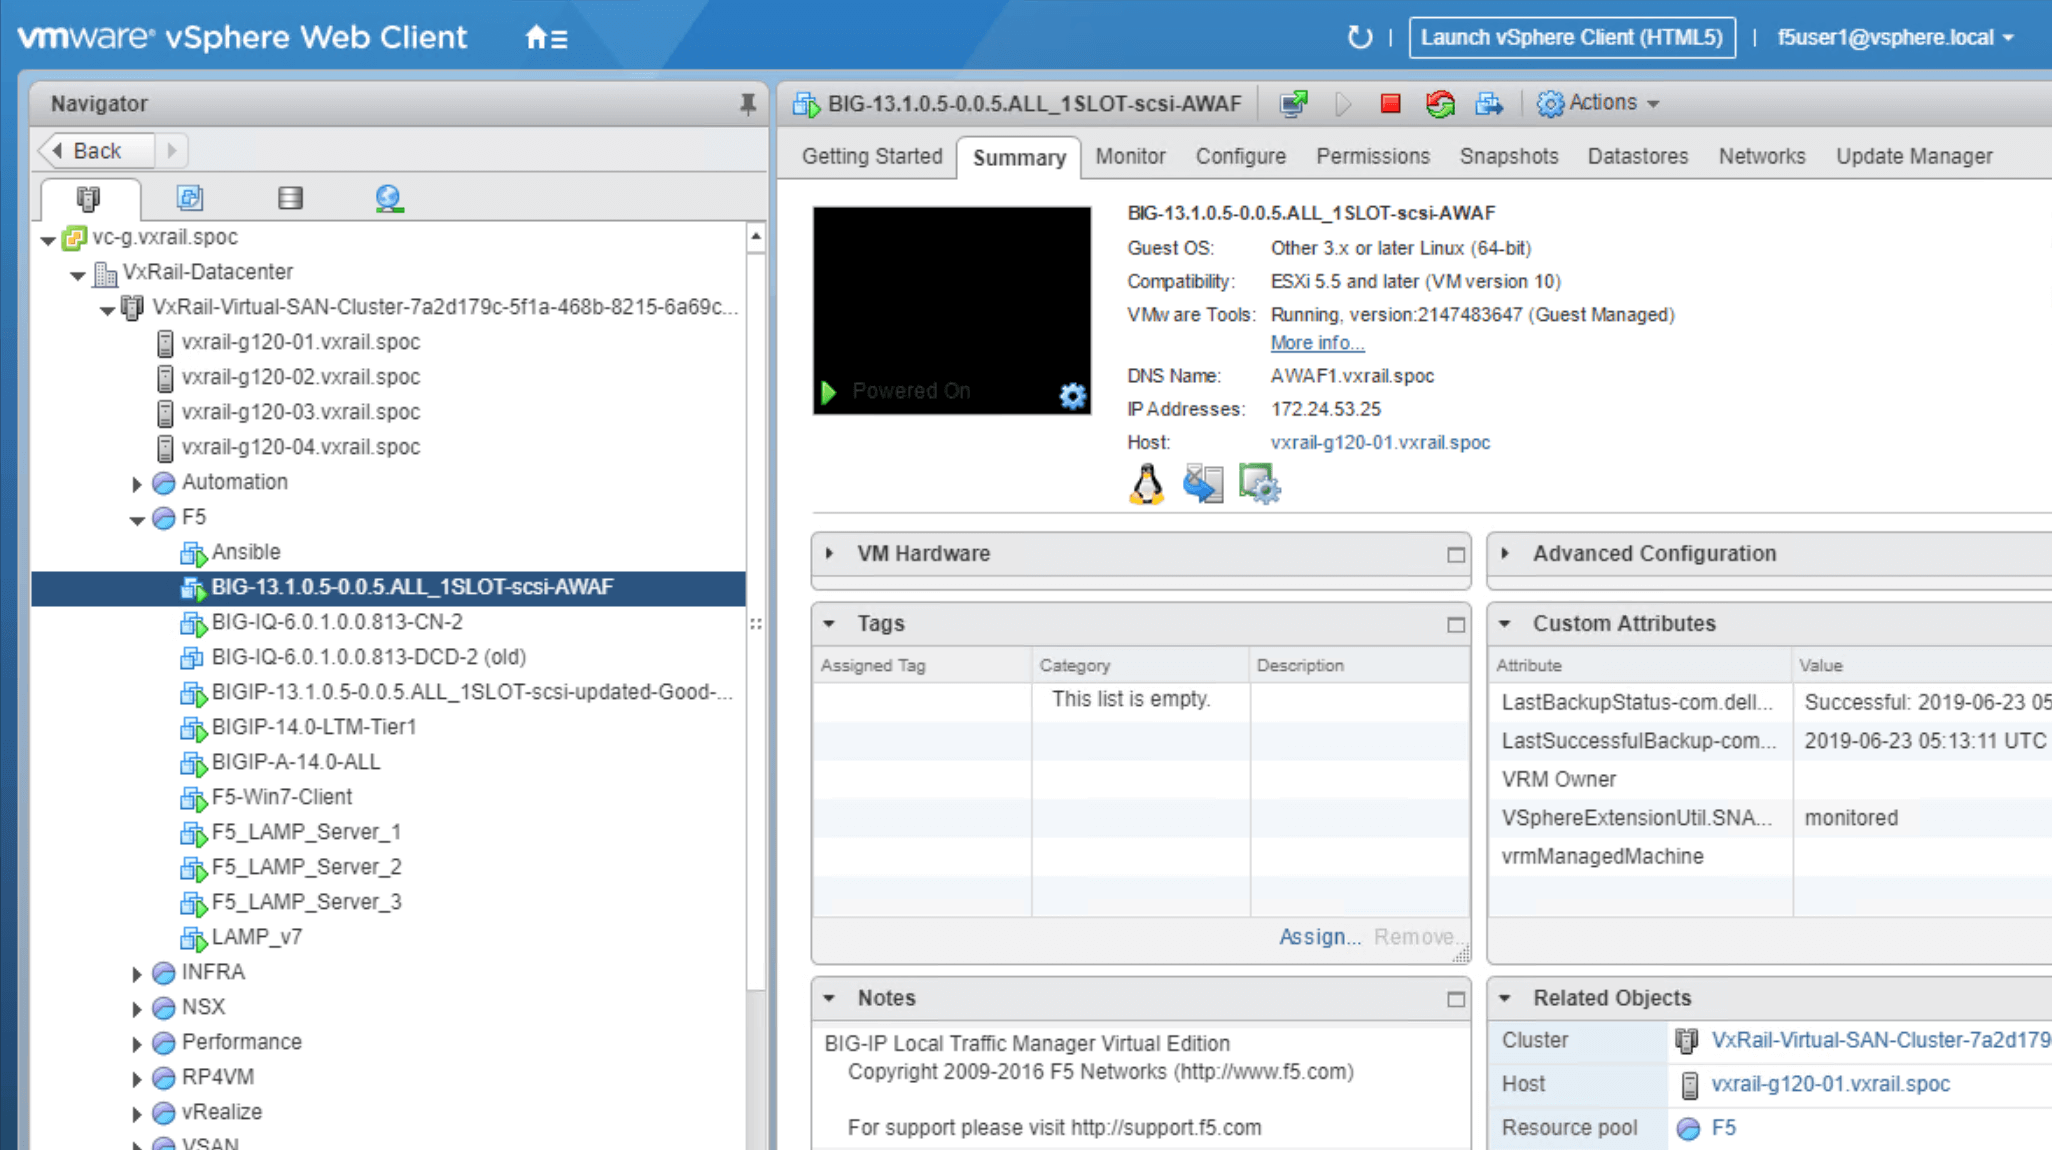
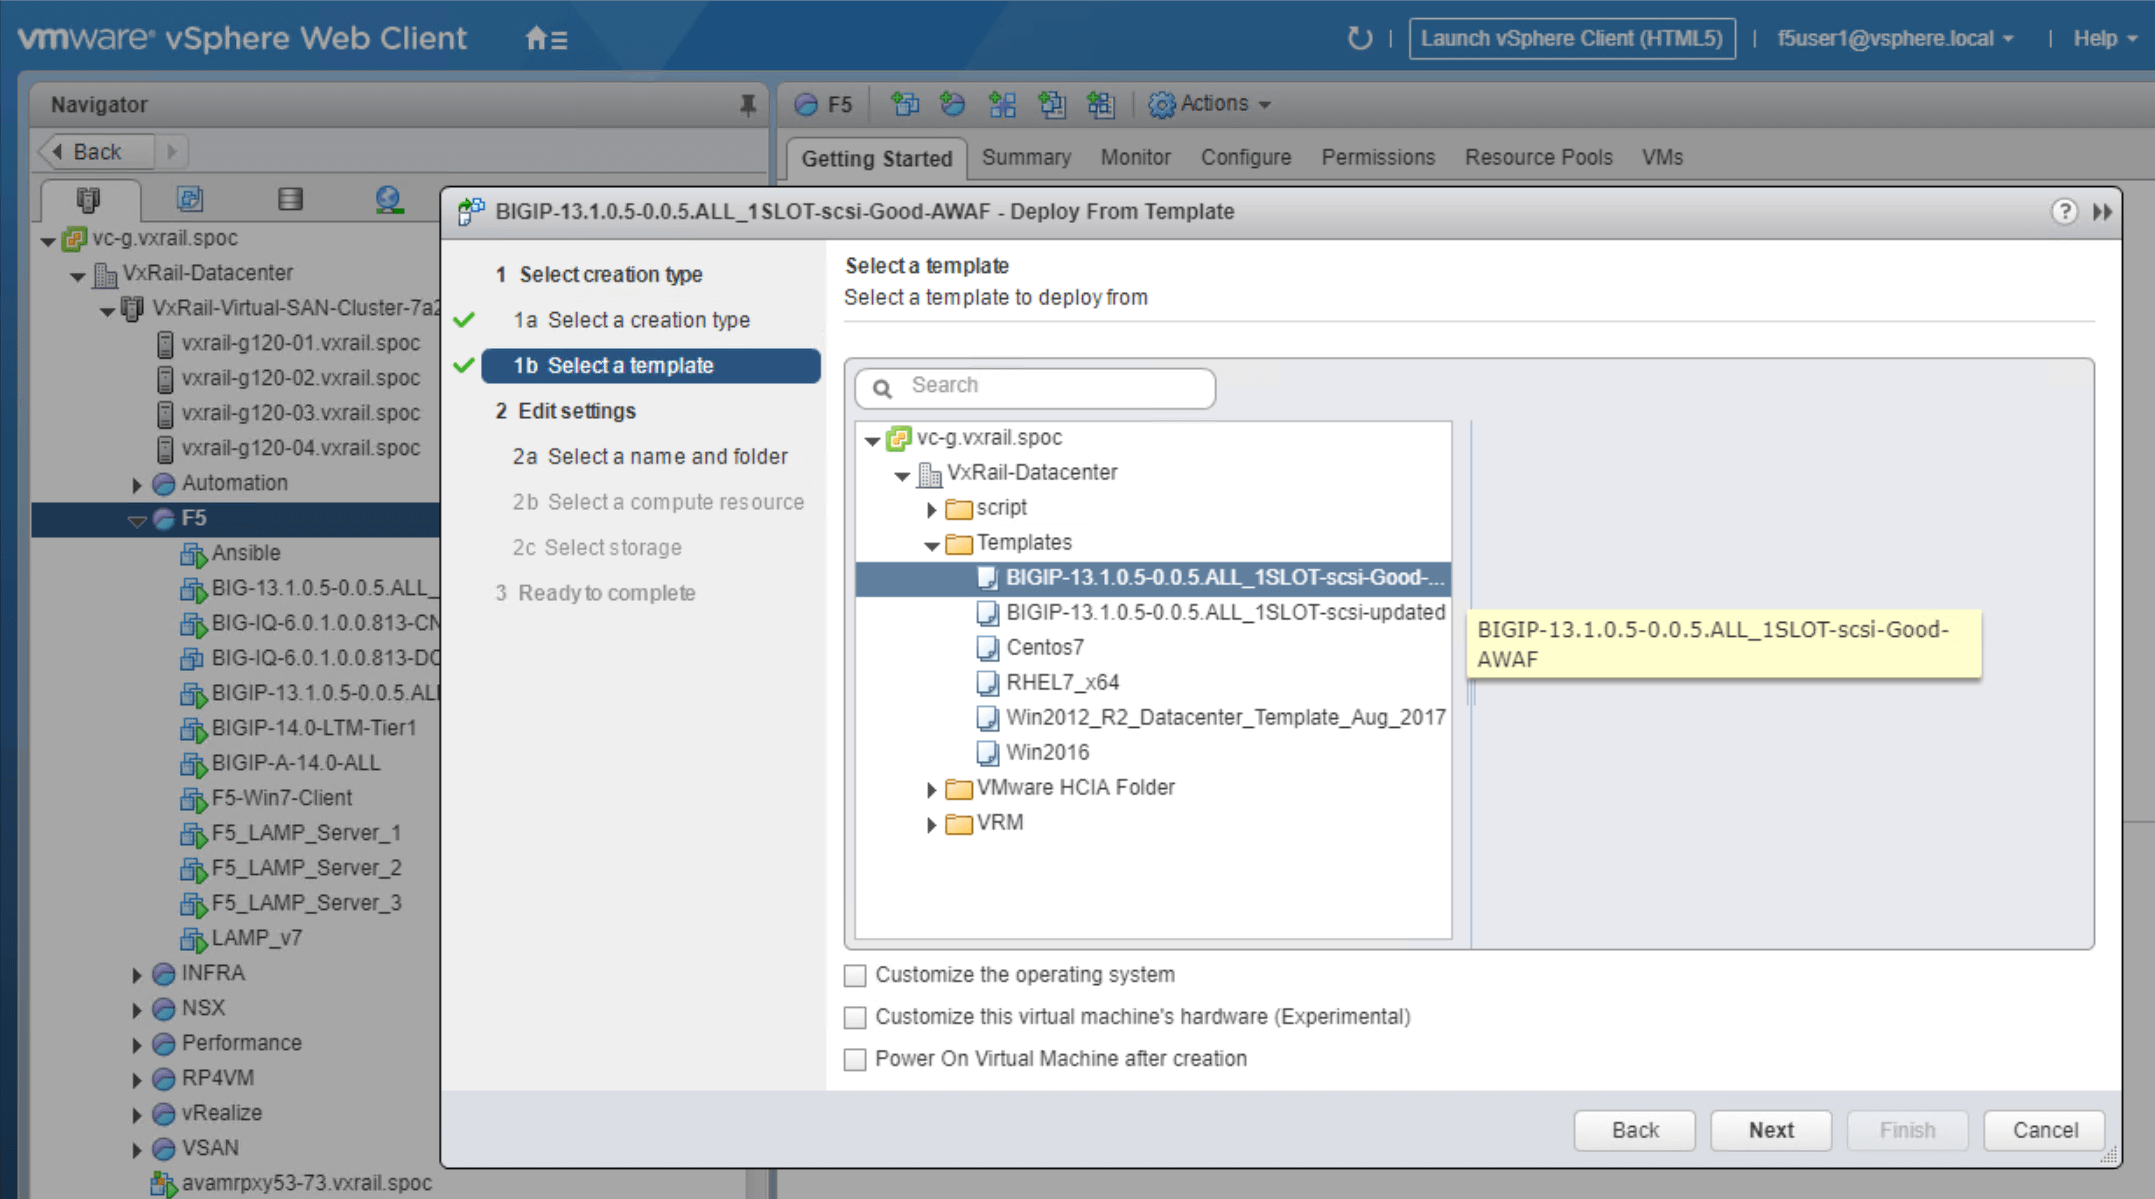
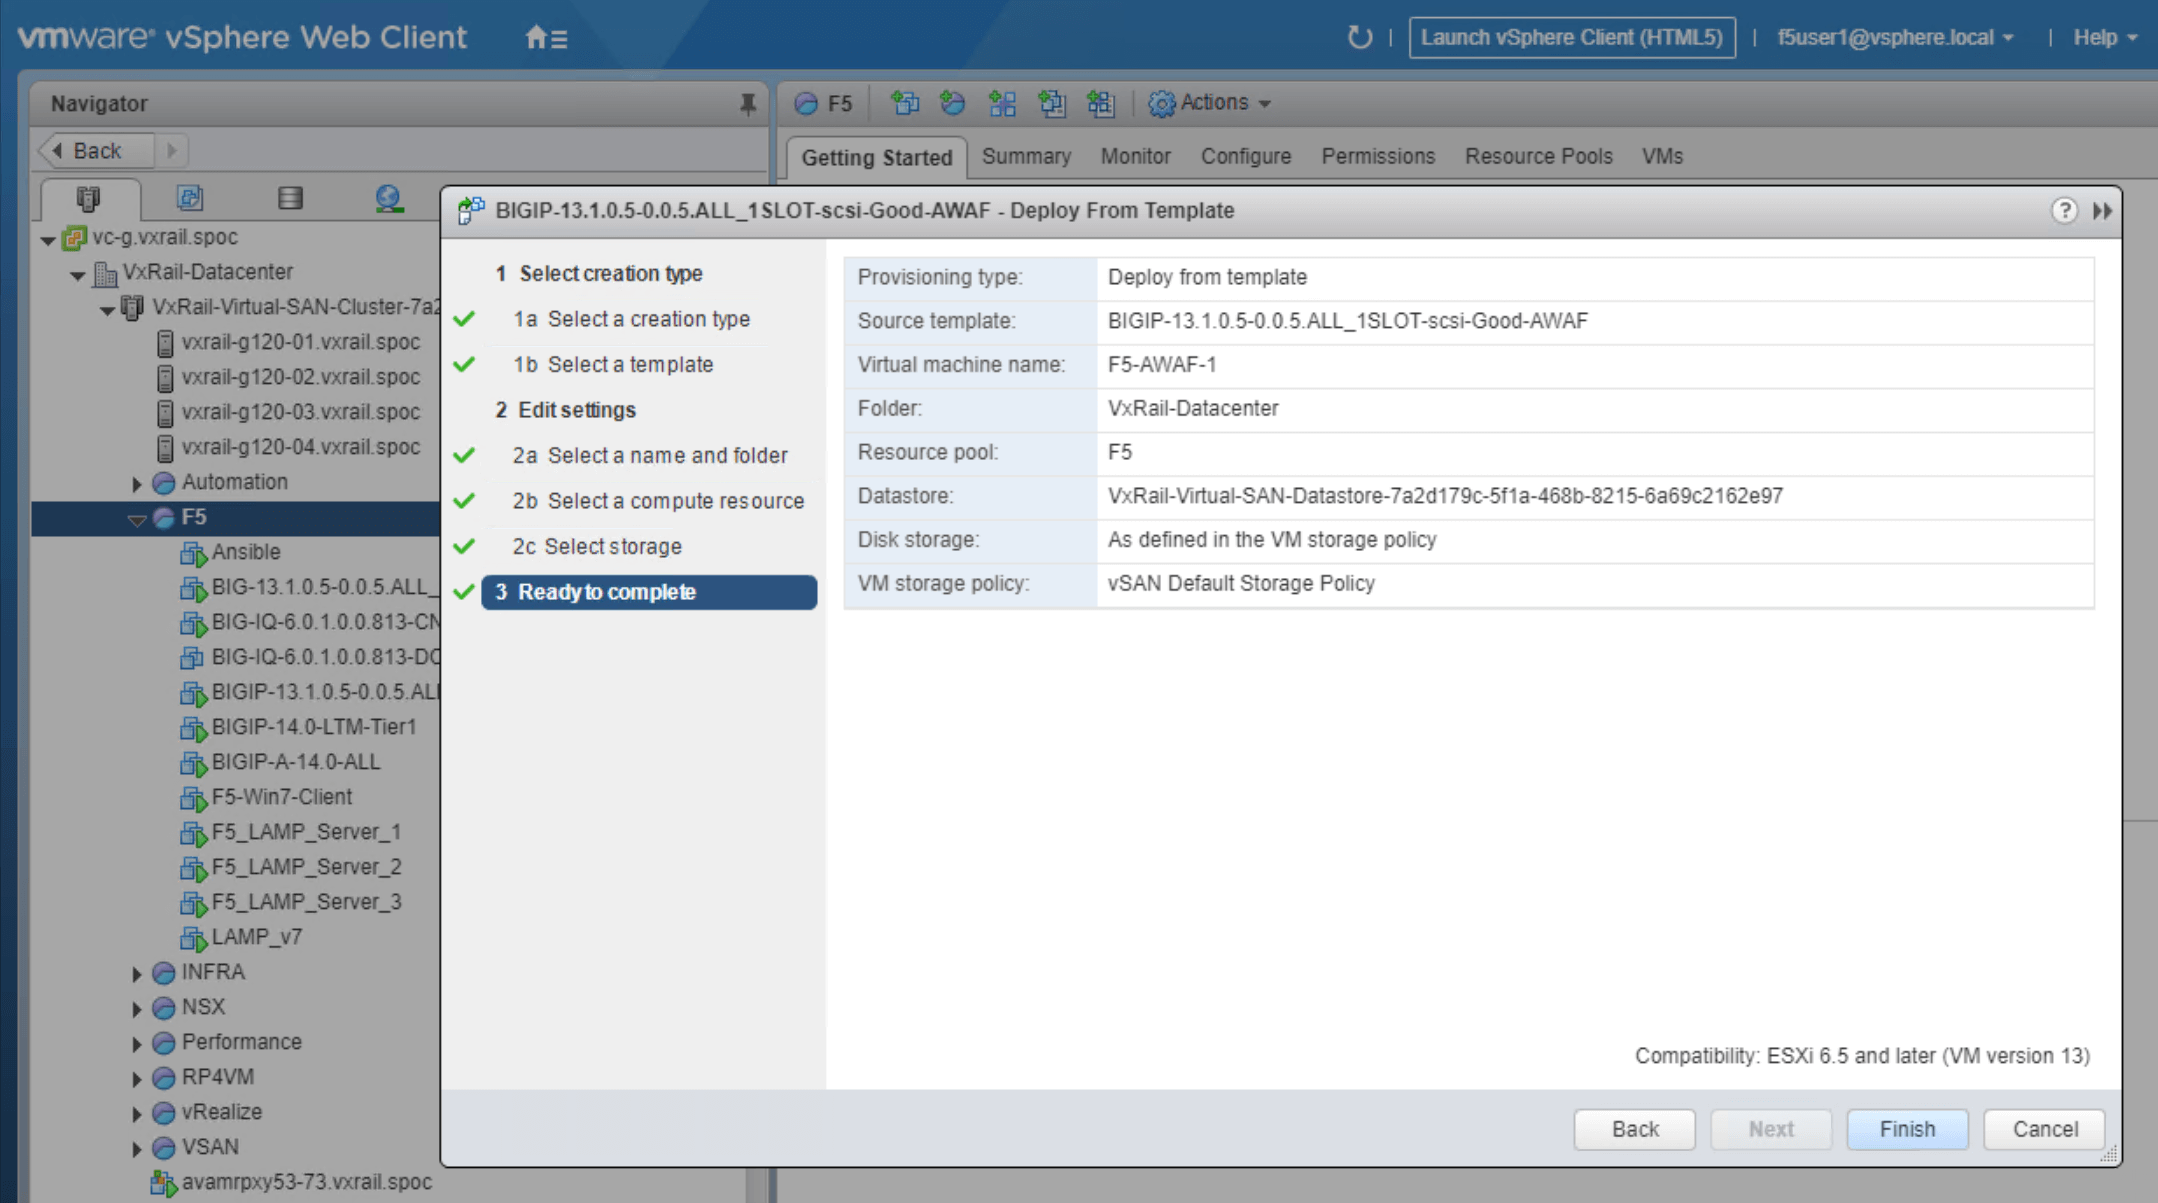
Empiece por crear una plantilla de Advanced WAF en VxRail vCenter, como se muestra en la Figura 1. La plantilla de Advanced WAF debe aparecer en la carpeta de plantillas de VxRail-Datacenter. La plantilla almacena la imagen de Advanced WAF y puede utilizarse para iniciar el servicio de aplicaciones en el futuro, lo que facilita la creación de servicios.
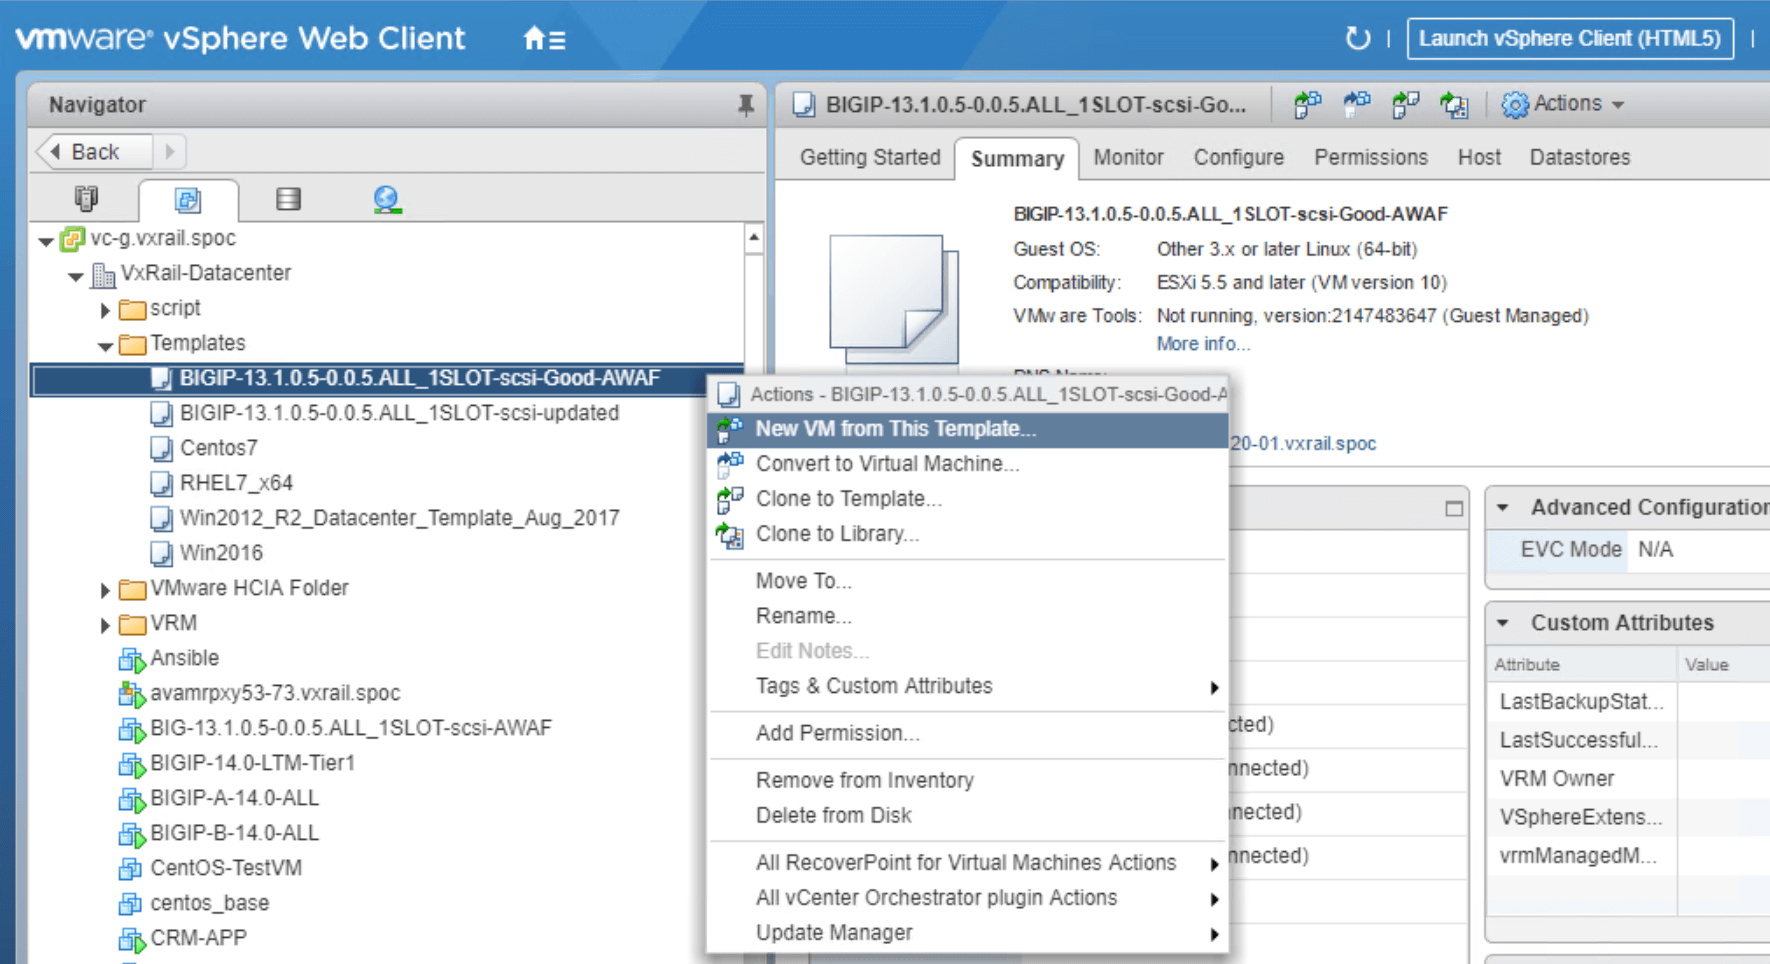
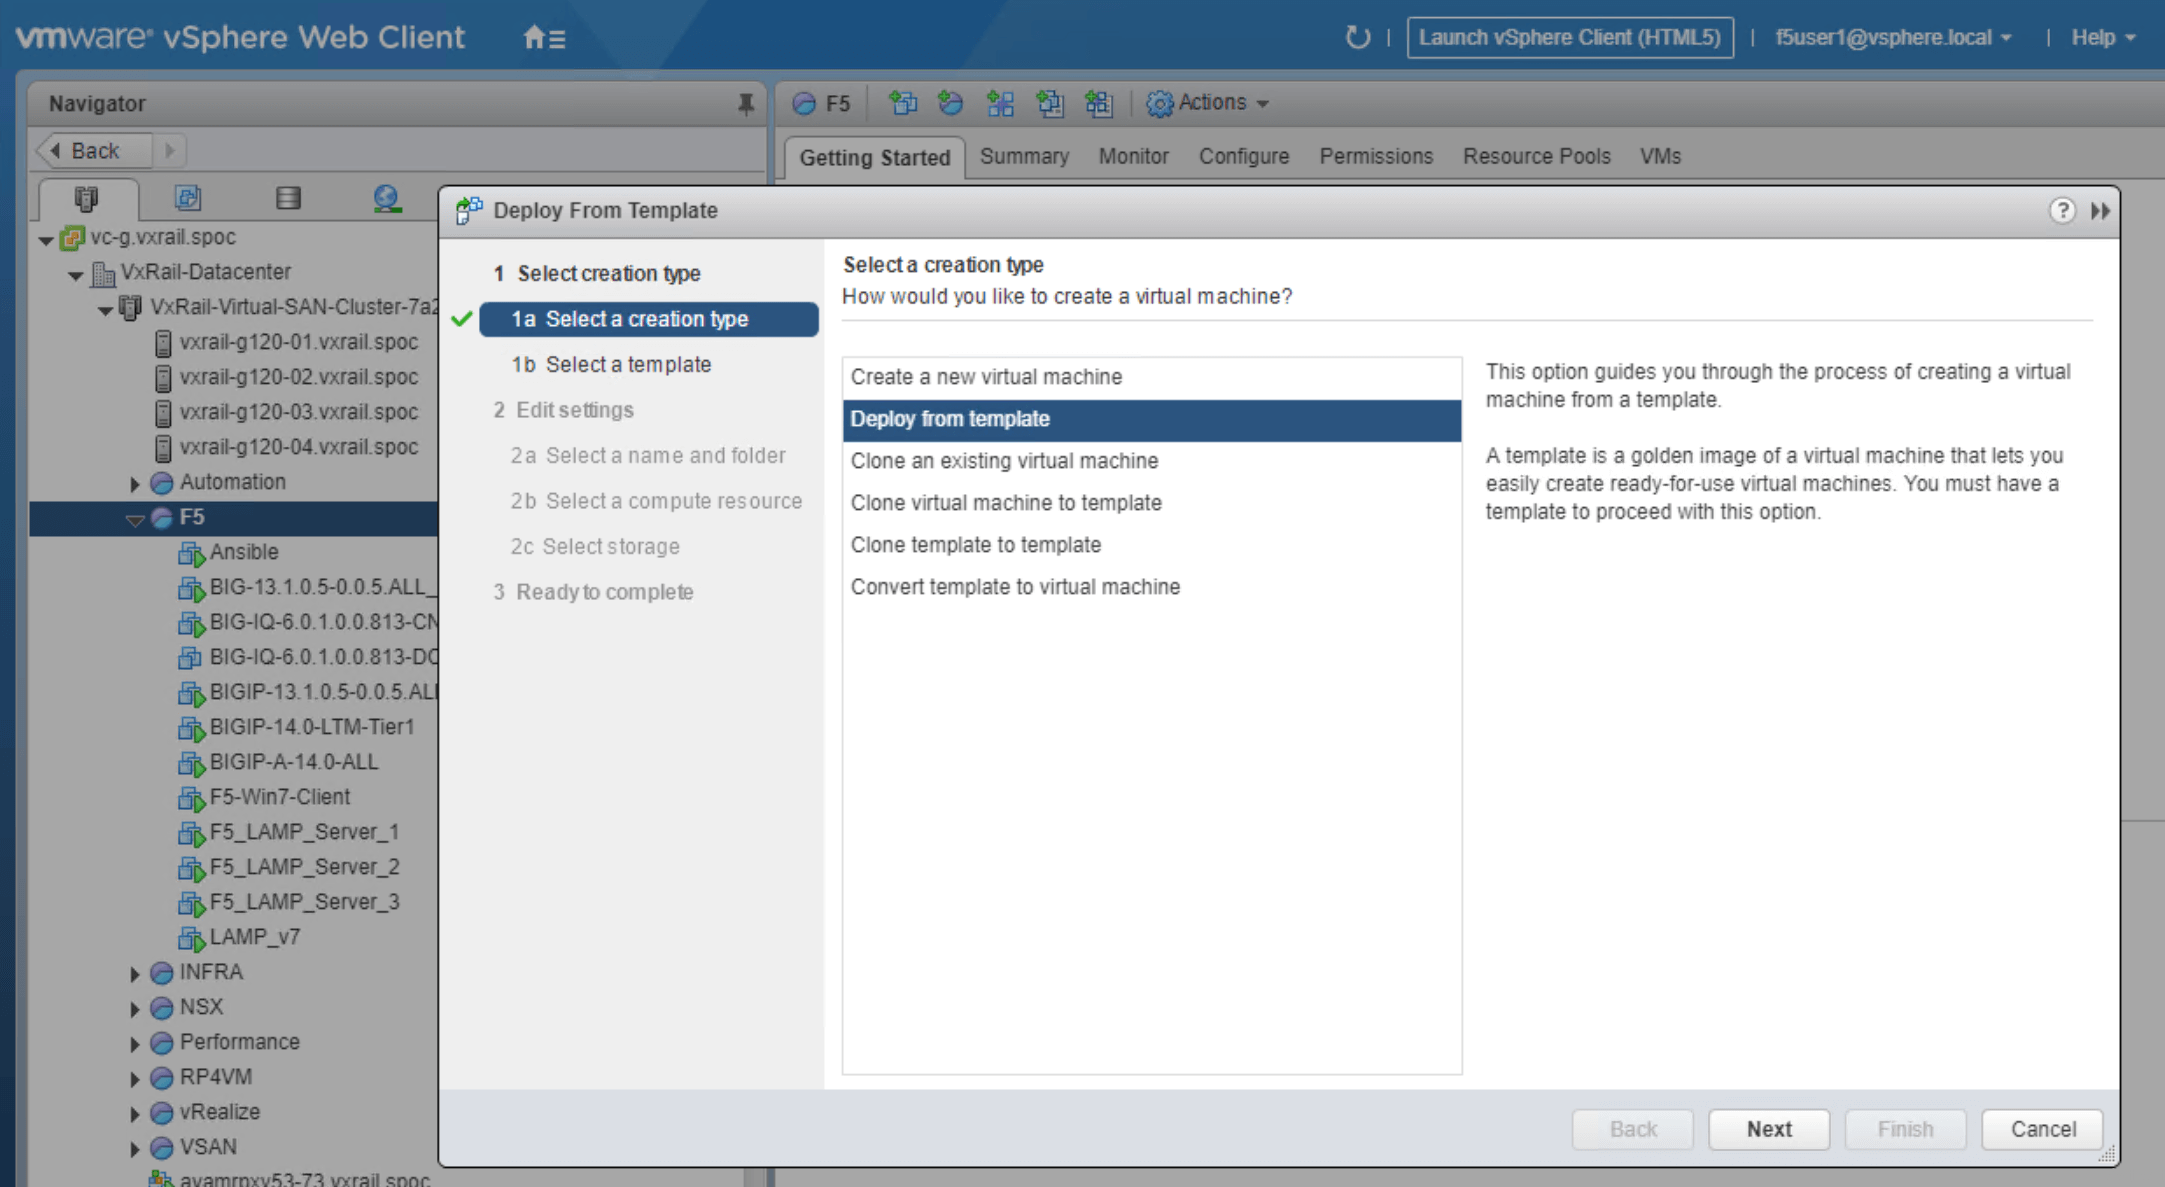
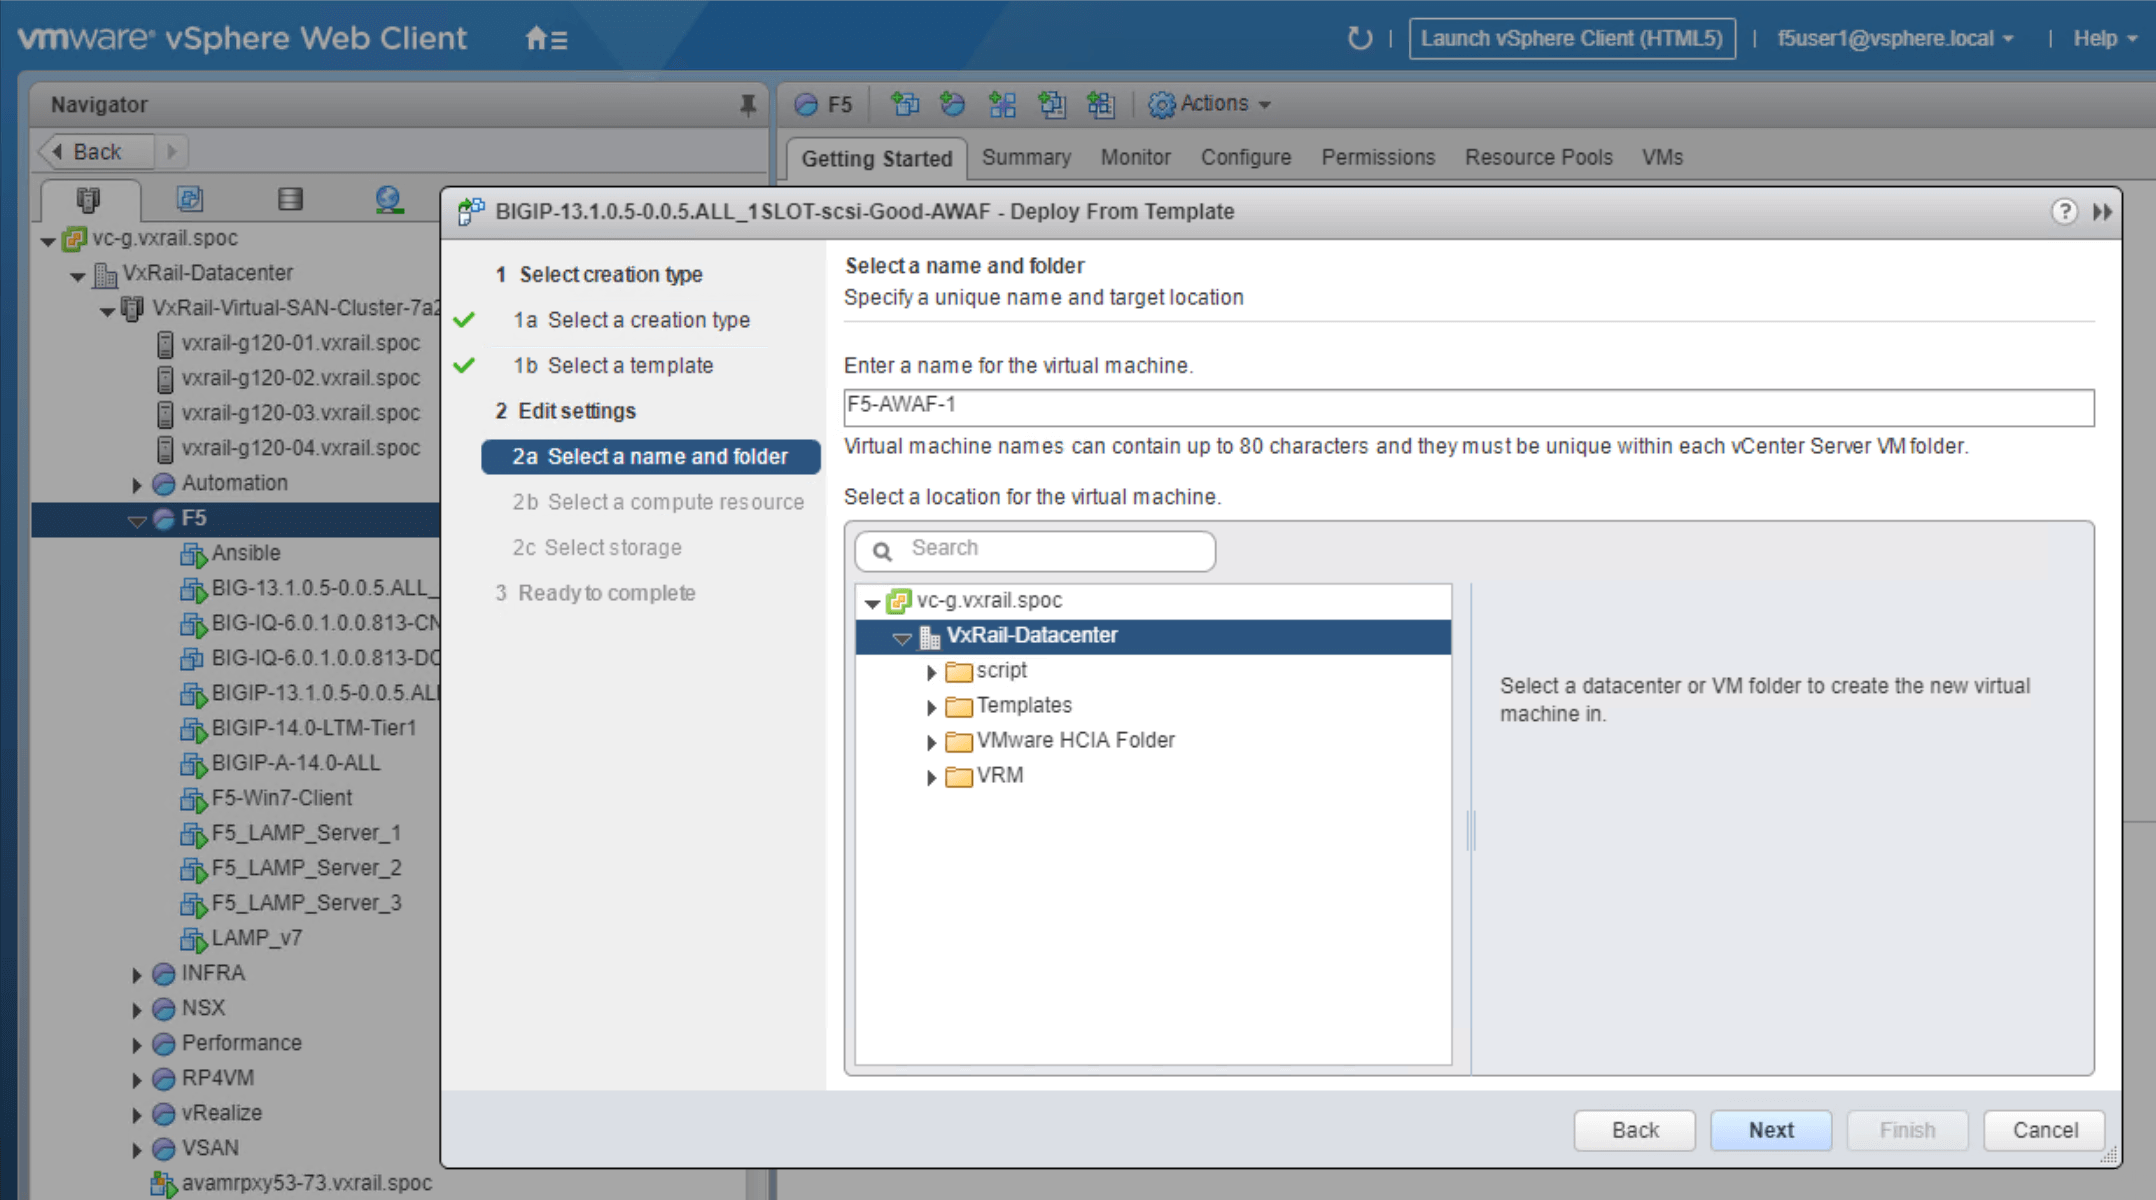
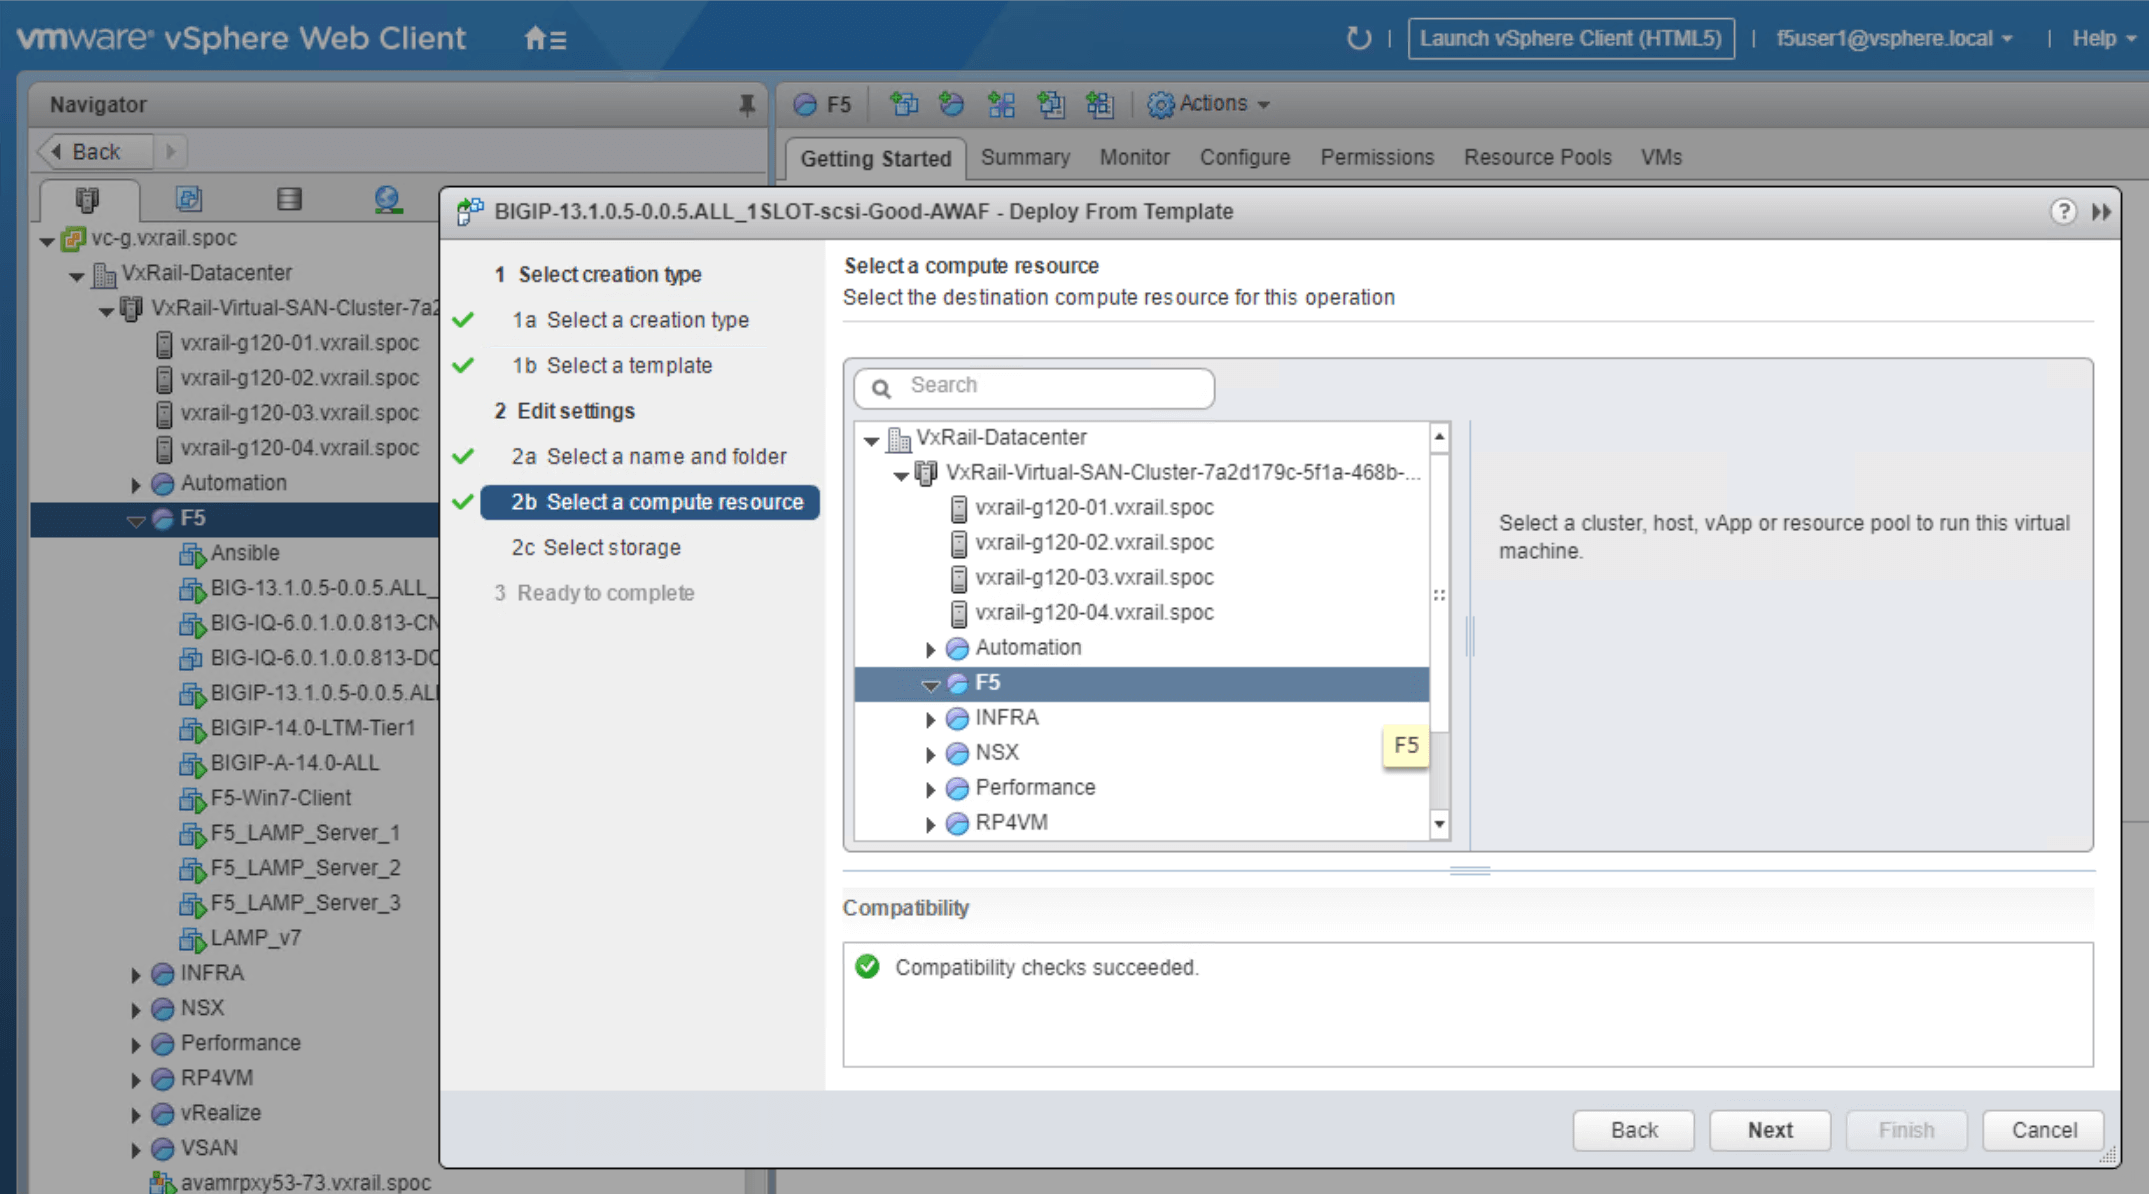
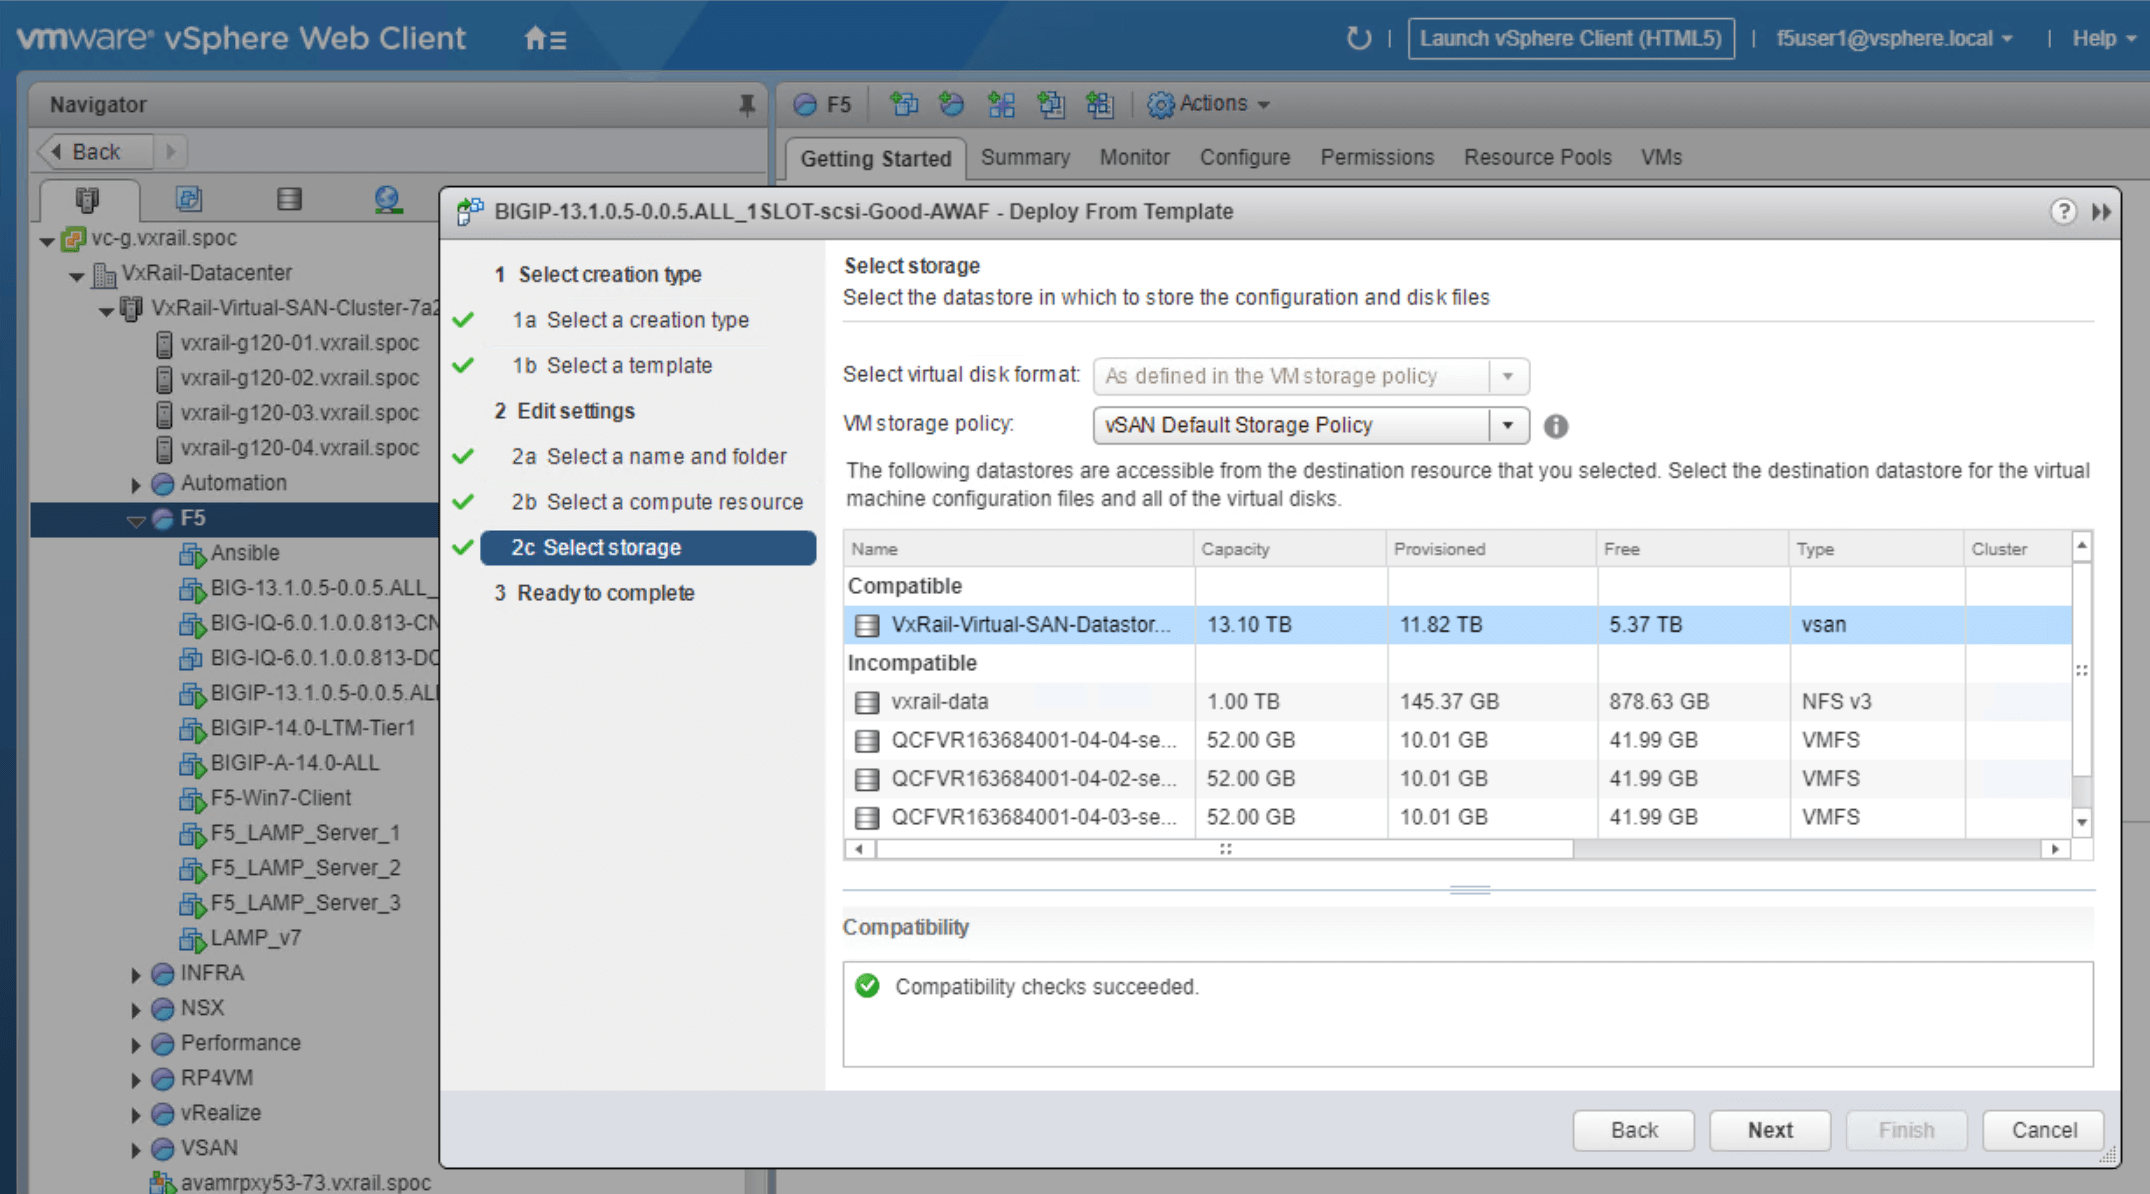
Haga clic en la plantilla de Advanced WAF, tal como se indica en la Figura 2. Desde este menú puede iniciar una nueva máquina virtual y, a continuación, preparar los servicios que se van a utilizar, consultando cuando sea necesario los pasos que se muestran en las capturas de pantalla siguientes. Hemos incluido capturas de pantalla individuales de cada paso para simplificar el proceso de implementación.
Para garantizar una implementación sin contratiempos, asegúrese de seguir estas directrices:
- Cree un nombre único para la máquina virtual de Advanced WAF (en este caso, la hemos llamado F5-AWAF-A).
- Seleccione la ubicación de la máquina virtual (seleccionamos VxRail Datacenter como ubicación predeterminada).
- Seleccione el clúster de computación de destino (lo denominamos F5 Resource Pool dentro del clúster).
- Seleccione el almacenamiento (Elegimos VxRail-Virtual-SAN-DataStore).
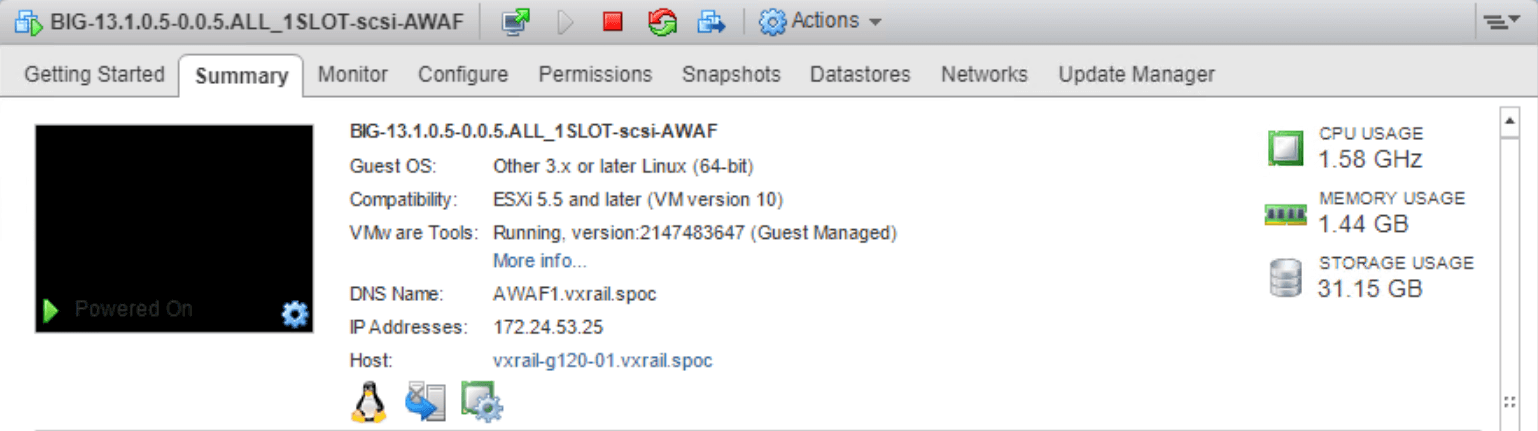
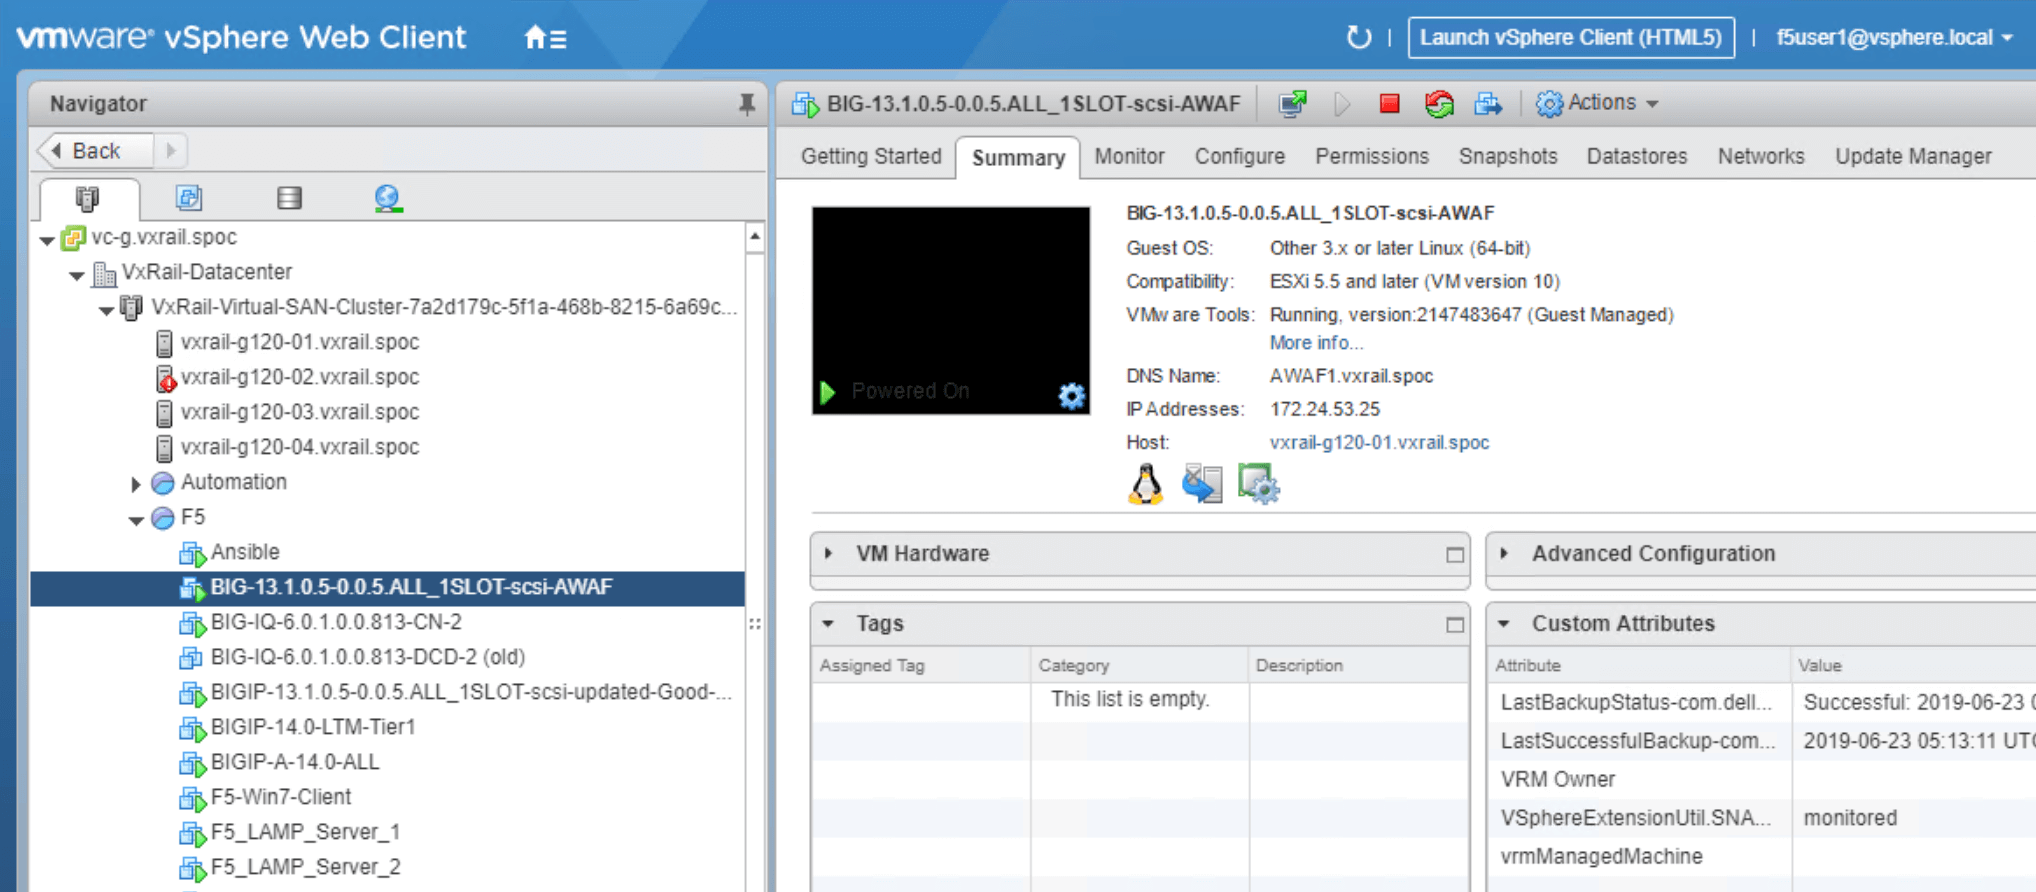
Cuando haya finalizado el proceso de configuración, debería ver Advanced WAF implementado en el clúster de VxRail con la dirección IP especificada en la página de resumen, incluidos los recursos informáticos y el almacenamiento preasignados. Consulte la Figura 3 para ver un ejemplo de una implementación configurada correctamente.
Guía visual paso a paso para implementar Advanced WAF en VxRail
Sección 2: Personalización de la política de seguridad
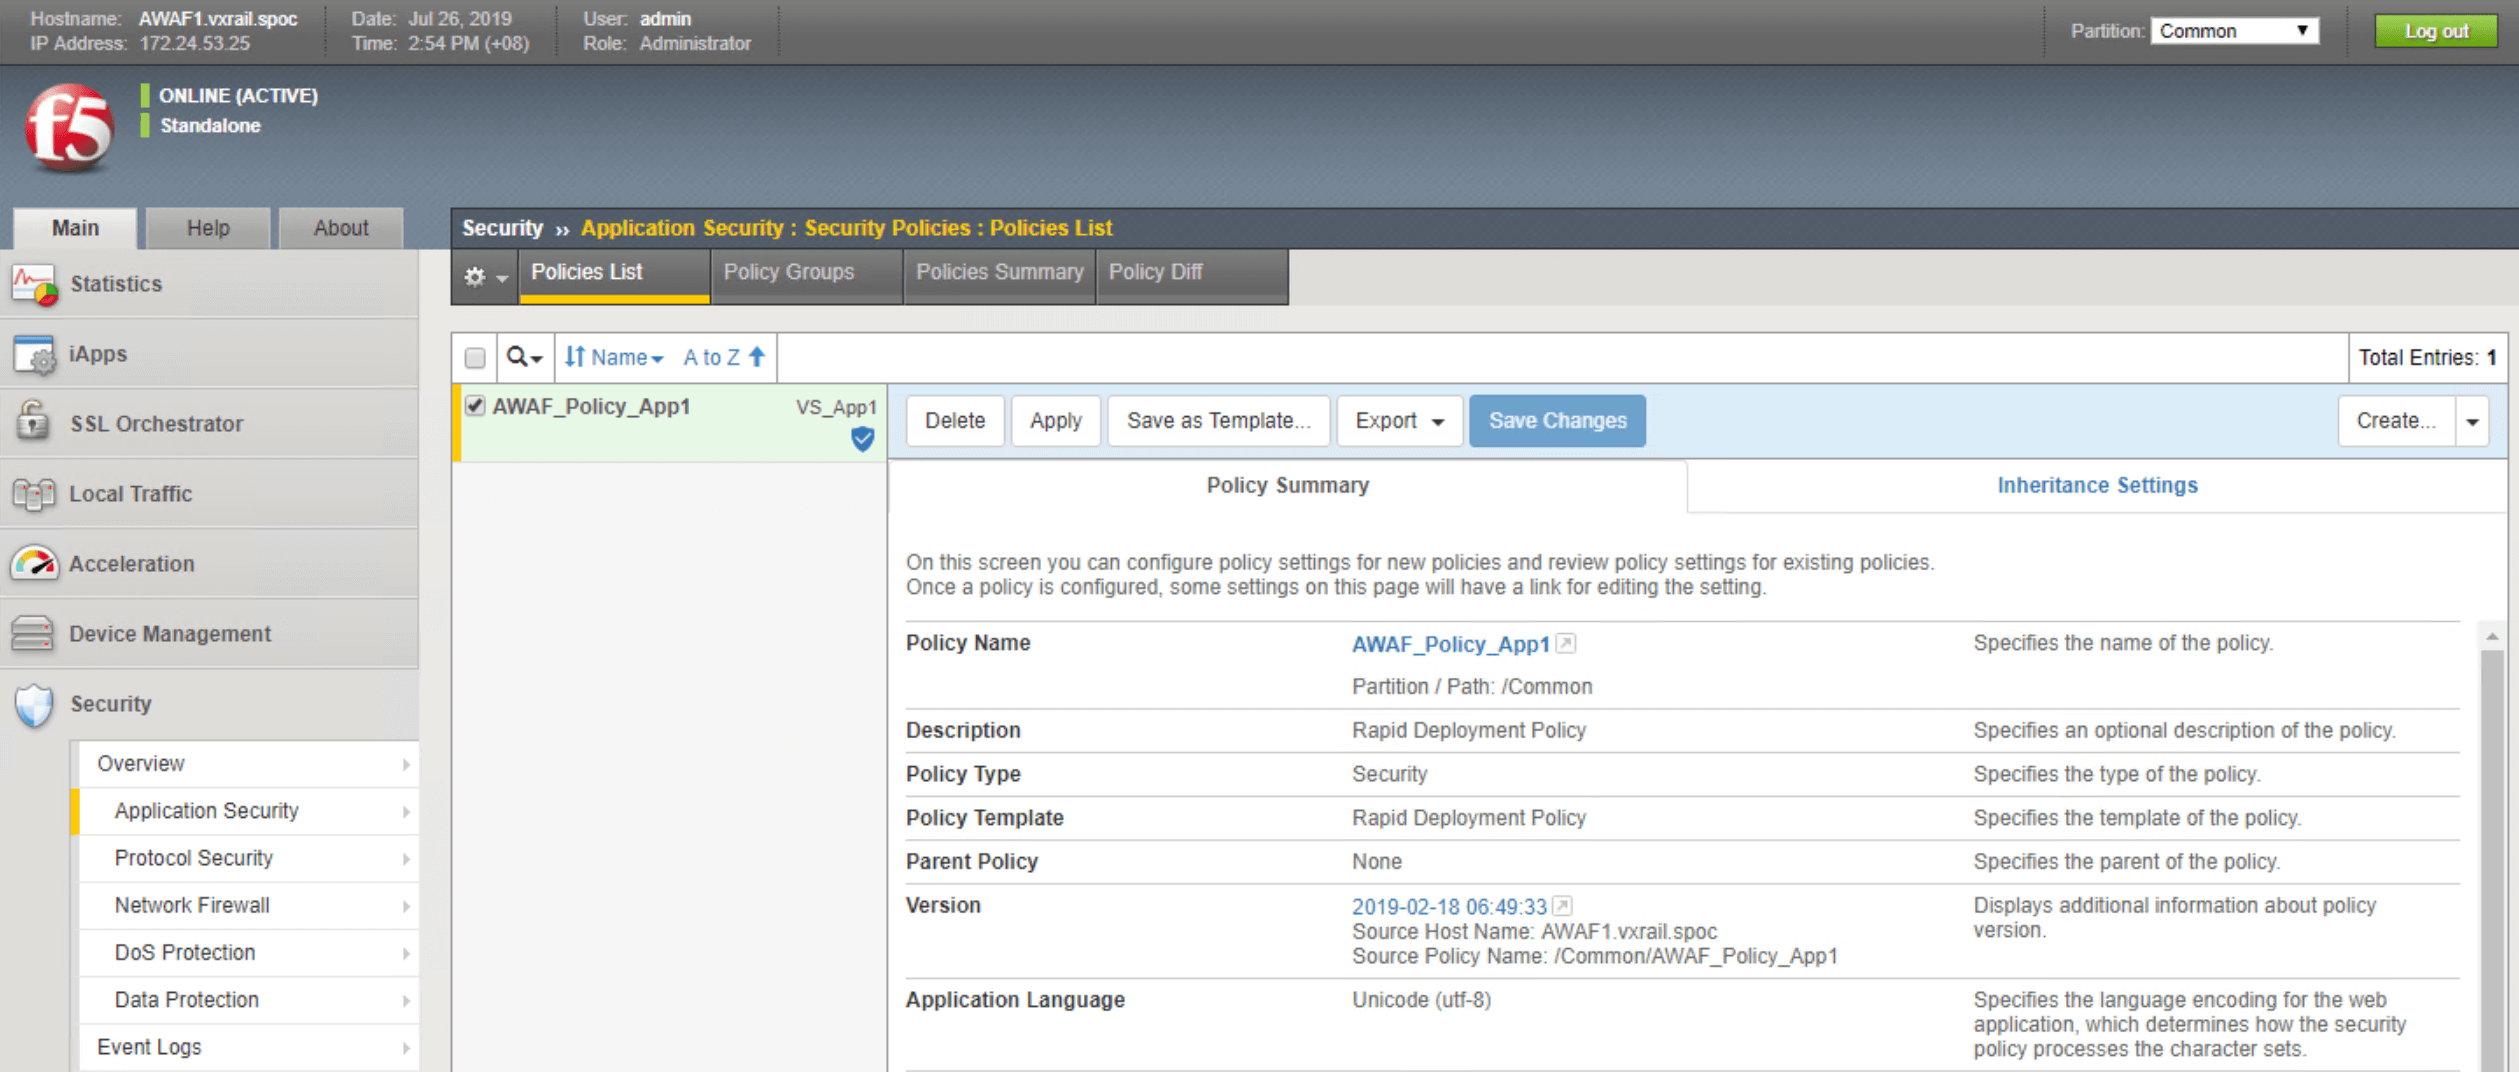
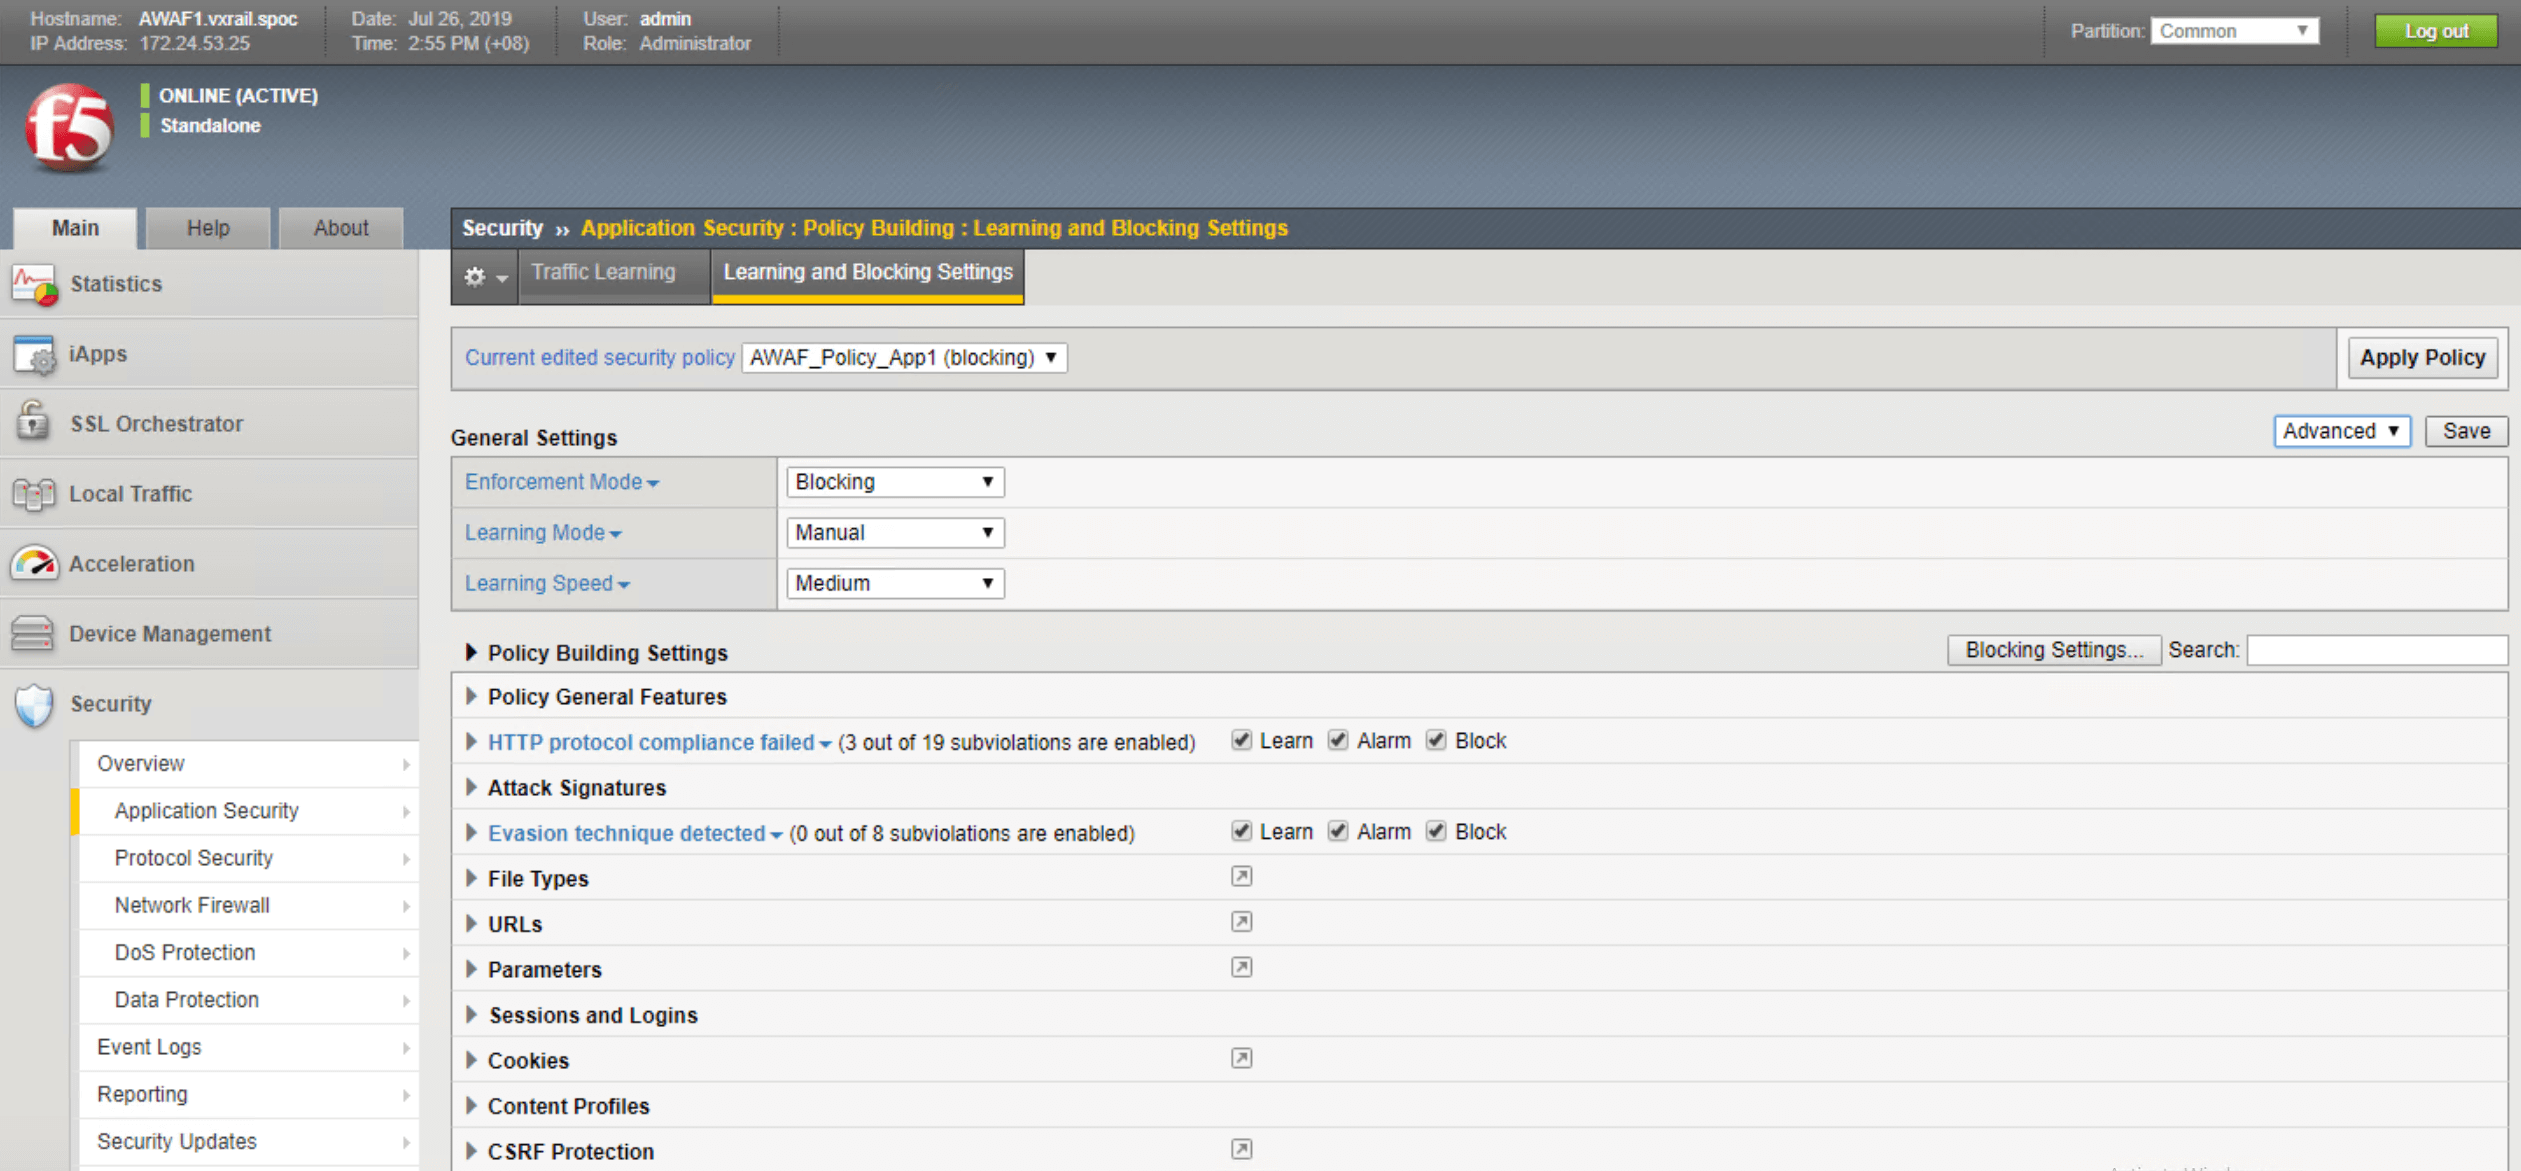
Una vez implementado el software Advanced WAF, podemos definir la política de seguridad que se utilizará para analizar el tráfico entrante antes de enviarlo a los servidores web. Advanced WAF permite a los usuarios crear sus propias políticas de seguridad granulares y también incluye amplias bibliotecas de inteligencia sobre amenazas y firmas. Estas bibliotecas se actualizan con frecuencia para incorporar la información de seguridad más reciente. Esto permite a los usuarios crear perfiles de seguridad centrados en las cargas de trabajo y respaldados por la inteligencia sobre amenazas más actualizada. Los usuarios también pueden optar por activar el modo de «escucha». Este modo utiliza el aprendizaje automático para establecer una política de seguridad de referencia específica para el entorno, lo que reduce las alertas innecesarias provocadas por falsos positivos.
Sección 3: Configuración de la compatibilidad con alta disponibilidad para cargas de trabajo y aplicaciones
La alta disponibilidad de BIG-IP es compatible con TMOS, lo que permite aplicar una metodología de resiliencia y un soporte coherentes en todos los módulos del producto.
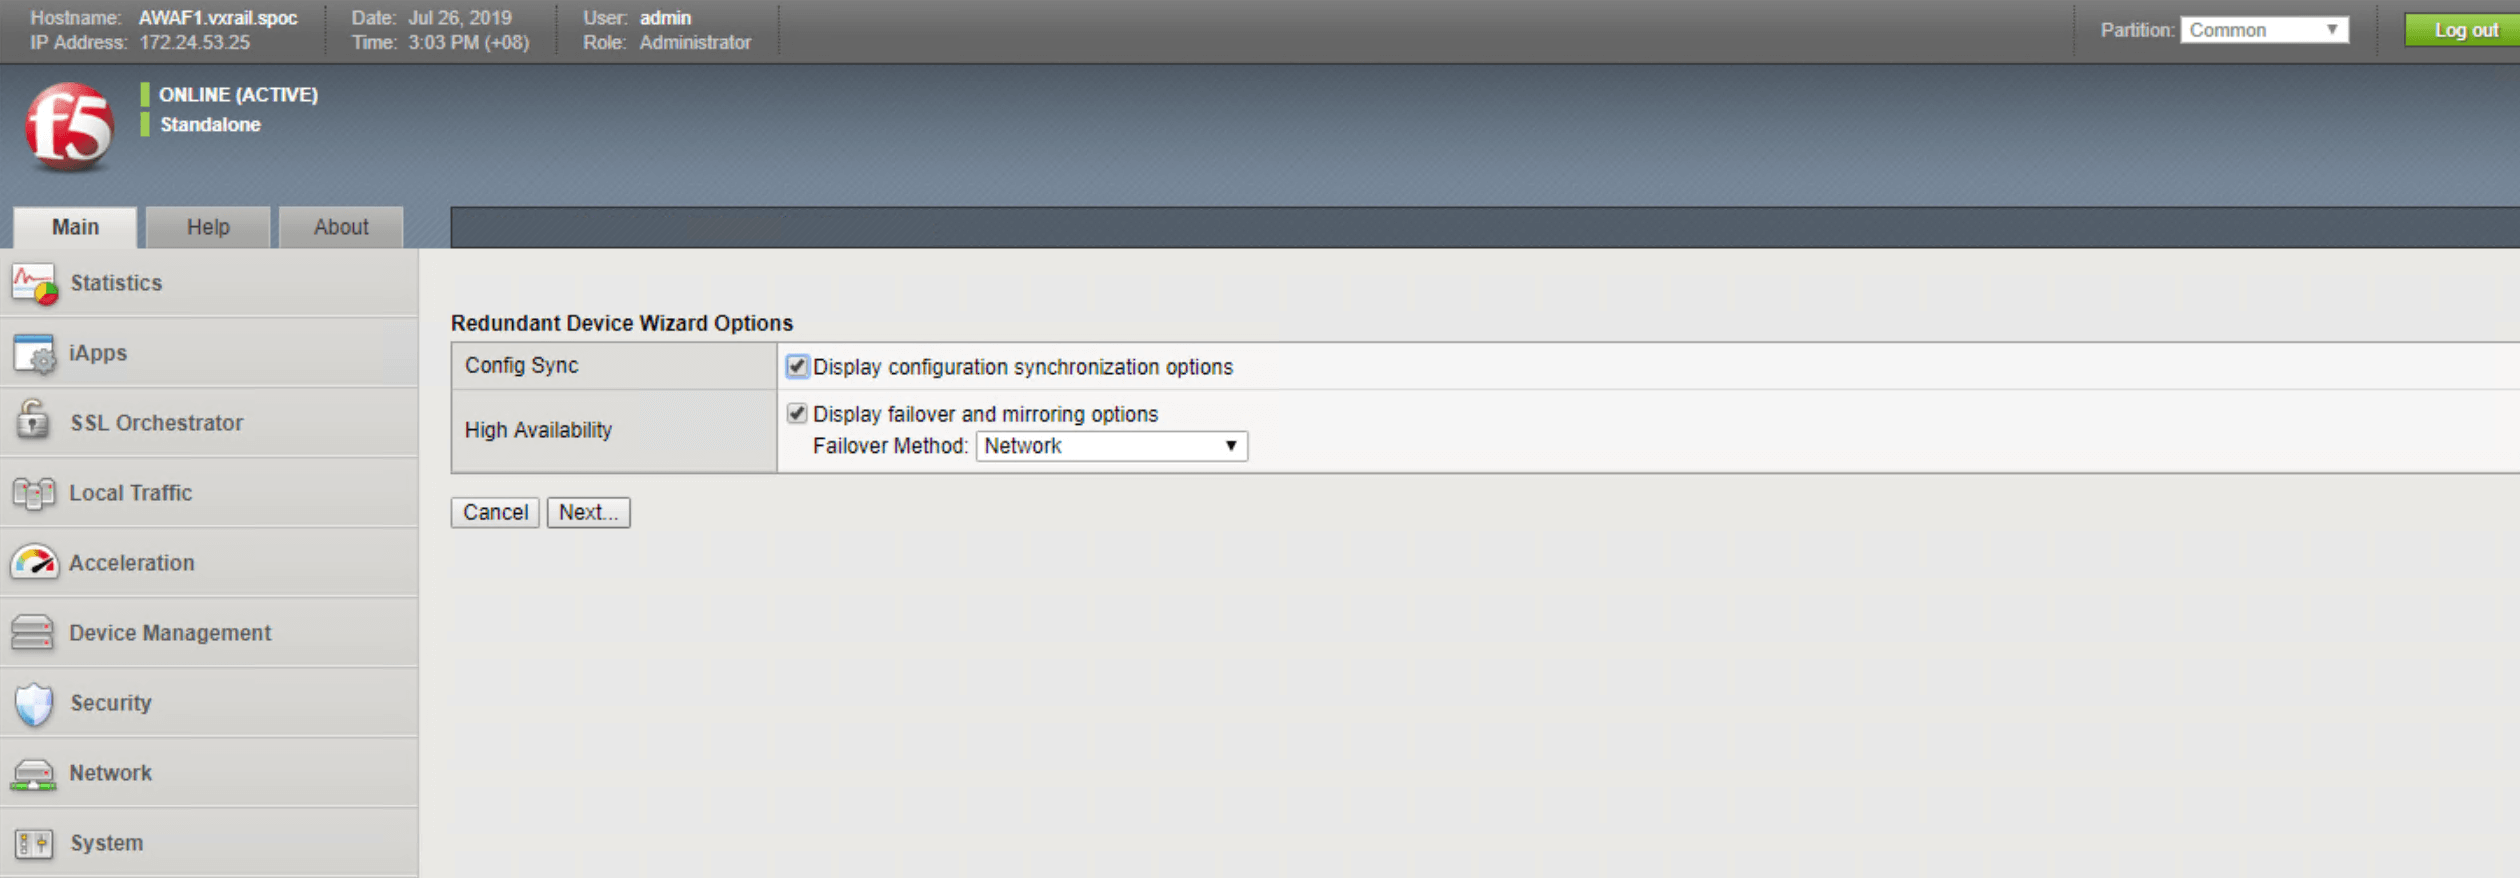
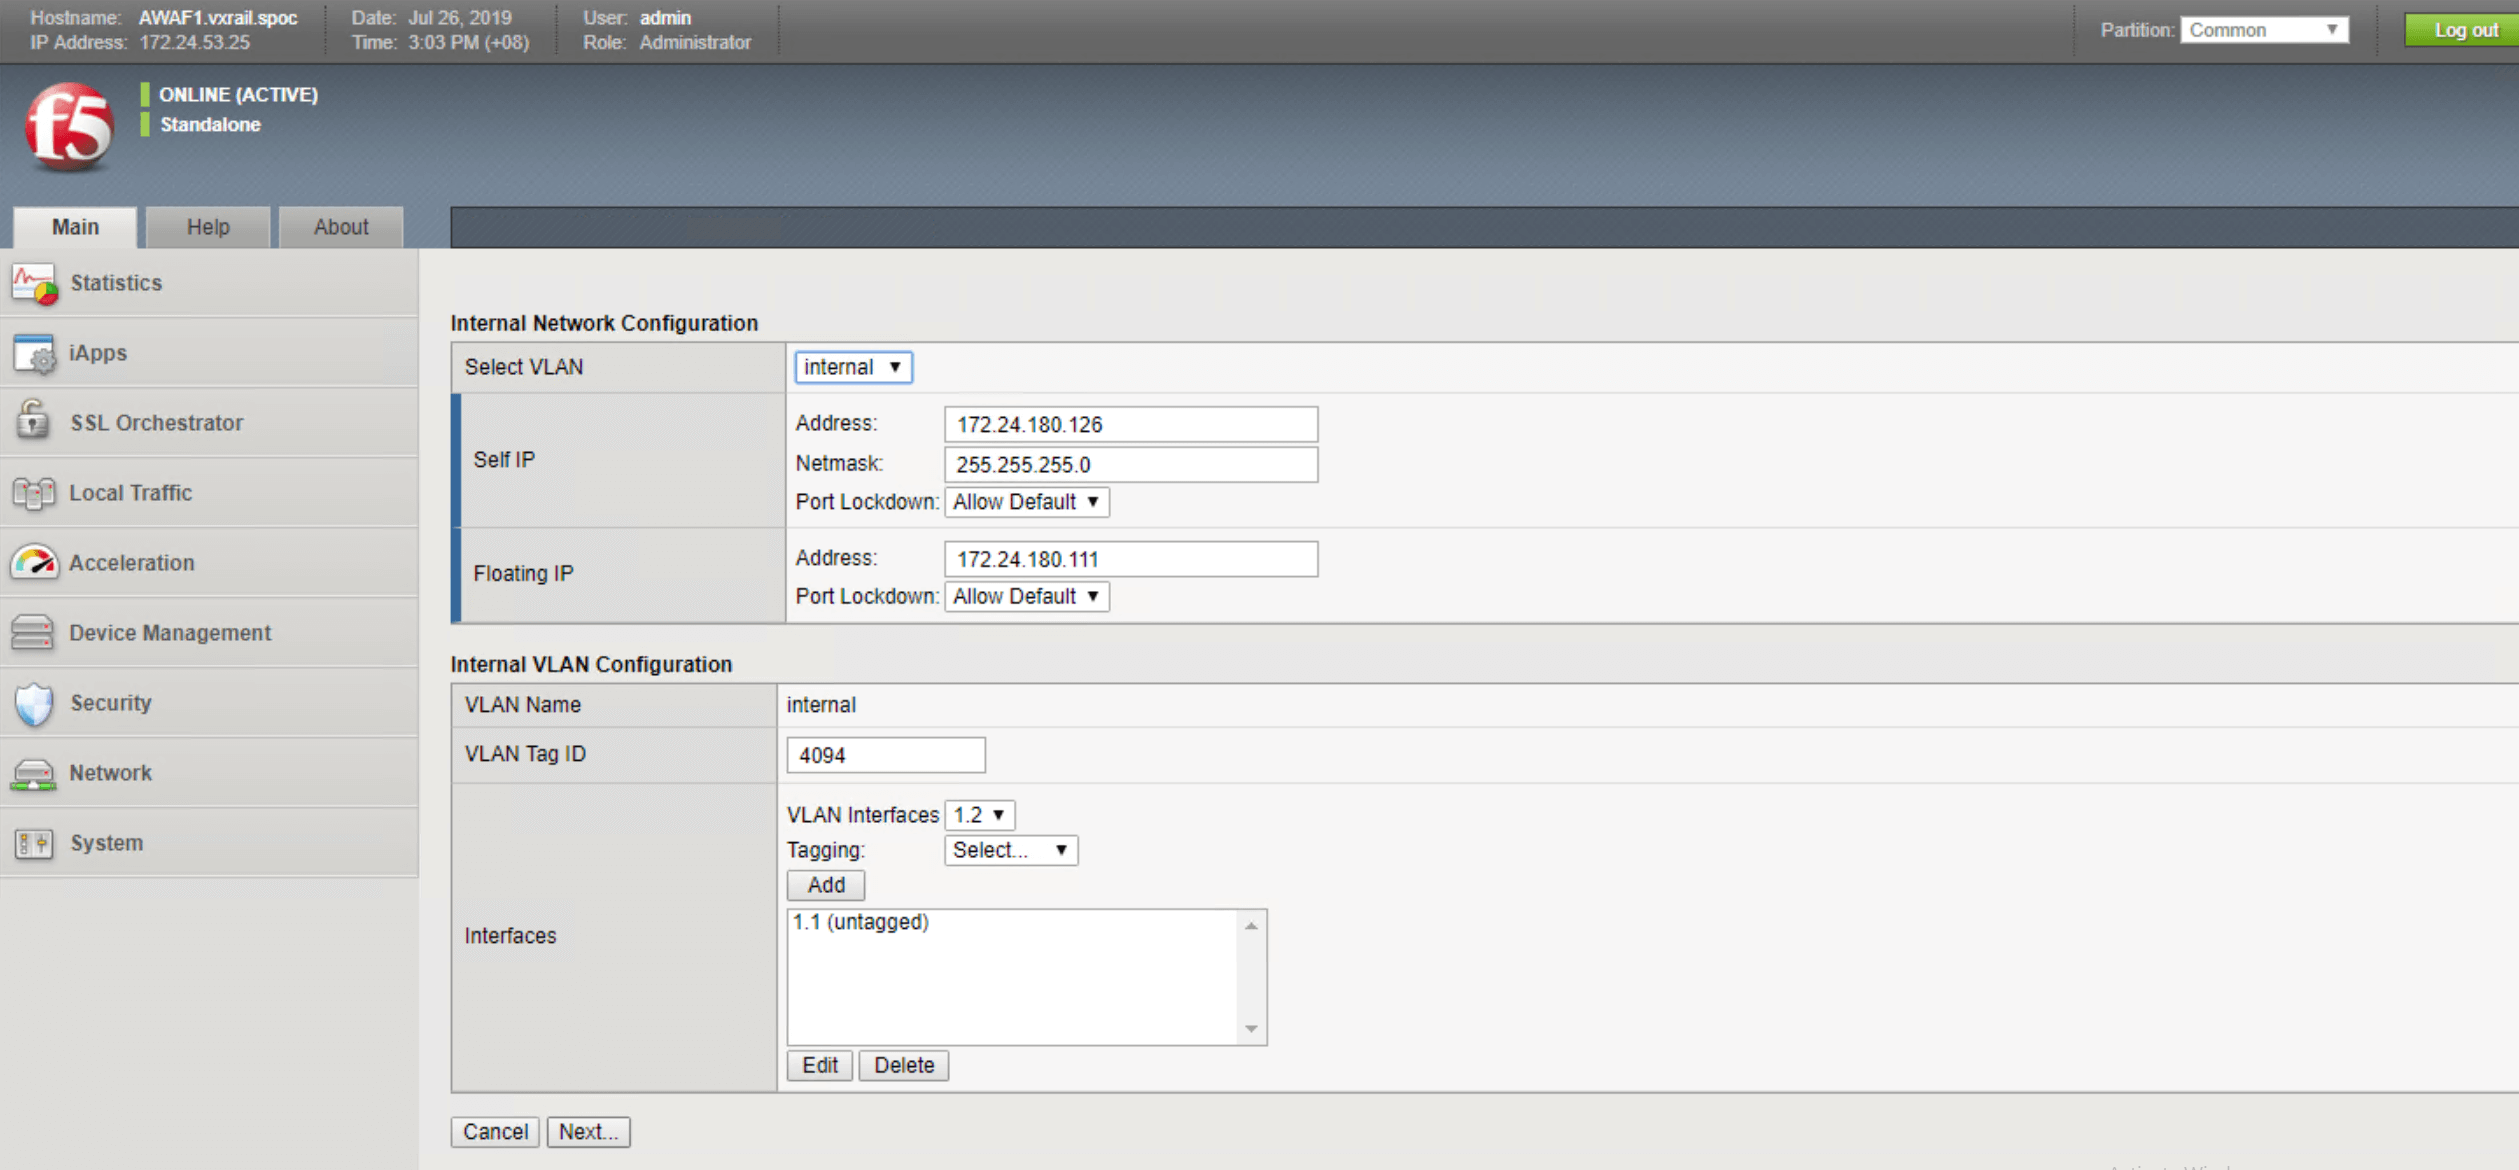
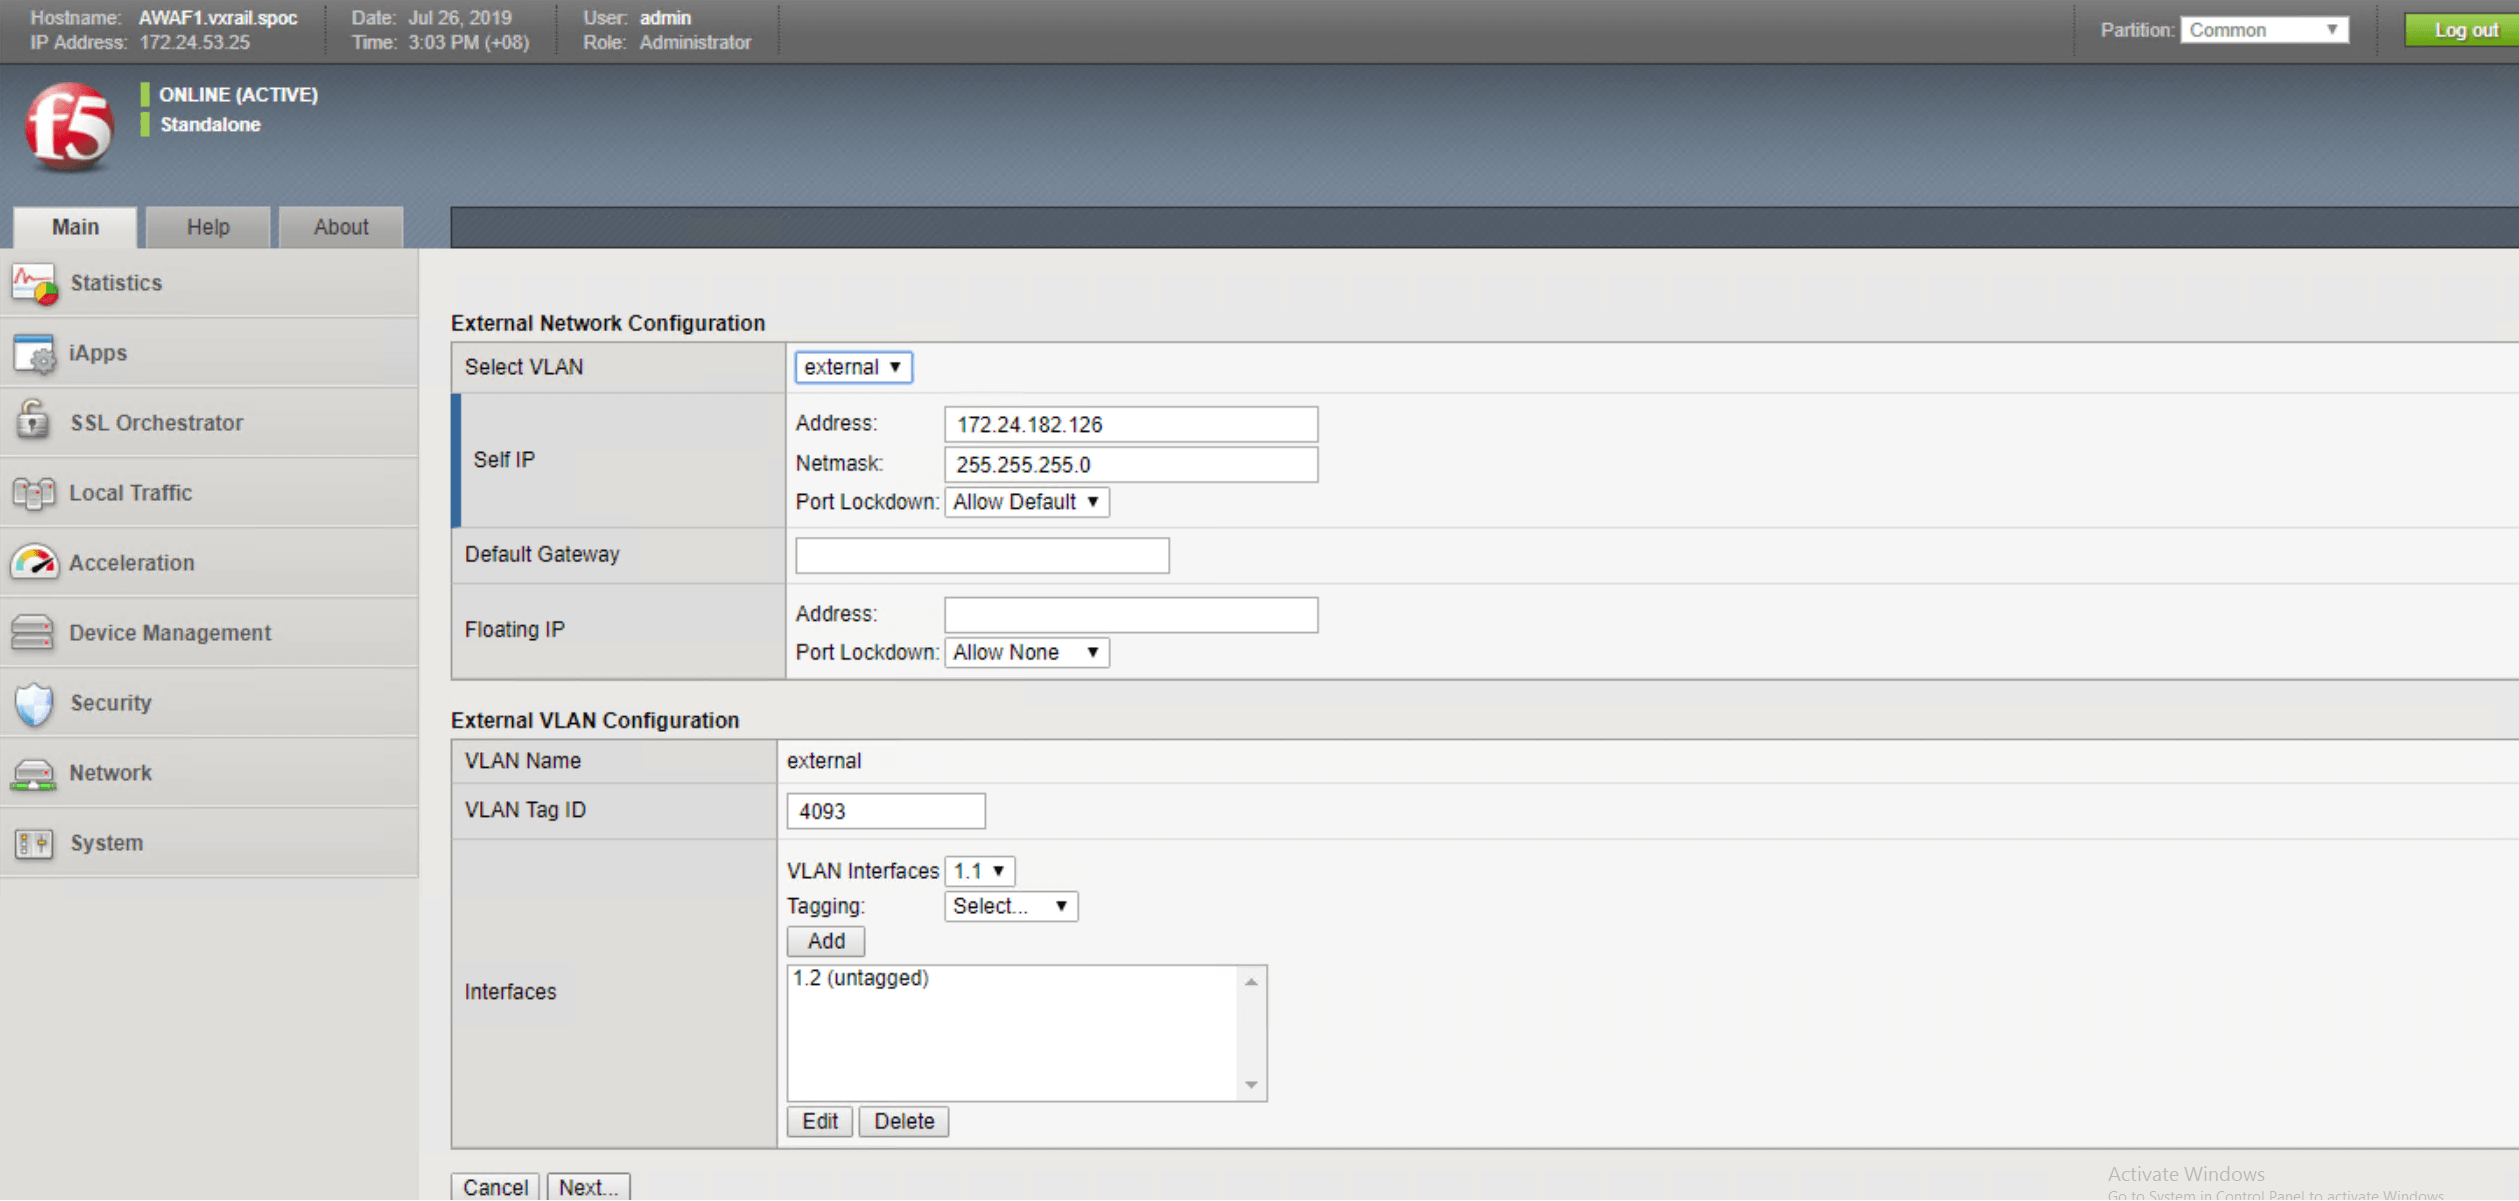
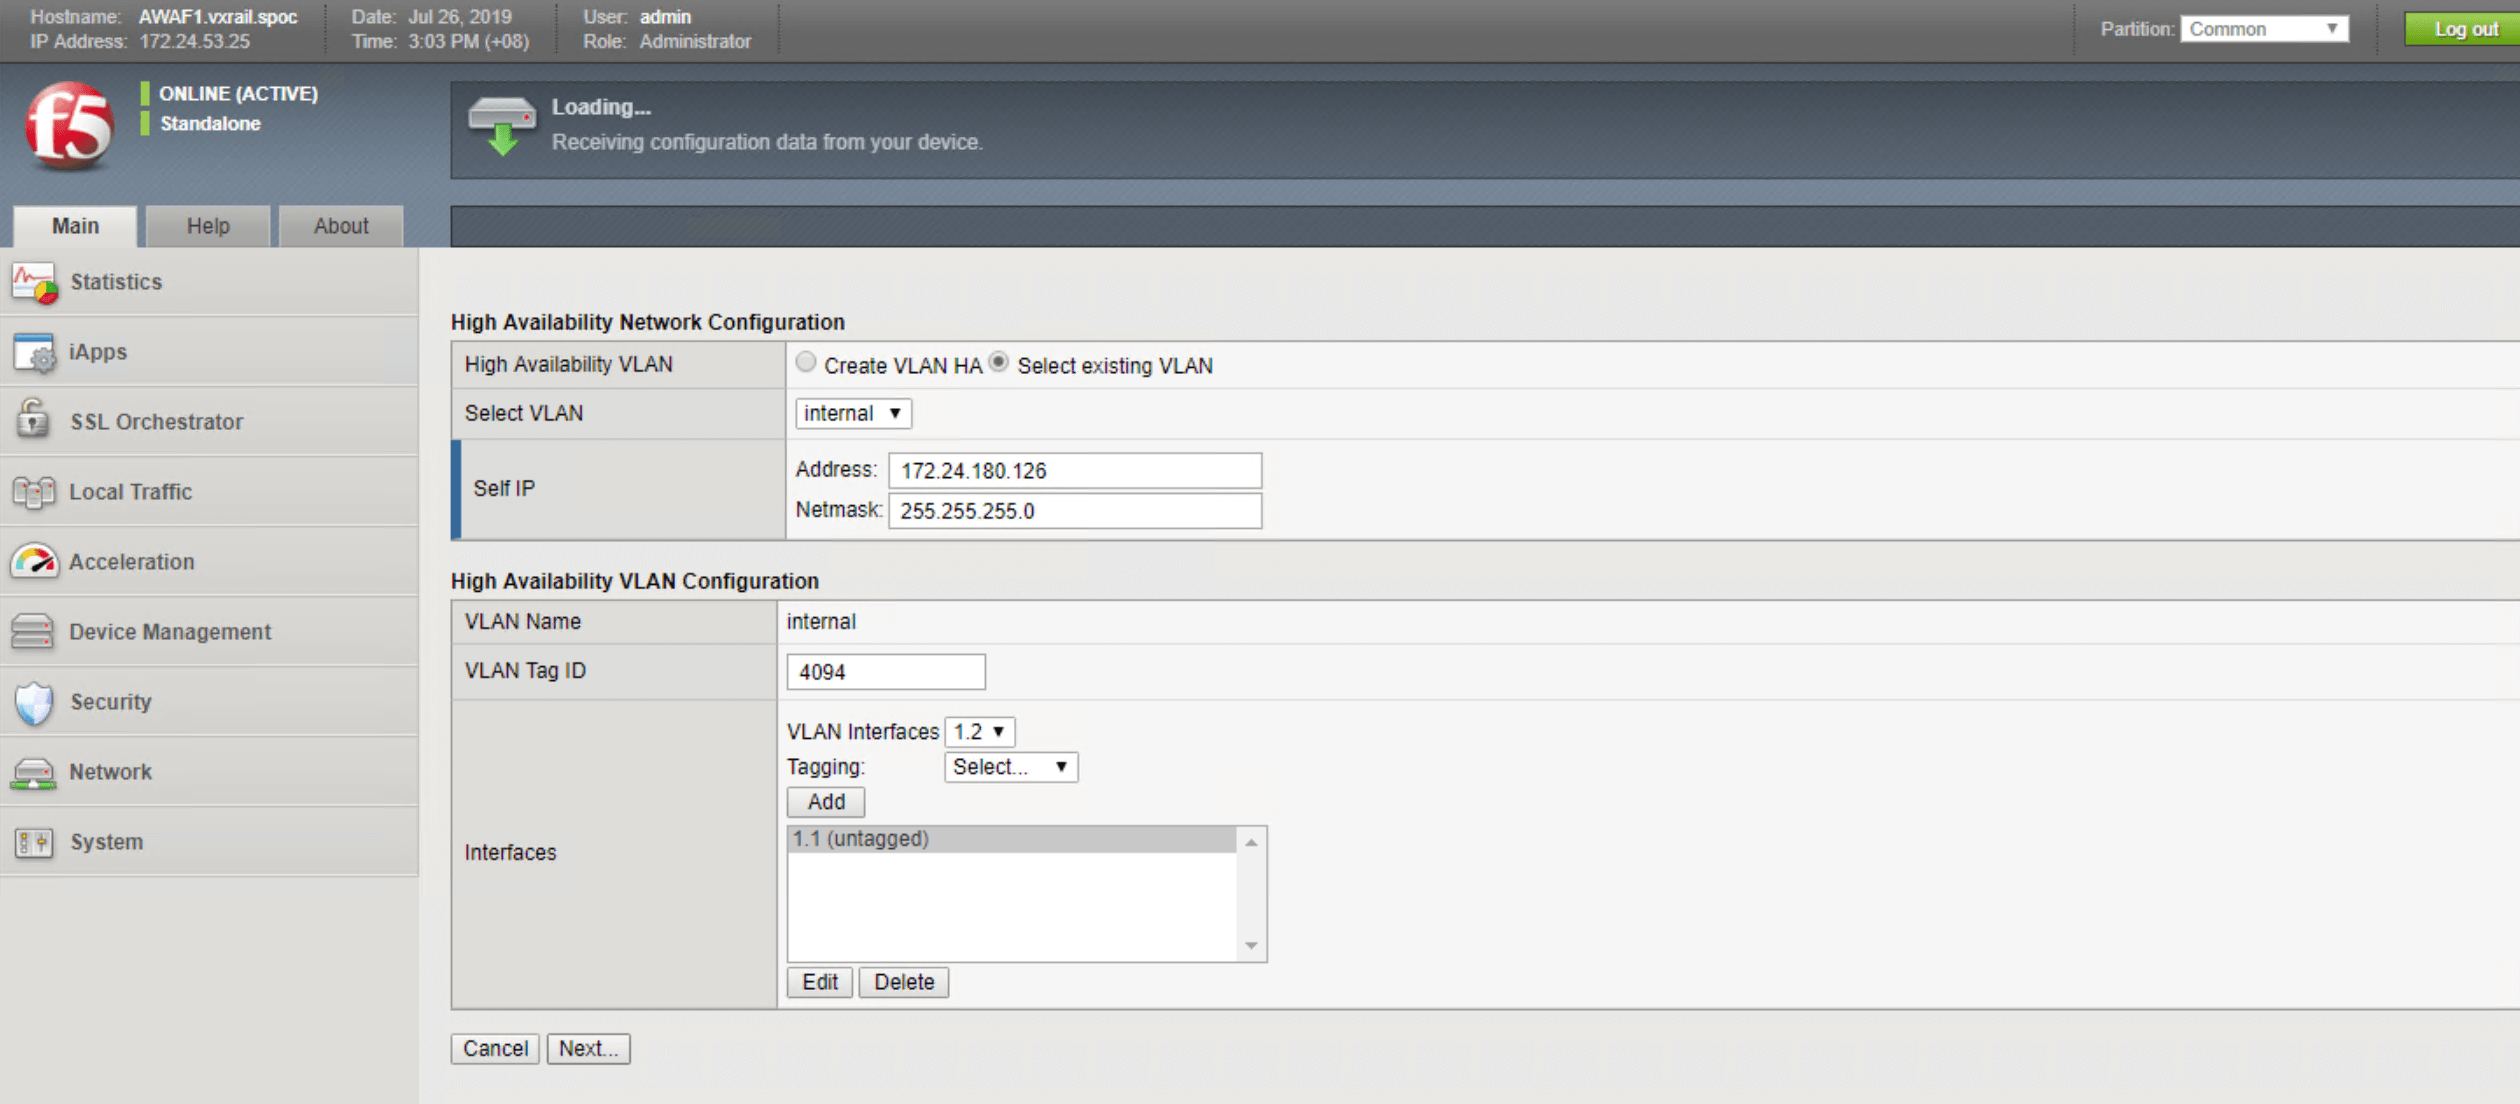
Las figuras siguientes le guiarán por los pasos necesarios para configurar su sistema con alta disponibilidad. Estos pasos incluyen:
- Configurar las redes internas (por ejemplo, la información de la VLAN)
- Configurar las redes externas
- Elegir la configuración de red de alta disponibilidad
- Revisión y confirmación de los detalles de configuración
Sección 4: Protección y seguridad de los activos expuestos a Internet
En esta sección, utilizamos dos funciones de seguridad —la protección de credenciales de usuario y el bloqueo de inyecciones SQL— para mostrar cómo proteger las cargas de trabajo expuestas a Internet. En lugar de una guía paso a paso, hemos creado una demostración que muestra cómo estas funciones de seguridad bloquean automáticamente las intrusiones y amenazas, manteniendo a salvo las cargas de trabajo y la infraestructura de backend.
Protección de credenciales de usuario
Data Safe permite cifrar y ocultar en tiempo real las credenciales de usuario y los nombres de los parámetros (por ejemplo, el ID y la contraseña) en la capa de aplicación. Para implementar este servicio de seguridad, no es necesario realizar cambios en el código ni modificar el código fuente de la aplicación.
En el caso de activos o aplicaciones accesibles desde Internet con tráfico HTTP/HTTPS, el cifrado de datos mediante SSL es el primer paso para protegerlos frente a una posible exposición a terceros no autorizados. El cifrado SSL durante la transferencia no basta para garantizar la seguridad de los datos. El robo de credenciales también podría producirse en el cliente; por ejemplo, los usuarios finales podrían haber puesto en riesgo sus navegadores web al hacer clic en archivos maliciosos o acceder a sitios infectados con malware.
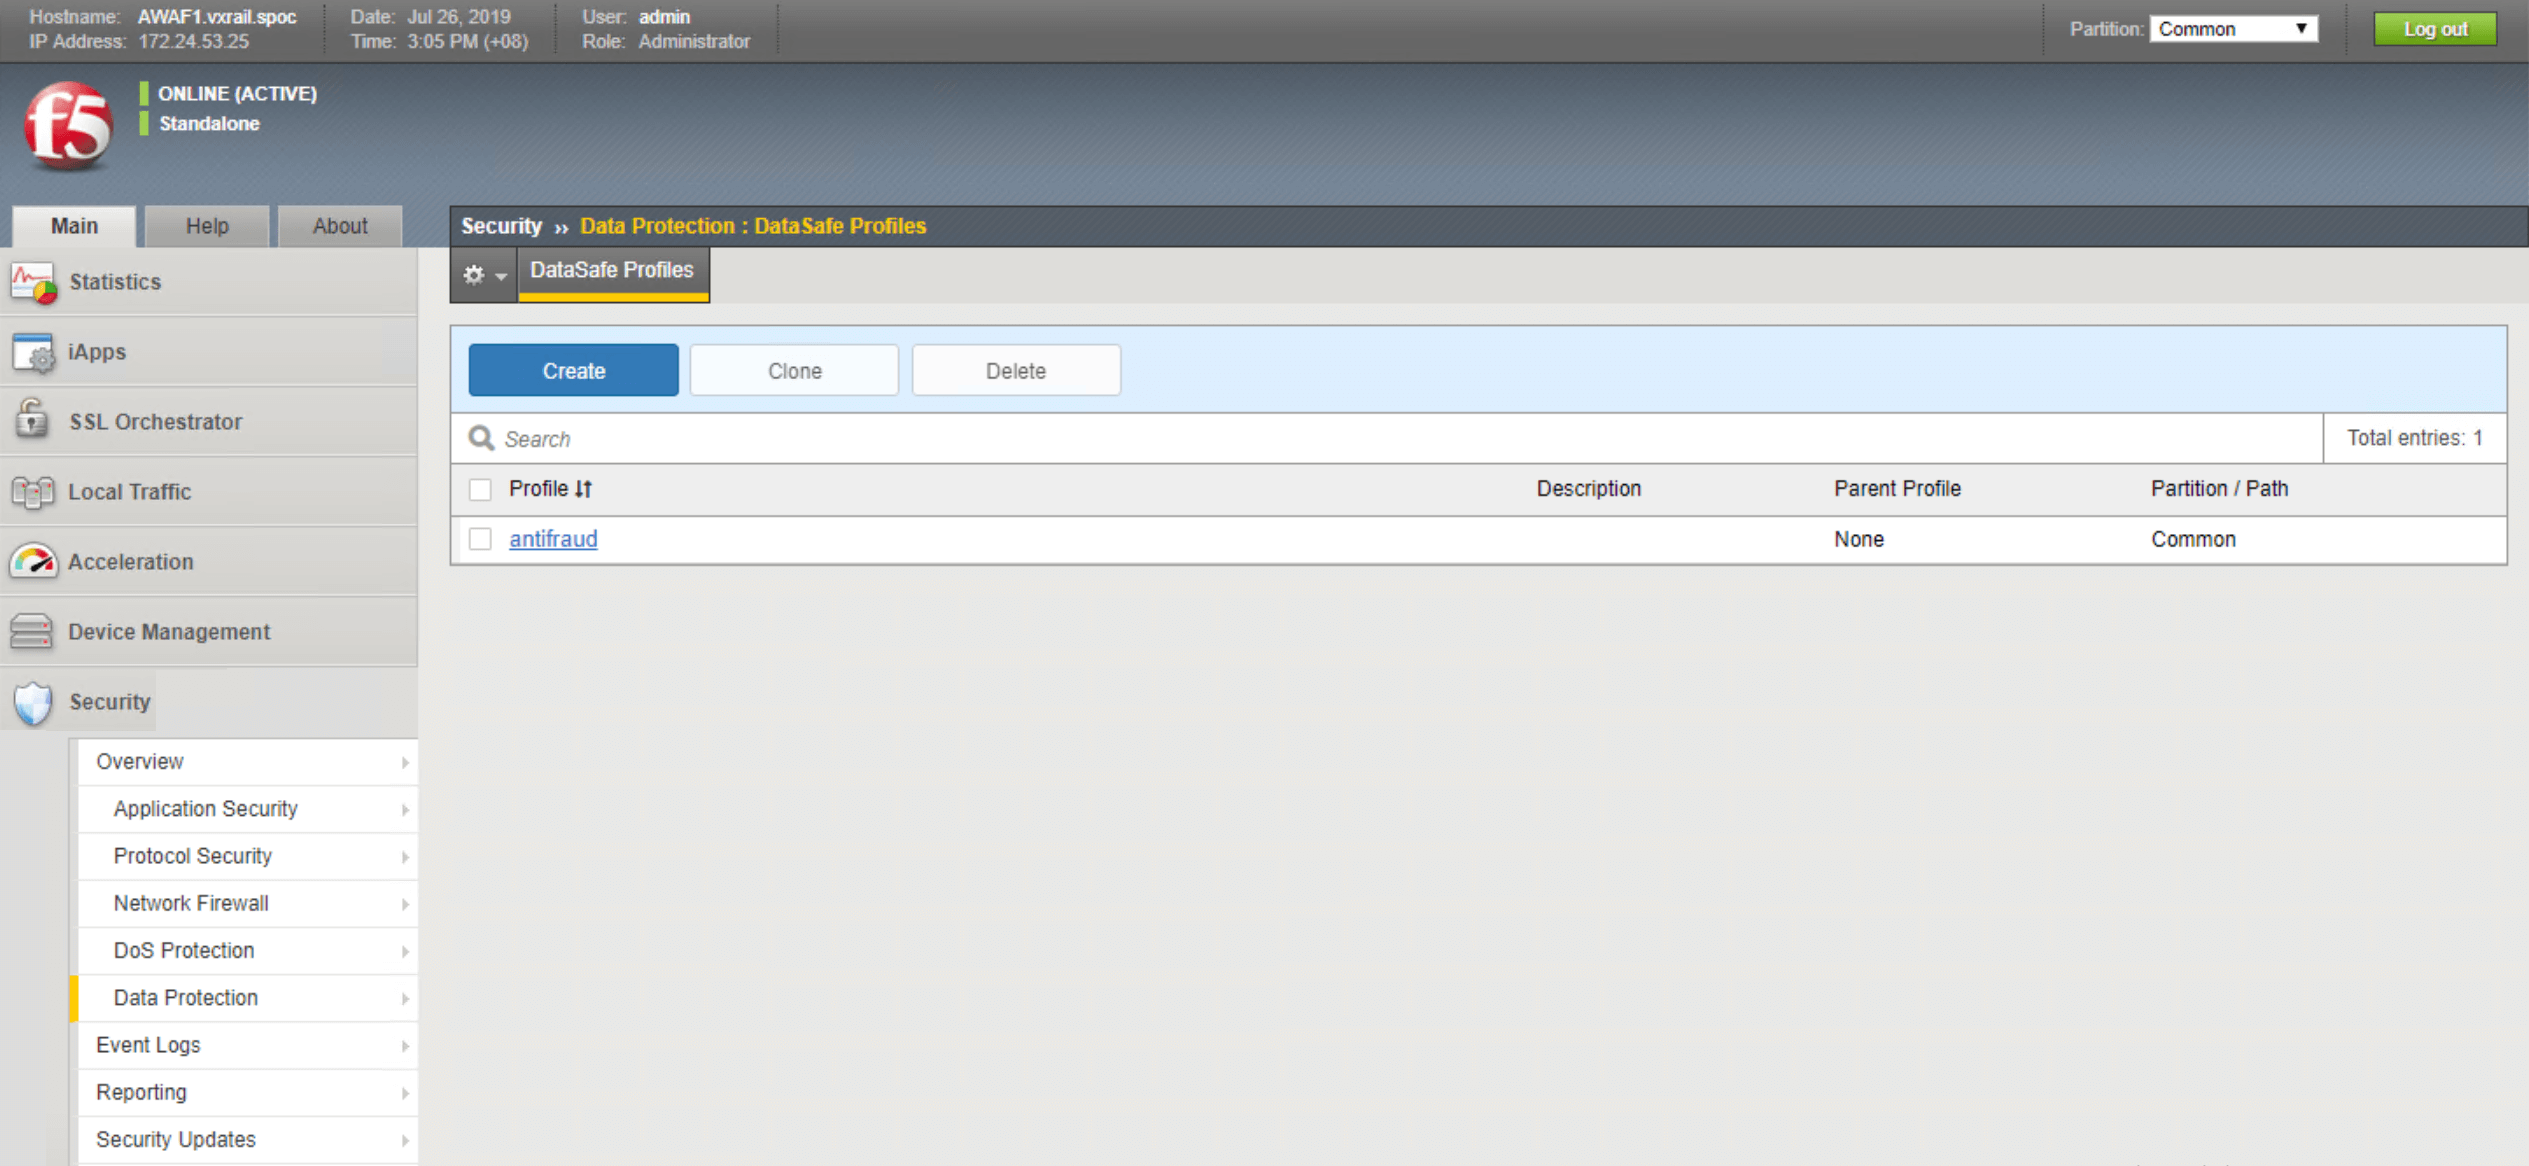
La función Data Safe se puede habilitar desde la sección Seguridad de la consola de Advanced WAF. Seleccione Protección de datos y, a continuación, vaya a los perfiles de Data Safe:
- Crear un perfil nuevo
- Establezca el nombre del perfil en Anti-Fraud
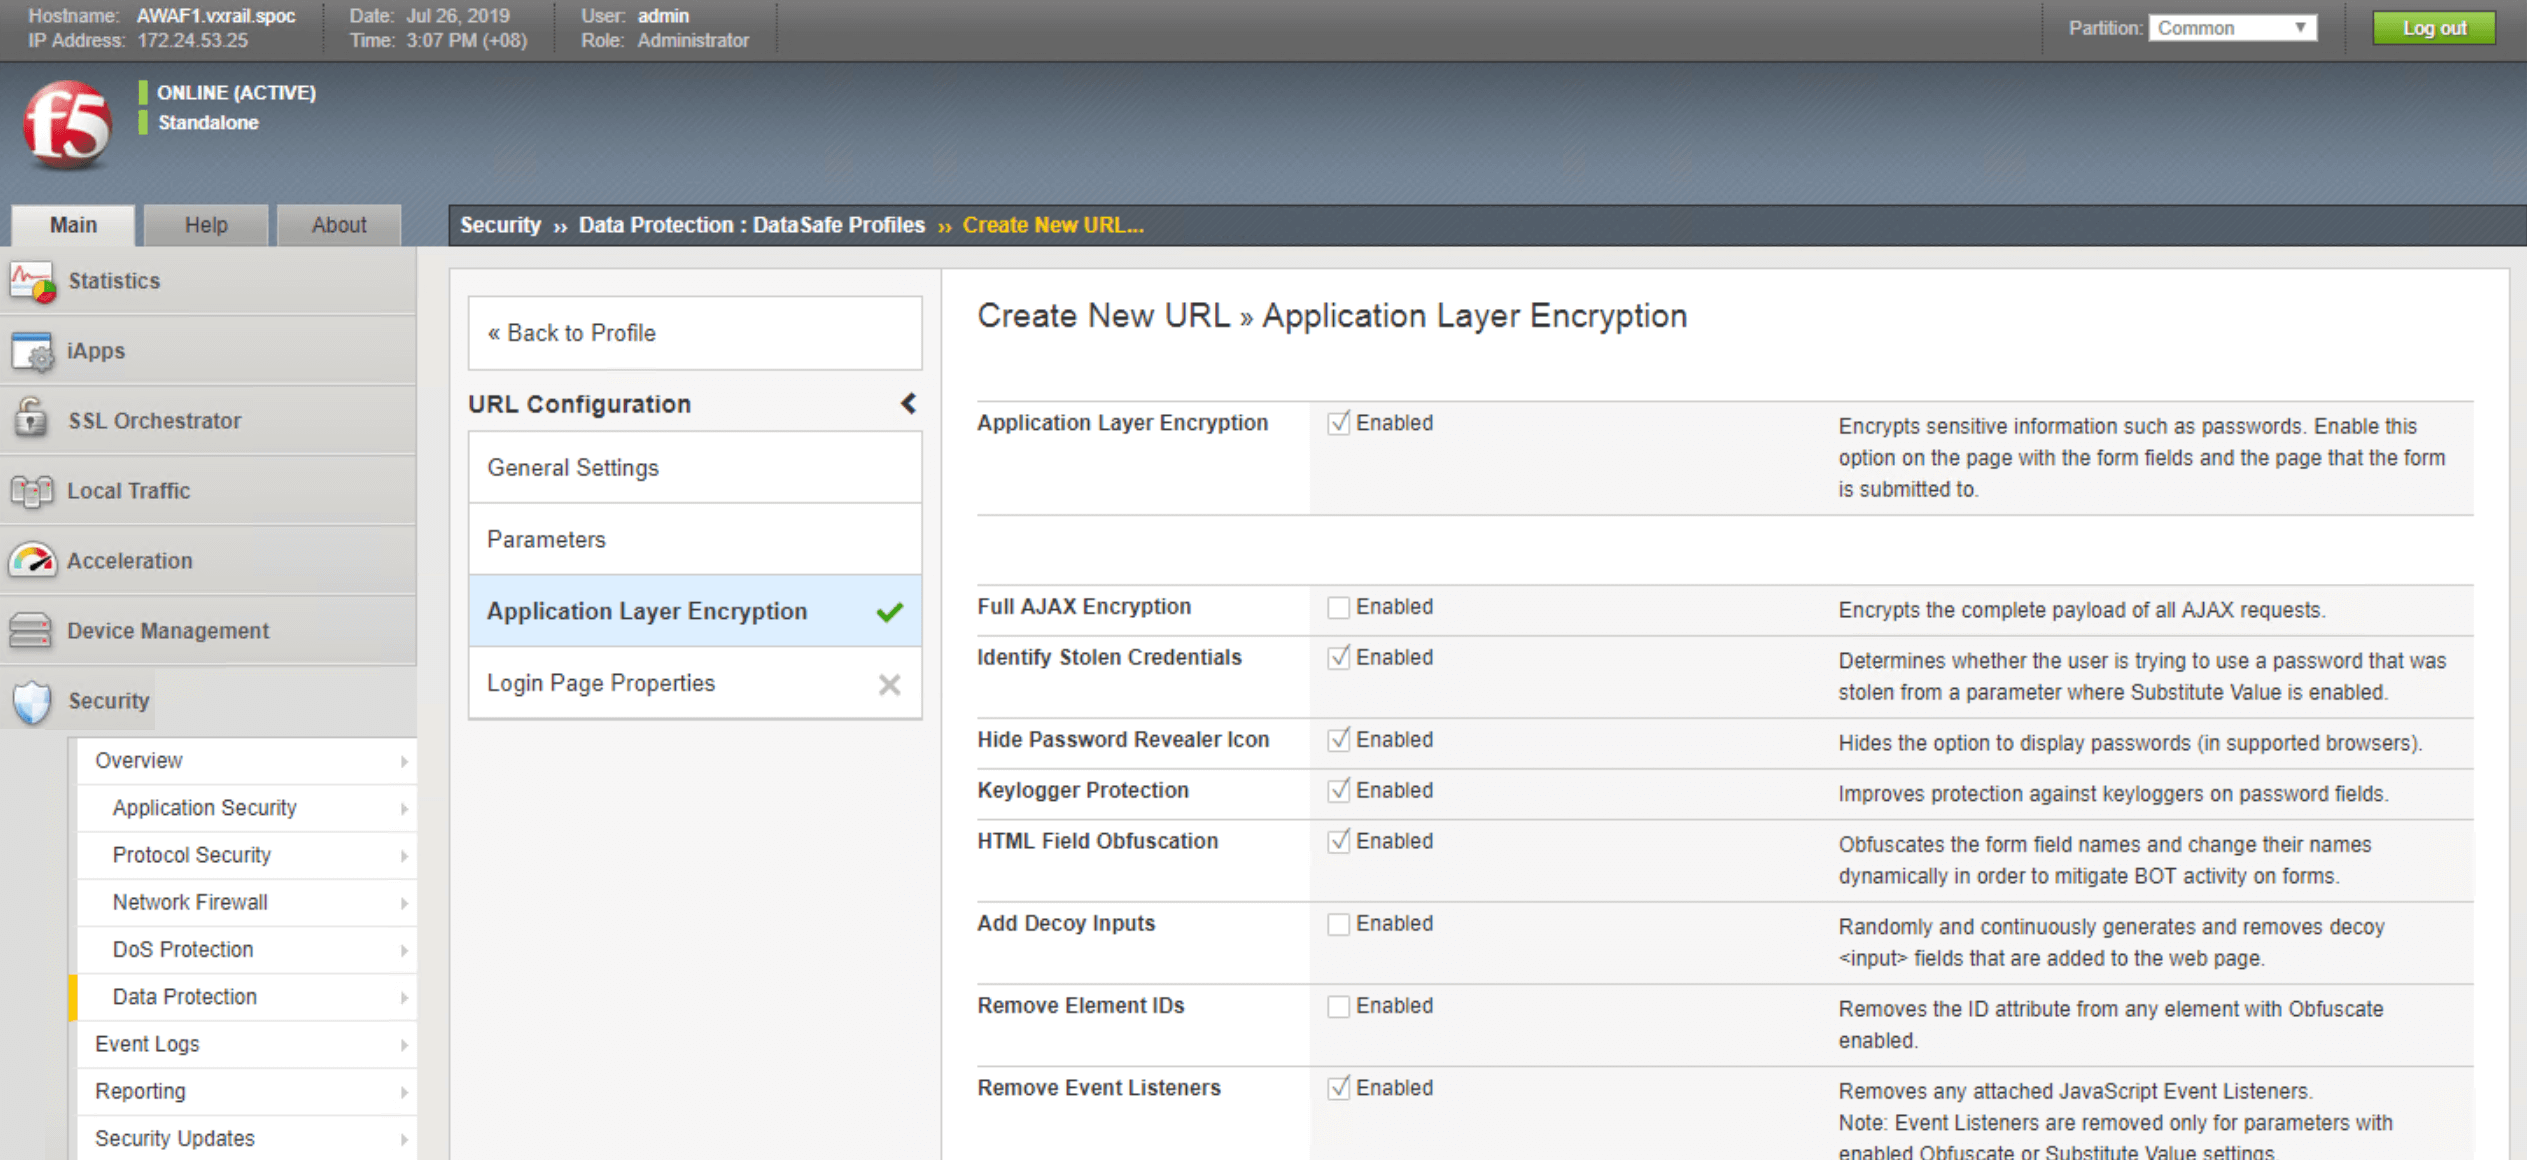
- Habilite el cifrado de la capa de aplicación en el perfil Anti-Fraud
- Habilite otros criterios para proteger las credenciales de los usuarios
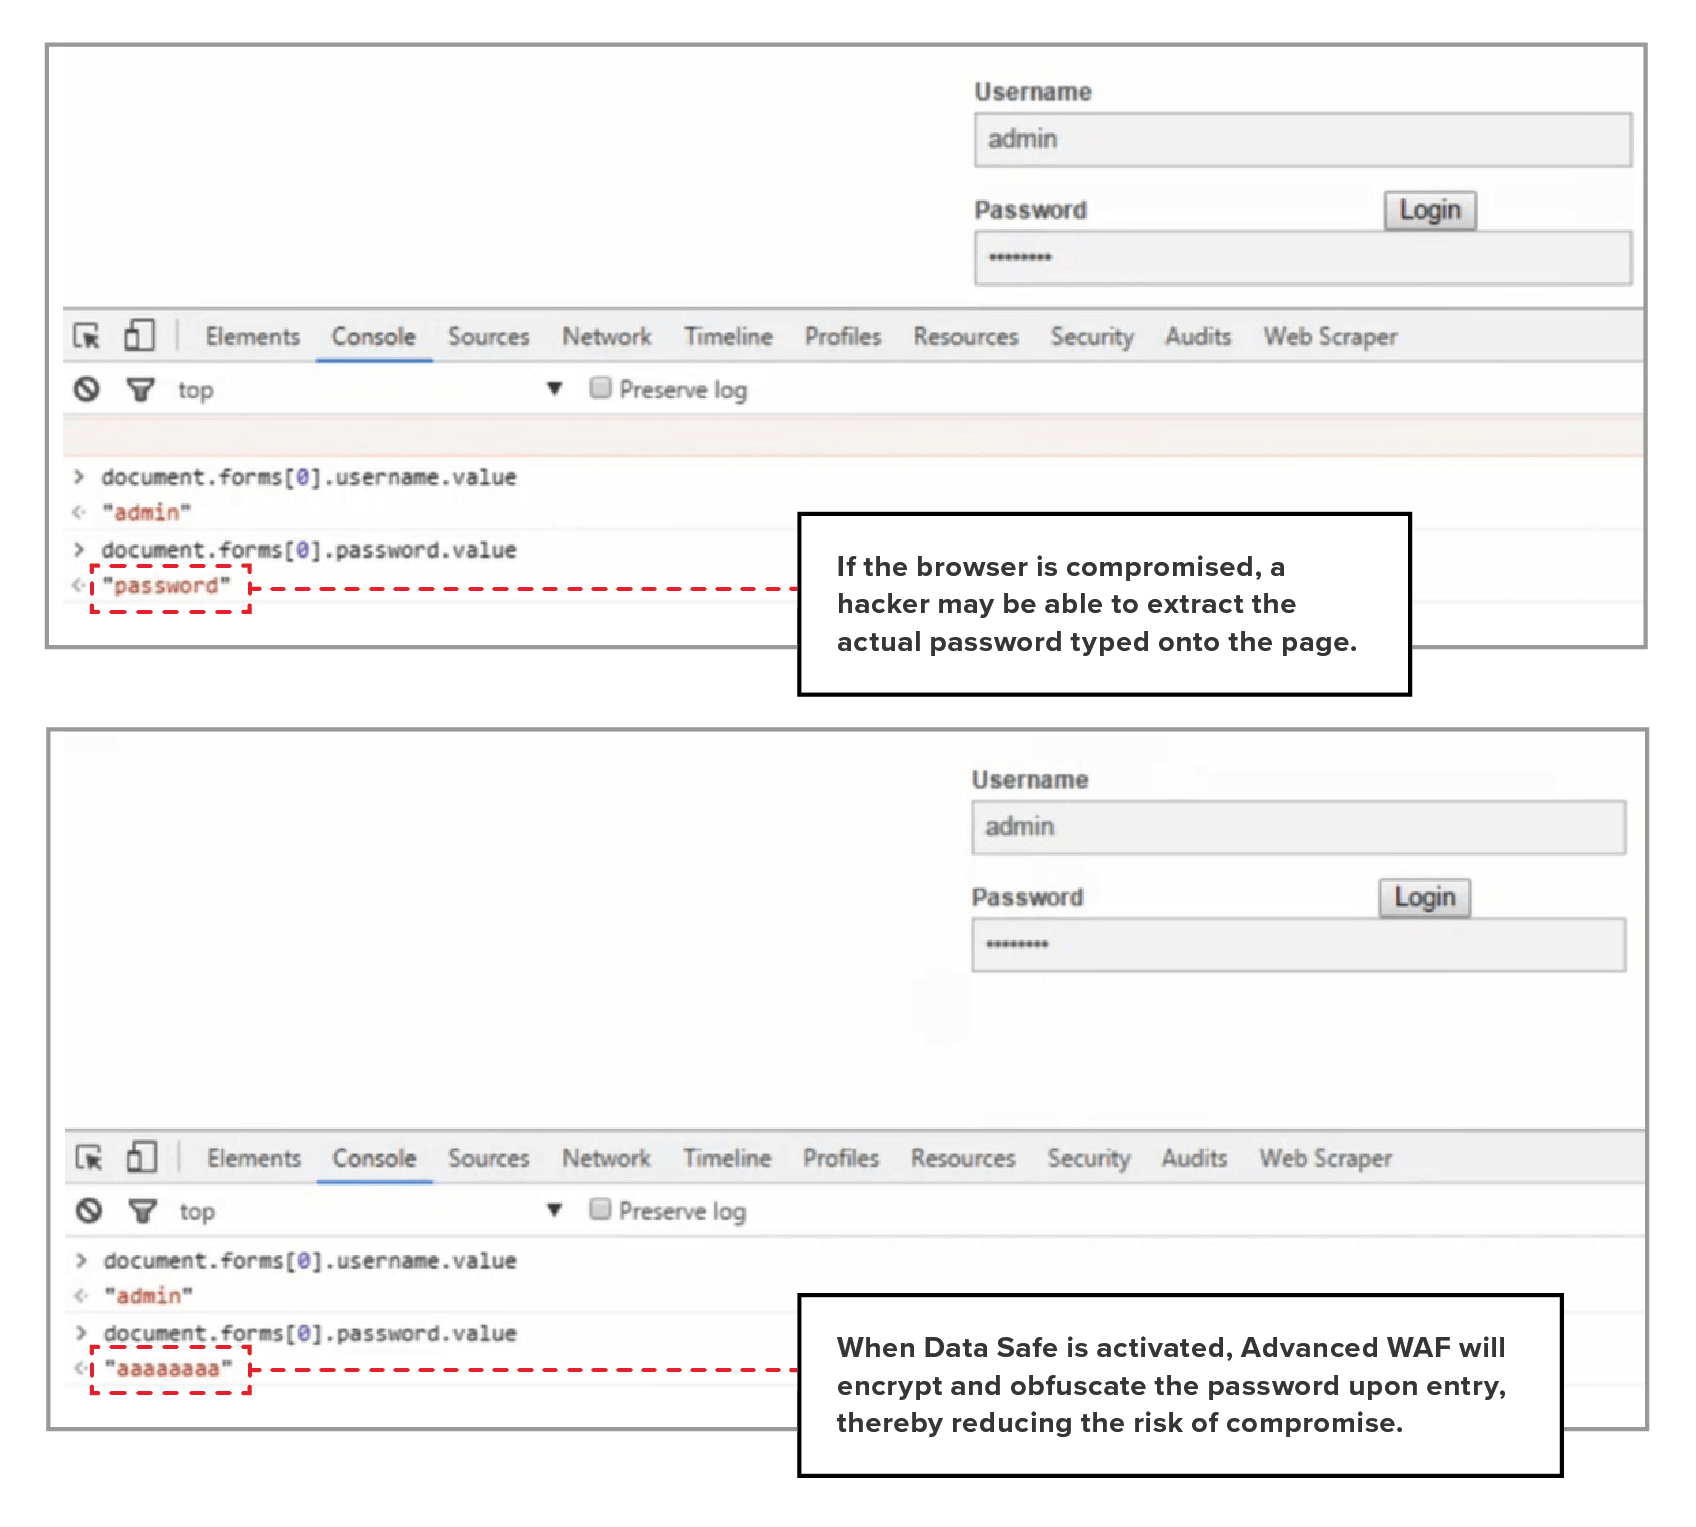
Con Data Safe habilitado, puede establecer los criterios para cifrar el identificador y la contraseña en el cliente para activos o servicios expuestos a Internet. Esto reduce el riesgo de que se produzca una brecha de seguridad debido a navegadores infectados con malware. Las aplicaciones protegidas por Data Safe presentan las páginas web a través de Advanced WAF. Los caracteres del identificador y la contraseña se cifran a medida que el usuario los introduce. Aunque un navegador se vea comprometido, el malware solo podrá extraer los datos cifrados, que no pueden descifrarse sin la clave privada, en lugar de la contraseña real (consulte la ilustración siguiente para obtener más información). Además de proteger las credenciales en la capa web del cliente, Advanced WAF puede actualizarse para incluir protección en la capa móvil para cargas de trabajo procedentes de aplicaciones móviles.
Demostración de la solución: comparación del servicio con y sin Advanced WAF
Parte A: Protección de las credenciales de usuario
Parte B: Sobre la inyección SQL
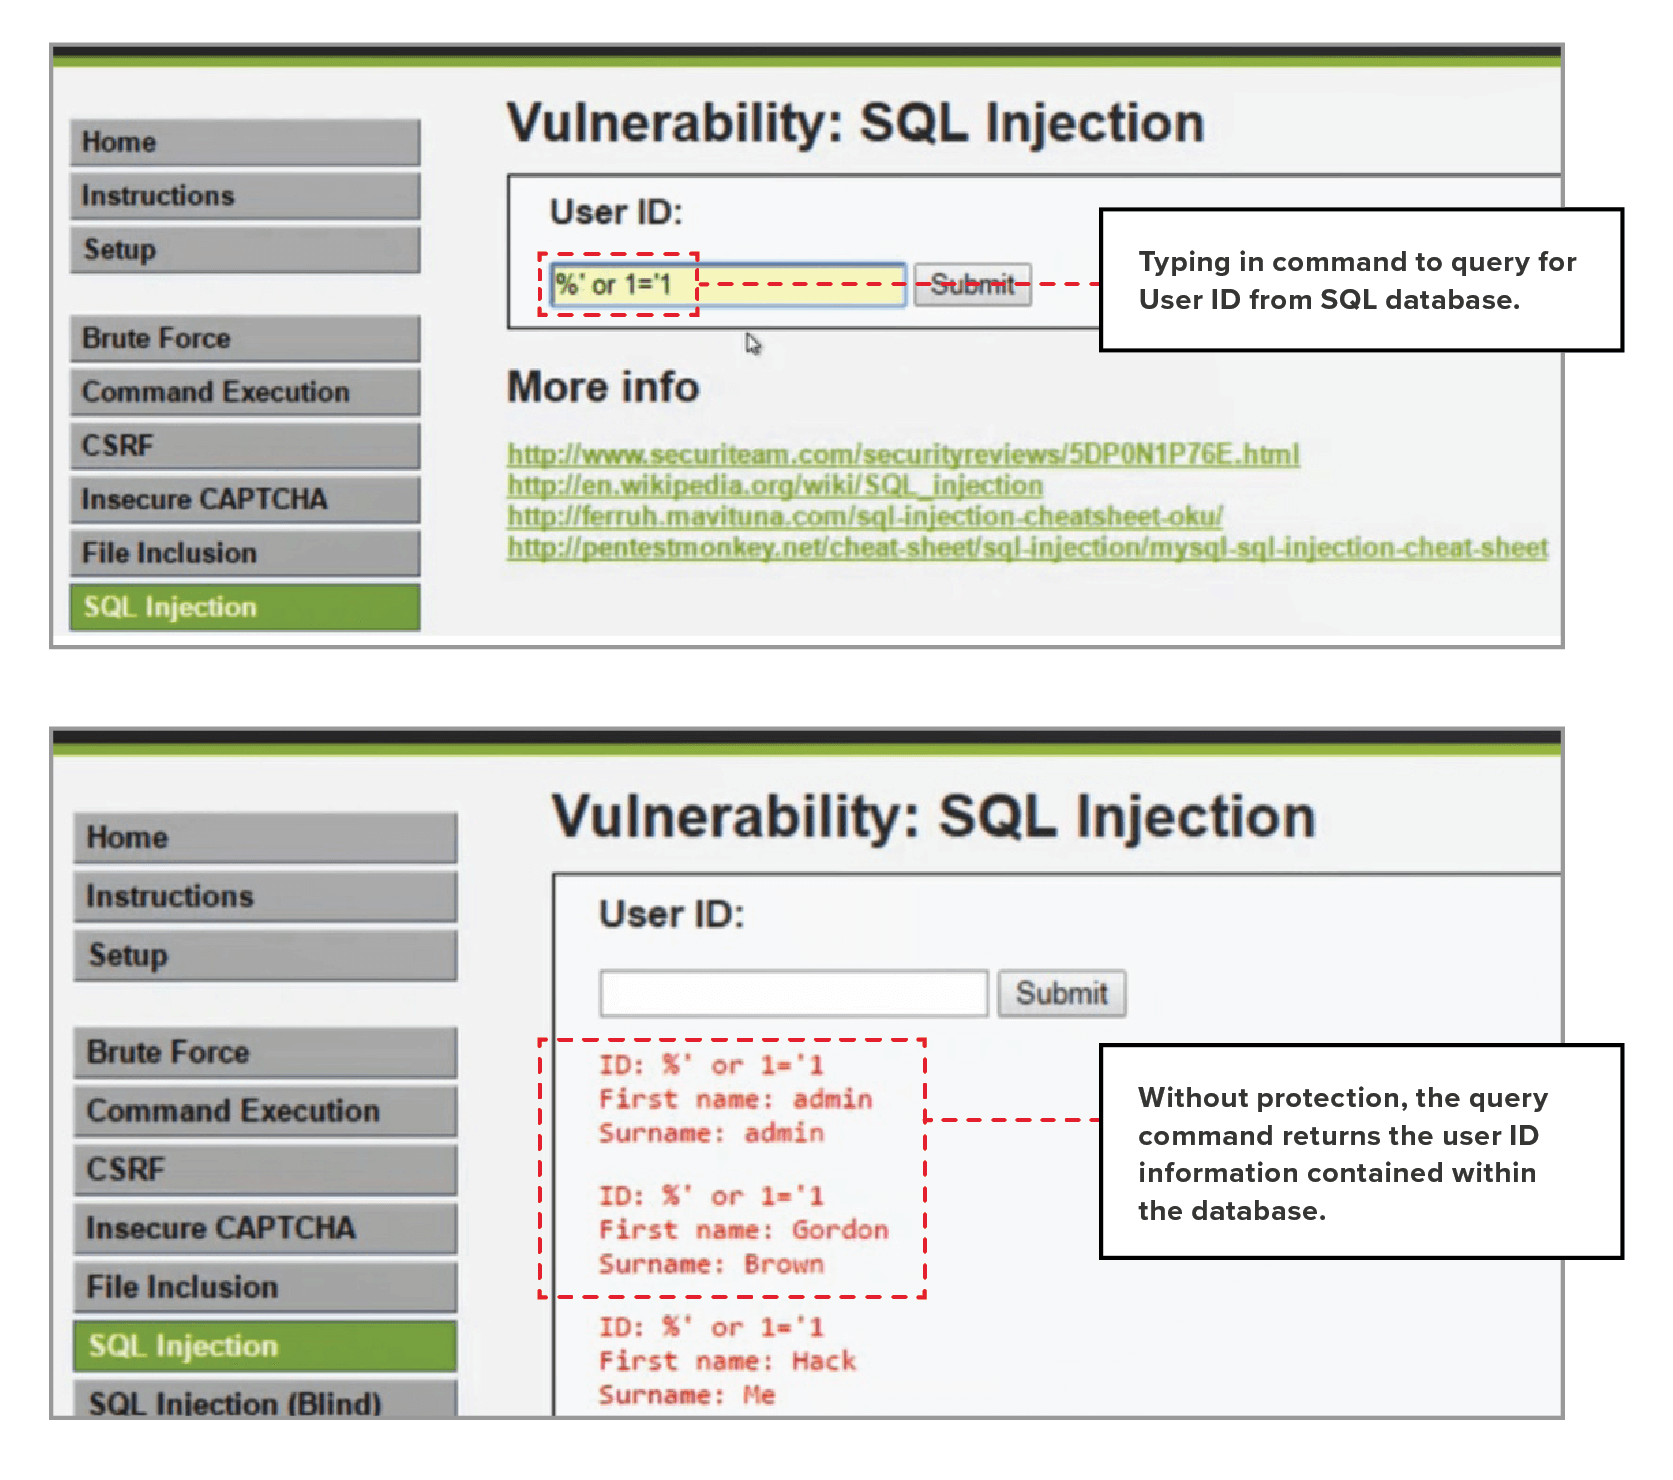
La inyección SQL siempre ocupa un lugar destacado en la lista OWASP Top 10 de amenazas. Los hackers buscan vulnerabilidades en el código de las aplicaciones para encontrar oportunidades de extraer datos esenciales de la base de datos del back-end. El primer paso para reducir el riesgo de que un ataque de inyección SQL tenga éxito es fomentar las buenas prácticas de programación para garantizar un código seguro. También puede aplicar una capa adicional de protección en su infraestructura. Advanced WAF incorpora una amplia inteligencia sobre amenazas e incluye una biblioteca de firmas de amenazas que puede implementarse para proteger frente a la inyección SQL las cargas de trabajo expuestas a Internet.
Para habilitar la protección contra la inyección SQL, acceda a la sección Firmas de ataque desde el menú Seguridad de aplicaciones y utilice SQL como palabra clave de filtrado. Verá una lista de firmas relacionadas con la inyección SQL en la base de datos de firmas de amenazas. Cuando se realizó esta demostración, había 563 firmas disponibles para proteger frente a ataques relacionados con SQL. Seleccione todas las firmas de amenazas pertinentes y añádalas a su política de seguridad de aplicaciones.
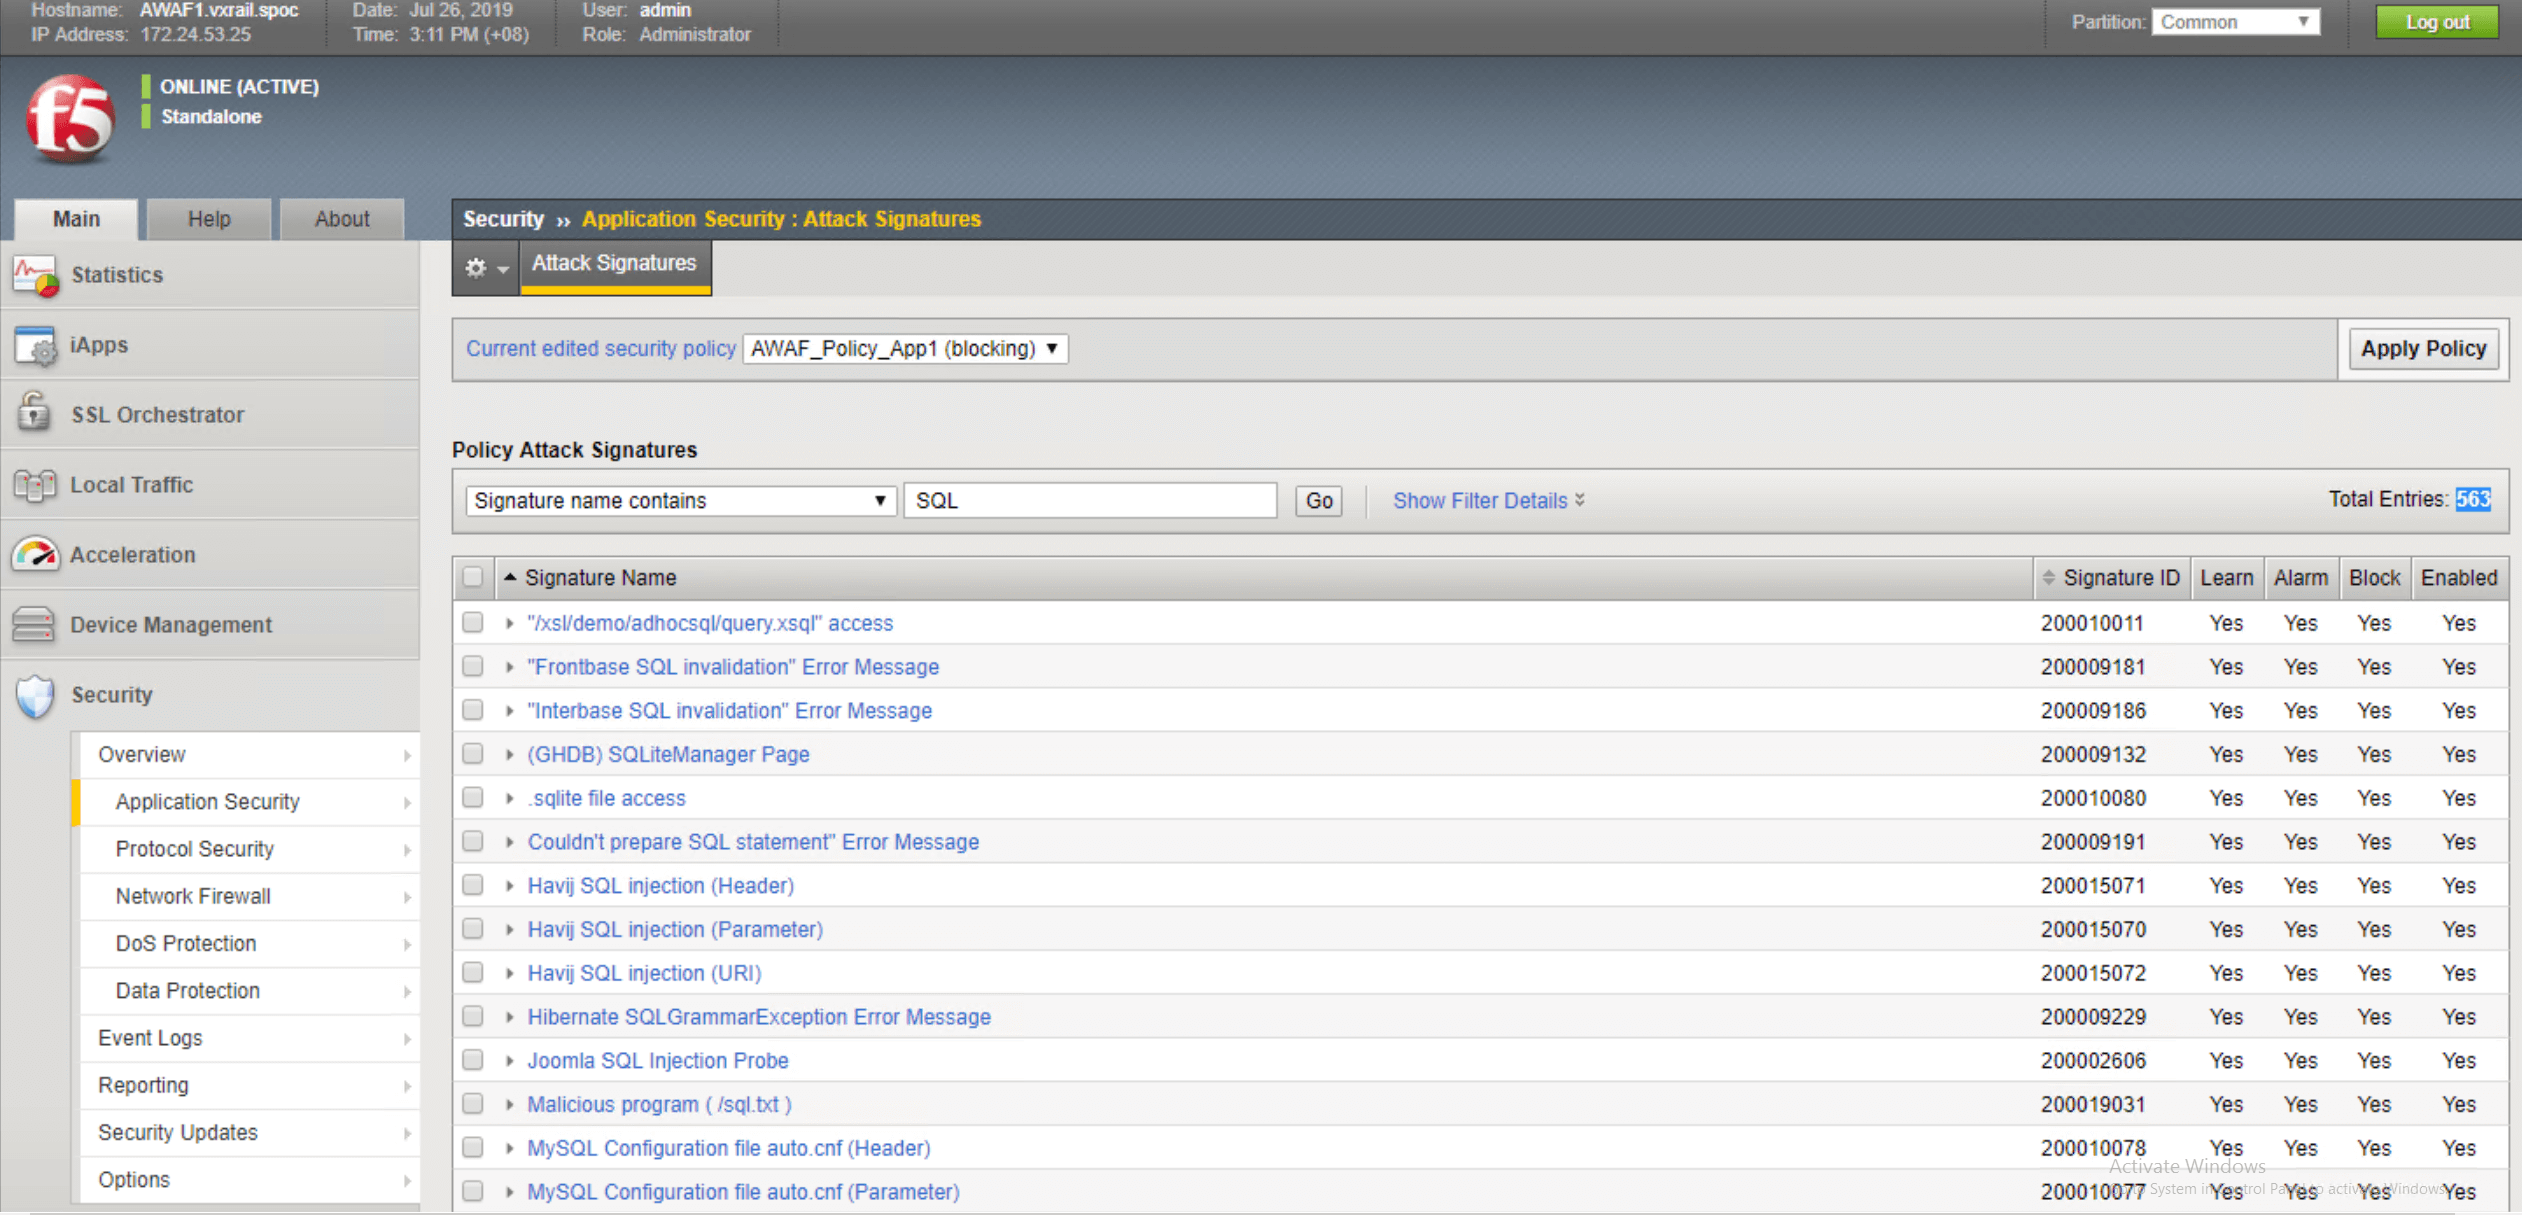
Para ilustrar la diferencia, las siguientes figuras muestran los resultados con y sin bloqueo de inyección SQL.
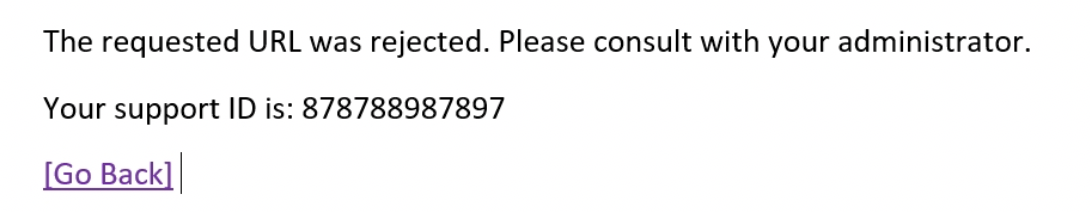
Con la protección activada, la consulta se bloquea y, en su lugar, se devuelve un mensaje de error como este.
Con la protección contra la inyección SQL activada, las consultas SQL se bloquean antes de que lleguen a la base de datos. En su lugar, el posible atacante recibe un mensaje de error.
Sección 5 – Preparados para el futuro: aprovechar vCenter para obtener visibilidad de los servicios de aplicaciones y planificar la capacidad
VxRail ofrece un entorno escalable y fácil de gestionar que permite a los usuarios implementar, probar e integrar fácilmente los servicios de F5. En esta sección, nos centramos en los detalles de uso de Advanced WAF, explicamos cómo acceder a un informe completo de su estado actual (por ejemplo, el uso de la CPU y la memoria) y mostramos cómo se puede utilizar esta información para planificar futuras ampliaciones. Nuestro objetivo es garantizar que el software de F5 esté diseñado para ser compatible con el modelo «como servicio» de VxRail.
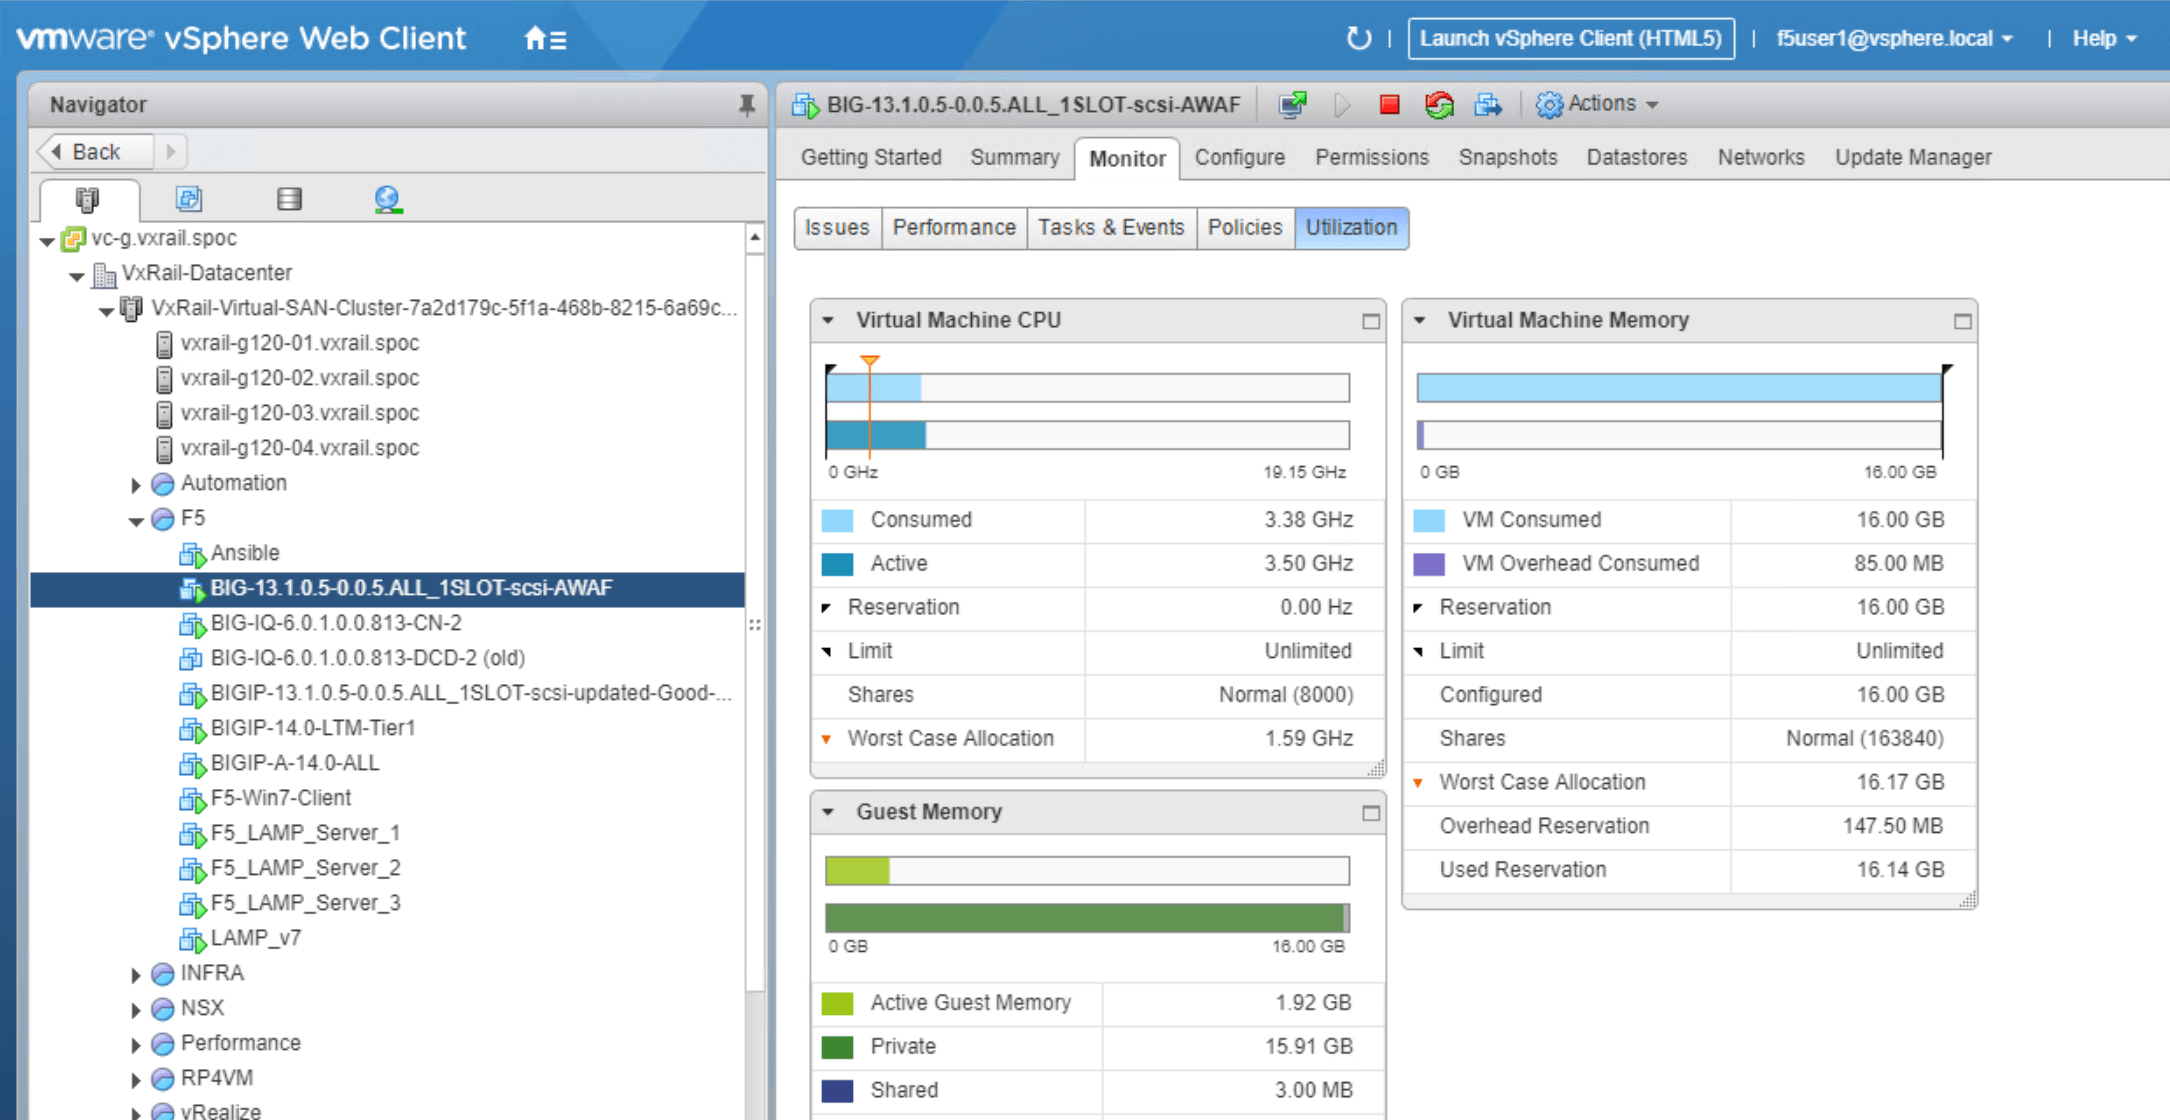
Como se muestra en la Figura 22, VxRail vCenter ofrece una visibilidad detallada del nivel de uso del dispositivo virtual Advanced WAF. Desde aquí, los usuarios pueden acceder a información detallada sobre la máquina virtual de Advanced WAF, como:
- Información general sobre Advanced WAF (dirección IP, nombre DNS, uso de CPU, etc.)
- Configuración (incluidos los ajustes de la máquina virtual)
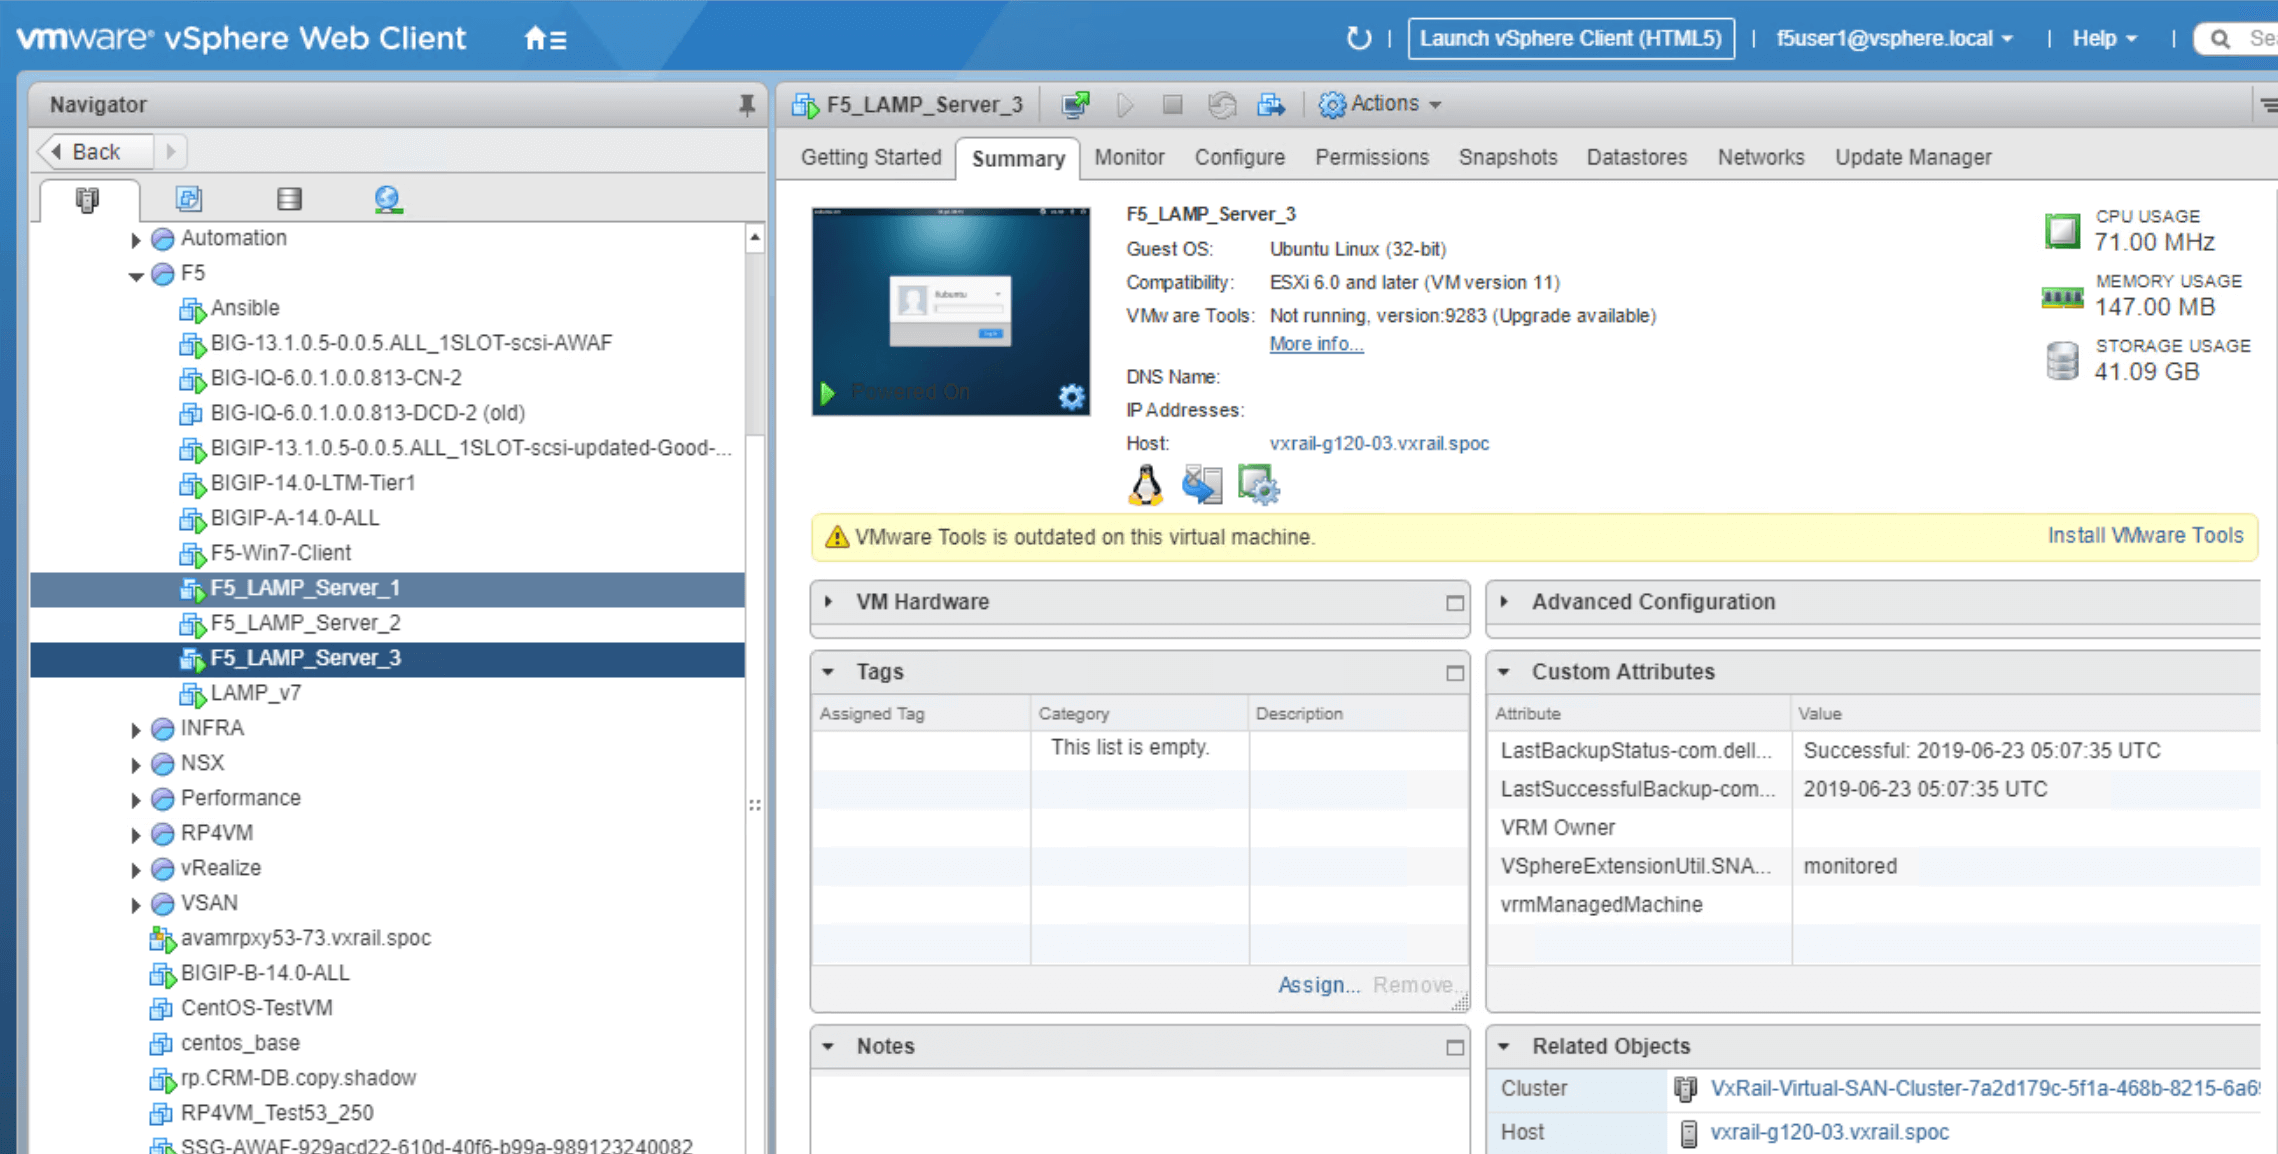
Para esta demostración de Advanced WAF, hemos creado 2 servidores web (LAMP Server 1 y LAMP Server 2) que se utilizan para ilustrar escenarios de uso en los que Advanced WAF optimiza y protege los activos expuestos a Internet alojados en VxRail.
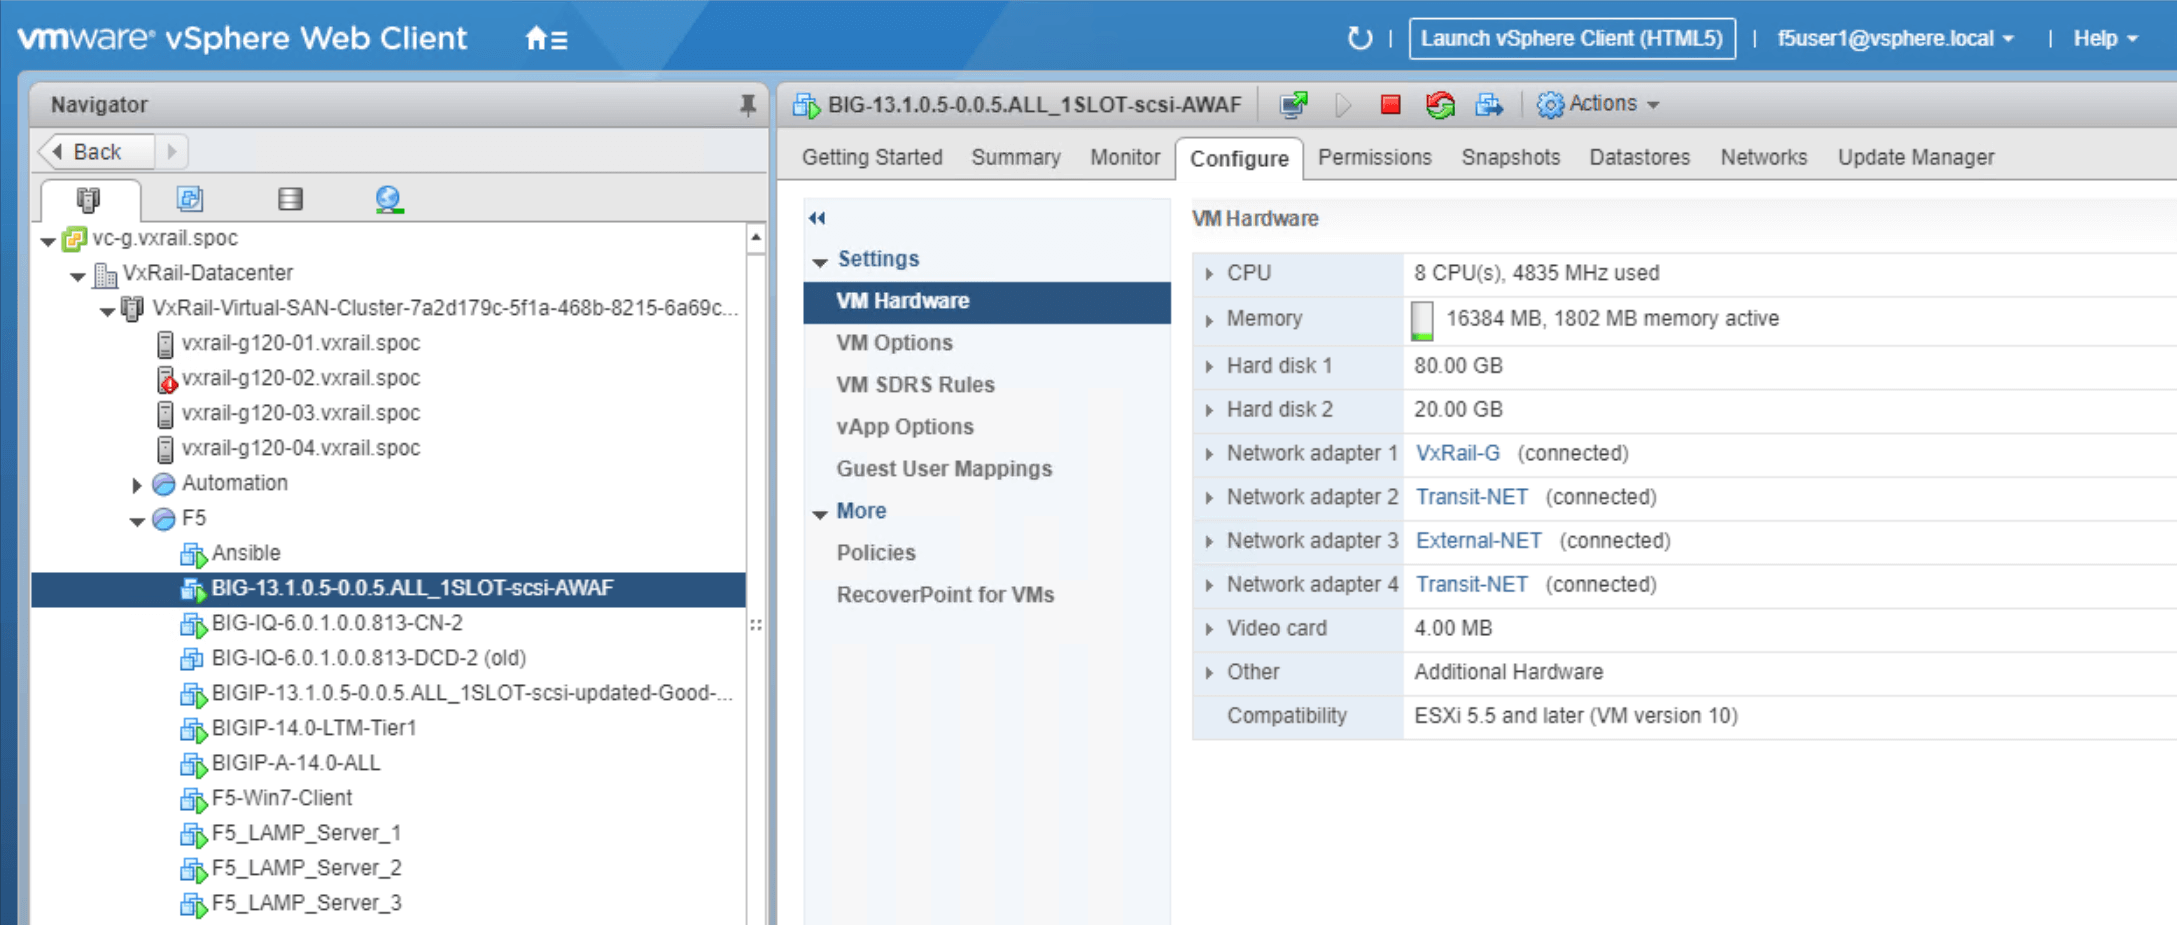
Descripción general del uso de recursos de F5 Advanced WAF en VxRail
Las siguientes figuras muestran los recursos asignados a nuestros servicios y ofrecen información sobre los recursos utilizados para la demostración. Esto permite a los responsables de infraestructura estimar la capacidad necesaria para ampliar estos servicios en un entorno de producción. Esta información puede resultar especialmente útil si estas herramientas se van a utilizar en un entorno escalable como servicio.
Sección 6 – Resumen
En este informe técnico, hemos mostrado cómo configurar F5 Advanced Web Application Firewall (Advanced WAF) en el entorno VxRail. Hemos presentado una guía de implementación paso a paso que ilustra las funciones de seguridad de Advanced WAF mediante comparaciones del antes y el después.
Este documento muestra cómo implementar software de terceros en el entorno VxRail configurándolo como un servicio que los responsables de infraestructura pueden integrar y ofrecer en un entorno con una amplia variedad de servicios. Hemos mostrado cómo configurar Advanced WAF en el entorno VxRail para proporcionar servicios de seguridad de aplicaciones destinados a aplicaciones basadas en microservicios accesibles desde la web.
VxRail es una plataforma de alto rendimiento, escalable y fácil de gestionar que los responsables de infraestructura pueden utilizar para impulsar las operaciones empresariales. La implementación de servicios de terceros que garanticen una buena experiencia de usuario es fundamental para el éxito empresarial. F5 Advanced WAF ofrece una integración perfecta con el entorno VxRail que puede ampliarse a VMware Cloud.
PUBLICADO EL 3 DE AGOSTO DE 2020