
Protección de las redes LTE: qué, por qué y cómo
Introducción
En la actualidad, los proveedores de servicios se enfrentan a una serie de retos complejos a medida que tratan de evolucionar y preparar sus redes para el futuro, con el fin de adaptarse al aumento del tráfico de red, a los enormes requisitos de escalabilidad, a las necesidades de virtualización y orquestación, al control de costes y a la expansión hacia nuevas fuentes de ingresos.
Al mismo tiempo, los operadores están sufriendo incidentes de seguridad y ataques similares a los que los proveedores de servicios de Internet llevan años experimentando. La congestión de la red, la degradación o interrupción total del servicio y la exposición de la información de los usuarios y de los mensajes de señalización son motivos de gran preocupación. Los elementos de la red troncal y la infraestructura de soporte están más expuestos que nunca a amenazas externas. Las amenazas persistentes avanzadas (APT), los ataques distribuidos de denegación de servicio (DDoS) y los ataques a nivel de DNS ponen en peligro la disponibilidad y el rendimiento de la red y los servicios. Por tanto, garantizar la seguridad, el rendimiento y la disponibilidad de las redes móviles de alta velocidad reviste una importancia crucial tanto para los proveedores de servicios que las poseen y operan como para sus abonados. Además, ahora es fundamental proteger tanto la propia red como los dispositivos de los consumidores conectados a ella.
Las soluciones de seguridad de nivel operador de F5 protegen tanto la red de evolución a largo plazo (LTE) como a sus abonados frente a las amenazas actuales. Estas soluciones permiten a los proveedores de servicios garantizar la seguridad en un entorno cambiante, salvaguardar la reputación de sus marcas, protegerse frente a ataques de nueva generación y facilitar la expansión hacia nuevas fuentes de ingresos.
Evolución de la red y del panorama de amenazas
Tradicionalmente, la seguridad de los proveedores de servicios se ha centrado casi exclusivamente en proteger la infraestructura de red, prestando poca o ninguna atención a los dispositivos finales de los abonados. Sin embargo, a medida que evolucionan las tecnologías de red y aumenta el rendimiento con el 3G, el 4G, el 5G y las generaciones posteriores, debe cambiar la perspectiva operativa tradicional según la cual basta con proteger la propia red.
Los modelos operativos heredados, diseñados para infraestructuras de red fijas y dispositivos de abonado de bajo rendimiento, ya no son suficientes a medida que las arquitecturas de los proveedores de servicios evolucionan hacia modelos de infraestructura dinámicos, virtualizados y orquestados. Las redes de los proveedores de servicios, especialmente las redes LTE en evolución, deben diseñarse ahora para mantener la seguridad en todo momento y poder ofrecer un servicio fiable y de alto rendimiento en entornos virtualizados, en la nube y de redes definidas por software (SDN). Además, garantizar la seguridad de la infraestructura en el siglo XXI exige que los proveedores de servicios presten una atención renovada a la protección de los dispositivos de los consumidores, ya que estos representan un nuevo vector de riesgo de gran gravedad.
F5 ofrece soluciones para estos retos críticos —tanto mediante hardware diseñado específicamente como a través de soluciones virtuales— que proporcionan la seguridad, el rendimiento y la disponibilidad que los operadores necesitan a medida que sus redes crecen y evolucionan.
La evolución de los dispositivos de los abonados y por qué es importante
Los dispositivos de telefonía móvil han evolucionado con el paso de los años y ahora son tan potentes y omnipresentes como los ordenadores convencionales. Al mismo tiempo, el volumen y la variedad de datos que pueden almacenar han aumentado drásticamente, lo que convierte a estos dispositivos en un objetivo atractivo para los atacantes. Del mismo modo, el panorama de amenazas al que se enfrentan las redes móviles se ha ampliado: de los primeros ataques basados en SMS ha pasado a incluir riesgos en los ámbitos del dispositivo, las aplicaciones y la red.
Dado que más de dos tercios de los adultos que utilizan Internet recurren a servicios WiFi públicos, gratuitos y no seguros, la amenaza para la seguridad resulta evidente. Como afirma Bryan Sartin, director de Verizon Business: «Dentro de dos años, se robarán más datos de dispositivos móviles que de servidores y aplicaciones».
Otro riesgo que debe tenerse en cuenta, además del tráfico generado por atacantes maliciosos, son las aplicaciones que generan un gran volumen de comunicaciones y la carga que pueden imponer a los sistemas de señalización y de soporte auxiliares. Dado que una sola solicitud de conexión de aplicaciones populares, como las de correo, noticias y redes sociales, suele generar 30 o más eventos de conexión y señalización, la posibilidad de que millones de dispositivos de abonados sobrecarguen la infraestructura de señalización y soporte del proveedor de servicios también constituye una preocupación muy real. Si esta infraestructura no se diseña y construye con la capacidad y la seguridad suficientes, existe un riesgo considerable de que un reducido número de agentes maliciosos interrumpa la infraestructura de señalización y soporte del operador.
El panorama de amenazas dirigidas a los consumidores y sus dispositivos también continúa evolucionando. Ante la creciente variedad y sofisticación de los vectores de amenaza, como la ingeniería social, el malware y los ataques DDoS, entre otros, resulta cada vez más crucial que los operadores de redes LTE modernas protejan a sus clientes frente a posibles ataques para protegerse a sí mismos.
¿Por qué es tan importante la seguridad para el operador?
A medida que evolucionan las tecnologías y mejora la relación coste-rendimiento de las redes, los operadores deben tratar de compensar la caída prevista de los ingresos procedentes de la conectividad pura y los servicios heredados. Aunque la mayoría de los operadores intentan reducir los costes de su infraestructura de red, esto por sí solo no garantizará un crecimiento rentable, por lo que buscan fuentes de ingresos adicionales por servicios.
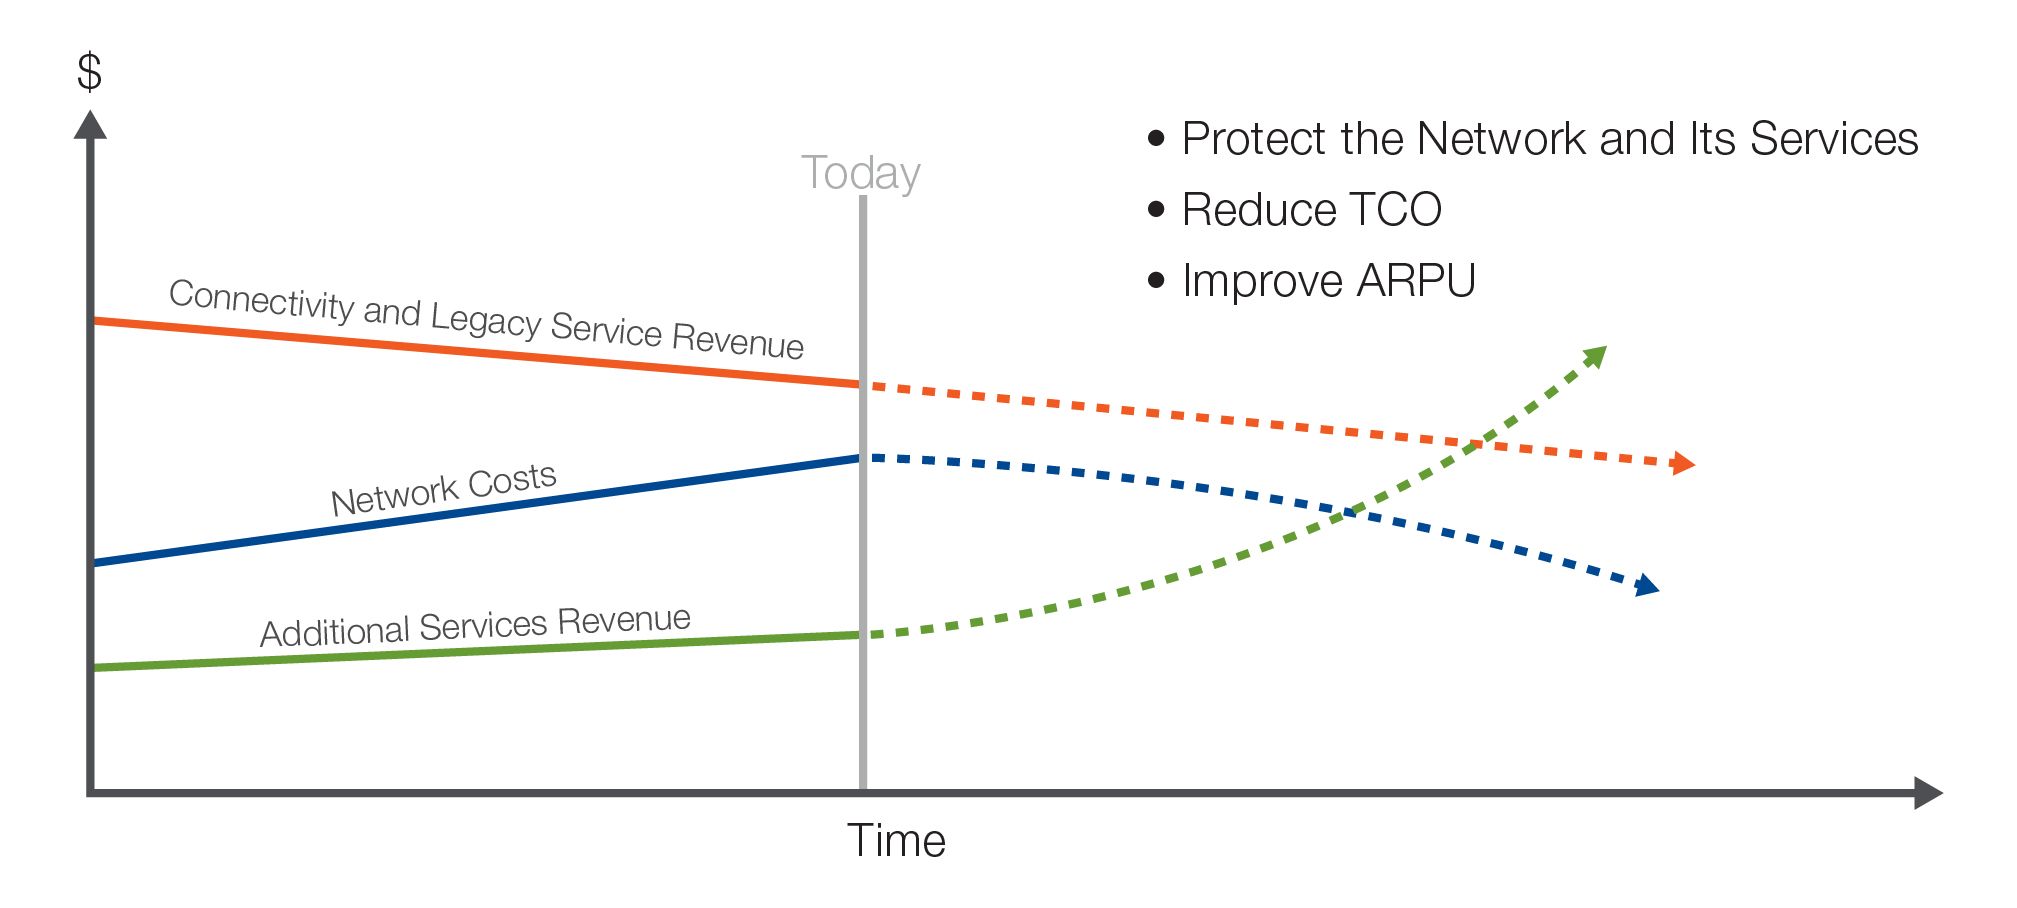
Al proteger la propia red, los operadores pueden mejorar la calidad de la experiencia (QoE) que esta ofrece a los abonados, protegiendo así tanto los servicios existentes como los nuevos que admite la red. Esto, a su vez, evitará que los operadores pierdan abonados y que disminuyan sus ingresos medios por usuario (ARPU). Por tanto, al reforzar la seguridad de la red, los operadores pueden aumentar sus ingresos totales y reducir el coste total de propiedad (TCO).
¿A qué riesgos se enfrentan las redes LTE?
Los operadores móviles se enfrentan a riesgos específicos debido a la multitud de vectores de amenaza existentes. Las amenazas están presentes en las capas de dispositivo, red y aplicación, y todas ellas deben tenerse en cuenta y protegerse adecuadamente para evitar ataques tanto a la red como a los abonados.
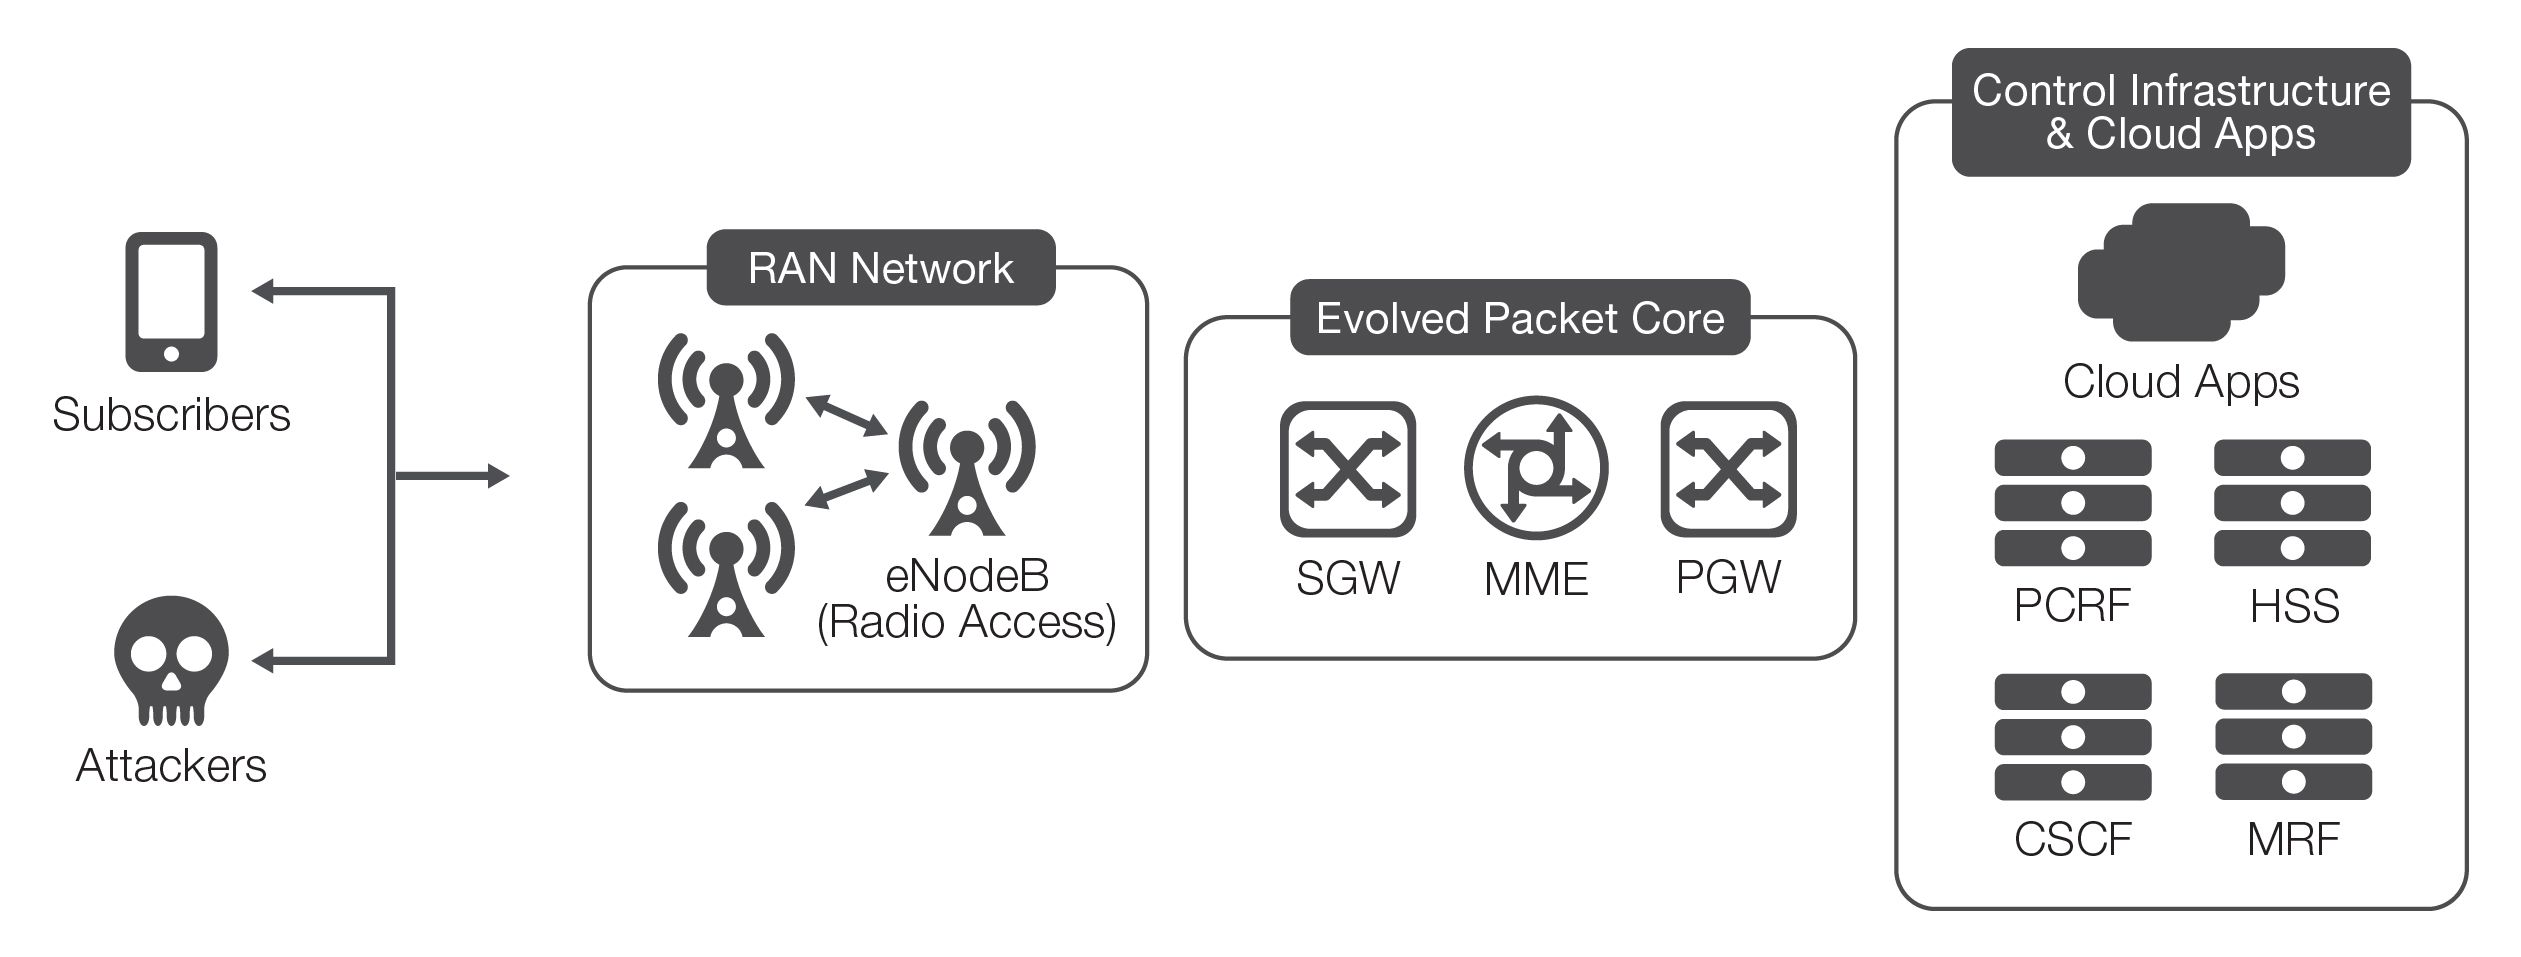
Los ataques a nivel de dispositivo, que pueden deberse a malware o bots que infectan los dispositivos de los abonados, pueden generar tráfico espurio o malicioso, provocar tormentas de señalización en la red y agotar las baterías de los dispositivos. La propia red puede verse afectada por el agotamiento de los recursos de la red de acceso radioeléctrico (RAN) y de la red troncal, por infracciones de los términos y condiciones (T&C), así como por ataques contra la infraestructura de DNS, facturación y señalización. Además, los ataques dirigidos a la capa de aplicación pueden incluir malware del lado del servidor, ataques DDoS a nivel de aplicación (específicos del protocolo) o amenazas de capa 7 a nivel de aplicaciones web.
Todos estos factores de riesgo deben tenerse en cuenta para que el operador pueda garantizar un funcionamiento estable y seguro de la red, proteger la infraestructura y proteger y satisfacer a los clientes. Más concretamente, los operadores deben implantar controles y políticas de seguridad en múltiples ámbitos para proteger cada aspecto de la red móvil.
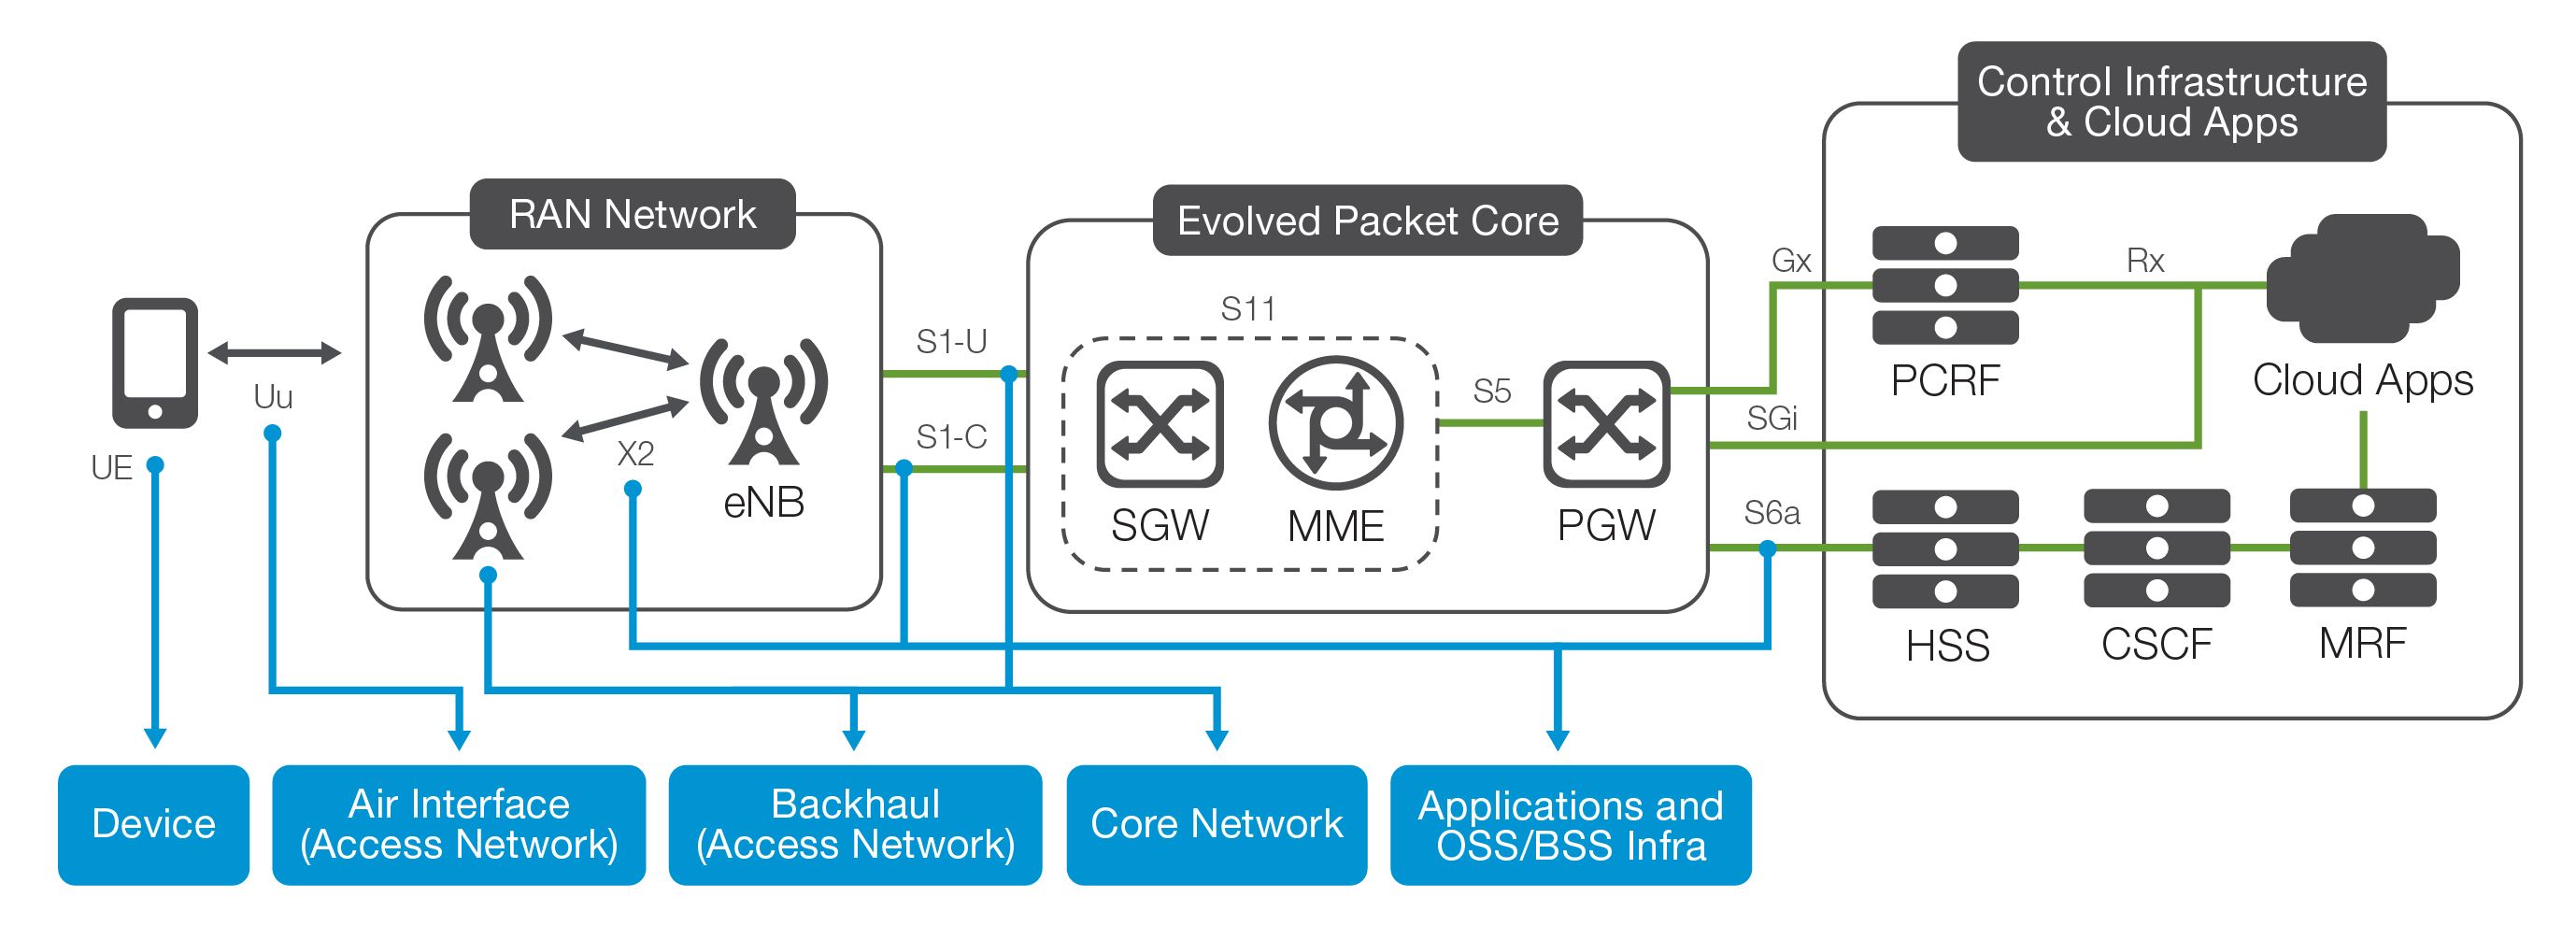
Para proteger plenamente la red, se requiere una política de seguridad verdaderamente multicapa y multidominio. Es necesario proteger tanto los dispositivos móviles, la interfaz aérea, la red de acceso y la red troncal como las aplicaciones, los sistemas de soporte a las operaciones (OSS) y los sistemas de soporte al negocio (BSS). Hasta que todas estas capas sean seguras, los operadores estarán expuestos al riesgo de ataques a través de múltiples vectores de amenaza en constante evolución.
Escenarios de ataque e impactos asociados
Existen numerosos ataques potenciales que pueden perjudicar a las redes LTE y a sus abonados, por lo que es fundamental diseñar e implementar una arquitectura de seguridad integral que los proteja frente a todos ellos. Aunque los daños causados por muchos de los distintos tipos de ataques, como un ataque DDoS, serán generalizados y evidentes de inmediato, otros solo provocarán una degradación localizada del servicio y, por tanto, serán mucho más difíciles de diagnosticar.
Entre los ejemplos de este último tipo de ataque se incluyen el agotamiento de las conexiones RAN, que provoca interrupciones localizadas, y los problemas de descarga de la batería de los dispositivos de los consumidores, que pueden dar lugar a devoluciones. Del mismo modo, los ataques a la infraestructura de facturación provocarán la insatisfacción de los clientes y llamadas al servicio de atención al cliente.
Todos los tipos de ataque, si tienen éxito, reducirán la satisfacción de los clientes y aumentarán los costes del operador, por lo que es fundamental comprender los riesgos y desarrollar una estrategia integral de mitigación.
Escenario 1: Ataques desde Internet
Si los operadores no prestan suficiente atención a la seguridad del tráfico entrante procedente de su conexión ascendente a Internet, los atacantes pueden lanzar ataques de inundación o DoS/DDoS contra los abonados de la red. El siguiente diagrama muestra uno de estos escenarios, en el que los abonados móviles son atacados desde la red ascendente.
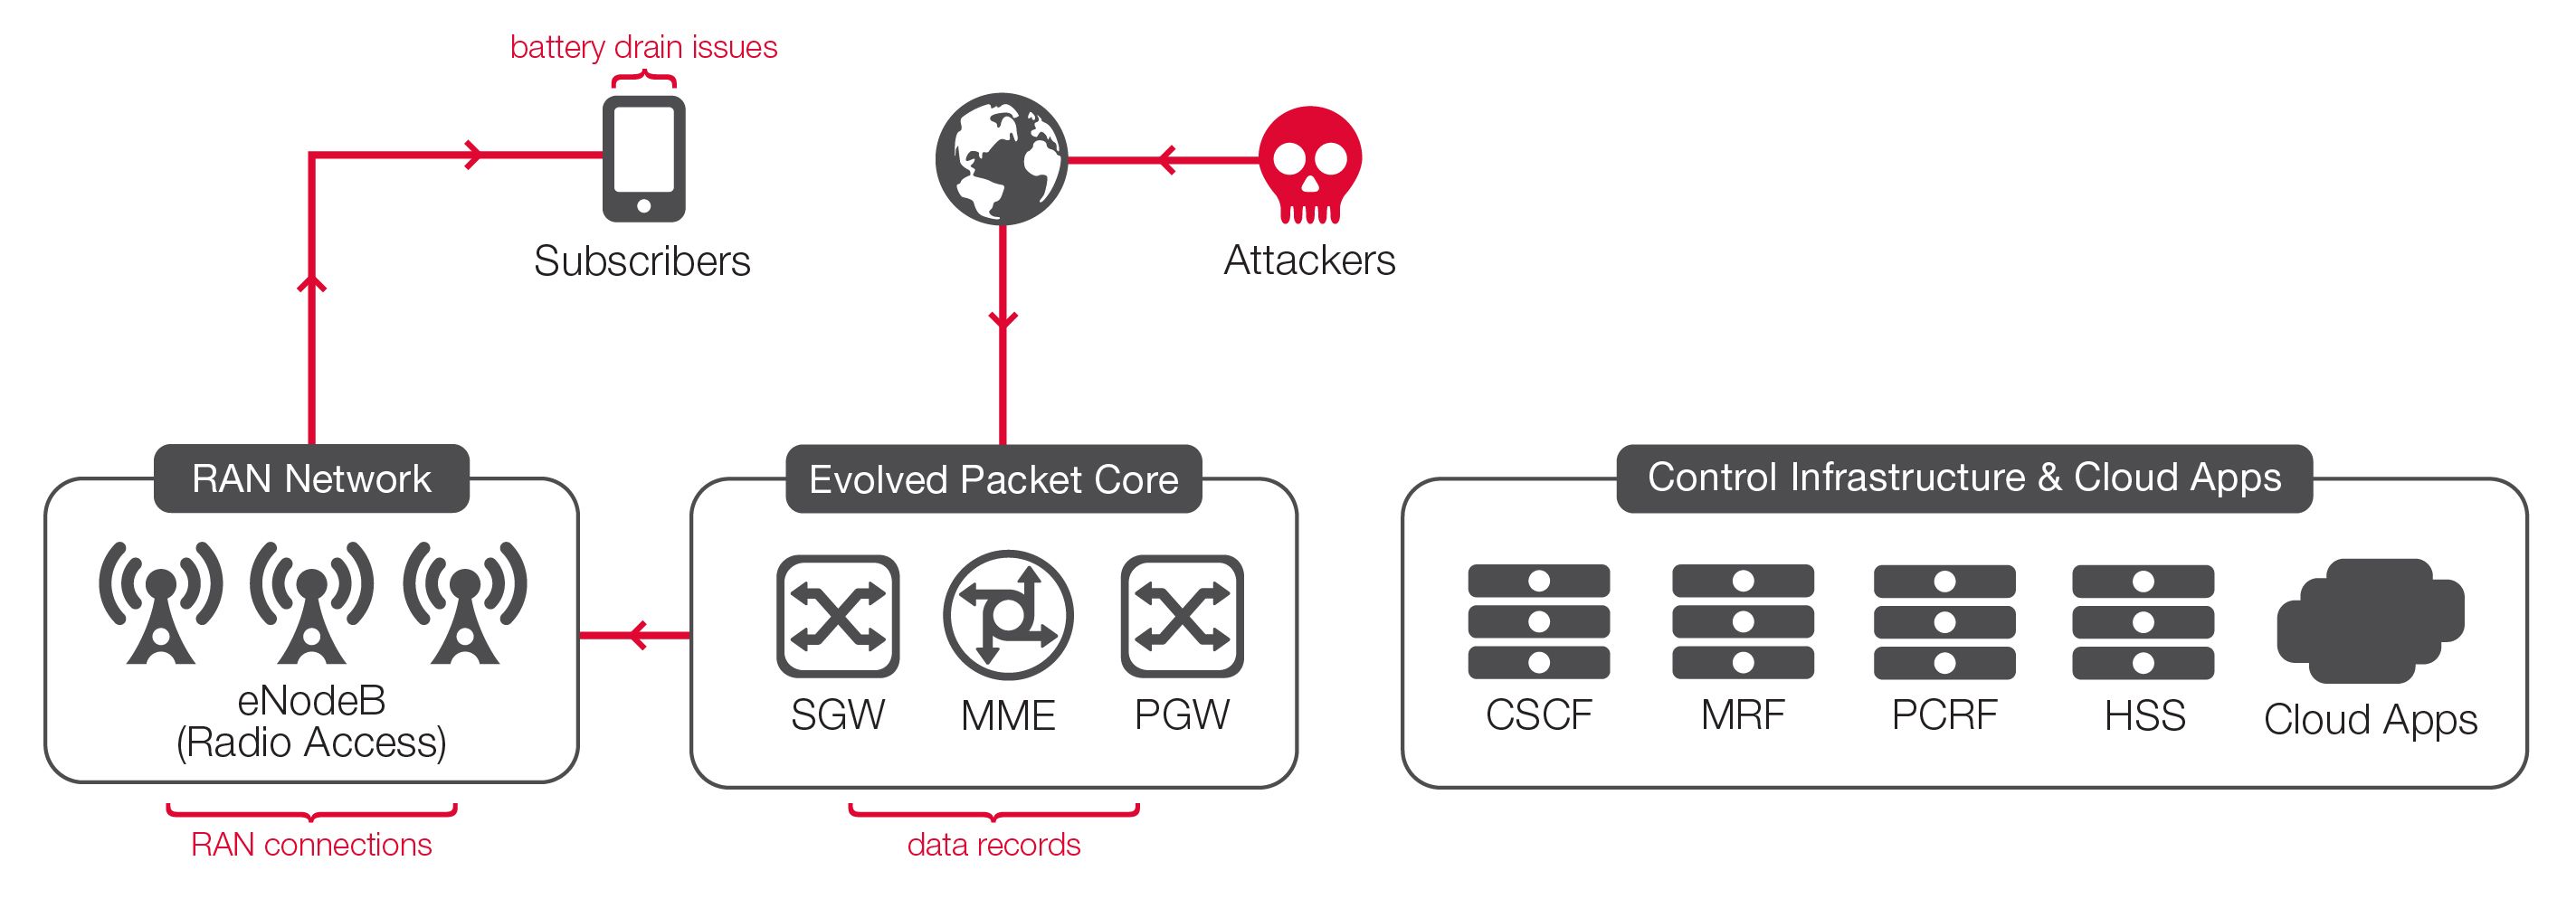
Los posibles daños de un ataque de este tipo podrían incluir:
- Agotamiento de la batería del dispositivo móvil.
- Uso del volumen de datos y las consiguientes reclamaciones sobre la facturación.
- Agotamiento de las conexiones RAN.
Escenario 2: Ataques desde el lado móvil
Los atacantes también pueden dirigirse contra otros usuarios de dispositivos móviles desde el segmento móvil de la red de un único operador. En este escenario, uno o varios atacantes móviles pueden lanzar ataques de denegación de servicio (DoS), inundación o denegación de servicio distribuida (DDoS) contra los abonados de la red a través de la infraestructura de acceso y de la red troncal del operador.
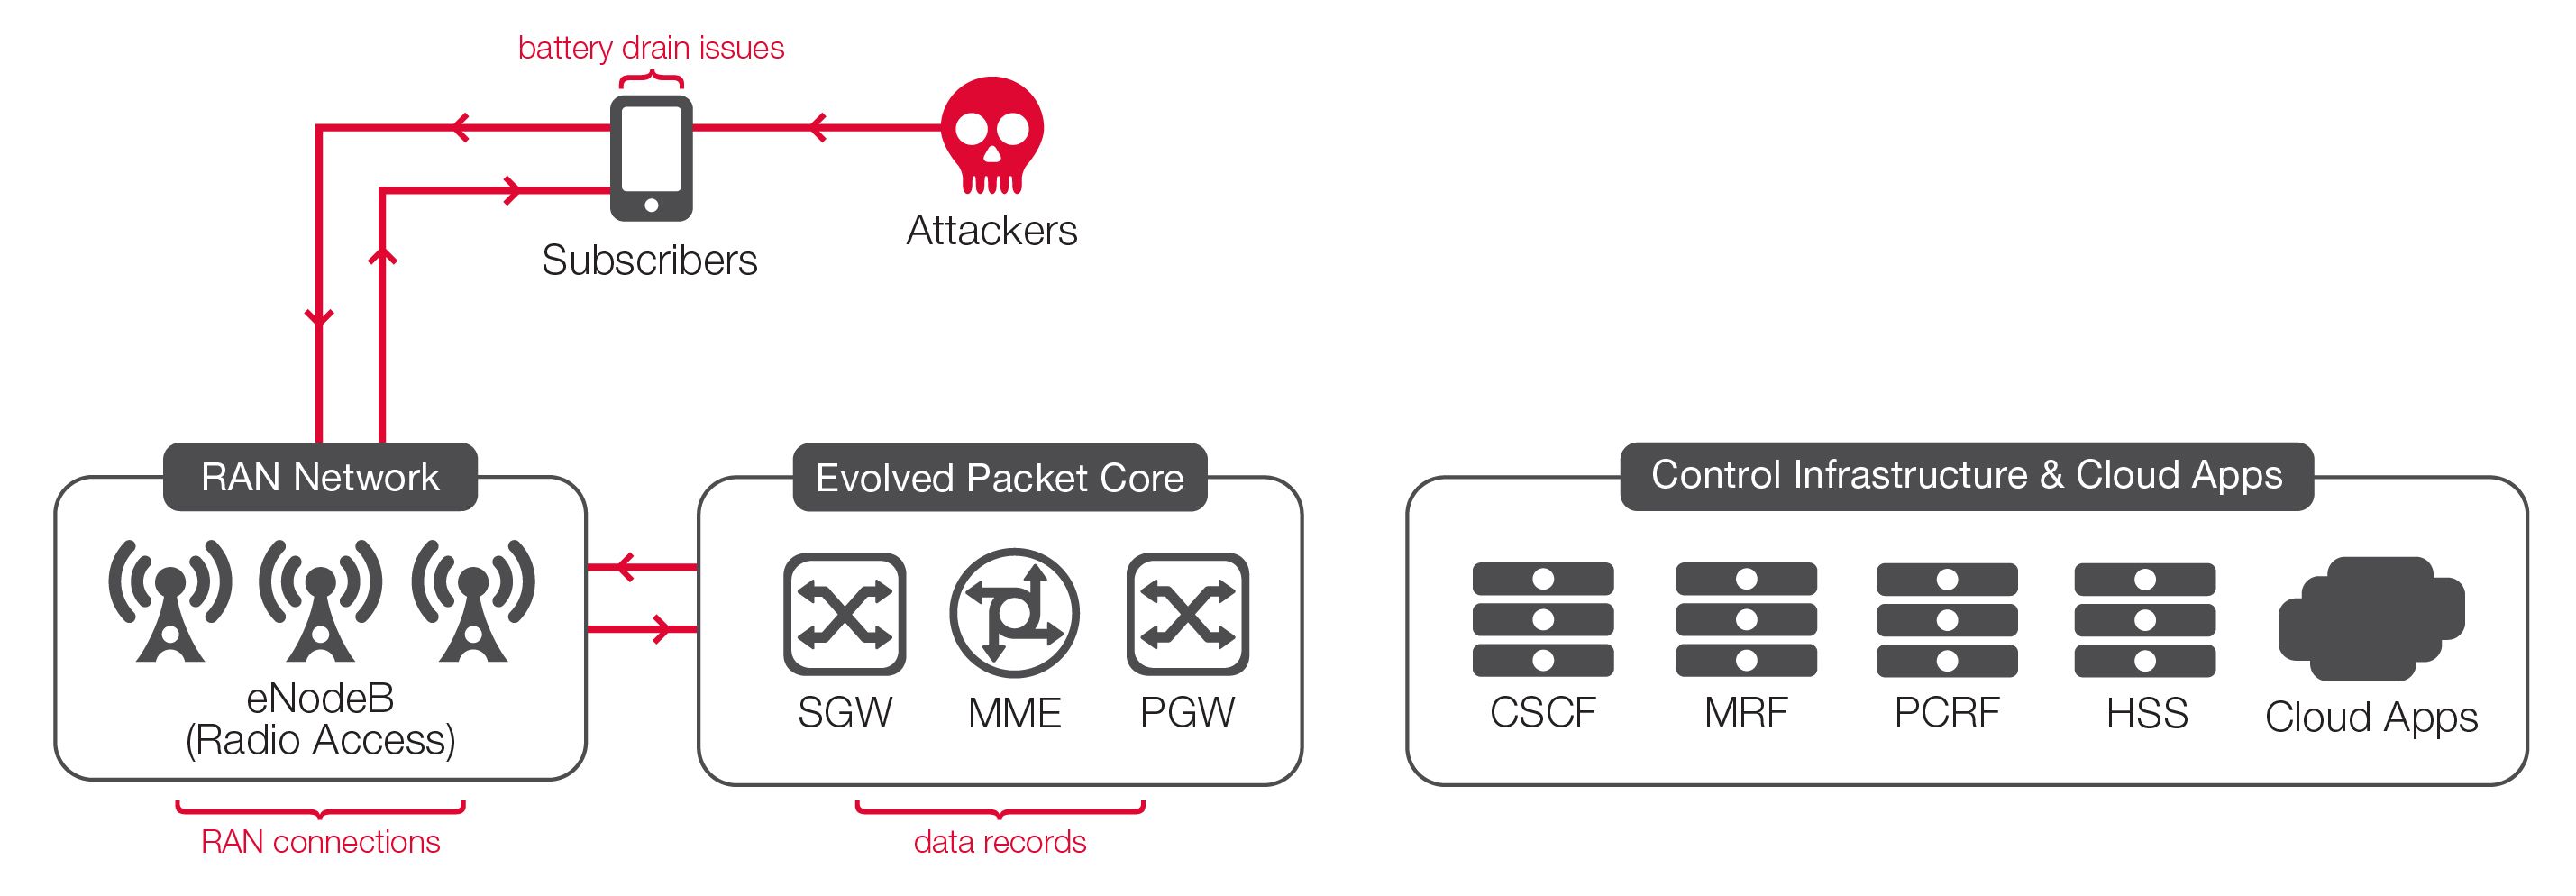
Al igual que un ataque desde Internet, este ataque también podría causar varios problemas, entre ellos:
- Agotamiento de la batería del dispositivo móvil.
- Uso del volumen de datos que da lugar a reclamaciones sobre la facturación.
- Agotamiento de las conexiones RAN.
Escenario 3: ataques de DNS/señalización desde el lado móvil
En lugar de dirigirse contra los dispositivos, los ataques desde el entorno móvil pueden tener como objetivo la infraestructura de señalización del operador, incluidos el DNS y los sistemas de tarificación y facturación.
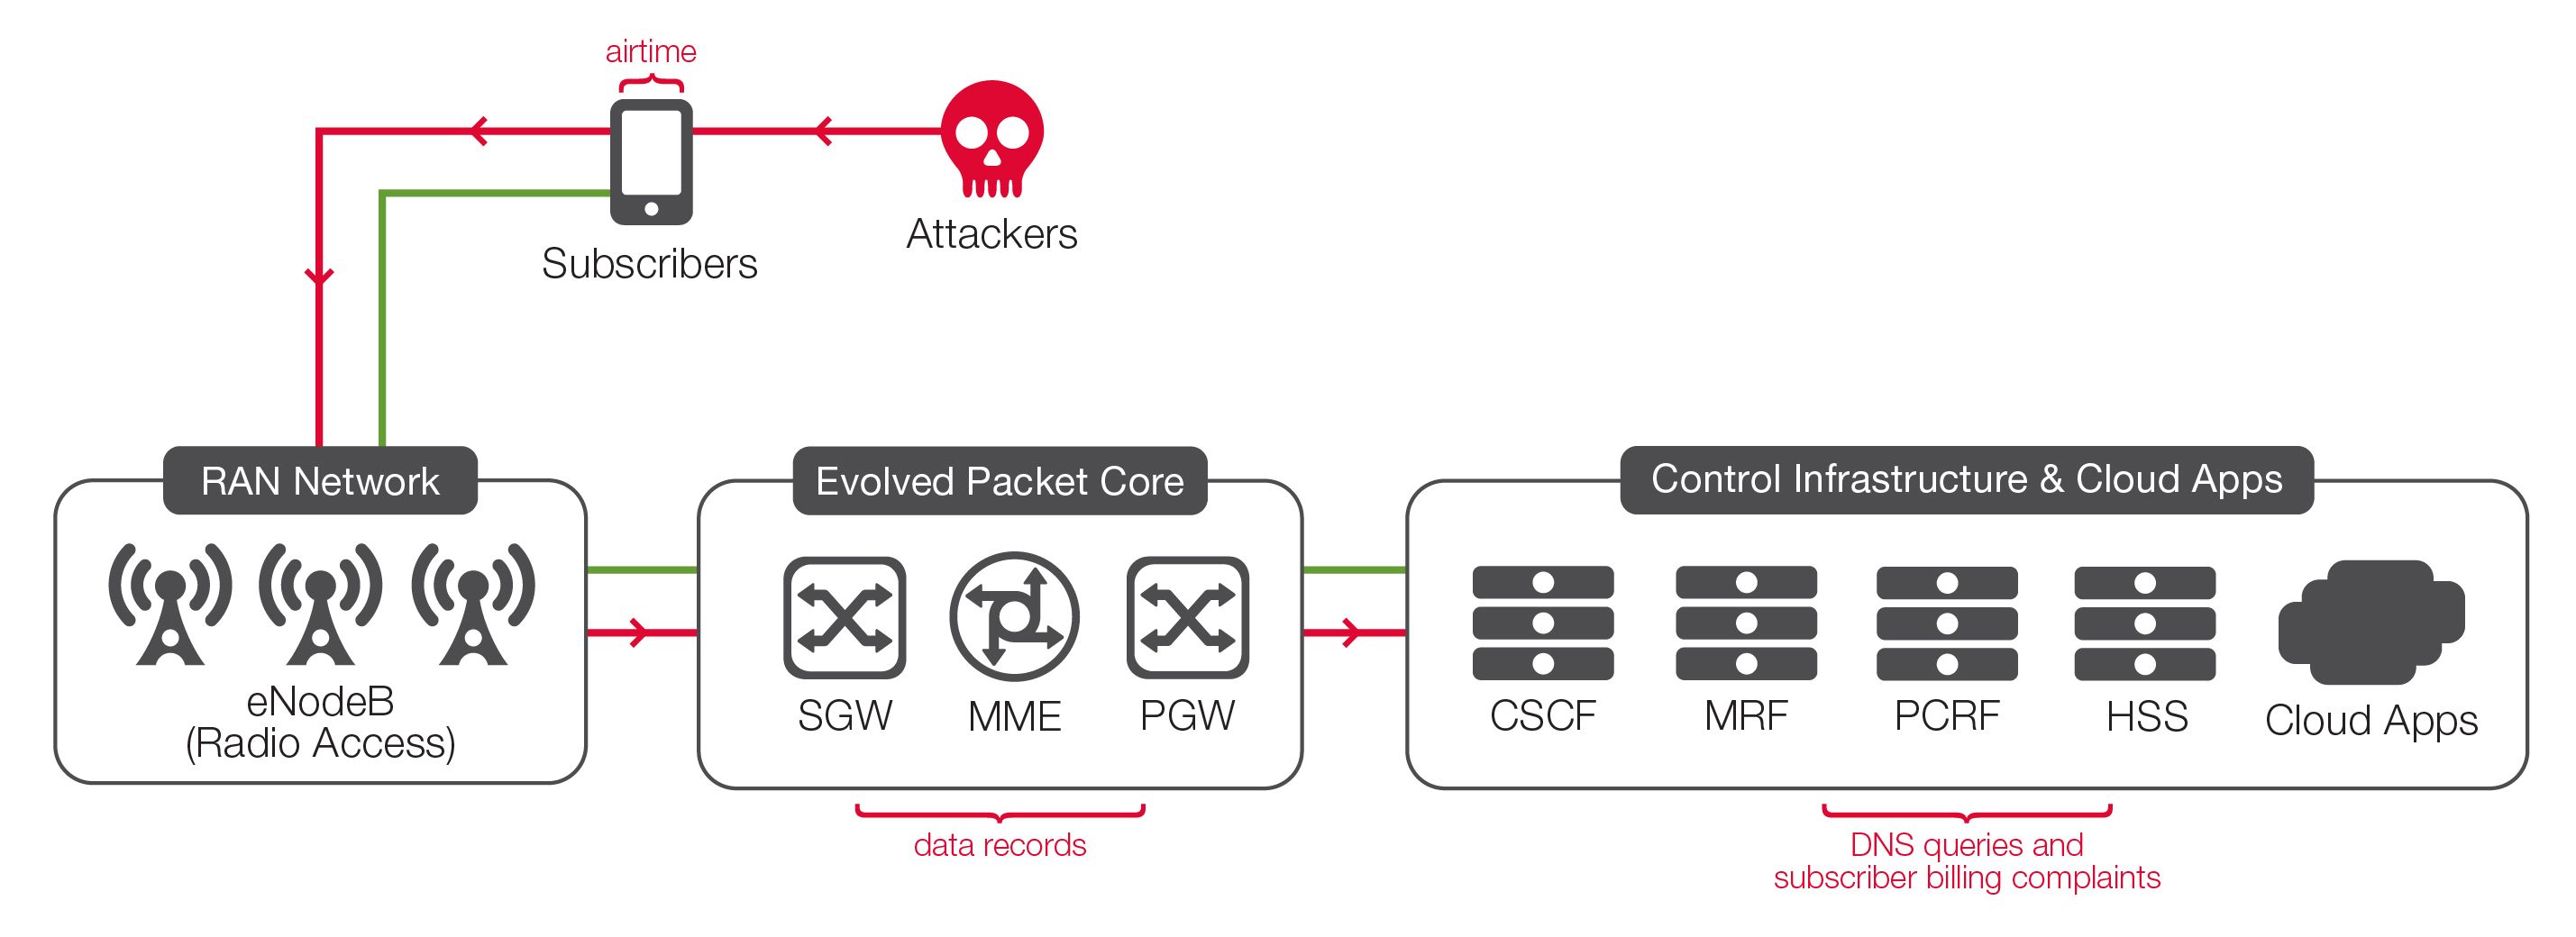
Los riesgos de un ataque de esta naturaleza incluyen:
- Agotamiento de los recursos de tiempo de transmisión/RAN.
- Uso del volumen de datos por parte de los abonados y reclamaciones sobre la facturación.
- Sobrecarga y colapso de la infraestructura DNS.
- Errores en los registros de datos de los abonados.
Como puede ver, comprender y abordar todos los posibles riesgos de seguridad a los que se enfrenta un operador de redes LTE puede ser una tarea realmente compleja. Afortunadamente, F5 puede ofrecer soluciones personalizadas y de nivel operador para mitigar estos riesgos.
Proteja su red LTE en todas partes con F5
Los mayores proveedores de servicios de comunicaciones del mundo confían en F5 para proteger y simplificar sus redes, mejorar la calidad del servicio y aumentar la rentabilidad. Actualmente, F5 se encuentra en una posición única para ayudar a los proveedores de servicios a gestionar el crecimiento exponencial de los datos y migrar sin complicaciones a IPv6 mediante una amplia cartera de soluciones de nivel operador que ofrecen múltiples servicios, incluida la seguridad, en una plataforma unificada. La plataforma F5 permite a los proveedores de servicios reducir el tiempo de comercialización y los costes de capital y operativos, mejorar el rendimiento y la seguridad de la prestación de servicios, y monetizar los servicios de red.
El conjunto de soluciones de F5 para proveedores de servicios incluye soluciones de seguridad, virtualización de funciones de red (NFV), gestión del tráfico de datos y señalización Diameter y DNS. Todas las soluciones de F5 están disponibles tanto en plataformas de hardware físico de alto rendimiento diseñadas específicamente para este fin como en diversas plataformas virtuales o en la nube. Además, estas soluciones se pueden gestionar y orquestar mediante la plataforma de gestión F5® BIG-IQ® y las API de cada producto.
A medida que las redes siguen creciendo y ampliándose a gran escala, las características del tráfico que circula por ellas también evolucionan, lo que da lugar a un mayor número de conexiones TCP, con un predominio de conexiones más breves y frecuentes. Esta evolución del tráfico de las aplicaciones implica que la red del proveedor de servicios requiere ahora soluciones de infraestructura capaces de admitir una escalabilidad muy elevada de las conexiones TCP. Las soluciones de seguridad tradicionales no pueden escalar ni ofrecen el rendimiento necesario para las redes y aplicaciones modernas de alto rendimiento; por tanto, no serán suficientes para proporcionar la seguridad, el rendimiento y la fiabilidad que exige el entorno actual.
Las redes virtuales o superpuestas y los servicios de red virtualizados, como los utilizados para crear servicios de red over-the-top (OTT) o mayoristas, también añaden otro nivel de complejidad a medida que aumentan los requisitos de escalabilidad y se ejecutan en estas redes nuevos servicios y aplicaciones con estrictos requisitos de latencia.
Toda esta transformación genera una necesidad crítica de soluciones de seguridad y gestión del tráfico capaces de ofrecer una escalabilidad masiva y un alto rendimiento. Las soluciones de F5, que ofrecen ambas prestaciones, se adaptan perfectamente a estos nuevos entornos operativos y de servicios.
Soluciones de F5 para la seguridad de LTE
Las soluciones de F5 para proveedores de servicios con prestaciones de nivel de operador permiten proteger las infraestructuras LTE, los dispositivos de los abonados y las aplicaciones OSS frente a posibles atacantes. En concreto, la implementación en el centro de datos del operador de soluciones de gestión del tráfico local y global, como F5 BIG-IP® Local Traffic Manager™ (LTM) y BIG-IP® DNS, junto con soluciones de firewall de F5 para las capas 4 y 7, como BIG-IP®Advanced Firewall Manager™ (AFM) y BIG-IP® Application Security Manager™ (ASM), protegerá a los clientes móviles frente a ataques procedentes de Internet y, al mismo tiempo, protegerá el centro de datos frente a ataques procedentes del entorno móvil.
Dentro del propio centro de datos, el firewall de capa 4 de F5 puede descargar las funciones de seguridad de la infraestructura central del operador, lo que aumenta la seguridad y reduce los costes. Además, BIG-IP® Carrier-Grad NAT (CGNAT) proporciona la escalabilidad y el rendimiento de NAT de nivel de operador necesarios para dar servicio a millones de usuarios. BIG-IP® Policy Enforcement Manager™ (PEM) también puede proporcionar visibilidad y control del tráfico de datos de los usuarios para proteger y monetizar el tráfico de los servicios.
Las plataformas físicas y virtuales BIG-IP también proporcionan un punto de terminación de cifrado y descifrado SSL de alto rendimiento y gran escalabilidad para habilitar y aplicar conexiones seguras hacia y desde el núcleo del operador, protegiendo así la infraestructura de la red de acceso. El uso de las plataformas de seguridad BIG-IP AFM y BIG-IP ASM en los puntos de interconexión protege tanto la infraestructura de red como a los clientes móviles frente a ataques de socios de redes de itinerancia.
Por último, los sistemas OSS y BSS, incluidas las bases de datos de abonados, el DNS y otros sistemas de señalización y tarificación de la red del operador, pueden protegerse frente a ataques de empleados malintencionados o amenazas procedentes de Internet y de redes móviles mediante BIG-IP AFM, BIG-IP DNS y F5 Traffix® Signaling Delivery Controller™ (SDC). F5 también ofrece un conjunto completo de opciones de gestión y orquestación para arquitecturas de próxima generación, como SDN y NFV, incluidas API northbound y la plataforma de gestión BIG-IQ.
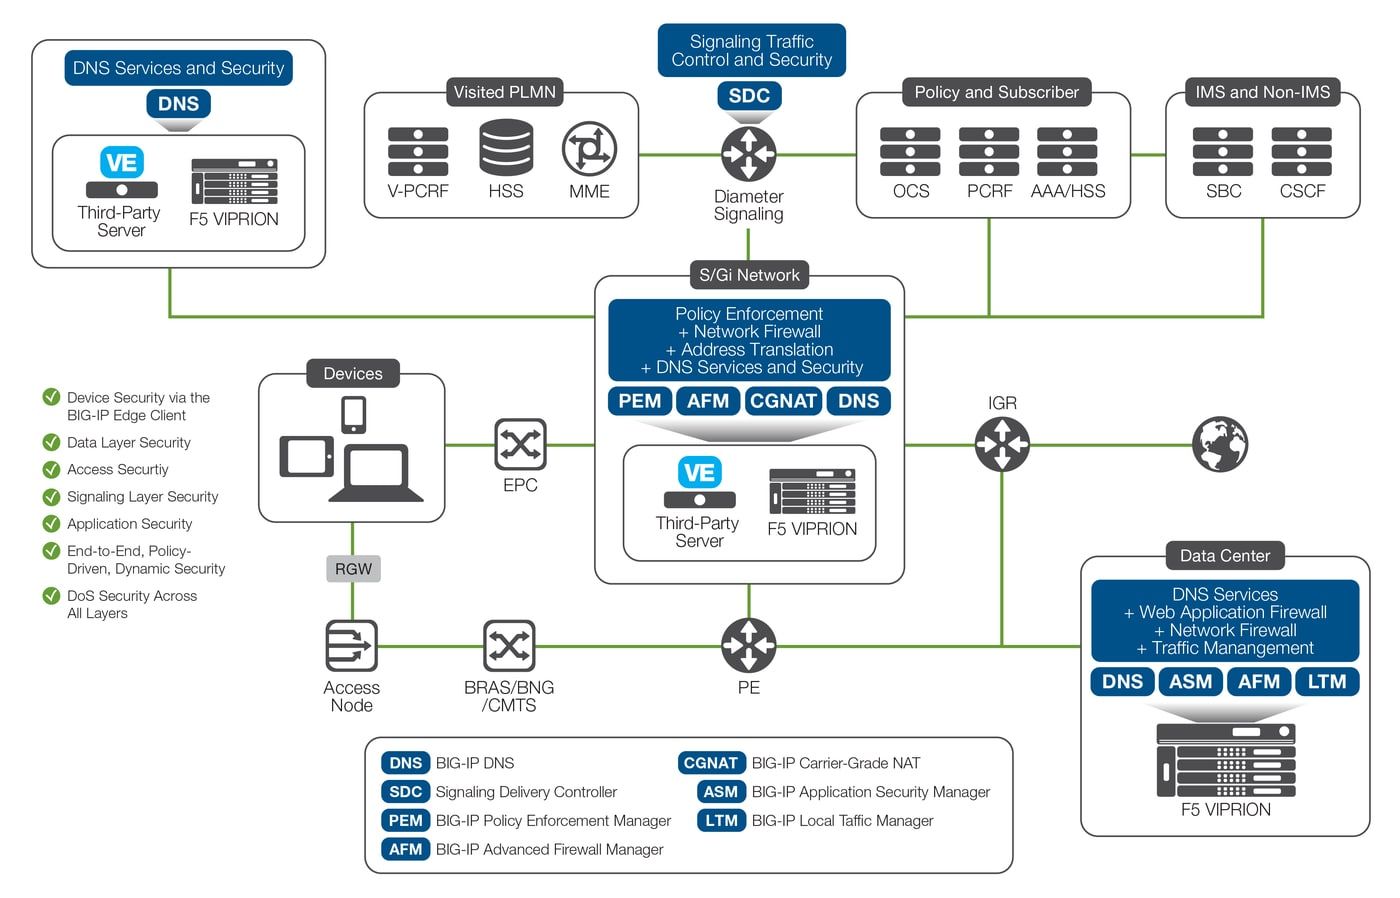
En resumen, F5 ofrece soluciones integrales de seguridad para proveedores de servicios que permiten proteger:
- Dispositivos móviles de los abonados.
- La capa de datos de la propia red S/Gi, así como las conexiones con centros de datos y de interconexión entre redes.
- La red de acceso para conexiones tanto inalámbricas como por cable.
- La capa de señalización con Traffix SDC y los servicios de BIG-IP DNS.
- Aplicaciones para las funciones de red virtualizadas (VNF) dentro del centro de datos.
Todos los servicios anteriores pueden coordinarse de extremo a extremo en toda la red y aplicarse mediante un conjunto coherente de políticas. Por último, la protección contra DDoS puede implementarse en todas las capas de la red y en todas las plataformas de hardware o de edición virtual BIG-IP.
Ventajas de las soluciones de seguridad de F5
Las soluciones de seguridad y gestión del tráfico de F5 para proveedores de servicios permiten a los operadores de red:
- Mantenga la seguridad de los proveedores de servicios en un entorno cambiante. F5 ofrece a los proveedores de servicios una solución de seguridad integral con una enorme escalabilidad, capacidad de programación y extensibilidad.
- Simplifique. Dado que todas las funciones anteriores (excepto Traffix SDC) están disponibles en una única plataforma BIG-IP, un operador puede consolidar y simplificar la infraestructura de su centro de datos y sus operaciones de red, reduciendo así el CapEx, el OpEx y el TCO.
- Proteger la marca del proveedor de servicios. Las soluciones de seguridad de F5 se integran en una única arquitectura de prestación de servicios que ofrece una estrategia de seguridad proactiva y experiencias óptimas para los abonados.
- Protéjase frente a los ataques de nueva generación. Las soluciones de seguridad de F5 proporcionan a los proveedores de servicios una plataforma altamente escalable que ofrece un rendimiento, unas tasas de conexión y un número de sesiones simultáneas superiores, al tiempo que los protege frente a la nueva generación de ataques.
- Expansión segura hacia nuevas fuentes de ingresos. F5 protege y garantiza la disponibilidad de las redes de los proveedores de servicios y de la infraestructura de aplicaciones en las condiciones más exigentes, lo que permite ofrecer de forma segura nuevas aplicaciones y servicios de red que impulsan el crecimiento de los ingresos.
Conclusión
La principal preocupación de los proveedores de servicios sigue siendo proteger frente a ataques todas sus infraestructuras de red críticas, pero los ataques contra los equipos de los usuarios también se consideran ya un motivo claro de preocupación. Aunque en el pasado algunos proveedores de servicios podían haber considerado que los ataques contra dispositivos móviles quedaban fuera de su ámbito de responsabilidad, ahora la mayoría comprende plenamente el daño potencial que pueden causar y la necesidad de disponer de herramientas para evitar que se produzcan estos incidentes.
A la dificultad que afrontan los proveedores de servicios para garantizar la seguridad integral en la prestación de todos sus servicios se suma el hecho de que la distinción entre los ataques a los equipos de usuario y los ataques a los elementos de red es cada vez más difusa. Esto hace necesario que los proveedores de servicios implementen un marco de seguridad escalable, avanzado e integral que proteja sus redes y a sus clientes, al tiempo que proporcione herramientas y capacidades para hacer frente a nuevas amenazas sofisticadas a medida que surjan. Adoptar una estrategia de seguridad sólida es ahora más importante que nunca, y los proveedores de servicios móviles pueden proteger mejor sus redes LTE en constante evolución gracias a las amplias capacidades de seguridad para proveedores de servicios que solo F5 puede ofrecer.
Obtenga más información sobre el conjunto de soluciones de F5 para proveedores de servicios en f5.com/solutions/service-provider.
PUBLICADO EL 28 DE ENERO DE 2016