
El mito de la traducción de direcciones de red como medida de seguridad
Introducción
En las redes de proveedores de servicios, el uso más extendido de la traducción de direcciones de red (NAT) suele darse en el extremo de Internet del abonado, pero, por desgracia, este punto también constituye la mayor superficie de ataque y concentra las amenazas más importantes dentro de la red del proveedor de servicios. En las redes móviles, este entorno recibe diversos nombres, como Gi LAN, SGi LAN y borde móvil. En términos más generales, es el punto en el que la conectividad directa a Internet se encuentra con una puerta de enlace que gestiona una tecnología de acceso específica (como redes inalámbricas, cable o fibra). Las puertas de enlace son excelentes para gestionar la conectividad de los abonados en una red de acceso específica, pero no resultan adecuadas para aplicar controles de seguridad o realizar la traducción de direcciones debido a sus limitadas funciones de seguridad o a su coste excesivo.
En el pasado, los proveedores de servicios han partido de la premisa errónea de que NAT puede proporcionar tanto traducción de direcciones como seguridad en el extremo de Internet del abonado. La comunidad de seguridad ha intentado desmentir este mito, pero aún persiste, y los proveedores de servicios móviles y fijos deben comprender por qué NAT resulta insuficiente en el contexto actual de ataques cada vez más frecuentes. Para ello, es necesario reconocer que, además del bloqueo del tráfico entrante, existen muchos tipos distintos de servicios de seguridad en el punto de agregación de abonados.
Seguridad de la agregación de abonados
Una solución arquitectónica habitual consiste en un sistema con estado situado entre la puerta de enlace e Internet, capaz de proporcionar diversos servicios a los abonados y a la red. Entre los tipos habituales de servicios de seguridad se incluyen:
- Protección contra DDoS. La mitigación de ataques distribuidos de denegación de servicio (DDoS), que suele proteger frente a ataques a gran escala procedentes de Internet, consiste en eliminar los paquetes que no tienen ningún propósito legítimo y limitar aquellos que se desvían de los patrones de comportamiento habituales.
- Limitación de puertos y protocolos. Hace más de una década, los proveedores de servicios ofrecían acceso sin restricciones desde y hacia todos los abonados. Aunque esto facilitaba la conectividad de muchas aplicaciones, también creaba un entorno ideal para la propagación de virus y gusanos, que consumían una cantidad excesiva de recursos de red. Hoy en día, la mayoría de los proveedores de servicios bloquean determinados protocolos en sus redes y limitan el uso de otros para reducir el riesgo de favorecer la proliferación de software malicioso.
- Protección de la infraestructura. La ventaja de la conectividad IP es que permite que cualquier persona con una dirección IP pueda comunicarse potencialmente con cualquier otra dirección IP del planeta. Sin embargo, esto también permite que los abonados puedan conectarse a sistemas de la red del proveedor de servicios sin ningún motivo legítimo. Es muy importante implementar controles para proteger la infraestructura en el punto de agregación de abonados.
- Mitigación de redes de bots. En todo momento, muchos abonados tienen sistemas infectados con virus y software malicioso que se comunican con sistemas de mando y control (C&C) ubicados en algún lugar de Internet. Restringir esta comunicación beneficia tanto al abonado como a la red, ya que reduce el uso de los dispositivos de los abonados en ataques de redes de bots.
- Tipos de aplicación de políticas de servicio. Muchos proveedores de servicios disponen de diversas ofertas que permiten a los abonados utilizar distintos tipos de conectividad. Por ejemplo, los clientes empresariales pueden necesitar direcciones IP estáticas, un uso ilimitado de protocolos y la posibilidad de alojar servidores. Sin embargo, un nivel inferior de servicio para consumidores puede restringir la ejecución de servidores en dispositivos móviles. También podría utilizarse una clase especializada de direcciones IP para la conectividad administrativa destinada a actualizar el firmware y el software de los CPE. Cuando los proveedores de servicios móviles implementan voz sobre LTE (VoLTE), utilizan un APN específico cuya conectividad debe estar limitada; de lo contrario, el riesgo de pérdida de ingresos aumenta considerablemente.
Estos cinco ejemplos de controles de seguridad no son exhaustivos, pero sí representan un conjunto básico de funcionalidades necesarias en las redes modernas en el punto de agregación de suscriptores. Teniendo esto en cuenta, las soluciones NAT no ofrecen funcionalidades suficientes para proteger las redes modernas. (Cabe señalar que, si una empresa ofrece una solución NAT de nivel de operador [CGNAT] que realiza alguna de las funciones anteriores, está reconociendo que NAT por sí sola no basta para proteger el producto más valioso de un proveedor de servicios: la capacidad de conectar personas y dispositivos). La solución adecuada para proteger el perímetro de Internet de los suscriptores mediante servicios como los anteriores no es NAT, sino un cortafuegos de red de nivel de operador como F5® BIG-IP® Advanced Firewall Manager™ (AFM).
Argumentos técnicos
Una vez establecido que existen muchas otras amenazas de seguridad frente a las que NAT no ofrece protección alguna, desmontemos los mitos técnicos y empresariales sobre el uso de NAT como servicio de seguridad, incluso para el bloqueo mínimo del tráfico no solicitado.
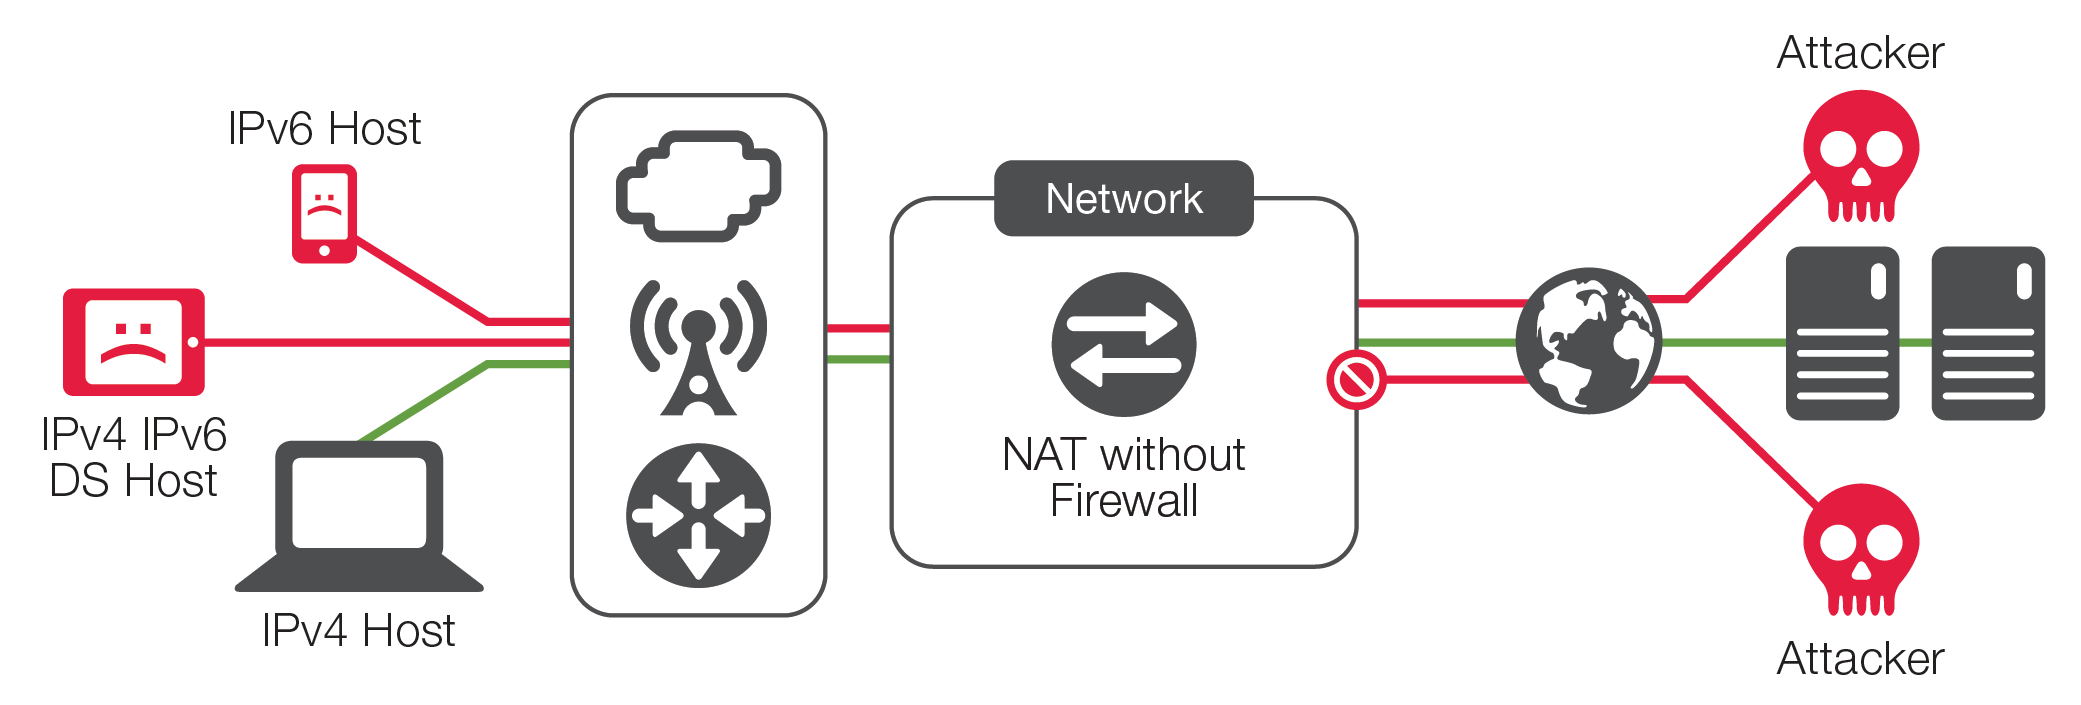
Entrada y salida con y sin estado: IPv6
Aunque se creó para facilitar la comunicación entre hosts en espacios de direcciones privadas solapados, NAT se ha implantado ampliamente con el objetivo principal de proporcionar conectividad a más hosts de una red que direcciones IP individuales disponibles. Los problemas de seguridad asociados a NAT están documentados desde hace tiempo. (Consulte las secciones «Consideraciones de seguridad» de los documentos de la Internet Engineering Task Force (IETF) RFC2663 y RFC2993). Estas preocupaciones fueron uno de los principales motivos para la creación de IPv6. Ahora que el mundo lleva un tiempo migrando a IPv6, NAT dejará de ser necesario para los hosts que utilicen IPv6. Por tanto, no podrá proporcionar ningún tipo de protección a los hosts IPv6.
Se podría argumentar que una puerta de enlace NAT46 o NAT64 con estado puede proporcionar cierta seguridad. Sin embargo, esta seguridad solo sería parcial y de corta duración. CGNAT está diseñado principalmente para traducir el tráfico entre hosts cuando una de las partes aún no ha migrado a IPv6, lo que significa que el objetivo final es retirar el dispositivo CGNAT y permitir el tráfico IPv6 nativo sin traducción. Sin un cortafuegos de red de clase operador, el dispositivo NAT se convierte en un obstáculo para que el operador complete la migración a IPv6.
Además, muchas redes de proveedores de servicios ofrecen actualmente configuraciones de doble pila IPv4/IPv6. En este caso, aunque el proveedor de servicios tenga habilitado NAT44, la interfaz IPv6 no utiliza NAT, lo que significa que la organización ha decidido que NAT proporciona suficiente seguridad para las interfaces IPv4, mientras que el mismo host permanece completamente expuesto a través de la interfaz IPv6, algo que resulta lógicamente incongruente. ¿Por qué iba a creer un arquitecto de redes que se necesita protección en IPv4, pero no en IPv6, cuando ambos están expuestos exactamente a las mismas amenazas?
Los cortafuegos de red de clase operador deben plantearse hoy como la solución, ya que los operadores no aceptarán que la falta de seguridad sea un obstáculo para la migración a IPv6. La implantación actual de un producto CGNAT específico obligará al operador, en el futuro, a volver a adquirir equipos y software, así como a rediseñar la red, lo que supondrá unos costes mucho mayores, dado que introducir cambios en la red de un proveedor de servicios es un proceso complejo. En cambio, implementar la funcionalidad CGNAT en un cortafuegos de red de clase operador garantizará una transición fluida a IPv6 en términos de equivalencia de funciones de seguridad y capacidad.
Entrada y salida sin estado: IPv4
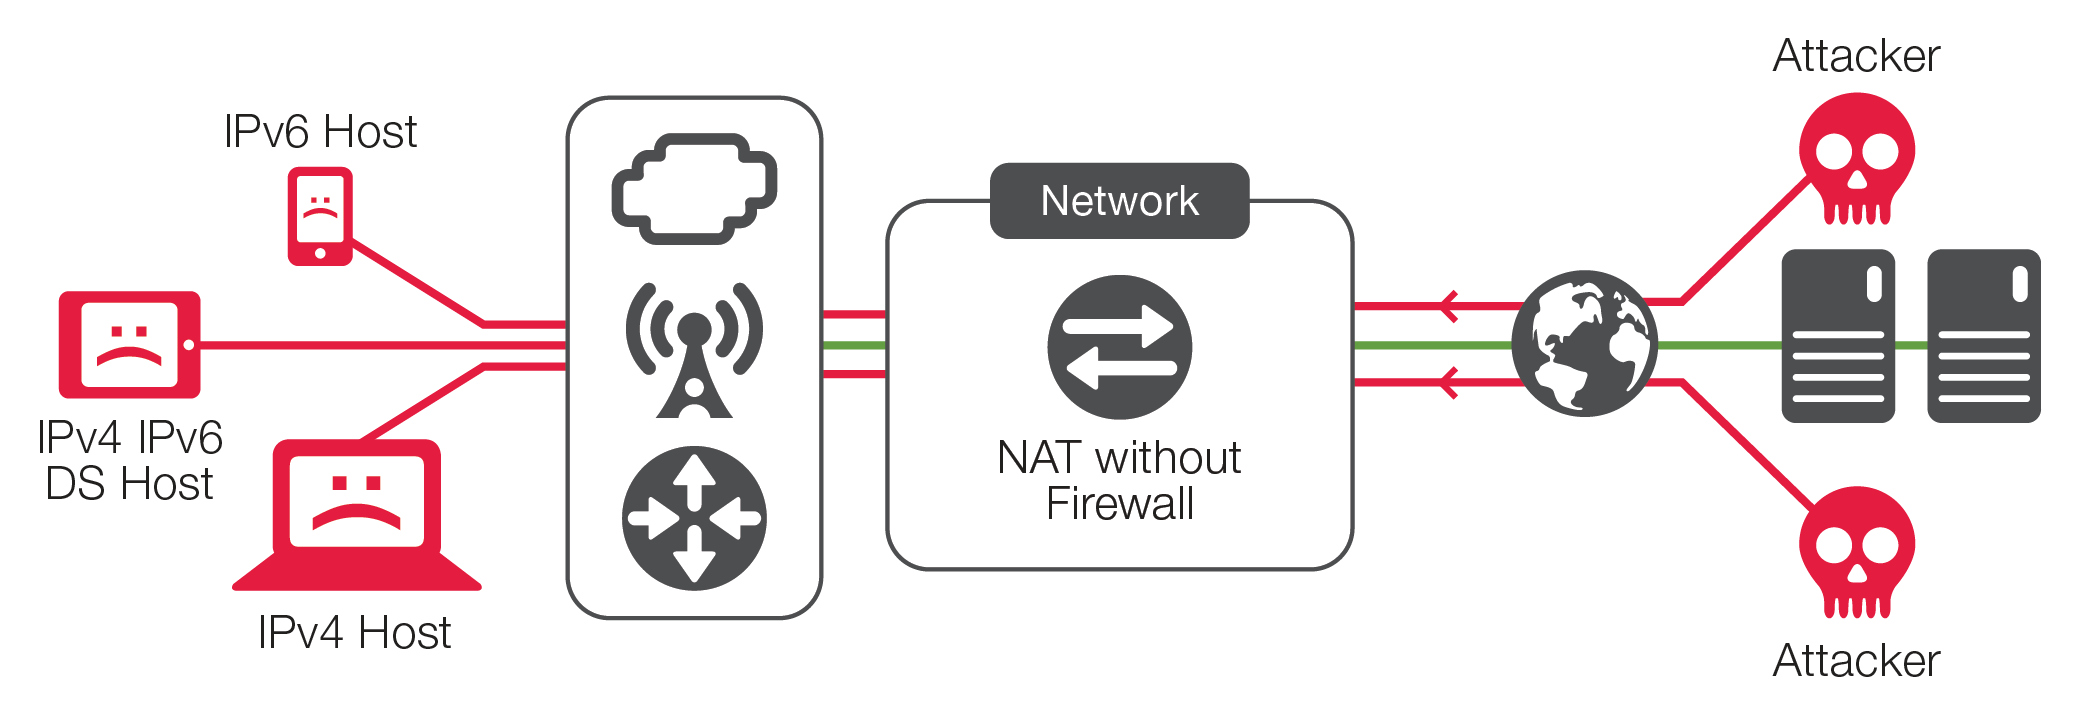
En general, la NAT sin estado es un caso de uso poco habitual, aunque puede emplearse en algunas situaciones específicas. Los dispositivos sin estado permiten que todo el tráfico, independientemente de la solicitud del dispositivo del abonado, llegue a los puertos habilitados para la NAT inversa. Al no mantener ningún estado, desconocen qué tráfico envió el host que necesitaba la NAT y, por tanto, deben permitir todo el tráfico de retorno. Resulta evidente que la NAT sin estado puede no ser adecuada ni siquiera para la mayoría de los casos de uso de NAT y que es totalmente inadecuada para cualquier aplicación de seguridad.
Salida con estado: IPv4
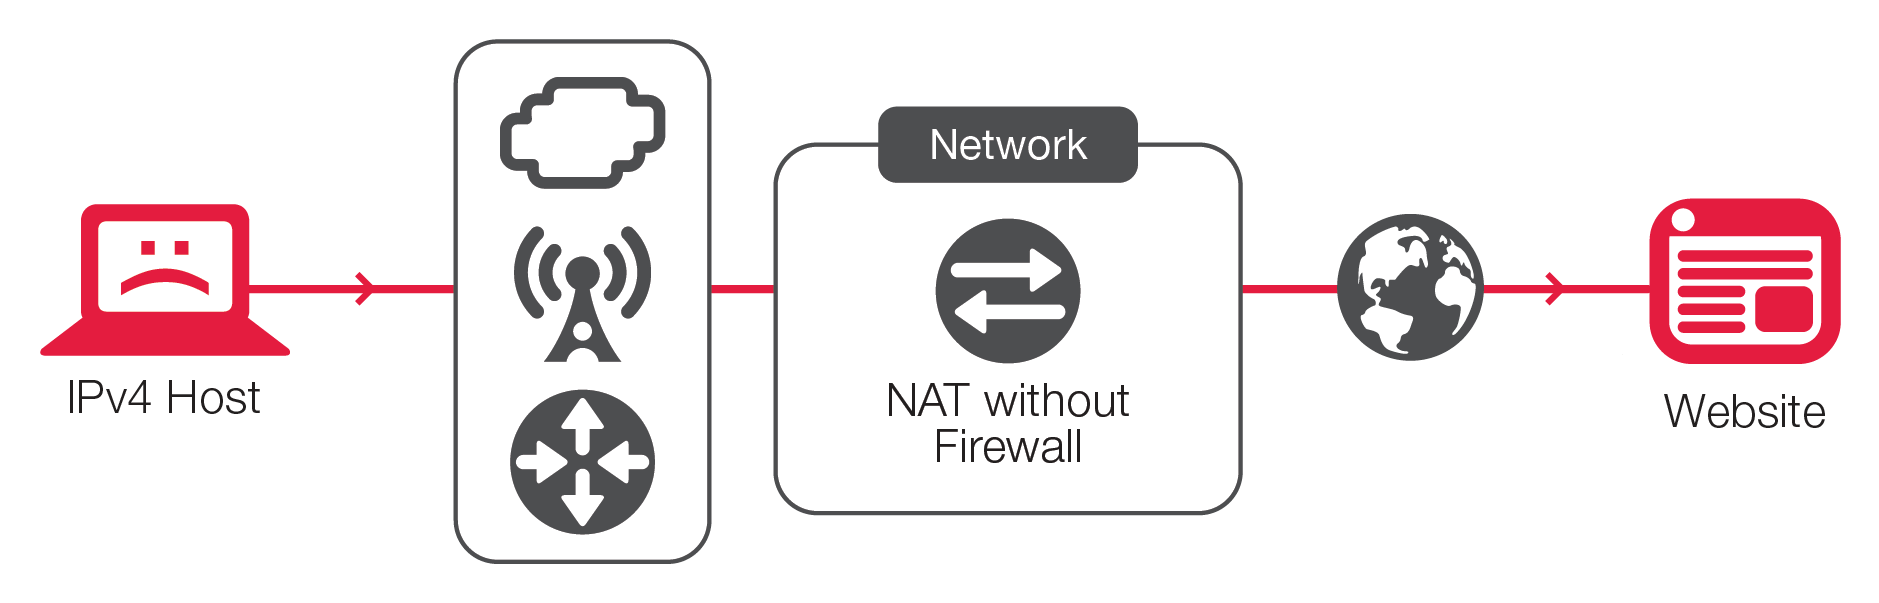
En la mayoría de los casos, la NAT IPv4 de salida con estado permite a un operador proteger parcialmente los hosts internos frente al tráfico iniciado desde el exterior. Sin embargo, no protege los hosts internos ni permite responder a los ataques lanzados desde dichos hosts contra otros recursos de red conectados al dispositivo NAT. En muchos casos, numerosos hosts internos que se vean comprometidos podrán acceder a Internet para comunicarse con los sistemas de mando y control de una botnet. En algunos casos poco frecuentes, pero de extrema gravedad, estos hosts comprometidos se utilizan como plataformas de lanzamiento para ataques avanzados contra la red interna del proveedor de servicios o para ataques dirigidos al exterior contra objetivos corporativos o gubernamentales de mayor nivel, lo que generará una publicidad no deseada. Los costes asociados a la recuperación tras este tipo de incidentes superan con creces el coste de la solución.
Entrada con estado: IPv4
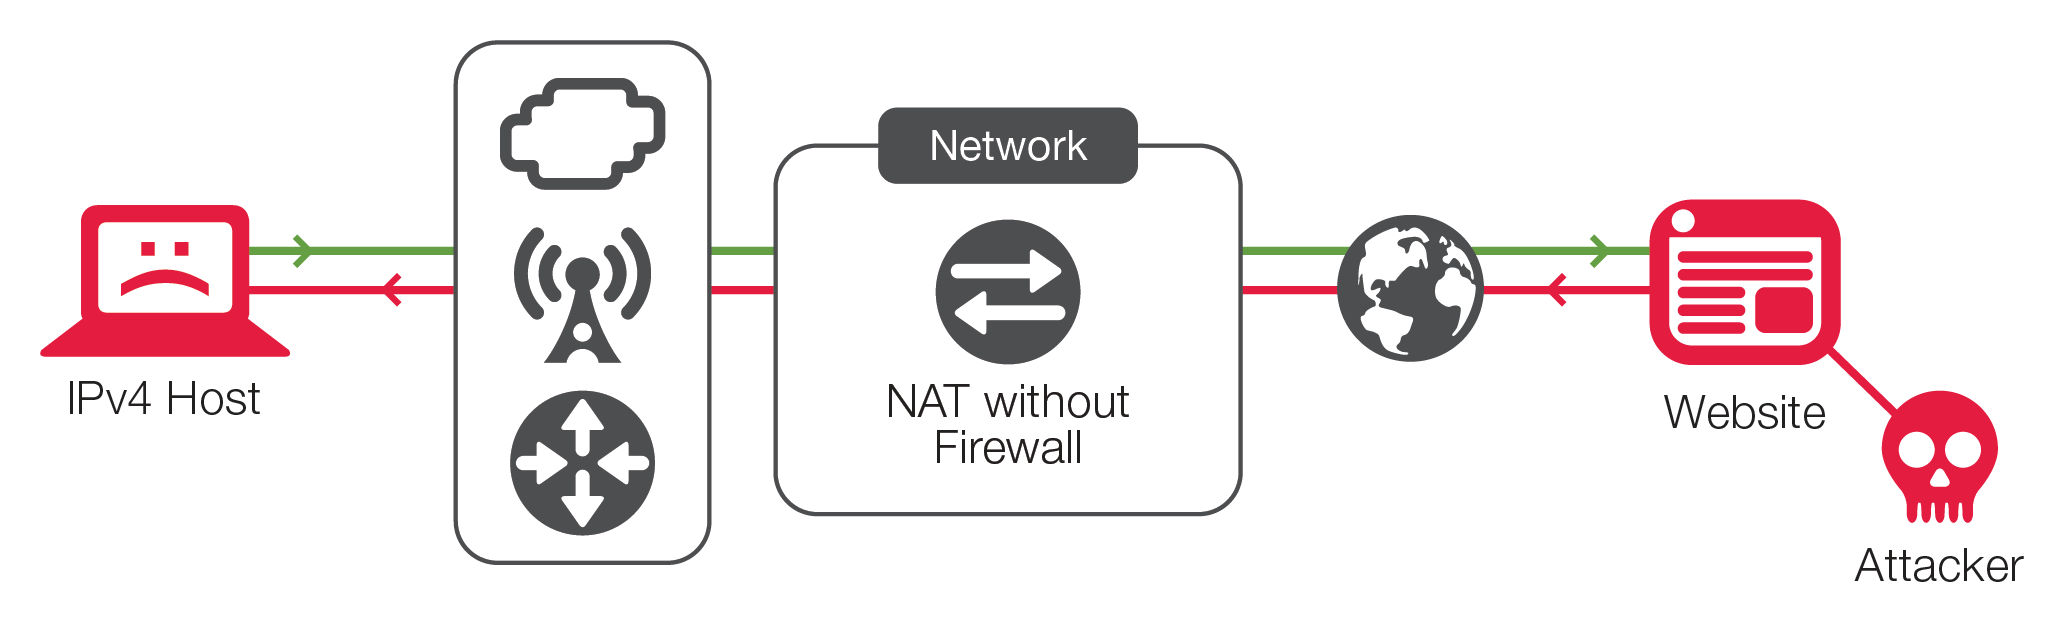
El tráfico IPv4 entrante con estado es el único tipo de tráfico para el que se podría argumentar razonablemente que NAT proporciona protección de seguridad, y aun así solo en determinadas condiciones. Este mito persiste, pero, como dejan claro las explicaciones anteriores, dicho tráfico IPv4 representa solo una parte de la superficie de ataque que presentan los hosts conectados a la red. Además, NAT con estado no ofrece demasiada protección ni siquiera frente al tráfico IPv4 entrante, ya que las técnicas de ataque modernas presuponen que habrá un dispositivo NAT en la ruta y que será necesario vulnerarlo. La traducción estática y de destino de los hosts no proporciona ninguna seguridad.
Parte de la supuesta seguridad de NAT se basa en la ofuscación, que la comunidad de la seguridad no considera una solución real. La ofuscación solo dificulta la obtención de información que puede conseguirse por otros medios, por lo que no impide nada. El otro componente del mito sobre la seguridad de la NAT con estado para el tráfico entrante es que se cree que proporciona una «vía de sentido único»; sin embargo, en realidad no es así. Si bien es cierto que la NAT IPv4 con estado para el tráfico entrante rechazará el tráfico TCP iniciado desde el exterior, eso no significa que, en determinadas situaciones, un host externo no pueda enviar tráfico a hosts internos o utilizar otros métodos para eludir la NAT. De hecho, la mayoría de los ataques basados en la red dan por sentado que esto es un requisito para lograr comprometer el sistema.
Hay varias formas de eludir la NAT, y todas ellas pueden impedirse mediante un cortafuegos. En primer lugar, un atacante puede utilizar un ataque dirigido o de barrido para enviar tráfico a los puertos abiertos en la tabla de estados del dispositivo NAT. El objetivo de este ataque podría ser provocar una denegación de servicio (DoS) invalidando una sesión existente en el host o en la tabla de estados de la NAT, identificar la topología de una red interna o inyectar una carga maliciosa en la sesión existente de un tercero para intentar comprometer el host interno. Esto tiene graves implicaciones para el tráfico UDP, que por diseño no mantiene estado; sin embargo, podría lograrse lo mismo (si el host es vulnerable) mediante TCP u otros protocolos. Además, es posible que la NAT no compruebe la conformidad con los protocolos ni los números de secuencia, ni proporcione otras medidas de seguridad contra ataques DoS de capa 2 o 3 que los cortafuegos o los dispositivos de seguridad avanzados incorporan de forma inherente. La NAT tampoco proporciona herramientas para responder en caso de que se produzcan brechas de seguridad.
Argumentos empresariales
Los argumentos empresariales para implantar un cortafuegos de red de categoría operador son sencillos: en primer lugar, ningún proveedor de servicios puede permitirse las brechas de seguridad actuales, que resultan perjudiciales y, en ocasiones, tienen una gran repercusión mediática. Por eso, los servicios de cortafuegos y de traducción de direcciones de red suelen ofrecerse conjuntamente. Los daños económicos que pueden producirse en una red móvil moderna pueden superar fácilmente varios millones de dólares, y algunos ataques podrían incluso hundir marcas enteras.
En segundo lugar, cuando solo se dispone de un dispositivo NAT, el proveedor de servicios no cuenta con herramientas para responder al ataque y debe soportarlo sin poder hacer nada hasta que se encuentren soluciones específicas.
Por último, los proveedores de servicios con visión de futuro que utilizan un dispositivo de firewall avanzado pueden añadir servicios de seguridad adicionales a su oferta para clientes. Tradicionalmente, estas incorporaciones atraen a clientes empresariales que tienen una necesidad clara de proteger sus activos comerciales. Sin un dispositivo de firewall con estas capacidades, un proveedor de servicios nunca tendrá la oportunidad de obtener esos ingresos. De hecho, al no ofrecer una solución combinada de NAT y firewall con funciones de seguridad avanzadas, el proveedor de servicios da pie a que sus clientes supongan que existe una carencia en su gama de productos o en sus conocimientos especializados.
Conclusión
Hay que desterrar el mito de que NAT proporciona un nivel de seguridad significativo frente a los sofisticados ataques actuales. De hecho, desde un punto de vista técnico, NAT proporciona:
- Ninguna seguridad para los hosts IPv6, ya que NAT no es necesario para ellos.
- Sin seguridad para los hosts con NAT sin estado.
- Sin protección frente a ataques salientes de hosts con NAT con estado.
- Protección mínima frente a ataques entrantes dirigidos a hosts con NAT con estado, ya que los ataques modernos presuponen la presencia de un dispositivo NAT y pueden comprometerlo o eludirlo fácilmente.
- No hay herramientas para responder a los ataques de seguridad que se producen habitualmente.
En términos empresariales, no implementar un firewall de red de clase operador como BIG-IP AFM como parte de una solución de NAT perimetral y seguridad conlleva el riesgo de una pérdida de ingresos grave y persistente, además de evidenciar una falta de innovación por parte del proveedor de servicios.
Por el contrario, los proveedores de servicios que implementan un cortafuegos de nivel operador adecuado y con numerosas funcionalidades, como los que ofrece F5, pueden confiar de forma realista en la seguridad de su red, mitigar los riesgos financieros y reputacionales asociados a los ataques y aprovechar la oportunidad de ofrecer a sus clientes servicios de seguridad de vanguardia y valor añadido para aumentar sus ingresos.
PUBLICADO EL 10 DE FEBRERO DE 2016