La tercera ola de Internet
La rápida digitalización y la ampliación del conjunto de usuarios para incluir dispositivos y máquinas están dando paso a una nueva era de Internet que está impulsando la evolución del ecosistema del edge.
Por Geng Lin, director de tecnología de F5
La pandemia de COVID-19 que conmocionó al mundo ha generado una mayor volatilidad, pero el mundo no está reaccionando de forma inesperada ante las crisis y las oportunidades. Hemos visto que la COVID-19 ha acelerado exponencialmente el ritmo de la digitalización. Satya Nadella, CEO de Microsoft, afirmó, como es bien sabido, que en tan solo unos meses hemos asistido a una aceleración de la transformación digital equivalente a varios años.
Hoy en día, es indiscutible que el mundo avanza hacia la digitalización. Una de las consecuencias de este proceso es el aumento de los datos. IDC, en su informe «Data Age 2025», prevé que el volumen mundial de datos alcanzará los 175 ZB en 2025.1 Estos datos se almacenarán en el núcleo (centros de datos tradicionales y en la nube), en el extremo de la red y en dispositivos finales como ordenadores, smartphones y dispositivos IoT. Además, el 30 % de estos datos se consumirá en tiempo real.
Esto se debe, en parte, a los avances tecnológicos. Las velocidades de transferencia de datos con 5G son hasta 100 veces superiores a las de las generaciones anteriores de tecnología inalámbrica, y la latencia suele reducirse de 20 ms a 1 ms.2 Estas nuevas capacidades aumentarán la velocidad de generación de datos y la capacidad de procesarlos en tiempo real.
Gran parte de estos datos en tiempo real se generan y consumen en dispositivos fijos: bombillas, cámaras de seguridad y electrodomésticos. Un tercio de los propietarios de viviendas aumentó el uso de dispositivos durante la pandemia, incluido casi la mitad (46 %) de los propietarios de cerraduras inteligentes.3 Sin embargo, un porcentaje significativo corresponde a dispositivos móviles: dispositivos ponibles en el ámbito sanitario, vehículos conectados y sensores que rastrean y supervisan las cadenas de suministro. En noviembre de 2020,4 solo en EE. UU., el 45 % del tráfico web procedía de teléfonos móviles.
“Cada segundo, se conectan a internet 127 nuevos dispositivos IoT.”
Este crecimiento explosivo del número de dispositivos ha cambiado radicalmente la definición de usuario, ya que las máquinas, los scripts y el software desempeñan ahora una función que antes se reservaba exclusivamente a los seres humanos. Se espera que este crecimiento continúe.
Al mismo tiempo, el número de personas que utilizan esta tecnología sigue aumentando. En 2019 había 4.900 millones de usuarios de Internet. Se esperaba que, a finales de 2022, esa cifra aumentara hasta los 6.000 millones. Y para 2030, los expertos predicen que el 90 % de la población mundial prevista —8.500 millones de personas— de seis años o más tendrá actividad digital.5 Muchos de estos usuarios dependen ahora de los servicios digitales en casi todos los ámbitos de su vida. Por ejemplo, el uso de la telemedicina aumentó un asombroso 6000 % durante la pandemia.6 Las presiones y exigencias de una sociedad distribuida y digitalmente activa, combinadas con el crecimiento explosivo del número de dispositivos, marcan el inicio de una tercera era de Internet.
La evolución del edge está impulsada por la tercera ola de Internet
Creemos que el auge y la evolución de la computación en el borde vendrán inevitablemente de la mano de la llegada de la tercera ola de Internet. Como sabemos, la transformación de Internet condujo al mundo hacia la era del PC e Internet. La computación en la nube y la adopción de los teléfonos inteligentes dieron paso a la era de Internet móvil. Ahora estamos entrando en una tercera era: el Internet de las cosas en movimiento.
Los retos que surgen en esta era están impulsando la transformación del ecosistema del edge computing, que está pasando de un Edge 1.0 estático y cerrado a un Edge 2.0 abierto y autónomo. Este proceso es comparable a la evolución de los organismos unicelulares a los organismos complejos.
El ecosistema del edge ha evolucionado
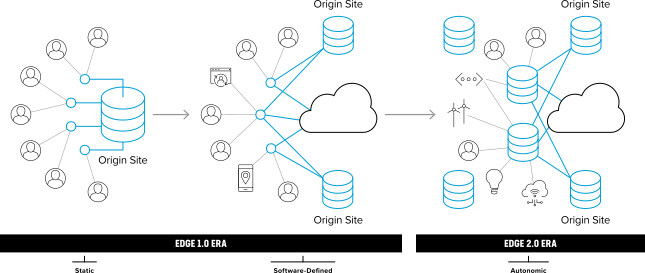
Por ejemplo, en las primeras etapas de la adopción de la nube, unas pocas grandes nubes públicas y redes de distribución de contenidos (CDN) dominaban la entrega de aplicaciones a través de Internet y la distribución de servicios digitales. Estos proveedores actuaban como puntos de control centralizados del ecosistema de aplicaciones de Internet, de forma similar a la función que desempeñan los doce pares craneales en el cuerpo humano. A medida que crecen los casos de uso y el ecosistema de la nube, observamos la necesidad de que los servicios digitales tomen decisiones en tiempo real basándose en información local disponible en el «extremo» de Internet, de manera similar a cómo se comporta el sistema nervioso autónomo en el cuerpo humano.
Esta evolución está impulsando el edge hacia una nueva era autónoma. No es de extrañar. Cada nueva ola de Internet trajo consigo desafíos que se abordaron, en parte, mediante la computación en el edge.
Primera oleada: Edge 1.0
Tim Berners-Lee, el inventor de la World Wide Web, anticipó el problema de congestión al que se enfrentarían los usuarios de Internet al transferir grandes cantidades de contenido web a través de conexiones lentas; denominó a este problema «World Wide Wait». El paradigma dominante de la época se centraba, acertadamente, en distribuir el contenido web relativamente estático o las aplicaciones web para acercarlos a los usuarios y satisfacer así la necesidad de velocidad y redundancia. Esta necesidad dio lugar a una serie de principios arquitectónicos clave, como disponer de puntos de presencia (PoP) físicos cerca de los usuarios finales, almacenar contenido en caché, predecir la ubicación, evitar la congestión y utilizar algoritmos de enrutamiento distribuido, entre otros.
Segunda ola: Edge 1.5
La llegada de la Web 2.0, junto con la aparición de las nubes públicas y las soluciones SaaS, introdujo nuevos principios arquitectónicos. Las aplicaciones se convirtieron en la principal forma de contenido en Internet. Por ello, el edge distribuido no podía mantenerse en su estado incipiente: tenía que evolucionar a la par que las arquitecturas de las aplicaciones que distribuía, al tiempo que se enfrentaba a una presión cada vez mayor para proteger una economía digital en expansión. Dado que gran parte de la economía mundial depende ahora en gran medida de aplicaciones orientadas al comercio, los servicios de seguridad se convirtieron rápidamente en un complemento esencial de los proveedores de CDN, cuya presencia global ya existente se encontraba más cerca del usuario —y, por tanto, permitía neutralizar las amenazas antes— que la nube y los centros de datos tradicionales. Estos servicios se crearon sobre la infraestructura implantada para distribuir contenido y, por tanto, constituyen entornos cerrados y propietarios.
Tercera ola: Edge 2.0
Hoy en día, las aplicaciones ya no son destinos «pasivos» a los que la red de distribución dirige el tráfico, sino participantes activos. Por ejemplo, en las aplicaciones distribuidas basadas en Kubernetes, la lógica de la aplicación —empaquetada en un contenedor— puede trasladarse dinámicamente a cualquier ubicación de computación adecuada que disponga de una pila de Kubernetes compatible. Esto contrasta directamente con los principios arquitectónicos sobre los que se construyeron las primeras soluciones de edge computing. Es decir, estas tienen su origen en una época en la que los contenidos (o las aplicaciones) eran entidades estáticas asociadas a ubicaciones físicas. Estas soluciones de edge computing presuponen que solo la red de distribución de contenidos funciona como «plataforma inteligente» para conectar a los usuarios con las aplicaciones, mientras que las aplicaciones (y los usuarios) siguen siendo «puntos finales» pasivos de dicha «plataforma inteligente». Este enfoque ya no es la mejor opción arquitectónica para conectar a los usuarios con los contenidos o las aplicaciones.
Los usuarios también han evolucionado. No solo su sofisticación digital y su interés por la interacción digital están a años luz de cuando se puso en marcha la primera CDN en 1998, sino que la tecnología ha obligado a cambiar la propia definición de lo que son. Hoy en día, un «usuario» bien podría ser una máquina, un script o un servicio automatizado que actúa en nombre de una persona. Podría ser un sensor que recopila datos críticos de una planta de fabricación o de un campo de cultivo. Por un lado, estos «usuarios» siguen compartiendo las exigencias de velocidad, seguridad y privacidad de sus homólogos humanos. Por otro, estos nuevos «usuarios» —incluidos los endpoints inteligentes del IoT con pilas de aplicaciones integradas— suelen participar en el procesamiento dinámico de la lógica de las aplicaciones y el análisis de datos para ofrecer experiencias digitales seguras y óptimas.
La aparición del Edge 2.0
Los principales retos de las aplicaciones que el Edge surgió para abordar —primero la velocidad y después la seguridad— siguen existiendo hoy en día. Lo que ha cambiado es la definición de aplicación (de una instancia estática alojada en una ubicación fija a unidades de contenedores «móviles»), de usuario (de un usuario humano a una «cosa» inteligente), de ubicación (de una dirección IP a una identificación lógica) y de los casos de uso que el Edge pretende admitir (de la entrega de contenidos a la distribución dinámica de aplicaciones y la toma de decisiones en tiempo real en el Edge).
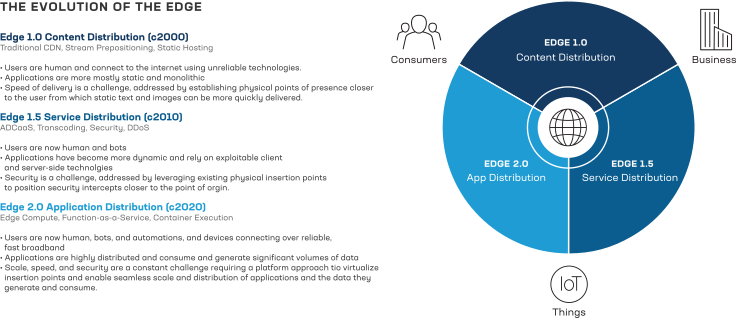
La transformación digital y el IoT están impulsando nuevos requisitos para las experiencias digitales, lo que genera la necesidad de distribuir aplicaciones, disponer de inteligencia en tiempo real y tomar decisiones en el extremo de la red. Por ello, la computación en el extremo se está convirtiendo en un factor clave para la transformación digital del sector. Según el informe «State of Application Strategy» de 2021,7 el 76 % de las organizaciones han implementado o están planificando activamente despliegues en el extremo, principalmente para mejorar el rendimiento de las aplicaciones y recopilar datos o facilitar su análisis.
Además, se ha incorporado una enorme cantidad de «cosas» a la última oleada de transformación digital. El Informe anual sobre Internet de Cisco8 predice que «para 2023, habrá en la Tierra más del triple de dispositivos conectados a la red que de personas. Aproximadamente la mitad de las conexiones mundiales serán conexiones de máquina a máquina, y el ámbito M2M estará dominado por “cosas” orientadas al consumidor en hogares inteligentes y automóviles». Debido a la separación histórica entre las TI y las TO (tecnologías operativas), aunque la computación en la nube ha supuesto un gran aumento de la capacidad de procesamiento, la incorporación de «cosas» sigue planteando retos para la arquitectura de red en el modelo de nube. En el entorno del IoT móvil de la era Edge 2.0, las TI y las TO convergerán y dispondrán de capacidades más potentes de detección inteligente y automatización. En otras palabras, además del procesamiento centralizado de datos que permite la computación en la nube, el extremo de la red reunirá una gran cantidad de dispositivos y datos, y proporcionará una enorme capacidad de procesamiento cerca del dispositivo final, lo que permitirá generar un gran valor empresarial.
Para que las organizaciones puedan aprovechar Edge 2.0 y beneficiarse de sus ventajas, necesitarán, entre otras cosas, una plataforma de distribución de aplicaciones centrada en la distribución integral de aplicaciones y basada en un conjunto diferente de principios de diseño tecnológico.
Una plataforma de distribución de aplicaciones Edge 2.0 debe basarse en los siguientes principios clave de diseño:
Plano de control unificado
- Para una plataforma de distribución de aplicaciones Edge 2.0, el «edge» puede ser cualquier entorno físico o lógico, desde los dispositivos de los usuarios hasta las nubes públicas. Un plano de control de aplicaciones unificado garantiza una definición común de las políticas de seguridad, las políticas de ubicación de los datos y la gestión de identidades de usuario en distintos entornos, y asegura su aplicación mediante la integración con herramientas de automatización y orquestación.
Orientado a las aplicaciones
- Una plataforma Edge 2.0 de distribución de aplicaciones se integrará plenamente con las herramientas de gestión del ciclo de vida de las aplicaciones. Las políticas de seguridad de las aplicaciones, las políticas de ubicación de los datos, la gestión de identidades y la orquestación de recursos se «declaran» a través del plano de control unificado y se aplican en cualquier entorno en el que se ejecute la plataforma. El Edge se convierte en una «propiedad declarada» de la aplicación de destino (de modo que cada aplicación dispone de su propio Edge «personalizado») y la plataforma lo «ejecuta» sin necesidad de aprovisionamiento manual. Los desarrolladores pueden centrarse únicamente en la lógica de la aplicación, las interacciones entre aplicaciones (API) y los flujos de trabajo empresariales, sin tener que preocuparse por gestionar la infraestructura ni las ubicaciones.
Seguridad distribuida integrada en la plataforma
- En una plataforma de distribución de aplicaciones Edge 2.0, las políticas de seguridad de las aplicaciones se definen de forma común mediante el plano de control unificado. Estas políticas se distribuyen para aplicarlas en todos los entornos en los que se ejecuta la aplicación. Las funciones de seguridad integradas directamente en la plataforma (por ejemplo, el cifrado y la detección de bots líder del sector) permiten que, de forma predeterminada, estas funciones de seguridad se desplacen junto con la aplicación.
Procesamiento distribuido de datos y analítica integrada
- Una plataforma de distribución de aplicaciones Edge 2.0 se convierte en una infraestructura global tanto para la lógica de las aplicaciones como para el procesamiento y el análisis de datos. Cualquier servicio digital requiere datos y lógica de aplicación, pero no debería ser necesario que el almacenamiento, el procesamiento y la transformación de los datos se realicen en la misma ubicación en la que reside la lógica de la aplicación. La ubicación de los datos debería especificarse de forma independiente mediante un conjunto de políticas a nivel de plataforma, determinadas por factores como la gravedad de los datos, las normativas (PCI, RGPD y otras) y la relación relativa entre precio y rendimiento del procesamiento. Al igual que las políticas de seguridad, los usuarios deberían «declarar» las políticas de ubicación de los datos a través del plano de control unificado, y la plataforma debería aplicarlas en cualquier entorno. Una plataforma Edge 2.0 también desempeña un papel en otras políticas de gestión de datos, como el linaje de datos —que almacena información sobre los datos en forma de atributos integrados—, además de ofrecer un conjunto de capacidades operativas incorporadas para la observabilidad, la transmisión de telemetría, las herramientas de aprendizaje automático y los servicios ETL.
Edge elástico definido por software
- En una plataforma Edge 2.0 de distribución de aplicaciones, el «edge» ya no se define mediante PoP físicos ubicados en lugares específicos. En su lugar, el plano de control de Edge 2.0 lo define dinámicamente sobre recursos situados donde el cliente desee: en nubes públicas, hipervisores, centros de datos o nubes privadas, o incluso en máquinas físicas ubicadas en emplazamientos «remotos» propios de su empresa. Las capacidades de la red de conexión también se proporcionan mediante software, superpuestas a una infraestructura WAN pública o privada, sin que su montaje y configuración requieran un esfuerzo titánico. La plataforma responderá a la «declaración de intenciones» de la aplicación de destino proporcionando, a petición de esta, un Edge elástico, personalizado y definido por software. El «Edge» —y todo lo que este establece para la aplicación como parte de dicha declaración— se convertirá en una propiedad de la aplicación sencilla y fácil de usar.
Computación optimizada para hardware
- Los avances en las tecnologías de procesadores y conjuntos de chips —en concreto, las GPU, DPU, TPU y FPGA, cuyas prestaciones y capacidad no dejan de aumentar— han hecho posible que la computación especializada optimice considerablemente el uso de los recursos para determinados tipos de cargas de trabajo. Una plataforma de distribución de aplicaciones Edge 2.0 interactuará con sistemas que dispongan de este hardware especializado para dirigir, implementar y ejecutar cargas de trabajo de aplicaciones específicas que puedan beneficiarse de él. Por ejemplo, buscará y configurará recursos de GPU para cargas de trabajo intensivas de IA/ML, o localizará e integrará una DPU para proporcionar los servicios especializados de seguridad y redes que necesite una aplicación. El reconocimiento del hardware en una plataforma de distribución de aplicaciones Edge 2.0 ofrece interesantes ventajas para crear «sistemas industriales» inteligentes, orientados a aplicaciones y diseñados para fines específicos, así como posibilidades ilimitadas para desarrollar atractivas soluciones de IoT que requieran procesamiento local en tiempo real. Por ejemplo, una estación de carga de vehículos eléctricos puede actuar como punto de presencia para agregar las ingentes cantidades de datos generadas por los sensores del vehículo, mientras que un vehículo autónomo con Android OS puede funcionar como un centro de datos móvil que ejecute continuamente autodiagnósticos asistidos por hardware.
Navegue por la tercera ola de Internet con una distribución de aplicaciones innovadora
La inteligencia distribuida y en tiempo real que posibilita la plataforma de aplicaciones Edge 2.0 desempeñará un papel fundamental en el mundo digital del futuro. Para la mayoría de las empresas, esto implica replantearse sus modelos de entrega de aplicaciones. La entrega actual de aplicaciones y servicios se basa en un modelo centralizado, en el que la lógica de las aplicaciones se encuentra en una ubicación central. Esta lógica se aloja en la nube pública o en centros de datos privados. En la era de Edge 2.0, la infraestructura, los datos y la arquitectura de las aplicaciones estarán más distribuidos y adoptarán enfoques entre pares. Sin embargo, prevemos que esta transición será una evolución —es decir, una ampliación— de las tecnologías actuales de entrega de aplicaciones, y no una revolución.
Con años de experiencia en seguridad de aplicaciones multinube y tecnología de entrega de aplicaciones, F5 siempre ha atendido las necesidades de las aplicaciones, el activo principal de las organizaciones en la era digital. En la era Edge 2.0, el edge está pasando de un modelo cerrado a uno abierto. Con la reciente adquisición de Volterra, F5 se encuentra en una posición inmejorable para liderar la creación de este paradigma de distribución de aplicaciones Edge 2.0.
Hoy en día, todos los sectores están acelerando su proceso de transformación digital. Sabemos que el despliegue en el edge se está convirtiendo gradualmente en parte de la estrategia de aplicaciones de nuestros clientes y esperamos colaborar con ellos para afrontar esta nueva ola de Internet.
Recursos
1 IDC La era de los datos 2025
2 https://www.gsma.com/wp-content/uploads/2019/04/The-5G-Guide_GSMA_2019_04_29_compressed.pdf
4 Statista, «Porcentaje del tráfico procedente de dispositivos móviles»
5 Cybersecurity Ventures «¿Cuántos usuarios de Internet habrá en el mundo en 2022 y 2030?»
6 Definitive HC, «La COVID-19 impulsa un crecimiento del 6000 % en el uso de la telemedicina»
7 Informe de F5 sobre el estado de la estrategia de aplicaciones de 2021