Protección DDoS mejorada para entornos de nube/NFV con BIG-IP VE para SmartNICs
Resumen ejecutivo:
Los ataques distribuidos de denegación de servicio (DDoS) son cada vez más habituales como forma de sabotaje por parte de activistas, delincuentes, jugadores e incluso gobiernos. A medida que los proveedores de servicios implantan infraestructuras 5G y las empresas avanzan en su transformación digital, se espera que aumenten tanto la magnitud como la superficie de ataque potencial. Este mayor riesgo, unido a la tendencia de las organizaciones a adoptar arquitecturas definidas por software eficientes y rentables, hace que la mitigación de ataques DDoS en entornos de nube/NFV sea ahora más importante que nunca.
Este documento presenta información sobre los mecanismos de los ataques DDoS y describe cómo la solución de software de F5 para la mitigación de DDoS puede mejorarse con la SmartNIC Intel FPGA PAC N3000, lo que permite mitigar ataques DDoS de una magnitud hasta 300 veces mayor mediante la descarga del procesamiento en la FPGA integrada de la SmartNIC.
Antecedentes:
En este mundo interconectado y dependiente de la tecnología digital, los ciberataques pueden tener importantes repercusiones negativas para las empresas, los proveedores de servicios y las entidades gubernamentales. Aunque los medios de comunicación se centran en los piratas informáticos que roban información confidencial para utilizarla con fines de chantaje y extorsión, muchos actores maliciosos simplemente pretenden causar perjuicios económicos.1 En un ataque de denegación de servicio (DoS), los atacantes se dirigen contra un servicio conectado a Internet (por ejemplo, un sitio web o un servidor de correo) y provocan que deje de funcionar o de responder. Un ataque DoS puede deberse a una solicitud especialmente diseñada para provocar un fallo en el software del servidor.
En los últimos años, la mejora de las prácticas de programación y de las técnicas de regresión ha reducido la eficacia de los ataques DoS simples. Como consecuencia, los ataques distribuidos de denegación de servicio (DDoS) se han vuelto más habituales; se espera que esta tendencia continúe a medida que los proveedores de servicios implanten infraestructuras 5G y computación en el borde. Los ataques DDoS suelen estar orquestados por agentes maliciosos y se distribuyen a través de una red de bots coordinada formada por dispositivos informáticos conectados en red que han sido comprometidos. Estos dispositivos pueden recibir órdenes para enviar tráfico de ataque a un dispositivo o servicio víctima.1 Aunque el impacto de un único dispositivo comprometido es mínimo según la mayoría de los estándares de capacidad de procesamiento, un ataque coordinado de miles o incluso decenas de miles de dispositivos pertenecientes a una gran red de bots puede alcanzar niveles de tráfico que muchos proveedores de servicios no son capaces de absorber.
Para las empresas que dependen de su presencia en línea, la degradación de la calidad del servicio y los periodos de inactividad perjudican sus resultados. El comercio electrónico es especialmente vulnerable a las interrupciones; las caídas del servicio pueden costar desde miles hasta millones de dólares por minuto. Los ataques que no provocan una interrupción del servicio pueden aun así reducir el rendimiento, lo que puede traducirse en una pérdida real de ingresos si los clientes frustrados optan por otro proveedor de comercio electrónico.2
El aumento de la velocidad de las conexiones a Internet de los consumidores y la creciente presencia de dispositivos en la nube incrementan el potencial de los ataques DDoS. Los dispositivos conectados plantean una preocupación especial, y garantizar su seguridad es imprescindible para mantener la seguridad y la fiabilidad de los servicios en línea. Además del aumento del potencial de estos ataques, muchas organizaciones están expuestas a un mayor riesgo de sufrir ataques DDoS a medida que adoptan arquitecturas centradas en el software. La mayoría de las protecciones contra DDoS basadas en software carecen de la capacidad y el rendimiento necesarios para defenderse de ataques a gran escala. Afortunadamente, las SmartNIC —la última generación de tarjetas de interfaz de red— podrían cambiar esta situación al descargar las funciones de red y seguridad de las soluciones de software y reducir la carga de las CPU disponibles.
Este informe definirá diversos mecanismos de ataque, utilizando pruebas de escenarios de ataques reales, antes de mostrar cómo la solución de software de mitigación de DDoS de F5, F5® BIG IP® Advanced Firewall Manager™, Virtual Edition (BIG-IP AFM VE), puede reforzarse con la SmartNIC PAC 3000 de Intel. Mostraremos cómo esta solución combinada (la solución BIG-IP Virtual Edition para SmartNICs) es capaz de mitigar ataques DDoS de una magnitud hasta 300 veces superior a la que puede afrontar una solución equivalente basada únicamente en software.
Métodos de ataque
Ataques sin estado
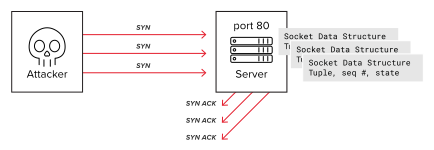
Los ataques sin estado pueden utilizarse contra protocolos con estado, pero no requieren que el atacante realice un seguimiento del estado de las conexiones maliciosas. Son populares porque requieren unos recursos mínimos y permiten suplantar la dirección IP de origen. La forma de ataque clásica y más utilizada comienza con una solicitud falsa a un servidor para abrir una conexión con estado, que el cliente malicioso (a menudo un nodo de una botnet) nunca confirmará.[1] (https://www.f5.com/resources/white-papers/augmented-ddos-protection-for-cloudnfv-environments-with-big-ip-ve-for-smartnics#footnote01) Un ejemplo concreto es el ataque de inundación SYN de TCP. Durante el establecimiento de una conexión TCP, el protocolo de enlace de tres vías comienza cuando el cliente transmite un paquete SYN. Cuando el servidor recibe un paquete SYN del cliente, asigna inmediatamente memoria a una estructura de datos de socket TCP que contiene la tupla, el número de secuencia y el estado de la sesión. A continuación, el servidor responde al cliente con un paquete SYN-ACK.
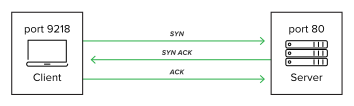
En circunstancias normales, la pérdida de paquetes o la lentitud de la comunicación podrían provocar que el paquete SYN-ACK se retrasara o se perdiera por completo. El servidor debe decidir cuánto tiempo mantener el socket en un estado semiabierto antes de enviar un paquete de restablecimiento y liberar la memoria para otras tareas.3 Una técnica DDoS habitual consiste en generar una avalancha de paquetes SYN para engañar al servidor víctima y hacer que asigne sockets TCP y memoria a miles de sesiones falsas. Una tasa de ataque de miles de paquetes SYN por segundo hace que un servidor web agote rápidamente toda su memoria. En este ejemplo, el atacante malicioso tiene ventaja: sabe que ninguna de las sesiones se utilizará, por lo que no necesita reservar memoria para realizar su seguimiento. Esto le permite dedicar todos los recursos del sistema a transmitir más paquetes SYN falsos.
Los protocolos sin estado son fáciles de explotar porque funcionan bien con direcciones de origen suplantadas.4 Como los protocolos sin estado no requieren un protocolo de enlace, el envío de un único paquete manipulado a un servidor provoca una respuesta inmediata, utilizando un mínimo de recursos en el dispositivo del adversario y ocultando su identidad.5 Los paquetes de datos de respuesta de la víctima se reenvían a la IP suplantada, que podría ser la dirección de otra víctima; si se envían en grandes cantidades, pueden ralentizar o deshabilitar una conexión a Internet o un servidor, lo que aumenta la eficacia del ataque.
Ataques de amplificación
Una categoría distinta de ataques sin estado, conocida como ataques de amplificación, incluye las inundaciones DNS y NTP. Ambas utilizan la suplantación de direcciones como parte del vector de ataque. Los ataques de amplificación son especialmente dañinos porque la respuesta del servidor puede ser diez veces mayor que la solicitud original.
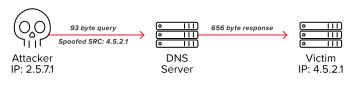
En 2018, GitHub, un popular servicio de gestión de código muy utilizado por los desarrolladores, sufrió el mayor ataque DDoS registrado hasta la fecha. En el momento álgido del ataque, el servicio recibió tráfico entrante a una velocidad de 1,3 terabytes por segundo (Tbps). Se trató de un ataque DDoS de memcached que aprovechó el efecto de amplificación mediante Memcached, el popular sistema de almacenamiento en caché de bases de datos. Durante el ataque, el atacante inundó los servidores de Memcached con solicitudes falsificadas y logró amplificar el ataque por un factor de 50.000.6
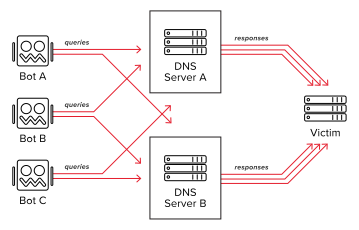
Aunque los ataques sin estado constituyen un tipo habitual de amenaza DDoS, su simplicidad hace que sean fáciles de detectar, prevenir o mitigar.
Ataques con estado
Los ataques DDoS con estado tienen más probabilidades de éxito y son más difíciles de prevenir. Estos ataques completan un protocolo de enlace con la víctima y, por lo demás, se comportan como un usuario legítimo. Esta categoría de vector de ataque puede engañar a los mecanismos de prevención de DDoS más antiguos y requiere más potencia de procesamiento y memoria en el equipo atacante. La clave para lanzar un ataque con éxito reside en comportarse como una solicitud legítima. El reto a la hora de mitigar estos ataques consiste en clasificarlos correctamente para distinguir las solicitudes de usuarios reales de las maliciosas.
Un ejemplo sencillo de ataque con estado consiste en imitar el comportamiento de los usuarios legítimos para generar un volumen de tráfico lo suficientemente grande mediante un gran número de atacantes (por ejemplo, una red de bots). Estos ataques volumétricos tienen éxito cuando la víctima no puede recibir o procesar todas las solicitudes, o cuando la conexión a Internet del servicio se satura por completo. Dado que el tráfico se genera para imitar el comportamiento de los usuarios legítimos, resulta mucho más difícil detectar y diferenciar el tráfico malicioso del legítimo. En los servicios que utilizan algún tipo de mecanismo de negociación (por ejemplo, desafío-respuesta, codificación secreta o intercambio de cookies), un ataque volumétrico puede ser la única forma de explotar a la víctima, a menos que se encuentre una vulnerabilidad en el esquema de respuesta que permita generar fácilmente una respuesta válida.7
Una categoría de ataques avanzados con estado se dirige a servicios específicos de la capa de aplicación. Un ejemplo que ataca el protocolo HTTP se conoce como «Slowloris». Este ataque comienza cuando un atacante malicioso envía varias solicitudes HTTP «GET» parciales al servidor web para agotar el número máximo de conexiones simultáneas disponibles. El ataque funciona porque el protocolo HTTP mantiene abierta una conexión mientras un cliente envía una solicitud, que a su vez puede dividirse en varios paquetes. El cliente malicioso envía periódicamente solicitudes HTTP parciales al servidor —dejando incluso varios minutos de inactividad entre ellas— sin llegar nunca a completar la solicitud.
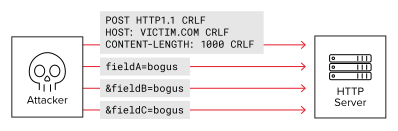
Un método similar a Slowloris es el ataque «Are You Dead Yet», o «RUDY», que utiliza comandos HTTP «POST» para enviar lentamente respuestas de datos a un servidor web desprevenido.8 Ambos métodos requieren unos recursos mínimos para ejecutarse y, dado que en muchos servidores web el tiempo de espera predeterminado para mantener abierta una conexión HTTP es de 5 minutos, también requieren un ancho de banda mínimo.[1] (https://www.f5.com/resources/white-papers/augmented-ddos-protection-for-cloudnfv-environments-with-big-ip-ve-for-smartnics#footnote01)
Un ataque de inundación de fragmentos también puede ser un ataque con estado eficaz. Esta técnica puede coordinarse utilizando numerosos puertos y direcciones de origen dirigidos a un único destino. El endpoint atacado guardará el estado de cada paquete fragmentado mientras intenta recomponerlo. Cada combinación única de puerto y dirección de origen requerirá que el sistema atacado asigne otro búfer de fragmentación. La capacidad de los distintos sistemas maliciosos para generar paquetes fragmentados puede superar los recursos del sistema atacado mientras este intenta mantener el estado de todas las transacciones fragmentadas.
Dado que los ataques con estado dependen de la generación de respuestas válidas para la víctima, normalmente no es posible suplantar la dirección de origen del atacante. Una excepción a esta regla se produce cuando el atacante logra comprometer un router o un medio de red por el que circula tráfico legítimo. En ese caso, puede suplantar la dirección de origen y generar respuestas válidas con estado al interceptar la respuesta de la víctima, siguiéndola para rastrear el estado de la conexión.7
Pruebas de ataques DDoS
Para caracterizar la eficacia de las soluciones de F5 a la hora de mitigar distintos tipos de ataques DDoS, se configuró un entorno de pruebas con sistemas de prueba IXIA. Un IXIA XT80 generó tráfico de clientes «legítimo» y respuestas de servidores, mientras que un IXIA XGS12 generó tráfico malicioso de ataques de clientes. La prueba se configuró para establecer una referencia estable de tráfico legítimo entre clientes y servidores, aumentando progresivamente el tráfico de ataque para determinar el nivel a partir del cual este comienza a interferir en la entrega satisfactoria del tráfico legítimo. Esto permitió caracterizar y comparar de forma reproducible la eficacia de la mitigación. En cada prueba, se consideró que los ataques DDoS habían afectado al sistema cuando se observó una disminución del 10 % del tráfico legítimo con respecto a la referencia establecida.
Entorno de pruebas
La línea base de tráfico legítimo está configurada en el 20 % de la capacidad del sistema BIG-IP VE, que era una VE de alto rendimiento con 8 vCPU y el módulo BIG-IP AFM aprovisionado. Dado que este sistema puede gestionar 40 Gbps, la línea base de tráfico legítimo se mantuvo en 8 Gbps.
Mitigación mediante software con BIG-IP AFM VE
BIG-IP AFM VE mitiga los ataques DDoS estableciendo umbrales permitidos para distintas clasificaciones de tráfico (por ejemplo, UDP, fragmentos, TCP SYN, etc.). Una vez superado el umbral de un tipo de tráfico concreto, el sistema puede configurarse para descartar todo el tráfico que coincida con esa clasificación. Esto evita que el sistema siga incurriendo en los costes asociados al procesamiento de ese tipo de tráfico. Aunque las soluciones DDoS basadas en software pueden ofrecer ciertas ventajas frente a un sistema sin protección, las limitaciones de la capacidad del software para procesar paquetes a velocidad de línea impiden que la mitigación mediante software pueda evitar por completo los efectos de un ataque DDoS.
El siguiente paso de la prueba consistió en determinar la tasa de tráfico DDoS necesaria para empezar a interrumpir el tráfico legítimo cuando solo se utilizaba la solución de software. Esto se hizo para poder comparar el rendimiento de una solución basada únicamente en software con el de la solución BIG-IP VE para SmartNICs. La configuración de la arquitectura del sistema para la prueba de BIG-IP AFM se muestra en la Figura 6.
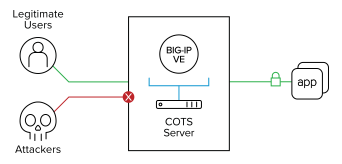
Se recopilaron datos sobre el rendimiento de la mitigación de DDoS de BIG-IP AFM VE para tres tipos diferentes de ataques DDoS, con el fin de realizar un análisis más exhaustivo. Los tipos de ataque incluidos en esta simulación fueron:
- Tipo de ataque 1 – Ataque de inundación UDP: Este ataque volumétrico sin estado se lleva a cabo enviando una gran cantidad de paquetes del Protocolo de Datagramas de Usuario a un servidor objetivo con el fin de afectar a su capacidad para procesarlos y responder.
- Tipo de ataque 2 – Ataque de árbol de Navidad: Este ataque utiliza paquetes de árbol de Navidad, llamados así porque tienen todas las opciones activadas, de modo que se puede utilizar cualquier protocolo, lo que hace que parezcan «iluminados como un árbol de Navidad». Estos paquetes requieren mucha más potencia de procesamiento que otros y, cuando se envían en grandes cantidades, pueden agotar rápidamente la capacidad de procesamiento de un dispositivo final.
- Tipo de ataque 3: ataque de fragmentos IP cortos: Este ataque DDoS volumétrico habitual satura una red aprovechando el proceso de fragmentación de datagramas. Estos ataques suelen llevarse a cabo mediante el envío de paquetes falsos que no se pueden volver a ensamblar y que superan la unidad máxima de transmisión (MTU) de la red, lo que satura rápidamente los servidores al agotar los recursos de la CPU.
La figura 7 muestra el volumen de tráfico, en Gbps, necesario para que cada uno de estos tipos de ataque afecte al tráfico legítimo cuando se utiliza BIG-IP AFM VE (solo software).
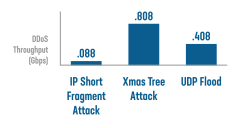
No todos los ataques DDoS son iguales. Algunos están más ampliamente distribuidos por el sistema que otros, y ciertos ataques requieren una inspección y un análisis más exhaustivos de los paquetes antes de poder identificarlos. Esto hace que la eficacia de los ataques DDoS varíe, como puede observarse en el gráfico anterior. Estos tres métodos de ataque simulados demuestran que los ataques DDoS pueden afectar al tráfico legítimo con caudales relativamente bajos cuando se utilizan soluciones basadas únicamente en software.
Mitigación asistida por SmartNIC mediante BIG-IP VE para SmartNICs
La solución BIG-IP VE para SmartNICs consta de una instancia de AFM VE de alto rendimiento con 8 vCPU (la misma que se utilizó en la prueba basada únicamente en software), integrada con una SmartNIC Intel FPGA PAC N3000. Esto permite descargar la protección contra DDoS en la SmartNIC. La FPGA integrada en esta SmartNIC se ha programado para detectar y bloquear automáticamente más de 100 tipos diferentes de ataques DDoS conocidos, al tiempo que utiliza análisis de comportamiento para mitigar amenazas desconocidas y en constante evolución.
Al supervisar las tasas de recepción de paquetes de todos los perfiles de tráfico programados en el tráfico entrante y compararlas con los umbrales aceptables configurados, la FPGA puede determinar cuándo se ha superado un umbral. Cuando esto ocurre, la FPGA aplica las políticas correspondientes para descartar el tráfico que supera los máximos configurados. De este modo, se evita que el subsistema de CPU procese tráfico de paquetes que finalmente se descartará debido a la política de mitigación de DDoS. Dado que la FPGA puede clasificar el tráfico de paquetes a velocidad de línea (a diferencia del subsistema de CPU), la solución con SmartNIC ofrece ventajas significativas frente a la solución basada únicamente en software.
En el siguiente paso de esta demostración, la solución con SmartNIC se sometió a los mismos tres ataques DDoS en el entorno de pruebas. Al igual que antes, el objetivo era determinar la tasa de tráfico DDoS necesaria para afectar al flujo de tráfico legítimo. La figura 8 muestra la configuración de la arquitectura del sistema para la prueba de BIG-IP VE para SmartNIC.
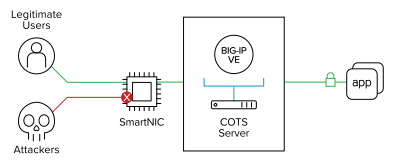
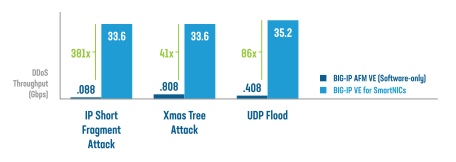
Los resultados de esta prueba se muestran en la Figura 9.
Conclusión
Se observó que la solución DDoS exclusivamente de software de F5 (BIG-IP AFM VE) puede proporcionar cierto nivel de protección frente a ataques a pequeña escala antes de que el tráfico legítimo se vea afectado negativamente, pero no puede evitar las consecuencias negativas de ataques de mayor envergadura. La integración de BIG-IP AFM VE con la SmartNIC FPGA PAC N3000 de Intel para crear la solución BIG-IP VE for SmartNICs produjo mejoras significativas en el rendimiento. Al transferir la responsabilidad de mitigar las amenazas DDoS de BIG-IP AFM VE a una FPGA de la SmartNIC, la solución combinada pudo resistir ataques de una magnitud entre 41 y 381 veces superior, incluidos ataques con una velocidad de 30 Gbps o más. Para las organizaciones y los proveedores de servicios que priorizan la nube, esta solución ofrece la protección de alto rendimiento de un hardware diseñado específicamente para tal fin, junto con la flexibilidad y agilidad de los entornos en la nube. Además, dado que las FPGA pueden reprogramarse, es posible utilizarlas para reforzar otras funciones de red y seguridad a medida que evolucionan las amenazas.
1 G. D. Hakem Beitollahi, Análisis de contramedidas conocidas contra ataques distribuidos de denegación de servicio, Computer Communications, 2012.
2 H. W. Chuan Yue, «Protección frente a sobrecargas orientada a los beneficios en sitios web de comercio electrónico», Journal of Network and Computer Applications, vol. 32, pp. 347-356, 2009.
3 A. M. Christos Douligeris, «Ataques DDoS y mecanismos de defensa: clasificación y estado de la técnica», Computer Networks, vol. 44, n.º 5, pp. 643-666, 2004.
4 G. D. Hakem Beitollahi, «Análisis de contramedidas conocidas contra ataques distribuidos de denegación de servicio», Computer Communications, vol. 35, n.º 11, pp. 1312-1332, 2012.
5 M. Prince, «Análisis en profundidad de un ataque DDoS de amplificación de DNS», CloudFlare, 30-10-2012. [En línea]. Disponible en: https://blog.cloudflare.com/deep-inside-a-dns-amplification-ddos-attack. [Consultado el 1-11-2015].
6 US-CERT, «Ataques de amplificación basados en UDP», 19 de agosto de 2015. [En línea]. Disponible en: https://www.us-cert.gov/ncas/alerts/TA14-017A.
7 Y. T. W. D. Shigang Chen, «Ataques DDoS con estado y filtrado selectivo», Journal of Network and Computer Applications, vol. 30, n.º 3, pp. 823-840, 2007.
8 https://www.incapsula.com/ddos/attack-glossary/rudy-r-u-dead-yet.html, «R.U.D.Y. (R-U-Dead-Yet?)», [En línea]. Disponible en: https://www.incapsula.com/ddos/attack-glossary/rudy-r-u-dead-yet.html [Consultado el 9-12-2015].
PUBLICADO EL 27 DE JULIO DE 2020