Configura fácilmente el acceso seguro a todas tus aplicaciones a través de Azure Active Directory
F5 Zero Trust Access for BIG-IP y Microsoft Entra ID funcionan juntos a la perfección para federar el acceso a todas sus aplicaciones, incluidas las tradicionales y las personalizadas.
Aunque se mantiene la tendencia a migrar las cargas de trabajo a la nube y desarrollar nuevas aplicaciones nativas de la nube, es probable que la mayoría de las aplicaciones críticas para una organización sigan alojadas en sus propias instalaciones en un futuro próximo. Solo el 27 % de los encuestados en el Informe de F5 sobre el estado de los servicios de aplicaciones de 2020 indicó que más de la mitad de sus aplicaciones estarían en la nube a finales de 2020.
Desplegar y mantener una combinación de aplicaciones en la nube y en las instalaciones no es un reto nuevo, pero un aspecto —la implementación de una arquitectura de seguridad de confianza cero— ha cobrado especial urgencia ante el enorme aumento del número de trabajadores móviles y en remoto. F5 y Microsoft ofrecen una solución integrada líder en su categoría para adoptar un modelo de confianza cero en todas las aplicaciones de una organización, tanto las aplicaciones «clásicas» alojadas en las instalaciones como las aplicaciones empresariales desplegadas en la nube. Además, F5 proporciona a los administradores las herramientas necesarias para simplificar considerablemente la gestión del acceso y la configuración de estas aplicaciones.
La adopción de un modelo de seguridad de confianza cero es una prioridad para toda la empresa que, por su magnitud, requiere soluciones integrales con una intervención mínima. F5 y Microsoft han colaborado estrechamente para ofrecer una solución de este tipo, que garantiza la seguridad y la eficiencia de las aplicaciones empresariales desplegadas en la nube o como software como servicio (SaaS), al tiempo que permite que las aplicaciones locales aprovechen Microsoft Entra ID y sus funciones y capacidades a través de F5 Zero Trust Access for BIG-IP (anteriormente BIG-IP APM). Zero Trust Access for BIG-IP también incluye Access Guided Configuration (AGC), una función capaz de reducir en un 75 % la complejidad de la configuración del acceso a las aplicaciones. Esto tiene un impacto considerable en las cargas de trabajo de NetOps y SecOps y resulta aún más relevante porque automatiza tareas que suelen ser tan tediosas como importantes, lo que reduce el riesgo de error humano cuando la precisión es fundamental.
“Se ha demostrado que las funcionalidades de configuración guiada de acceso de F5 Zero Trust Access for BIG-IP reducen en un 75 % la complejidad de la configuración del acceso a las aplicaciones.”
Una empresa típica puede tener decenas, cientos y, en ocasiones, incluso miles de aplicaciones «clásicas» o personalizadas que siguen utilizándose a diario, muchas de ellas desarrolladas antes de que la nube pública se convirtiera en un factor clave. Entre ellas se incluyen desde aplicaciones de confianza de proveedores consolidados como Oracle y SAP hasta aplicaciones altamente personalizadas que sustentan las operaciones de ventas, inventario, logística u otras funciones esenciales de cada empresa. Es fundamental que los usuarios puedan acceder a estas aplicaciones de forma rápida y sencilla desde cualquier lugar, y que ninguna deje de utilizarse con la misma frecuencia porque el acceso desde fuera de la empresa resulte demasiado complicado.
Integración del acceso de confianza cero para BIG-IP y Azure AD
En la nube, Entra ID ofrece un servicio de identidad empresarial de confianza que también proporciona inicio de sesión único (SSO) y autenticación multifactor (MFA) para ayudar a proteger a los usuarios frente al 99,9 % de los ciberataques. Entra ID admite más de 2800 aplicaciones SaaS preintegradas, entre ellas Office 365, Google Apps y Salesforce. Para muchas organizaciones, Entra ID ya es una fuente de identidades de confianza que les permite conectar a sus empleados, socios y clientes.
Zero Trust Access for BIG-IP garantiza, simplifica y protege el acceso de los usuarios a las aplicaciones, los datos y las interfaces de programación de aplicaciones (API), al tiempo que ofrece la puerta de enlace de acceso más escalable del mercado. Zero Trust Access for BIG-IP ya está implantado en la mayoría de las empresas de la lista Fortune 500, donde constituye un componente esencial junto con otras soluciones como F5 BIG-IP Local Traffic Manager (F5 BIG-IP LTM) y F5 WAF for BIG-IP.
Zero Trust Access para BIG-IP actúa como puerta de enlace de acceso a las aplicaciones tradicionales y personalizadas de una organización. La integración de F5 y Entra ID cierra la brecha de identidad entre las aplicaciones de nube pública y SaaS que admiten métodos de autenticación modernos, como Secure Assertion Markup Language (SAML), Open Identity Connect (OIDC) y Open Authentication (OAuth), y las aplicaciones locales y de nube privada que admiten métodos de autenticación tradicionales, como Kerberos, la autenticación basada en cabeceras y RADIUS.
Zero Trust Access para BIG-IP y Entra ID funcionan conjuntamente y sin problemas para federar la identidad de los usuarios y facilitar su autenticación y autorización en las aplicaciones empresariales, independientemente de dónde estén alojadas. Las organizaciones pueden aplicar las directivas de acceso condicional de Microsoft Entra y aprovechar el motor de Microsoft Entra ID Protection para detectar riesgos en los inicios de sesión de los usuarios, así como gestionar y supervisar el acceso, ofreciendo a los usuarios inicio de sesión único (SSO), autenticación multifactor (MFA) y autenticación sin contraseña en las aplicaciones tradicionales.
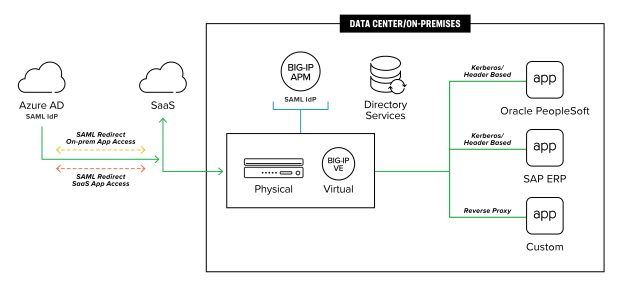
Para las organizaciones familiarizadas con estas tecnologías, las directrices e instrucciones de configuración e implementación, que pueden variar según el uso que cada organización haga de las aplicaciones clásicas, están disponibles a través de Microsoft y de F5.
Access Guided Configuration facilita más que nunca la seguridad de las aplicaciones
Juntos, Zero Trust Access para BIG-IP y Entra ID simplifican el acceso a las aplicaciones y ofrecen una mejor experiencia de usuario al centralizar dicho acceso. Esta solución conjunta permite a los usuarios iniciar sesión una sola vez y acceder desde un único lugar a todas las aplicaciones para las que tienen autorización, independientemente de dónde estén alojadas. Sin embargo, la mejora de la experiencia de usuario es solo uno de los aspectos que distinguen esta colaboración. Para las empresas, existen otras muchas ventajas, como la posibilidad de simplificar considerablemente la configuración y el despliegue, reducir la carga de gestión y mejorar la experiencia general de administración.
Tradicionalmente, los administradores recurrían a las guías de configuración publicadas y a los tutoriales para seguir paso a paso el proceso de integración de Zero Trust Access para BIG-IP y Entra ID. Ahora, con una única interfaz para controlar las políticas de todas las aplicaciones, la configuración guiada de acceso (AGC) de Zero Trust Access para BIG-IP centraliza la autenticación, simplifica la implementación y la gestión del acceso a las aplicaciones y facilita las tareas de administración.
“Con una única interfaz para controlar las políticas en todas las aplicaciones, la configuración guiada de acceso de Zero Trust Access para BIG-IP centraliza la autenticación, simplifica la implementación y la gestión del acceso a las aplicaciones y facilita las tareas de administración.”
AGC guía al administrador paso a paso en el proceso de configuración e implementación de Zero Trust Access para BIG-IP. Esta configuración guiada es considerablemente más rápida que el enfoque tradicional y tiene un impacto significativo en la carga de trabajo de los administradores y en los costes de implementación.
AGC también permite a los administradores de Entra ID incorporar y gestionar rápidamente aplicaciones clásicas esenciales para el negocio, como SAP ERP y Oracle PeopleSoft. Dado que cada una de estas aplicaciones clásicas requiere su propia configuración de acceso, tradicionalmente los administradores han tenido que configurar por separado el acceso a sus aplicaciones de SAP, a las de Oracle y a cualquier otra aplicación clásica o personalizada, a menudo incluso creando configuraciones específicas para cada versión. Todo el proceso requiere mucho tiempo, resulta tedioso y es propenso a errores humanos. En otras palabras, es ideal para la automatización.
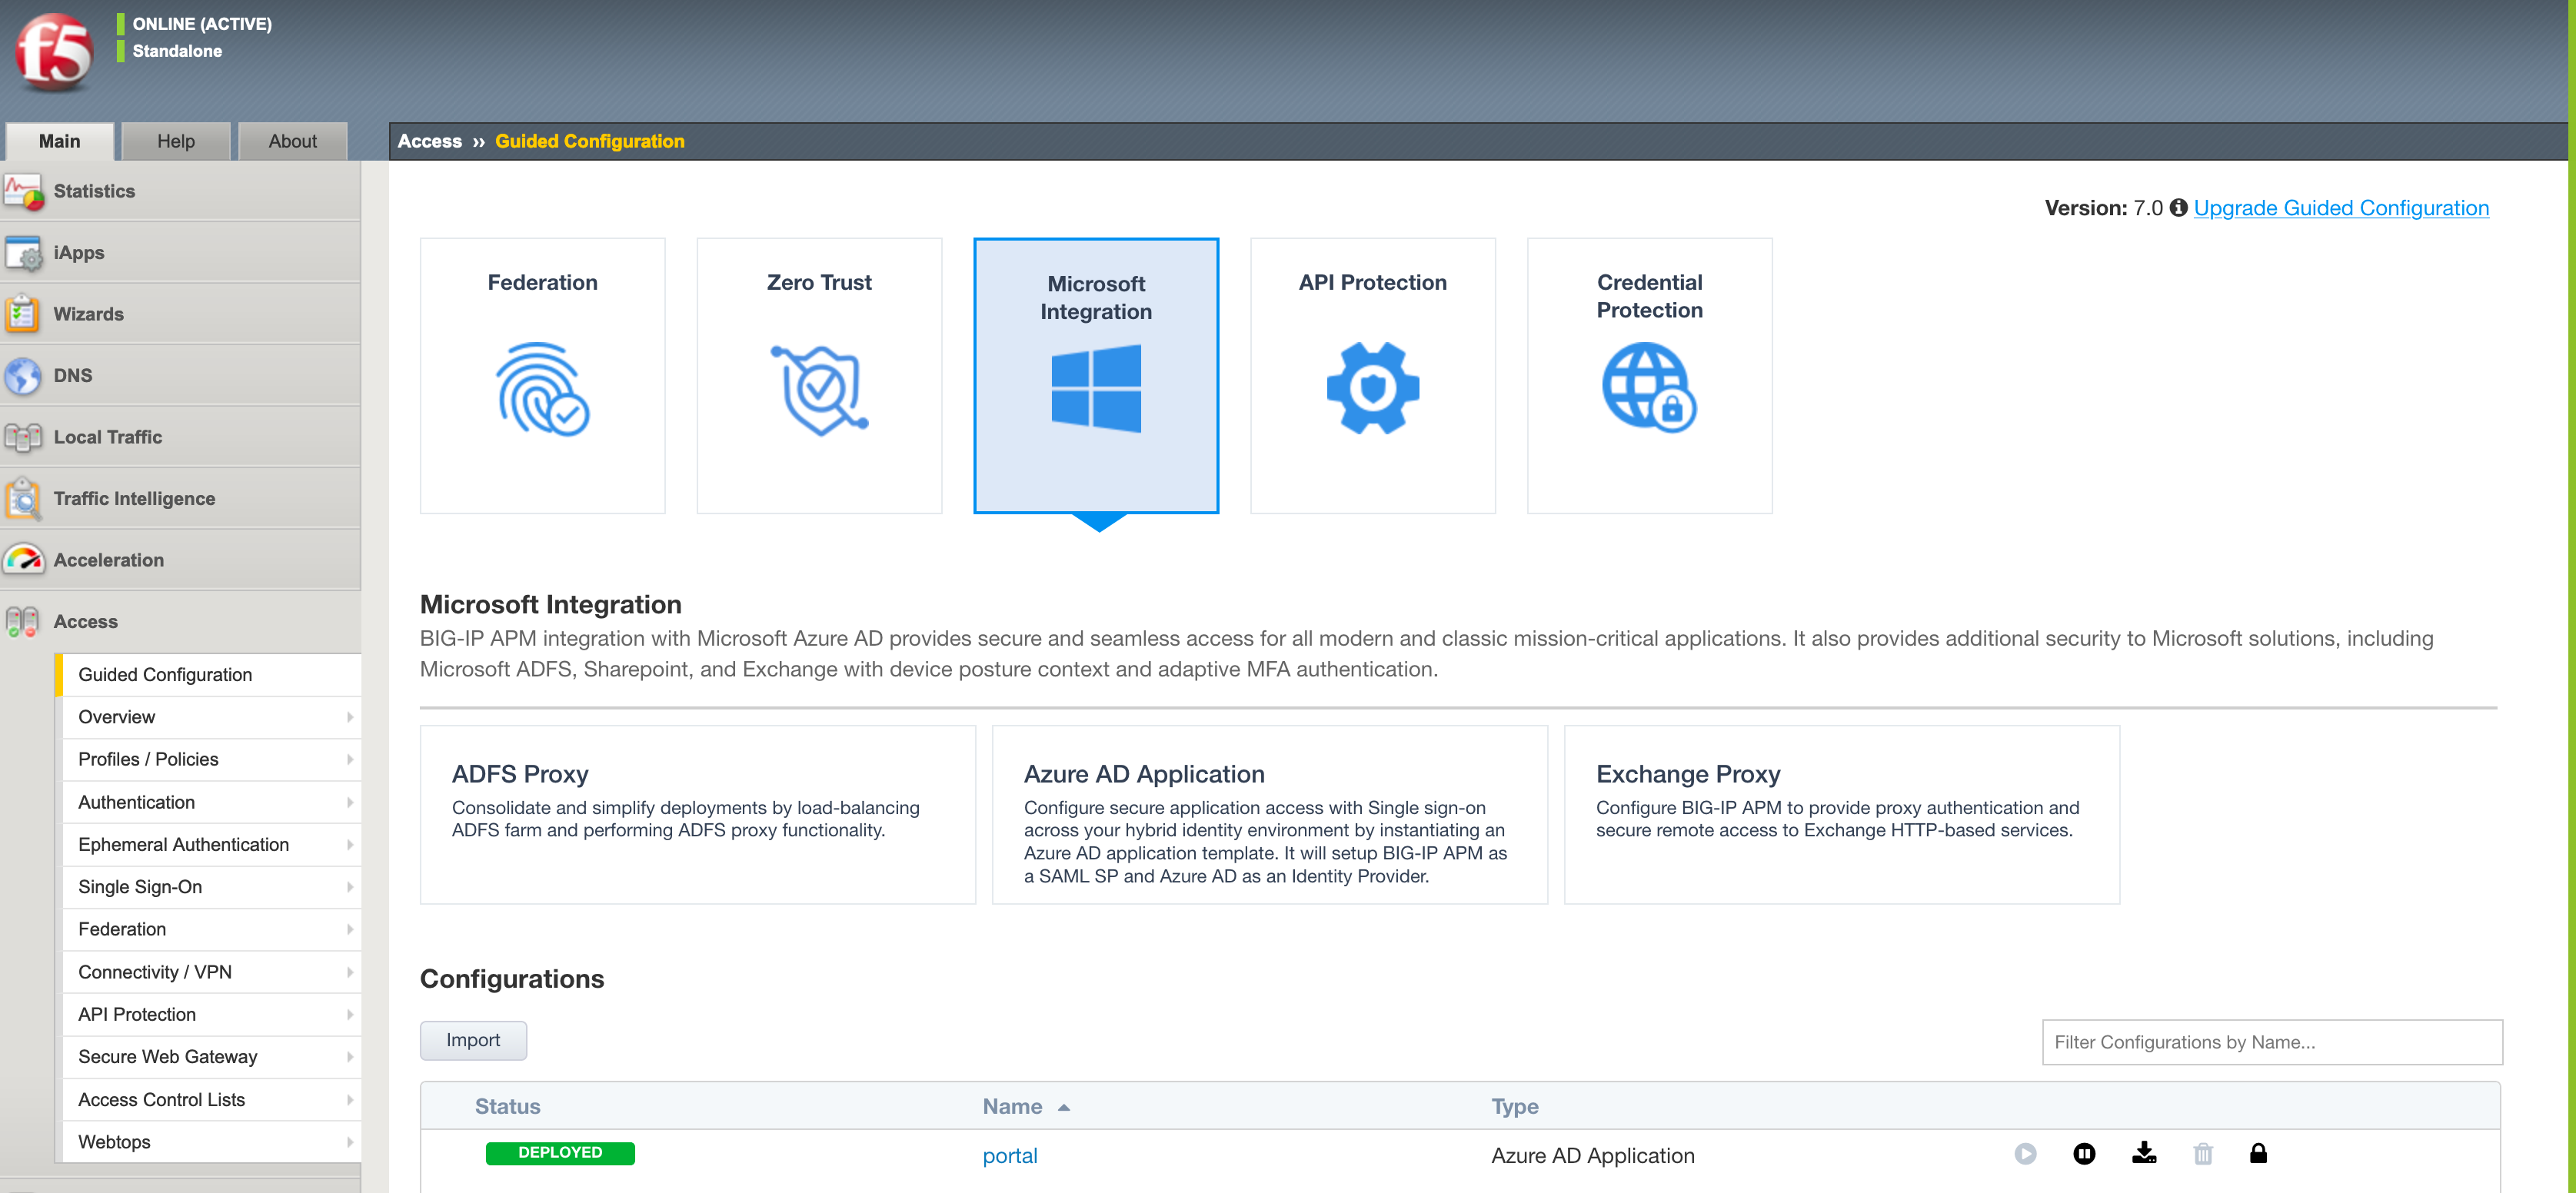
Con AGC, el administrador puede proporcionar información básica a través de una serie de campos sencillos y fáciles de recorrer. Esta funcionalidad de AGC reduce la complejidad de la configuración en un 75 % en comparación con una configuración guiada genérica de Zero Trust Access para BIG-IP y Entra ID. Una vez completado el proceso guiado y tras hacer clic en el botón «Desplegar», la aplicación queda disponible para los usuarios correspondientes. Con solo pulsar un botón, el administrador se habrá ahorrado numerosos pasos que antes eran necesarios al desplegar Zero Trust Access para BIG-IP y Entra ID con el fin de resolver las limitaciones de acceso a Oracle PeopleSoft y SAP ERP.
“Con solo pulsar un botón, el administrador se habrá ahorrado numerosos pasos que antes eran necesarios al implementar el acceso de confianza cero para BIG-IP y Entra ID con el fin de cerrar la brecha de acceso.”
La solución integrada federa la identidad del usuario para todas las aplicaciones clásicas y personalizadas, las aplicaciones de nube pública y las aplicaciones SaaS aprobadas. Esto incluye mejorar la experiencia del usuario y la seguridad de las credenciales mediante el inicio de sesión único (SSO), así como aumentar la seguridad de las aplicaciones con la autenticación multifactor (MFA), especialmente en el caso de las aplicaciones clásicas y personalizadas que antes no podían o no estaban previstas para admitir ninguna de estas funciones.
Centralizar la autenticación de los usuarios en las aplicaciones reduce la superficie de ataque de una organización, mejora la facilidad de uso y disminuye significativamente los costes administrativos. La integración de Zero Trust Access para BIG-IP con Entra ID proporciona esta centralización y mejora significativamente la experiencia tanto de los usuarios como de los administradores.
Los usuarios disfrutan de una experiencia mejorada con un único inicio de sesión que proporciona acceso seguro y sin interrupciones a todas las aplicaciones, independientemente de su ubicación o del método de autenticación utilizado. Al mismo tiempo, los administradores pueden reducir la carga de gestión y los costes al simplificar considerablemente la configuración de las aplicaciones tradicionales y personalizadas que no admiten la autenticación moderna, ni de forma nativa ni mediante extensiones.
Conclusión
Dado que las aplicaciones actuales se alojan tanto en entornos locales como en nubes privadas y públicas, las empresas necesitan una solución que proteja, simplifique y centralice el acceso a todas sus aplicaciones, ya sean nativas de la nube, SaaS, tradicionales o personalizadas. También necesitan ampliar el acceso a las aplicaciones que no son compatibles con los protocolos actuales de inicio de sesión único (SSO) y la autenticación multifactor (MFA), al tiempo que ofrecen un acceso a las aplicaciones basado en la confianza cero y una experiencia de usuario sin complicaciones. Al utilizar conjuntamente Zero Trust Access para BIG-IP y Entra ID, las organizaciones pueden garantizar un acceso fluido y de confianza a todas sus aplicaciones, lo que mejora considerablemente la experiencia tanto de los usuarios como de los administradores.
Para obtener más información, consulte la página web de F5 en Microsoft Azure.
PUBLICADO EL 12 DE OCTUBRE DE 2020