Soluciones de seguridad de F5 Distributed Cloud para una autenticación reforzada de clientes conforme con la PSD2
Los servicios de nube distribuida le ayudan a ofrecer una autenticación reforzada de clientes y una seguridad sin fricciones que reducen el riesgo asociado a los proveedores de servicios de pago externos, mejoran la experiencia del cliente y cumplen la Directiva PSD2 de la UE sobre servicios de pago.
La transformación digital de los servicios financieros está impulsando una mayor atención a la protección del consumidor
En todos los sectores, existe una presión creciente para aumentar los ingresos y reducir los costes operativos y las pérdidas. En el sector de los servicios financieros, la transformación digital está impulsada por el auge de la banca abierta y las ventajas que los agregadores ofrecen a los consumidores. Aunque estas innovaciones han mejorado la experiencia del cliente, también amplían la superficie de ataque que pueden aprovechar los defraudadores. Para combatir esta situación, la Autoridad Bancaria Europea (ABE) ha publicado la Directiva de Servicios de Pago 2 (PSD2) con el fin de proteger a los consumidores mediante la autenticación reforzada de clientes (SCA) en bancos, agregadores y otros proveedores de servicios financieros. En concreto, el artículo 4, apartado 30 de la Directiva hace referencia a la necesidad de una «autenticación reforzada de clientes» que define de la siguiente manera:
Autenticación basada en el uso de dos o más elementos clasificados como conocimiento (algo que solo el usuario sabe, por ejemplo, contraseñas, PIN, frases de contraseña, patrones de deslizamiento memorizados o respuestas a preguntas de seguridad), posesión (algo que solo el usuario posee, por ejemplo, un generador de tokens de hardware o software, mensajes SMS o contraseñas de un solo uso [OTP]) e inherencia (algo que el usuario es, por ejemplo, datos biométricos, reconocimiento de venas, reconocimiento de voz, análisis de pulsaciones de teclas o frecuencia cardíaca), que son independientes entre sí, de modo que la vulneración de uno no comprometa la fiabilidad de los demás, y que están diseñados para proteger la confidencialidad de los datos de autenticación.
A medida que los ciberdelincuentes se adaptan e intentan adelantarse a la normativa, es importante garantizar la seguridad de los consumidores sin generar obstáculos en el acceso y el uso de aplicaciones y API.
El mito de la autenticación multifactor en la PSD2: ¿son suficientes la MFA y la 2FA?
Lo que queda claro de PSD2 es que la EBA exige una autenticación reforzada de clientes. Además, se debe permitir que los agregadores y los proveedores de servicios de pago externos (TPP) accedan a las cuentas de los clientes. La EBA establece lo que debe hacerse para cumplir la normativa: una autenticación basada en el uso de dos o más elementos clasificados como conocimiento, posesión e inherencia. Aunque PSD2 no hace referencia explícita a la autenticación multifactor ni a la autenticación de dos factores (2FA), estas prácticas se han convertido en sinónimo de los dos métodos de autenticación más utilizados por las empresas: las contraseñas de un solo uso (OTP) y el servicio de mensajes cortos (SMS). Es imprescindible que los proveedores de servicios de pago garanticen la confidencialidad y la integridad de las credenciales de seguridad personalizadas y de los códigos de autenticación utilizados por los usuarios de servicios de pago durante todas las fases de la autenticación. Sin embargo, los mensajes SMS enviados como texto sin cifrar presentan vulnerabilidades inherentes conocidas (por ejemplo, malware para móviles diseñado para robar mensajes de texto de los dispositivos de los usuarios). Además, kits de phishing sofisticados como Kr3pto permiten a los ciberdelincuentes experimentados interceptar contraseñas de un solo uso en tiempo real. A la vista de estas pruebas, las empresas que dependen únicamente de OTP y SMS están introduciendo de hecho un riesgo de seguridad y pueden estar exponiendo las cuentas de sus clientes. Distributed Cloud Services complementa el requisito de autenticación reforzada de clientes (SCA) con protección de aplicaciones en tiempo real basada en IA, aprendizaje automático y otras tecnologías.
Las empresas que dependen únicamente de las contraseñas de un solo uso (OTP) y los SMS están introduciendo, en la práctica, un riesgo de seguridad.
Cómo la plataforma F5 Distributed Cloud ofrece una autenticación de clientes sin fricciones y conforme con la PSD2
La plataforma F5 Distributed Cloud ofrece un riguroso análisis transversal de las funciones de seguridad, fraude e identidad. El uso de los tres elementos de autenticación segura —conocimiento, posesión e inherencia— permite una mayor precisión y flexibilidad. La Autoridad Bancaria Europea reconoce el «elemento de inherencia» como el ámbito más prometedor e innovador de la autenticación. Los servicios de F5 Distributed Cloud ayudan a las organizaciones de servicios financieros a cumplir los requisitos de la PSD2 al proporcionar una protección integral para aplicaciones web y móviles, así como para API, que resulta muy fácil de gestionar. La plataforma F5 Distributed Cloud mitiga automáticamente los ataques en constante evolución mediante la observación y el aprendizaje de cada interacción. Veamos a continuación un ejemplo:
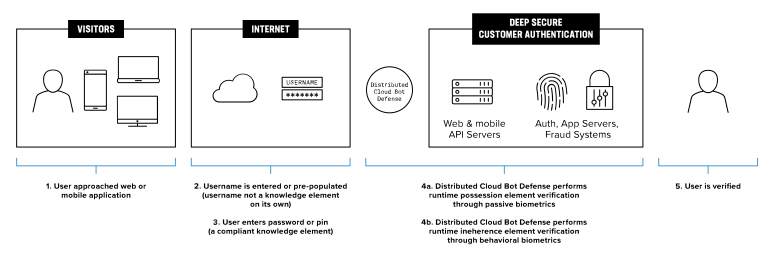
Autenticación reforzada de clientes de F5 en la práctica (verificación mediante 3 elementos)deep customer authentication in practice (3 element verification)
- Paso 1: El usuario accede a un sitio web o una aplicación.
- Paso 2: El nombre de usuario se introduce o aparece rellenado previamente (tenga en cuenta que el nombre de usuario no constituye por sí solo un elemento de conocimiento)
- Paso 3: El usuario introduce la contraseña o el PIN (un elemento de conocimiento conforme)
- Paso 4: Distributed Cloud Bot Defense realiza en tiempo de ejecución la verificación del elemento de posesión mediante biometría pasiva, como la recopilación de telemetría del ID del dispositivo
- Paso 5: Distributed Cloud Bot Defense realiza en tiempo de ejecución la verificación del elemento de inherencia mediante biometría del comportamiento
- Paso 6: Se verifica al usuario, que completa la transferencia de dinero sin pasos de autenticación adicionales.
Los servicios de nube distribuida complementan la autenticación mediante OTP y SMS 2FA con un análisis conductual y multifuncional en tiempo real que, en conjunto, autentica a los usuarios de conformidad con los tres elementos de autenticación reforzada de clientes de la PSD2, garantizando el cumplimiento normativo, mejorando la seguridad y eliminando fricciones para el usuario.
Lo que los equipos de seguridad deben saber sobre los proveedores externos y los agregadores
La PSD2 fomenta la innovación y la banca abierta al exigir a las entidades financieras que permitan a los proveedores externos (TPP) acceder a los datos de los clientes. Las aplicaciones de los TPP se conectan a las entidades financieras mediante API para agregar datos y ofrecer una visión unificada. Por ejemplo, pueden consolidar el saldo bancario, las transacciones y los perfiles de un cliente en distintas cuentas. La seguridad de las aplicaciones y las API es fundamental para reducir los riesgos que afectan a la información de los usuarios y prevenir el fraude, al tiempo que se satisfacen las expectativas de los clientes. A continuación se muestran algunos ejemplos de las amenazas y los riesgos que introducen los agregadores:
Ataques de suplantación de agregadores
Los agregadores que mantienen una relación de colaboración con sus fuentes suelen tener acceso a los servicios de la entidad. Los atacantes aprovechan esta relación para validar cuentas mediante el relleno de credenciales contra el agregador, en lugar de hacerlo directamente contra la entidad.
Secuestro de cuentas
Los agregadores financieros almacenan las credenciales bancarias de los clientes (nombres de usuario y contraseñas), así como hasta 90 días de datos de sus cuentas, lo que los convierte en un objetivo atractivo para los atacantes. Estos pueden aprovechar las aplicaciones fintech habilitadas por los usuarios para sustraer los saldos de las cuentas y acceder a otros sistemas de pago en línea.
Picos impredecibles en la carga de tráfico
Los agregadores generan una parte considerable de las consultas de cuentas que reciben las entidades financieras y les solicitan información actualizada sobre las cuentas de los clientes hasta decenas de miles de veces al día. Si se multiplica por miles de clientes, las entidades financieras se ven obligadas a ampliar su capacidad únicamente para gestionar el tráfico de los agregadores.
Extracción de datos de pantalla
Los consumidores facilitan voluntariamente sus credenciales a agregadores fintech que, a su vez, utilizan herramientas de automatización para rastrear y extraer los datos de los consumidores de las aplicaciones de las entidades financieras. Aunque la agregación de estos datos puede ofrecer algunas ventajas inmediatas aparentes a los consumidores, la forma en que algunos agregadores acceden a ellos puede infringir la normativa sobre protección de datos y, en última instancia, exponer los datos de los consumidores a posibles fraudes.
Cómo ayudan los servicios de F5 Distributed Cloud a las instituciones financieras a gestionar los agregadores
F5 proporciona visibilidad y control para ayudar a las entidades financieras a gestionar los agregadores y defenderse de los ataques. Los clientes disfrutan de acceso completo a sus datos cuando y donde quieran, a través de las aplicaciones que elijan, al tiempo que están protegidos frente a los riesgos de relleno de credenciales y apropiación de cuentas (ATO).
Visibilidad de la autenticación
Distributed Cloud Bot Defense detecta todos y cada uno de los intentos de inicio de sesión y clasifica el tráfico como humano, automatizado o procedente de un agregador. F5 bloquea los ataques en los sitios web y las aplicaciones móviles de la entidad financiera, y también puede detectar cuándo los atacantes realizan ataques de relleno de credenciales a través de un agregador para validar cuentas.
Asistencia para la incorporación
Distributed Cloud Aggregator Management anima a los agregadores a dejar de almacenar las credenciales financieras de los usuarios y adoptar las API compatibles con las entidades financieras de las que obtienen los datos. F5 colabora con la entidad financiera y el agregador para facilitar esta transición.
Acceso con privilegios mínimos
Cuando se utilizan API, Distributed Cloud Services puede aplicar únicamente los privilegios que necesitan los agregadores, lo que reduce la superficie de ataque. Por ejemplo, se puede imponer que las transacciones sean de solo lectura o que únicamente se pueda acceder a información resumida.
Detección de anomalías
Distributed Cloud Services ayuda tanto a la entidad financiera como al agregador a detectar anomalías. F5 identifica la huella digital de cada framework utilizado por los atacantes, incluidos los navegadores sin interfaz gráfica y el fraude mediante ataques manuales, y puede bloquearlos o alertar tanto al agregador como a la entidad financiera.
Cómo hacer frente a las amenazas avanzadas de ciberseguridad con F5
Los servicios de F5 Distributed Cloud ofrecen soluciones líderes en seguridad de aplicaciones y prevención del fraude en una única plataforma integrada. F5 aprovecha la precisión basada en IA para detectar con exactitud el tráfico de ataques en tiempo real, así como para detectar y eliminar el fraude.