Moderniser l’informatique : passer de la sécurité à la gestion des risques
Par Lori MacVittie
Adopter une approche de la sécurité fondée sur les risques exige de revoir en profondeur notre façon d’appréhender la sécurité et les actifs numériques. Mais ce changement est nécessaire compte tenu de l’évolution rapide des menaces numériques et de l’incapacité des modèles de sécurité existants à les atténuer, et encore moins à suivre leur rythme.
Des paquets aux charges utiles, puis aux processus
Les cadres traditionnels d’architecture d’entreprise ont été conçus sans tenir compte de la sécurité. Il est indéniable que la sécurité, de manière générale, n’a été envisagée qu’après coup et s’est largement développée selon un modèle réactif. Autrement dit, des acteurs malveillants ont créé des attaques auxquelles les fournisseurs et les responsables technologiques ont répondu en mettant au point des mesures d’atténuation. Cela tient à la nature même de la transformation numérique. À ses débuts, l’objectif était d’améliorer la productivité et l’efficacité grâce aux applications. Celles-ci étaient pour l’essentiel fixes et statiques, et hébergées dans un centre de données isolé. Le risque d’attaque extérieure était faible, car il n’existait aucun point d’entrée dans le centre de données avant l’avènement d’Internet.
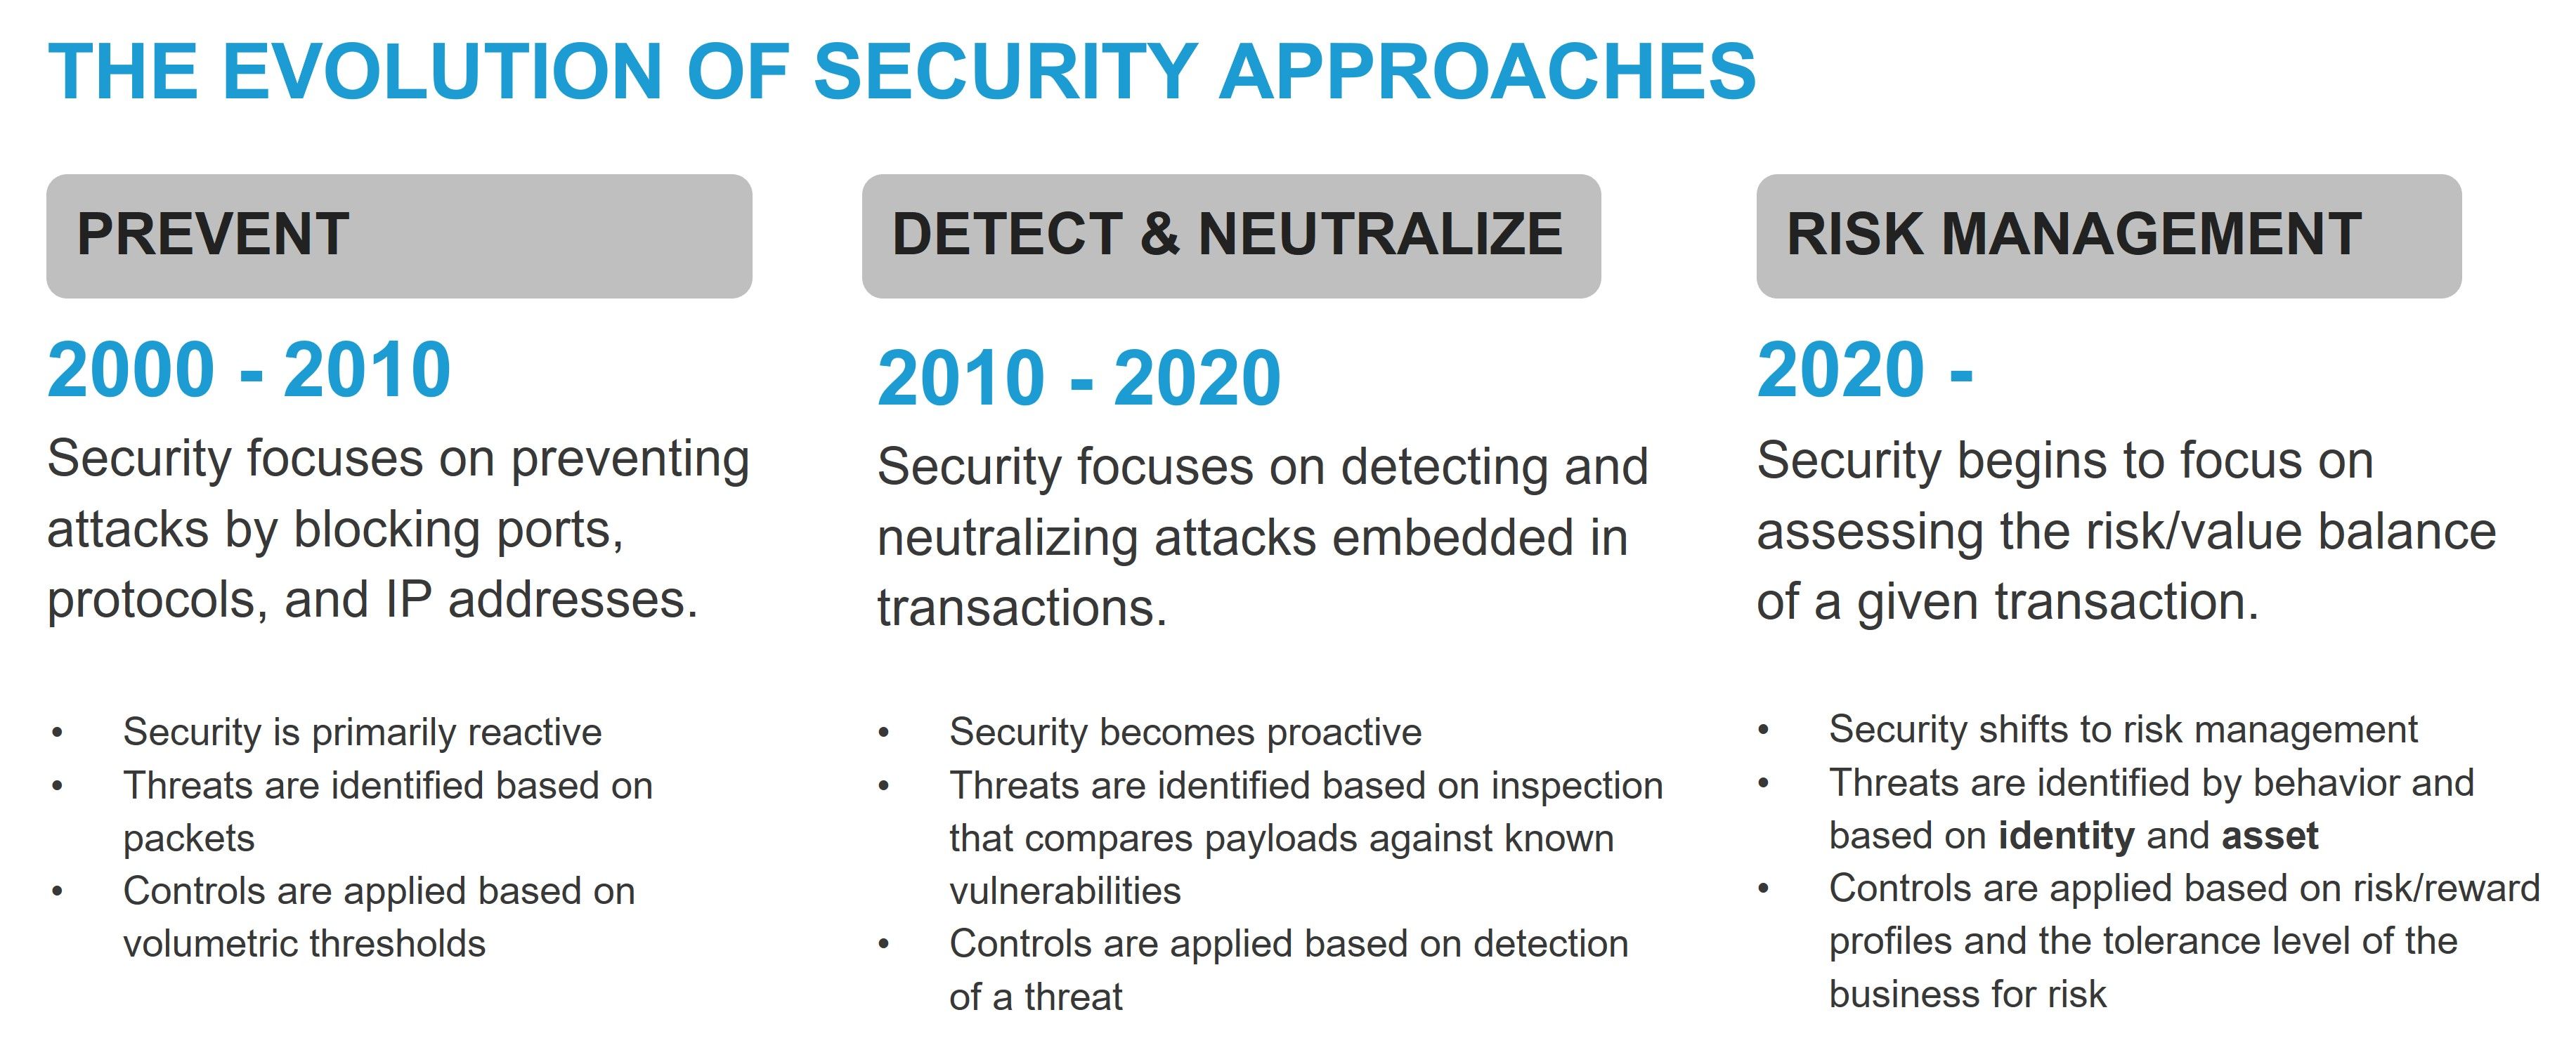
À ses débuts, la sécurité visait à protéger les applications exposées sur Internet au niveau des couches les plus basses de la pile technologique : le réseau. Un nombre excessif de paquets par seconde signalait une forme d’attaque par déni de service. La réponse en matière de sécurité ? Des pare-feu capables de bloquer l’origine de l’attaque. Les ports et les protocoles sont devenus le fondement des politiques de sécurité, avec des seuils définis en fonction du volume et de la vitesse des paquets tentant d’accéder à une application. À ce stade, la sécurité avait pour objectif d’éviter toute interruption en neutralisant les attaques à l’aide de règles simples et statiques.
Face à une défense robuste, les attaques ont rapidement évolué. À mesure que les applications se sont enrichies et ont gagné en fonctionnalités, les attaquants ont rapidement découvert des vulnérabilités dans les piles logicielles. Le secteur a commencé à observer des attaques intégrées à la charge utile des messages échangés entre les utilisateurs et les applications, chacune cherchant à exploiter une vulnérabilité connue afin de provoquer une interruption de service, d’obtenir un accès non autorisé ou d’exfiltrer des données. Le secteur de la sécurité a de nouveau réagi à ces nouvelles formes d’attaques en développant des solutions capables de détecter et de neutraliser les attaques intégrées. À ce stade, la sécurité visait principalement à détecter et neutraliser les attaques intégrées aux transactions.
À mesure que l’économie numérique s’est développée, s’immisçant toujours plus profondément et largement dans tous les aspects de notre vie, les possibilités offertes aux attaquants se sont également multipliées. La valeur des données et de l’accès aux comptes des particuliers et des entreprises connaît une croissance exponentielle. On estime ainsi que des milliers de comptes de jeux vidéo sur des plateformes telles que Steam, EA Sports et Epic « sont volés chaque mois, tandis que des bases de données regroupant de nombreux comptes s’échangent sur des canaux Telegram privés pour des sommes comprises entre 10 000 et 40 000 dollars » (BitDefender). Aujourd’hui, les prises de contrôle de comptes sévissent dans tous les secteurs, des jeux vidéo à la finance, en passant par la santé et les services publics. En 2021, la fraude aurait coûté au gouvernement américain quelque 87 milliards de dollars en prestations fédérales (CNBC). Ces pertes sont principalement imputables au programme d’allocations chômage mis en place pendant la pandémie, qui reposait en grande partie sur des services numériques.
Le développement de bots spécialisés conçus pour aider les consommateurs à acquérir des produits commercialisés en édition limitée est en plein essor. Ces bots tirent parti de la technologie et de leur rapidité pour permettre aux consommateurs d’acheter un produit en ligne plus vite qu’un être humain ne peut en sélectionner la taille et la couleur appropriées. Présentés comme une technologie d’assistance destinée aux consommateurs, ces bots ont presque immédiatement été détournés par des acteurs malveillants afin d’épuiser rapidement les stocks dans le but de revendre les produits à un prix plus élevé. Les bots d’achat de baskets, les « grinch bots » et d’autres bots spécialisés ciblent de plus en plus certains produits et fournisseurs faisant l’objet d’une forte demande.
« Grâce à des sites de revente comme StockX et GOAT, les sneakers de collection sont devenues une classe d’actifs dont le prix dépend plus ou moins de la rapidité avec laquelle un article est épuisé. Les bots sophistiqués spécialisés dans les sneakers, qui peuvent coûter des milliers de dollars, jouent un rôle essentiel dans la création de la rareté artificielle qui donne de la valeur à une paire et, par conséquent, confère à une marque une image tendance. » (New York Times)
Le secteur de la cybersécurité doit désormais faire face aux attaques qui ciblent les processus métier, tels que la connexion à un service ou l’achat de produits, en plus des attaques existantes visant les services réseau et les applications. Les méthodes traditionnelles d’inspection et d’évaluation sont incapables de détecter les attaques contre des processus métier légitimes. Il ne s’agit pas de vulnérabilités, et ces attaques ne reposent pas non plus sur l’exploitation de protocoles. Il s’agit de processus proposés sous forme de fonctionnalités numériques et susceptibles d’être détournés par des personnes disposant des moyens d’obtenir — ou de l’argent nécessaire pour acheter — les identifiants appropriés.
Les outils qui protègent les processus doivent également être capables de faire la distinction entre les logiciels et les utilisateurs humains. Cette tâche est d’autant plus difficile que les logiciels (tels que les bots) sont utilisés aussi bien par des utilisateurs en quête d’efficacité que par des attaquants cherchant à en tirer profit. La sécurité doit à nouveau évoluer et, cette fois-ci, s’orienter vers la gestion des risques.
Adopter une approche de gestion des risques ne signifie pas abandonner les précédentes évolutions de la sécurité. En effet, les attaques visant chaque couche de la pile technologique sont incessantes et doivent être contrées. Une approche de gestion des risques n’exclut pas le recours à des technologies permettant de prévenir les attaques volumétriques ou celles véhiculées par du contenu malveillant. Une approche de gestion des risques s’intéresse moins aux détails de mise en œuvre qu’à la manière dont les menaces sont identifiées et les risques évalués.
Si l’objectif est de réduire les risques pour l’entreprise, les initiatives offrant le meilleur retour sur investissement en matière de réduction des risques devraient mobiliser le plus de ressources. (McKinsey)
En abordant la sécurité selon une approche fondée sur les risques, les organisations peuvent éviter de réagir dans l’urgence aux attaques. Elles peuvent au contraire prendre des décisions réfléchies en matière de sécurité, en phase avec les objectifs de l’entreprise et tenant compte de sa tolérance au risque.
Moderniser la sécurité : évoluer vers la gestion des risques
Les entreprises numériques d’aujourd’hui interagissent avec leurs clients et partenaires en leur proposant des expériences numériques reposant sur des applications modernes. La protection des applications est donc essentielle à la modernisation de la sécurité. Ces applications — et, à un niveau de granularité supérieur, les charges de travail et les services qui en constituent les éléments de base — créent de la valeur en générant et en enrichissant les actifs numériques de l’entreprise, et/ou en permettant d’y accéder d’une manière ou d’une autre. Elles sont donc au cœur d’une approche moderne de la sécurité. La cybersécurité, comme on l’appelle communément aujourd’hui, met fortement l’accent sur la protection des applications et des API qui les rendent accessibles afin de connecter tous les types d’utilisateurs aux actifs numériques qui alimentent l’activité numérique d’une entreprise.
Les responsables technologiques connaissent parfaitement les outils et les techniques nécessaires à la mise en œuvre d’une sécurité réactive et proactive. La question est la suivante : « Comment faire évoluer votre organisation vers une approche fondée sur l’évaluation des risques et reposant en grande partie sur les identités et les actifs ? »
Deux technologies fondamentales sont au cœur de cette transition : l’authentification et le contrôle des accès. L’authentification fournit aux politiques la composante liée à l’identité, tandis que le contrôle des accès assure la gouvernance des actifs numériques.
L’authentification consiste essentiellement à déterminer et à vérifier l’identité d’un utilisateur d’application. Autrefois, il s’agissait principalement de personnes cherchant à accéder à des applications monolithiques hébergées dans un centre de données privé. Tous les systèmes et services d’authentification pouvaient donc résider dans ce même centre de données. Aujourd’hui, les applications modernes reposent sur une architecture distribuée et des API exposées ; l’authentification doit donc évoluer. Elle doit désormais reconnaître non seulement les utilisateurs humains, mais aussi leurs intermédiaires, tels que les agents automatisés. En outre, les applications distribuées étant composées de services provenant de plusieurs clouds, l’authentification doit fonctionner dans un environnement de référentiels d’identités fédérés couvrant plusieurs entreprises. En résumé, si l’authentification reste un élément essentiel de la défense de base, l’étendue accrue des services numériques actuels exige de repenser l’identité et la manière dont elle est validée.
Le contrôle d’accès a toujours été, et reste, le processus qui consiste à déterminer qui — ou quoi — peut accéder à une ressource d’entreprise. Toutefois, comme pour l’authentification, les fonctionnalités requises en matière de contrôle d’accès ont également évolué parallèlement aux applications d’entreprise. Les premières formes de contrôle d’accès intervenaient au niveau du réseau : les utilisateurs potentiels des applications se trouvaient soit « à l’intérieur », soit « à l’extérieur » d’un périmètre défini par des adresses IP réseau. Mais aujourd’hui, alors que des utilisateurs mobiles accèdent à des applications distribuées fournies depuis plusieurs points de diffusion, il n’existe plus de périmètre clair et statique permettant de définir les notions d’intérieur et d’extérieur. Le contrôle d’accès doit donc reposer sur l’identité de l’utilisateur, telle qu’elle est validée par l’authentification. Les utilisateurs des applications modernes ne peuvent plus être distingués en fonction de leur emplacement sur le réseau, mais sont désormais classés selon leur identité.
Ces technologies, associées à un inventaire complet de tous les actifs numériques clés, permettent de mettre en œuvre les décisions prises concernant le risque lié à l’autorisation d’accès à un actif donné. Ces décisions reposent sur la compréhension de la manière dont ces actifs sont exposés, ainsi que des personnes auxquelles ils doivent — ou ne doivent pas — être accessibles.
Ainsi, la première étape de la modernisation de la sécurité consiste à créer ou à enrichir l’inventaire des actifs, en mettant l’accent sur les moyens utilisés pour y accéder et les raisons de ces accès. En outre, les responsables technologiques doivent garder à l’esprit que les applications constituent le principal moyen d’accéder à l’ensemble des données. L’inventaire doit donc également permettre d’associer les actifs aux applications qui interagissent avec eux.
Ensuite, les responsables technologiques devront collaborer avec les dirigeants de l’entreprise afin d’établir des profils risque/bénéfice pour les actifs clés. Les profils risque/bénéfice ainsi obtenus devront aligner les mesures de sécurité sur les résultats opérationnels. Par exemple, une étude d’AiteNovarica nous apprend que « les commerçants perdent 75 fois plus de chiffre d’affaires en raison de refus injustifiés qu’en raison de la fraude », de sorte que le risque associé à ce que l’on appelle un refus injustifié peut potentiellement l’emporter sur celui d’autoriser une transaction.
Par conséquent, les interactions liées à cette transaction doivent être autorisées ou refusées en fonction de la tolérance au risque de l’organisation. Parmi les facteurs susceptibles d’influencer la décision figurent la valeur de la transaction et le degré de certitude quant à la légitimité de l’utilisateur. Le système est-il certain à 50 % que l’utilisateur est légitime ? Davantage ? Moins ? Chaque organisation déterminera sa tolérance au risque et, en fonction de celle-ci, ajustera ses profils afin d’appliquer des mesures de sécurité dans les limites définies. Un profil risque/récompense aide les personnes et les systèmes à déterminer comment traiter les risques potentiels. Les organisations les plus réticentes au risque auront tendance à accorder davantage de poids au risque et à mettre en place des contrôles pour l’éviter. À l’inverse, celles qui présentent une plus grande tolérance au risque accorderont davantage d’importance à la récompense pour déterminer comment appliquer les contrôles de sécurité.
La granularité dont il est question ici — celle d’une évaluation au niveau transactionnel — implique la capacité à évaluer en continu les interactions numériques et à adapter les décisions de sécurité en fonction du contexte en temps réel, au regard des politiques établies. Cette approche constitue une capacité essentielle des stratégies Zero Trust, tout comme les technologies clés utilisées pour faire appliquer les décisions : l’authentification (qui) et le contrôle d’accès (quoi), comme l’explique ce livre blanc intitulé « Sécurité Zero Trust : pourquoi le Zero Trust est important (et pas seulement pour les accès) ».
La capacité à évaluer en continu les interactions numériques repose sur une stratégie de gestion des données et d’observabilité à l’échelle de l’entreprise, ce qui signifie que l’organisation dispose d’une stratégie et s’efforce de mettre en place une observabilité de l’ensemble de la pile, ainsi qu’un moyen de relier et de corréler les interactions entre des référentiels disparates si elle ne centralise pas les données dans un référentiel unique.
Ainsi, le passage à la gestion des risques repose sur l’adoption de trois technologies spécifiques : la gestion des identités, l’observabilité et le contrôle des accès, le tout encadré par une approche globale Zero Trust.
La modernisation de l’informatique doit inclure la sécurité
La sécurité est une capacité essentielle de toute entreprise numérique : sécurité de ses actifs numériques, de ses données, ainsi que des informations financières et personnelles de ses clients.
Dans une entreprise numérique, la quasi-totalité des interactions s’effectue par voie numérique. La sécurité doit donc devenir une priorité absolue pour l’entreprise et, pour le service informatique, un élément central de l’architecture d’entreprise. Pour la plupart des organisations, cela impliquera d’évaluer les pratiques, les outils et les politiques de sécurité — dont beaucoup ont été mis en place de manière ponctuelle pour faire face à la multiplication des attaques et à l’émergence de nouvelles menaces — afin de déterminer s’ils restent adaptés à un environnement essentiellement numérique. Une approche plus réfléchie et globale sera nécessaire pour sécuriser pleinement l’ensemble des actifs numériques et des interactions indispensables à la réussite de l’organisation dans une économie numérique.
De nombreux aspects liés au fonctionnement d’une entreprise numérique n’ont pas été pris en compte lorsque les organisations ont mis en place leurs fondations technologiques sous la forme d’une architecture d’entreprise. La sécurité fait partie de ces aspects insuffisamment pris en considération.
Alors que nous nous dirigeons à toute vitesse vers un monde où le numérique devient la norme, les organisations doivent moderniser leur informatique afin de suivre et de faciliter le rythme des évolutions, ainsi que la prise de décisions fondée sur les données, indispensables pour prospérer à l’avenir. La modernisation de l’architecture d’entreprise constitue une étape majeure. Elle doit intégrer une approche de la sécurité plus généralisée, plus complète et, à terme, adaptative : une approche axée sur la gestion des risques.
Pour en savoir plus sur la modernisation de l’architecture — notamment de la sécurité — au service d’une entreprise numérique, plongez-vous dans notre nouveau livre O’Reilly, « Architecture d’entreprise pour les entreprises numériques ».