Comment découvrir, surveiller et protéger les API en continu
La détection et l’application de mesures de protection en ligne sont des composantes essentielles de F5 Distributed Cloud API Security. Elles permettent de mieux contrôler le comportement des API, de limiter les activités malveillantes ou indésirables (y compris les menaces automatisées) et d’empêcher l’exposition de données sensibles.
Détectez les vulnérabilités et mettez en œuvre des protections essentielles pour les API, les services qu’elles rendent possibles, ainsi que les systèmes et les données auxquels elles accèdent
Dans le paysage numérique actuel, les API constituent l’épine dorsale des applications modernes, en permettant l’intégration et l’échange de données entre les services. Alors que les organisations s’appuient de plus en plus sur les API pour enrichir les fonctionnalités et proposer des solutions innovantes, les risques liés aux API non protégées ont augmenté de manière exponentielle. Les cybercriminels ciblent activement ces points de terminaison, qui prennent en charge des fonctions métier essentielles et servent de passerelles vers les organisations. Ils exploitent leurs vulnérabilités pour accéder à des données sensibles, perturber les services, détourner la logique métier à des fins frauduleuses et mener des attaques, notamment par déni de service (DoS), par injection et d’autres types de menaces.
Pour protéger leurs actifs numériques et préserver la confiance de leurs clients, les organisations doivent faire de la protection des API une priorité. La mise en œuvre de mesures de sécurité robustes pour les API permet non seulement de réduire les risques liés à une surface d’attaque croissante, mais aussi de garantir la conformité dans les secteurs réglementés. La sécurité des API renforce la résilience des services numériques et de l’infrastructure de l’organisation, ainsi que de l’expérience client.
Une solution de sécurité des API doit inclure la découverte, la détection des vulnérabilités, la surveillance et l’atténuation en temps réel des bots et autres menaces. L’application de mesures de sécurité en ligne est essentielle. Il n’est pas raisonnable d’attendre des organisations qu’elles ralentissent le développement et corrigent immédiatement chaque vulnérabilité dans le code des API, ni qu’elles interrompent les mises en production jusqu’à ce que le code soit parfait. C’est là qu’interviennent les fonctionnalités de détection et de protection des API en ligne.
Principaux avantages
Réduire l’exposition aux vulnérabilités des API
Application et contrôle en ligne — y compris des fonctionnalités de sécurité positive — pour répondre en temps réel aux attaques et autres exploitations malveillantes des API, afin de minimiser les dommages potentiels liés aux menaces répertoriées dans le Top 10 de l’OWASP sur la sécurité des API.
Bloquez les accès non autorisés et limitez les pertes de données
Obtenez une visibilité accrue sur l’utilisation des API et l’exposition des données sensibles, notamment les informations personnelles identifiables (PII), grâce à des fonctionnalités permettant de masquer ou de restreindre les données critiques, ou d’empêcher les API de les exposer.
Surveillez les points de terminaison des API et améliorez la visibilité
Surveillez en continu les points de terminaison d’API depuis une console centralisée et détectez les activités anormales et malveillantes afin d’améliorer les stratégies de réponse, d’optimiser les contrôles et de renforcer les politiques de protection des API.
Appliquez facilement une protection cohérente et une gestion uniforme des politiques
Gérez la sécurité des API depuis un point unique grâce à un ensemble commun de mécanismes de contrôle, afin de simplifier la mise en œuvre des politiques et de garantir une protection cohérente pour toutes les API.
Application en ligne pour contrôler, surveiller et protéger les points de terminaison d’API
Une pile de sécurité des API robuste repose sur plusieurs couches de mécanismes d’application et de contrôle afin d’assurer une protection complète. Le Top 10 de l’OWASP sur la sécurité des API met en évidence un large éventail de menaces, notamment les vulnérabilités et les risques de sécurité propres aux API. Il s’agit notamment d’attaques visant à divulguer ou à exfiltrer des données, ou encore à consommer ou à détourner des ressources (comme les attaques par déni de service), mais aussi de tentatives d’injection classiques, de failles dans les contrôles d’accès et l’authentification, ainsi que de mauvaises configurations de sécurité. Ces attaques et les caractéristiques propres aux API nécessitent des mécanismes spécialisés de détection et de protection, car elles exposent des points de terminaison critiques qui constituent des cibles privilégiées pour les attaques automatisées et les acteurs malveillants, augmentant ainsi le risque d’accès non autorisé aux systèmes critiques et aux données sensibles. Des mécanismes complexes d’authentification et d’autorisation peuvent encore accroître les risques de sécurité s’ils ne sont pas correctement appliqués et surveillés en permanence. En outre, les API gèrent souvent une logique métier dynamique et s’intègrent à des services tiers, ce qui nécessite des mesures de sécurité supplémentaires pour se prémunir contre un large éventail de menaces et d’attaques propres aux API.
Avec F5® Distributed Cloud API Security, les entreprises disposent d’un ensemble complet de fonctionnalités d’application des politiques visant à assurer la sécurité de leurs points de terminaison d’API. Distributed Cloud API Security associe la découverte globale des API à la détection en ligne et aux capacités d’application des politiques de protection des applications web et des API (WAAP). Les API sont exposées aux mêmes types d’attaques par injection que les applications qu’elles prennent en charge, notamment aux failles d’injection SQL et de commandes. C’est pourquoi les fonctionnalités traditionnelles de pare-feu d’applications web (WAF) jouent toujours un rôle important dans la protection des applications modernes et des API qui les sous-tendent. F5 Distributed Cloud Services intègre le WAF principal de F5, doté d’un puissant moteur de signatures d’attaque comprenant plus de 8 500 signatures de CVE (vulnérabilités et expositions courantes), ainsi que des vulnérabilités et techniques connues identifiées par F5 Labs, constituant ainsi une solide base de protection des API contre les menaces connues.
Les cybercriminels ciblent activement ces points de terminaison, qui assurent des fonctions métier critiques et servent de portes d’entrée dans les organisations, en exploitant leurs vulnérabilités pour accéder à des données sensibles, perturber les services et détourner la logique métier.
Comme toute ressource réseau ou informatique, les API sont exposées aux utilisations abusives et aux attaques par déni de service (DoS). Les services F5 Distributed Cloud offrent une protection contre les attaques DoS de couche 7 ainsi que des fonctionnalités de limitation du débit afin de garantir la disponibilité des applications web et des API. Les entreprises peuvent contrôler avec précision la connectivité des points de terminaison d’API et le débit des requêtes, en identifiant et en surveillant des clients et des connexions spécifiques, puis en les bloquant totalement ou en leur appliquant des seuils personnalisés. Ce contrôle granulaire des connexions et des requêtes d’API peut être appliqué au niveau de chaque API ou à l’ensemble d’un domaine.
L’atténuation des bots et du trafic automatisé est une composante essentielle de toute stratégie globale de sécurité des API. Avec F5 Distributed Cloud, les entreprises bénéficient de F5 Distributed Cloud Bot Defense, qui offre une protection robuste contre les menaces automatisées. Les acteurs malveillants utilisent des bots pour exploiter directement trois des dix principales vulnérabilités de sécurité des API recensées par l’OWASP : l’authentification défaillante, la consommation illimitée de ressources et l’accès illimité aux flux métier sensibles. Les sept autres vulnérabilités de cette liste — notamment les erreurs de configuration de la sécurité, la mauvaise gestion des inventaires et les défaillances des mécanismes d’autorisation — sont indirectement liées aux bots : les attaquants s’appuient sur ces derniers pour les détecter efficacement et les exploiter rapidement. De nombreux points de terminaison d’API — par exemple ceux dédiés à la connexion, au paiement, à la validation des cartes bancaires et aux réservations — sont particulièrement vulnérables aux bots.
Principaux avantages
Assurez une protection complète de l’environnement d’exécution
Combine des fonctionnalités intégrées de sécurité des applications et des API à un pare-feu d’applications web (WAF) et à des protections contre les bots, en s’appuyant sur de riches signaux côté client et sur l’apprentissage automatique (ML) pour garantir une efficacité maximale et un taux de faux positifs proche de zéro.
Protégez les données sensibles
Masque les données sensibles exposées par les requêtes API, y compris par les règles de protection des API, en limitant la transmission des données ou en bloquant entièrement les points de terminaison d’API qui exposent des données, quelle qu’en soit la nature.
Appliquez une sécurité positive des API
Fournit automatiquement un modèle de sécurité positive à partir de fichiers OpenAPI Specification (OAS) issus de l’apprentissage, générés automatiquement ou existants, afin d’imposer le comportement souhaité des API en validant les points de terminaison, les paramètres, les méthodes, l’authentification et les détails des charges utiles.
Effectuer une analyse comportementale et détecter les anomalies
S’appuie sur une analyse basée sur le machine learning pour identifier les endpoints d’API les plus utilisés et les plus attaqués, évaluer les schémas d’utilisation, notamment les anomalies comportementales, et repérer les données sensibles exposées.
Mettez en œuvre la détection des menaces et l’évaluation des risques en temps réel
Identifie précisément les API les plus fréquemment ciblées et les points de terminaison à haut risque en analysant l’état de l’authentification, l’exposition de données sensibles et les anomalies comportementales, grâce à l’inspection continue du trafic, à la surveillance des menaces et à la détection des vulnérabilités.
En outre, Distributed Cloud Services fournit des fonctionnalités avancées d’apprentissage automatique (ML) et d’analyse comportementale afin d’assurer le suivi et la surveillance continus des points de terminaison d’API. Cette capacité permet aux organisations d’établir un comportement de référence pour les API, de valider l’état de l’authentification et de visualiser l’utilisation des API au fil du temps, ce qui simplifie la détection des schémas de communication et la mise en corrélation des comportements normaux avec les anomalies. À mesure que les API évoluent, cette approche aide les organisations à identifier les activités suspectes et à prendre les mesures nécessaires, notamment en cas d’exposition de données sensibles et d’informations personnelles identifiables (PII) dans les communications des API.
Les données sensibles sont souvent exposées ou transmises dans les API à l’insu des utilisateurs ou par inadvertance. Il est donc essentiel d’identifier les points de terminaison des applications web et des API au niveau desquels des informations personnelles identifiables (PII) et d’autres données sensibles pourraient être menacées, afin de protéger ces données et de prévenir d’éventuelles violations. Distributed Cloud API Security permet aux entreprises de maîtriser leur environnement d’API en leur offrant une visibilité sur les données sensibles susceptibles d’être exposées par l’intermédiaire de leurs applications web et de leurs API.
Les organisations peuvent facilement configurer des politiques relatives aux données sensibles afin de détecter, d’étiqueter et de signaler les données critiques exposées au sein de leurs API. Il peut s’agir de politiques de base permettant d’identifier les données à caractère personnel courantes (notamment les numéros de carte bancaire, les adresses postales et e-mail, ainsi que les numéros de téléphone), de référentiels de conformité spécifiques pouvant être appliqués grâce à des centaines de types de données prédéfinis correspondant à plus de 20 référentiels de conformité majeurs (par exemple, PCI-DSS, HIPAA, RGPD, SOC 2, etc.), ou encore de données sensibles personnalisées propres à certaines organisations. Le service peut automatiquement détecter et documenter les API d’une organisation directement à partir des référentiels de code et de l’analyse du trafic, offrant ainsi une visibilité détaillée sur chaque point de terminaison de chacune des API.
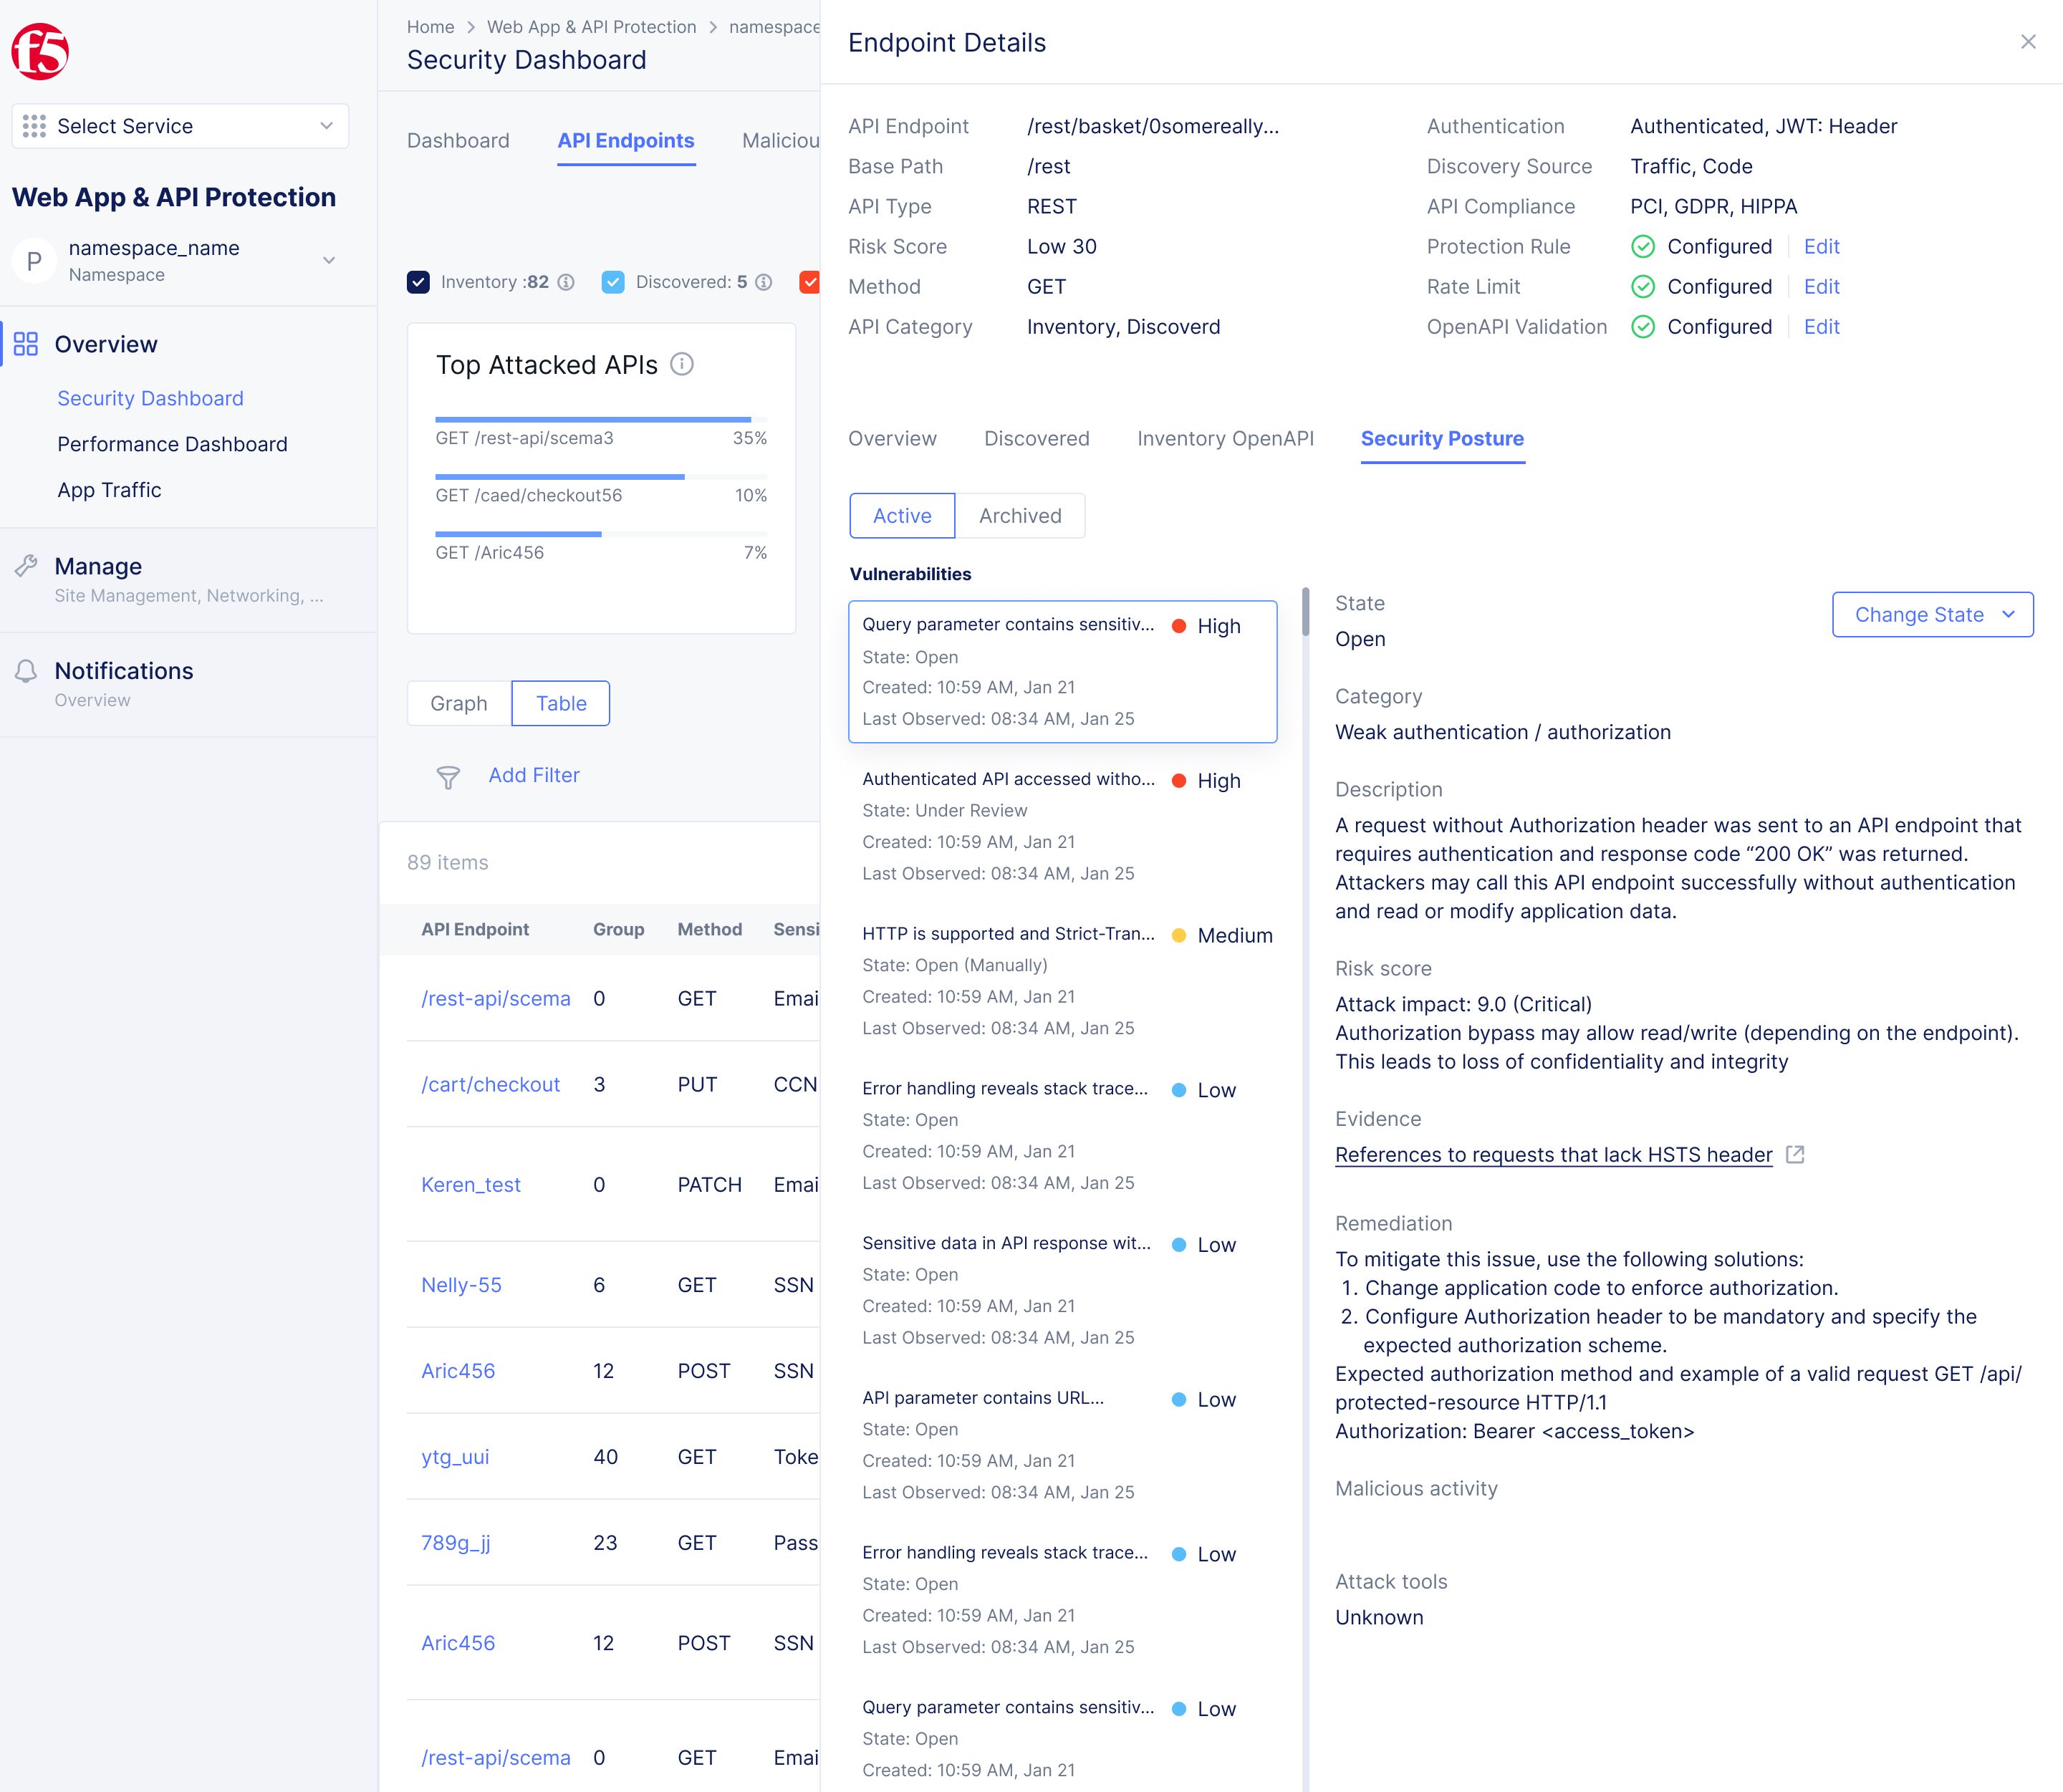
Distributed Cloud API Security intègre également un détecteur personnalisé de données sensibles, qui permet aux utilisateurs de définir et de rechercher des modèles inhabituels ou uniques susceptibles d’indiquer la présence d’autres types de données sensibles dans les requêtes et les réponses d’API. Cette fonctionnalité permet de rechercher des données propres à l’organisation qui doivent être détectées et protégées, tout en surveillant en continu le trafic des API afin d’identifier les fuites accidentelles ou les activités suspectes.
En complément de cette capacité de détection, les services Distributed Cloud proposent diverses fonctionnalités, notamment le masquage des données sensibles et la détection des fuites, afin d’aider les organisations à protéger les données sensibles identifiées dans les API. Les organisations peuvent ainsi établir des politiques de protection des données des API, qui définissent la manière dont les données sont traitées dans les réponses des API afin de les restreindre, de les bloquer ou de les masquer. Les politiques qui contrôlent l’exposition et le masquage des données dans les API peuvent facilement être appliquées à des points de terminaison d’API spécifiques, à un groupe de points de terminaison, à des chemins spécifiques ou à un domaine entier. Ainsi, même si un attaquant accède au trafic d’une API donnée, les données sensibles restent sécurisées et inintelligibles. Outre les fonctionnalités de masquage, le service assure une surveillance continue de toutes les API et analyse l’ensemble des données transmises afin de détecter et de signaler les fuites accidentelles ou les activités suspectes dans les réponses des API.
Pour faire face aux menaces liées aux accès et aux autorisations, Distributed Cloud API Security complète les fonctionnalités des passerelles d’API en offrant une visibilité, une supervision et un contrôle accrus sur le comportement des API, l’authentification et les accès. Les entreprises peuvent ainsi repérer les failles d’authentification, appliquer des contrôles d’accès et bloquer les tentatives non autorisées d’accès aux API, aux systèmes back-end et aux données sensibles. Grâce à une détection continue, le service apprend, modélise et cartographie tous les points de terminaison des applications et des API, y compris leur statut d’authentification. L’analyse directe du code et la détection basée sur le trafic lui permettent également d’identifier et de documenter les types d’authentification ainsi que les caractéristiques des points de terminaison d’API. En s’appuyant sur des fichiers OAS, qu’ils soient générés automatiquement ou importés, il applique les exigences d’authentification et bloque en périphérie le trafic non authentifié, réduisant ainsi la dépendance aux passerelles d’API et aux serveurs pour le traitement des requêtes.
Le service comprend également une fonctionnalité de validation des jetons Web JSON (JWT), qui permet aux organisations de charger des clés d’authentification et de valider les demandes de connexion JWT en périphérie. Grâce à cette fonctionnalité, les organisations n’ont plus besoin de stocker les états de session sur le serveur ni de récupérer les informations utilisateur dans une base de données ou un cache. En permettant une validation immédiate, elle évite d’avoir à interroger le serveur d’origine à des fins de vérification, ce qui améliore l’évolutivité des API et accélère l’expérience utilisateur.
F5 Distributed Cloud API Security fournit plusieurs niveaux de protection pour les API, permettant aux organisations de détecter rapidement les vulnérabilités, les attaques présumées ou les abus, et d’agir en conséquence, notamment face aux menaces automatisées ciblant les API exposées.
Les entreprises peuvent également s’appuyer sur Distributed Cloud API Security pour garantir le bon comportement des API à partir de définitions de schéma valides, en utilisant des fichiers OAS générés automatiquement ou importés. Le service valide les données d’entrée et de sortie par rapport aux caractéristiques documentées des API, notamment le type de données, les contraintes de longueur, les caractères autorisés et les plages de valeurs valides, afin d’en assurer la conformité. Grâce à la surveillance continue du trafic des API, il permet de valider et de bloquer automatiquement les requêtes, ou d’appliquer des règles de protection, offrant ainsi un contrôle d’accès granulaire aux différents points de terminaison d’API, groupes d’API ou chemins de base définis dans un fichier de spécification.
La plateforme Distributed Cloud évolutive de F5, basée sur le SaaS, offre des fonctionnalités avancées de protection des API ainsi que des fonctions WAAP complémentaires. Distributed Cloud API Security fournit plusieurs couches de protection pour les API, permettant aux entreprises de détecter rapidement les vulnérabilités, les attaques présumées et les utilisations abusives, et d’y répondre. Cette solution simplifie le déploiement et la gestion des contrôles essentiels de sécurité des API, protégeant l’ensemble de l’écosystème d’une application, y compris le nombre croissant d’API, au sein d’une console unifiée offrant une visibilité et une gestion centralisées.
Conclusion
À mesure que les organisations adoptent des applications modernes reposant sur des API, elles exposent davantage de points de terminaison, ce qui accroît leur vulnérabilité aux cybermenaces et souligne la nécessité d’une protection robuste des API. Les API constituent des canaux essentiels pour l’échange de données, la mise à disposition de services et l’exécution de transactions, ce qui en fait des cibles privilégiées pour les cybercriminels. Alors que les organisations s’appuient de plus en plus sur les API pour enrichir les fonctionnalités et rationaliser leurs opérations, les risques liés aux API non protégées ont fortement augmenté. Les vulnérabilités peuvent entraîner des accès non autorisés, des violations de données et des interruptions de service, compromettant ainsi des informations sensibles et portant atteinte à la confiance des clients. En raison de la complexité des mécanismes d’authentification et de la nature dynamique des API, les mesures de sécurité traditionnelles s’avèrent souvent insuffisantes, ce qui nécessite des protections spécialisées.
En faisant de la protection des API une priorité, les entreprises peuvent mieux se défendre contre les menaces en constante évolution, garantir l’intégrité de leurs services et de leurs données, et rester en conformité avec les réglementations du secteur sans ralentir le rythme de l’innovation.
C’est précisément ce que propose Distributed Cloud API Security : la plateforme et les outils dont les organisations ont besoin pour mettre en œuvre une protection robuste des API afin d’atténuer ces risques et de renforcer la résilience de leur infrastructure et de leur écosystème numériques modernes. En faisant de la protection des API une priorité, les entreprises peuvent mieux se défendre contre l’évolution des menaces, garantir l’intégrité de leurs services et de leurs données, et rester en conformité avec les réglementations du secteur sans ralentir le rythme de l’innovation, libérant ainsi en toute sécurité tout le potentiel de leurs nouvelles applications modernes au sein d’un écosystème numérique en constante évolution.
En faisant de la protection des API une priorité, les entreprises peuvent mieux se défendre contre les menaces en constante évolution, garantir l’intégrité de leurs services et de leurs données, et rester en conformité avec les réglementations du secteur sans ralentir le rythme de l’innovation.